新規口座は月曜日に開設され、オンボーディングを通過し、金曜日には顧客が申告された事業内容とは無関係なパターンで資金を移動させている。銀行のAMLプログラムは、そのパターンを検知結果に変えるか、あるいは見逃すかのどちらかだ。銀行業務におけるAMLとは、あらゆる規制対象銀行が運用しなければならない、オンボーディング時の本人確認、取引モニタリング、疑わしい取引の報告からなるコンプライアンスプログラムである。このプログラムのオンチェーン側はAML hubで扱われている。
口座開設時のKYC
このプログラムは入口から始まる。銀行は口座を開設する前に、顧客の身元、実質的所有者、事業の性質を確認する。これは義務であり、単なる配慮ではない。
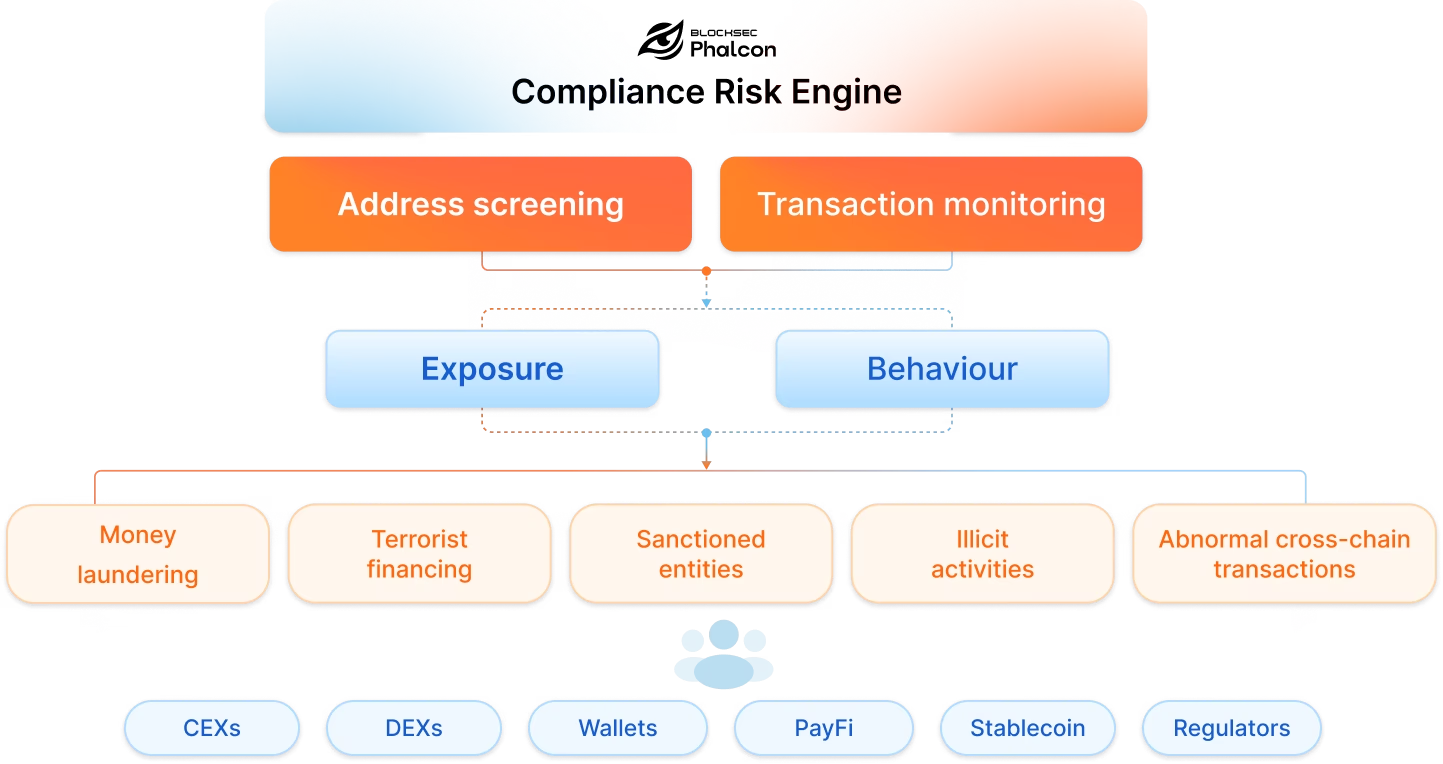
銀行業務のAMLは口座開設時のKYCから始まり、その後、顧客の活動全体にリスクベースのモニタリングと疑わしい取引の報告を適用していく。FinCENは、オンボーディング時のデューデリジェンスが軽減しようとしているリスクの枠組みを示している。BlockSecはKYC本人確認は提供していない。代わりにPhalcon Complianceが暗号資産アドレスと取引をスクリーニングする。
取引モニタリング
口座が開設されると、プログラムはそれを監視する。銀行のルールセットは、検査官がテストする典型的な手口に合わせて調整されている。通貨取引報告の閾値をわずかに下回る形での構造化預金、新規開設口座間での急速なパススルー、第三者向け資金フローに転用された給与口座などだ。閾値の調整は難しい。低すぎればキューが溢れ、高すぎればリスクを見逃す。あらゆる規制体制が共有する、モニタリングから報告に至る一般的なループについてはAML in Financeで扱われている。ここでは銀行業務が加える部分を取り上げる。European Banking Authorityは、これらのプログラムが基づくべきAML/CFTの要件を定めている。
疑わしい取引の報告書提出
モニタリングによって確認済みのパターンが浮上すると、その検知結果は疑わしい取引の報告書となる。銀行が草案を作成し提出する。義務を負うのは銀行であり、ツールではない。オンチェーン側の対応については、Phalcon Complianceがアドレス側をスクリーニングする。詳しくはWhat Is KYT? Crypto Transaction Monitoring Hubを参照のこと。銀行業務のAMLプログラムは文書化されたポリシーに基づいて成り立っているため、銀行は定期的なスケジュールでモニタリングルールと報告手続きを見直している。
リスクベースのアプローチ
これに対して、一度作成されたきり放置される静的なプログラムは、規制当局が不合格とするタイプだ。検査官はまずリスク評価を求め、その上で口座活動、アラート対応、報告書がそのリスク評価にきちんと紐づいているかを検証する。
| リスクレベル | 典型的な顧客 | デューデリジェンスの深度 |
|---|---|---|
| 低 | 上場企業、低リスク法域 | 簡易型:オンボーディング時の身元・目的確認、標準的なモニタリング |
| 標準 | 通常の個人・法人口座 | 標準型:完全なKYC、一定周期での身元情報の定期更新 |
| 高 | 複雑な組織構造、高リスク法域、暗号資産関連 | 強化型:資金源・資産源の確認、上級管理職による承認、より頻繁な更新 |
各階層の違いは単なる形容詞ではなく、実務上のものだ。強化デューデリジェンスでは、資金源・資産源の証拠、取引継続のための上級管理職の承認、身元書類のより短い更新周期が追加される。一方、簡易デューデリジェンスは書面で正当化される必要があり、前提として認められるものではない。顧客はプロファイルの変化に応じて階層を移動することがあり、その場合はいつ、なぜそうなったかがファイルに記録されていなければならない。on-chain AML screeningのレイヤーが、暗号資産関連の階層に情報を供給する。
リスクベースのアプローチは、リスクが存在する場所に労力を配分し、その判断理由をレビューに耐えられるよう文書化する。ポリシー、閾値、報告手続きは、それらが作成された当時想定していた脅威が変化するため、定期的に見直される。銀行業務では、そのサイクルは検査周期に紐づいている。モデルの調整や閾値の変更は記録され、日付が付され、リスク評価と結び付けられる。これにより、次回の検査であらゆる調整判断を文書化された理由まで遡って確認できる。
Phalcon Complianceのデモを予約し、顧客基盤の暗号資産関連部分を一度でスクリーニングしよう。crypto compliance software guideでは、オンチェーンレイヤーが銀行プログラムをどのように拡張するかをまとめている。
FAQ: AML Banking
銀行業務におけるAMLとは何ですか?
あらゆる規制対象銀行が運用しなければならない、オンボーディング時のKYC、取引モニタリング、疑わしい取引の報告からなるコンプライアンスプログラムです。
銀行にKYCは必須ですか?
はい。銀行は口座開設時に顧客の身元を確認しなければなりません。この確認は法的義務であり、プログラム全体の土台となります。
銀行はどのくらいの頻度でAMLプログラムを見直すべきですか?
リスクベースのアプローチに従い、定期的なスケジュールで見直すべきです。想定していた脅威が変化するため、ポリシー、モニタリングルール、報告手続きは再検討されます。
BlockSecは銀行のKYCを行いますか?
いいえ。KYC本人確認は銀行自身の機能です。当プラットフォームは銀行の顧客基盤のうち、暗号資産アドレス側をスクリーニングします。身元情報のファイルとその更新サイクルは銀行側が管理します。