Bitgetによると、2026年9月24日、攻撃者がウォレットシステムに偽造した引き出しコマンドを書き込み、ホットウォレットおよびウォームウォレットから約3億8,750万ドルを流出させた。盗まれたステーブルコインはすべて41分以内にネイティブトークンに交換され、資金は現在、主にTHORChainを通じてBTCに集約されつつある。公に確認できる凍結額は合計約84万ドルで、盗まれた金額の0.2%に相当する。TetherとCircleは攻撃者アドレスに未使用のまま残っていたステーブルコインを凍結し、NEAR Intentsは実行途中で約50万3,000ドルを凍結したとしている。複数の関係者がこの攻撃を北朝鮮のTraderTraitorに結び付けているが、オンチェーンの重複は、同一の攻撃者というよりも共通のマネーロンダリング集団を示している可能性が高い。
1. 何が起きたのか
2026年9月24日18時31分(UTC。以下すべての時刻はUTC)、BitgetのイーサリアムホットウォレットからETH 0.84が、TRONホットウォレットからTRX 93が送出された。Bitgetが後のライブ配信で語ったところによると、これらは攻撃者による2回のテスト送金だった。金額はリスク管理の閾値を下回っており、警告は発生しなかった。
大規模な資金流出は18時58分に始まった。19時05分、Bitgetの照合システムが大きな不一致を検知し、リスク管理機能がプラットフォーム上のユーザー主導の引き出しをすべて自動的に停止した。しかしBitgetによると、攻撃者はウォレットシステムに直接偽造した引き出しコマンドを書き込んでおり、資金流出は続いた。最後の送金はテスト送金から2時間52分後の21時23分に行われ、Bitgetのトレーシングダッシュボードには合計26件の送金成功が記録されている。21時44分、Bitgetは署名マシンなどウォレットの引き出しサービスを停止した。
Bitgetによると、攻撃者はサードパーティのセキュリティ製品におけるゼロデイ脆弱性を悪用し、高権限の内部ネットワーク認証情報を盗み取り、ウォレットシステムに偽造した引き出しコマンドを書き込んでリスクチェックを回避し、送金後にそのつど関連記録を削除した。Bitgetは、秘密鍵は流出しておらず、コールドウォレットも影響を受けていないとしている。損失額は最初約3億5,160万ドルと報じられたが、Zcash・TRON上の送金が加算された後、約3億8,750万ドルに修正された。ダッシュボードの記録では、12のチェーンにわたり13の資産が盗まれており、単一チェーンでの最大の損失はXRPだった。Bitgetは、ユーザーの資産は影響を受けておらず、損失はユーザー保護基金でカバーされるとしている。
2. マネーロンダリングの手口
これまでの攻撃者の行動から見ると、マネーロンダリングは主に3つの段階に分かれている。凍結可能な資産をネイティブトークンに交換する、異なるチェーンの資産をビットコインに集約する(イーサリアムを主な中継チェーンとする)、そしてBTCを時間をかけてミキサーへ移す、という段階である。
最初の段階は最も速かった。盗まれた資産には約7,548万ドルのUSDT、USDC、USDT0に加え、Tetherが発行するゴールドトークンXAUt 3,000枚が含まれていた。これらは中央集権的な発行者を持つ資産であり、攻撃者がまずこれらを処理したのはそのためと考えられる。それぞれは盗まれてから41分以内にETHまたはAVAXに交換された。
| 資産 | 盗まれた量 | 盗まれた時刻 | 最初の交換 | すべて交換完了 | 受け取った量 |
|---|---|---|---|---|---|
| Ethereum USDT | 34,751,168 | 18:58:59 | 10分後 | 18分後 | 12,876.76 ETH |
| Ethereum USDC | 12,852,046 | 19:01:23 | 17分後 | 18分後 | 4,761.74 ETH |
| Ethereum XAUt | 3,000.32 | 19:01:23 | 23分後 | 28分後 | 4,689.14 ETH |
| Arbitrum USDT0 | 19,668,852 | 19:01:20 | 35分後 | 41分後 | 7,111.24 ETH |
| Avalanche USDC | 8,204,679 | 20:55:07 | 31分後 | 33分後 | 740,684 AVAX |
これらの交換は、UniswapX、Uniswap、1inch、MetaMaskウォレットに内蔵された交換機能といった一般的な経路を通じて行われた。これらはすべて、BitgetのCEOが21時30分にインシデントについて公開投稿する前に完了していた。
第2段階は、盗難当日である9月24日に始まり、9月29日時点で約5日間にわたって進行していた。Bitgetのトレーシングダッシュボード(9月29日12時30分時点のデータ。特に注記がない限り、以下のダッシュボードデータはすべて同一のスナップショットに基づく)によると、現在進行中のクロスチェーン送金はすべてBTCへ向かっており、その金額の約90%はイーサリアムから送られたものだった。
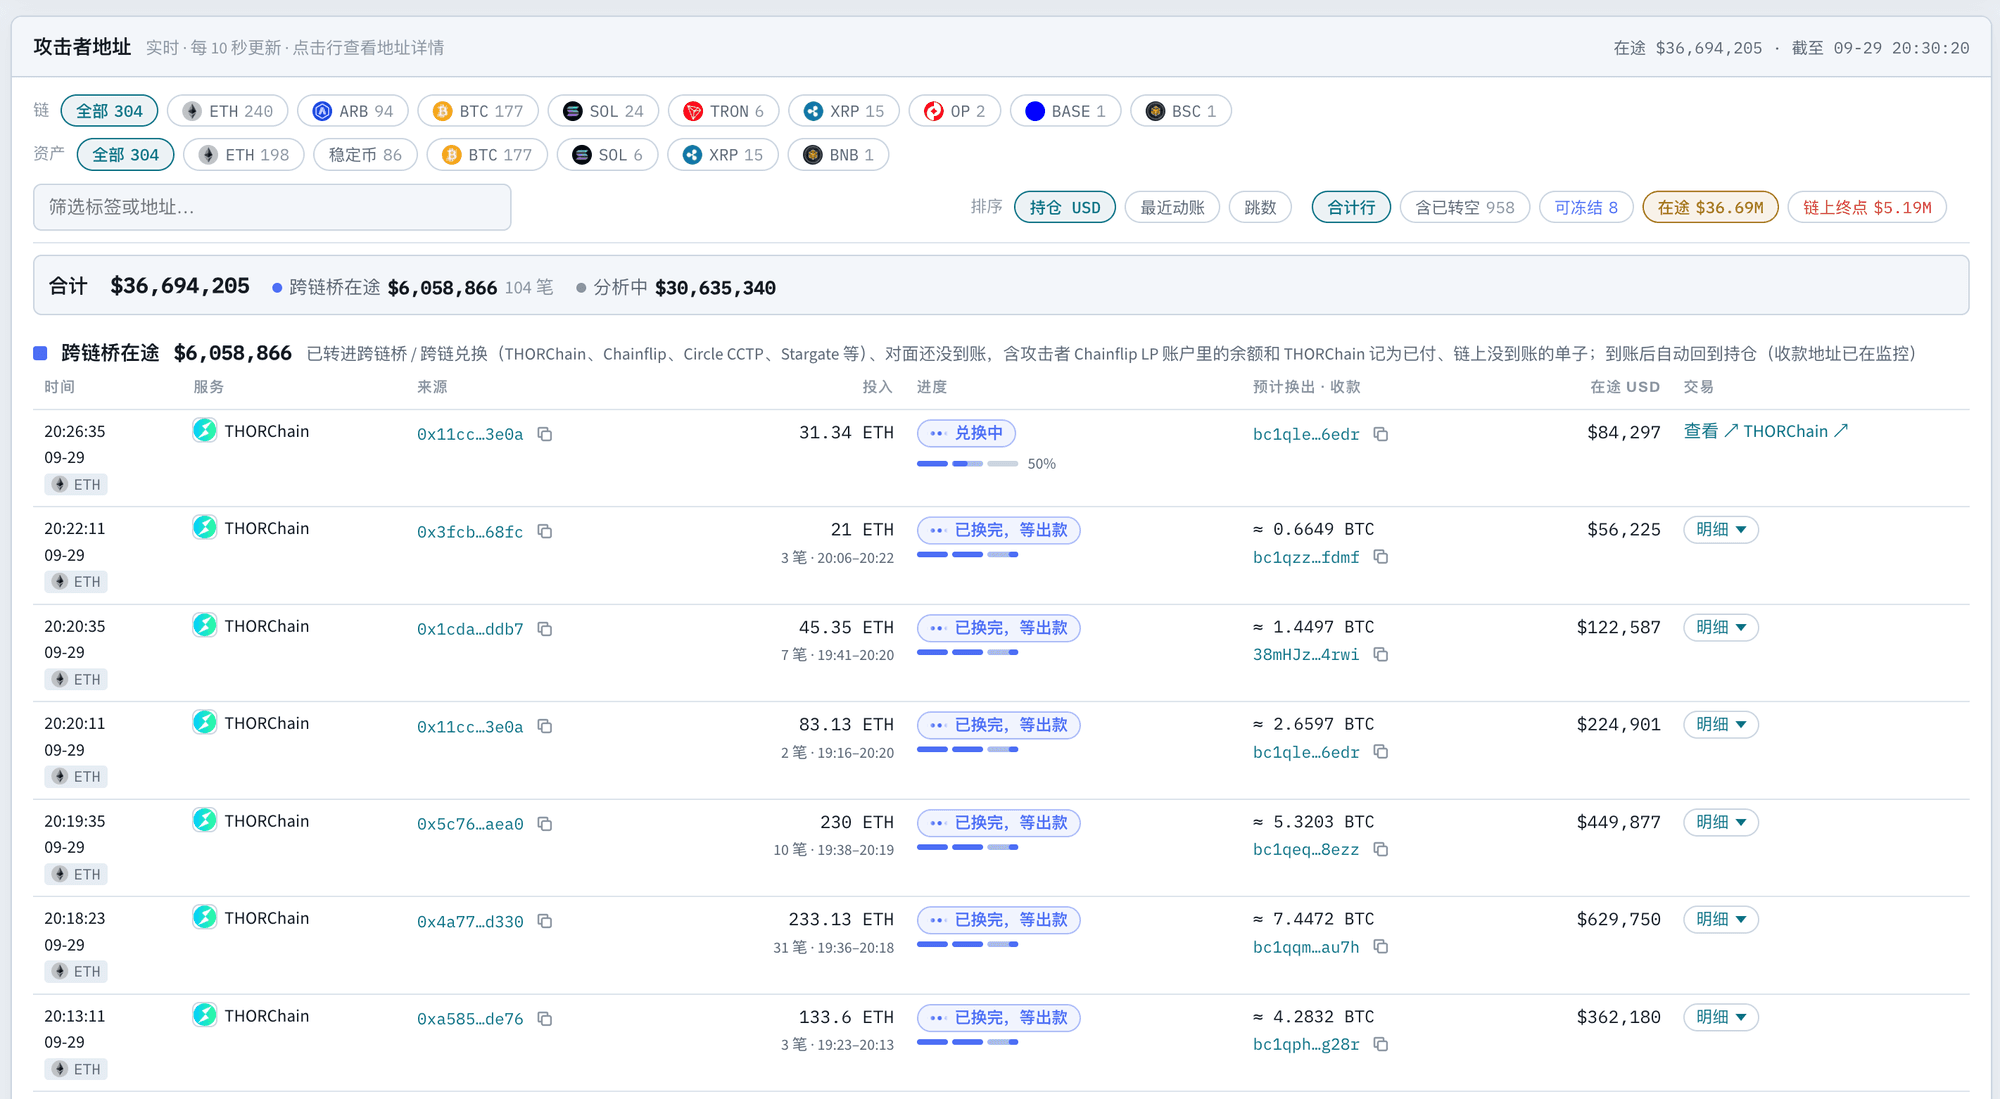
この段階の主な経路は、クロスチェーンスワップ・プロトコルであるTHORChainだ。ダッシュボードのデータによると、攻撃者はTHORChainに合計約2億6,900万ドル相当を送金(7,804件のトランザクション)している。クロスチェーンスワップサービスの中では、Chainflipが2位で約3,727万ドルとなっている。ここで示されているのは通過額であり、同じ資金が複数の経路を経由する場合があるため、異なる経路の数値を単純に加算するべきではなく、これらの数値は既にロンダリングが完了した金額を表すものではない点に注意が必要だ。
第3段階はビットコインのCoinJoinで、複数ユーザーのビットコインを1つのトランザクションにまとめて混ぜ合わせ、入力と出力の関連性を断ち切るものだ。9月29日時点で、CoinJoinに流入した累計金額は約394万ドルとなっており、攻撃者が保有するBTCの総額に比べればまだ小さい。
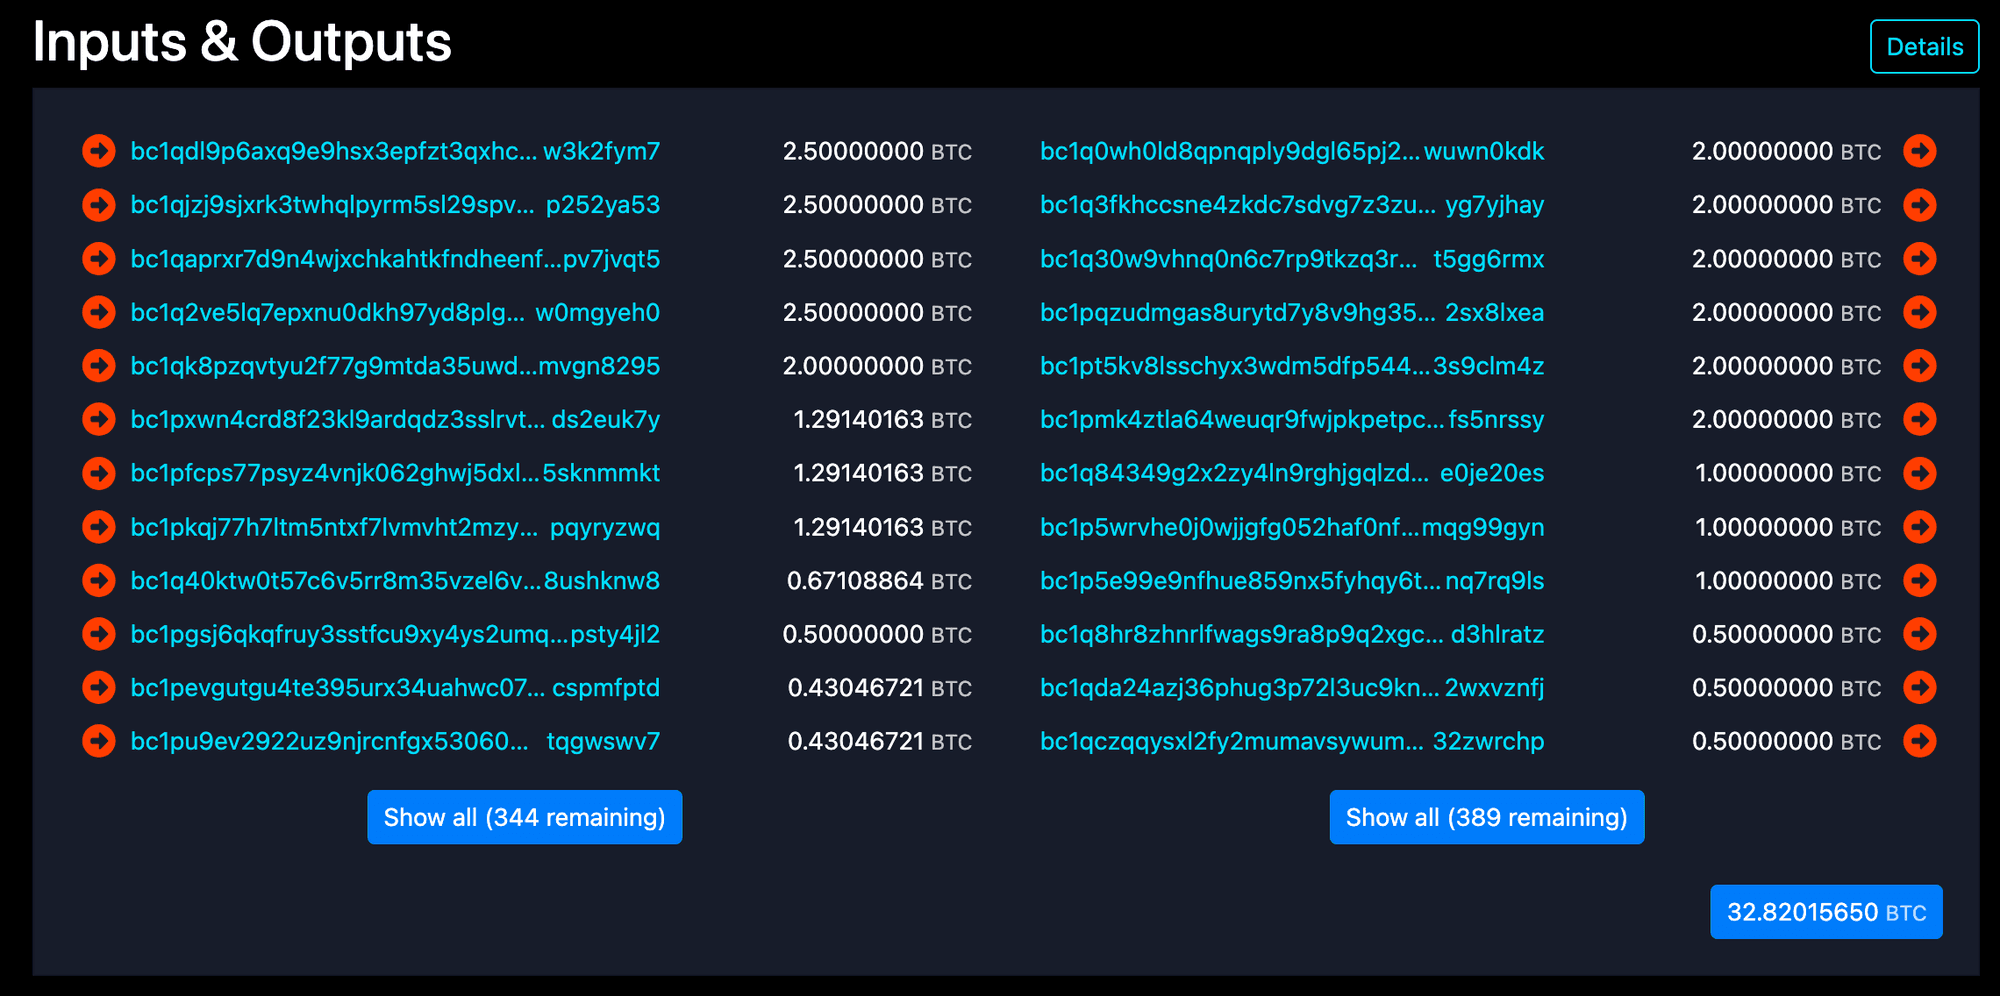
一例として、9月27日11時03分に確認されたCoinJoinトランザクションがある。これには356の入力と401の出力があった。入力のうち4件(各2.5 BTC、合計10 BTC)は、Bitgetダッシュボードが攻撃者のものとラベル付けしているアドレスから送られたものだ。多くの出力は同じ金額単位を共有しており、たとえば21件の出力がそれぞれ0.02097152 BTCとなっているが、オンチェーンデータだけではそれらのうちどれが誰の所有かを特定することはできない。
攻撃開始からほぼ5日が経過した時点で、攻撃者は依然として約3億4,200万ドル、盗まれた総額の88.3%を管理下に置いている。このうちBTCが約83.7%(約3,386 BTC)、ZECが約8.5%、ETHが約7.3%(約9,357 ETH)、ステーブルコインが約0.2%を占める。ダッシュボードの照合によると、9月25日時点でスワップおよびクロスチェーン送金により失われた金額は約378万ドルとなっている。TetherとCircleは約34万ドルを凍結し、NEAR Intentsはそのプラットフォーム上での実行中に約50万ドルが凍結されたとしている。
3. 凍結
9月29日時点で、公に確認できる凍結額の合計は約84万ドルで、盗まれた総額の約0.2%に相当する。ステーブルコイン発行者であるTetherとCircleは約34万ドルを凍結し、クロスチェーンサービスのNEAR Intentsは実行中に約50万ドルを凍結したとしている。この2種類の凍結は仕組みが異なる。
ステーブルコイン発行者による凍結
TetherとCircleが発行するステーブルコインについては、発行者が特定のアドレスに保有されている残高を凍結できる。おそらくこうした凍結を避けるため、攻撃者は盗んだステーブルコインをすべて、盗んでから41分以内にネイティブトークンに交換した(第2章参照)。しかしこれは、ステーブルコインが送金プロセスの中で完全に姿を消したわけではないことを意味し、その再出現こそがTetherとCircleによる凍結を可能にした要因だった。
9月29日時点で、TetherとCircleは約34万ドルを凍結していた。凍結された各金額の出所を追跡した結果、その大半は攻撃者がクロスチェーン送金の途中で中継資産として使用したステーブルコインから来ていることがわかった。
| アドレス | 凍結額 | 最初にステーブルコインを受領した時刻 | 凍結資金の到着 | 凍結時刻 |
|---|---|---|---|---|
| 0xe07b...7d57(イーサリアム) | 218,022.97 USDT | 9/24 20:23 | 9/24 23:36-23:47 | Tether 9/25 12:19 |
| 0xe07b...7d57(イーサリアム) | 99,989.91 USDC | 9/24 21:23 | 9/24 23:38 | Circle 9/25 05:00 |
| 0x9acc...b046(イーサリアム) | 21,090.53 USDT | 9/25 08:45 | 9/25 12:48 | Tether 9/25 14:09 |
| TRON上の2アドレス | 221.13 USDT | 9/25 11:22 | 9/25 11:22以降 | Tether 9/28 13:09 |
凍結時刻はBlockSec USDT Freeze Trackerによるものである。
最大の金額、約31万8,000ドルは、攻撃者がBSCとイーサリアムの両方で使用した0xe07b...7d57というアドレスにある。BSC上で、攻撃者はBNBをBSC-USDや他のステーブルコインに交換し、それらを20万、10万、2万というきりのいい単位に分割し、PancakeSwapのクロスチェーンサービス(Acrossを基盤とする)などの経路を通じてイーサリアムに送金した。イーサリアム側では、これらの資金はUSDTまたはUSDCとして到着し、数分以内にETHへ交換された。BSC-USD(正式名称Binance-Peg BSC-USD)はBinanceが発行しており、そのコントラクトには凍結機能がない。しかしイーサリアムへブリッジされた後は、TetherとCircleが凍結可能なUSDTおよびUSDCとなった。このアドレスがPancakeSwapのクロスチェーンサービスを通じて送った48件の送金のうち、到着までの中央値は88秒だった。しかし、ステーブルコインの送金のうち4件は62分から83分の遅延が発生し、最も遅く到着することになった。到着は23時36分から23時47分の間だったが、攻撃者はこのアドレスの操作を23時07分に終えていた。約27時間後、攻撃者はこのアドレスに戻り、そこに残っていた170.47 ETHを移動させたが、その時点でUSDTとUSDCはすでにCircleとTetherによって凍結されていた。
他の2件のケースも似ている。0x9acc...b046で凍結された21,090 USDTは、THORChainからの返金だった。攻撃者はブリッジされたUSDTをTHORChainに送ってBTCに交換しようとしたが、注文の一部が返金された。このアドレスに送られた他の返金は17分以内に到着していたが、この返金には109分かかり、到着した時点で攻撃者はすでにアドレスを離れていた。TRON上の2つの金額は、攻撃者がきりのいい数字で資金を移動させた後に残った余りである。
これらの凍結された金額に共通しているのは、アドレスに十分長く滞留していたという点だ。対照的に、9月29日07時01分に到着した425,959 USDTは、わずか1時間14分しか滞留せず、ETHに交換されてTHORChainに送られた。これはこれまでで最も速かった凍結(アドレスが最初にステーブルコインを受け取ってから凍結までおよそ5時間24分)よりも短く、この場合は凍結されなかった。
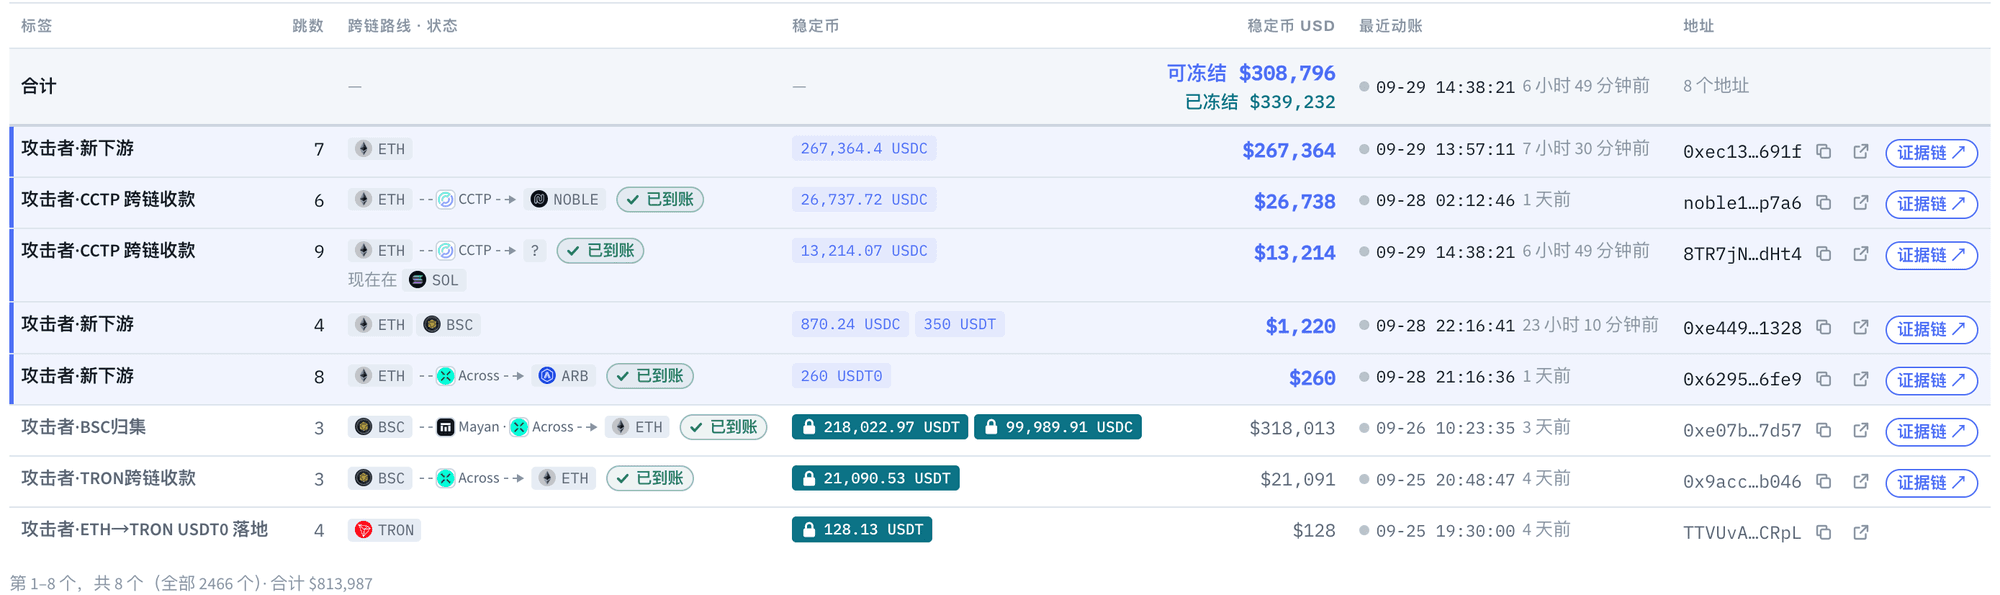
しかし、長く滞留すれば必ず凍結されるわけではない。9月29日時点で、ダッシュボードでは攻撃者関連の5つのアドレスにわたり、約31万ドル相当のステーブルコインが凍結可能な状態のまま残っていることが示されていた。最大のものは0xec13...691fにある267,364 USDCで、9月29日05時57分に到着したものだ。13時27分時点(下図参照)で約7.5時間滞留していたが、凍結はされていなかった。比較すると、Circleが以前0xe07b...7d57でUSDCを凍結した際には、そのアドレスが最初にUSDCを受け取ってから約7.6時間かかっており、両者はおおむね同程度である。
クロスチェーンサービスによる資金の対応
もう一つのタイプの凍結は、クロスチェーンサービスがスワップ要求を処理している最中に発生する。NEAR Intentsが9月28日に公開した情報によると、攻撃者はこのサービスを通じて5,000万ドル以上を移動させようとした。そのリスク管理層であるSHIELDがこれらの要求を検知した後、見積もりの提供を拒否するか、実行を停止した。最終的に約16万6,000ドルが通過し、約50万3,000ドルが実行途中で凍結され、現在も制限されたままとなっている。これらの数値はNEAR Intents自身が公表したものであり、元の投稿ではこれらの数値には最大10%の誤差があり得るとしている。
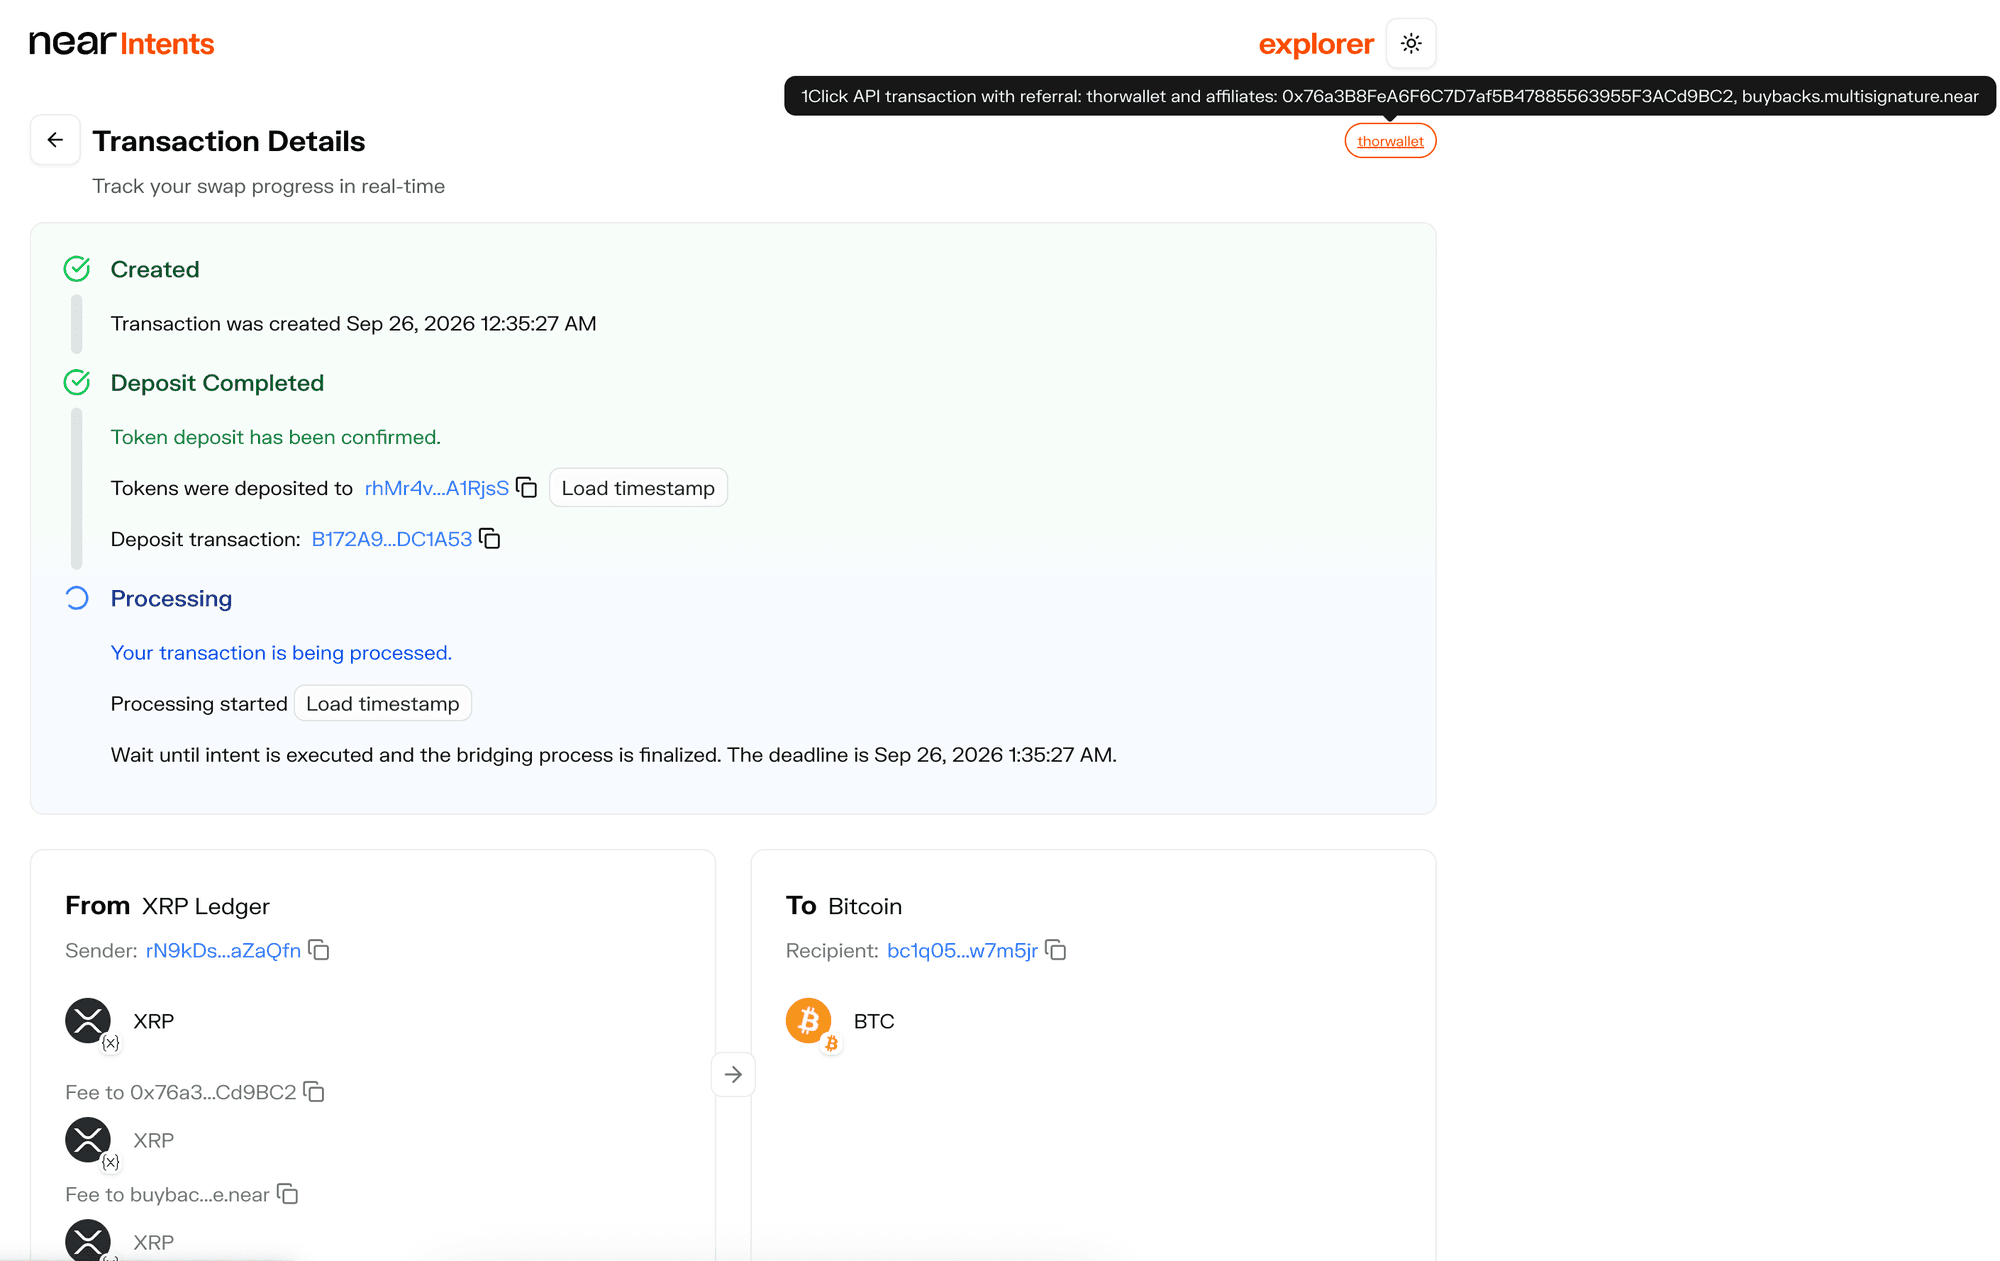
一例として、Bitgetダッシュボードが「NEAR Intentsが保留中」と示している注文がある。9月25日16時35分、ある攻撃者アドレスがXRP Ledgerから173,819 XRP(ダッシュボード上の評価額約26万6,000ドル)をNEAR Intentsに預け入れ、BTCへの交換を依頼した。預け入れは確認されたが、注文は17時35分という締切を大幅に過ぎても「Processing(処理中)」のまま止まっており、返金も行われていない。ダッシュボードは、こうした注文を合計4件、約29万4,000ドル相当としてラベル付けしている。
NEAR Intents以外にも、攻撃者の資金は他の複数のクロスチェーンサービスを経由している。ダッシュボードのデータによると、最も多く処理したのはTHORChainで約2億6,900万ドル、次いでUSDT0/LayerZeroが約5,513万ドル、CircleのクロスチェーンプロトコルであるCCTPが約4,933万ドル、Chainflipが約3,727万ドル、Acrossが約1,438万ドル、Stargateが約1,282万ドルとなっている。これらは通過額であり、単純に合算すべきではない。
THORChainは最大の処理量を担い、また論争も引き起こしている。9月26日、BitgetのCEOであるGracy Chenは、THORChainに対し攻撃者のアドレスへのサービス提供を拒否するよう公に要請し、次のように書いた。「分散化は設計上の原則であり、既知の盗難資金を助ける口実であってはならない(Decentralization is a design principle, not a shield for facilitating known stolen funds.)」。他の関係者は、今年5月にTHORChain自身の署名スキームの脆弱性により約1,070万ドルを失った際には、ネットワーク全体を停止したと指摘した。THORChainはこれに対し「停止は、特定の資金や個々のスワップを選択的に凍結することではない(a halt is not a selective freeze of specific funds or an individual swap)」と回答し、プロトコルは「設計上、検閲を行わない(doesn't censor by design)」としている。9月29日時点でも、盗まれた資金はTHORChainを通じてETHからBTCへスワップされ続けている。
4.「北朝鮮ハッカー」という評価と、Bybitとの比較
事件発生から数時間以内に、複数の関係者が北朝鮮のハッカーを指摘した。その根拠は主に3つのカテゴリーに分けられる。
第一はBitget自身の評価である。BitgetのCEOであるGracy Chenは、IPの行動パターンとオンチェーンの特徴に基づき、この攻撃は「DPRK関連のハッカーグループが使用する手法と一致する(consistent with techniques used by DPRK-linked hacker groups)」と述べ、Bitgetは特定のDPRKグループが使用するVPNの選択パターンと一致するIPアドレスを特定したとしている。この技術的根拠は公開されていない。
第二は資金間のオンチェーンでのつながりである。事件発生からおよそ6時間後、オンチェーン分析者のSpecterは、Bitgetから盗まれたXRPが、ブリッジされた後「今年7月にTraderTraitorに帰属されたAFXハッキング事件で盗まれた資金に直接結び付けられる(can be directly linked to the funds stolen in the AFX hack)」と述べた。一部のメディアは、このつながりが約4,300ドルを保有する単一のイーサリアムウォレットを経由したものであり、証拠としては薄いと指摘している。
第三は、マネーロンダリングのネットワークや手法における重複である。ZachXBTは、攻撃者に代わって資金をロンダリングしている5人の中国系不正行為者のソーシャルメディアアカウントと関連トランザクションを公開し、そのうちの1人は今年初めに発生した2億9,200万ドルのKelp DAOエクスプロイトの資金洗浄にも関与していたのを確認していると述べた。彼は、複数のTraderTraitor帰属のエクスプロイト事件後にも同様のパターンを確認しており、これらのグループを密接に追跡してきたとし、資金は現在ブリッジを通じてチェーンを渡り歩き、Wasabiなどのミキシングサービスに預け入れられていると述べた。Arkhamも、攻撃者が「北朝鮮系ハッカーが頻繁に使用するピールチェーン戦術(a peel chain tactic that is frequently used by North Korean affiliated hackers)」を使用したと指摘している。
これらの手がかりの中で、2025年のBybit事件が繰り返し取り上げられている。当時、Bybitのイーサリアムコールドウォレットから約15億ドルが盗まれた。5日後、FBIは北朝鮮への帰属を示す通知を発表し、この活動を「TraderTraitor」と呼んだ。セキュリティ企業Sygniaのレポートは、これがLazarus Groupとしても知られていると指摘している。
この2つの事件は実際に似ている点がある。まず、どちらの攻撃も取引所自体の秘密鍵を盗んだわけではなく、いずれも第三者を経由していた。Bybitの事件では、攻撃者はまずSafe{Wallet}の開発者のコンピューターを侵害し、その後Safeのウェブインターフェースのスクリプトを改変することで、Bybitの署名者にコールドウォレットの管理権限を渡すトランザクションを承認させた。今回の事件では、Bitgetによると、攻撃者はサードパーティのセキュリティ製品におけるゼロデイ脆弱性を悪用した。次に、マネーロンダリングの手法も似ており、いずれの事件でもTHORChainが主な経路となっている。BybitのCEOであるBen Zhouが2025年3月4日に公開したデータによると、その時点で盗まれた資金の72%がTHORChainを通過していた。今回の事件で見られる、ステーブルコインの交換やチェーン間での集約といった追加のステップなど、ロンダリング経路の違いは、主に盗まれたウォレットにどの資産が含まれていたかに依存するものであり、攻撃者を区別する根拠として使うことはできない。
しかし、攻撃とマネーロンダリングの両方が高度にサービス化されている現在、上記の情報だけでは攻撃者の身元を特定するには不十分だ。Bitgetによると、侵入口はサードパーティのセキュリティ製品の脆弱性であり、THORChainやCoinJoinのようなサービスは誰でも利用できるものであり、攻撃者に代わって資金をロンダリングしている地下組織は、必ずしも攻撃者本人とは限らない。したがって、オンチェーンでの重複は、今回の事件と過去の事件において同じマネーロンダリング集団が関与している可能性をより直接的に示すものであり、必ずしも同一の攻撃者を示すものではない。より確かな結論は、Bitgetによる完全な調査報告書、あるいは法執行機関による発表を待つ必要がある。
データに関する注記:時刻はすべてUTCで表記している。特に注記がない限り、Bitgetトレーシングダッシュボードからの動的データは、2026年9月29日UTC12時30分に取得したスナップショットに基づく。オンチェーンの数値は、Bitget公式のトレーシングダッシュボードに記載されたアドレスをBlockSecが確認したものである。事件の経緯は、Bitget公式のライブ配信(Wu Blockchainによる書き起こし)および公式発表に基づく。凍結時刻はBlockSec USDT Freeze Trackerによるものである。
出典:
- Bitgetトレーシングダッシュボード https://trace.bgblockchain.xyz
- Gracy Chen(X)、2026-09-24 https://x.com/GracyBitget/status/2103235655879074084
- Bitget(X)、2026-09-25 https://x.com/bitget/status/2103485484165120005
- Wu Blockchainによる書き起こしのBitgetライブ配信 https://mp.weixin.qq.com/s/bCYi4kV8qAJHdlkDlkng9A
- BlockSec USDT Freeze Tracker https://blocksec.ai/en/usdt-freeze/addresses
- NEAR Intents(AlexAuroraDev)、2026-09-28 https://x.com/AlexAuroraDev/status/2104554958754357482
- FBI IC3通知、2025-02-26 https://www.ic3.gov/PSA/2025/PSA250226
- Sygnia、2025-03-16 https://www.sygnia.co/blog/sygnia-investigation-bybit-hack/
- Ben Zhou(X)、2025-03-04 https://x.com/benbybit/status/1896798476945744010
- Elliptic、2026-09-25 https://www.elliptic.co/insights/bitget-attack-pushes-suspected-north-korea-crypto-heists-over-1-billion-in-2026/
- TRM Labs、2026-09-25 https://www.trmlabs.com/resources/blog/bitget-loses-usd-3516-million-in-hot-wallet-breach-in-likely-north-korea-attack
- ZachXBT(X)、2026-09-28 https://x.com/zachxbt/status/2104528688469647700
- Gracy Chen(X)、2026-09-26 https://x.com/GracyBitget/status/2103812967066439817
- THORChain(X)、2026-09-28 https://x.com/THORChain/status/2104460133132562449
- Star Xu(X)、2026-09-27 https://x.com/star_okx/status/2104004321805480214
- mempool.space、CoinJoinトランザクション 2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e https://mempool.space/tx/2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e
- NEAR Intentsエクスプローラー、注文 rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS https://explorer.near-intents.org/transactions/rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS
- CoinDesk、2026-05-15 https://www.coindesk.com/tech/2026/05/15/thorchain-halts-trading-after-usd10-million-cross-chain-exploit-rune-token-drops-12
- AMBCrypto、2026-06-24 https://ambcrypto.com/thorchain-resumes-trading-after-10-7m-exploit-unveils-monero-swap-roadmap/
- Gracy Chen(X)、2026-09-25 https://x.com/GracyBitget/status/2103359608484172104
- Startup Fortune(Cointelegraph引用)、2026-09-25 https://startupfortune.com/bitgets-ceo-says-north-korean-hackers-spoofed-transfers-to-steal-352-million/
- Specter(X)、2026-09-25 https://x.com/SpecterAnalyst/status/2103286738961486186
- Bitcoin.com News、2026-09-25 https://news.bitcoin.com/exchanges/bitget-hack-xrp-157m-cannot-be-frozen/
- Arkham Research、2026-09-25 https://info.arkm.com/research/hacker-steals-350m-from-bitget-and-begins-on-chain-laundering