根據 Bitget 表示,攻擊者於 2026 年 9 月 24 日在其錢包系統中寫入偽造的提款指令,從其熱錢包和溫錢包中盜走約 3.875 億美元;每一筆被盜的穩定幣都在 41 分鐘內被換成原生代幣,目前這些資金正被彙集成 BTC,主要透過 THORChain 進行。公開可見的凍結金額總計約 84 萬美元,佔被盜金額的 0.2%:Tether 和 Circle 凍結了留在攻擊者地址上未動用的穩定幣,NEAR Intents 則表示其在執行過程中凍結了約 50.3 萬美元。多方將此次攻擊與北韓的 TraderTraitor 聯繫起來,但鏈上的重疊之處更直接指向共同的洗錢團夥,而非同一批攻擊者。
1. 發生了什麼
在 2026 年 9 月 24 日 18:31(UTC;以下所有時間均為 UTC),Bitget 的以太坊熱錢包發出了 0.84 ETH,其 TRON 熱錢包發出了 93 TRX。根據 Bitget 後來在直播中的說法,這是攻擊者進行的兩次測試轉帳。這些金額低於風控閾值,未觸發警報。
大規模資金流出始於 18:58。19:05,Bitget 的對帳系統偵測到重大差異,風控系統自動封鎖了平台上所有由使用者發起的提款。然而根據 Bitget 的說法,攻擊者當時正直接在錢包系統中寫入偽造的提款指令,資金流出仍在持續。最後一筆轉帳發生在 21:23,距測試轉帳已過 2 小時 52 分鐘,Bitget 追蹤儀表板共記錄了 26 筆成功的資金流出。21:44,Bitget 關閉了簽名機及其他錢包提款服務。
根據 Bitget 的說法,攻擊者利用了第三方安全產品中的一個零日漏洞,竊取了具有高權限的內部網路憑證,將偽造的提款指令寫入錢包系統,繞過風控檢查,並在每次轉帳後刪除相關記錄。Bitget 表示其私鑰未被洩露,冷錢包也未受影響。損失金額最初報告約為 3.516 億美元,後來在加入 Zcash 和 TRON 上的轉帳後修正為約 3.875 億美元。儀表板記錄顯示,共有 12 條鏈上的 13 種資產被盜,其中 XRP 是單鏈損失最大的資產。Bitget 表示使用者餘額不受影響,損失將由其使用者保護基金承擔。
2. 洗錢路徑
根據攻擊者目前的行為,洗錢主要分三個步驟:將可凍結的資產換成原生代幣、將不同鏈上的資產彙集成比特幣(以以太坊為主要中轉鏈)、隨後逐步將 BTC 轉入混幣器。
第一步進行得最快。被盜資產中包括約 7,548 萬美元的 USDT、USDC 和 USDT0,以及 3,000 枚由 Tether 發行的黃金代幣 XAUt。這些資產都有中心化發行方,這可能是攻擊者優先處理它們的原因。每一種資產在被盜後 41 分鐘內都被換成了 ETH 或 AVAX:
| 資產 | 被盜金額 | 被盜時間 | 首次兌換 | 全部兌換完成 | 收到 |
|---|---|---|---|---|---|
| Ethereum USDT | 34,751,168 | 18:58:59 | 10 分鐘後 | 18 分鐘後 | 12,876.76 ETH |
| Ethereum USDC | 12,852,046 | 19:01:23 | 17 分鐘後 | 18 分鐘後 | 4,761.74 ETH |
| Ethereum XAUt | 3,000.32 | 19:01:23 | 23 分鐘後 | 28 分鐘後 | 4,689.14 ETH |
| Arbitrum USDT0 | 19,668,852 | 19:01:20 | 35 分鐘後 | 41 分鐘後 | 7,111.24 ETH |
| Avalanche USDC | 8,204,679 | 20:55:07 | 31 分鐘後 | 33 分鐘後 | 740,684 AVAX |
這些兌換透過了 UniswapX、Uniswap、1inch 以及 MetaMask 錢包內建的兌換功能等常見管道進行。所有兌換都在 Bitget CEO 於 21:30 公開發文說明事件之前完成。
第二步始於盜竊發生當天(9 月 24 日),截至 9 月 29 日已持續近五天。根據 Bitget 追蹤儀表板(數據截至 9 月 29 日 12:30;除非另有說明,以下所有儀表板數據均來自同一快照),目前所有仍在進行中的跨鏈轉帳都指向 BTC,按價值計算約 90% 是從以太坊發出的。
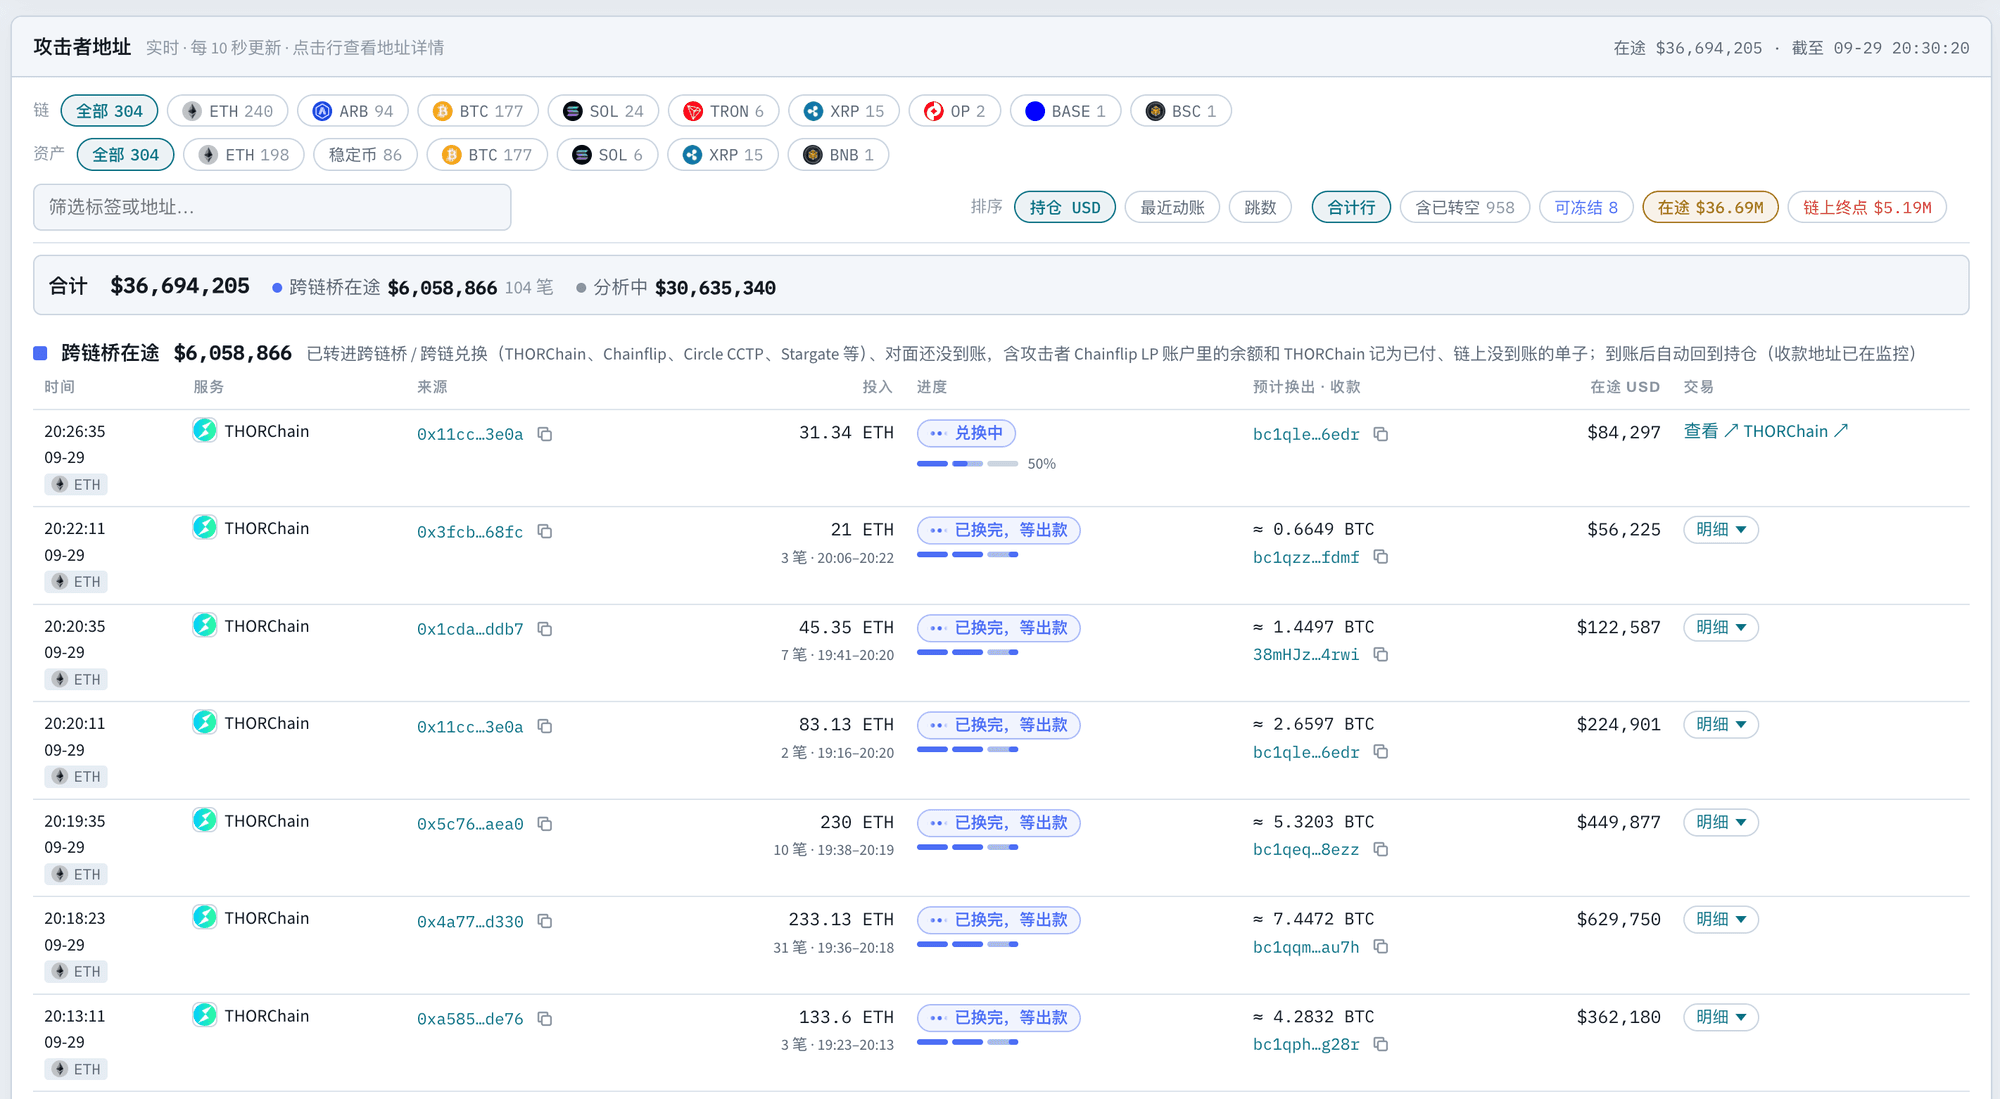
這一步驟的主要管道是跨鏈兌換協議 THORChain。儀表板數據顯示,攻擊者已淨投入約 2.69 億美元進入 THORChain(共 7,804 筆交易)。在跨鏈兌換服務中,Chainflip 排名第二,約 3,727 萬美元。需要注意的是,這些都是流經金額:同一筆資金可能經過多個管道,因此不同管道的數字不應簡單相加,也不代表已完成洗錢的金額。
第三步是比特幣 CoinJoin,即在單筆交易中混合多個使用者的比特幣,打斷輸入與輸出之間的關聯。截至 9 月 29 日,累計約 394 萬美元的資金進入了 CoinJoin,相對於攻擊者持有的 BTC 總量仍屬較小規模。
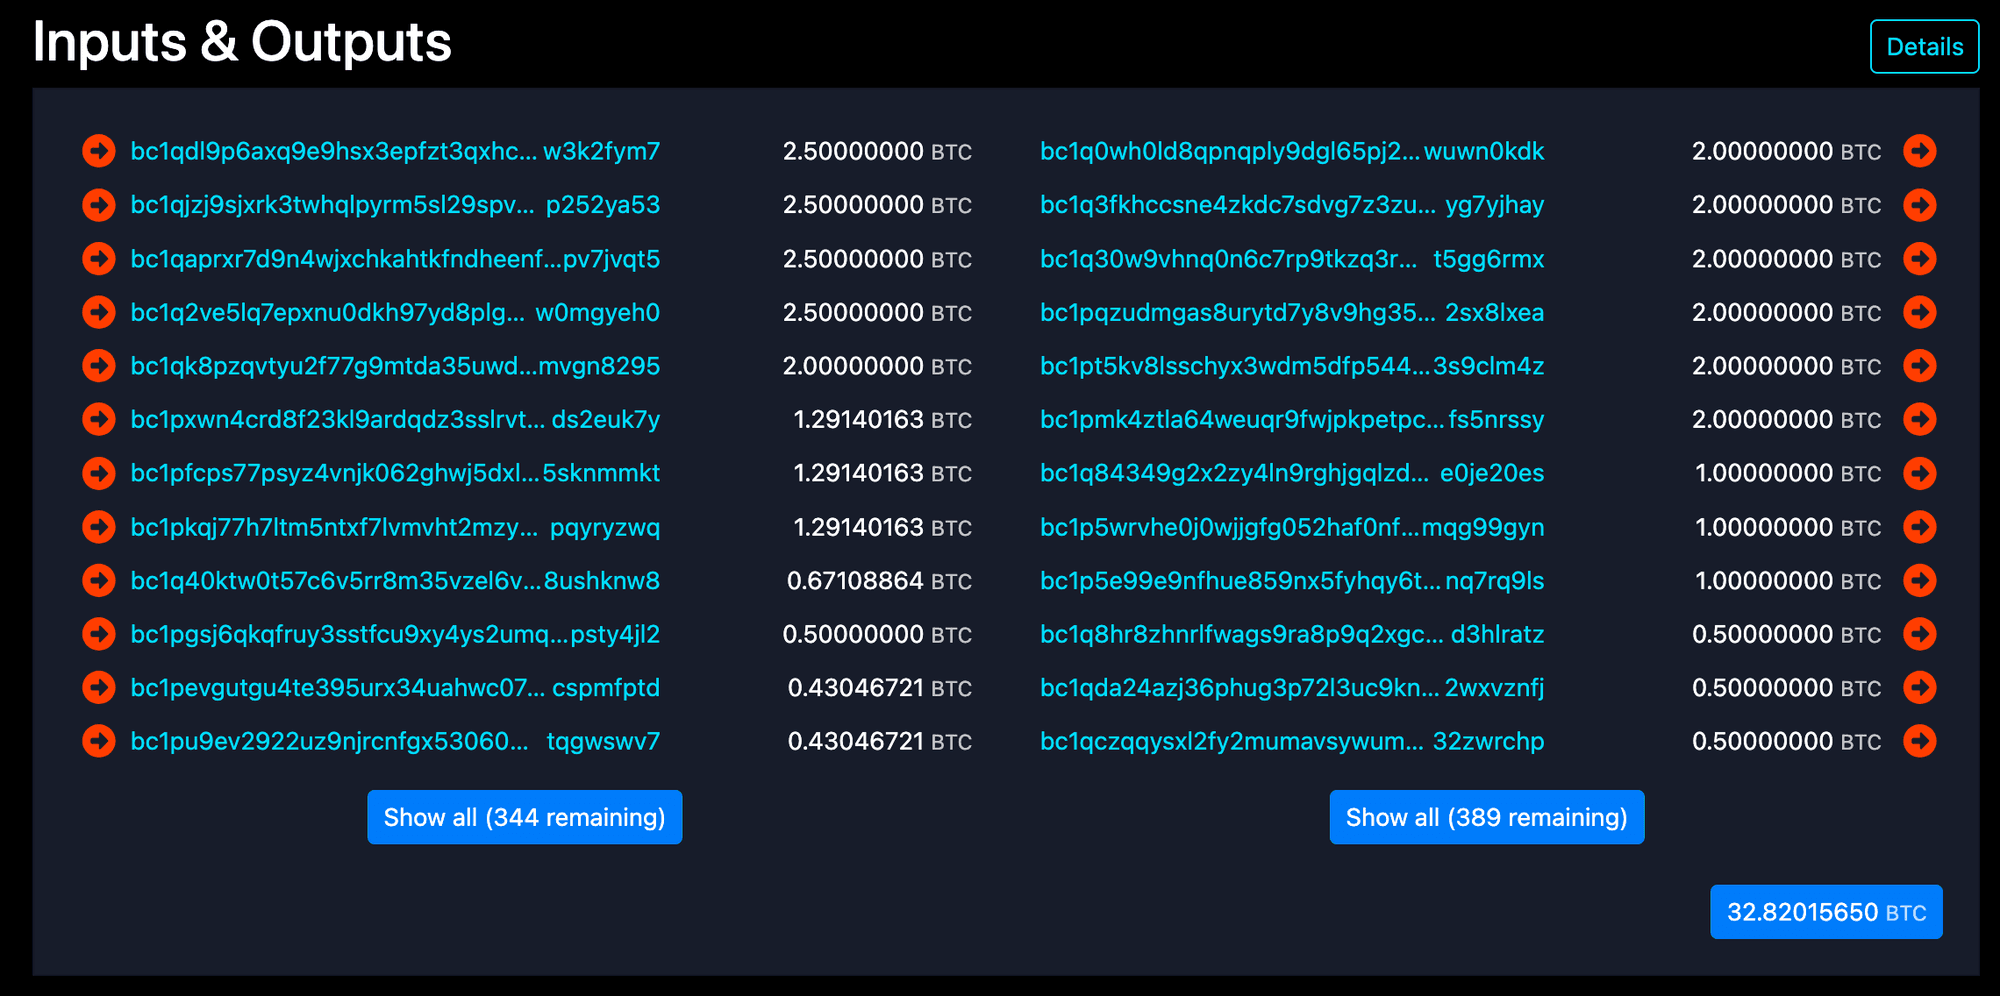
一個例子是一筆於 9 月 27 日 11:03 確認的 CoinJoin 交易。該交易有 356 個輸入和 401 個輸出。其中 4 個輸入(每個 2.5 BTC,共 10 BTC)來自 Bitget 儀表板標記為攻擊者所有的地址。許多輸出的面額相同;例如,有 21 個輸出各為 0.02097152 BTC,僅憑鏈上數據無法判斷這些輸出分別歸屬何人。
攻擊發生近五天後,攻擊者仍控制著約 3.42 億美元,佔被盜總額的 88.3%。其中,BTC 約佔 83.7%(約 3,386 BTC),ZEC 約佔 8.5%,ETH 約佔 7.3%(約 9,357 ETH),穩定幣約佔 0.2%。儀表板的對帳結果顯示,截至 9 月 25 日,約有 378 萬美元因兌換和跨鏈轉帳而損失。Tether 和 Circle 已凍結約 34 萬美元,NEAR Intents 表示其平台在執行過程中凍結了約 50 萬美元。
3. 凍結情況
截至 9 月 29 日,公開可見的凍結金額總計約 84 萬美元,約佔被盜總額的 0.2%。穩定幣發行方 Tether 和 Circle 凍結了約 34 萬美元,跨鏈服務 NEAR Intents 表示其在執行過程中凍結了約 50 萬美元。這兩類凍結的運作方式不同。
穩定幣發行方的凍結
對於 Tether 和 Circle 發行的穩定幣,發行方可以凍結特定地址所持有的餘額。可能正是為了避免此類凍結,攻擊者在每一筆穩定幣被盜後的 41 分鐘內就將其換成了原生代幣(見第 2 節)。但這並不意味著穩定幣就此從轉帳過程中消失,而正是它們的再次出現,使得 Tether 和 Circle 的凍結成為可能。
截至 9 月 29 日,Tether 和 Circle 已凍結約 34 萬美元。我們追溯了每一筆被凍結金額的來源,發現其中大部分來自攻擊者在跨鏈轉帳過程中用作中轉資產的穩定幣。
| 地址 | 凍結金額 | 首次收到穩定幣 | 被凍結資金到達時間 | 凍結時間 |
|---|---|---|---|---|
| 0xe07b...7d57(以太坊) | 218,022.97 USDT | 9/24 20:23 | 9/24 23:36-23:47 | Tether 9/25 12:19 |
| 0xe07b...7d57(以太坊) | 99,989.91 USDC | 9/24 21:23 | 9/24 23:38 | Circle 9/25 05:00 |
| 0x9acc...b046(以太坊) | 21,090.53 USDT | 9/25 08:45 | 9/25 12:48 | Tether 9/25 14:09 |
| TRON 上的 2 個地址 | 221.13 USDT | 9/25 11:22 | 9/25 11:22 起 | Tether 9/28 13:09 |
凍結時間來自 BlockSec USDT Freeze Tracker。
最大的一筆金額約 31.8 萬美元,位於 0xe07b...7d57,這是攻擊者在 BSC 和以太坊上都使用過的一個地址。在 BSC 上,攻擊者將 BNB 換成 BSC-USD 及其他穩定幣,將其拆分成 20 萬、10 萬和 2 萬的整數金額,並透過 PancakeSwap 的跨鏈服務(基於 Across 構建)及其他管道發送到以太坊。在以太坊一側,這些資金以 USDT 或 USDC 的形式到達,並在數分鐘內被換成 ETH。BSC-USD(全稱 Binance-Peg BSC-USD)由 Binance 發行,其合約沒有凍結功能;但一旦跨鏈到以太坊,這些資金就變成了 Tether 和 Circle 可以凍結的 USDT 和 USDC。在該地址透過 PancakeSwap 跨鏈服務發送的 48 筆轉帳中,到達時間的中位數為 88 秒。然而,其中 4 筆穩定幣轉帳延遲了 62 至 83 分鐘,成為最後到達的資金,到達時間在 23:36 至 23:47 之間,而攻擊者已在 23:07 停止操作該地址。約 27 小時後,攻擊者返回該地址,轉出了其中持有的 170.47 ETH,但當時 USDT 和 USDC 已分別被 Circle 和 Tether 凍結。
另外兩個案例情況類似。在 0x9acc...b046 被凍結的 21,090 USDT 是一筆 THORChain 退款。攻擊者曾將跨鏈的 USDT 存入 THORChain 以兌換 BTC,部分訂單被退回。發往該地址的其他退款均在 17 分鐘內到達,但這一筆用了 109 分鐘,到達時攻擊者已經離開。TRON 上的兩筆金額則是攻擊者以整數轉出資金後剩下的零頭。
這些被凍結金額的共同點在於,它們都在該地址停留了足夠長的時間。相比之下,9 月 29 日 07:01 到達的 425,959 USDT 僅停留了 1 小時 14 分鐘就被換成了 ETH 並轉入 THORChain。這比目前已知最快的凍結速度(從地址首次收到穩定幣到被凍結約 5 小時 24 分鐘)還要短,因此未被凍結。
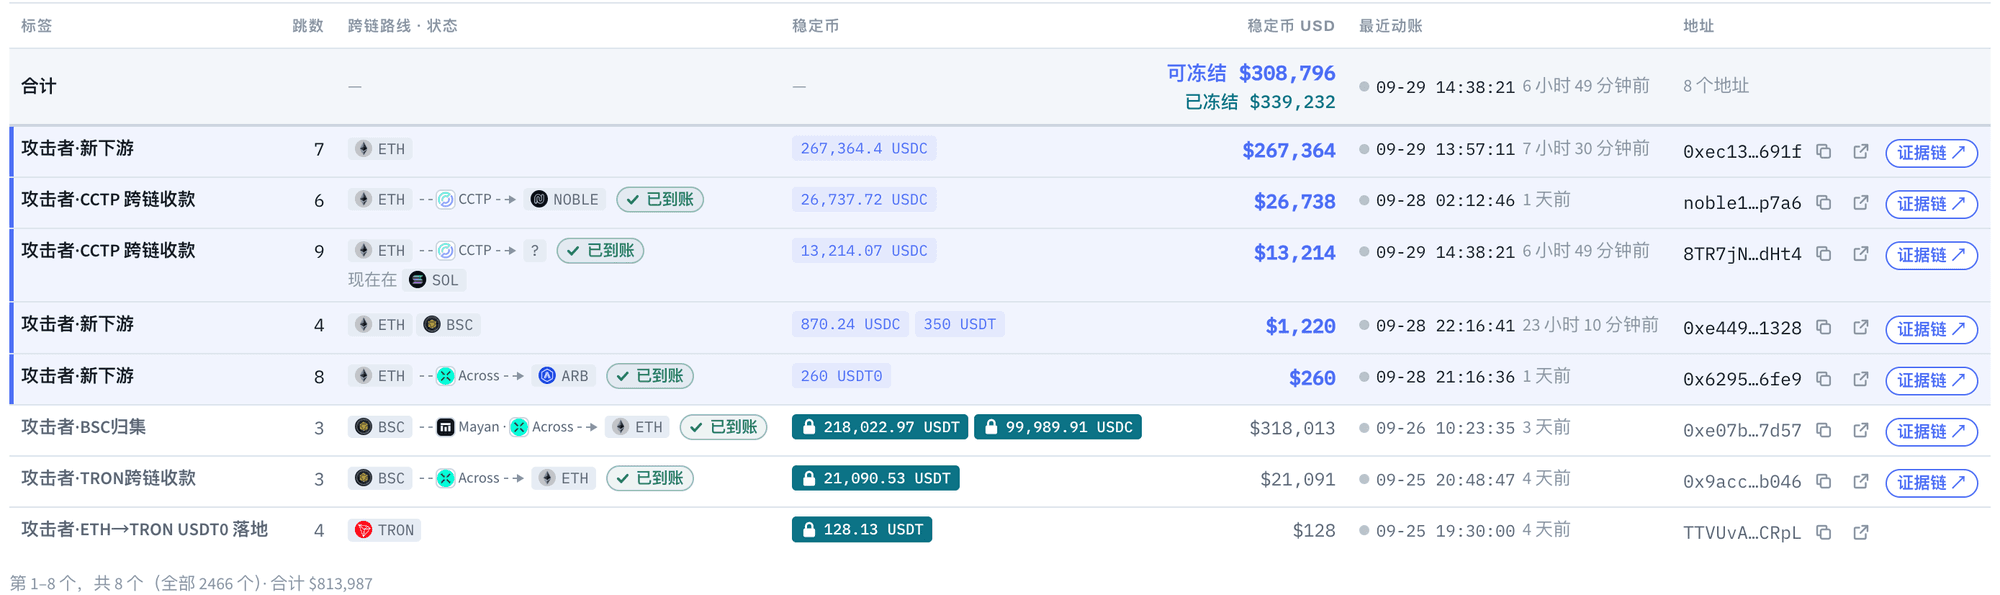
然而,停留時間長並不能保證一定會被凍結。截至 9 月 29 日,儀表板顯示在 5 個與攻擊者相關的地址上,仍有約 31 萬美元的穩定幣可被凍結。其中金額最大的是位於 0xec13...691f 的 267,364 USDC,該筆資金於 9 月 29 日 05:57 到達。截至 13:27(見下圖),已停留約 7.5 小時,尚未被凍結。作為比較,Circle 此前凍結 0xe07b...7d57 上的 USDC,從該地址首次收到 USDC 到被凍結約用了 7.6 小時,兩者時間大致相當。
跨鏈服務對資金的處理方式
另一類凍結發生在跨鏈服務處理兌換請求的過程中。根據 NEAR Intents 於 9 月 28 日披露的資訊,攻擊者曾試圖透過該平台轉移超過 5,000 萬美元的資金。其風控層 SHIELD 標記了這些請求後,平台選擇拒絕報價或暫停執行。最終約有 16.6 萬美元成功通過,約 50.3 萬美元在執行過程中被凍結,目前仍處於限制狀態。這些數字均來自 NEAR Intents 自己的說明,原文表示可能存在最多 10% 的誤差。
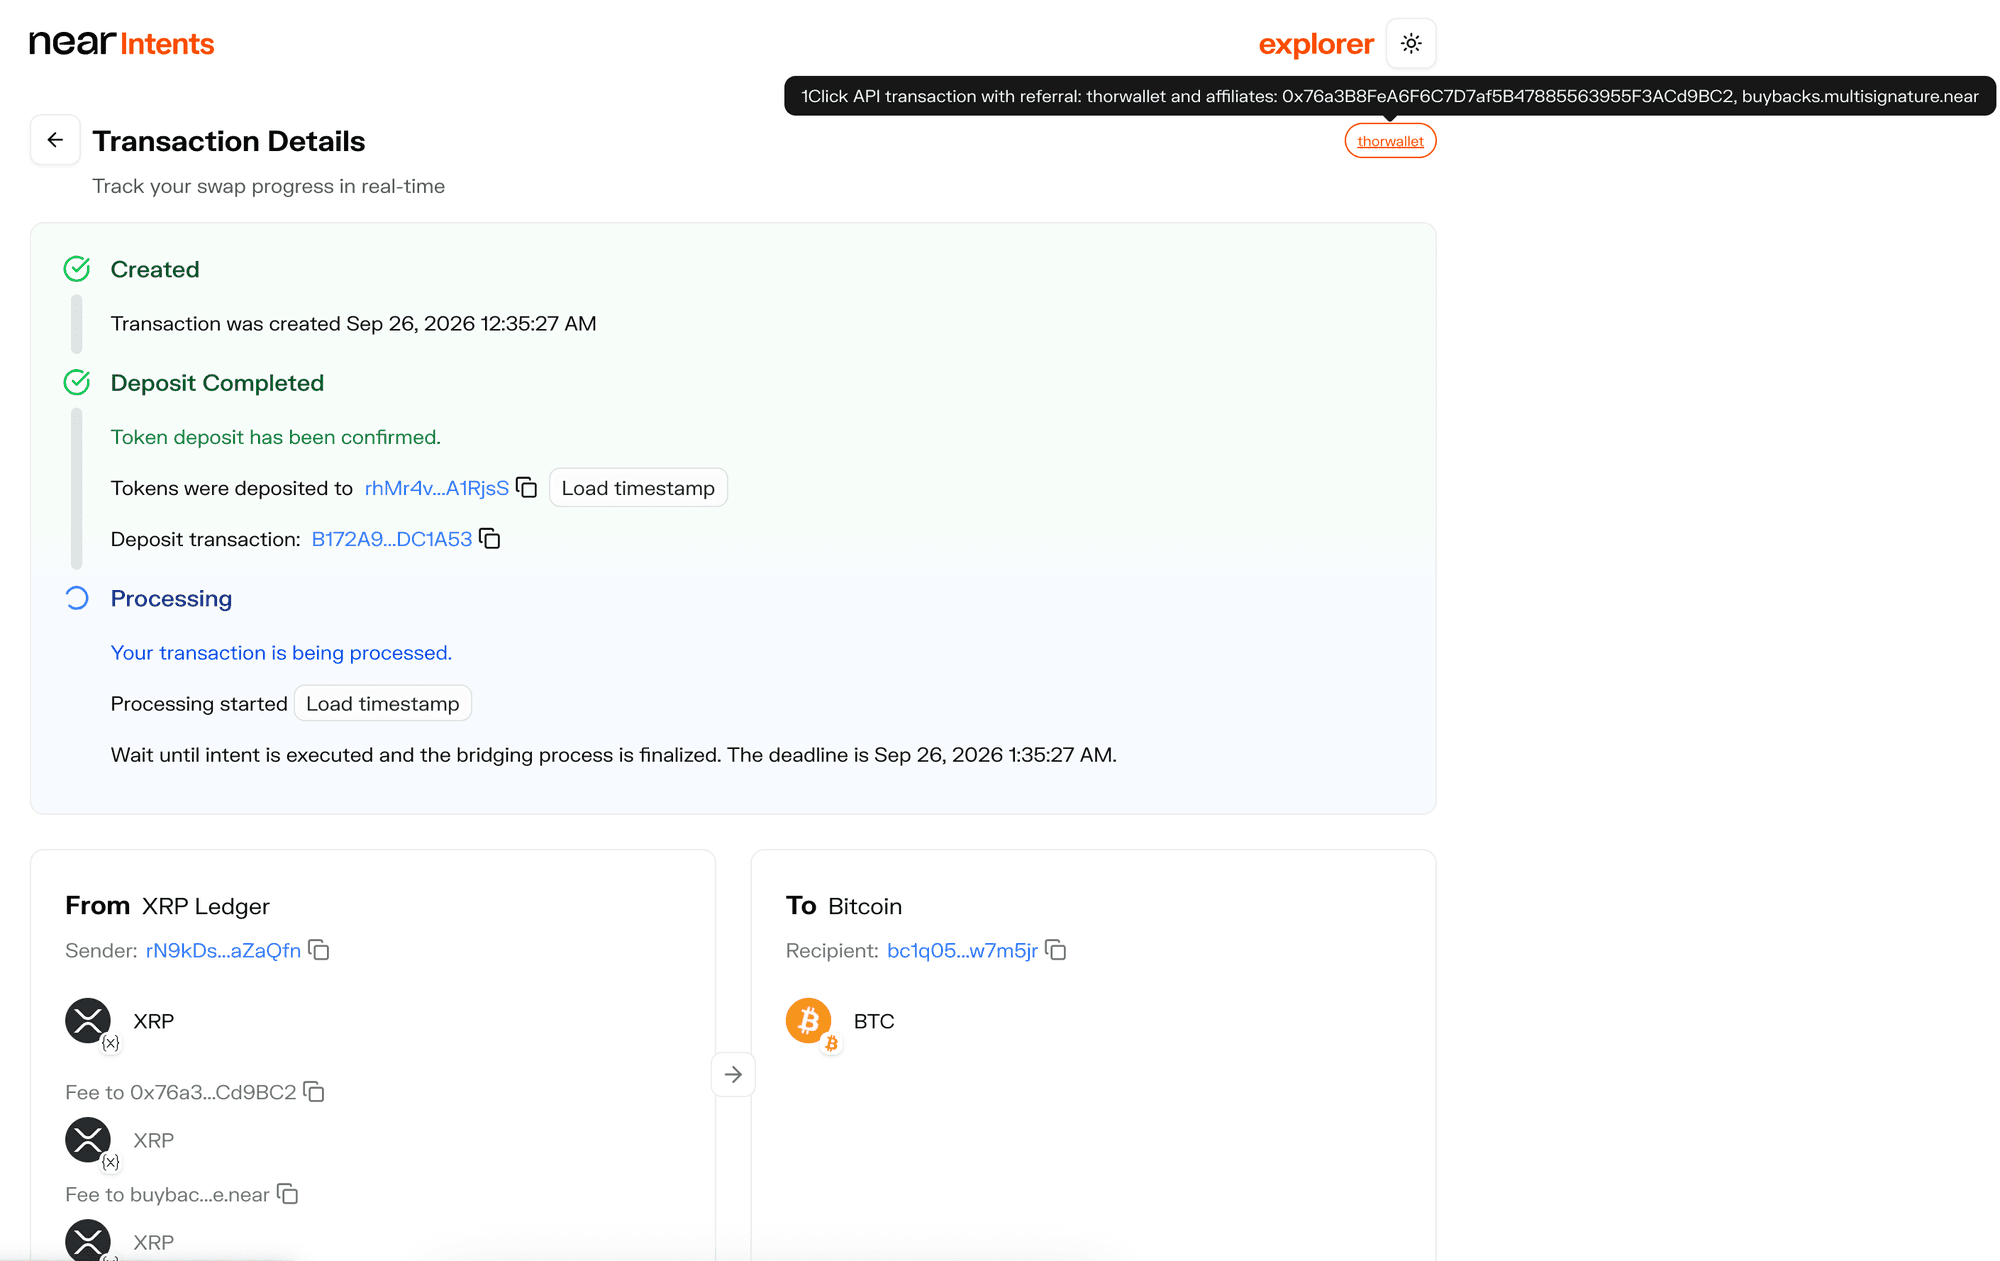
一個例子是 Bitget 儀表板標記為由 NEAR Intents 扣留的一筆訂單。9 月 25 日 16:35,一個攻擊者地址從 XRP Ledger 向 NEAR Intents 存入了 173,819 XRP(在儀表板上估值約 26.6 萬美元),準備兌換成 BTC。存款已確認,但該訂單仍停滯在「Processing」狀態,遠遠超過其 17:35 的截止時間,且尚未發出任何退款。儀表板標記了 4 筆此類訂單,總計約 29.4 萬美元。
除 NEAR Intents 之外,攻擊者的資金還經過了其他幾個跨鏈服務。儀表板數據顯示,THORChain 處理的金額最大,約 2.69 億美元,其次是 USDT0/LayerZero,約 5,513 萬美元,Circle 的跨鏈協議 CCTP 約 4,933 萬美元,Chainflip 約 3,727 萬美元,Across 約 1,438 萬美元,Stargate 約 1,282 萬美元。這些都是流經金額,不應相加。
THORChain 處理的資金量最大,同時也引發了爭議。9 月 26 日,Bitget CEO Gracy Chen 公開要求 THORChain 拒絕為攻擊者地址提供服務,她寫道:「去中心化是一項設計原則,而不是為明知是被盜資金提供便利的保護傘。」另有人指出,今年 5 月 THORChain 因自身簽名方案的漏洞損失約 1,070 萬美元時,曾暫停整個網路。THORChain 回應稱「暫停並非針對特定資金或單筆兌換的選擇性凍結」,並表示該協議「按設計不進行審查」。截至 9 月 29 日,被盜資金仍在透過 THORChain 從 ETH 兌換為 BTC。
4. 「北韓黑客」的判斷,以及與 Bybit 事件的比較
事件發生後數小時內,多方就將矛頭指向了北韓黑客。他們的判斷依據大致可分為三類。
第一類是 Bitget 自身的判斷。Bitget CEO Gracy Chen 表示,根據 IP 行為模式和鏈上特徵,此次攻擊「與 DPRK 相關黑客組織所使用的手法一致」,且 Bitget 已識別出與某個 DPRK 組織所使用的 VPN 選擇相符的 IP 地址。相關技術依據尚未公開。
第二類是資金在鏈上的關聯性。事件發生約六小時後,鏈上分析師 Specter 表示,從 Bitget 被盜的 XRP 在跨鏈之後,「可以直接與今年 7 月 AFX 被盜事件中的資金聯繫起來」,而該事件被歸咎於 TraderTraitor。有媒體指出,這種關聯是透過一個僅持有約 4,300 美元的以太坊錢包建立的,因此證據較為薄弱。
第三類是洗錢網路與手法上的重疊。ZachXBT 公開了 5 名代攻擊者洗錢的中國違法行為人的社群媒體帳號及相關交易記錄,並表示其中一人此前也曾參與洗錢今年早些時候價值 2.92 億美元的 Kelp DAO 攻擊事件所得資金。他表示,自己在多次被歸咎於 TraderTraitor 的攻擊事件後都觀察到相同的模式,並一直密切追蹤這些團夥,目前這些資金正透過跨鏈橋接連續轉移,並存入 Wasabi 等混幣服務。Arkham 也指出,攻擊者使用了「一種北韓相關黑客經常使用的剝離鏈(peel chain)手法」。
在這些線索中,2025 年的 Bybit 事件被反覆提及。當時,Bybit 的以太坊冷錢包被盜走約 15 億美元。五天後,FBI 發布通告將此次盜竊歸咎於北韓,並將此類活動稱為「TraderTraitor」。安全公司 Sygnia 的一份報告指出,該組織也被稱為 Lazarus Group(拉撒路集團)。
這兩起事件確實存在相似之處。首先,兩次攻擊都沒有直接竊取交易所的私鑰,而是都透過第三方入手。在 Bybit 事件中,攻擊者先入侵了一名 Safe{Wallet} 開發者的電腦,隨後修改了 Safe 網頁介面的腳本,使得 Bybit 的簽署人批准了一筆交易,從而將冷錢包的控制權轉移出去。在本次事件中,根據 Bitget 的說法,攻擊者利用的是第三方安全產品中的一個零日漏洞。其次,兩者的洗錢手法也相似,均以 THORChain 作為主要管道:Bybit CEO Ben Zhou 在 2025 年 3 月 4 日發布的數據顯示,當時已有 72% 的被盜資金經由 THORChain 轉移。至於洗錢路徑上的差異,例如本次事件中額外增加的穩定幣兌換和跨鏈彙集步驟,主要取決於被盜錢包中持有哪些資產,並不能用來區分攻擊者身份。
但在攻擊手法和洗錢流程都高度服務化的當下,上述資訊尚不足以確定攻擊者的身份。根據 Bitget 的說法,此次入侵點是第三方安全產品中的一個漏洞;而 THORChain 和 CoinJoin 等服務對任何人開放;代攻擊者洗錢的地下團夥也未必就是攻擊者本身。因此,鏈上的重疊之處更直接指向的可能性是:本次事件與此前事件涉及了相同的洗錢團夥,而不一定是相同的攻擊者。更確切的結論還需等待 Bitget 的完整調查報告或執法部門的正式公告。
數據說明:所有時間均為 UTC。除非另有說明,來自 Bitget 追蹤儀表板的動態數據均取自 2026 年 9 月 29 日 UTC 12:30 的快照。鏈上數據來自 BlockSec 對 Bitget 官方追蹤儀表板所列地址的審查。事件經過描述來自 Bitget 官方直播(由 Wu Blockchain 整理轉錄)及官方公告。凍結時間來自 BlockSec USDT Freeze Tracker。
來源:
- Bitget 追蹤儀表板 https://trace.bgblockchain.xyz
- Gracy Chen 於 X 平台,2026-09-24 https://x.com/GracyBitget/status/2103235655879074084
- Bitget 於 X 平台,2026-09-25 https://x.com/bitget/status/2103485484165120005
- Bitget 直播內容(由 Wu Blockchain 整理轉錄) https://mp.weixin.qq.com/s/bCYi4kV8qAJHdlkDlkng9A
- BlockSec USDT Freeze Tracker https://blocksec.ai/en/usdt-freeze/addresses
- NEAR Intents(AlexAuroraDev),2026-09-28 https://x.com/AlexAuroraDev/status/2104554958754357482
- FBI IC3 通告,2025-02-26 https://www.ic3.gov/PSA/2025/PSA250226
- Sygnia,2025-03-16 https://www.sygnia.co/blog/sygnia-investigation-bybit-hack/
- Ben Zhou 於 X 平台,2025-03-04 https://x.com/benbybit/status/1896798476945744010
- Elliptic,2026-09-25 https://www.elliptic.co/insights/bitget-attack-pushes-suspected-north-korea-crypto-heists-over-1-billion-in-2026/
- TRM Labs,2026-09-25 https://www.trmlabs.com/resources/blog/bitget-loses-usd-3516-million-in-hot-wallet-breach-in-likely-north-korea-attack
- ZachXBT 於 X 平台,2026-09-28 https://x.com/zachxbt/status/2104528688469647700
- Gracy Chen 於 X 平台,2026-09-26 https://x.com/GracyBitget/status/2103812967066439817
- THORChain 於 X 平台,2026-09-28 https://x.com/THORChain/status/2104460133132562449
- Star Xu 於 X 平台,2026-09-27 https://x.com/star_okx/status/2104004321805480214
- mempool.space,CoinJoin 交易 2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e https://mempool.space/tx/2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e
- NEAR Intents 探索器,訂單 rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS https://explorer.near-intents.org/transactions/rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS
- CoinDesk,2026-05-15 https://www.coindesk.com/tech/2026/05/15/thorchain-halts-trading-after-usd10-million-cross-chain-exploit-rune-token-drops-12
- AMBCrypto,2026-06-24 https://ambcrypto.com/thorchain-resumes-trading-after-10-7m-exploit-unveils-monero-swap-roadmap/
- Gracy Chen 於 X 平台,2026-09-25 https://x.com/GracyBitget/status/2103359608484172104
- Startup Fortune(引用 Cointelegraph),2026-09-25 https://startupfortune.com/bitgets-ceo-says-north-korean-hackers-spoofed-transfers-to-steal-352-million/
- Specter 於 X 平台,2026-09-25 https://x.com/SpecterAnalyst/status/2103286738961486186
- Bitcoin.com News,2026-09-25 https://news.bitcoin.com/exchanges/bitget-hack-xrp-157m-cannot-be-frozen/
- Arkham Research,2026-09-25 https://info.arkm.com/research/hacker-steals-350m-from-bitget-and-begins-on-chain-laundering