Según Bitget, un atacante escribió comandos de retiro falsificados en su sistema de billeteras el 24 de septiembre de 2026, drenando aproximadamente $387.5 millones de sus billeteras calientes y tibias; cada stablecoin robada se convirtió en tokens nativos en un plazo de 41 minutos, y los fondos ahora se están consolidando en BTC, principalmente a través de THORChain. Los congelamientos públicamente visibles totalizan aproximadamente $840,000, o el 0.2% del monto robado: Tether y Circle congelaron stablecoins que quedaron inactivas en direcciones del atacante, y NEAR Intents afirma haber congelado aproximadamente $503,000 durante la ejecución. Múltiples partes han vinculado el ataque con TraderTraitor de Corea del Norte, pero las coincidencias en la cadena apuntan más directamente a grupos de lavado compartidos que a los mismos atacantes.
1. Qué sucedió
A las 18:31 del 24 de septiembre de 2026 (UTC; todas las horas a continuación son UTC), la billetera caliente de Ethereum de Bitget envió 0.84 ETH y su billetera caliente de TRON envió 93 TRX. Según Bitget en una transmisión en vivo posterior, se trató de dos transferencias de prueba realizadas por el atacante. Los montos estaban por debajo del umbral de control de riesgo y no activaron ninguna alerta.
Las salidas de fondos a gran escala comenzaron a las 18:58. A las 19:05, el sistema de reconciliación de Bitget detectó una gran discrepancia, y los controles de riesgo bloquearon automáticamente todos los retiros iniciados por usuarios en la plataforma. Sin embargo, según Bitget, el atacante estaba escribiendo comandos de retiro falsificados directamente en el sistema de billeteras, y las salidas de fondos continuaron. La última transferencia tuvo lugar a las 21:23, 2 horas y 52 minutos después de las transferencias de prueba, y el panel de seguimiento de Bitget registró un total de 26 salidas de fondos exitosas. A las 21:44, Bitget cerró las máquinas de firma y otros servicios de retiro de billeteras.
Según Bitget, el atacante explotó una vulnerabilidad de día cero en un producto de seguridad de terceros, robó credenciales de red interna con altos privilegios, escribió comandos de retiro falsificados en el sistema de billeteras, evadió las verificaciones de riesgo y eliminó los registros relacionados después de cada transferencia. Bitget afirma que sus claves privadas no fueron comprometidas y que sus billeteras frías no se vieron afectadas. La pérdida se reportó inicialmente en aproximadamente $351.6 millones y luego se revisó a aproximadamente $387.5 millones después de agregar transferencias en Zcash y TRON. Los registros del panel muestran 13 activos robados en 12 cadenas, siendo XRP la mayor pérdida en una sola cadena. Bitget afirma que los saldos de los usuarios no se ven afectados y que la pérdida será cubierta por su fondo de protección de usuarios.
2. La ruta de lavado
Basándose en el comportamiento del atacante hasta ahora, el lavado tiene tres pasos principales: convertir activos susceptibles de congelamiento en tokens nativos, consolidar activos de diferentes cadenas en Bitcoin (con Ethereum como cadena de tránsito principal), y luego mover BTC hacia mezcladores con el tiempo.
El primer paso fue el más rápido. Los activos robados incluían aproximadamente $75.48 millones en USDT, USDC y USDT0, más 3,000 XAUt, un token de oro emitido por Tether. Estos activos tienen emisores centralizados, lo que probablemente explica por qué el atacante los procesó primero. Cada uno se convirtió en ETH o AVAX dentro de los 41 minutos posteriores al robo:
| Activo | Monto robado | Robado a las | Primer intercambio | Todo intercambiado | Recibido |
|---|---|---|---|---|---|
| USDT en Ethereum | 34,751,168 | 18:58:59 | después de 10 min | después de 18 min | 12,876.76 ETH |
| USDC en Ethereum | 12,852,046 | 19:01:23 | después de 17 min | después de 18 min | 4,761.74 ETH |
| XAUt en Ethereum | 3,000.32 | 19:01:23 | después de 23 min | después de 28 min | 4,689.14 ETH |
| USDT0 en Arbitrum | 19,668,852 | 19:01:20 | después de 35 min | después de 41 min | 7,111.24 ETH |
| USDC en Avalanche | 8,204,679 | 20:55:07 | después de 31 min | después de 33 min | 740,684 AVAX |
Los intercambios se realizaron a través de canales comunes como UniswapX, Uniswap, 1inch y la función de intercambio integrada en la billetera MetaMask. Todos se completaron antes de que el CEO de Bitget publicara públicamente sobre el incidente a las 21:30.
El segundo paso comenzó el 24 de septiembre, el día del robo, y al 29 de septiembre había estado en curso durante casi cinco días. Según el panel de seguimiento de Bitget (datos al 29 de septiembre, 12:30; a menos que se indique lo contrario, todos los datos del panel a continuación provienen de la misma instantánea), cada transferencia entre cadenas actualmente en tránsito tiene como destino BTC, y aproximadamente el 90% de ellas en valor se enviaron desde Ethereum.
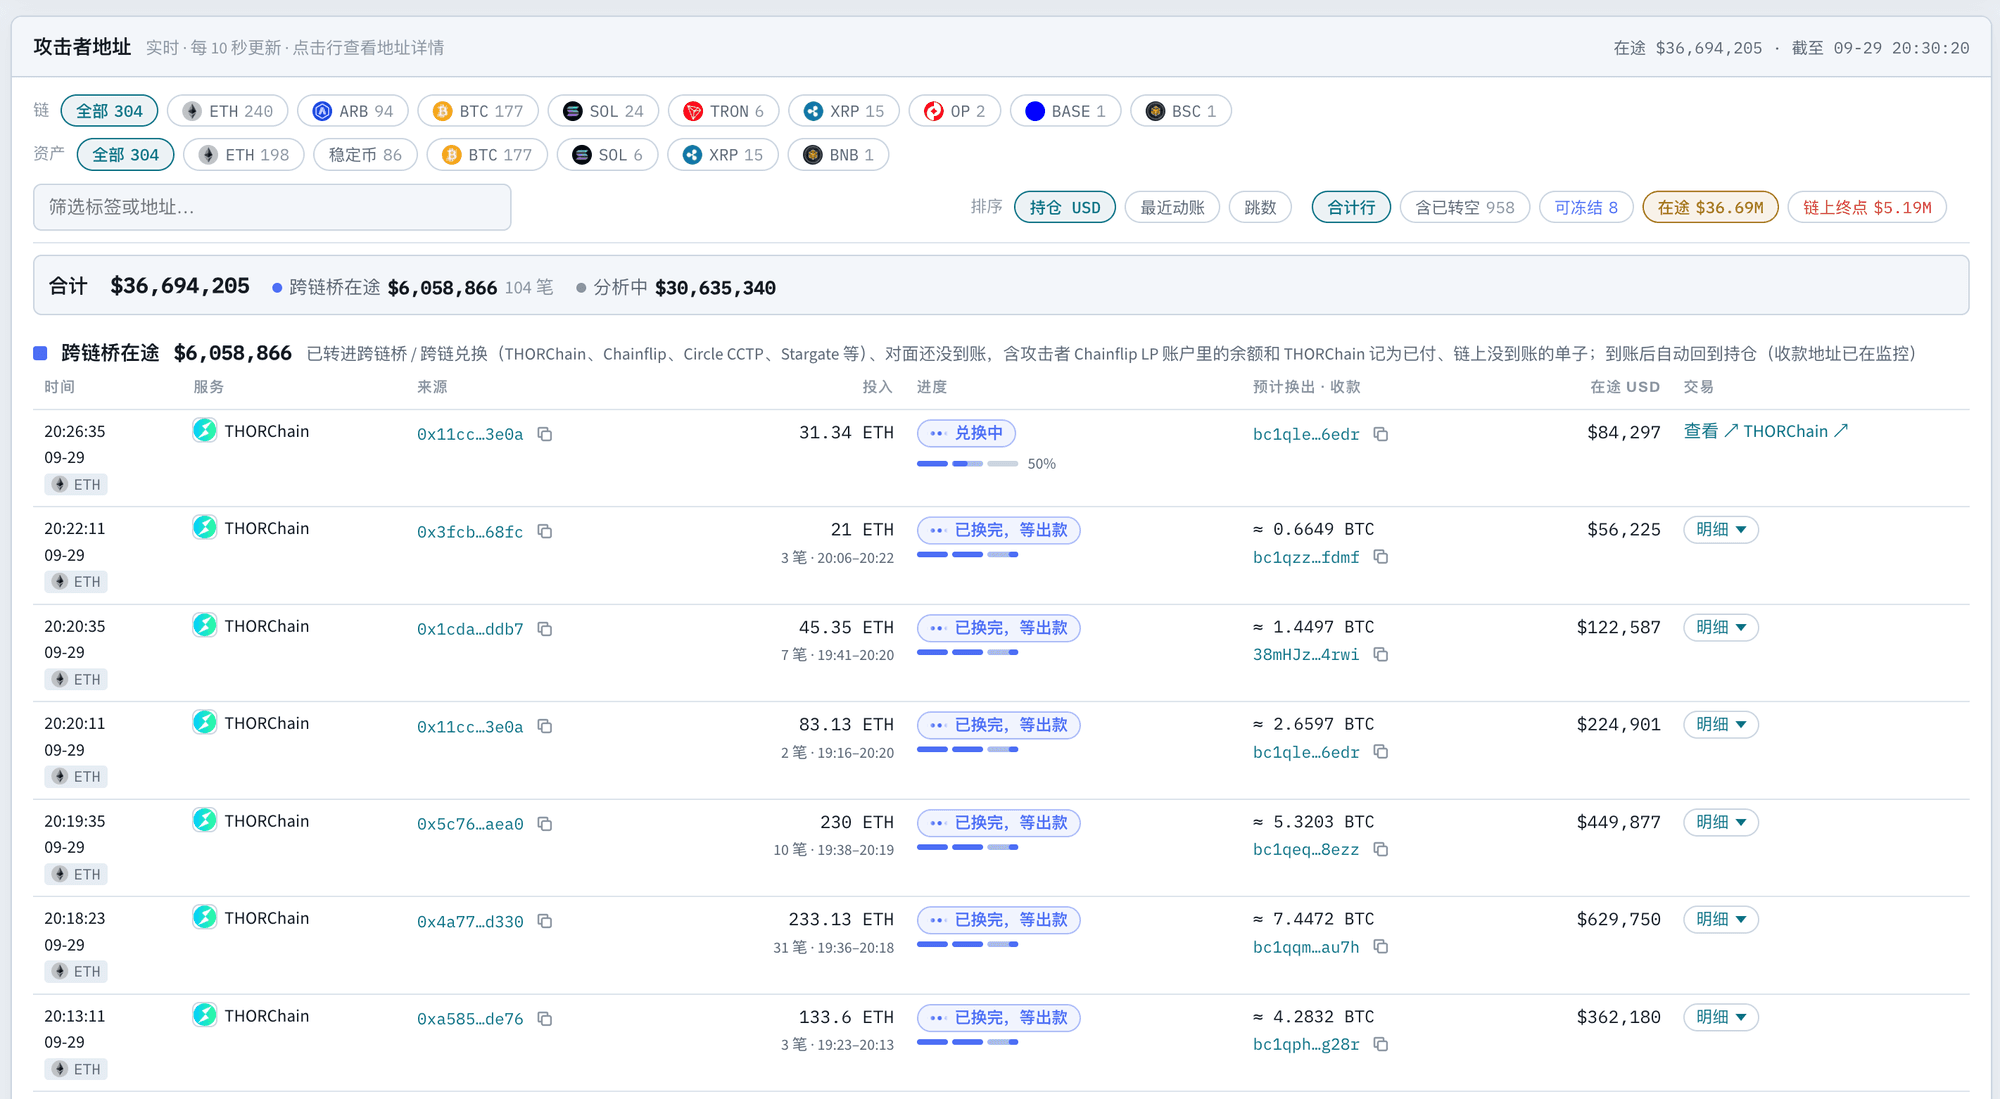
El canal principal para este paso es THORChain, un protocolo de intercambio entre cadenas. Las cifras del panel muestran que el atacante ha enviado un total neto de aproximadamente $269 millones a THORChain (7,804 transacciones). Entre los servicios de intercambio entre cadenas, Chainflip ocupa el segundo lugar con aproximadamente $37.27 millones. Nótese que estas son cifras de paso: los mismos fondos pueden pasar por varios canales, por lo que las cifras de los diferentes canales no deben simplemente sumarse, y no representan el monto que ya ha sido lavado.
El tercer paso es CoinJoin de Bitcoin, que mezcla el bitcoin de muchos usuarios en una sola transacción y rompe el vínculo entre entradas y salidas. Al 29 de septiembre, un total acumulado de aproximadamente $3.94 millones había ingresado a CoinJoin, una cifra aún pequeña en relación con las tenencias de BTC del atacante.
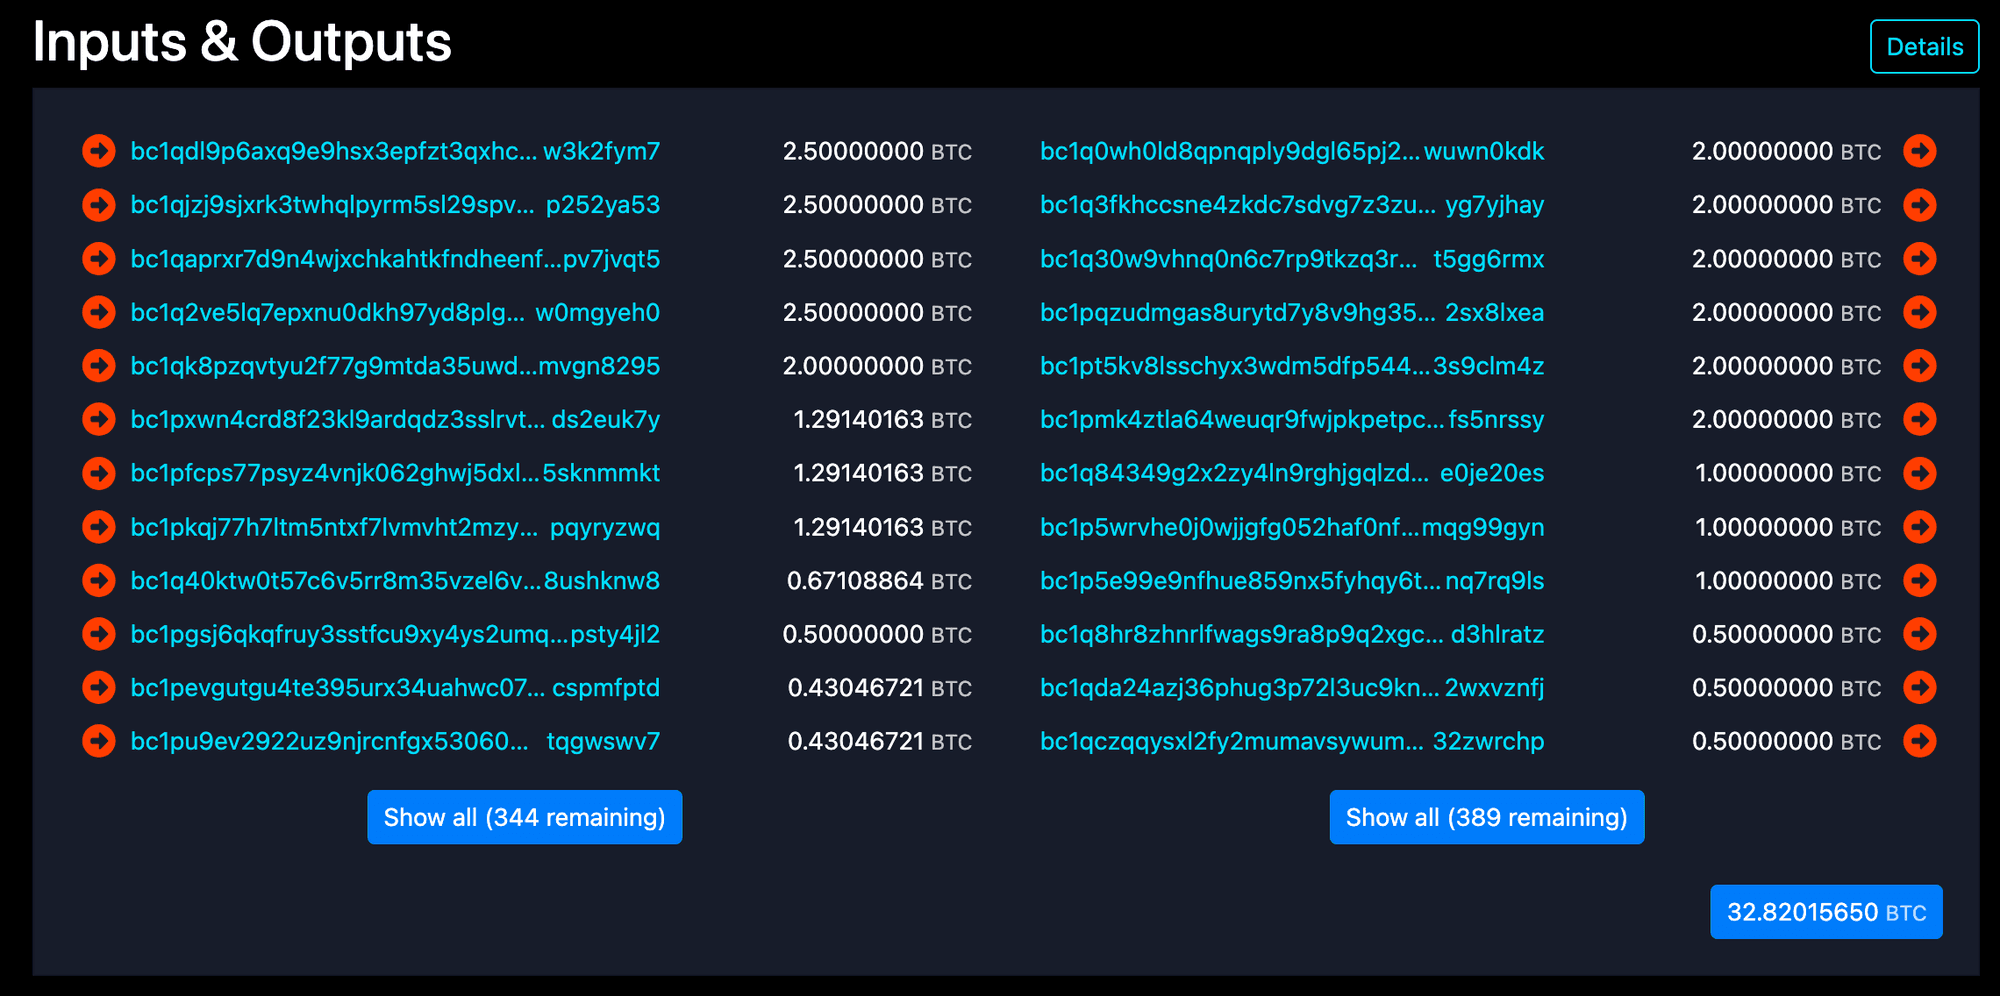
Un ejemplo es una transacción CoinJoin confirmada a las 11:03 del 27 de septiembre. Tiene 356 entradas y 401 salidas. Cuatro de las entradas (2.5 BTC cada una, 10 BTC en total) provinieron de direcciones que el panel de Bitget etiqueta como del atacante. Muchas salidas comparten la misma denominación; por ejemplo, 21 salidas son de 0.02097152 BTC cada una, y los datos en cadena por sí solos no pueden determinar quién es el propietario de cada una de ellas.
Casi cinco días después de que comenzara el ataque, el atacante aún controla aproximadamente $342 millones, o el 88.3% del total robado. De esto, BTC representa aproximadamente el 83.7% (aproximadamente 3,386 BTC), ZEC aproximadamente el 8.5%, ETH aproximadamente el 7.3% (aproximadamente 9,357 ETH) y stablecoins aproximadamente el 0.2%. La reconciliación del panel muestra aproximadamente $3.78 millones perdidos en intercambios y transferencias entre cadenas al 25 de septiembre. Tether y Circle han congelado aproximadamente $340,000, y NEAR Intents afirma que aproximadamente $500,000 fueron congelados durante la ejecución en su plataforma.
3. Congelamientos
Al 29 de septiembre, los congelamientos públicamente visibles totalizan aproximadamente $840,000, alrededor del 0.2% del total robado. Los emisores de stablecoins Tether y Circle congelaron aproximadamente $340,000, y el servicio entre cadenas NEAR Intents afirma haber congelado aproximadamente $500,000 durante la ejecución. Los dos tipos de congelamientos funcionan de manera diferente.
Congelamientos por emisores de stablecoins
Para las stablecoins emitidas por Tether y Circle, el emisor puede congelar el saldo que se encuentra en una dirección determinada. Probablemente para evitar tales congelamientos, el atacante convirtió cada stablecoin robada en tokens nativos dentro de los 41 minutos posteriores a su robo (ver la Sección 2). Eso no significa que las stablecoins desaparecieran del proceso de transferencia, y su reaparición es lo que hizo posibles los congelamientos de Tether y Circle.
Al 29 de septiembre, Tether y Circle habían congelado aproximadamente $340,000. Rastreamos el origen de cada monto congelado y encontramos que la mayor parte provino de stablecoins que el atacante utilizó como activo de tránsito durante las transferencias entre cadenas.
| Dirección | Congelado | Primera stablecoin recibida | Fondos congelados llegaron | Congelado a las |
|---|---|---|---|---|
| 0xe07b...7d57 (Ethereum) | 218,022.97 USDT | 24/9 20:23 | 24/9 23:36-23:47 | Tether 25/9 12:19 |
| 0xe07b...7d57 (Ethereum) | 99,989.91 USDC | 24/9 21:23 | 24/9 23:38 | Circle 25/9 05:00 |
| 0x9acc...b046 (Ethereum) | 21,090.53 USDT | 25/9 08:45 | 25/9 12:48 | Tether 25/9 14:09 |
| 2 direcciones en TRON | 221.13 USDT | 25/9 11:22 | desde 25/9 11:22 | Tether 28/9 13:09 |
Los horarios de congelamiento provienen del BlockSec USDT Freeze Tracker.
El monto más grande, aproximadamente $318,000, se encuentra en 0xe07b...7d57, una dirección que el atacante utilizó tanto en BSC como en Ethereum. En BSC, el atacante convirtió BNB en BSC-USD y otras stablecoins, las dividió en fragmentos redondos de 200,000, 100,000 y 20,000, y los envió a Ethereum a través del servicio entre cadenas de PancakeSwap (construido sobre Across) y otros canales. Del lado de Ethereum, los fondos llegaron como USDT o USDC y se convirtieron en ETH en minutos. BSC-USD (nombre completo Binance-Peg BSC-USD) es emitido por Binance, y su contrato no tiene función de congelamiento; una vez transferido a Ethereum, los fondos se convirtieron en USDT y USDC que Tether y Circle pudieron congelar. De las 48 transferencias que esta dirección envió a través del servicio entre cadenas de PancakeSwap, el tiempo mediano de llegada fue de 88 segundos. Sin embargo, cuatro de las transferencias de stablecoins se retrasaron entre 62 y 83 minutos y fueron las últimas en llegar, ubicándose entre las 23:36 y las 23:47, mientras que el atacante había dejado de operar esta dirección a las 23:07. Aproximadamente 27 horas después, el atacante regresó a la dirección y retiró los 170.47 ETH que contenía, pero para entonces el USDT y el USDC ya habían sido congelados por Circle y Tether.
Los otros dos casos son similares. Los 21,090 USDT congelados en 0x9acc...b046 fueron un reembolso de THORChain. El atacante había enviado USDT transferido entre cadenas a THORChain para intercambiarlo por BTC, y parte de la orden fue reembolsada. Otros reembolsos a esta dirección llegaron dentro de 17 minutos, pero este tomó 109 minutos, y para cuando llegó el atacante ya se había marchado. Los dos montos en TRON son sobrantes después de que el atacante retirara fondos en números redondos.
Lo que estos montos congelados tienen en común es que permanecieron en la dirección el tiempo suficiente. En contraste, 425,959 USDT que llegaron a las 07:01 del 29 de septiembre permanecieron solo 1 hora y 14 minutos antes de ser convertidos en ETH y enviados a THORChain. Eso es más corto que el congelamiento más rápido hasta ahora (aproximadamente 5 horas y 24 minutos desde que la dirección recibió por primera vez stablecoins hasta el congelamiento), y no fue congelado.
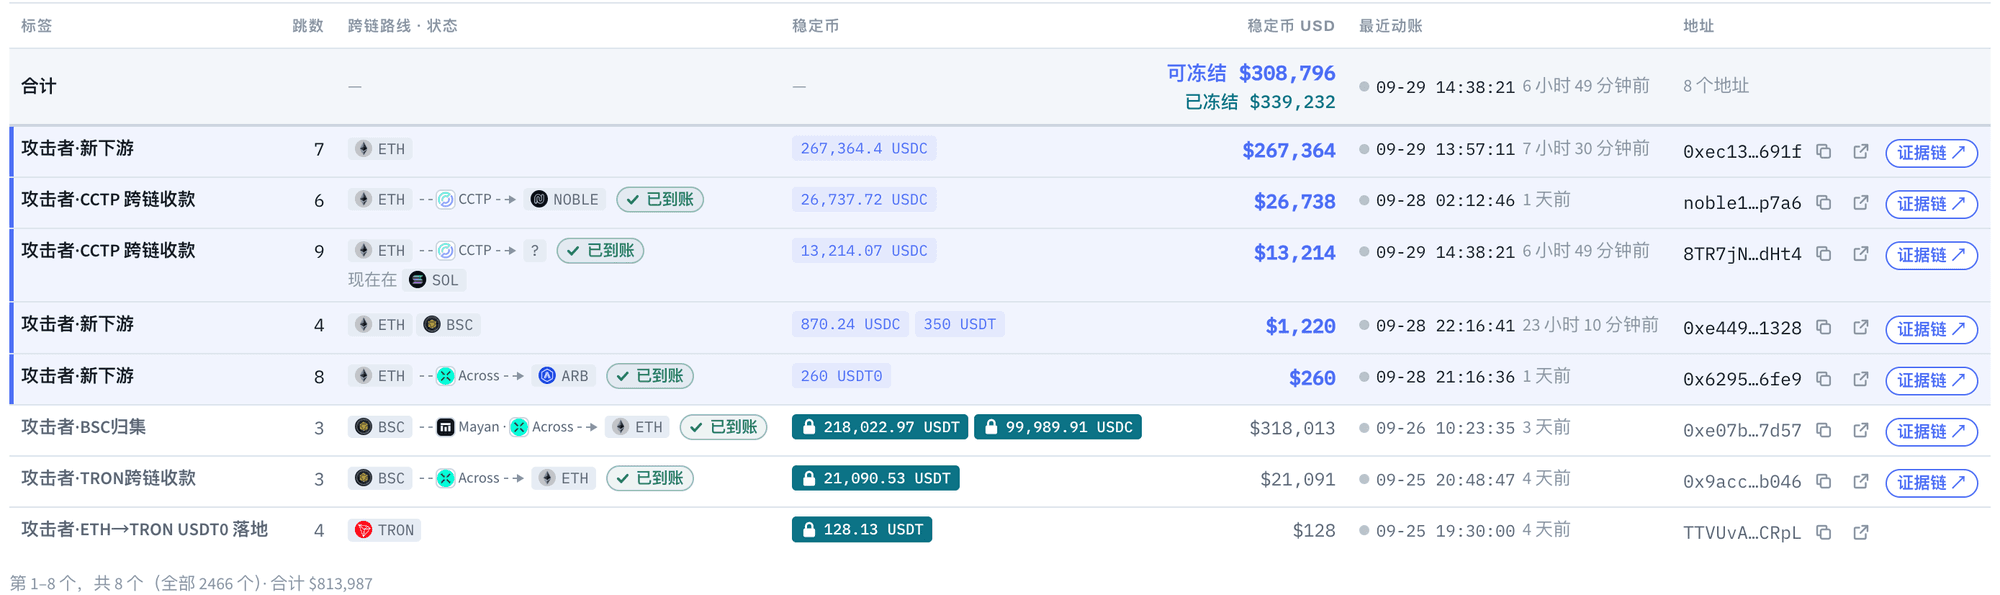
Sin embargo, una permanencia prolongada no garantiza un congelamiento. Al 29 de septiembre, el panel mostraba aproximadamente $310,000 en stablecoins todavía susceptibles de congelamiento en 5 direcciones vinculadas al atacante. La más grande es 267,364 USDC en 0xec13...691f, que llegó a las 05:57 del 29 de septiembre. Al 13:27 (ver figura a continuación) había permanecido durante aproximadamente 7.5 horas y no había sido congelada. Como comparación, el congelamiento anterior de USDC por parte de Circle en 0xe07b...7d57 tomó aproximadamente 7.6 horas desde que esa dirección recibió por primera vez USDC, por lo que ambos son aproximadamente iguales.
Cómo los servicios entre cadenas manejaron los fondos
El otro tipo de congelamiento ocurre mientras un servicio entre cadenas está procesando una solicitud de intercambio. Según una divulgación del 28 de septiembre de NEAR Intents, el atacante intentó mover más de $50 millones a través de él. Después de que su capa de riesgo SHIELD marcó las solicitudes, o bien se negó a cotizar o detuvo la ejecución. Al final, aproximadamente $166,000 lograron pasar, y aproximadamente $503,000 quedaron congelados a mitad de ejecución y permanecen restringidos. Estas cifras son el propio relato de NEAR Intents, y la publicación original indica que pueden tener un margen de error de hasta el 10%.
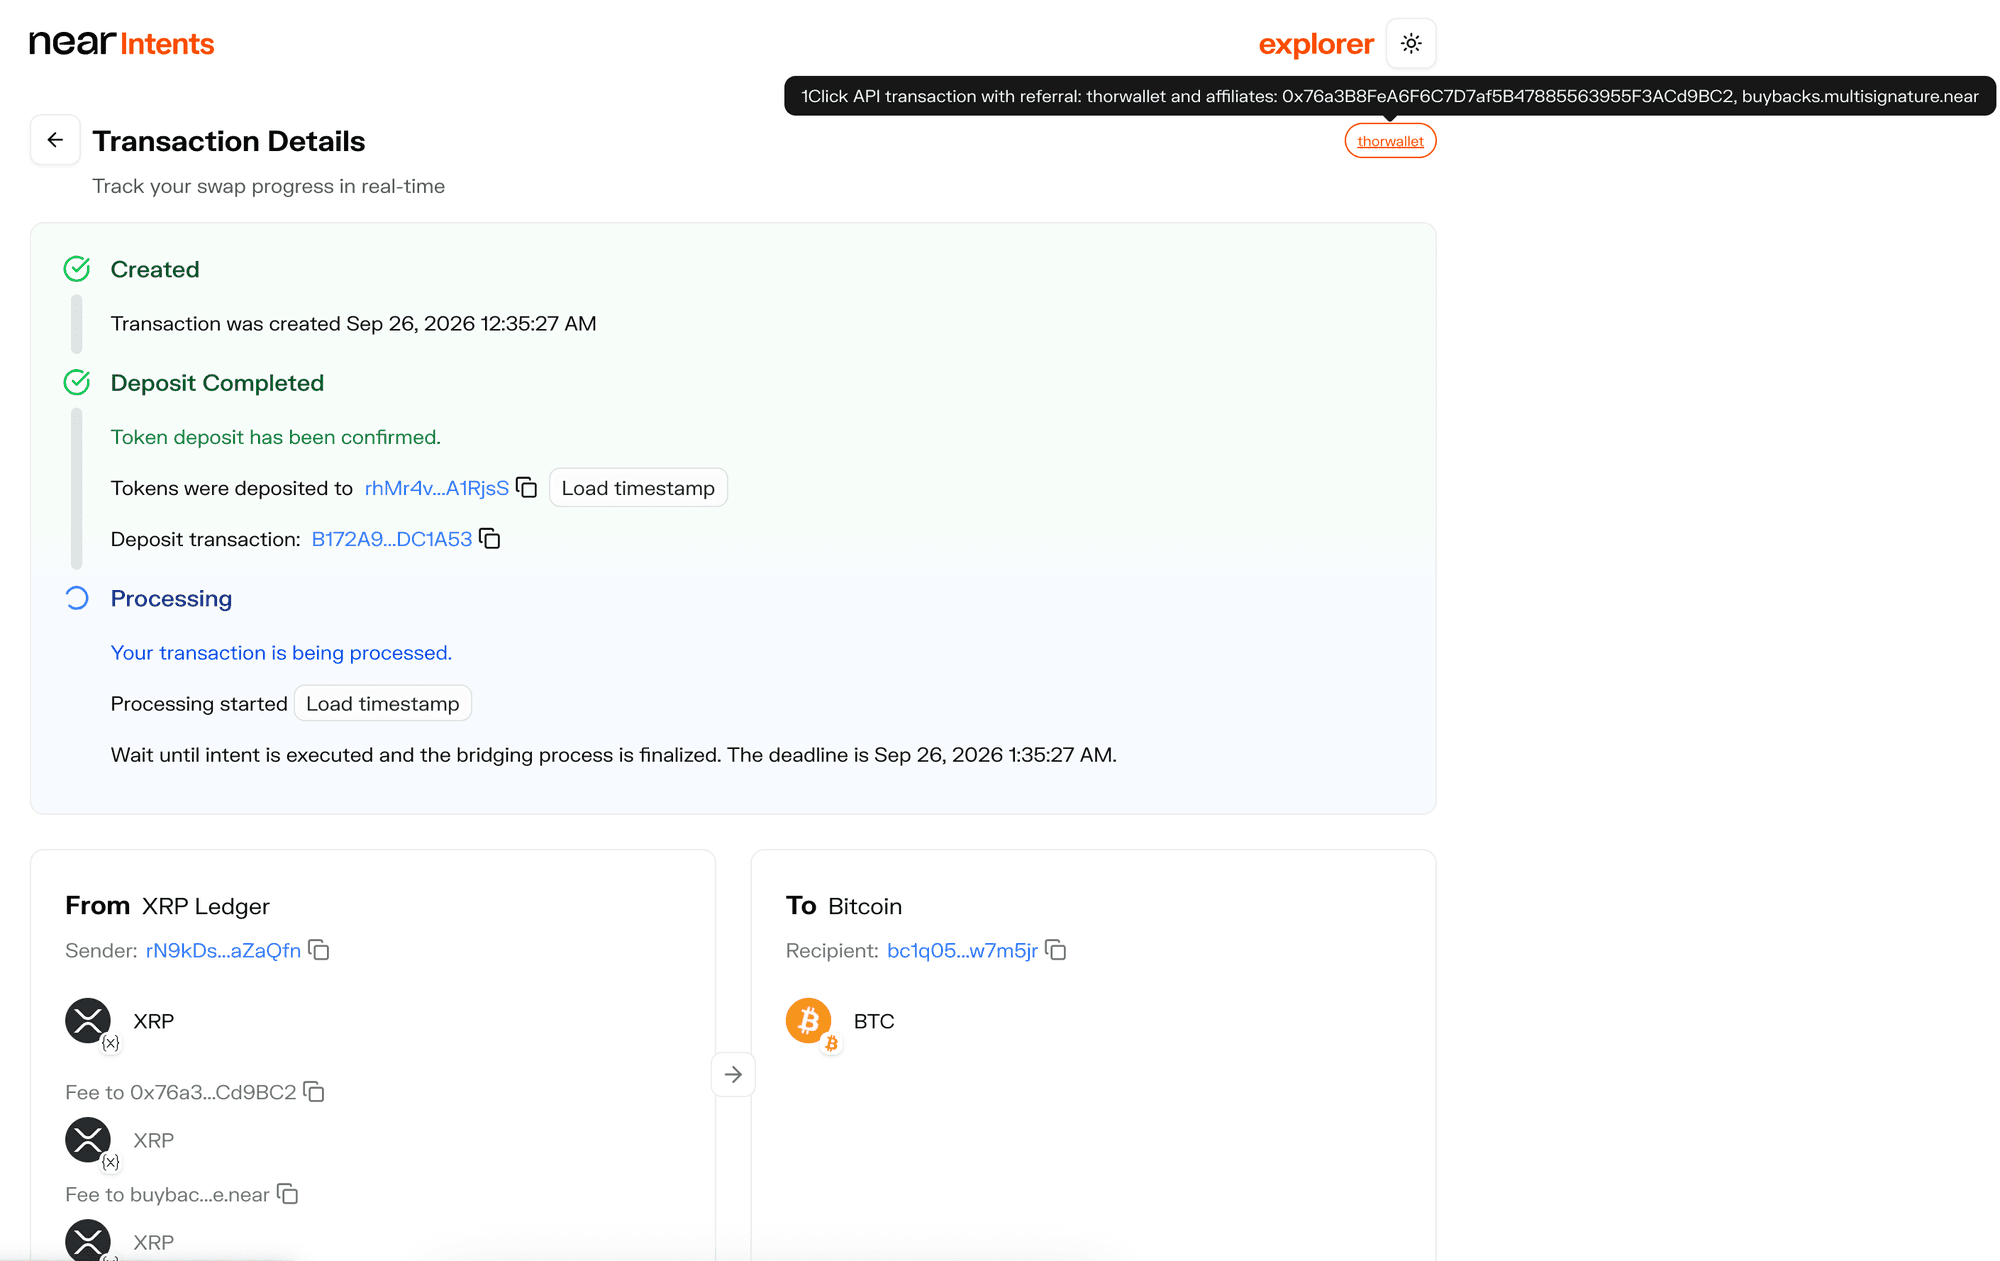
Un ejemplo es una orden que el panel de Bitget etiqueta como retenida por NEAR Intents. A las 16:35 del 25 de septiembre, una dirección del atacante depositó 173,819 XRP (valorados en aproximadamente $266,000 según el panel) desde el XRP Ledger en NEAR Intents, para ser convertidos en BTC. El depósito fue confirmado, pero la orden permanece atascada en "Processing" (Procesando), mucho después de su plazo límite de las 17:35, y no se ha emitido ningún reembolso. El panel etiqueta 4 órdenes de este tipo, que totalizan aproximadamente $294,000.
Además de NEAR Intents, los fondos del atacante pasaron por varios otros servicios entre cadenas. Las cifras del panel muestran que THORChain manejó el monto más grande, aproximadamente $269 millones, seguido de USDT0/LayerZero con aproximadamente $55.13 millones, el protocolo entre cadenas CCTP de Circle con aproximadamente $49.33 millones, Chainflip con aproximadamente $37.27 millones, Across con aproximadamente $14.38 millones y Stargate con aproximadamente $12.82 millones. Estas son cifras de paso y no deben sumarse entre sí.
THORChain manejó el mayor volumen y también ha generado controversia. El 26 de septiembre, la CEO de Bitget, Gracy Chen, pidió públicamente a THORChain que se negara a prestar servicio a las direcciones del atacante, escribiendo: "La descentralización es un principio de diseño, no un escudo para facilitar fondos robados conocidos." Otros señalaron que cuando THORChain perdió aproximadamente $10.7 millones en mayo de este año debido a una vulnerabilidad en su propio esquema de firma, pausó toda la red. THORChain respondió que "una pausa no es un congelamiento selectivo de fondos específicos ni de un intercambio individual", y que el protocolo "no censura por diseño". Al 29 de septiembre, los fondos robados todavía se estaban convirtiendo de ETH a BTC a través de THORChain.
4. La evaluación de los "hackers norcoreanos" y comparación con Bybit
A pocas horas del incidente, múltiples partes señalaron a hackers norcoreanos. Su razonamiento se divide en tres categorías.
La primera es la propia evaluación de Bitget. La CEO de Bitget, Gracy Chen, dijo que, basándose en patrones de comportamiento de IP y firmas en cadena, el ataque es "consistente con las técnicas utilizadas por grupos de hackers vinculados a Corea del Norte", y que Bitget había identificado direcciones IP que coinciden con las elecciones de VPN de un determinado grupo norcoreano. La base técnica no ha sido publicada.
La segunda son los vínculos en cadena entre fondos. Aproximadamente seis horas después del incidente, el analista en cadena Specter dijo que el XRP robado de Bitget, después de ser transferido entre cadenas, "puede vincularse directamente con los fondos robados en el hackeo de AFX" en julio de este año, atribuido a TraderTraitor. Algunos medios señalaron que este vínculo pasa por una sola billetera de Ethereum que contiene aproximadamente $4,300, por lo que la evidencia es débil.
La tercera es la superposición en redes y métodos de lavado. ZachXBT publicó las cuentas de redes sociales y transacciones relacionadas de cinco actores ilícitos chinos que lavaban fondos en nombre de los atacantes, y dijo que uno de ellos también había sido visto lavando fondos del exploit de $292 millones de Kelp DAO ocurrido antes este año. Dijo que había observado el mismo patrón después de múltiples exploits atribuidos a TraderTraitor y que ha seguido de cerca a estos grupos, y que los fondos actualmente se están moviendo entre cadenas a través de puentes y depositándose en servicios de mezcla como Wasabi. Arkham también señaló que el atacante utilizó "una táctica de cadena de exfoliación (peel chain) que se usa con frecuencia por hackers afiliados a Corea del Norte".
Entre estas pistas, el caso de Bybit de 2025 vuelve a surgir repetidamente. En ese momento, se robaron aproximadamente $1,500 millones de la billetera fría de Ethereum de Bybit. Cinco días después, el FBI emitió un aviso atribuyendo el robo a Corea del Norte y refiriéndose a esta actividad como "TraderTraitor". Un informe de la firma de seguridad Sygnia señala que también se le conoce como el Grupo Lazarus.
Los dos casos son, en efecto, similares. Primero, ninguno de los ataques robó las claves privadas del exchange; ambos pasaron por un tercero. En el caso de Bybit, el atacante primero comprometió la computadora de un desarrollador de Safe{Wallet} y luego alteró los scripts de la interfaz web de Safe para que los firmantes de Bybit aprobaran una transacción que entregaba el control de la billetera fría. En este caso, según Bitget, el atacante explotó una vulnerabilidad de día cero en un producto de seguridad de terceros. Segundo, los métodos de lavado son similares, con THORChain como canal principal en ambos casos: las cifras publicadas por el CEO de Bybit, Ben Zhou, el 4 de marzo de 2025 mostraron que el 72% de los fondos robados había pasado por THORChain en ese momento. Las diferencias en las rutas de lavado, como los pasos adicionales de intercambiar stablecoins y consolidar entre cadenas en este caso, dependen principalmente de qué activos estaban en las billeteras robadas y no pueden usarse para distinguir a los atacantes.
Pero en un momento en que tanto los ataques como el lavado están muy basados en servicios, la información anterior no es suficiente para determinar la identidad del atacante. Según Bitget, el punto de entrada fue una vulnerabilidad en un producto de seguridad de terceros; servicios como THORChain y CoinJoin están abiertos a cualquiera; y los grupos clandestinos que lavan fondos en nombre de los atacantes no son necesariamente los atacantes mismos. Las coincidencias en cadena, por lo tanto, apuntan más directamente a la posibilidad de que los mismos grupos de lavado estuvieran involucrados en este caso y en casos anteriores, no necesariamente a los mismos atacantes. Una conclusión más firme tendrá que esperar al informe de investigación completo de Bitget o a un anuncio de las autoridades policiales.
Notas sobre los datos: todas las horas están en UTC. A menos que se indique lo contrario, los datos dinámicos del panel de seguimiento de Bitget provienen de una instantánea tomada a las 12:30 UTC del 29 de septiembre de 2026. Las cifras en cadena provienen de la revisión de BlockSec de las direcciones listadas en el panel de seguimiento oficial de Bitget. El relato del incidente proviene de la transmisión en vivo oficial de Bitget (transcrita por Wu Blockchain) y de anuncios oficiales. Los horarios de congelamiento provienen del BlockSec USDT Freeze Tracker.
Fuentes:
- Panel de seguimiento de Bitget https://trace.bgblockchain.xyz
- Gracy Chen en X, 2026-09-24 https://x.com/GracyBitget/status/2103235655879074084
- Bitget en X, 2026-09-25 https://x.com/bitget/status/2103485484165120005
- Transmisión en vivo de Bitget transcrita por Wu Blockchain https://mp.weixin.qq.com/s/bCYi4kV8qAJHdlkDlkng9A
- BlockSec USDT Freeze Tracker https://blocksec.ai/en/usdt-freeze/addresses
- NEAR Intents (AlexAuroraDev), 2026-09-28 https://x.com/AlexAuroraDev/status/2104554958754357482
- Aviso del FBI IC3, 2025-02-26 https://www.ic3.gov/PSA/2025/PSA250226
- Sygnia, 2025-03-16 https://www.sygnia.co/blog/sygnia-investigation-bybit-hack/
- Ben Zhou en X, 2025-03-04 https://x.com/benbybit/status/1896798476945744010
- Elliptic, 2026-09-25 https://www.elliptic.co/insights/bitget-attack-pushes-suspected-north-korea-crypto-heists-over-1-billion-in-2026/
- TRM Labs, 2026-09-25 https://www.trmlabs.com/resources/blog/bitget-loses-usd-3516-million-in-hot-wallet-breach-in-likely-north-korea-attack
- ZachXBT en X, 2026-09-28 https://x.com/zachxbt/status/2104528688469647700
- Gracy Chen en X, 2026-09-26 https://x.com/GracyBitget/status/2103812967066439817
- THORChain en X, 2026-09-28 https://x.com/THORChain/status/2104460133132562449
- Star Xu en X, 2026-09-27 https://x.com/star_okx/status/2104004321805480214
- mempool.space, transacción CoinJoin 2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e https://mempool.space/tx/2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e
- Explorador de NEAR Intents, orden rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS https://explorer.near-intents.org/transactions/rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS
- CoinDesk, 2026-05-15 https://www.coindesk.com/tech/2026/05/15/thorchain-halts-trading-after-usd10-million-cross-chain-exploit-rune-token-drops-12
- AMBCrypto, 2026-06-24 https://ambcrypto.com/thorchain-resumes-trading-after-10-7m-exploit-unveils-monero-swap-roadmap/
- Gracy Chen en X, 2026-09-25 https://x.com/GracyBitget/status/2103359608484172104
- Startup Fortune (citando a Cointelegraph), 2026-09-25 https://startupfortune.com/bitgets-ceo-says-north-korean-hackers-spoofed-transfers-to-steal-352-million/
- Specter en X, 2026-09-25 https://x.com/SpecterAnalyst/status/2103286738961486186
- Bitcoin.com News, 2026-09-25 https://news.bitcoin.com/exchanges/bitget-hack-xrp-157m-cannot-be-frozen/
- Arkham Research, 2026-09-25 https://info.arkm.com/research/hacker-steals-350m-from-bitget-and-begins-on-chain-laundering