根据Bitget的说法,攻击者于2026年9月24日向其钱包系统写入了伪造的提现指令,从其热钱包和温钱包中盗取约3.875亿美元;每一笔被盗的稳定币都在41分钟内被兑换成原生代币,目前这些资金正被汇聚成BTC,主要通过THORChain进行。目前公开可见的冻结总额约为84万美元,占被盗金额的0.2%:Tether和Circle冻结了留在攻击者地址上未动用的稳定币,NEAR Intents表示其在执行过程中冻结了约50.3万美元。多方将此次攻击与朝鲜的TraderTraitor组织联系起来,但链上的重叠证据更多指向共同的洗钱团伙,而非同一批攻击者。
1. 发生了什么
在2026年9月24日18:31(UTC;以下所有时间均为UTC),Bitget的以太坊热钱包转出了0.84 ETH,其TRON热钱包转出了93 TRX。据Bitget在后续直播中透露,这是攻击者进行的两次测试转账。这些金额低于风控阈值,未触发警报。
大规模资金外流始于18:58。19:05,Bitget的对账系统检测到重大差异,风控系统自动阻止了平台上所有用户发起的提现。但据Bitget称,攻击者当时正在直接向钱包系统写入伪造的提现指令,资金外流仍在继续。最后一笔转账发生在21:23,距测试转账已过去2小时52分钟,Bitget追踪面板记录了总计26笔成功的资金外流。21:44,Bitget关闭了签名机及其他钱包提现服务。
据Bitget称,攻击者利用了第三方安全产品中的一个零日漏洞,窃取了内部网络的高权限凭证,向钱包系统写入伪造的提现指令,绕过了风控检查,并在每次转账后删除相关记录。Bitget表示其私钥未被泄露,冷钱包未受影响。损失最初报告为约3.516亿美元,后来在加入Zcash和TRON上的转账后修正为约3.875亿美元。追踪面板记录显示,共有13种资产在12条链上被盗,其中XRP是单链损失最大的资产。Bitget表示用户余额不受影响,损失将由其用户保护基金承担。
2. 洗钱路径
根据攻击者目前的行为模式,洗钱主要分三个步骤:将可冻结资产兑换成原生代币,将不同链上的资产汇聚成比特币(以以太坊作为主要中转链),然后随时间推移将BTC转入混币器。
第一步进行得最快。被盗资产中包括约7548万美元的USDT、USDC和USDT0,以及3,000枚由Tether发行的黄金代币XAUt。这些资产都有中心化发行方,这可能就是攻击者优先处理它们的原因。每一种资产在被盗后41分钟内都被兑换成了ETH或AVAX:
| 资产 | 被盗数量 | 被盗时间 | 首次兑换 | 全部兑换完成 | 收到 |
|---|---|---|---|---|---|
| 以太坊 USDT | 34,751,168 | 18:58:59 | 10分钟后 | 18分钟后 | 12,876.76 ETH |
| 以太坊 USDC | 12,852,046 | 19:01:23 | 17分钟后 | 18分钟后 | 4,761.74 ETH |
| 以太坊 XAUt | 3,000.32 | 19:01:23 | 23分钟后 | 28分钟后 | 4,689.14 ETH |
| Arbitrum USDT0 | 19,668,852 | 19:01:20 | 35分钟后 | 41分钟后 | 7,111.24 ETH |
| Avalanche USDC | 8,204,679 | 20:55:07 | 31分钟后 | 33分钟后 | 740,684 AVAX |
这些兑换都是通过UniswapX、Uniswap、1inch以及MetaMask钱包内置的兑换功能等常见渠道完成的。所有兑换都在Bitget首席执行官于21:30公开发布事件说明之前完成。
第二步始于被盗当天9月24日,截至9月29日已持续近五天。根据Bitget追踪面板(数据截至9月29日12:30;除非另有说明,以下面板数据均来自同一快照),目前所有正在进行中的跨链转账都指向BTC,其中按价值计算约90%的转账是从以太坊发出的。
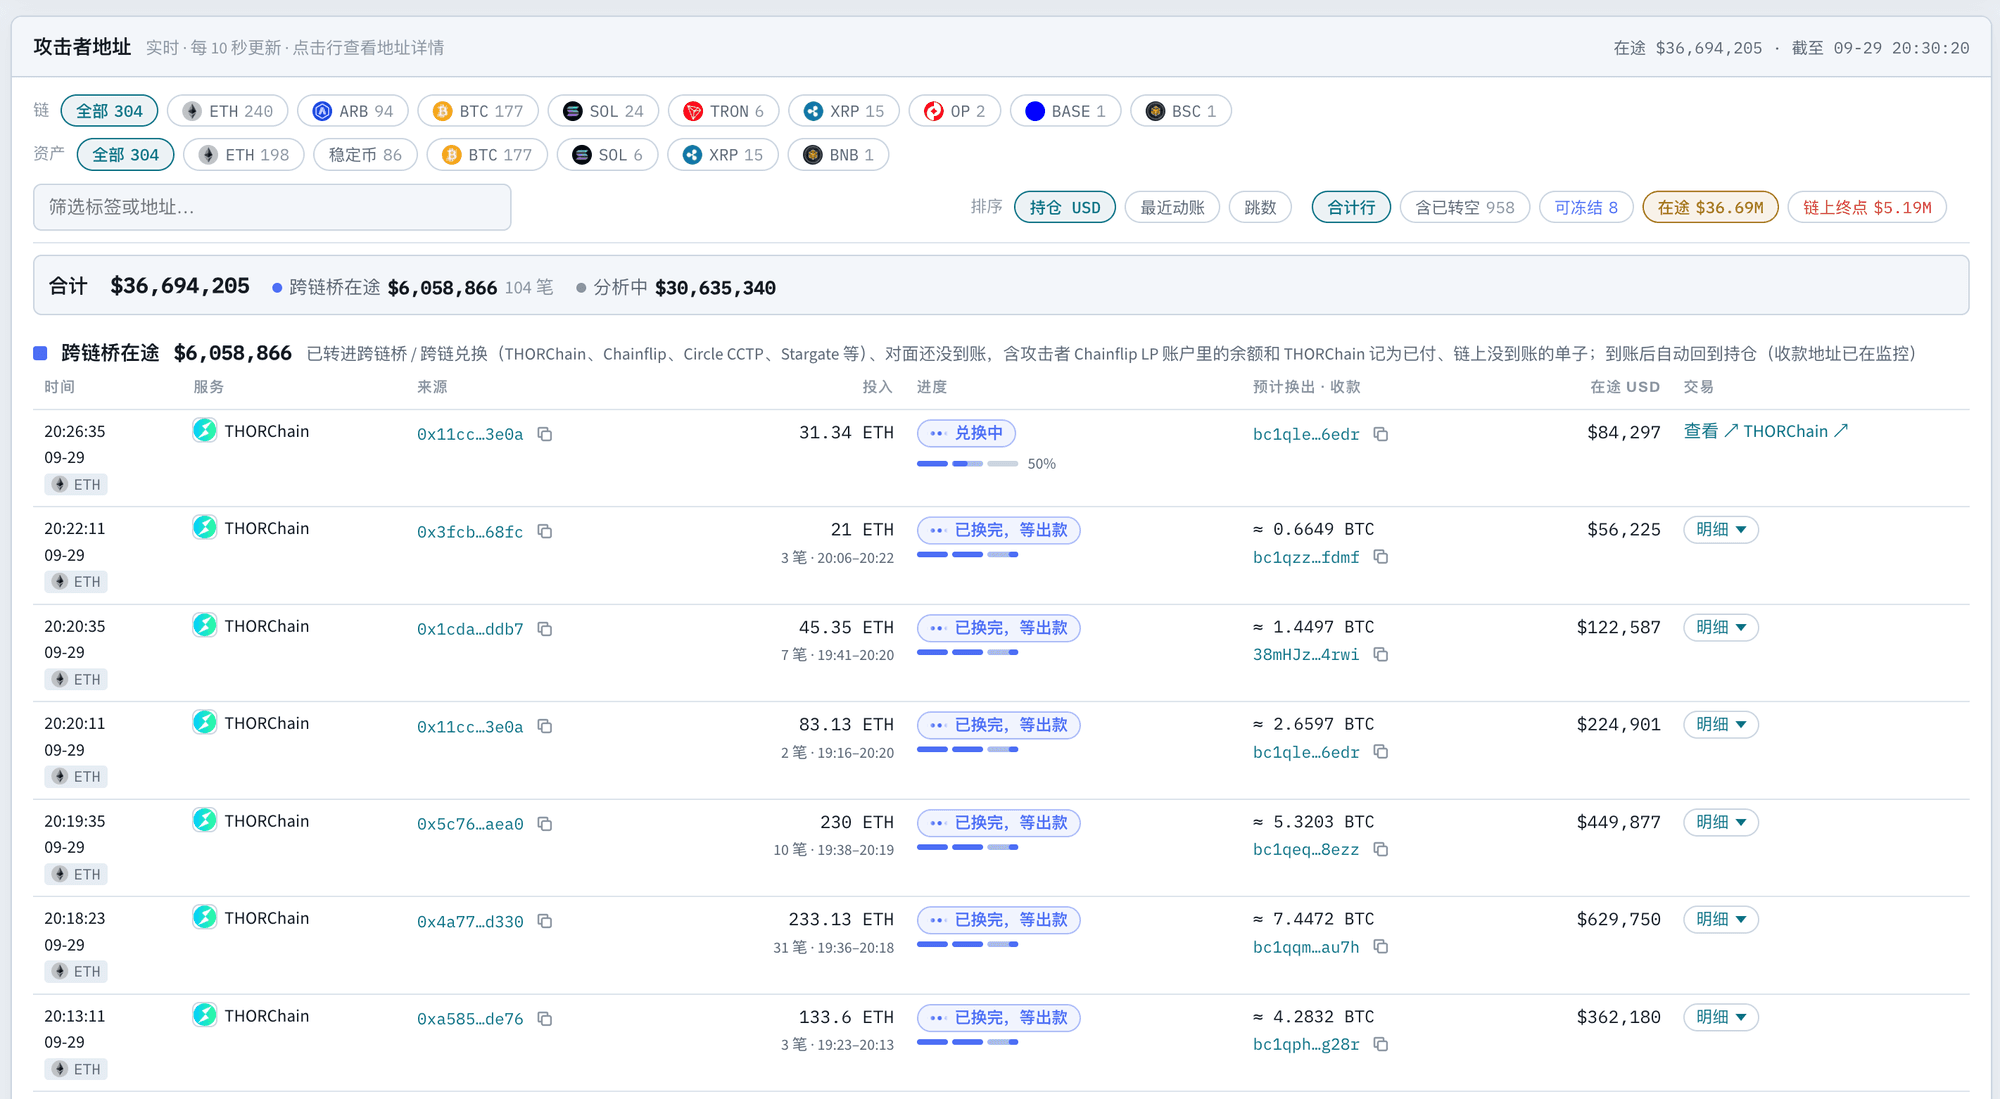
这一步骤的主要渠道是跨链兑换协议THORChain。面板数据显示,攻击者已通过THORChain净转入约2.69亿美元(7,804笔交易)。在跨链兑换服务中,Chainflip位居第二,约为3,727万美元。需要注意的是,这些是流经金额,同一笔资金可能经过多个渠道,因此不同渠道的数据不应简单相加,也不代表已经完成洗钱的金额。
第三步是比特币CoinJoin,即在一笔交易中混合多个用户的比特币,从而打断输入与输出之间的关联。截至9月29日,累计流入CoinJoin的金额约为394万美元,相对于攻击者持有的BTC总量而言仍然较小。
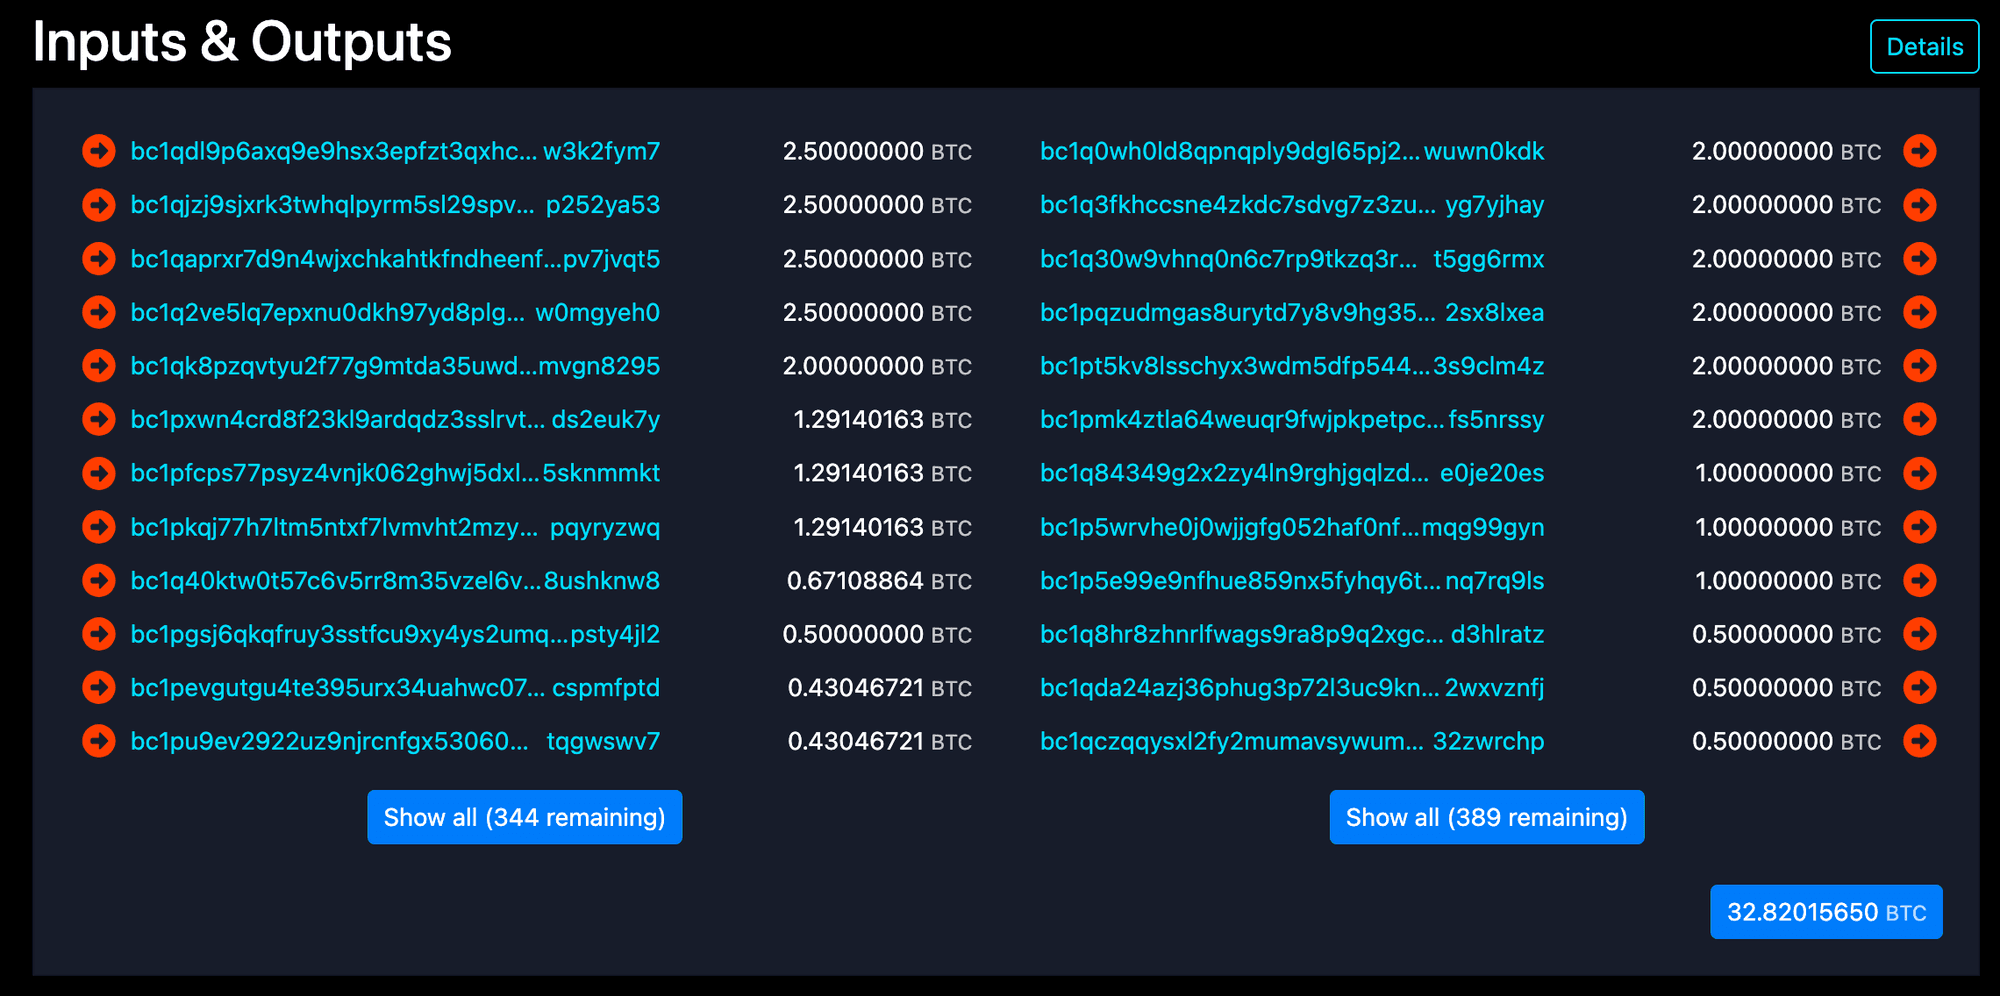
其中一个例子是一笔在9月27日11:03确认的CoinJoin交易。该交易有356个输入和401个输出。其中4个输入(每个2.5 BTC,共计10 BTC)来自Bitget面板标记为攻击者的地址。许多输出具有相同的面额;例如,有21个输出均为0.02097152 BTC,仅凭链上数据无法判断这些输出分别归属于谁。
攻击开始近五天后,攻击者仍控制着约3.42亿美元,占被盗总额的88.3%。其中BTC约占83.7%(约3,386枚BTC),ZEC约占8.5%,ETH约占7.3%(约9,357枚ETH),稳定币约占0.2%。面板对账数据显示,截至9月25日,因兑换和跨链转账损失了约378万美元。Tether和Circle已冻结约34万美元,NEAR Intents表示其平台在执行过程中冻结了约50万美元。
3. 冻结情况
截至9月29日,公开可见的冻结总额约为84万美元,约占被盗总额的0.2%。稳定币发行方Tether和Circle冻结了约34万美元,跨链服务NEAR Intents表示其在执行过程中冻结了约50万美元。这两类冻结的运作方式不同。
稳定币发行方的冻结
对于Tether和Circle发行的稳定币,发行方可以冻结持有在特定地址上的余额。为规避此类冻结,攻击者很可能在每笔被盗稳定币被盗后的41分钟内就将其兑换成原生代币(见第2节)。这并不意味着稳定币从转账流程中消失,恰恰是稳定币的再次出现,使得Tether和Circle的冻结成为可能。
截至9月29日,Tether和Circle已冻结约34万美元。我们追溯了每笔冻结资金的来源,发现其中大部分来自攻击者在跨链转账过程中用作中转资产的稳定币。
| 地址 | 冻结金额 | 首次收到稳定币 | 冻结资金到达时间 | 冻结时间 |
|---|---|---|---|---|
| 0xe07b...7d57(以太坊) | 218,022.97 USDT | 9/24 20:23 | 9/24 23:36-23:47 | Tether 9/25 12:19 |
| 0xe07b...7d57(以太坊) | 99,989.91 USDC | 9/24 21:23 | 9/24 23:38 | Circle 9/25 05:00 |
| 0x9acc...b046(以太坊) | 21,090.53 USDT | 9/25 08:45 | 9/25 12:48 | Tether 9/25 14:09 |
| TRON上的2个地址 | 221.13 USDT | 9/25 11:22 | 从9/25 11:22起 | Tether 9/28 13:09 |
冻结时间来自BlockSec USDT Freeze Tracker。
最大的一笔金额约31.8万美元,位于0xe07b...7d57,这是攻击者在BSC和以太坊上都使用过的地址。在BSC上,攻击者将BNB兑换成BSC-USD和其他稳定币,将其拆分成200,000、100,000和20,000等整数金额,并通过PancakeSwap的跨链服务(基于Across构建)等渠道转入以太坊。在以太坊一侧,资金以USDT或USDC的形式到达,并在数分钟内被兑换成ETH。BSC-USD(全称Binance-Peg BSC-USD)由币安发行,其合约没有冻结功能;一旦跨链桥接到以太坊,这些资金就变成了Tether和Circle可以冻结的USDT和USDC。该地址通过PancakeSwap跨链服务发出的48笔转账中,中位到达时间为88秒。然而,其中4笔稳定币转账延迟了62到83分钟,成为最后到达的几笔,到达时间在23:36至23:47之间,而攻击者在23:07就已停止操作该地址。约27小时后,攻击者返回该地址,转出了其中持有的170.47 ETH,但当时USDT和USDC已被Circle和Tether冻结。
另外两个案例情况类似。0x9acc...b046上被冻结的21,090 USDT是一笔THORChain退款。攻击者曾将跨链桥接的USDT发送至THORChain以兑换BTC,其中一部分订单被退回。发往该地址的其他退款均在17分钟内到达,但这一笔用了109分钟,到达时攻击者已经离开。TRON上的两笔金额是攻击者以整数转出资金后剩下的零头。
这些被冻结金额的共同点是它们在地址上停留了足够长的时间。相比之下,9月29日07:01到达的425,959 USDT仅停留了1小时14分钟,就被兑换成ETH并转入了THORChain。这比目前已知最快的一次冻结(从地址首次收到稳定币到被冻结约5小时24分钟)还要短,因此未被冻结。
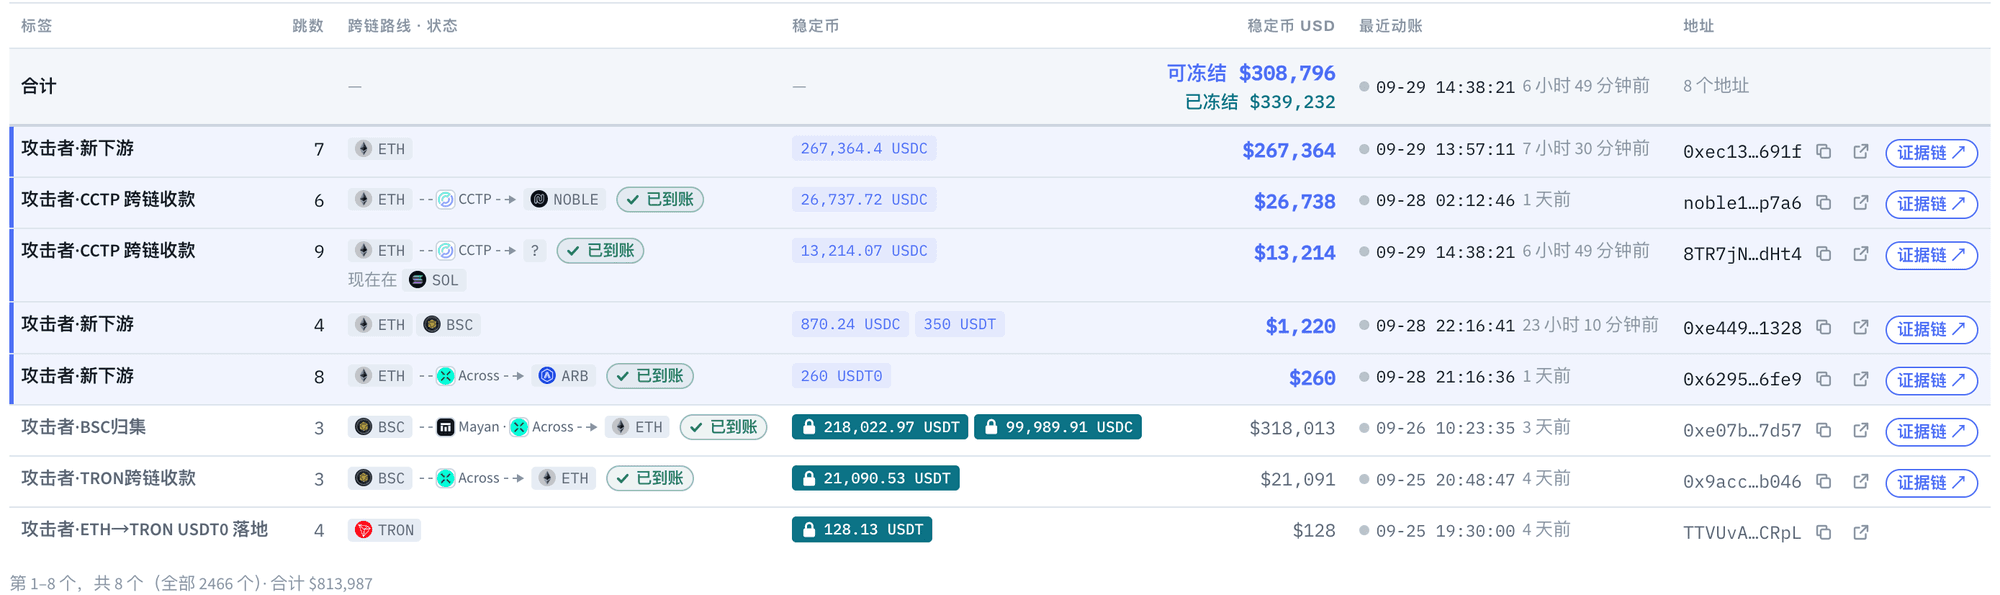
然而,停留时间长也不能保证一定会被冻结。截至9月29日,面板数据显示,在5个与攻击者相关的地址上,仍有约31万美元的稳定币处于可冻结状态。其中最大的一笔是位于0xec13...691f的267,364 USDC,该笔资金于9月29日05:57到达。截至13:27(见下图),它已停留约7.5小时,尚未被冻结。作为对比,Circle此前冻结0xe07b...7d57上的USDC,从该地址首次收到USDC到被冻结用了约7.6小时,两者时间大致相当。
跨链服务如何处理这些资金
另一类冻结发生在跨链服务处理兑换请求的过程中。据NEAR Intents于9月28日披露,攻击者曾试图通过该服务转移超过5000万美元的资金。在其风控层SHIELD标记出这些请求后,系统或拒绝报价,或中止执行。最终约有16.6万美元的资金得以通过,约50.3万美元在执行过程中被冻结,目前仍受限制。这些数据来自NEAR Intents自己的说明,原帖表示这些数字可能存在最多10%的误差。
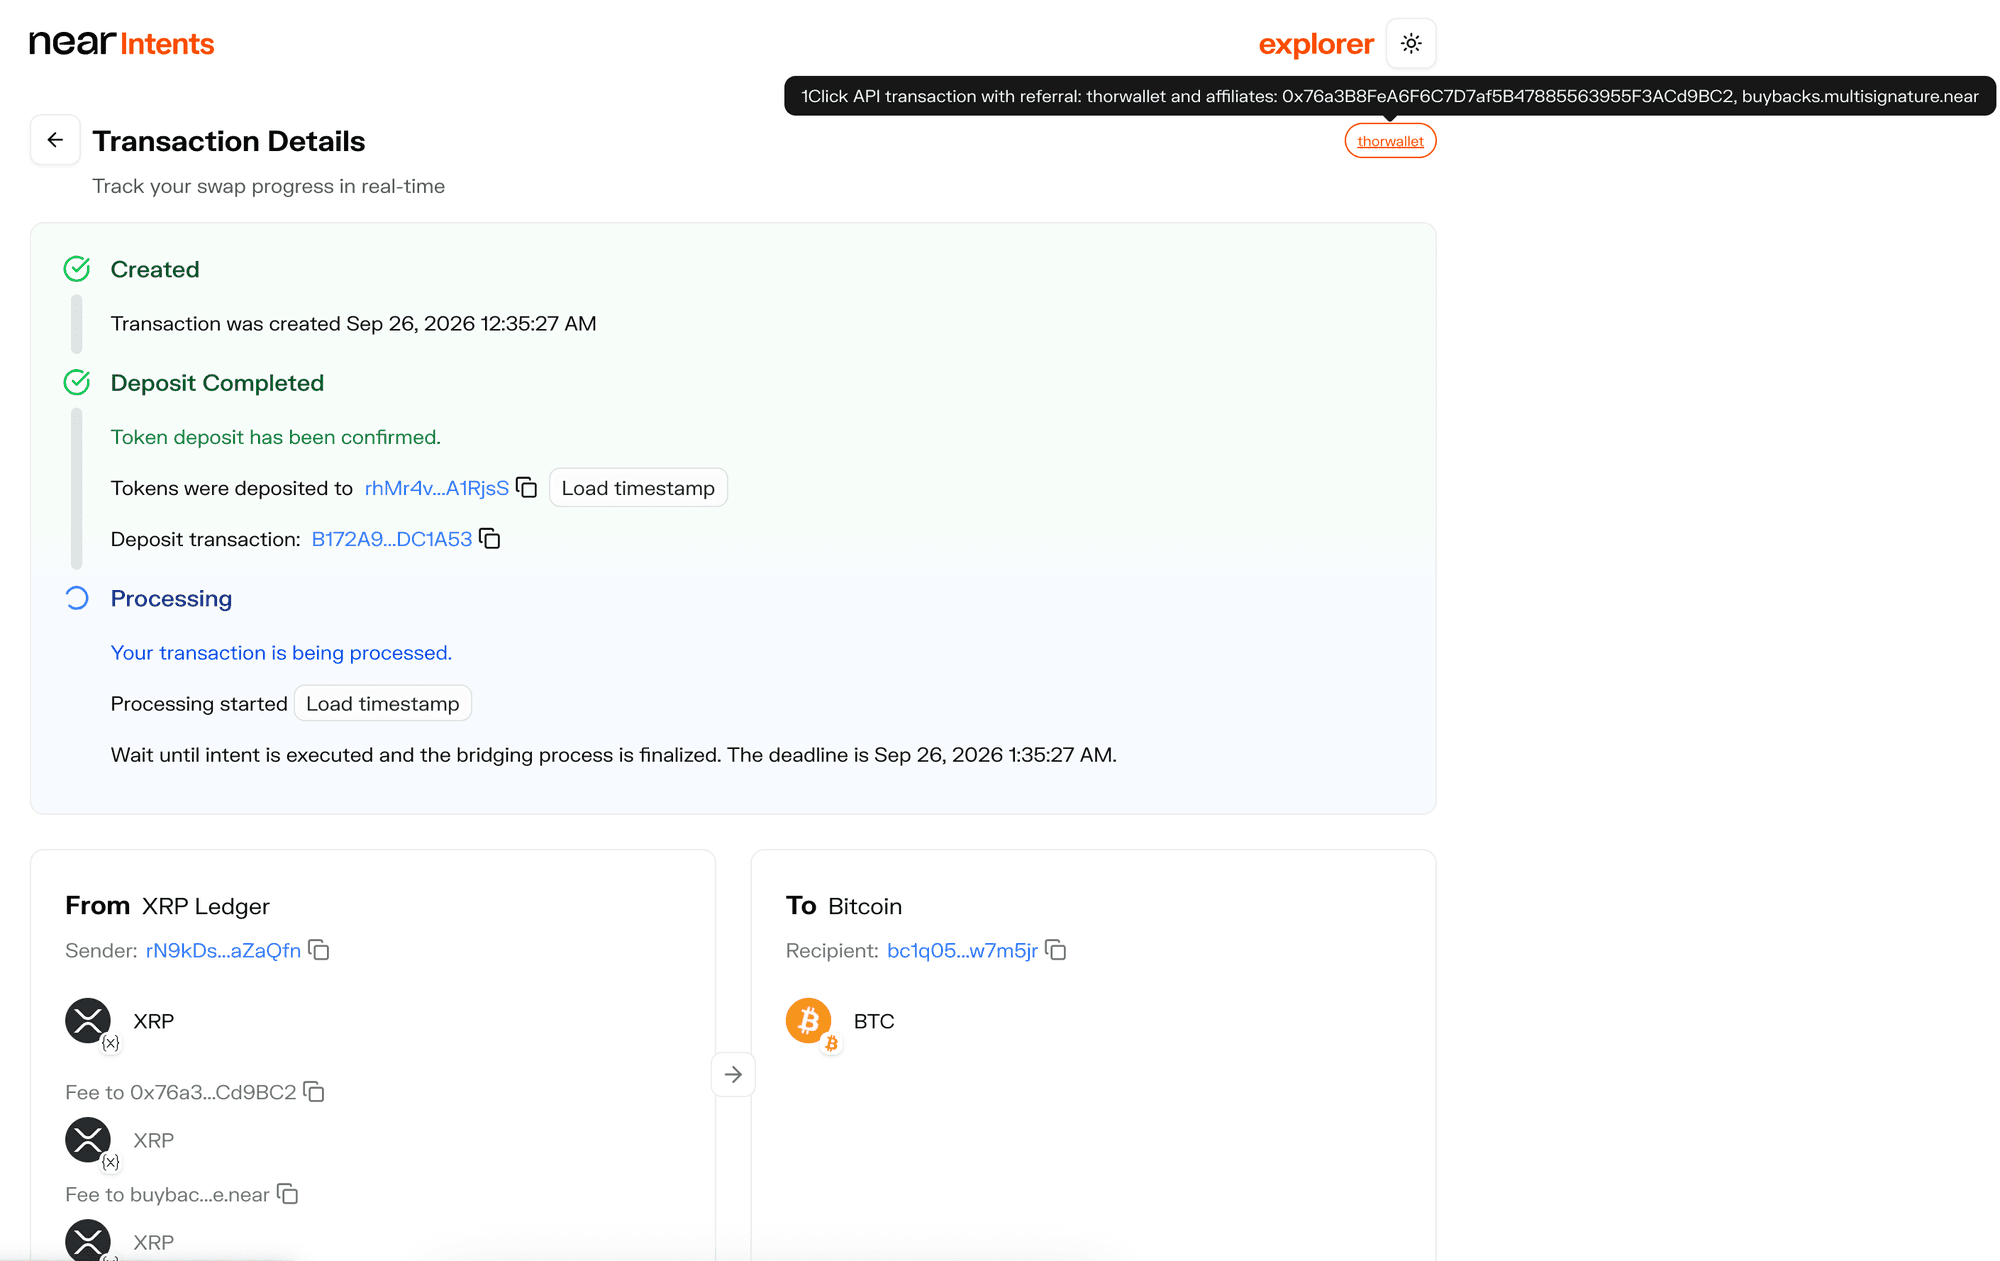
一个例子是Bitget面板标记为被NEAR Intents扣留的一笔订单。9月25日16:35,一个攻击者地址将173,819枚XRP(面板估值约26.6万美元)从XRP Ledger存入NEAR Intents,用于兑换成BTC。存款已被确认,但该订单一直卡在“Processing”(处理中)状态,早已超过17:35的截止时间,且尚未发出退款。面板标记出4笔此类订单,总计约29.4万美元。
除NEAR Intents外,攻击者的资金还经过了其他几个跨链服务。面板数据显示,THORChain处理的金额最大,约为2.69亿美元,其次是USDT0/LayerZero,约为5513万美元,Circle的跨链协议CCTP约为4933万美元,Chainflip约为3727万美元,Across约为1438万美元,Stargate约为1282万美元。这些均为流经金额,不应相加。
THORChain处理的交易量最大,也因此引发了争议。9月26日,Bitget首席执行官Gracy Chen公开要求THORChain拒绝为攻击者地址提供服务,她写道:“去中心化是一种设计原则,而不是为已知被盗资金提供便利的护身符。”另有人指出,今年5月,THORChain因自身签名方案的漏洞损失约1070万美元时,曾暂停整个网络。THORChain回应称,“暂停并不等于对特定资金或单笔兑换的选择性冻结”,并表示该协议“在设计上不进行审查”。截至9月29日,被盗资金仍在通过THORChain从ETH兑换成BTC。
4. “朝鲜黑客”的判断,以及与Bybit事件的对比
事件发生数小时内,多方就将矛头指向朝鲜黑客。其依据大致可分为三类。
第一类是Bitget自身的判断。Bitget首席执行官Gracy Chen表示,基于IP行为模式和链上特征,此次攻击“与朝鲜相关黑客组织所使用的手法一致”,Bitget已识别出与某朝鲜组织所用VPN选择相匹配的IP地址。相关技术依据尚未公开。
第二类是资金之间的链上关联。事件发生约六小时后,链上分析师Specter表示,从Bitget被盗的XRP经过跨链桥接后,“可以直接与今年7月AFX黑客事件中被盗的资金关联起来”,而AFX事件被归因于TraderTraitor。有媒体指出,这一关联仅通过一个持有约4,300美元的以太坊钱包建立,因此证据较为薄弱。
第三类是洗钱网络与手法上的重叠。ZachXBT公开了五名代攻击者洗钱的中国不法行为者的社交媒体账号及相关交易,并表示其中一人此前也参与洗钱过今年早些时候价值2.92亿美元的Kelp DAO被盗事件资金。他表示,在多次被归因于TraderTraitor的攻击事件之后,他曾观察到同样的模式,并一直密切追踪这些团伙,目前这些资金正通过跨链桥不断转移,并存入Wasabi等混币服务。Arkham也指出,攻击者使用了“朝鲜关联黑客常用的一种剥离链(peel chain)手法”。
在这些线索中,2025年的Bybit事件被反复提及。当时,Bybit的以太坊冷钱包被盗约15亿美元。五天后,FBI发布通告,将该盗窃事件归因于朝鲜,并将该活动称为“TraderTraitor”。安全公司Sygnia的一份报告指出,该组织也被称为Lazarus Group。
这两起事件确实存在相似之处。首先,两次攻击都没有窃取交易所的私钥,而是都经由第三方入手。在Bybit事件中,攻击者首先入侵了一名Safe{Wallet}开发人员的电脑,随后篡改了Safe网页界面的脚本,使得Bybit的签名者批准了一笔将冷钱包控制权移交出去的交易。在本次事件中,据Bitget称,攻击者利用了第三方安全产品中的一个零日漏洞。其次,两次事件的洗钱手法相似,都以THORChain作为主要渠道:Bybit首席执行官Ben Zhou在2025年3月4日公布的数据显示,当时已有72%的被盗资金经过THORChain转移。至于两案洗钱路径上的差异,比如本次事件中额外的稳定币兑换与跨链汇聚步骤,主要取决于被盗钱包中所持有的资产种类,并不能用于区分攻击者身份。
但在攻击与洗钱都高度依赖第三方服务的当下,上述信息尚不足以确定攻击者的真实身份。据Bitget称,此次攻击的入口是第三方安全产品中的一个漏洞;THORChain和CoinJoin等服务对任何人开放;而代攻击者洗钱的地下团伙也不一定就是攻击者本人。因此,链上的重叠证据更多指向本次事件与此前事件可能涉及相同的洗钱团伙,而不一定是相同的攻击者。更明确的结论,还需等待Bitget完整的调查报告或执法部门的正式通报。
数据说明:所有时间均为UTC。除非另有说明,来自Bitget追踪面板的动态数据均取自2026年9月29日UTC 12:30的快照。链上数据来自BlockSec对Bitget官方追踪面板所列地址的审查。事件经过描述来自Bitget官方直播(由吴说区块链转录)及官方公告。冻结时间来自BlockSec USDT Freeze Tracker。
来源:
- Bitget追踪面板 https://trace.bgblockchain.xyz
- Gracy Chen于X发布,2026-09-24 https://x.com/GracyBitget/status/2103235655879074084
- Bitget于X发布,2026-09-25 https://x.com/bitget/status/2103485484165120005
- 由吴说区块链转录的Bitget直播 https://mp.weixin.qq.com/s/bCYi4kV8qAJHdlkDlkng9A
- BlockSec USDT Freeze Tracker https://blocksec.ai/en/usdt-freeze/addresses
- NEAR Intents(AlexAuroraDev),2026-09-28 https://x.com/AlexAuroraDev/status/2104554958754357482
- FBI IC3通告,2025-02-26 https://www.ic3.gov/PSA/2025/PSA250226
- Sygnia,2025-03-16 https://www.sygnia.co/blog/sygnia-investigation-bybit-hack/
- Ben Zhou于X发布,2025-03-04 https://x.com/benbybit/status/1896798476945744010
- Elliptic,2026-09-25 https://www.elliptic.co/insights/bitget-attack-pushes-suspected-north-korea-crypto-heists-over-1-billion-in-2026/
- TRM Labs,2026-09-25 https://www.trmlabs.com/resources/blog/bitget-loses-usd-3516-million-in-hot-wallet-breach-in-likely-north-korea-attack
- ZachXBT于X发布,2026-09-28 https://x.com/zachxbt/status/2104528688469647700
- Gracy Chen于X发布,2026-09-26 https://x.com/GracyBitget/status/2103812967066439817
- THORChain于X发布,2026-09-28 https://x.com/THORChain/status/2104460133132562449
- Star Xu于X发布,2026-09-27 https://x.com/star_okx/status/2104004321805480214
- mempool.space,CoinJoin交易 2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e https://mempool.space/tx/2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e
- NEAR Intents浏览器,订单 rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS https://explorer.near-intents.org/transactions/rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS
- CoinDesk,2026-05-15 https://www.coindesk.com/tech/2026/05/15/thorchain-halts-trading-after-usd10-million-cross-chain-exploit-rune-token-drops-12
- AMBCrypto,2026-06-24 https://ambcrypto.com/thorchain-resumes-trading-after-10-7m-exploit-unveils-monero-swap-roadmap/
- Gracy Chen于X发布,2026-09-25 https://x.com/GracyBitget/status/2103359608484172104
- Startup Fortune(引用Cointelegraph),2026-09-25 https://startupfortune.com/bitgets-ceo-says-north-korean-hackers-spoofed-transfers-to-steal-352-million/
- Specter于X发布,2026-09-25 https://x.com/SpecterAnalyst/status/2103286738961486186
- Bitcoin.com News,2026-09-25 https://news.bitcoin.com/exchanges/bitget-hack-xrp-157m-cannot-be-frozen/
- Arkham Research,2026-09-25 https://info.arkm.com/research/hacker-steals-350m-from-bitget-and-begins-on-chain-laundering