拉盘归零(rug pull)是部署者在代币开始交易之前就已经启动的计划,而不是市场意外事件,其警示信号通常在价格崩溃之前就已经在链上可见。在投资前检测拉盘归零,归结为四项检查:部署者、部署者的资金来源、流动性来源,以及持仓量最大的地址列表。你不需要成为安全研究员才能完成这些检查。你需要的是正确的问题和正确的工具。以下检查正是部署者赌你会跳过的关键步骤。
检查部署者,而不只是看图表
绿色的价格图表告诉你买家当前在做什么。它不会告诉你谁创建了这个代币,他们的资金来自哪里,或者一旦突然抛售谁会从中获利。大多数拉盘归零都有相同的构造。部署者预铸或积累了高度集中的持仓,制造虚假流动性使图表看起来活跃,然后在足够多的散户买家进场的那一刻,将所有代币抛售进那个流动性池中。
图表无法显示意图。它只显示价格和交易量,而这两者在短时间窗口内都很容易被人为制造。一个掌控供应量和资金池的部署者可以随心所欲地绘制任何图表,直到退出发生。真正重要的问题——部署者身份、资金来源以及持仓集中度——这些答案都在链上,而不在图表上。这就是为什么第一反应应该是在调查平台上打开该代币,查看是谁创建了它。价格告诉你发生了什么。部署者关系图告诉你计划了什么。
潜在拉盘归零的警示信号
在拉盘归零发生之前,三个信号会反复出现。这些信号都不需要高级分析,而且每一个都在价格崩溃之前就可见。监管机构也在关注这些模式。FATF 红旗指标 列出了诸如异常交易模式、隐藏的发送方信息以及无法解释的资金来源等警示信号。
第一个信号是部署者的资金来源。一个高风险信号是部署者的资金来自混币服务或无需身份验证的即时兑换服务。这是当有人不想让钱包与真实身份关联时所走的路径。合法的项目创始人很少隐瞒自己启动资金的来源。混币服务或无需身份验证的兑换是一种快速为无法追溯到具体个人的钱包注资的方式。
第二个信号是流动性来源。另一个高风险信号是由大量分散地址在同一时间买入所制造的流动性。这种模式会让一个浅池看起来很深。一个由数十个同步账户注资的资金池,是为单次退出搭建的舞台,而不是真正的市场。这些同步账户并不反映真实需求。它们只是模拟需求,持续足够长的时间以吸引真正的买家。
第三个信号是持仓结构。第三个高风险信号是某个最大持仓者的持仓量可与流动性池相媲美,并且可以追溯到部署者地址。这正是拉盘归零抛售所处的位置。当资金池外最大的持仓者与发行该代币的实体相同时,退出位置已经就位。
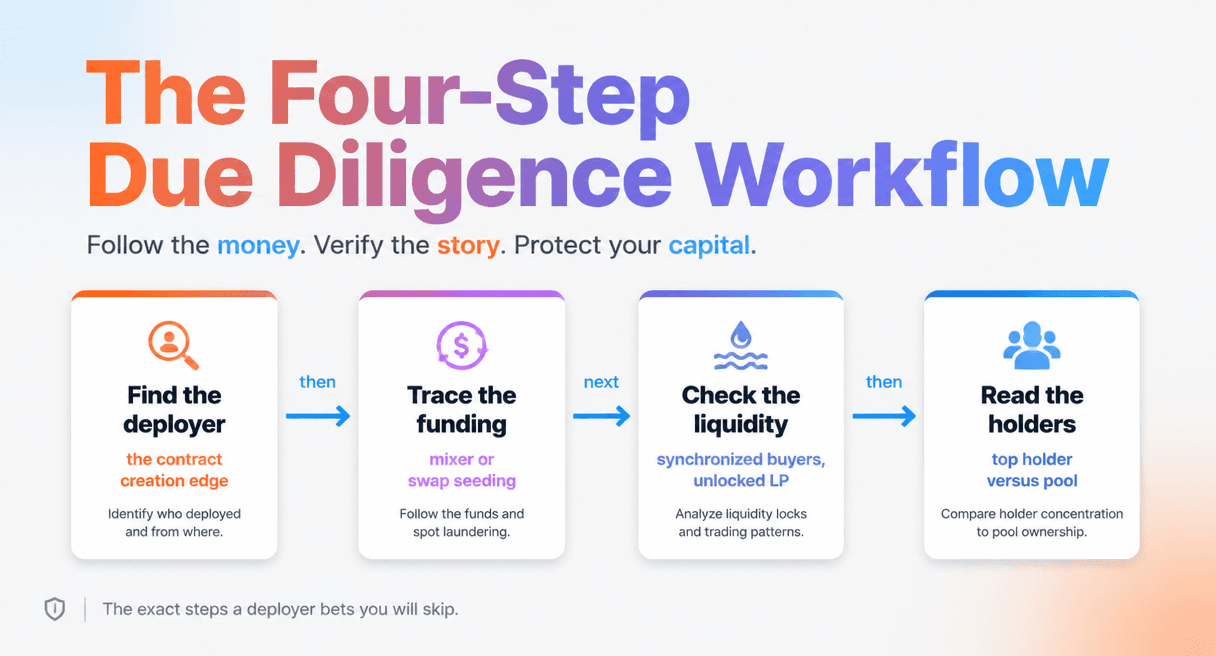
四步尽职调查工作流
下面的工作流将上述相同的信号转化为具体步骤,按照能够最先发现最常见拉盘归零的顺序排列。每一步都是在调查平台上进行的一次图谱操作。
第一步是部署者。你输入代币合约地址,打开合约创建边以定位部署者地址。部署者是创建该合约的钱包,它是整个故事中最重要的单一节点。
第二步是部署者的资金来源。你追踪部署者的入账转账,追溯到其源头。资金追踪最终指向混币服务或无需身份验证的兑换服务,就是上文所述的警示信号。
第三步是流动性。你查看为资金池注资的地址,留意上文所述的同步集群,并确认资金池的代币确实已被锁定。SEC 已经起诉一名工程师,该工程师使流动性池代币保持解锁状态并抽走了资金池,该机构将此案描述为一次拉盘归零。
第四步是持仓者。你查看持仓量最大的地址列表,并将最大的持仓量与流动性池进行比较。一个与资金池规模相当,并且可以追溯到部署者的最大持仓者,就是等待发生的退出位置。
MetaSleuth 如何让尽职调查具体化
这四项检查听起来很简单,但当你尝试手动在一个拥有数百个持仓者和数千笔转账记录的代币上运行它们时,就会发现并不容易。这正是 MetaSleuth 将检查清单转化为具体工作流的地方。你粘贴合约地址,平台就会以一张连接图的形式,将部署者、资金追踪路径和最大持仓者列表一目了然地呈现出来。流动性检查则变成了在同一张图上查看资金池的注资地址。你不再需要相信项目公告中的声明,而是直接阅读图谱,让地址自己给出答案。
MetaSleuth 发布的SHAR 抛售事件分析——一个于2024年10月上线的 Solana 代币——展示了事后呈现的模式。一组已注资的地址在上线两分钟内买入,将持仓分散到新地址中,并在一分钟内抛售了约一半的供应量。真正在投资前具有实际意义的信号,正是上文所述的那些,需要在买入之前进行检查,而不是事后才看的关系图。同一案例在如何追踪加密钱包地址一文中有逐步的详细讲解。
下次你查看一个代币时,在买入之前先运行这四个步骤。粘贴合约地址,检查部署者,追踪资金,并查看持仓者。使用 MetaSleuth 检查代币,在你即将支持的项目上走一遍这个工作流。要以本工作流所假设的方式解读资金流向,请参阅如何可视化加密资金流向。目标是消除拉盘归零所依赖的盲点,而不是彻底消除风险。