一个新账户在周一开立,通过入职审核后,到周五该客户的资金流动模式与其所声明的业务毫无关联。银行的AML项目会将这种模式转化为一项发现,或者错过它。银行业的AML是一项合规项目,包括入职身份核查、交易监控和可疑报告,每家受监管的银行都必须运行这套项目。该项目在链上的对应部分在AML hub中有所涉及。
开户时的KYC
该项目从门口就开始了。在银行开立账户之前,它需要确认客户的身份、实际受益人以及业务性质:这是一项法律义务,而非礻節性的礼节。
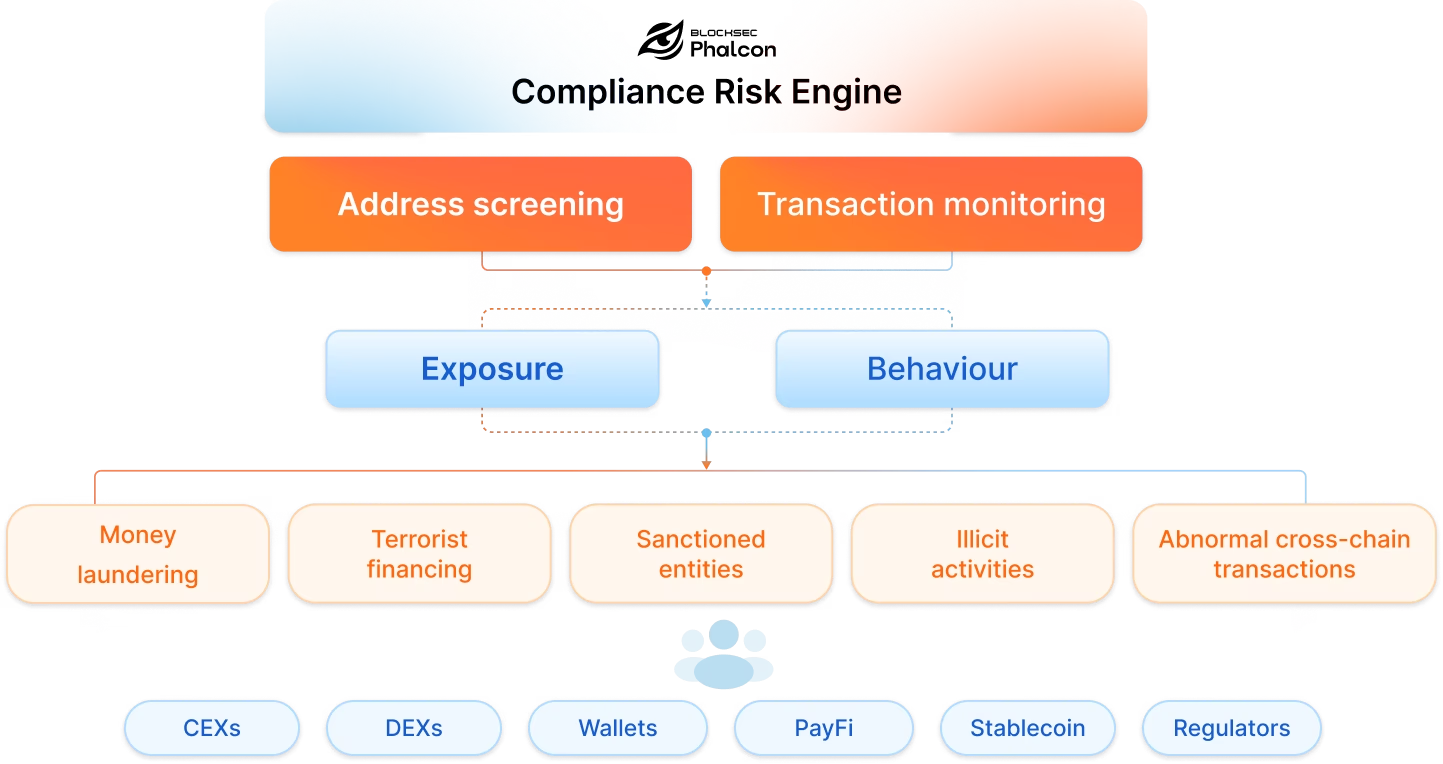
银行业AML从开户时的KYC开始,随后在客户活动中应用基于风险的监控和可疑活动报告。FinCEN界定了入职尽职调查旨在降低的那种风险。BlockSec不提供KYC身份验证;Phalcon Compliance则负责筛查加密货币地址和交易。
交易监控
账户一旦开立,该项目就会对其进行监控。银行的规则集针对检查人员测试的类型学进行了调整:将存款拆分至刚好低于货币交易报告门槛、新开账户之间的快速过渡转账,以及被挪用于第三方资金流动的工资账户。阈值需要调整:设置过低会使队列被淹没,设置过高则会让风险蒙混过关。每种监管体制都共有的通用监控-报告循环在AML in Finance中有所涉及;本文接下来将阐述银行业在此基础上增加的内容。European Banking Authority制定了这些项目所依据构建的AML/CFT预期标准。
提交可疑活动报告
当监控发现确认的模式时,该发现就会转化为一份可疑活动报告。银行负责生成草案并提交,这一义务由银行承担,而非工具本身。至于其在链上的对应部分,Phalcon Compliance负责筛查地址方面;参见What Is KYT? Crypto Transaction Monitoring Hub。银行业AML项目依赖于有文档记录的政策,因此银行会按固定周期审查其监控规则和申报流程。
基于风险的方法
另一种做法——即制定一次便不再更新的静态项目——正是监管机构判定不合格的那种版本。检查人员首先会要求提供风险评估报告,然后测试账户活动、警报处理和申报是否能追溯到该评估。
| 风险等级 | 典型客户 | 尽职调查深度 |
|---|---|---|
| 低 | 上市公司、低风险司法管辖区 | 简化型:入职时确认身份和目的,标准监控 |
| 标准 | 普通零售和企业账户 | 标准型:完整KYC,按固定周期定期更新身份信息 |
| 高 | 复杂结构、高风险司法管辖区、与加密货币相关 | 强化型:资金来源和财富来源证明,高级管理层批准,更频繁的信息更新 |
各层级之间的差异是操作层面的,而非形容词层面的差异。强化尽职调查需要增加资金来源和财富来源的证明、高级管理层批准以维持业务关系,以及更短的身份文件更新周期;简化尽职调查需要有书面理由支持,而非凭空假定。客户可以随着其风险状况的变化在不同层级之间转移,档案中必须记录转移的时间和原因。链上AML筛查层为与加密货币相关的层级提供支持。
基于风险的方法将精力分配到风险所在之处,并且这一过程会被书面记录下来,以便该推理逻辑经得住审查。政策、阈值和申报流程会按计划重新审查,因为它们最初针对的威胁会发生变化。在银行业中,这种审查节奏与检查周期相挂钩。模型调整和阈值变更会被记录、注明日期,并与风险评估相关联,以便下一次检查能够将每一项调整决策追溯到有文档记录的原因。
预约演示 Phalcon Compliance,一次性筛查您客户群中与加密货币相关的边缘部分;crypto compliance software guide详细说明了链上层如何扩展银行的项目。
常见问题:银行业AML
什么是银行业中的AML?
它是一项合规项目,包括入职KYC、交易监控和可疑活动报告,每家受监管的银行都必须运营这套项目。
银行是否需要KYC?
是的。银行必须在开户时核实客户身份;该项检查是一项法律义务,也是整个项目其余部分的基础。
银行应多久审查一次其AML项目?
按固定周期定期审查,遵循基于风险的方法。政策、监控规则和申报流程会被重新审查,因为威胁会不断变化。
BlockSec是否提供银行业KYC服务?
不提供。KYC身份验证是银行自身的职能。该平台筛查银行客户群中的加密货币地址方面;身份档案及其更新周期仍由银行负责。