Una cuenta nueva se abre un lunes, supera el proceso de incorporación y para el viernes el cliente está moviendo fondos con un patrón que no tiene nada que ver con el negocio declarado. El programa AML del banco convierte ese patrón en un hallazgo o lo pasa por alto. AML en la banca es un programa de cumplimiento de verificaciones de identidad en la incorporación, monitoreo de transacciones e informes de actividad sospechosa que todo banco regulado debe operar. El aspecto on-chain de ese programa se cubre en el hub de AML.
KYC en la apertura de cuenta
El programa comienza en la puerta. Antes de que un banco abra una cuenta, establece la identidad del cliente, la titularidad beneficiaria y la naturaleza del negocio: una obligación legal, no una cortesía.
El AML bancario comienza con KYC en la apertura de cuenta, luego aplica monitoreo basado en riesgo e informes de actividad sospechosa a lo largo de la actividad del cliente. FinCEN enmarca el riesgo que la debida diligencia en la incorporación existe para reducir. BlockSec no proporciona verificación de identidad KYC; Phalcon Compliance en cambio examina direcciones y transacciones cripto.
Monitoreo de transacciones
Una vez que la cuenta está abierta, el programa la vigila. Los conjuntos de reglas del banco están ajustados a las tipologías que los examinadores prueban: fraccionamiento de depósitos justo por debajo del umbral de informe de transacciones en efectivo, transferencias rápidas de paso entre cuentas recién abiertas, y cuentas de nómina reutilizadas para flujos de terceros. Los umbrales necesitan ajuste: demasiado bajos inundan la cola, demasiado altos dejan pasar el riesgo. El ciclo genérico de monitoreo a informe que comparte todo régimen se cubre en AML in Finance; lo que sigue aquí es lo que añade la banca. La European Banking Authority establece las expectativas de AML/CFT contra las cuales se construyen estos programas.
Presentación de informes de actividad sospechosa
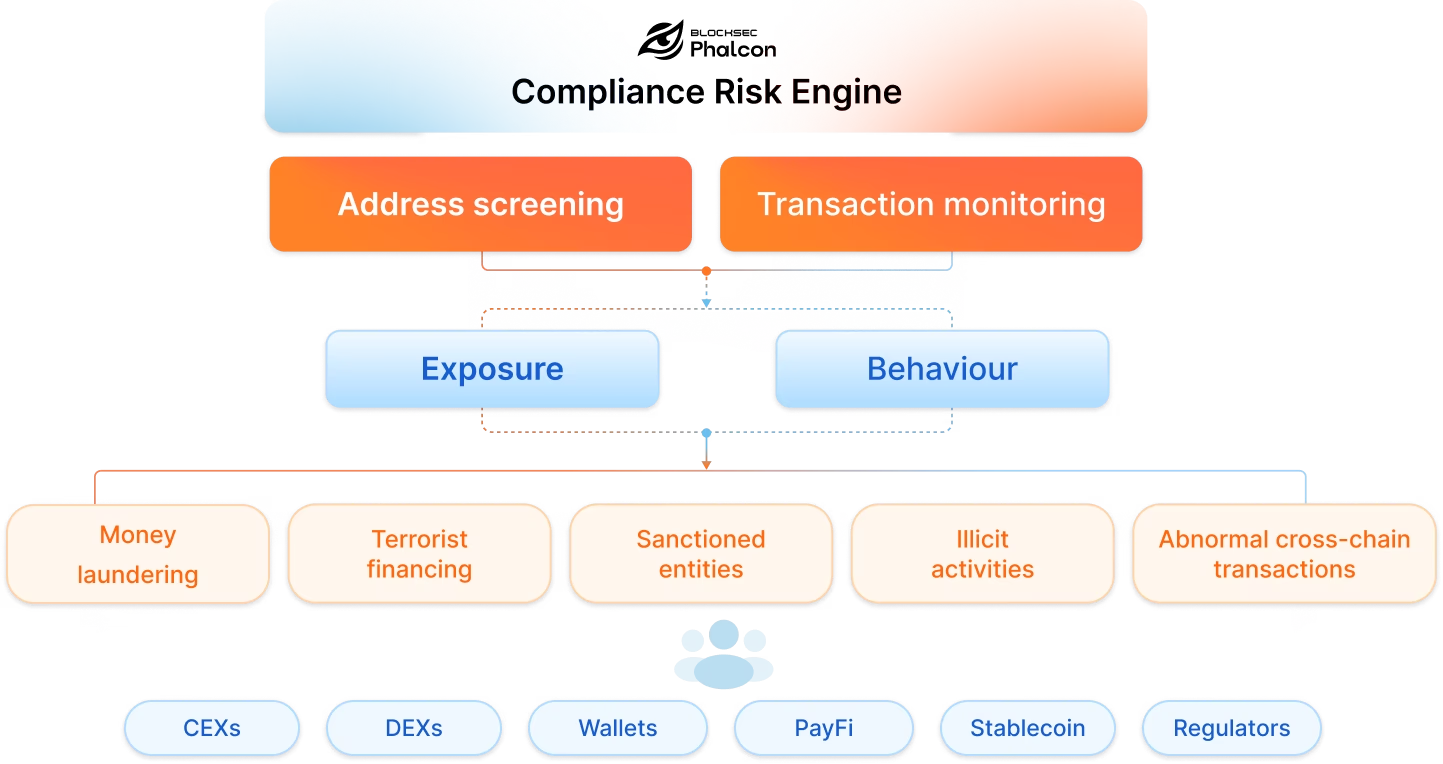
Cuando el monitoreo revela un patrón confirmado, el hallazgo se convierte en un informe de actividad sospechosa. Un banco genera el borrador y lo presenta, con la obligación recayendo en el banco, no en la herramienta. Para la contraparte on-chain, Phalcon Compliance examina el lado de las direcciones; ver What Is KYT? Crypto Transaction Monitoring Hub. Un programa AML bancario se sustenta en políticas documentadas, por lo que los bancos revisan sus reglas de monitoreo y procedimientos de presentación en un cronograma regular.
Un enfoque basado en el riesgo
La alternativa, un programa estático redactado una vez y dejado sin cambios, es la versión que los reguladores reprueban. Los examinadores solicitan primero la evaluación de riesgo, y luego comprueban si la actividad de la cuenta, el manejo de alertas y las presentaciones se remontan a ella.
| Nivel de riesgo | Cliente típico | Profundidad de la debida diligencia |
|---|---|---|
| Bajo | Empresas que cotizan en bolsa, jurisdicciones de bajo riesgo | Simplificada: identidad y propósito en la incorporación, monitoreo estándar |
| Estándar | Cuentas minoristas y corporativas ordinarias | Estándar: KYC completo, actualización periódica de identidad en un ciclo fijo |
| Alto | Estructuras complejas, jurisdicciones de alto riesgo, vinculadas a cripto | Reforzada: origen de fondos y origen del patrimonio, aprobación de la alta dirección, actualización más frecuente |
Las diferencias entre niveles son operativas, no adjetivos. La debida diligencia reforzada añade evidencia de origen de fondos y origen del patrimonio, aprobación de la alta dirección para mantener la relación, y un ciclo más corto de actualización de documentos de identidad; la debida diligencia simplificada se justifica por escrito, no se asume. Un cliente puede moverse entre niveles conforme cambia su perfil, y el expediente debe mostrar cuándo y por qué. La capa de detección AML on-chain alimenta el nivel vinculado a cripto.
El enfoque basado en el riesgo asigna esfuerzo donde está el riesgo, y queda documentado para que el razonamiento sobreviva una revisión. Las políticas, los umbrales y los procedimientos de presentación se reexaminan según un cronograma porque las amenazas para las que fueron escritos cambian. En la banca, ese ritmo está anclado al ciclo de examen. Los ajustes de modelos y los cambios de umbral se registran, se fechan y se vinculan a la evaluación de riesgo, de modo que el siguiente examen pueda rastrear cada decisión de ajuste hasta una razón documentada.
Reserve una demostración de Phalcon Compliance y examine en una sola pasada el aspecto vinculado a cripto de su base de clientes; la guía de software de cumplimiento cripto muestra cómo la capa on-chain extiende un programa bancario.
Preguntas frecuentes: AML bancario
¿Qué es AML en la banca?
Es un programa de cumplimiento de KYC en la incorporación, monitoreo de transacciones e informes de actividad sospechosa que todo banco regulado debe operar.
¿Se requiere KYC para los bancos?
Sí. Los bancos deben verificar la identidad del cliente en la apertura de la cuenta; la verificación es una obligación legal y el ancla del resto del programa.
¿Con qué frecuencia debe un banco revisar su programa AML?
Según un cronograma regular, siguiendo un enfoque basado en el riesgo. Las políticas, las reglas de monitoreo y los procedimientos de presentación se reexaminan porque las amenazas cambian.
¿BlockSec realiza KYC bancario?
No. La verificación de identidad KYC es función propia del banco. La plataforma examina el lado de direcciones cripto de la base de clientes de un banco; el expediente de identidad y su ciclo de actualización permanecen con el banco.