

2 Şubat 2023'te Polygon üzerindeki BonqDAO saldırıya uğradı ve bu saldırı sonucunda yaklaşık 98,6 milyon BEUR ve 113 milyon WALBT kayıp yaşandı. Yapılan araştırma sonucunda, WALBT token fiyatını belirlemek için kullanılan hatalı mantığın saldırının temel nedeni olduğu tespit edildi. Bir blok zinciri güvenlik şirketi olarak, DeFi alanında geniş çaplı sonuçlar doğurabilecek bu tür istismarları yakından takip ediyoruz.
| Tarih | Saldırı türü | Zincir | Kayıp | Geri Alındı |
|---|---|---|---|---|
| 2023/2/1 | Hatalı Fiyat Bağımlılığı | Polygon | ~ $120 M | Hayır |
1/ @BonqDAO on Polygon was hacked due to the flawed logic to determine the WALBT token price. Specifically, the attacker staked a small amount of TRB tokens and updated the WALBT token price afterward through TellorPriceFeed (0x8f55). While the updated price was used directly. https://t.co/ZD7M73L0uM pic.twitter.com/4qPLqGj6jY
— BlockSec (@BlockSecTeam) February 2, 2023
Proje Tanıtımı
BonqDAO (Bonq Merkeziyetsiz Özerk Organizasyon), Polygon üzerinde konuşlandırılmış bir DeFi borç verme platformudur. Kullanıcılar protokole likidite sağlayabilir veya getiri elde etmek için aşırı teminatlı krediler alabilir ve ardından Euro'ya sabitlenmiş bir stablecoin olan BEUR basabilirler.
Bu saldırının ardından BonqDAO'nun TVL'si 13 milyon dolardan 44.000 dolara düşerek %99,66 oranında geriledi.
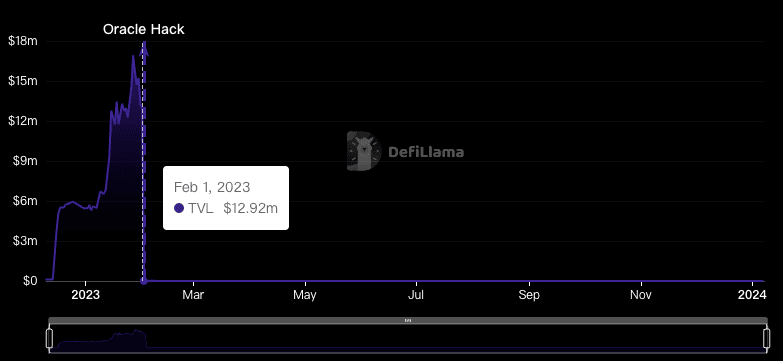
BonqDAO daha sonra Bonq protokolünün askıya alındığını duyurdu; AllianceBlock ve Bonq ekibi yeni ALBT token'ları bastı ve etkilenen kullanıcılara airdrop yaptı.
Saldırı Analizi
TellorFlex, BonqDAO'nun Oracle'ıdır. Merkeziyetsiz bir yapıya sahip olup yalnızca 10 TRB token stake ederek herkes fiyat sağlayıcısı olabilir ve oracle fiyatını dilediği gibi değiştirebilir.
Saldırgan bu saldırı sırasında iki yöntemle kâr elde etti:
- WALBT fiyatını yükseltmek ve ardından büyük miktarda BEUR token ödünç almak
- WALBT fiyatını düşürmek ve ardından diğer kullanıcıların WALBT'lerini tasfiye etmek
Saldırganın stratejisi aşağıdaki temel adımlara ayrılabilir:
- Fon hazırlamak
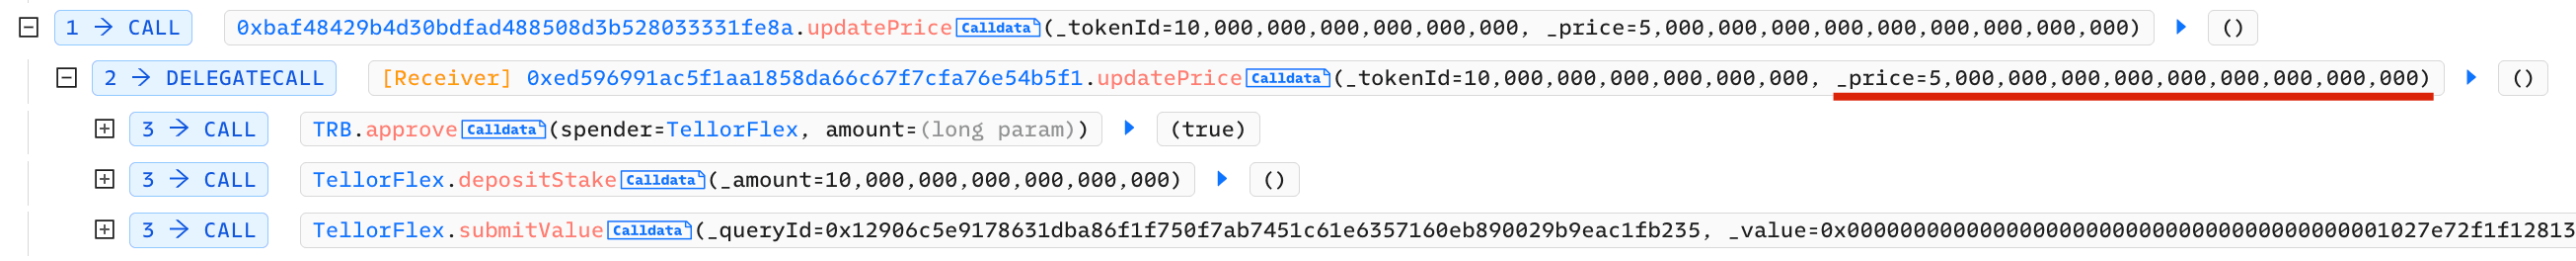
- Saldırgan 10 TRB token stake etti ve
TellorPriceFeed (0x8f55)aracılığıyla WALBT token fiyatını artırdı.
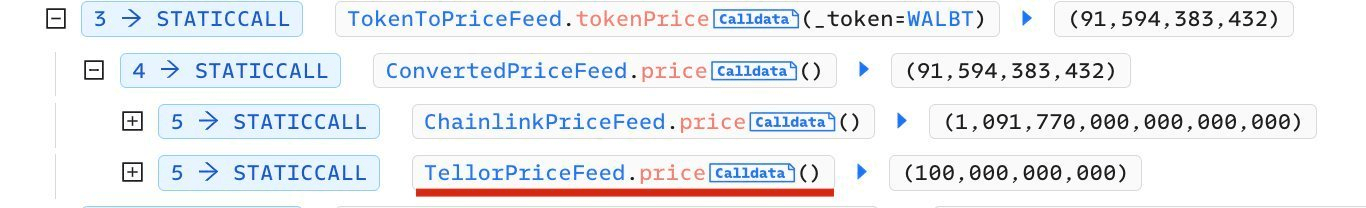
- Saldırgan ardından 0,1 WALBT yatırdı ve güncellenmiş fiyatı doğrudan kullanarak 100 milyon BEUR elde etti.
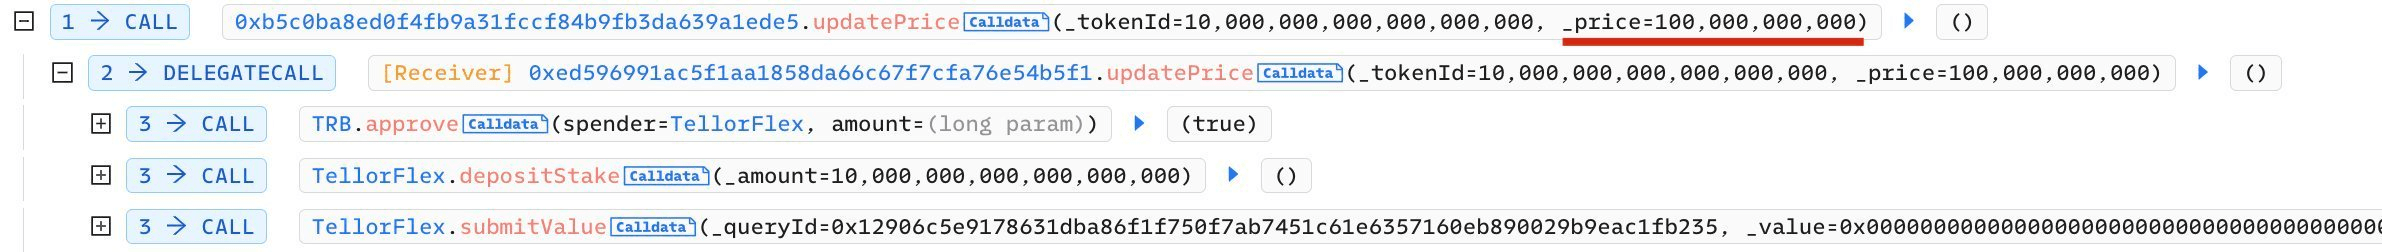
- Saldırgan, WALBT'yi düşük bir fiyata çekmek için aynı yöntemi kullandı, diğer BonqDAO kullanıcılarının WALBT teminatlarını tasfiye etti ve ardından daha fazla kâr elde etmek için bunları yeniden sattı.
Fon Takibi
Blok zinciri güvenliğini korumaya adanmış bir şirket olarak bu saldırının gelişimini de yakından takip ediyoruz. (Resmi Twitter hesabımız bu olayı sürekli olarak raporlamaktadır; ilgilenen okuyucular fon hareketlerini birlikte takip etmek için @BlockSecTeam@MetaSleuth hesabımızı takip edebilir.)
MetaSleuth, blok zinciri işlem aktivitesinin şeffaflığını artıran yüksek performanslı bir çapraz zincir fon akışı analiz aracıdır. Kullanıcıların etkilenen dijital varlıkların izini neredeyse gerçek zamanlı olarak takip etmesine olanak tanır. MetaSleuth'u kullanarak bu saldırının meydana gelişi ve sonrasındaki süreçteki ilgili fon akışı takip bilgilerini açıkça görebiliriz.
- BonqDAO saldırganının kârı yaklaşık 98,6 milyon BEUR ve 113 milyon WALBT oldu. Özellikle, 113 milyon WALBT, ETH zincirinden 113 milyon ALBT'nin kilidini açmak için yakıldı. Yaklaşık 0,5 milyon BEUR, 534.535 USDC ile takas edildi ve ardından Ethereum ile takas edildi (0xcacf...6642). Saldırganın Polygon hesabında hâlâ 98,1 milyon BEUR kaldı.
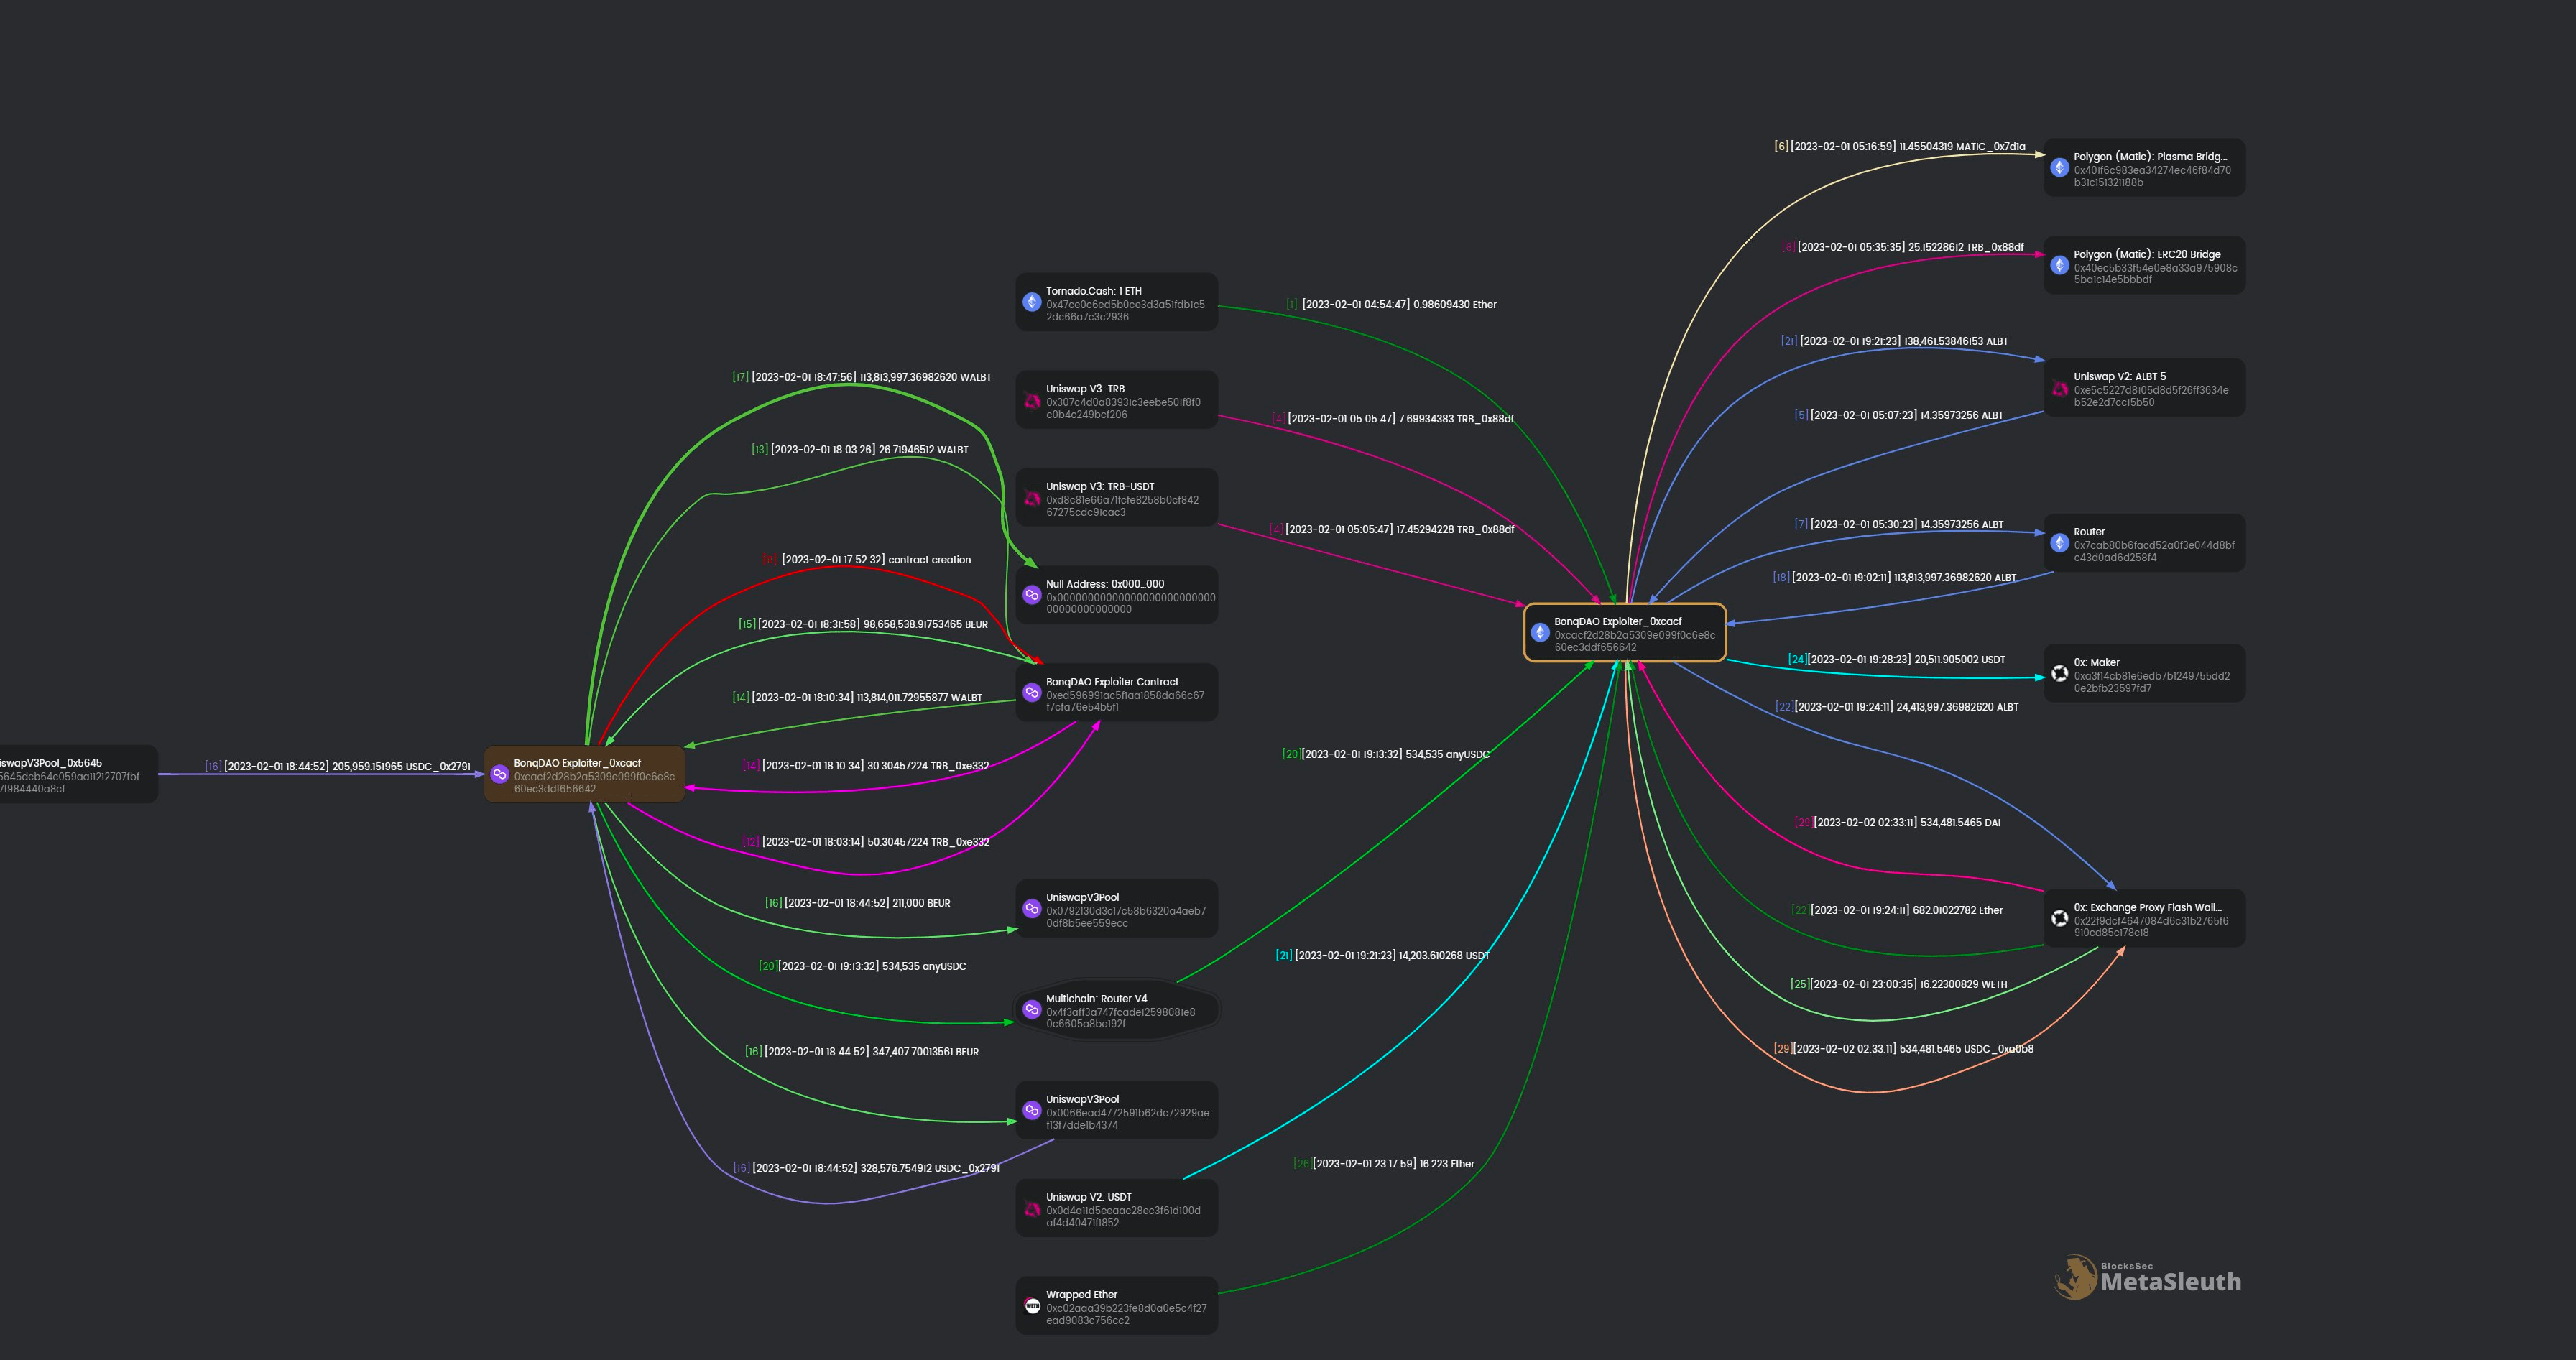
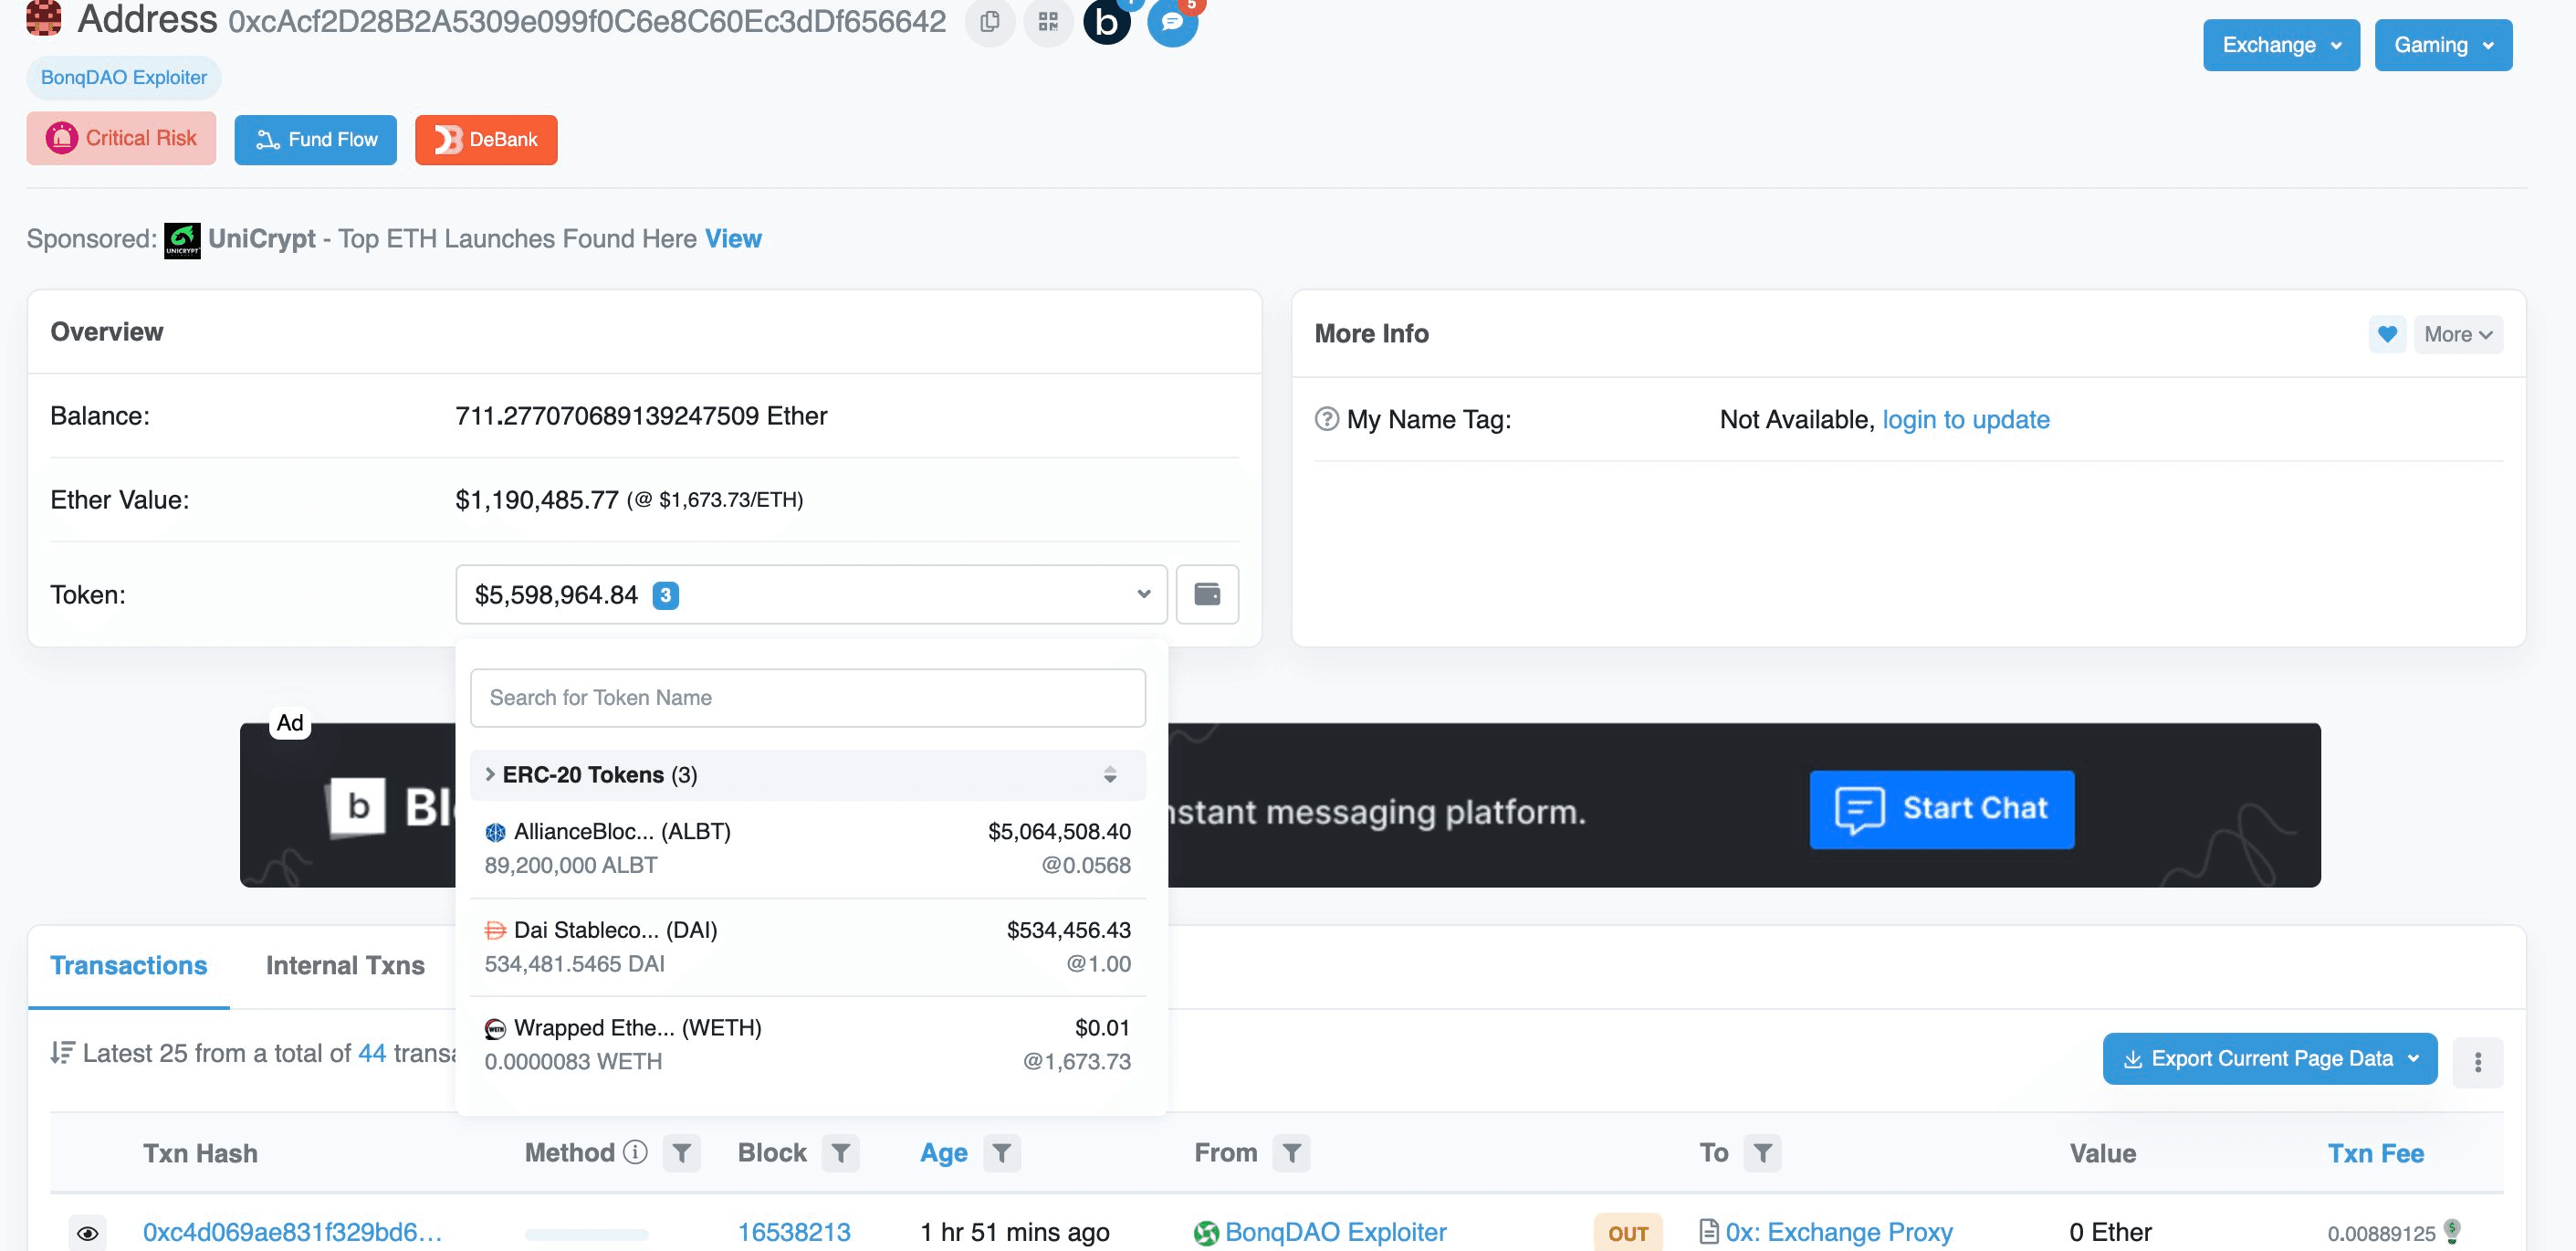
- 0xcacf..6642 Ethereum adresi, alınan USDC'yi DAI ile takas etmek için 0xExchange (@0xproject) kullandı. Ayrıca WALBT, 0xExchange ve Uniswap kullanılarak ETH/USDT'ye dönüştürülüyor. Hesap şu anda 711 ETH, 534.481 DAI ve 89 milyon ALBT bulundurmaktadır.
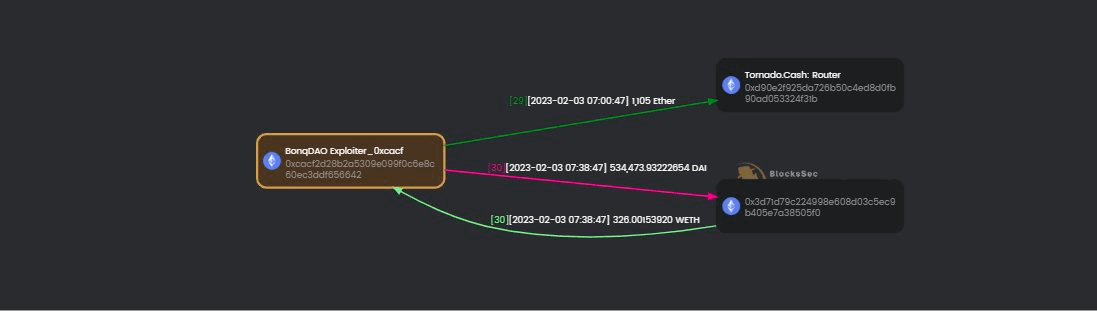
- 3 Şubat 2023'te saldırganın DAI'yi Ether ile takas ettiğini ve Tornado Cash aracılığıyla 1.105 Ether'i aklandığını tespit ettik.
Özet
Bu saldırının temel nedeni, TellorFlex oracle'ının fiyat teklifini değiştirmek için gereken teminat maliyetinin çok düşük olması ve Bonq borç verme sözleşmesindeki teminat borçlanma miktarının yalnızca TellorFlex oracle'ı tarafından bildirilen fiyatla ilişkili olmasıdır. Bu nedenle saldırganlar, görece düşük bir maliyetle fiyat teklifini değiştirebilir ve teminatlı borçlanma yoluyla önemli kârlar elde edebilir.
Daha Fazla Oku
Yukarıdakiler yalnızca temsili örneklerdir. Aslında, blok zinciri güvenlik analizine odaklanan daha fazla vakamız bulunmaktadır.
DeFi İstismar Analizi: Euler'in 200 Milyon Dolarlık Kaybının Temel Nedeni
BlockSec Hakkında
BlockSec, blok zinciri projeleri için lansman öncesinden lansman sonrasına ve olay müdahalesine kadar tam kapsamlı güvenlik hizmeti sunmaktadır. Geliştirme ve test aşamalarında, olası güvenlik sorunlarının tespit edilmesine yardımcı olmak için Uzman Kod Denetim Hizmetleri ve Phalcon fork test platformu kullanılmaktadır. BlockSec Phalcon ile blok zinciri projeniz için güçlü lansman sonrası güvenlik sağlayın. Bu akıcı SaaS platformu, kripto hack'lerini önlemek için olay uyarıları ve otomatik engelleme sunar. Hem bekleyen hem de zincir üzerindeki işlemleri tarayan hassas saldırı tespiti kullanarak bilgisayar korsanlarını hızla durdurmaya olanak tanır. Ayrıca MetaSleuth, varlıkların izlenebilirliğini ve şeffaflığını artırmaya yardımcı olan sezgisel bir kripto takip ve araştırma platformudur.



