

El 2 de febrero de 2023, BonqDAO en Polygon fue atacado, resultando en pérdidas de aproximadamente 98.6M BEUR y 113M WALBT. Tras la investigación, encontramos que la lógica defectuosa utilizada para determinar el precio del token WALBT fue la causa del ataque. Como empresa de seguridad blockchain, monitoreamos de cerca este tipo de exploits que pueden tener implicaciones de gran alcance en el espacio DeFi.
| Fecha | Tipo de ataque | Cadena | Pérdida | Recuperado |
|---|---|---|---|---|
| 2023/2/1 | Dependencia de precio defectuosa | Polygon | ~ $120 M | No |
1/ @BonqDAO on Polygon was hacked due to the flawed logic to determine the WALBT token price. Specifically, the attacker staked a small amount of TRB tokens and updated the WALBT token price afterward through TellorPriceFeed (0x8f55). While the updated price was used directly. https://t.co/ZD7M73L0uM pic.twitter.com/4qPLqGj6jY
— BlockSec (@BlockSecTeam) 2 de febrero de 2023
Introducción al proyecto
BonqDAO (Organización Autónoma Descentralizada Bonq) es una plataforma de préstamos DeFi desplegada en Polygon. Los usuarios pueden proporcionar liquidez al protocolo o solicitar préstamos sobrecolateralizados para obtener rendimientos, y luego pueden acuñar BEUR, una moneda estable vinculada al Euro.
Tras este ataque, el TVL de BonqDAO se desplomó de $13 millones a $44,000, experimentando una caída del 99.66%.
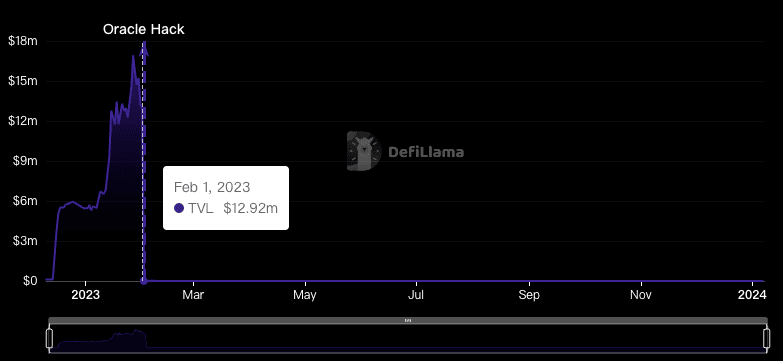
BonqDAO anunció posteriormente que el protocolo Bonq había sido suspendido, y los equipos de AllianceBlock y Bonq acuñaron nuevos tokens ALBT y los distribuyeron mediante airdrop a los usuarios afectados.
Análisis del ataque
TellorFlex es el Oráculo de BonqDAO. Es descentralizado y cualquiera puede convertirse en proveedor de precios apostando solo 10 tokens TRB y modificar el precio del oráculo a voluntad.
El atacante obtuvo ganancias de dos maneras durante este ataque:
- Aumentar el precio de WALBT y luego pedir prestada una cantidad masiva de tokens BEUR
- Reducir el precio de WALBT y luego liquidar el WALBT de otros usuarios.
La estrategia del atacante puede desglosarse en los siguientes pasos clave:
- Preparar fondos
- El atacante apostó 10 tokens TRB y aumentó el precio de los tokens WALBT a través de
TellorPriceFeed (0x8f55).
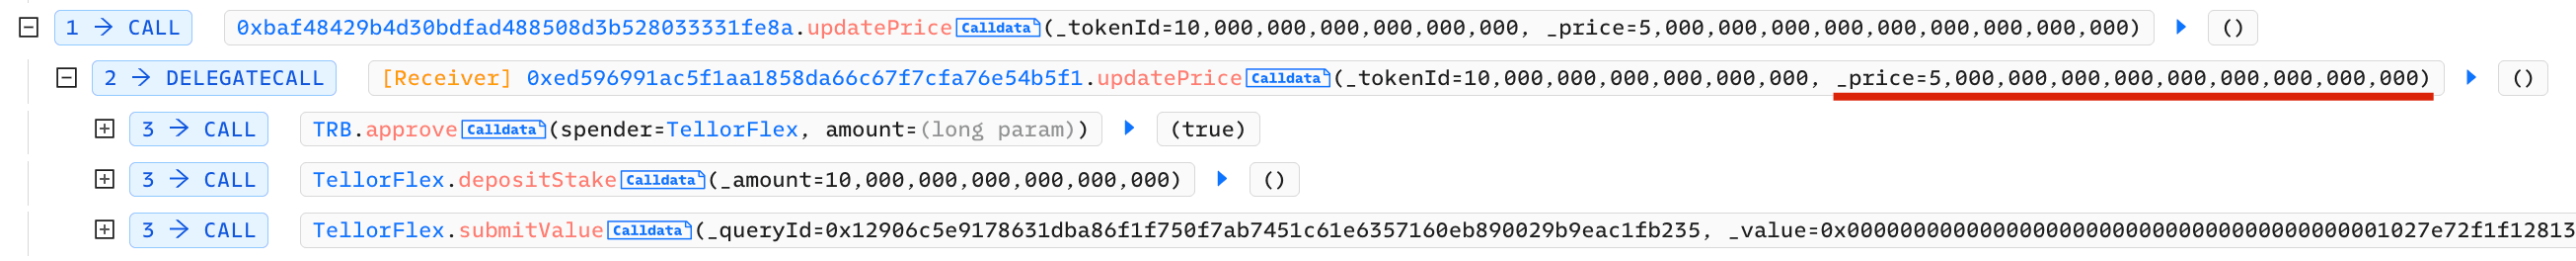
- El atacante luego deposita 0.1 WALBT y utiliza directamente el precio actualizado para obtener 100M BEUR.
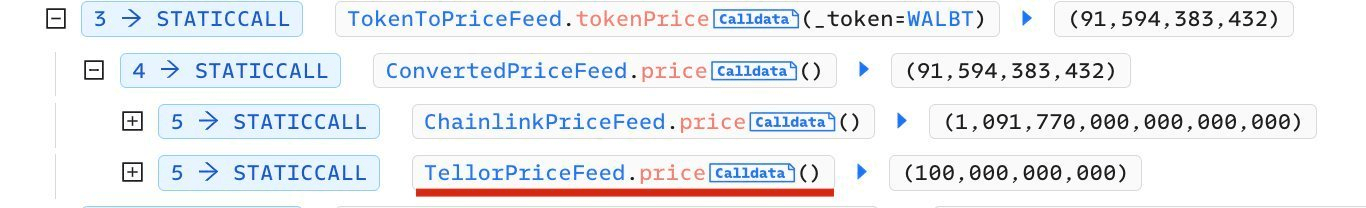
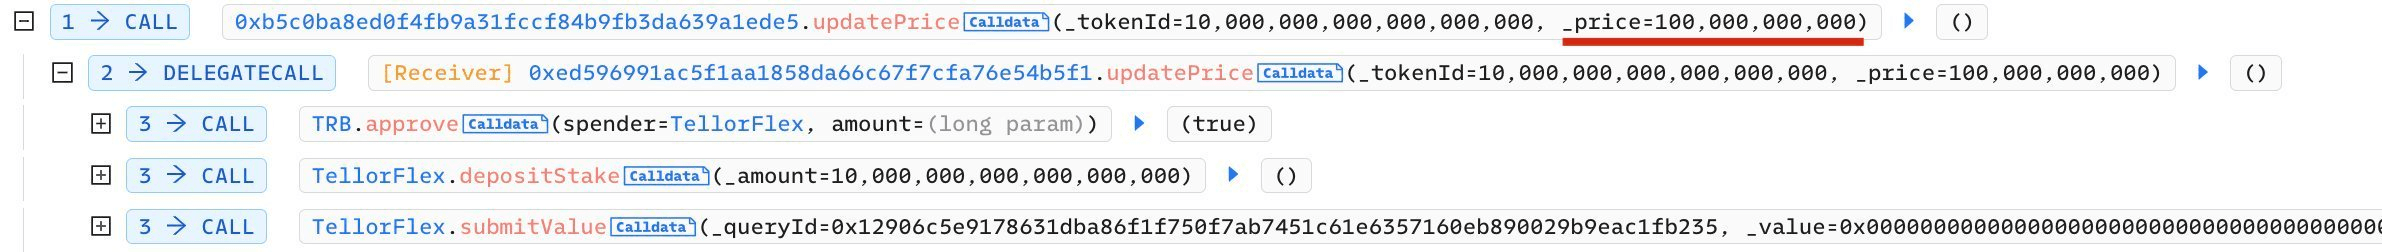
- El atacante utilizó el mismo método para manipular WALBT hasta un precio bajo, liquidar el colateral WALBT de otros usuarios de BonqDAO, y luego revenderlos para obtener más ganancias.
Seguimiento de fondos
Como empresa dedicada a mantener la seguridad blockchain, también hemos estado monitoreando de cerca el progreso de este ataque. (Nuestra cuenta oficial de Twitter ha estado informando continuamente sobre este incidente, y los lectores interesados pueden seguir nuestra cuenta @BlockSecTeam@MetaSleuth para rastrear juntos el movimiento de estos fondos.)
MetaSleuth es una herramienta de análisis de flujo de fondos entre cadenas de alto rendimiento que mejora la transparencia de la actividad de transacciones blockchain. Permite a los usuarios rastrear casi en tiempo real el rastro de los activos digitales afectados. Aprovechando MetaSleuth, podemos ver claramente la información relevante del seguimiento del flujo de fondos durante la ocurrencia y el seguimiento de este ataque.
- La ganancia del atacante de BonqDAO fue de aproximadamente 98.6M BEUR y 113M WALBT. Específicamente, 113M WALBT fueron quemados para desbloquear 113M ALBT de la cadena ETH. Aproximadamente 0.5M BEUR fueron intercambiados por 534,535 USDC y luego intercambiados por Ethereum (0xcacf...6642). El atacante aún tenía 98.1M BEUR restantes en su cuenta de Polygon.
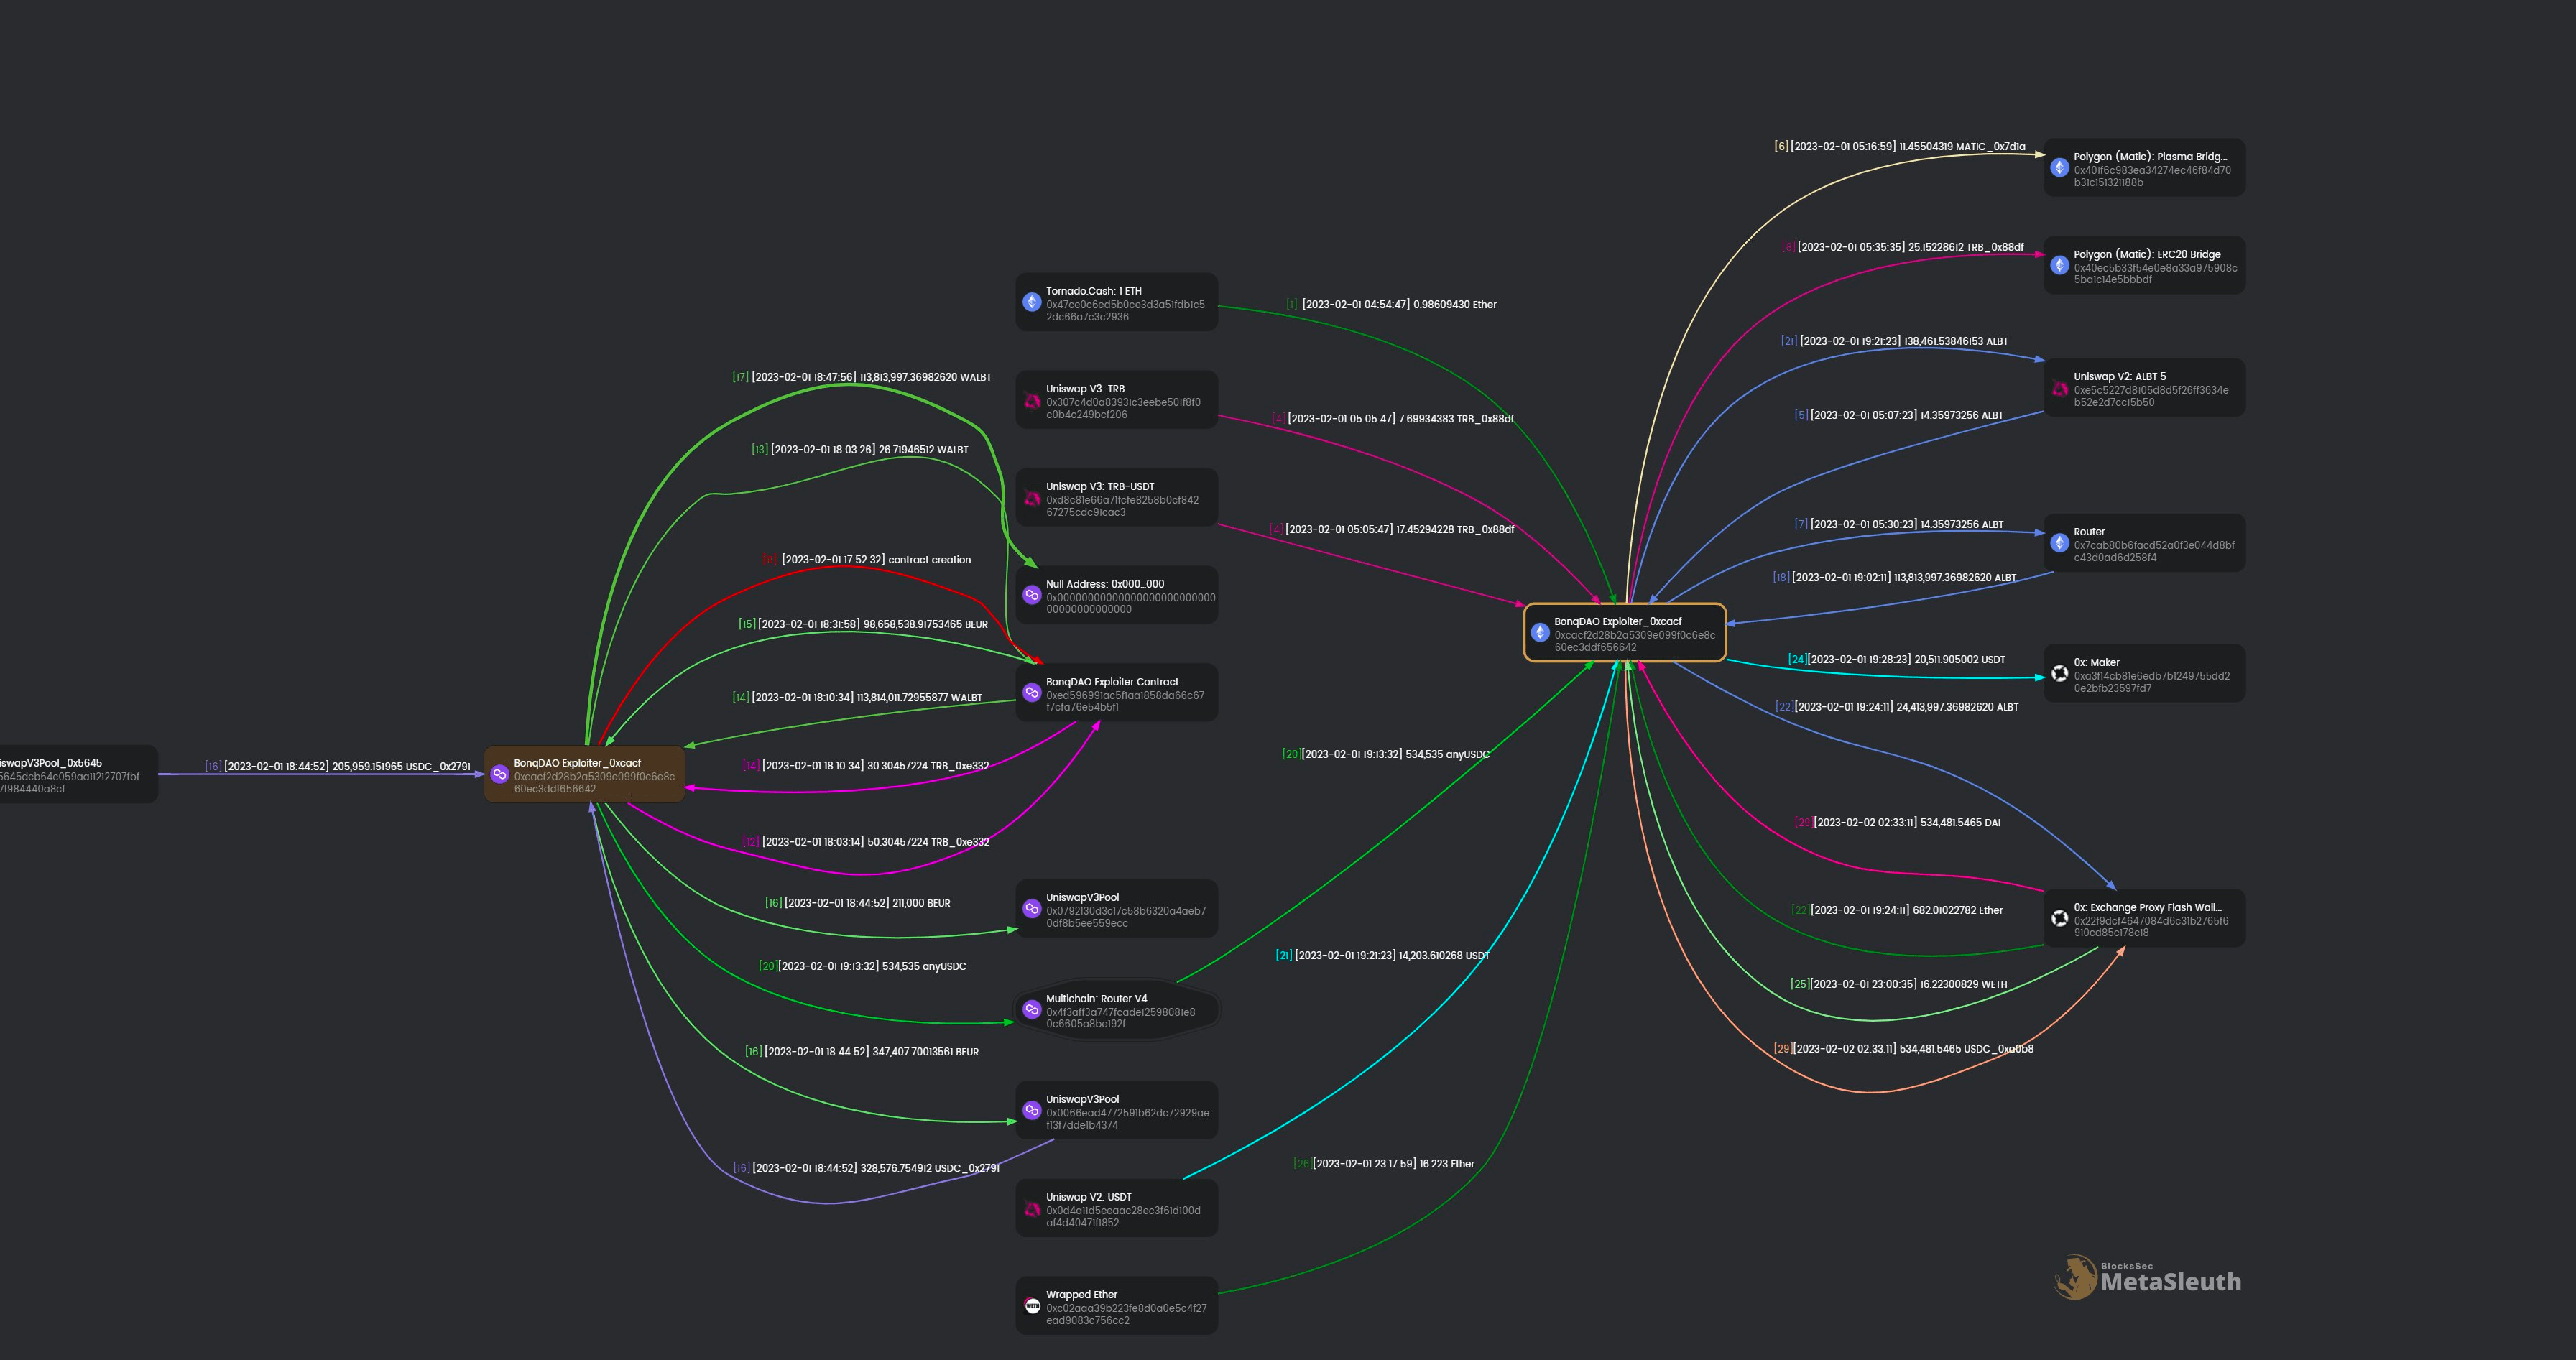
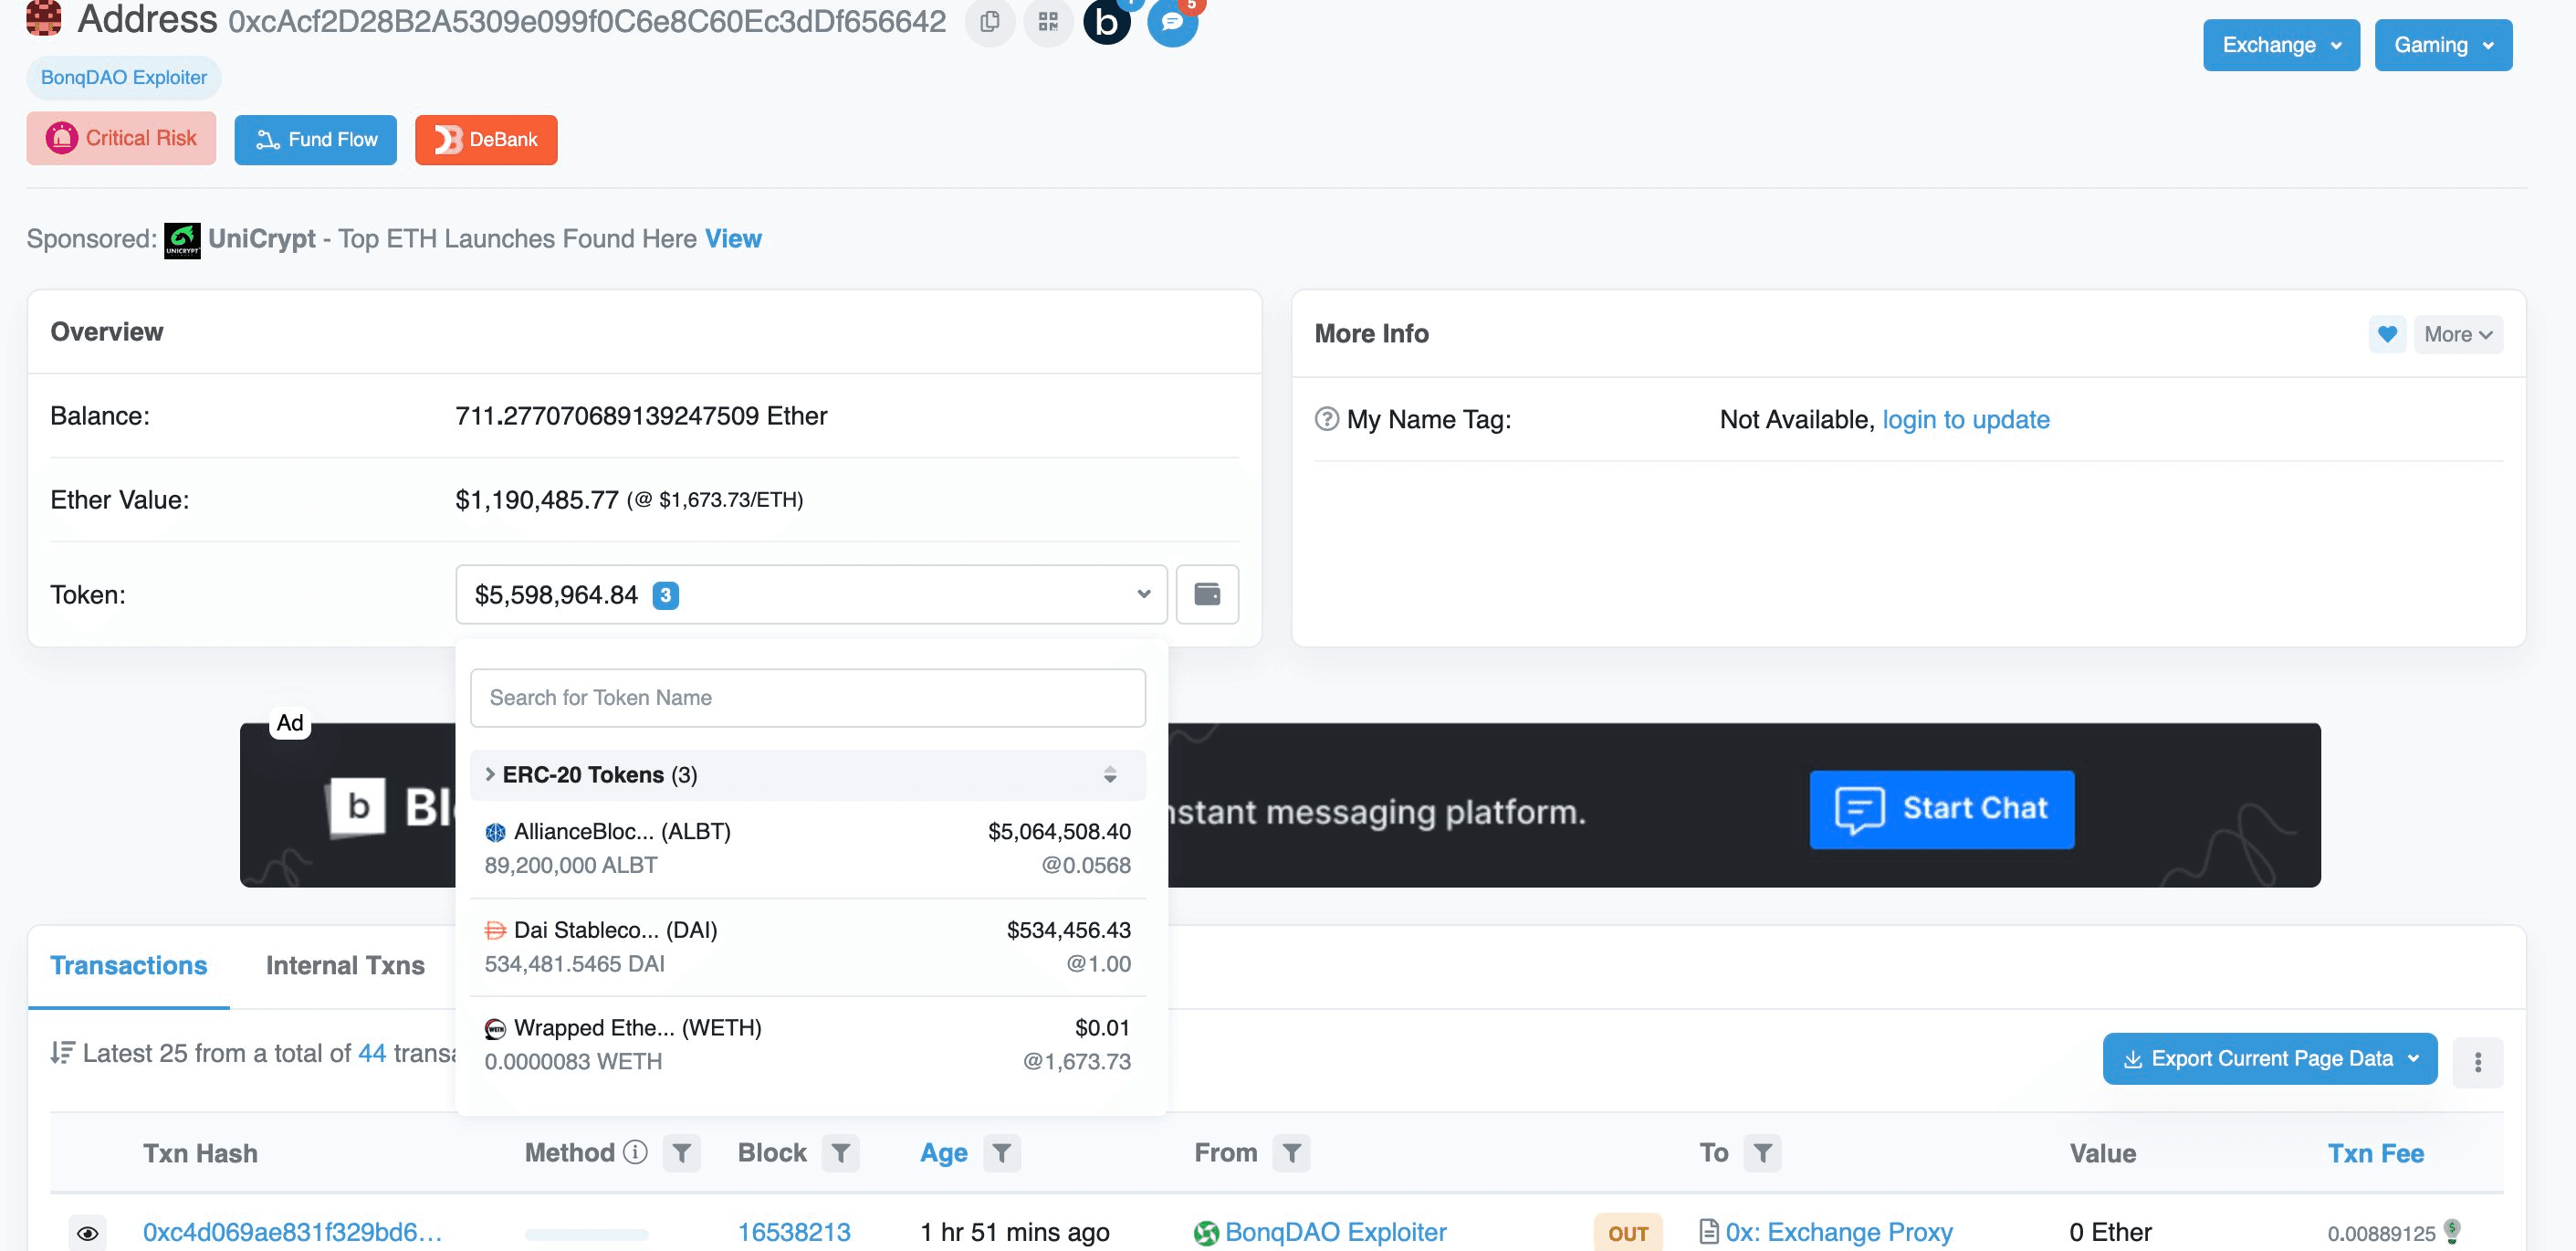
- En cuanto a la dirección de Ethereum 0xcacf..6642 , utilizó 0xExchange(@0xproject) para intercambiar el USDC recibido por DAI. Además, WALBT se está intercambiando por ETH/USDT usando 0xExchange y Uniswap. La cuenta actualmente tiene 711 ETH, 534,481 DAI y 89M ALBT.
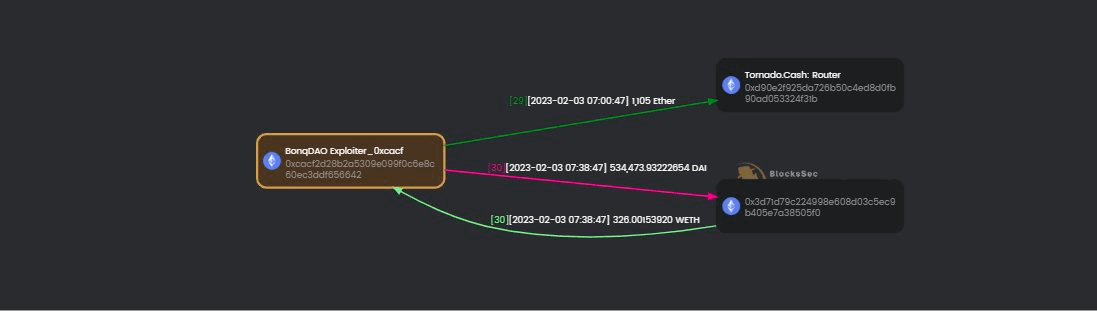
- El 3 de febrero de 2023, detectamos que el atacante había intercambiado DAI por Ether y blanqueado 1,105 Ether a través de Tornado Cash.
Resumen
La causa raíz de este ataque es que el costo del colateral requerido para modificar la cotización del oráculo TellorFlex es demasiado bajo, y la cantidad de préstamo de colateral en el contrato de préstamos Bonq solo está relacionada con el precio reportado por el oráculo TellorFlex. Por lo tanto, los atacantes pueden modificar la cotización a un costo relativamente bajo y obtener ganancias considerables a través del préstamo de colateral.
Leer más
Lo anterior son solo casos representativos. De hecho, tenemos más casos enfocados en el análisis de seguridad blockchain.
Análisis de exploit DeFi: La causa raíz de la pérdida de $200M de Euler
Acerca de BlockSec
BlockSec ofrece un servicio de seguridad integral para proyectos blockchain, brindando asistencia desde el prelanzamiento hasta el poslanzamiento y la respuesta a incidentes. Durante las etapas de desarrollo y pruebas, se emplean los Servicios de Auditoría de Código Experto y la plataforma de pruebas Phalcon fork para ayudar a identificar posibles problemas de seguridad. Garantice una seguridad sólida poslanzamiento para su proyecto blockchain con BlockSec Phalcon. Esta plataforma SaaS optimizada ofrece alertas de incidentes y bloqueo automático para prevenir hackeos de criptomonedas. Emplea detección precisa de ataques, escaneando tanto transacciones pendientes como en cadena, lo que le permite interceptar rápidamente a los hackers. Además, MetaSleuth es una plataforma intuitiva de rastreo e investigación de criptomonedas que ayuda a mejorar la trazabilidad y transparencia de los activos.



