


24 Eylül 2026'da, Bitget'in operasyonel cüzdanlarının bir kısmından Ethereum ve diğer EVM ağları, XRP Ledger, Zcash ve TRON üzerinden yaklaşık 387,5 milyon dolar transfer edildi. Bitget, etkilenen cüzdanları sıcak ve ılık cüzdanlar olarak tanımladı. Zincir üzerindeki işlemler geçerli cüzdan imzaları taşıyordu. Bitget, giriş noktasını üçüncü taraf bir güvenlik ürünündeki bir güvenlik açığına bağladı ve özel anahtarların ve soğuk cüzdanların ele geçirilmediğini belirtti [1, 2].
29 Eylül 2026, 16:35 UTC itibarıyla mevcut kamuya açık bilgi açıklamalarına ve zincir üzerindeki kanıtlara dayanarak, ilk bölüm açıklanan saldırı sırasını, sonraki fon hareketlerini, hizmetin yeniden başlatılmasını ve ekosistem katılımcılarının farklı tepkilerini özetlemektedir. İkinci bölüm bu gözlemleri güvenlik deneyimimizle birleştirerek kripto kurumları için derinlemesine savunma çerçevesi ve pratik güvenlik önerileri sunmaktadır.
1. Zincir Dışı Erişimden Zincir Üzerindeki Kayba ve Kurtarmaya
Bitget, giriş noktasını üçüncü taraf bir güvenlik ürünündeki bir güvenlik açığına bağlamış ancak ürünü, etkilenen bileşeni veya teknik istismar mekanizmasını açıklamamıştır [1, 2]. Kamuya açık açıklaması, alt akış yolunu iç erişim, sahte para çekme komutları, atlatılan risk doğrulaması, geçerli imzalar ve zincir üzerindeki transferler olarak tanımlamaktadır.
1.1 Saldırı Zaman Çizelgesi ve Sorumluluğun Belirlenmesi
Bitget CEO'su Gracy Chen tarafından bildirilen zaman çizelgesi, zincir üzerindeki kayıtlarla birlikte, olayın nasıl geliştiğini göstermektedir [3]:
- 24 Eylül, 18:31 UTC: İlk hareketler 0,84
ETHve 93TRXidi. Her ikisi de borsanın risk kontrol eşiğinin altındaydı. - 18:58-20:09 UTC: Chen, Ethereum, XRP Ledger, Zcash, BNB Chain, Base, Arbitrum, Optimism ve Avalanche üzerinde toplam yaklaşık 361 milyon dolar tutarında on yedi büyük transferi tanımladı [3]. Zincir üzerindeki kayıtlar ayrıca TRON üzerinde 19:16 UTC'de 20,59 milyon
TRXtransferi olduğunu göstermektedir. - İlk büyük transferden yedi dakika sonra: Bitget'in mutabakat sistemi bir tutarsızlık tespit etti ve kullanıcı tarafından başlatılan para çekme işlemlerini durdurdu. Bitget'in zaman çizelgesi bu eylemi, 21:44 UTC'de cüzdan para çekme ve imzalama hizmetlerinin daha sonraki kapatılmasından ayırt etmektedir [1].
Chen, saldırganın sahte komutların bıraktığı izleri sildiğini söyledi [3]. Ön sorumluluk belirlemesi konusunda, IP adresi davranışının ve zincir üzerindeki desenlerin bilinen Kuzey Kore hackleme gruplarıyla yüksek düzeyde tutarlı olduğunu da belirtti [4]. Bu, kesin bir bulgu değil, ön bir sorumluluk belirlemesi olarak kalmaktadır; Bitget'in resmi olay sayfası sorumlu bir grup ismi vermemiştir ve soruşturma devam etmektedir [1].
1.2 Fon Akışı ve Operasyonel Kurtarma
Bitget'in resmi izleyicisine yansıyan zincir üzerindeki kayıtlar, çalınan stabil coinlerin dakikalar içinde ETH'ye dönüştürüldüğünü göstermektedir [5]. USDT veya USDC'nin aksine, ETH gibi yerel varlıklar, ihraççı tarafından kontrol edilen bir dondurma işlevine sahip değildir. Bu davranış, ihraççı tarafından kontrol edilen dondurmalara maruz kalmayı azaltma girişimiyle tutarlıdır, ancak saldırganın kimliğini veya deneyim düzeyini kanıtlamamaktadır.
Bitget, Zcash ve TRON'u içeren daha eksiksiz bir muhasebe dahil ettikçe resmi etkilenen tutar daha sonra yaklaşık 387,5 milyon dolara yükseldi [1]. Bitget, saldırgan adreslerini, bir kurtarma raporlama portalını ve bir adres API'sini [1, 6], gerçek zamanlı izleme sitesiyle birlikte yayınladı [5]. Sitenin varlık görünümü mevcut dağılımı raporlarken, fon akışı grafiği alt akış adreslerini, hizmetleri, köprüleri ve zincirler arası rotaları haritalandırmaktadır.
29 Eylül'de 16:35:28 UTC'de, resmi izleyici mevcut saldırgan varlıklarında 322,67 milyon dolar, sekiz kuruluşta dondurulmuş yaklaşık 632.700 dolar, ihraççı tarafından dondurulabilir stabil coinlerde 312.500 dolar ve transit halinde veya hâlâ analiz edilmekte olan 55,87 milyon dolar olduğunu bildirdi [5]. Dondurulan toplam, NEAR Intents'te (yürütme sırasında yaklaşık 503.000 dolar dondurulduğunu bildiren [12]) 293.507 dolar, Tether tarafından dondurulan 239.242 dolar ve Circle tarafından dondurulan 99.990 dolardan oluşmaktaydı. Kamuya açık kaynaklar NEAR Intents rakamlarını mutabakat sağlamamaktadır.
Aynı zaman damgasında, adres tarayıcısı, atfedilen adres bakiyelerinin BTC (288,51 milyon dolar), ZEC (28,91 milyon dolar) ve ETH (7,17 milyon dolar) üzerinde yoğunlaştığını gösterdi [5]. Tarayıcı, genel bakıştan farklı bir sınıflandırma kapsamı kullanmaktadır, bu nedenle 327,69 milyon dolarlık adres düzeyindeki toplamı, genel bakışın 322,67 milyon dolarlık mevcut varlık rakamıyla doğrudan karşılaştırılabilir değildir.
Operasyonel kurtarma da ilerleme kaydetti. Bitget, 29 Eylül'de 08:00 UTC'de ETH para çekme işlemlerini yeniden başlattı. 09:00 UTC itibarıyla, yaklaşık 9.674 ETH giriş ve 9.023 ETH çıkış bildirdi, böylece girişler çıkışları yaklaşık 651 ETH aştı [7].
1.3 Fonlar Ayrıldıktan Sonra: Topluluk Tepkisi
Varlıklar etkilenen kurumun cüzdanlarından ayrıldıktan sonra, kurtarma, orijinal güvenlik sınırının dışındaki kuruluşlara bağlıdır. Bitget, izleme verilerini açtı ve fonları dondurup kurtaran uygun yardım için bir ödül başlattı [1, 6]. Binance, güvenlik ekibinin istihbarat paylaştığını, fonları izlediğini ve kurtarmayı desteklediğini belirtti [8]. Bybit CEO'su Ben Zhou yardım teklif etti ve LazarusBounty kurtarma platformunu güncelledi, Bitget'in kendi 2025 olayından sonra Bybit'e yardım ettiğini not etti [9]. Bybit'in tepkisi, iki borsa arasındaki karşılıklı yardım örüntüsünü sürdürdü.
Altyapı sağlayıcıları, teknik tasarımları ve yönetişim modelleri nedeniyle farklı seçeneklere sahipti. Bitget, THORChain'den kamuya açık şekilde listelenen ve aktif olarak izlenen saldırgan adreslerine hizmet vermeyi reddetmesini istedi. Gracy Chen, "merkeziyetsizlik, bilinen çalınan fonları kolaylaştırmak için bir kalkan değil, bir tasarım ilkesidir" diye savundu [10]. THORChain, seçici kara listelemeyi desteklemediğini açıkladı: acil durum kontrolleri, tek bir adresi veya işlemi değil, daha geniş bir etkinliği veya bir zincir rotasını durdurabilir. Çalınan bazı varlıklar ağ üzerinden ETH'den BTC'ye hareket etmeye devam etti [11].
NEAR Intents farklı bir tepki bildirdi. SHIELD risk sistemi, tekrarlanan girişimleri filtreledikten sonra saldırganlarla bağlantılı 50 milyon doları aşan denenen akışları tespit etti ve engelledi; yürütme sırasında yaklaşık 503.000 dolar dondurulurken, yaklaşık 166.000 dolar geçti. NEAR Intents ayrıca Bitget'in kurtarma ödülündeki payından feragat etti [12]. 50 milyon dolarlık rakam, sistemin işlemeyi reddettiği denenen akıştır, dondurulmuş veya kurtarılmış bir tutar değildir.
Büyük zincirler arası kurtarmalar genellikle birden fazla katılımcı gerektirir. Borsalar mevduatları veya para çekme işlemlerini tutabilir, stabil coin ihraççıları jetonları dondurabilir, yönlendirme hizmetleri tasarımlarının izin verdiği durumlarda atfedilen akışları reddedebilir ve temel protokoller yalnızca göstergeleri izleyebilir ve paylaşabilir. Etkili koordinasyon, her katılımcının hangi eylemi gerçekleştirebileceğini ve hangi kanıta ihtiyaç duyduğunu belirtmesiyle başlar.
| Aktör | Mevcut kontrol | Uygun eylem | Gerekli güvence |
|---|---|---|---|
| Borsa veya saklama kuruluşu | Mevduat kredilendirme ve para çekme | Tutma, soruşturma ve kurtarmayı koordine etme | Kanıt saklama, itirazlar ve yasal süreç |
| Stabil coin ihraççısı | Jeton dondurma yetkisi | Yüksek güvenilirlikli saldırgan bakiyelerini dondurma | Doğrulanmış kanıt ve bir düzeltme süreci |
| Köprü veya yönlendirme hizmeti | Teklif, rota veya yerleşim onayı | Desteklendiği yerlerde atfedilen akışları reddetme veya tutma | Yayınlanmış politika ve sınırlı müdahale |
| Seçici kontrolü olmayan temel protokol veya altyapı | İzleme ve gösterge yayılımı | Risk göstergelerini ortaya çıkarma ve izlenebilirliği koruma | Doğru yetenek açıklaması |
| Etkilenen kurum ve soruşturmacılar | Atıf ve göstergeler | İmzalı, makine tarafından okunabilir güncellemeler yayınlama | Güvenilirlik, zaman damgası, köken ve son kullanma tarihi |
Müdahale de risk oluşturur. Yanlış atıf masum kullanıcıları engelleyebilirken, kalıcı kara listeler olay müdahale araçlarından daha geniş işlem kısıtlama mekanizmalarına genişleyebilir. Savunulabilir bir tepki, doğrulanmış kanıt, dar ve zaman sınırlı kısıtlamalar, bir itiraz süreci, şeffaf eylem günlükleri ve olay sonrası inceleme kullanır. Bir sistemin seçici kontrolleri olmadığı durumlarda, şeffaf yetenek açıklaması gerçekçi beklentiler belirlemeye yardımcı olur. Takdir yetkisinin bulunduğu durumlarda, yayınlanmış kriterler ve hesap verebilir karar alma tutarlı tepkileri destekleyebilir.
2. İstismar Yolunu Kırma ve Kontrol Altına Alma: Sistematik Derinlemesine Savunma Güvenlik Çerçevesi
Bölüm 1'de belgelenen olay yolu ve tepkiden, deneyimimiz ve uzmanlığımızla birlikte yararlanarak, aşağıdaki iki katmanlı çerçeveyi öneriyoruz. Kod denetimlerinin ve izlemenin tüm para işleme yolunu neden kapsamadığı hakkında daha fazla bilgi için bkz. Why Crypto Institutions Need Blockchain Penetration Testing [13].
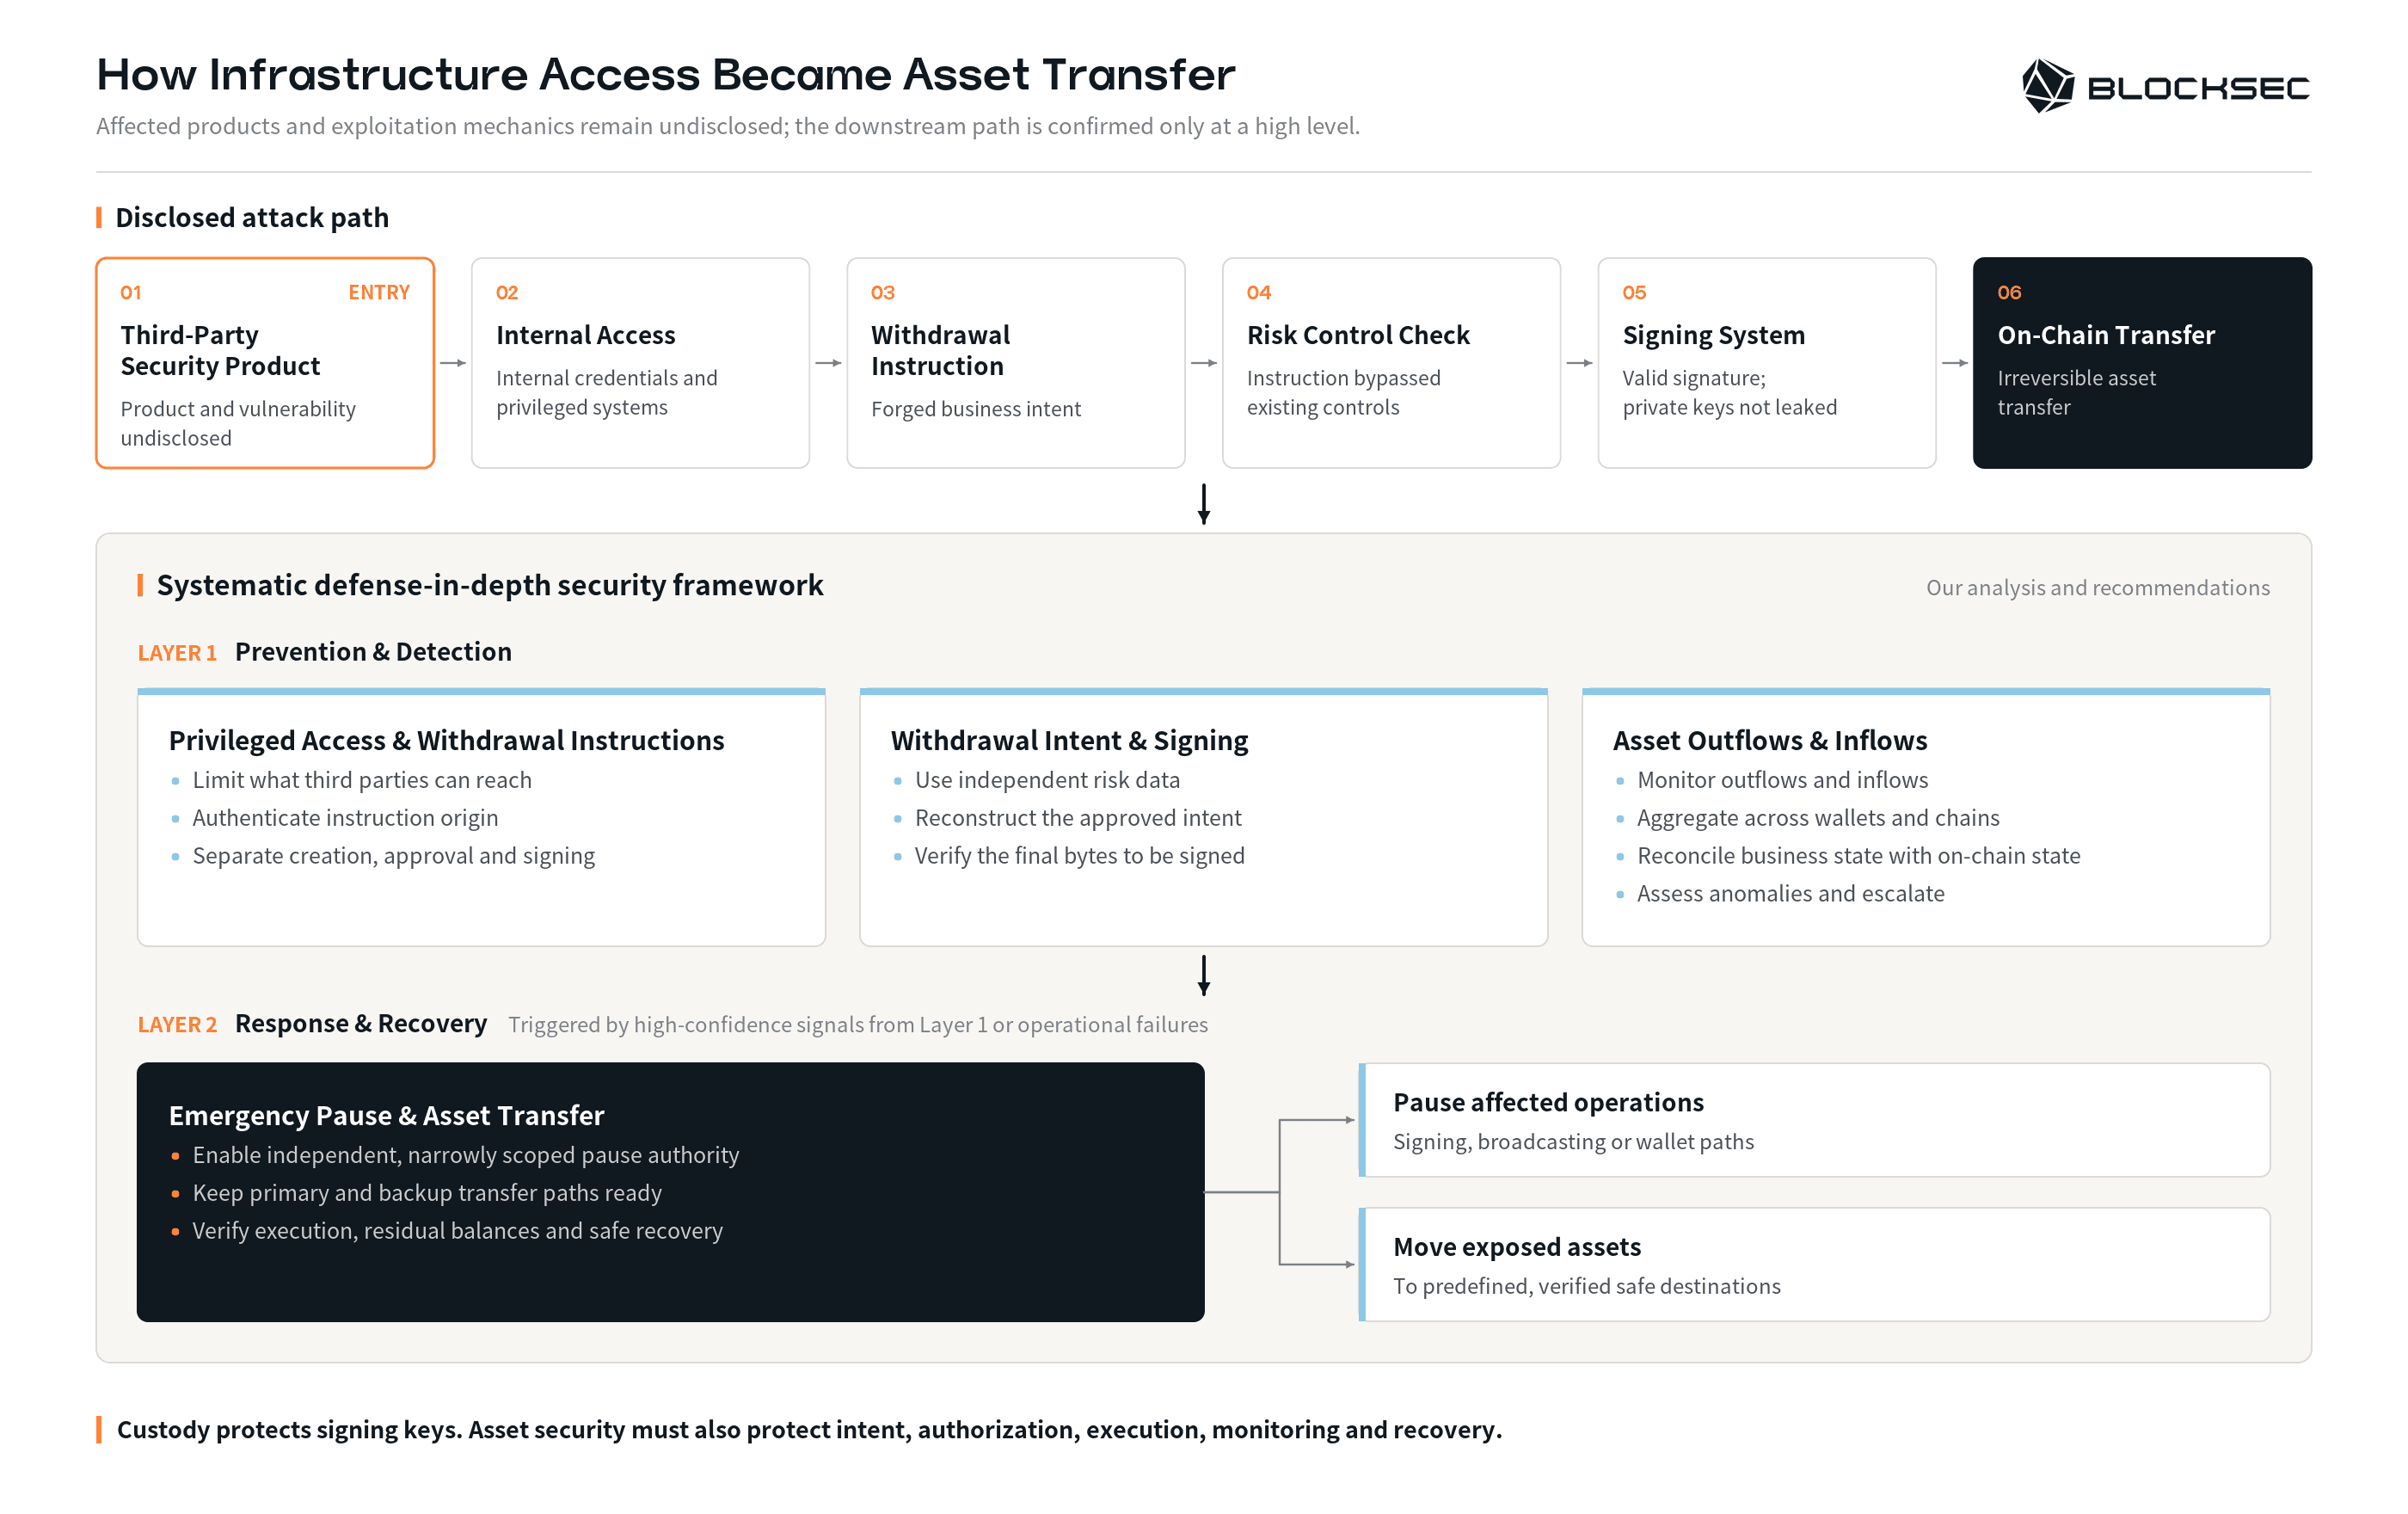
- Açıklanan istismar yolu, üçüncü taraf güvenlik ürününden zincir üzerindeki transferlere kadar uzanmaktadır.
- Çerçevenin önleme ve tespit katmanı ilk üç güvenlik uygulamasını içerir. Bölüm 2.1 ve 2.2, ayrıcalıklı erişim kontrollerinin ve bağımsız niyet doğrulamasının, bir altyapı yerleşiminin imzalamaya ilerlemesini nasıl önleyebileceğini incelemektedir. Bölüm 2.3, giden anomalileri tespit edip yükseltebilen ve riskli gelen mevduatları tutabilen varlık akışı izlemesini kapsamaktadır.
- Tepki ve kurtarma katmanı dördüncü uygulamayı içerir. Önleme ve tespit katmanının herhangi bir yerinden gelen yüksek güvenilirlikli bir sinyal veya operasyonel bir hata tarafından tetiklenebilir. Bölüm 2.4, etkilenen operasyonları duraklatma veya maruz kalan varlıkları doğrulanmış güvenli hedeflere aktarma konusundaki bağımsız yeteneği kapsamaktadır.
Her alt bölüm aynı yapıyı izler: güvenlik hedefi, olay yolunun ortaya çıkardığı risk ve kurumların oluşturabileceği önleyici, tespit edici veya tepki verici yetenekler. Bu uygulamalar ayrı yetki ve kanıta dayanmalıdır. Birlikte, herhangi bir tek güvence önlemine olan bağımlılığı azaltır ve kurumlara kaybı kontrol altına almak için hazırlıklı seçenekler sunar.
2.1 Ayrıcalıklı Erişim ve Para Çekme Komutları
Amaç, altyapının veya ayrıcalıklı sistemlerin ele geçirilmesinin, güvenilir bir para çekme komutu oluşturmak için yeterli olmasını önlemektir.
Üçüncü taraf bir ürünün varlık hareketini etkilemek için doğrudan imzalama erişimine ihtiyacı yoktur. Para çekme komutlarını şekillendiren kimlik bilgilerine veya sistemlere erişim, başka bir sistemin neyi imzaladığını belirlemek için yeterli olabilir. Bu tür ürünler, kurum düzeyindeki Web3 saldırı yüzeyine aittir [14]. Riskleri, etkileyebilecekleri değere ve ulaşabilecekleri sistemlere bağlıdır.
Gerekli kontroller arasında en az ayrıcalık, ağ segmentasyonu, kısıtlı güncelleme ve yönetim yolları, kısa ömürlü kimlik bilgileri, kurcalamaya dayanıklı günlükler ve test edilmiş bir iptal prosedürü bulunur. İç erişim, otomatik olarak güvenilir bir para çekme komutu oluşturma yeteneğini vermemelidir. Her komut, doğrulanmış bir kaynak, değiştirilemez bir istek kimliği ve imzalı veya başka şekilde doğrulanmış bir yapılandırma sürümü taşımalıdır. Komut oluşturma, onaylama, imzalama ve yayınlama ayrı ayrıcalıklara ait olmalı ve alt akış sistemleri bilinmeyen kaynaklardan, güncelliğini yitirmiş yapılandırmalardan veya eksik bağlamalardan gelen komutları reddetmelidir.
2.2 Para Çekme Niyeti ve İmzalama
Amaç, sahte veya manipüle edilmiş bir para çekme komutunun geçerli şekilde imzalanmış bir işleme dönüşmesini önlemektir.
Geçerli bir imza, karşılık gelen özel anahtarın işlem verilerini imzaladığını doğrular; altta yatan para çekme talebinin gerçek olduğunu veya bağımsız olarak onaylandığını kanıtlamaz.
İmzalama sınırı, beklenen işlemi bağımsız güvenilir bir kayıttan yeniden oluşturmalı ve değer taşıyabilecek her alanı karşılaştırmalıdır. En azından, onay; zinciri, varlığı, tutarı, alıcıyı, kaynak cüzdanı, işlem nonce'unu, ücret sınırlarını, son kullanma tarihini ve orijinal para çekme veya hazine talebini bağlamalıdır.
Bir para çekme komutunu oluşturan bileşen, onu yetkilendirmek için kullanılan tek kaynak olmamalıdır. Politika değerlendirmesi bağımsız hesap ve risk verilerini kullanmalı, imzalama sistemi ise nihai işlem verilerinin onaylanmış niyetle eşleştiğini doğrulamalıdır. Aktif yetkili imzalayıcılar kümesi, imzalama eşiği, işlem nonce'u ve yapılandırma, beklenen üretim durumuyla eşleşmelidir. İnsan denetleyicilerin, talep eden arka uç tarafından sağlanan değiştirilebilir bir özet değil, imzalanacak tam baytlardan oluşturulmuş normalize edilmiş bir işlem görünümüne ihtiyacı vardır.
2.3 Giden ve Gelen Varlık Akışları
Amaç, gerçek varlık hareketinin bağımsız olarak yeniden oluşturulmuş iş niyetinden ne zaman ayrıldığını tespit etmektir.
Bir kripto kurum hem dijital varlık akışlarının kaynağı hem de hedefi olabilir. Giden izleme, gerçek zincir etkinliğini bağımsız olarak yeniden oluşturulmuş onaylanmış para çekmeler kümesiyle karşılaştırmalıdır. Bağımsızlığı korumak için, izleyici yalnızca para çekme sistemi tarafından üretilen aynı komuta dayanmamalıdır.
İzleyici, beklenen zinciri, varlığı, tutarı, alıcıyı, zamanlamayı ve cüzdanı ayrı bir iş kaydından türetmelidir. İşlem başına sınırların gözden kaçırdığı boyutlar arasındaki davranışı toplamalıdır:
- Hızlı tırmanmanın izlediği küçük test transferleri.
- Hesaplar, varlıklar veya zincirler arasında yeni alıcıların yeniden kullanımı.
- Para çekme hızında veya toplam maruziyette ani bir artış.
- Birden fazla operasyonel cüzdan katmanından eşzamanlı çıkışlar.
- Dondurulması daha zor olan yerel varlıklara kayış.
- Onaylanan talep, imzalanan işlem verileri ve yayınlanan işlem arasındaki farklar.
Kontroller, birikimli tutarı, hızı, hedefin yeni olup olmadığını, cüzdan katmanını, bir varlığın ne kadar kolay dönüştürülebileceğini ve zincirler arası davranışı bir zaman penceresi üzerinde değerlendirmelidir. Bitget'in ilk ETH ve TRX hareketleri, işlemleri yalnızca izole olaylar olarak değil, bir dizi olarak değerlendirmenin değerini göstermektedir [3]. Yüksek güvenilirlikli bir uyumsuzluk, Bölüm 2.4'te açıklanan acil durum tepki yolunu tetiklemelidir. Daha düşük güvenilirlikli anomaliler ikinci bir onay, hedef soğuma süresi, azaltılmış sınır veya geçici bir para çekme durdurması gerektirebilir.
Gelen izleme, mevduatları kredilendirmeden önce taramalı ve para çekmeden önce yeniden taramalıdır. Yalnızca ilk saldırgan adresiyle eşleştirme yetersiz olduğundan, köprüler, merkeziyetsiz borsalar (DEX'ler), niyet tabanlı yönlendirme hizmetleri ve ara adresler aracılığıyla fonları takip etmelidir. Yüksek güvenilirlikli eşleşmeler, fonları tutma, eşleşmeyi soruşturma, itirazları ele alma ve herhangi bir yasal devri tamamlama için belgelenmiş bir sürece ihtiyaç duyar.
Borsalar arasındaki hızlı istihbarat paylaşımı, gelen taramayı bir ağ etkisine dönüştürür. Bir kurum olayı tespit ederken bir başkası geliri görebilir. Paylaşılan, makine tarafından okunabilir göstergeler ve güncel iletişim bilgileri, atıf ile eylem arasındaki aralığı kısaltır.
2.4 Acil Durum Duraklatma ve Varlık Transferi
Amaç, yüksek güvenilirlikli bir güvenlik sinyali veya operasyonel hata tespit edildiğinde kalan maruziyeti kontrol altına almaktır.
Sinyaller, ayrıcalıklı erişim veya komut bütünlüğü ihlallerini, para çekme niyeti veya imzalama uyumsuzluklarını, anormal giden, gelen veya diğer zincir üzerindeki etkinlikleri ve mutabakat başarısızlıklarını içerebilir. Kurum daha sonra etkilenen imzalama, yayınlama, para çekme veya cüzdan işlemlerini duraklatabilmelidir. Varlıklar hâlâ maruz kalmaya devam ediyorsa, bunları şüphelenilen cüzdandan önceden tanımlanmış güvenli hedeflere de taşıyabilmelidir. Bir duraklatma soruşturma zamanı kazandırır; bir transfer kalan maruziyeti azaltır.
- Bağımsız duraklatma yetkisi: Duraklatma, ana yönetim sistemi ele geçirilse bile kullanılabilir kalmalıdır. Kapsamı, mimarinin izin verdiği yerlerde belirli bir zinciri, cüzdanı, varlığı veya işlemi durdurmak için yeterince dar olmalıdır. Etkinleştirme ve serbest bırakma, doğrulanmış yetki, kurcalamaya dayanıklı kayıtlar, açık devam ölçütleri ve bozulmuş koşullar altında test gerektirir.
- Transfer yolu sürekliliği: Bir yapılandırma değişikliği, yerine geçen henüz dağıtılmadan, yetkilendirilmeden, imzalanmadan, saklanmadan ve test edilmeden eski acil durum yolunu geçersiz kılmamalıdır.
- Yürütülebilir işlem hazırlığı: Saklanan acil durum işlemleri; nonce değişiklikleri, ücretleri ödemek için yetersiz yerel jeton bakiyesi, kaynak varlık bakiyesi değişiklikleri, imzalanan ücret sınırlarını kullanılamaz hale getiren ücret piyasası değişiklikleri, son kullanma tarihi veya yapılandırma güncellemeleri nedeniyle güncelliğini yitirebilir. Hazırlık kontrolleri bu bağımlılıkları sürekli olarak doğrulamalıdır. Tamamen imzalanmış işlem verileri, acil durum eylemi onaylanana ve anında yayınlanmaya hazır olana kadar şifreli ve erişim kontrollü kalmalıdır.
- Kapsam ve yedeklilik: Her operasyonel cüzdan, zincir, yerel varlık ve desteklenen jeton, birincil ve yedek transfer yollarına ihtiyaç duyar. Yayınlama ve doğrulama altyapısı ayrıca uzak yordam çağrısı (RPC) uç noktaları, operasyon sistemleri ve manuel kurtarma araçları arasında yedeklilik gerektirir.
- Tamamlanma kontrolleri ve tatbikatlar: Acil durum tepki prosedürü, tamamlanmayı onaylanmış zincir üzerinde yürütme, varlık başına doğrulama, kalan bakiye kontrolleri ve zincir üzerindeki durum ile dahili kayıtlar arasındaki mutabakat yoluyla tanımlamalıdır. Ayrıca zincir yeniden düzenlemelerini ve başarısız işlemleri tespit etmelidir. Düzenli tatbikatlar, tespitten nihai bakiye doğrulamasına kadar geçen tam kurtarma süresini ölçmelidir.
Yetkilendirilmiş bir blockchain sızma testi, çalışan ortamı üzerinde kararlaştırılmış bir kapsam dahilinde uygulama yaparak katmanlar arası varsayımları kanıta dönüştürebilir [15]. Üretim testi için, belgelenmiş Rules of Engagement (RoE) test başlamadan önce yetkilendirmeyi, izin verilen teknikleri, durdurma ölçütlerini, değer sınırlarını, iletişimleri, kanıt işlemeyi ve duraklatma yetkisini belirlemelidir [16].
Blockchain Penetration Testing
Sözleşmeler, düğümler, API'ler ve bulut genelinde giriş yolunu bulun
Sonuç
Bitget olayı ne bir özel anahtar ele geçirilmesi ne de bir akıllı sözleşme istismarıydı. Bitget, saldırganların intranet erişim kimlik bilgilerini elde etmek için üçüncü taraf bir güvenlik ürünündeki bir güvenlik açığını istismar ettiğini, ardından cüzdan sisteminin geçerli şekilde imzalanmış zincir üzerindeki transferlere işlediği sahte para çekme komutları oluşturduğunu söyledi [1, 2]. Varlıklar etkilenen kurumdan ayrıldıktan sonra, kurtarma paylaşılan bir ekosistem çabası haline gelir. Bitget, Binance, Bybit, THORChain ve NEAR Intents'ten gelen tepkiler, katılımcıların farklı şekillerde tepki verebileceğini göstermektedir [8-12]. Topluluğun, büyük bir güvenlik olayı veya tehdit ortaya çıktığında bu yetenekleri ne kadar hızlı ve sorumlu bir şekilde koordine edebileceği, kripto endüstrisi için daha geniş bir zorluk olarak kalmaktadır.
Bilinen alt akış yolu, burada önerilen ve önleme ile tespiti tepki ve kurtarma ile birleştiren sistematik çerçeveye bilgi vermektedir. Kurumlar, ayrıcalıklı erişimi kısıtlayarak ve komut kaynağını doğrulayarak, onaylanan para çekme niyetini imzalama sırasında bağımsız olarak yeniden oluşturarak, giden dizileri ve gelen gelirleri izleyerek ve bağımsız olarak çalıştırılabilir duraklatma ve transfer yollarını sürdürerek herhangi bir tek güvence önlemine olan bağımlılığı azaltabilir. Saklama esas olmaya devam etmektedir ve bu uygulamalar tüm para işleme zinciri boyunca onu tamamlamaktadır [13, 15].
Kaynaklar
[1] Bitget. Bitget Security Incident: Official Progress Update. https://www.bitget.com/campaigns/bitget-security-incident-2026
[2] Gracy Chen. Security Incident Root-Cause Boundary. https://x.com/GracyBitget/status/2104515761691939026
[3] The Block. Bitget Attacker Tested Risk Controls with Small Transfers Before $388 Million Theft, CEO Says. https://www.theblock.co/news/regulation/2026-09-28-bitget-attacker-tested-risk-controls-small-transfers-388-million-theft-ceo-says-417045
[4] Gracy Chen. Preliminary Attribution Assessment. https://x.com/GracyBitget/status/2103359775723626736
[5] Bitget. Live Tracing Dashboard and Fund-Flow Graph. https://trace.bgblockchain.xyz/v2#track
[6] Bitget. Live Tracing Information and Recovery Portal. https://x.com/bitget/status/2103485491220033607
[7] Gracy Chen. ETH Withdrawal Resumption Update. https://x.com/GracyBitget/status/2104886024979816508
[8] Binance. Richard Teng Puts Binance's Security Muscle Behind an Industry-Wide Response. https://www.binance.com/en/square/post/09-25-2026-binance-news-richard-teng-puts-binance-s-security-muscle-behind-an-industry-wide-response-370442242243629
[9] Ben Zhou. Bybit Support for Bitget. https://x.com/benbybit/status/2103328213141508335
[10] Gracy Chen. Request to THORChain. https://x.com/GracyBitget/status/2103812967066439817
[11] CoinDesk. THORChain Rejects Bitget Request to Block Hacker as $6 Million Moves to Bitcoin. https://www.coindesk.com/tech/2026/09/28/thorchain-rejects-bitget-request-to-block-hacker-as-usd6-million-moves-to-bitcoin
[12] Gracy Chen. NEAR Intents and SHIELD Response. https://x.com/GracyBitget/status/2104602301503816040
[13] BlockSec. From Incidents to Regulation: Why Crypto Institutions Need Blockchain Penetration Testing. https://blocksec.com/blog/why-crypto-institutions-need-blockchain-penetration-testing
[14] BlockSec. Web3 Attack Surfaces: A Penetration Testing Overview. https://blocksec.com/blog/web3-attack-surfaces-penetration-testing
[15] BlockSec. What Is Blockchain Penetration Testing? Definitions and Boundaries. https://blocksec.com/blog/what-is-blockchain-penetration-testing
[16] BlockSec. Rules of Engagement and Production Safety for Institutional Blockchain Penetration Testing. https://blocksec.com/blog/blockchain-penetration-testing-rules-of-engagement



