


13 Mart 2023'te, Ethereum üzerinde çalışan merkeziyetsiz finans (DeFi) borç verme protokolü Euler Finance, yaklaşık 200 milyon dolar kayba yol açan bir flaş kredi saldırısına maruz kaldı. Temel neden, donateToReserves() fonksiyonunda likidite kontrolünün bulunmaması olarak tespit edildi. Bir blok zinciri güvenlik şirketi olarak BlockSec, DeFi güvenliğini geliştirmek ve dijital varlıkları korumak amacıyla bu tür açıkları sürekli olarak izlemektedir.
| Tarih | Saldırı Türü | Zincir | Kayıp | Kurtarıldı |
|---|---|---|---|---|
| 2023-03-13 | İş Mantığı Açığı | ETH | ~200M $ | Evet |
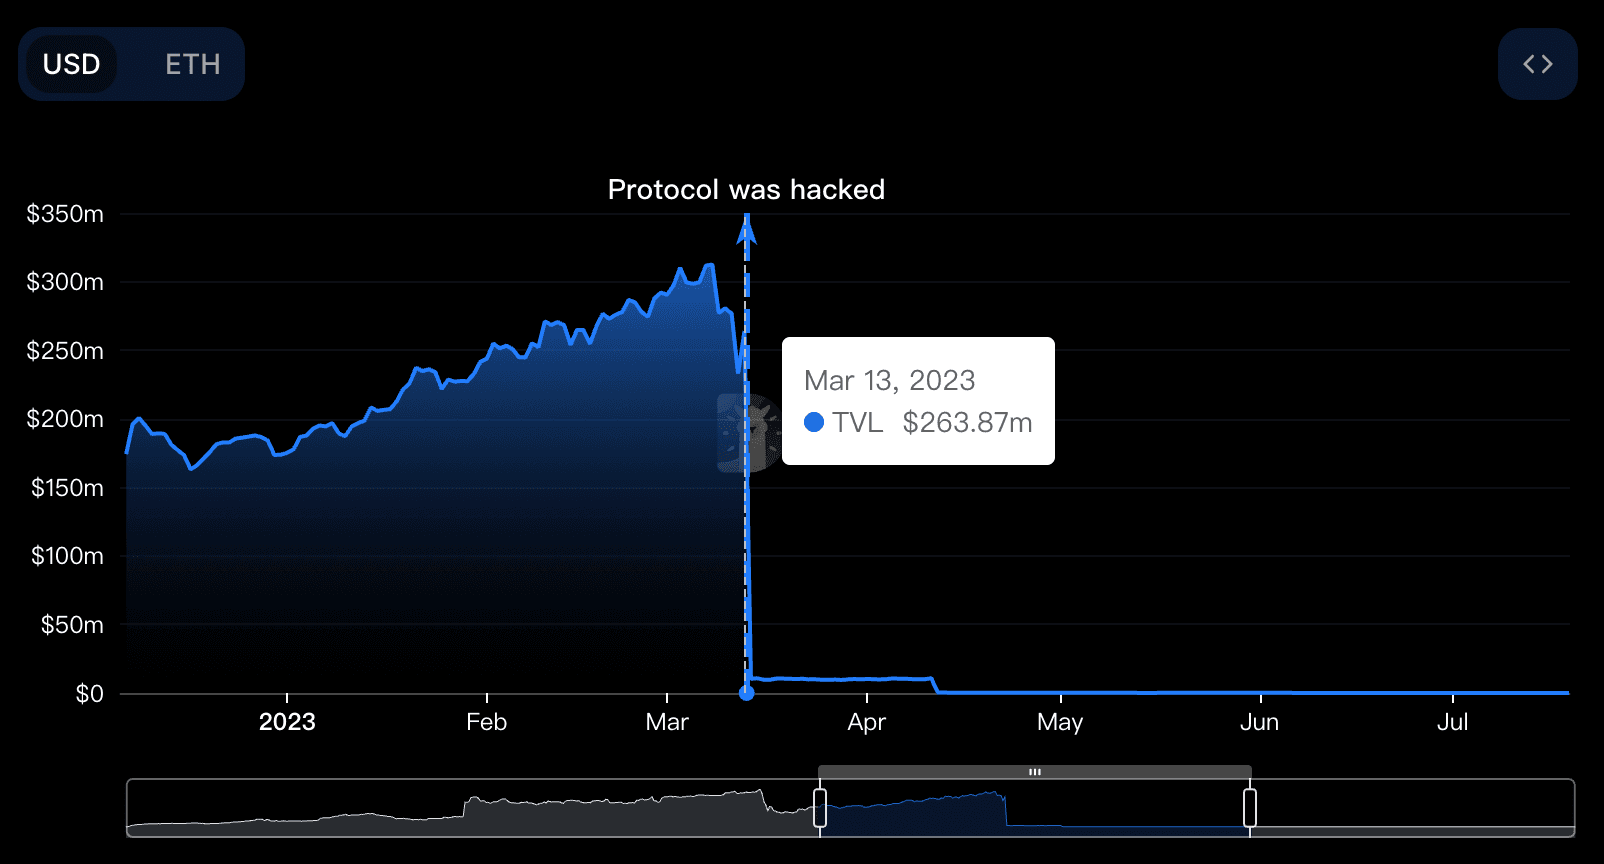
Euler Finance, saldırıdan önce DefiLlama'da ilk 30 DeFi protokolü arasında yer alıyordu. Kilitli toplam değeri (TVL), 264 milyon dolardan 10 milyon dolara düşerek %96 oranında geriledi.
Temel Kavramlar
Euler Finance'ın öz-borçlanma ve yumuşak likidasyon mekanizmalarını anlamak, açığı kavramak için son derece önemlidir:
- Öz-borçlanma: Kullanıcıların yeni basılan EToken'ı teminat olarak kullanarak yeni varlıklar basmasına ve borcunu artırmasına olanak tanır; bu sayede etkin bir kaldıraç kullanımı sağlanır.
- Yumuşak likidasyon: Tasfiyecilerin, sabit bir likidasyon katsayısı kullanmak yerine tasfiye edilen taraf için borcu esnek biçimde geri ödemesine imkân tanır.
Yenilikçi olmakla birlikte bu mekanizmalar, saldırganın kullandığı istismar edilebilir güvenlik açıkları doğurdu.
Saldırı Analizi
Saldırgan, açığı aşağıdaki adımlar aracılığıyla gerçekleştirdi:
- AAVE'den 30M DAI flaş kredisi aldı.
- Euler Finance'a 20M DAI yatırarak 20M eDAI aldı.
- Euler'in borçlanma özelliğini kullanarak 195M eDAI ve 200M dDAI basti.
- 10M borcu geri ödeyerek daha fazla eDAI basti; elinde 215M eDAI ve 190M dDAI kaldı.
-
- adımı tekrarlayarak varlıklarını 410M eDAI ve 390M dDAI'ye yükseltti.
- 100M eDAI bağışlamak için
donateToReserves()fonksiyonunu çağırdı.
function donateToReserves(uint256 amount) external {
    // Eksik likidite kontrolü açığa izin veriyor
    // Fonksiyon mantığı burada
}
Bu süreçte saldırganın sağlık faktörü doğrulanmadığından, kendi pozisyonunu tasfiye ederek kâr elde etmesine olanak tanındı. Saldırgan kendi kendini tasfiye ederek 38M eDAI çıkardı ve flaş krediyi geri ödedi.
Açık, akıllı sözleşmedeki iş mantığı güvenlik açığından yararlanan bir flaş kredi saldırısıydı.
Özet
Temel sorun, donateToReserves() fonksiyonundaki eksik likidite kontrolünün dinamik bir likidasyon indirimi mekanizmasıyla birleşmesiydi. Bu durum bir arbitraj fırsatı yarattı ve saldırganın uygun teminat veya borç geri ödemesi olmaksızın büyük miktarda kripto varlığı ele geçirmesine olanak sağladı.
Sonraki Adımlar
Dikkat çekici biçimde, çalınan fonların yaklaşık 135 milyon doları —ağırlıklı olarak stake edilmiş Ether (stETH), Bitcoin ve DAI ile USDC gibi stablecoin'ler— tamamen kurtarıldı. Saldırgan, Federico Jaime adında 19 yaşında bir Arjantinliydi; ahlaki gerekçelerle çaldığı tüm varlıkları üç hafta sonra iade etti.[1]
BlockSec, olayı aktif olarak izledi. Resmi Twitter hesaplarımız @BlockSecTeam ve @MetaSleuth sürekli güncellemeler paylaştı. 18 Mart 2023'te saldırgan 3.000 Ether iade etti; bir hafta sonra 51.000 Ether daha iade edildi ve kalan fonlar sonraki günlerde geri verildi.
İade süreci boyunca olayı istismar eden kimlik avı dolandırıcılıkları ortaya çıktı. Dolandırıcılar, eulerrefunds.cxx adlı bir kimlik avı sitesi oluşturarak bazı kullanıcıları kandırdı.
BlockSec'in yüksek performanslı zincirler arası fon akışı analiz aracı MetaSleuth, saldırı ve iade aşamalarında etkilenen dijital varlıkların neredeyse gerçek zamanlı olarak takip edilmesini sağladı.
Blok Zinciri Güvenliği Hakkında Daha Fazlası
Bu vaka, güçlü blok zinciri güvenliğine duyulan kritik ihtiyacı gözler önüne seren pek çok örnekten biridir. BlockSec, blok zinciri projeleri için aşağıdakiler dahil kapsamlı güvenlik hizmetleri sunmaktadır:
- Güvenlik açıklarını tespit etmek amacıyla geliştirme aşamasında Akıllı Sözleşme Denetimleri.
- Kripto hacklerini önlemek için olay uyarıları ve otomatik engelleme sunan bir SaaS platformu olan Phalcon Security.
- Dijital varlıkların izlenebilirliğini ve şeffaflığını artıran MetaSleuth.
- Temel blok zinciri ortamını güvence altına almak için Altyapı Denetimleri.
Web3 için En İyi Güvenlik Denetçisi
Lansmandan önce tasarımı, kodu ve iş mantığını doğrulayın
Referans
[1] 200 MİLYON DOLAR ÇALDI. GERİ VERDİ. ŞİMDİ NEDENINI AÇIKLAMAYA HAZIR



