

2023 年 2 月 2 日,Polygon 上的 BonqDAO 遭遇攻擊,導致約 9,860 萬 BEUR 和 1.13 億 WALBT 的損失。經調查,我們發現用於確定 WALBT 代幣價格的邏輯缺陷是導致此次攻擊的原因。作為一家區塊鏈安全公司,我們密切關注此類可能對 DeFi 領域產生深遠影響的漏洞利用行為。
| 日期 | 攻擊類型 | 鏈 | 損失 | 是否追回 |
|---|---|---|---|---|
| 2023/2/1 | 價格依賴邏輯缺陷 | Polygon | ~ 1.2 億美元 | 否 |
1/ @BonqDAO on Polygon was hacked due to the flawed logic to determine the WALBT token price. Specifically, the attacker staked a small amount of TRB tokens and updated the WALBT token price afterward through TellorPriceFeed (0x8f55). While the updated price was used directly. https://t.co/ZD7M73L0uM pic.twitter.com/4qPLqGj6jY
— BlockSec (@BlockSecTeam) February 2, 2023
項目介紹
BonqDAO(Bonq 去中心化自治組織)是一個部署在 Polygon 上的 DeFi 借貸平台。用戶可以向協議提供流動性或進行超額抵押貸款以賺取收益,隨後可以鑄造與歐元掛鉤的穩定幣 BEUR。
此次攻擊後,BonqDAO 的總鎖倉價值 (TVL) 從 1,300 萬美元暴跌至 44,000 美元,降幅高達 99.66%。
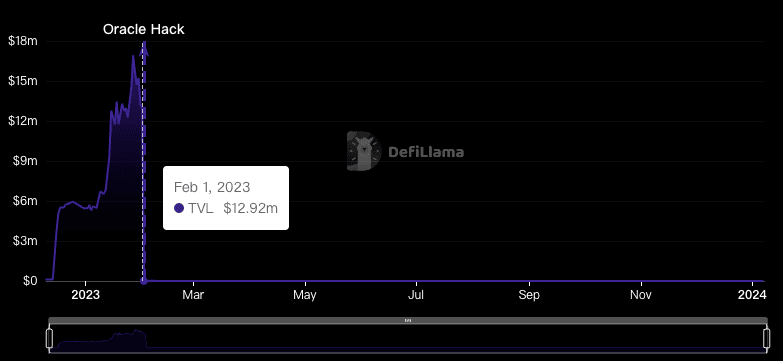
BonqDAO 隨後宣佈 Bonq 協議已暫停,AllianceBlock 與 Bonq 團隊鑄造了新的 ALBT 代幣並空投給受影響的用戶。
攻擊分析
TellorFlex 是 BonqDAO 的預言機。它是去中心化的,任何人只需抵押 10 個 TRB 代幣即可成為價格提供者,並隨意修改預言機價格。
攻擊者在本次攻擊中通過兩種方式獲利:
- 抬高 WALBT 的價格,然後借入大量 BEUR 代幣
- 壓低 WALBT 的價格,然後清算其他用戶的 WALBT
攻擊者的策略可分解為以下關鍵步驟:
- 準備資金
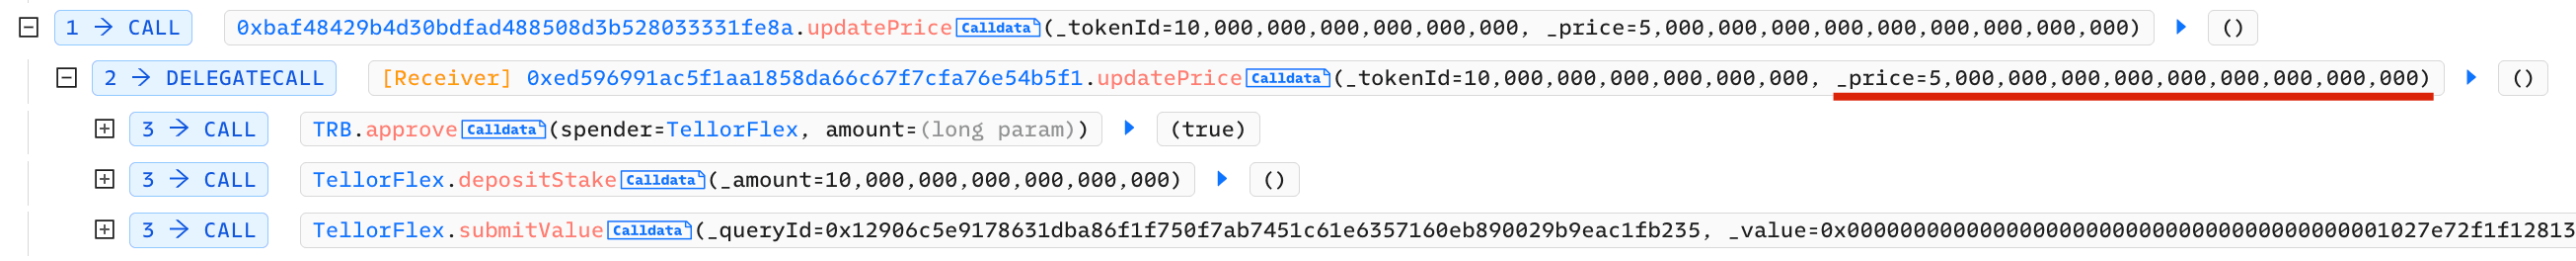
- 攻擊者抵押了 10 個 TRB 代幣,并通过
TellorPriceFeed (0x8f55)提高了 WALBT 代幣的價格。
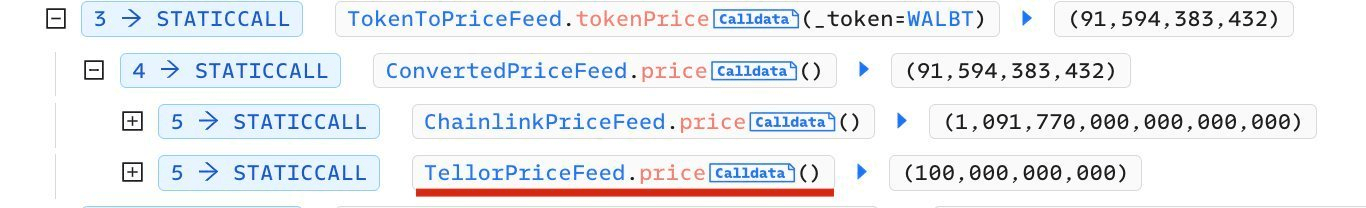
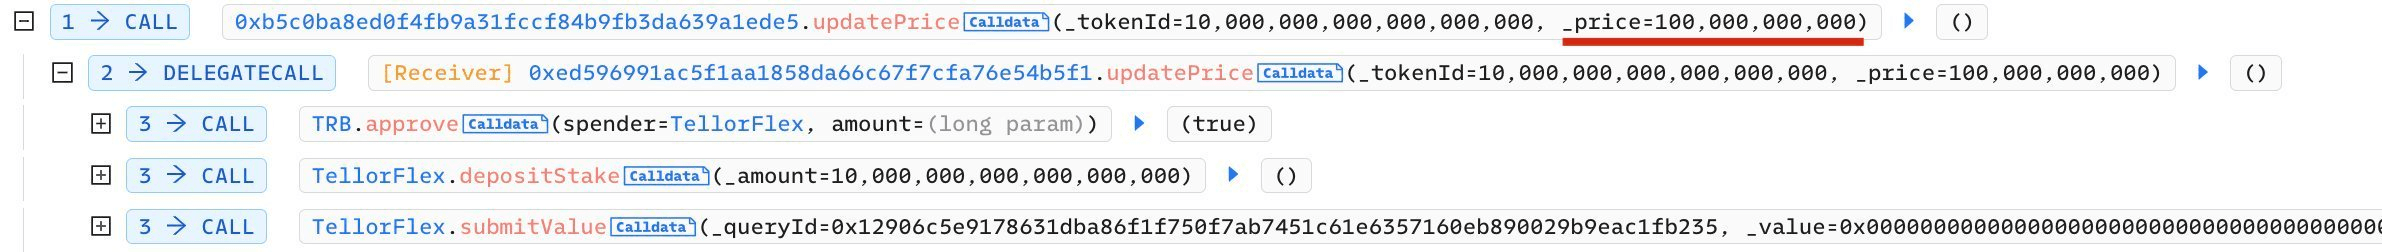
- 攻擊者使用同樣的方法操縱 WALBT 價格暴跌,清算其他 BonqDAO 用戶的 WALBT 抵押品,然後轉售以獲取更多利潤。
資金追蹤
作為一家致力於維護區塊鏈安全的公司,我們一直密切關注此次攻擊的進展。(我們的官方 Twitter 帳號一直在持續報導該事件,感興趣的讀者可以關注我們 @BlockSecTeam 和 @MetaSleuth 以共同追蹤這些資金的流向。)
MetaSleuth 是一款高性能的跨鏈資金流向分析工具,可增強區塊鏈交易活動的透明度。它允許用戶近乎實時地追蹤受影響數位資產的軌跡。通過利用 MetaSleuth,我們可以清楚地查看攻擊發生期間及之後的相關資金流向追蹤信息。
- BonqDAO 攻擊者的獲利約為 9,860 萬 BEUR 和 1.13 億 WALBT。具體而言,1.13 億 WALBT 被銷毀以從 ETH 鏈解鎖 1.13 億 ALBT。約 50 萬 BEUR 被兌換為 534,535 USDC,隨後兌換為以太坊(0xcacf...6642)。攻擊者的 Polygon 帳戶中仍剩餘 9,810 萬 BEUR。
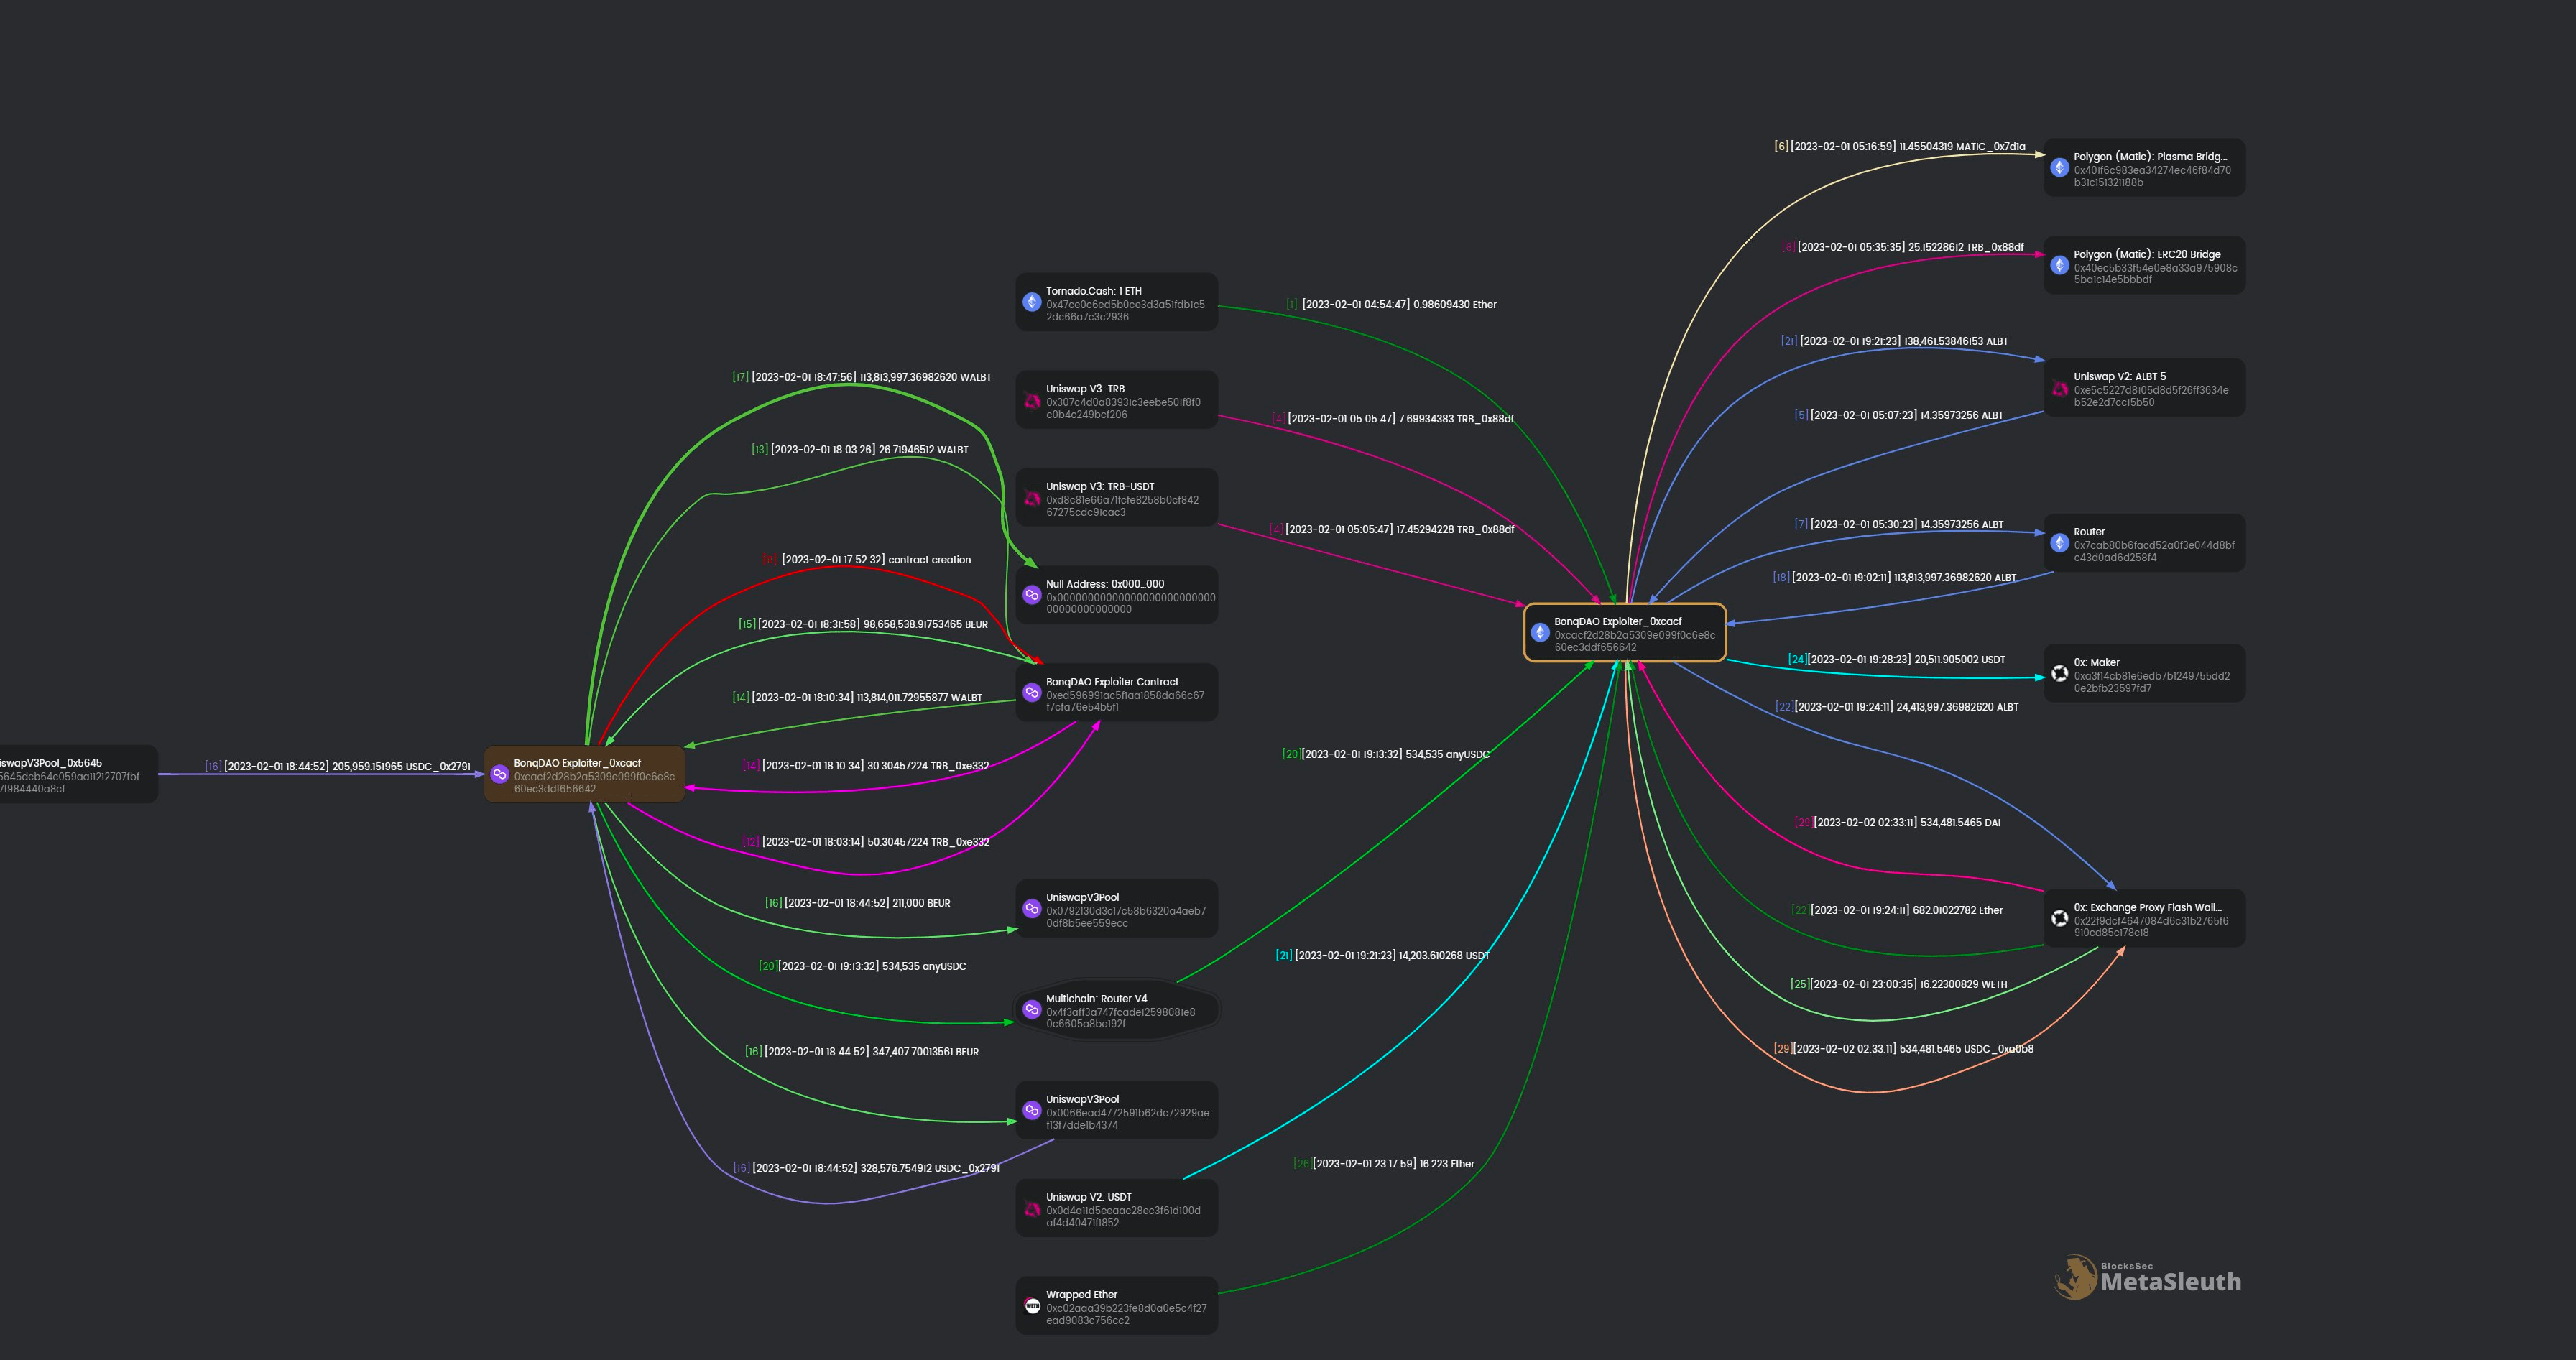
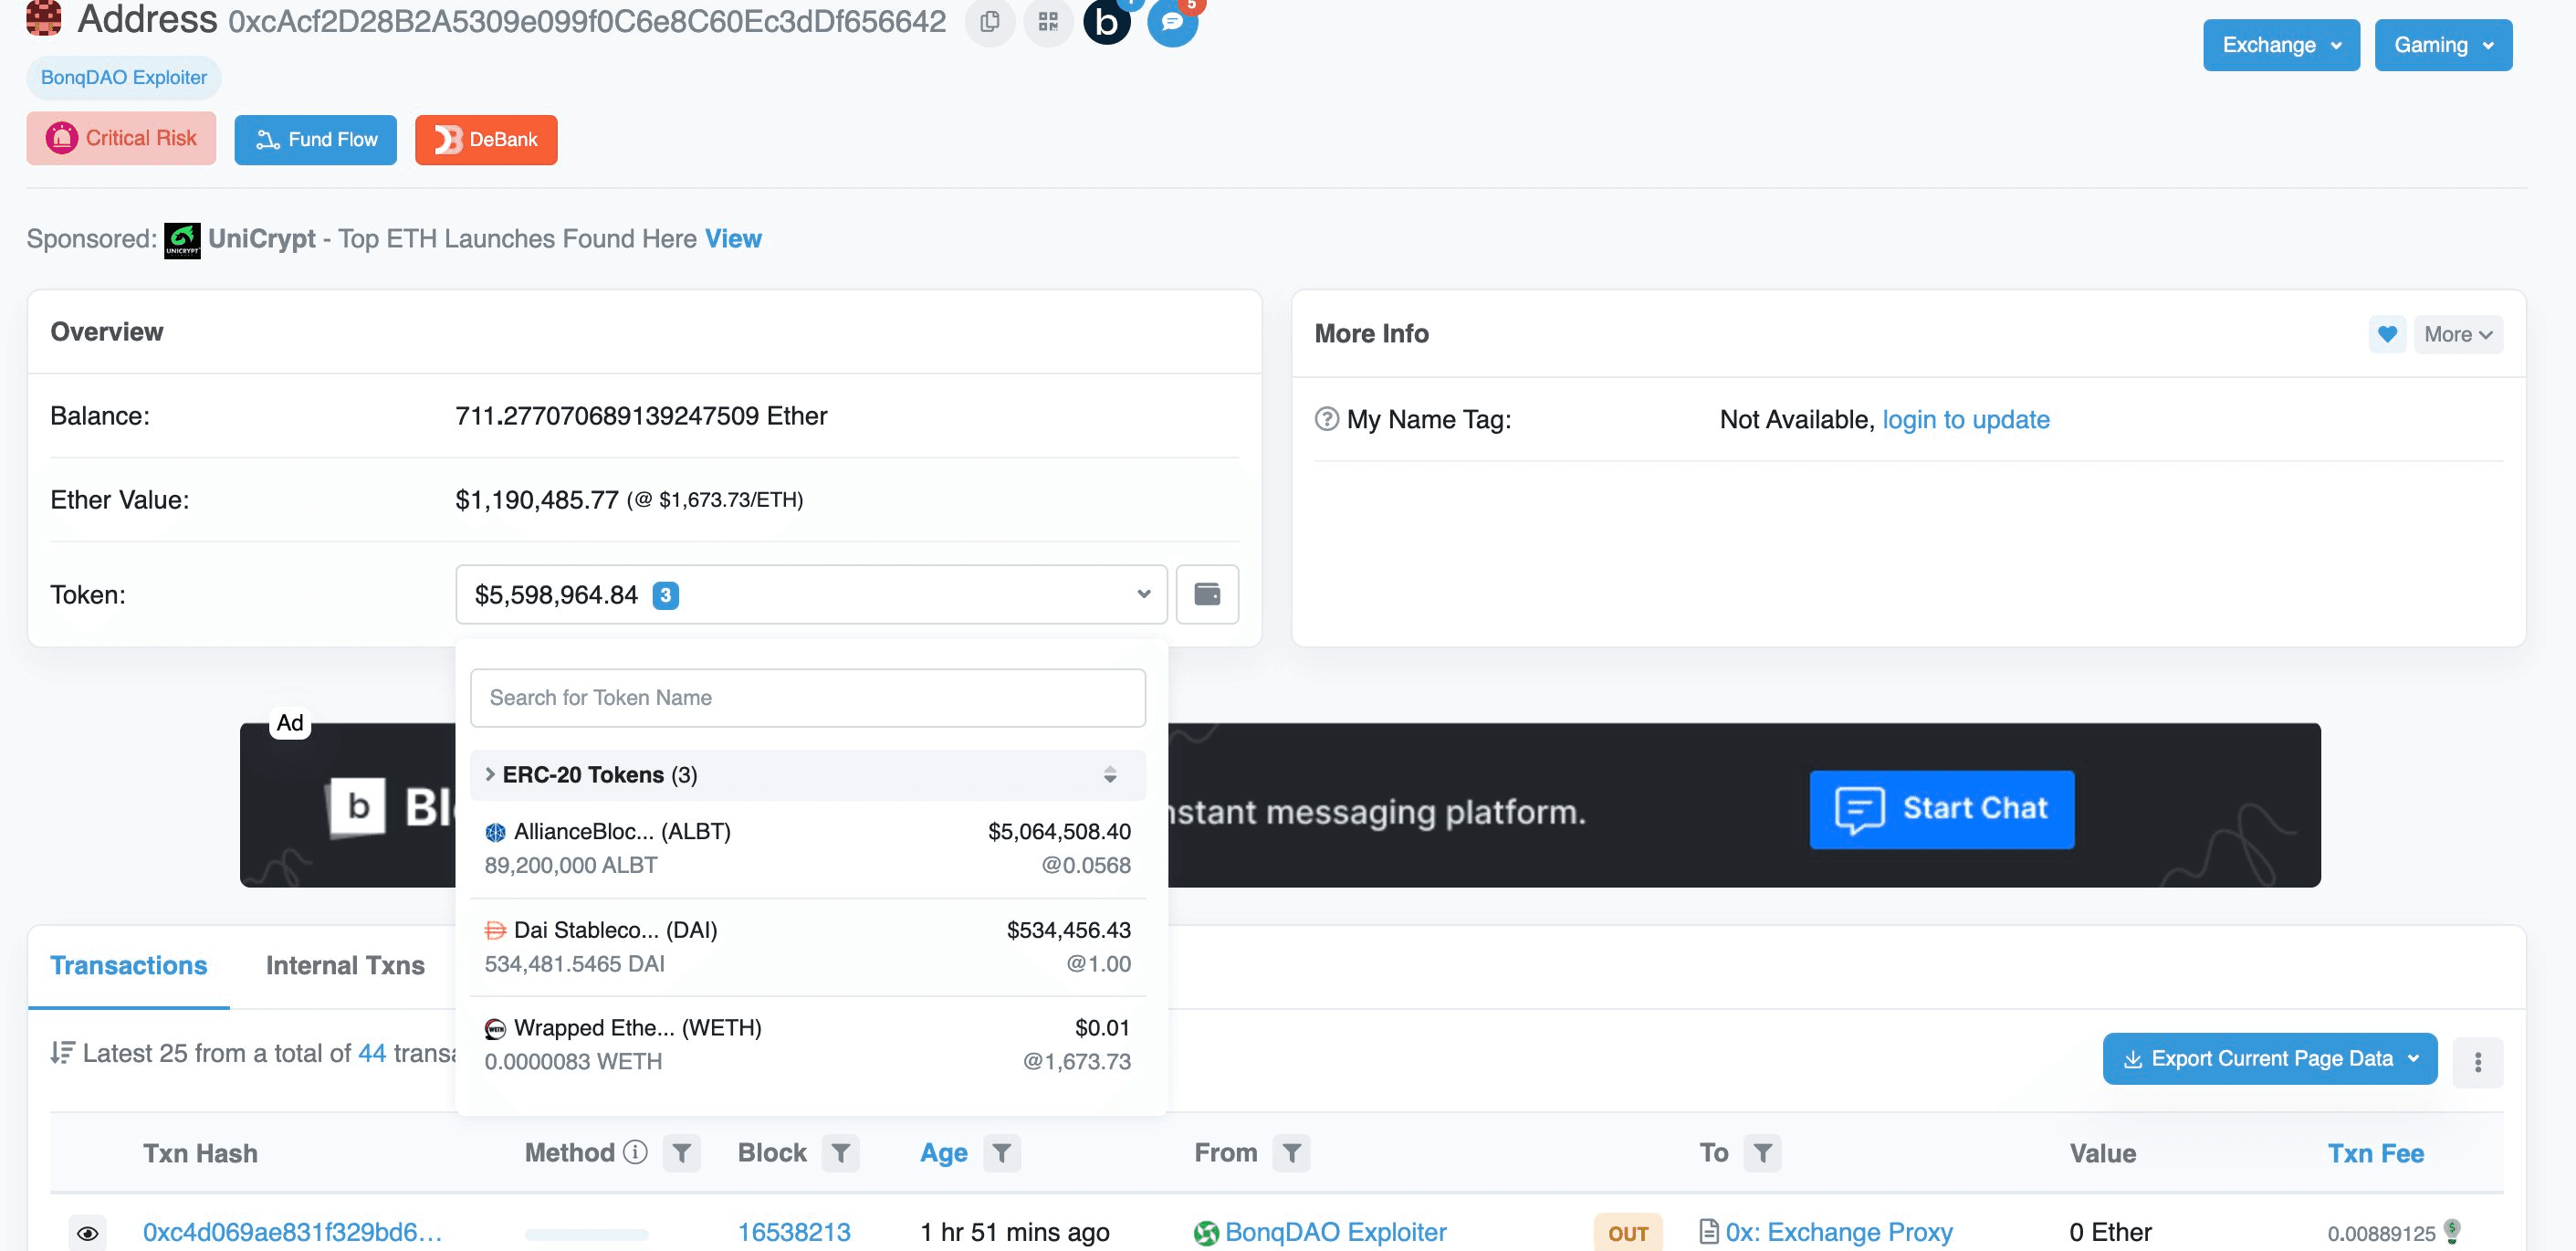
- 關於以太坊地址 0xcacf..6642,它使用 0xExchange(@0xproject) 將收到的 USDC 兌換為 DAI。此外,WALBT 也通過 0xExchange 和 Uniswap 兌換為 ETH/USDT。該帳號目前持有 711 ETH、534,481 DAI 和 8,900 萬 ALBT。
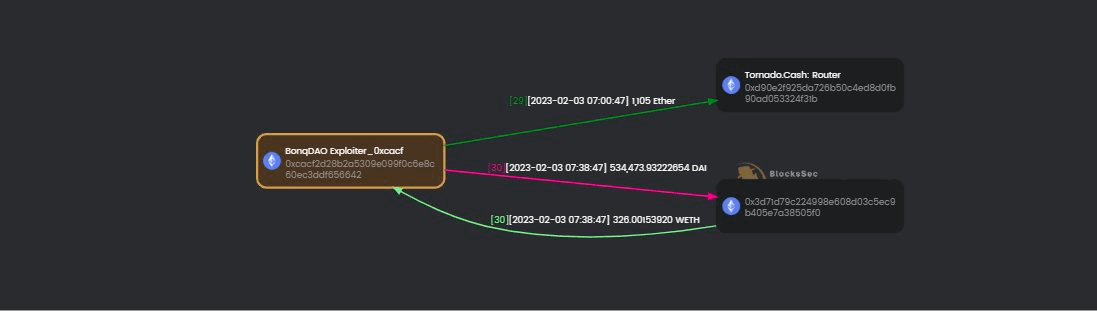
- 2023 年 2 月 3 日,我們檢測到 攻擊者已將 DAI 兌換為以太幣,並通過 Tornado Cash 洗錢 1,105 枚以太幣。
總結
本次攻擊的根本原因是修改 TellorFlex 預言機報價所需的抵押成本過低,而 Bonq 借貸合約中的抵押借貸金額僅與 TellorFlex 預言機報告的價格有關。因此,攻擊者能夠以相對較低的成本修改報價,並通過抵押借貸獲取巨額利潤。
延伸閱讀
以上僅為具有代表性的案例。事實上,我們還有更多關於區塊鏈安全分析的案例。
關於 BlockSec
BlockSec 為區塊鏈項目提供全棧安全服務,在項目上線前到上線後以及事件響應方面提供協助。在開發和測試階段,我們利用專業代碼審計服務和 Phalcon 分叉測試平台來幫助識別潛在的安全問題。通過 BlockSec Phalcon,確保您的區塊鏈項目在線後依然穩固安全。這一簡化的 SaaS 平台提供事件警報和自動阻斷功能,以防止加密貨幣黑客攻擊。它採用精確的攻擊檢測技術,掃描待處理交易及鏈上交易,讓您能夠迅速攔截黑客。此外,MetaSleuth 是一個直觀的加密貨幣追蹤與調查平台,有助於提高資產的追溯能力和透明度。



