


Son iki hafta içinde (2026/09/21 - 2026/10/04), 8 blockchain güvenlik olayı toplamda yaklaşık 418,4 milyon dolarlık tahmini kayba neden oldu.
| Tarih | Olay | Tür | Tahmini Kayıp |
|---|---|---|---|
| 2026/09/23 | Meter Passport | Blok Doğrulama Hatası | ~2,3M$ |
| 2026/09/24 | Payy Network | Şüphelenilen Kanıt Sistemi Sağlamlık Hatası | ~1,9M$ |
| 2026/09/24 | Limit Break | Hatalı Calldata Doğrulaması | ~7,7M$ |
| 2026/09/24 | Duelbits | Temel Neden Açıklanmadı | ~7M$ |
| 2026/09/24 | Bitget | Üçüncü Taraf Güvenlik Ürünü Açığı | ~387,5M$ |
| 2026/09/27 | DYORSwap | Yetersiz Ağ Yapılandırması Doğrulaması | ~2,1M$ |
| 2026/09/30 | NEAR Intents | Hatalı Geri Ödeme Doğrulaması ve Geri Alma Eksikliği | ~3,9M$ |
| 2026/10/04 | İsimsiz Base Vault | Hatalı Erişim Kontrolü | ~6M$ |
Seçim nedenleri
- Bitget: Bu olay, dönemin kayıplarının büyük bölümünü oluşturmakta olup, özel anahtar veya akıllı sözleşme ihlali olmaksızın, sahte para çekme komutları aracılığıyla zincir dışı bir ihlalin geçerli zincir üstü transferlere nasıl dönüştüğünü izlemektedir.
- NEAR Intents: Bir geri ödeme doğrulama hatası ve eksik durum geri alma işlemi, başarısız olan zincirler arası yatırma çözümlemesini, normal para çekme yolundan geçebilen karşılıksız dahili bakiyelere dönüştürdü.
Web3 İçin En İyi Güvenlik Denetçisi
Lansmandan önce tasarımı, kodu ve iş mantığını doğrulayın
Bitget
24 Eylül'de, Bitget'in Ethereum ve diğer EVM ağları, XRP Ledger, Zcash ve TRON üzerindeki sıcak ve ılık cüzdan altyapısının bazı bölümlerinden yaklaşık 387,5 milyon dolar çıkış yaptı. Zincir üstü işlemler geçerli cüzdan imzaları taşıyordu. Bitget, saldırganın üçüncü taraf bir güvenlik ürününde bir açıktan yararlandığını, intranet erişim kimlik bilgilerini elde ettiğini ve sahte para çekme komutları oluşturduğunu, özel anahtarların ve soğuk cüzdanların ise güvende kaldığını açıkladı[1][2].
Olayın Genel Görünümü
Bağımsız araştırma raporları, etkilenen iki güvenlik ürününü adlandırmadan saldırı yolu hakkında ayrıntı sunmaktadır. SlowMist, Ürün A üzerindeki en eski kötü amaçlı etkinliği 31 Ağustos'a kadar izledi ve bir düğümdeki bir hizmeti etkileyen bir sıfırıncı gün açığı tespit etti. Mandiant, iki güvenlik cihazına ayrıcalıklı erişim, Ürün B üzerinde bir web shell ve komuta-kontrol bağlantısı ile üretim cüzdan iş sunucusuna yanal hareket tespit etti.
SlowMist ayrı olarak, saldırganın Ürün B'nin yönetim platformuna erişmek için bir dahili çalışan kimliği kullandığını buldu. Araştırmacılar ayrıca risk kontrol parametrelerini sahteleyen, para çekme isteklerini oluşturan ve para çekme sürecini başlatan özelleştirilmiş bir para çekme aracı kurtardı. Saldırganın ilgili tüm sistemler arasında nasıl hareket ettiği soruşturma kapsamında kalmaktadır. Genel zincirler, bu yukarı akış işlemlerini değil, nihai imzalı transferleri kayıt altına aldı.
Zincir üstü kayıtlar, 18:31 UTC'de ilk hareketlerin 93 TRX ve 11 saniye sonra 0,84 ETH olduğunu gösteriyor. Bitget'in güncel zaman çizelgesi, 19:05 UTC'de mutabakat tespiti ve 19:14 UTC'de en yüksek seviye acil durum müdahalesinin etkinleştirildiğini kaydediyor[1]. Ayrı bir 20,59M TRX transferi 19:16 UTC'de saldırganın kontrolündeki TRON adresine ulaştı; Chen, toplam yaklaşık 361 milyon dolar değerinde sekiz diğer ağ üzerinde 17 daha büyük transferi tanımladı[3]. Önleme çalışmaları 19:40 UTC'de başladı ve cüzdan para çekme ve imzalama hizmetleri 21:44 UTC'de kapatıldı[1].
Fon Durumu ve Topluluk Tepkisi
29 Eylül'de 16:35:28 UTC'de, Bitget'in resmi varlık takip aracı, saldırganın elinde bulunan güncel varlıkların 322,67 milyon dolar olduğunu, yaklaşık 632.700 doların donduruldığunu, 312.500 dolarlık stablecoin'in ihraççı tarafından dondurulabilir olduğunu ve 55,87 milyon dolarlık varlığın transfer halinde ya da hâlâ analiz edildiğini bildirdi. Ayrı adres görünümü, bakiyelerin BTC (288,51M) ve ETH (7,17M$) üzerinde yoğunlaştığını gösterdi; bu görünüm genel bakıştan farklı bir sınıflandırma kapsamı kullanmaktadır.
Binance istihbarat paylaştı ve fon izlemeye destek sağladı, Bybit ise LazarusBounty'yi güncelledi ve yardım teklif etti[4][5]. Altyapı sağlayıcıları farklı tercihlerde bulundu. Bitget, THORChain'den listelenen saldırgan adreslerine hizmet vermeyi reddetmesini istedi ve merkeziyetsizliğin bilinen çalıntı fonların dolaşımını korumaması gerektiğini savundu[6]. THORChain, seçici kara listeleme yapmayı reddetti ve kontrollerinin tek bir adresi veya işlemi değil, daha geniş bir etkinliği veya bir zincir rotasını durdurabileceğini belirtti[7].
NEAR Intents, SHIELD'in tekrarları filtreledikten sonra saldırganla bağlantılı 50 milyon doları aşan girişim halindeki akışları tespit edip engellediğini bildirdi. Yürütme sırasında yaklaşık 503.000 dolar donduruldu ve yaklaşık 166.000 dolar geçiş yaptı; 50 milyon dolarlık rakam, dondurulmuş veya geri kazanılmış bir miktar değil, girişim halindeki bir akıştır[8]. İzleme aracı daha sonra NEAR Intents'te 293.507 doları dondurulmuş olarak sınıflandırdı ve kamuya açık kaynaklar bu farkı uzlaştırmamaktadır.
Çıkarılan Dersler
- Saldırgan, üçüncü taraf güvenlik ürünleri aracılığıyla içeri girdi, cüzdan iş sunucusuna ulaştı ve sahte para çekme isteklerini geçerli şekilde imzalanmış işlemlere dönüştürdü. Bu kapsamda erişime sahip her üçüncü taraf ürünü, etkili varlık güvenliği sınırının bir parçasıdır: kurumlar bunu izole etmeli, kimlikleri ve ayrıcalıkları kısıtlamalı, davranışını izlemeli ve imzalamadan önce para çekme niyetini bağımsız olarak doğrulamalıdır.
- Geri kazanım yetkisi borsalar, stablecoin ihraççıları, yönlendirme hizmetleri ve temel protokoller arasında parçalanmış olduğundan, hiçbir katılımcı müdahaleyi tek başına yönetemedi. Etkilenen kurumun doğrulanmış adresleri ve işlem verilerini hızla paylaşması gerekirken, altyapı sağlayıcıları ve güvenlik ekipleri kendi teknik ve yönetişim kısıtları dahilinde izleme, dondurma, işlem tarama ve geri kazanım konusunda koordinasyon sağlamalıdır.
- Bu olaydan türetilen önleyici kontroller için, ayrıcalıklı erişim, para çekme niyeti, varlık akışı izleme ve acil durum müdahalesi için derinlemesine savunma çerçevesi geliştiren Bitget'in 387,5 Milyon Dolarlık Zincir Dışı İhlali: Anahtarların ve Sözleşmelerin Ötesinde başlıklı makaleye bakın.
NEAR Intents
30 Eylül ile 1 Ekim arasında, intents.near içindeki bir geri ödeme doğrulama hatası ve eksik durum geri alma işlemi, karşılık gelen varlık desteği olmayan dahili bir bakiye oluşturması sonucunda NEAR Intents yaklaşık 3,87 milyon dolar kaybetti. Saldırgan bu bakiyeyi kullanarak geçerli HOT MPC para çekme imzaları aldı ve protokolün BNB Chain kasasından gerçek USDT serbest bıraktı[9][10].
Arka Plan
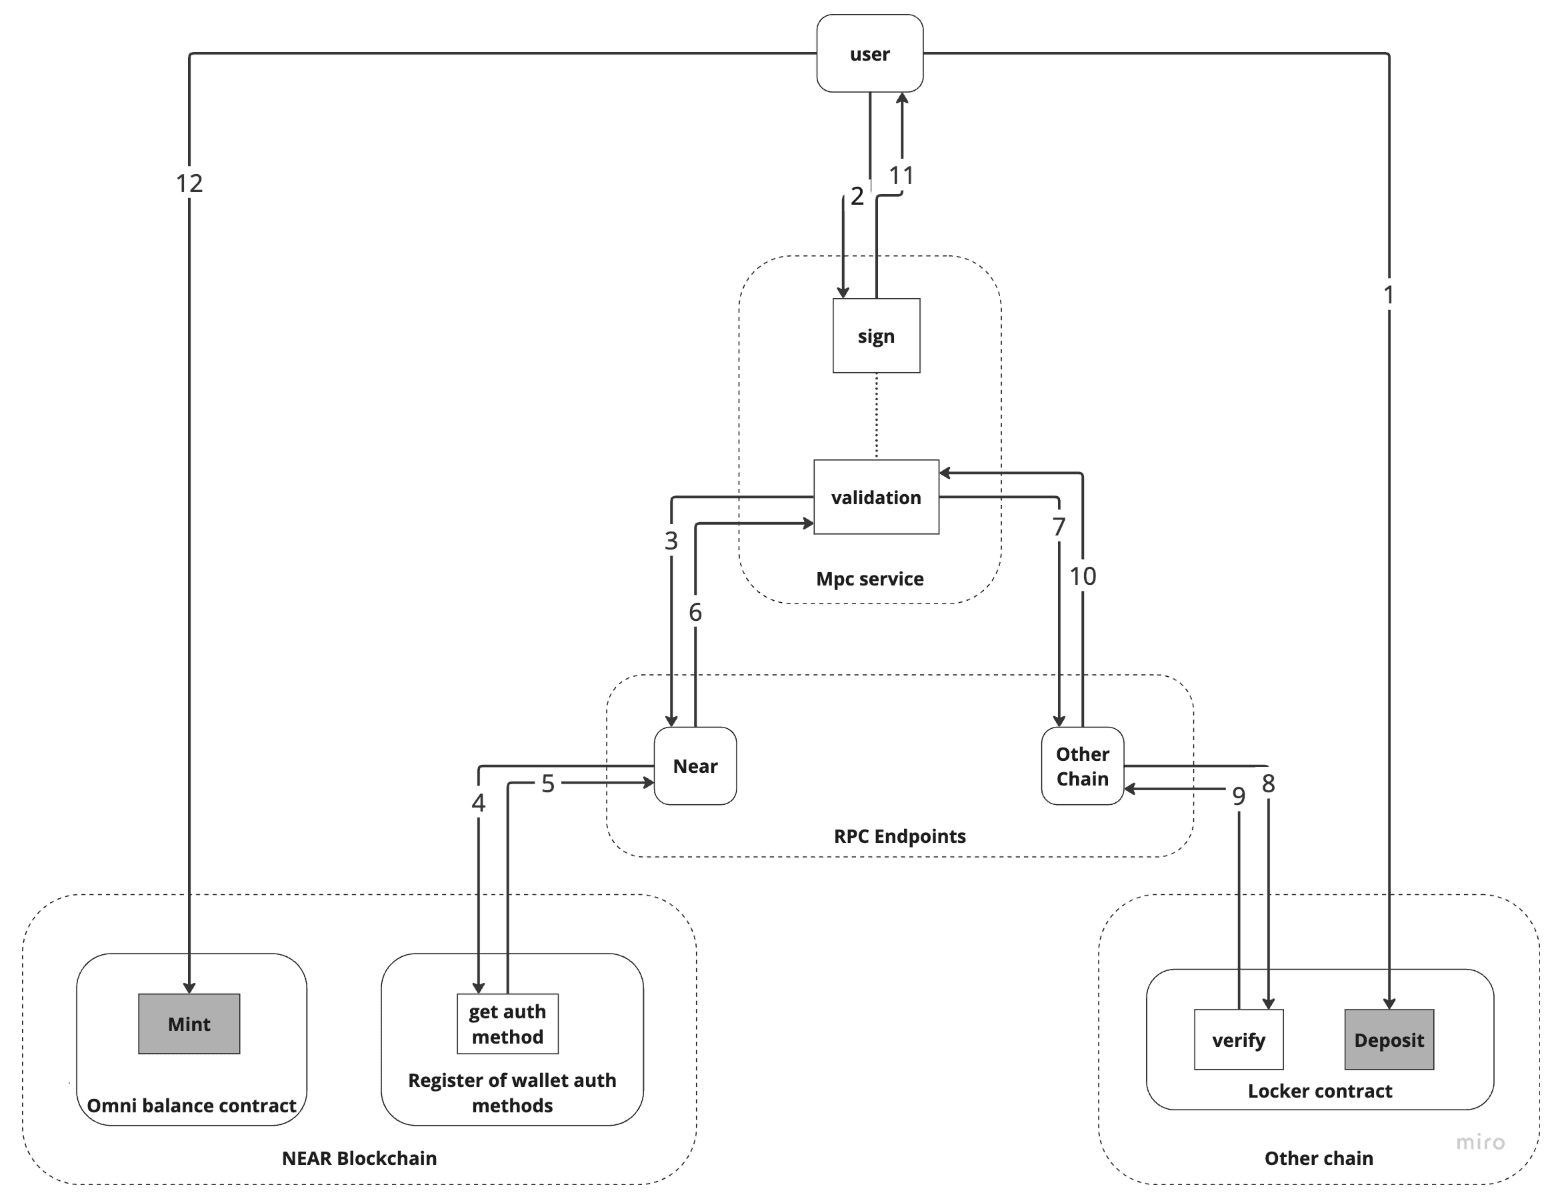
NEAR Intents, NEAR üzerinde bir niyet yürütme sistemidir. Çekirdek sözleşmesi olan intents.near, omni varlıkları tutar, kullanıcıların dahili bakiyelerini kaydeder ve imzalı niyetlere dayanarak varlık takaslarını ve para çekme işlemlerini gerçekleştirir.
Zincirler arası bir yatırma işlemi için, kaynak zincirdeki bir kasa gerçek varlığı kilitler. Omni, NEAR üzerinde karşılık gelen omni varlığı oluşturur ve bunu, kullanıcının dahili bakiyesine kredi veren intents.near'a transfer eder.
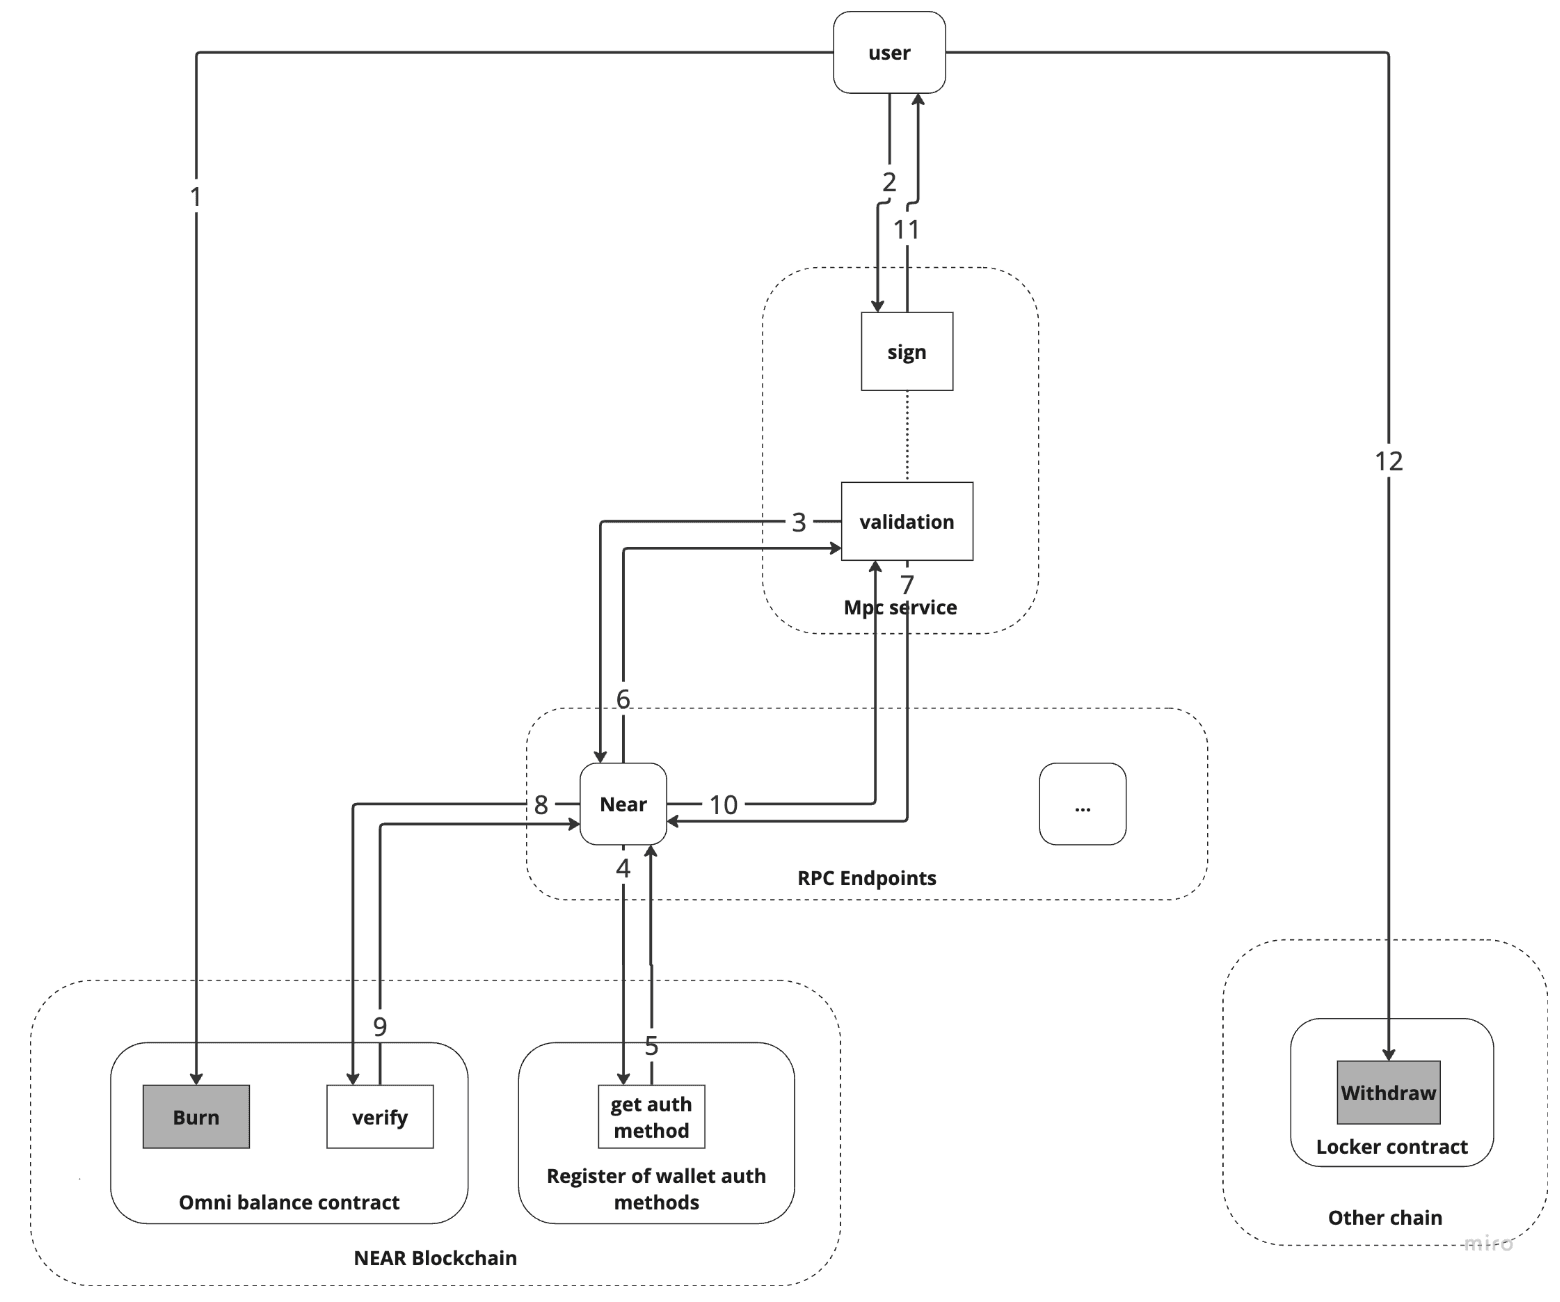
Bir para çekme işlemi için, intents.near, Omni'den karşılık gelen omni varlığı yakmasını ve bir para çekme kaydı oluşturmasını ister. HOT MPC bu kaydı doğrular ve bir imza verir. Hedef zincir kasası, gerçek varlığı serbest bırakmadan önce imzayı doğrular. Bu süreç, intents.near tarafından kaydedilen dahili bakiyelerin, sözleşmenin gerçekte tuttuğu omni varlıklarla desteklenmeye devam etmesini gerektirir.
Açık Analizi
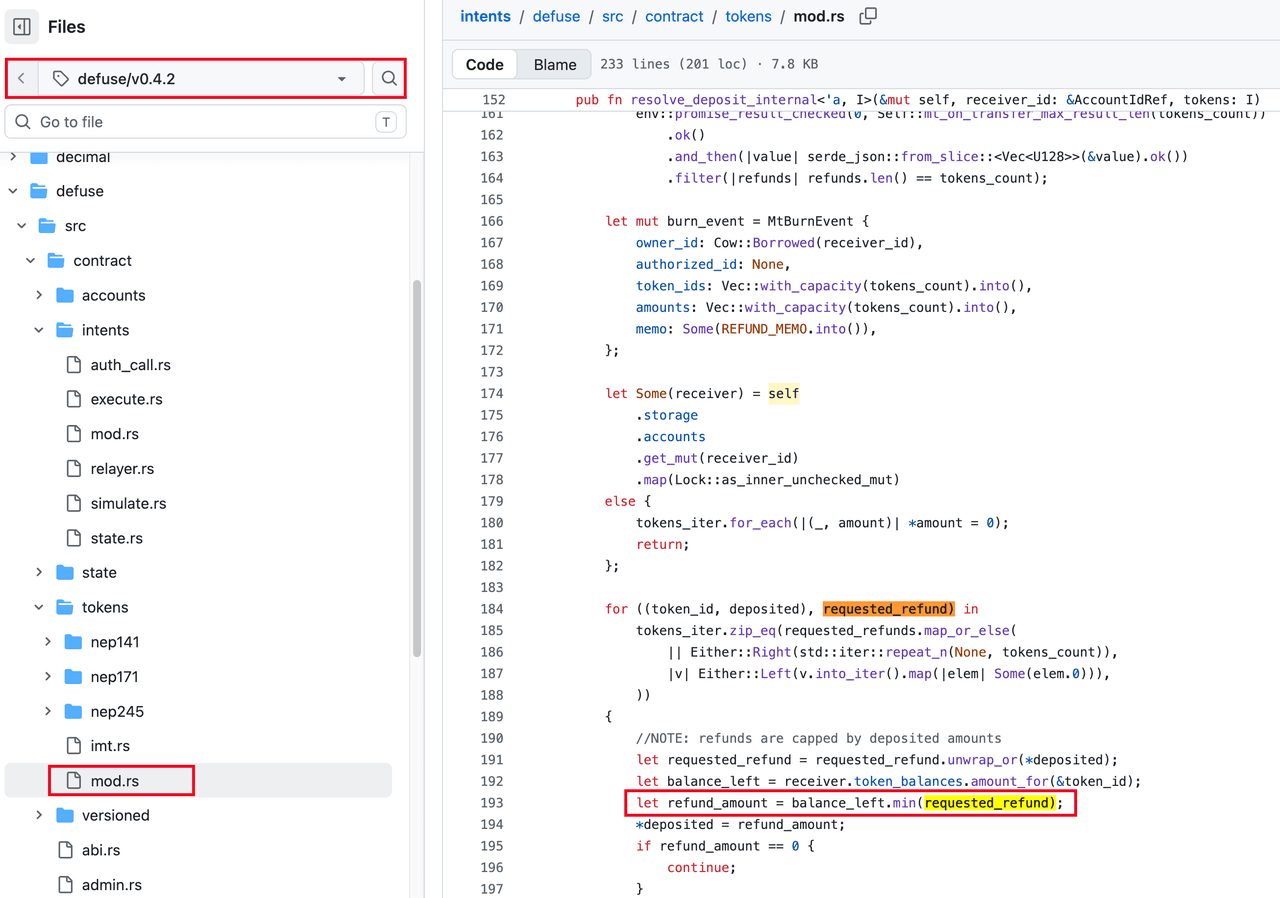
Yatırma yolu, çapraz sözleşme transferi tamamen çözülmeden önce alıcının dahili bakiyesine kredi veriyordu. Çözümleme sırasında, resolve_deposit_internal(), alıcı tarafından kontrol edilen requested_refund değerini, alıcının o jeton için toplam bakiyesiyle sınırlandırıyordu, ancak çözümlenmekte olan yatırma işleminde gerçekte transfer edilen miktar olan deposited ile sınırlandırmıyordu. Toplam bakiye, yalnızca hesabın ödeyebileceği miktarı gösteriyordu; deposited ise bu transferin geri ödemesine izin verilen miktarı tanımlıyordu. Bu ikinci sınırlama olmadan, önceden büyük bir bakiyeye sahip bir alıcı, mevcut yatırmanın çok üzerinde bir geri ödeme talep edebiliyordu[10].
Çok sayıda uzun jeton kimliği içeren toplu bir yatırma işleminde, hatalı geri ödeme değerleri serileştirilmiş MtBurnEvent'i büyüttü. check_refund().unwrap_or_panic_display().emit() yolu, olay NEAR'ın toplam günlük uzunluğu sınırını aştığında panikledi, bu da mt_resolve_deposit makbuzunun başarısız olmasına neden oldu.
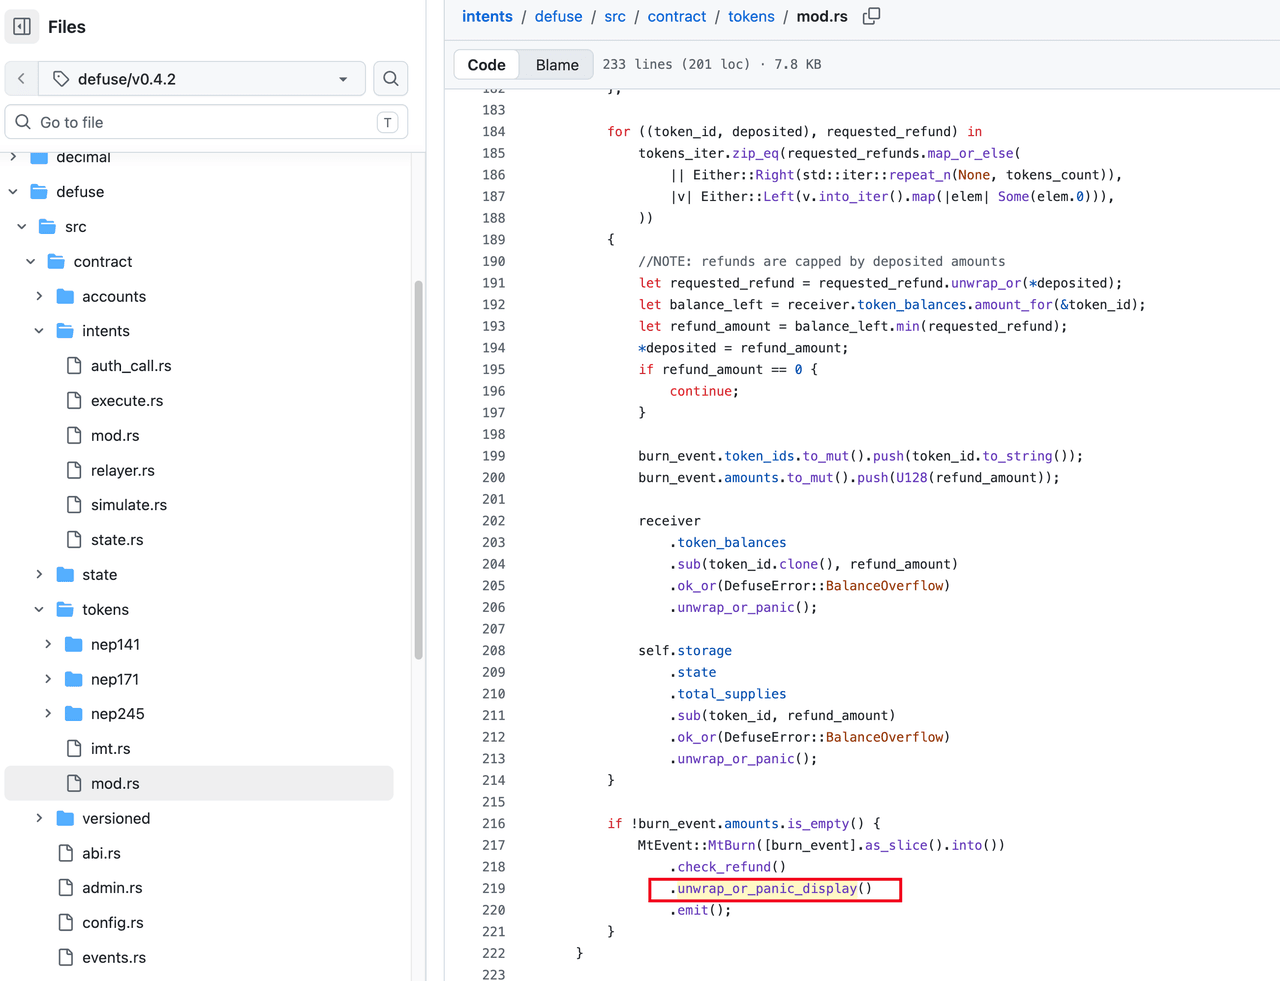
Dahili bakiye daha önceki bir makbuzda kredilendirilmişti. Panik, geri çağırma makbuzunun girişim halindeki bakiye ve arz kesintilerini geri alsa da, bu önceki krediyi geri almadı. Omni, transfer edilen varlıkları gönderene geri gönderdi ve saldırgan, intents.near tarafından tutulan omni varlıklarla artık eşleşmeyen çekilebilir bir dahili bakiyeyle baş başa kaldı. Açık, geri ödeme doğrulama hatasını, asenkron makbuz dizisi boyunca eksik durum geri alma işlemiyle birleştirdi.
Saldırı Analizi
Aşağıdaki yeniden yapılandırma, kamuya açık bilgilere dayanmaktadır[11].
Aşama 1: NEAR Üzerinde Desteklenmeyen Dahili Bir Bakiye Oluşturma
-
Adım 1: Saldırgan, BNB Chain Omni/HOT kasası üzerinden 10
USDTyatırarak, kötü amaçlı alıcı hesabına NEAR üzerinde sıfır olmayan bir omni varlık bakiyesi verdi. -
Adım 2: Saldırgan,
v2_1.omni.hot.tgüzerindemt_batch_transfer_call()'ı çağırdı.mt_on_transfer()içinde,intents.nearöncedeposit()aracılığıyla alıcıya kredi verdi, ardından kötü amaçlı alıcıyı bilgilendirdi ve yanıtınımt_resolve_deposit()'e aktardı. -
Adım 3: Kötü amaçlı alıcı, mevcut yatırmanın çok üzerinde bir
requested_refunddeğeri döndürdü. Doğrulama, alıcının toplam jeton bakiyesini üst sınır olarak kullandığından, anormal değer geri ödeme işlemesine devam etti. -
Adım 4: Toplu girişler boyunca, aşırı büyük geri ödeme değerleri serileştirilmiş
MtBurnEvent'in NEAR'ın toplam günlük uzunluğu sınırını aşmasına neden oldu.mt_resolve_depositgeri çağırması panikledi, bu da girişim halindeki geri ödeme kesintilerini geri aldı ancak daha önceki makbuz tarafından taahhüt edilen dahili krediyi geri almadı. Omni, transfer edilen varlıkları geri gönderdi, kredilendirilmiş bakiye iseintents.neariçinde kullanılabilir olarak kaldı. Bu dizinin tekrarlanması, saldırganın çekebileceği desteklenmeyen bir bakiye oluşturdu.
Aşama 2: BNB Chain Kasasından Gerçek Varlıkları Çekme
- Adım 5: 30 Eylül'de 18:57 ve 20:05 UTC'de, saldırgan BNB Chain kasasını 10
USDTve 11USDT'lik para çekme işlemleriyle test etmek için geçerli HOT MPC yetkilendirmelerini kullandı. İlk test işlemi, kasanın yukarı akış yetkilendirmesini kabul ettiğini doğruladı.
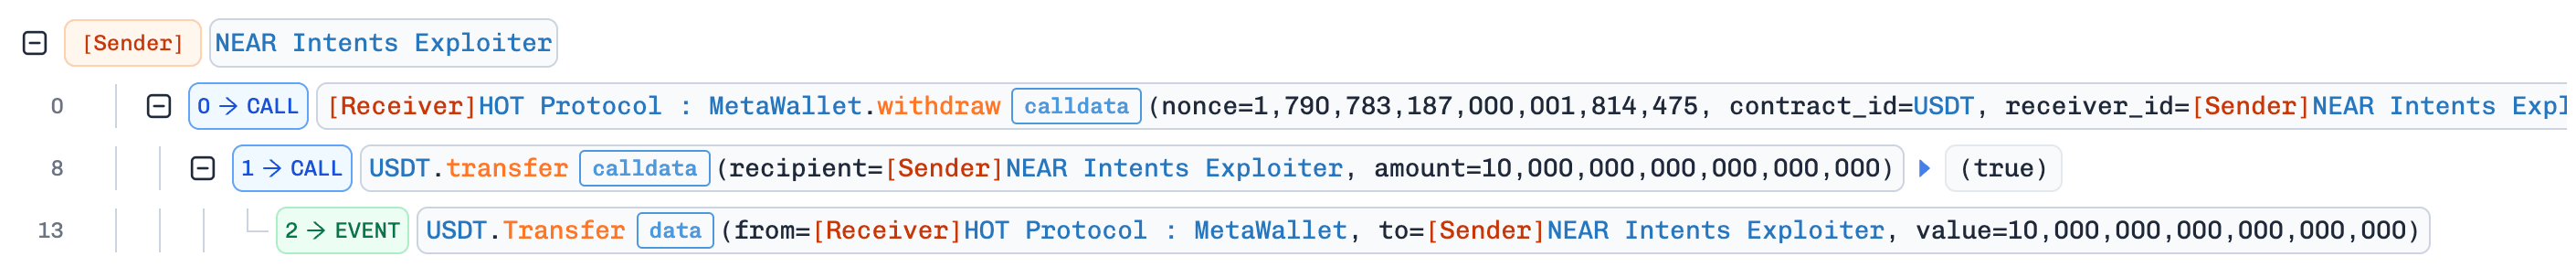
- Adım 6: 30 Eylül 23:54 UTC'den 1 Ekim 06:08 UTC'ye kadar, saldırgan 800.000
USDT, 1,2MUSDT, 1,5MUSDT, 330.000USDTve 35.000USDT'lik beş daha büyük para çekme işlemi gerçekleştirdi. Bu işlemler, kasadan toplam 3,865 milyonUSDTserbest bıraktı.
Sonuç
NEAR Intents, hatalı geri ödeme doğrulaması ve yatırma çözümlemesi başarısızlığından sonra eksik bir geri alma işlemi aracılığıyla istismar edildi. Saldırgan, temeldeki varlıklar geri gönderildikten sonra dahili krediyi korumak için aşırı büyük geri ödeme talepleri kullandı, ardından bu desteksiz bakiyeyi para çekme talepleri için kullandı. Omni, karşılık gelen para çekme kayıtlarını oluşturdu, HOT MPC bunları imzaladı ve BNB Chain kasası gerçek USDT'yi serbest bıraktı.
Geri ödeme işleme, her jetonun geri ödemesini, çözümlenmekte olan yatırma işlemindeki miktarla sınırlamalıdır. Protokol ayrıca bakiye kredilendirme ve çözümlemeyi mümkün olduğunda atomik hale getirmeli veya başarısızlık sonrasında garantili bir telafi edici geri alma işlemi uygulamalıdır. Para çekme imzaları vermeden önce, toplam dahili bakiyeleri gerçek omni varlık varlıklarıyla uzlaştırmalı ve herhangi bir uyumsuzlukta para çekmeleri durdurmalıdır. Olay oluşturma da sınırlandırılmalıdır, böylece aşırı büyük bir günlük, durum açısından kritik bir çözümleme yolunu iptal edemez.
Referanslar
[1] https://www.bitget.com/academy/bitget-security-incident-what-happened-timeline-impact-response
[2] https://x.com/GracyBitget/status/2104515761691939026
[5] https://x.com/benbybit/status/2103328213141508335
[6] https://x.com/GracyBitget/status/2103812967066439817
[8] https://x.com/GracyBitget/status/2104602301503816040
[9] https://x.com/near_intents/status/2105642219357241796
[10] https://github.com/near/intents/pull/362
[11] https://x.com/Phalcon_xyz/status/2105680009687957909
BlockSec Hakkında
BlockSec, uçtan uca bir blockchain güvenliği ve kripto uyumluluk sağlayıcısıdır. Müşterilerin kod denetimi gerçekleştirmesine (akıllı sözleşmeler, blockchain'ler ve cüzdanlar dahil), saldırıları gerçek zamanlı olarak engellemesine, olayları analiz etmesine, kötü niyetli fonları izlemesine ve protokollerin ve platformların tüm yaşam döngüsü boyunca AML/CFT yükümlülüklerini yerine getirmesine yardımcı olan ürünler ve hizmetler geliştiriyoruz.
BlockSec, saygın konferanslarda çok sayıda blockchain güvenliği makalesi yayımlamış, DeFi uygulamalarına yönelik birkaç sıfırıncı gün saldırısını bildirmiş, 20 milyon doları aşan kurtarma sağlamak için birden fazla saldırıyı engellemiş ve milyarlarca dolarlık kripto para birimini güvence altına almıştır.
-
Resmi web sitesi: https://blocksec.com/
-
Resmi Twitter hesabı: https://twitter.com/BlockSecTeam



