Новый счёт открывается в понедельник, проходит онбординг, а к пятнице клиент уже перемещает средства по схеме, которая не имеет ничего общего с заявленным видом деятельности. AML-программа банка превращает эту схему в найденное нарушение — или пропускает её. AML в банковской сфере — это программа комплаенса, включающая проверки личности при онбординге, мониторинг транзакций и подачу отчётов о подозрительной активности, которую обязан выполнять каждый регулируемый банк. Он-чейн-составляющая этой программы описана в AML hub.
KYC при открытии счёта
Программа начинается с порога. Прежде чем открыть счёт, банк устанавливает личность клиента, конечного бенефициара и характер бизнеса — это юридическое обязательство, а не формальность.
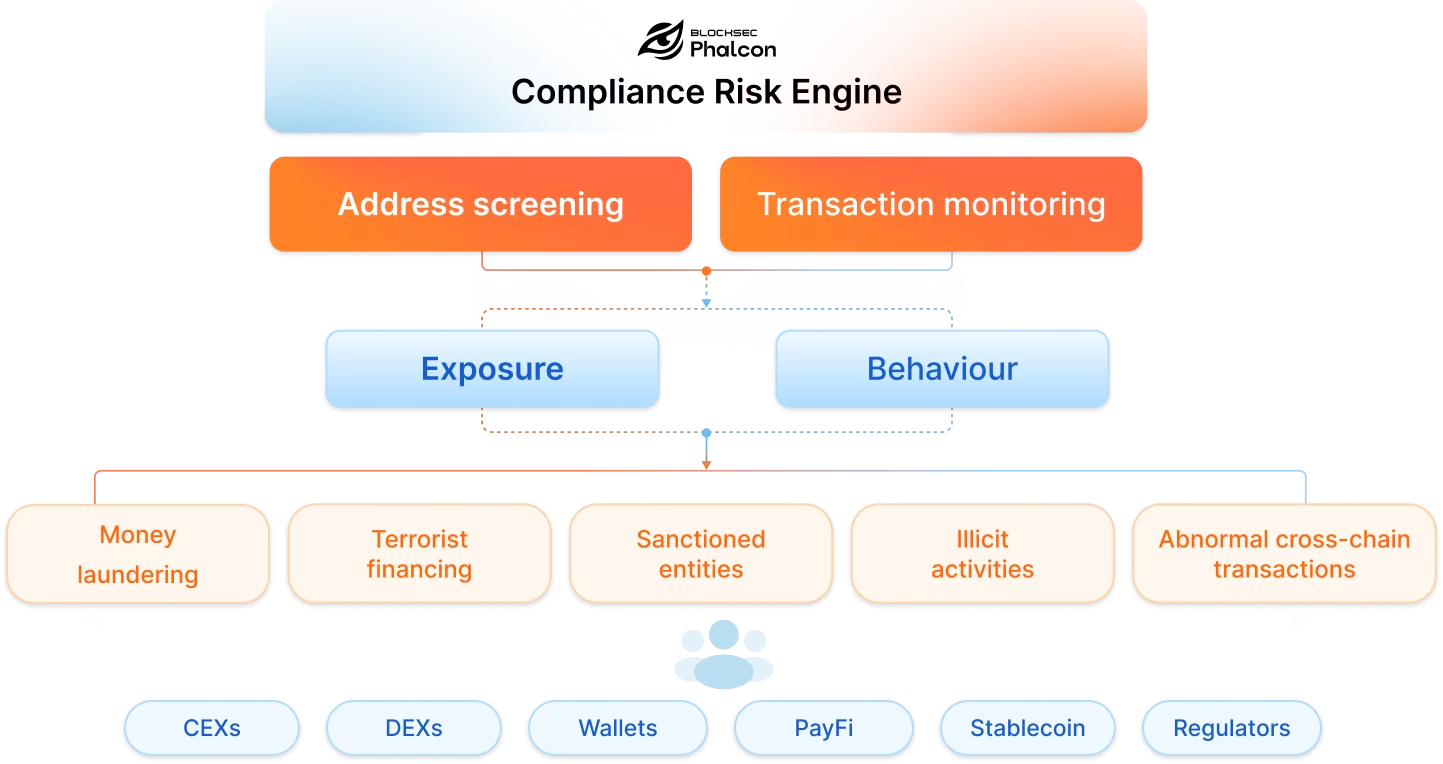
Банковский AML начинается с KYC при открытии счёта, затем применяется риск-ориентированный мониторинг и подача отчётов о подозрительной активности в отношении клиентской активности. FinCEN формулирует риск, для снижения которого существует due diligence при онбординге. BlockSec не предоставляет верификацию личности KYC; вместо этого Phalcon Compliance проверяет криптоадреса и транзакции.
Мониторинг транзакций
После открытия счёта программа продолжает его наблюдать. Наборы правил банка настраиваются на типологии, которые проверяют экзаменаторы: структурирование депозитов чуть ниже порога отчёта о валютных транзакциях, быстрый транзит между недавно открытыми счетами и зарплатные счета, перепрофилированные для потоков в интересах третьих лиц. Пороги нужно калибровать: слишком низкие переполняют очередь, слишком высокие пропускают риск. Общий цикл «мониторинг — отчётность», общий для всех режимов, описан в AML in Finance; здесь речь о том, что добавляет именно банковская сфера. European Banking Authority устанавливает требования AML/CFT, на которые ориентируются такие программы.
Подача отчётов о подозрительной активности
Когда мониторинг выявляет подтверждённую схему, находка превращается в отчёт о подозрительной активности. Банк формирует черновик и подаёт его — обязанность лежит на банке, а не на инструменте. Для он-чейн-аналога Phalcon Compliance проверяет сторону адреса; см. What Is KYT? Crypto Transaction Monitoring Hub. Банковская AML-программа держится на документированных политиках, поэтому банки регулярно пересматривают свои правила мониторинга и процедуры подачи отчётов.
Риск-ориентированный подход
Альтернатива — статичная программа, написанная один раз и оставленная без изменений, — это та версия, которую регуляторы не пропустят. Экзаменаторы сначала запрашивают оценку риска, а затем проверяют, прослеживается ли из неё активность по счетам, обработка алертов и подача отчётов.
| Уровень риска | Типичный клиент | Глубина due diligence |
|---|---|---|
| Низкий | Публично торгуемые компании, юрисдикции с низким риском | Упрощённая: идентификация и цель при онбординге, стандартный мониторинг |
| Стандартный | Обычные розничные и корпоративные счета | Стандартная: полный KYC, периодическое обновление данных по фиксированному циклу |
| Высокий | Сложные структуры, юрисдикции с высоким риском, связанные с криптовалютой | Усиленная: подтверждение источника средств и источника происхождения капитала, одобрение старшего руководства, более частое обновление данных |
Различия между уровнями операционные, а не просто прилагательные. Усиленная due diligence добавляет подтверждение источника средств и источника происхождения капитала, одобрение старшего руководства для сохранения отношений с клиентом и более короткий цикл обновления документов, удостоверяющих личность; упрощённая due diligence должна быть письменно обоснована, а не предполагаться. Клиент может переходить между уровнями по мере изменения его профиля, и в деле должно быть указано, когда и почему это произошло. Уровень проверки AML он-чейн питает данными категорию клиентов, связанных с криптовалютой.
Риск-ориентированный подход распределяет усилия туда, где есть риск, и всё это фиксируется письменно, чтобы обоснование можно было проверить при аудите. Политики, пороги и процедуры подачи отчётов пересматриваются по графику, поскольку угрозы, для которых они были написаны, меняются. В банковской сфере этот ритм привязан к циклу проверок регулятора. Настройки моделей и изменения порогов регистрируются, датируются и привязываются к оценке риска, чтобы при следующей проверке можно было отследить каждое решение о настройке до документированной причины.
Забронируйте демо Phalcon Compliance и проверьте связанную с криптовалютой часть своей клиентской базы за один проход; руководство по программному обеспечению для крипто-комплаенса показывает, как он-чейн-уровень дополняет банковскую программу.
FAQ: AML в банковской сфере
Что такое AML в банковской сфере?
Это программа комплаенса, включающая KYC при онбординге, мониторинг транзакций и подачу отчётов о подозрительной активности, которую обязан выполнять каждый регулируемый банк.
Обязателен ли KYC для банков?
Да. Банки обязаны проверять личность клиента при открытии счёта; эта проверка — юридическое обязательство и основа для остальной части программы.
Как часто банк должен пересматривать свою AML-программу?
По регулярному графику, следуя риск-ориентированному подходу. Политики, правила мониторинга и процедуры подачи отчётов пересматриваются, поскольку угрозы меняются.
Занимается ли BlockSec банковским KYC?
Нет. Верификация личности KYC — собственная функция банка. Платформа проверяет сторону криптоадресов клиентской базы банка; досье личности и цикл его обновления остаются за банком.