По данным Bitget, 24 сентября 2026 года злоумышленник внедрил поддельные команды на вывод средств в систему кошельков биржи, похитив около $387,5 млн из горячих и тёплых кошельков; каждый украденный стейблкоин был обменян на нативные токены в течение 41 минуты, и теперь средства консолидируются в BTC, преимущественно через THORChain. Публично видимые заморозки составляют в сумме около $840 000, или 0,2% от похищенной суммы: Tether и Circle заморозили стейблкоины, оставшиеся без движения на адресах злоумышленника, а NEAR Intents сообщает, что заморозила около $503 000 в процессе исполнения. Несколько сторон связали атаку с северокорейской группировкой TraderTraitor, однако пересечения в блокчейне указывают скорее на общие группы отмывания, чем на одних и тех же злоумышленников.
1. Что произошло
В 18:31 24 сентября 2026 года (UTC; все указанные далее времена — UTC) с горячего кошелька Bitget в сети Ethereum было отправлено 0,84 ETH, а с горячего кошелька в сети TRON — 93 TRX. По словам Bitget, озвученным позже в прямом эфире, это были два тестовых перевода злоумышленника. Суммы были ниже порога риск-контроля и не вызвали срабатывания сигнализации.
Крупные оттоки начались в 18:58. В 19:05 система сверки Bitget обнаружила крупное расхождение, и риск-контроль автоматически заблокировал все инициированные пользователями выводы на платформе. Однако, по данным Bitget, злоумышленник напрямую внедрял поддельные команды на вывод в систему кошельков, и оттоки продолжались. Последний перевод произошёл в 21:23, через 2 часа 52 минуты после тестовых переводов, и панель отслеживания Bitget зафиксировала в общей сложности 26 успешных оттоков. В 21:44 Bitget отключила подписывающие машины и другие сервисы вывода средств из кошельков.
По словам Bitget, злоумышленник использовал уязвимость нулевого дня в стороннем продукте безопасности, похитил учётные данные с высокими привилегиями во внутренней сети, внедрил поддельные команды на вывод в систему кошельков, обошёл проверки риска и удалял соответствующие записи после каждого перевода. Bitget утверждает, что её приватные ключи не были скомпрометированы, а холодные кошельки не пострадали. Изначально сообщалось об убытках примерно в $351,6 млн, позже сумма была пересмотрена до около $387,5 млн после добавления переводов в сетях Zcash и TRON. Данные панели показывают 13 похищенных активов в 12 сетях, при этом крупнейшей потерей в рамках одной сети стал XRP. Bitget заявляет, что балансы пользователей не пострадали, а убытки будут покрыты за счёт фонда защиты пользователей.
2. Путь отмывания
Судя по действиям злоумышленника на данный момент, отмывание состоит из трёх основных этапов: обмен потенциально замораживаемых активов на нативные токены, консолидация активов из разных сетей в биткоин (при этом Ethereum выступает основной транзитной сетью), а затем постепенный перевод BTC в миксеры.
Первый этап был самым быстрым. Среди похищенных активов было около $75,48 млн в USDT, USDC и USDT0, а также 3000 XAUt — золотого токена, выпускаемого Tether. У этих активов централизованные эмитенты, что, вероятно, и стало причиной того, что злоумышленник разобрался с ними в первую очередь. Каждый из них был обменян на ETH или AVAX в течение 41 минуты после кражи:
| Актив | Похищенная сумма | Время кражи | Первый обмен | Все обменяно | Получено |
|---|---|---|---|---|---|
| Ethereum USDT | 34 751 168 | 18:58:59 | через 10 мин | через 18 мин | 12 876,76 ETH |
| Ethereum USDC | 12 852 046 | 19:01:23 | через 17 мин | через 18 мин | 4 761,74 ETH |
| Ethereum XAUt | 3 000,32 | 19:01:23 | через 23 мин | через 28 мин | 4 689,14 ETH |
| Arbitrum USDT0 | 19 668 852 | 19:01:20 | через 35 мин | через 41 мин | 7 111,24 ETH |
| Avalanche USDC | 8 204 679 | 20:55:07 | через 31 мин | через 33 мин | 740 684 AVAX |
Обмены проходили через распространённые каналы, такие как UniswapX, Uniswap, 1inch и встроенная функция обмена в кошельке MetaMask. Все они были завершены до того, как генеральный директор Bitget публично сообщил об инциденте в 21:30.
Второй этап начался 24 сентября, в день кражи, и по состоянию на 29 сентября продолжался уже почти пять дней. Согласно панели отслеживания Bitget (данные на 12:30 29 сентября; если не указано иное, все приведённые ниже данные панели относятся к этому же снимку), каждый кросс-чейн перевод, находящийся в данный момент в процессе, направлен в BTC, и около 90% от них по стоимости было отправлено из Ethereum.
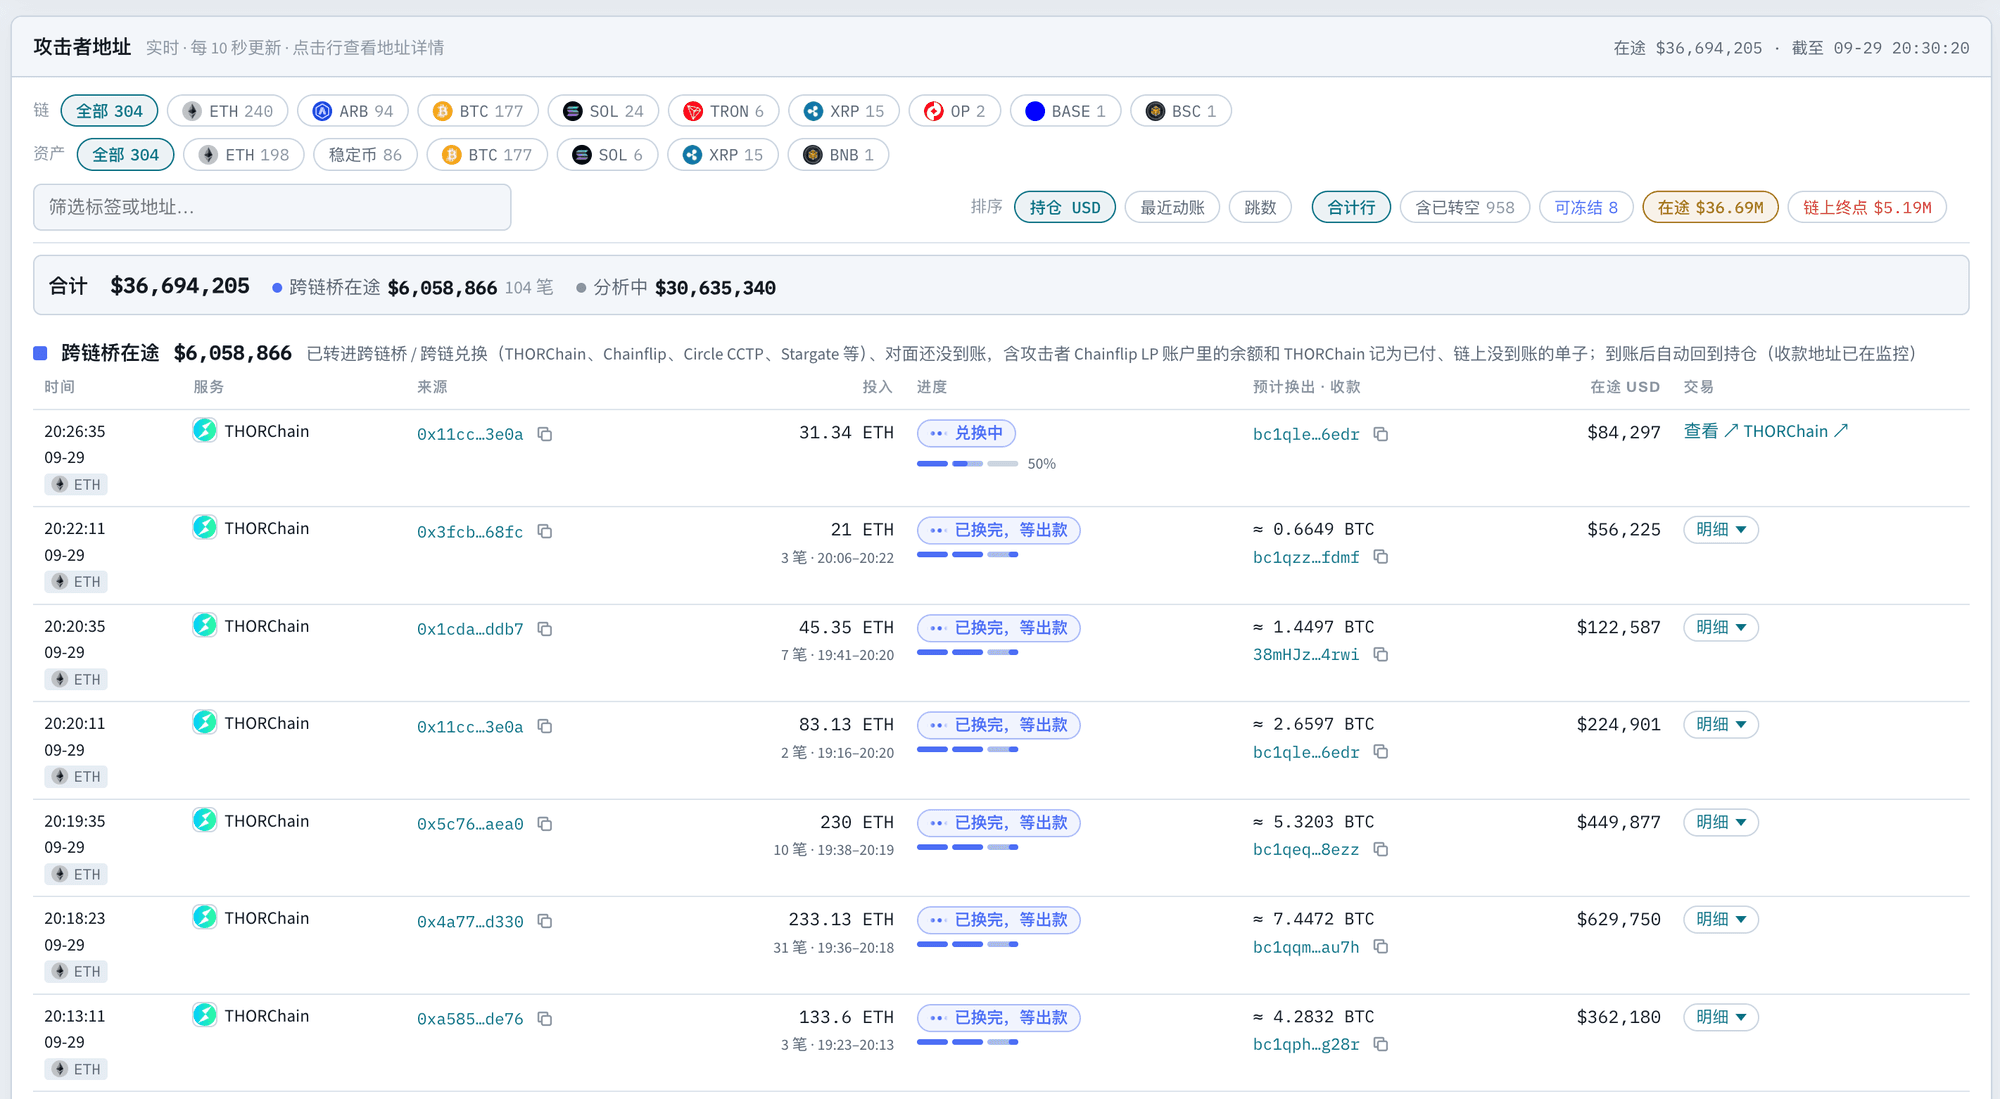
Основным каналом на этом этапе выступает THORChain — протокол кросс-чейн обмена. Данные панели показывают, что злоумышленник направил в THORChain в общей сложности чистыми около $269 млн (7804 транзакции). Среди сервисов кросс-чейн обмена на втором месте находится Chainflip с показателем около $37,27 млн. Обратите внимание, что это сквозные (проходные) суммы: одни и те же средства могут проходить через несколько каналов, поэтому показатели по разным каналам не следует просто складывать, и они не отражают уже отмытую сумму.
Третий этап — Bitcoin CoinJoin, при котором биткоины множества пользователей смешиваются в одной транзакции, разрывая связь между входами и выходами. По состоянию на 29 сентября, в CoinJoin в совокупности поступило около $3,94 млн — сумма всё ещё небольшая по сравнению с объёмом BTC, находящимся у злоумышленника.
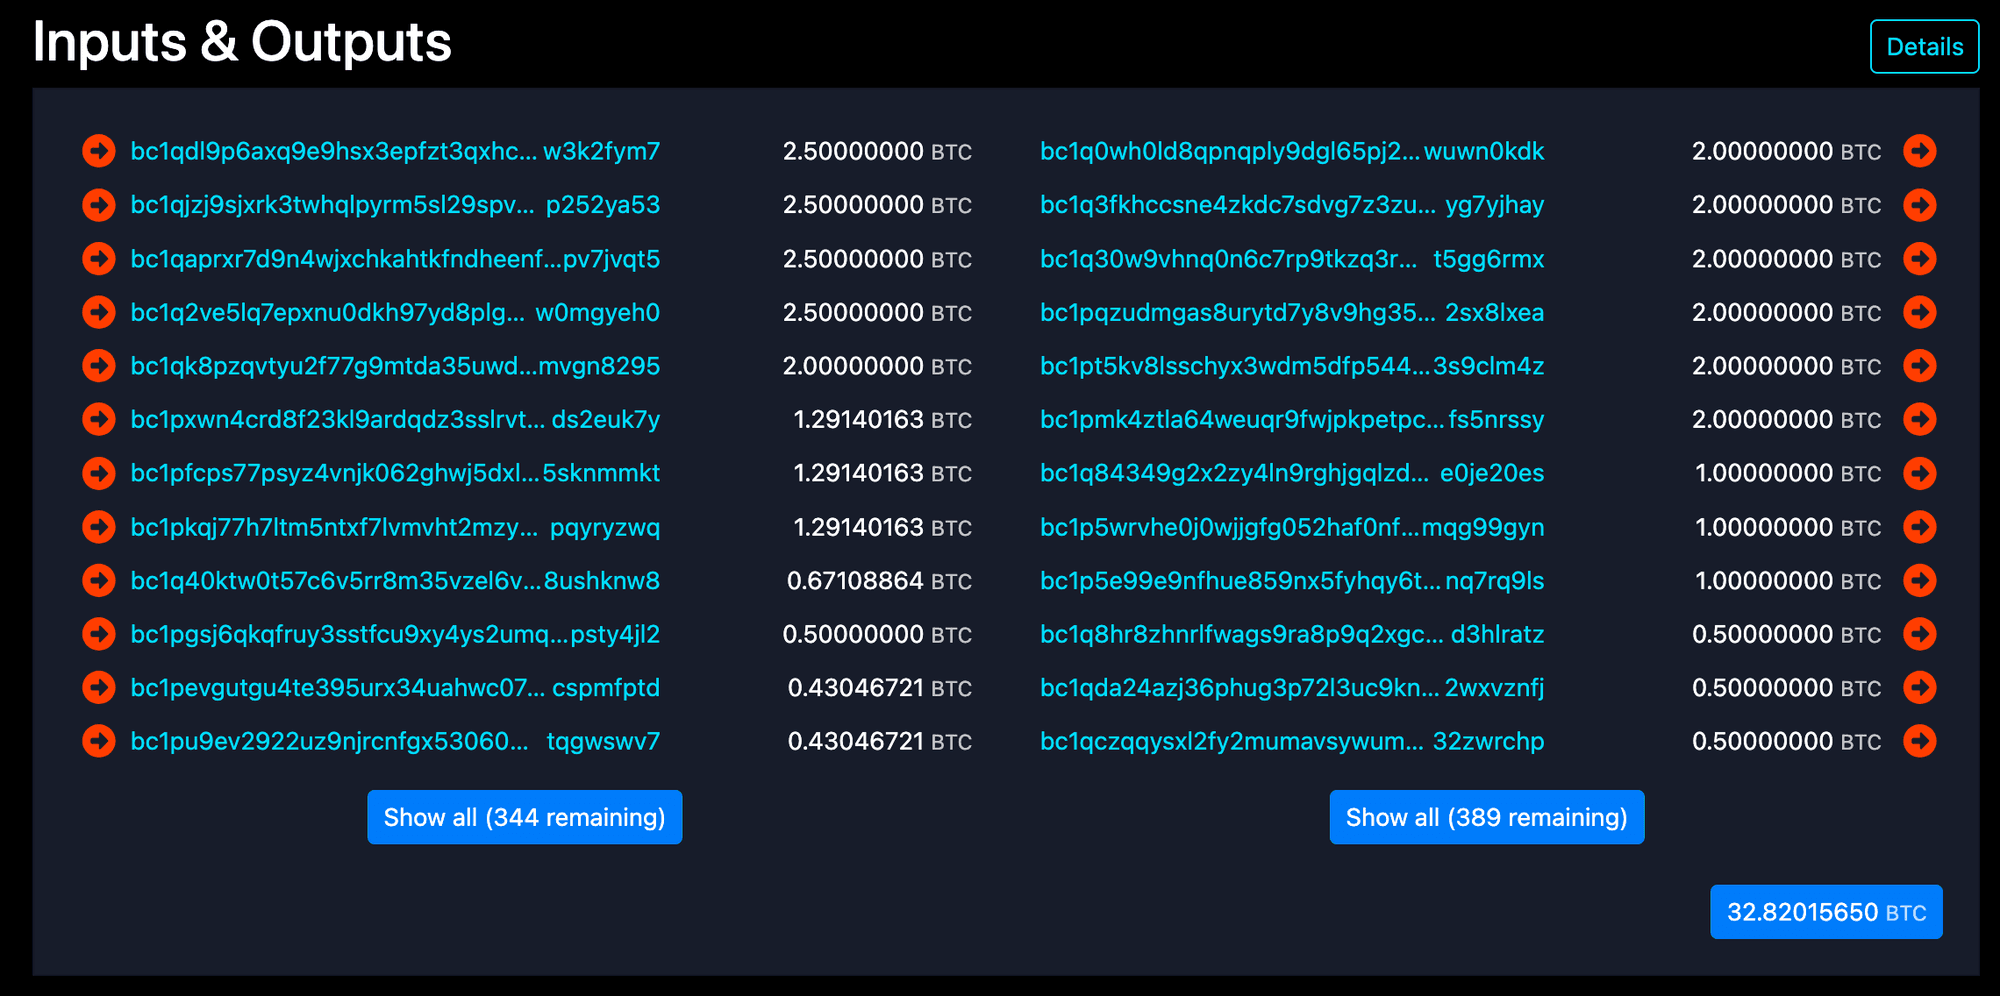
Один из примеров — транзакция CoinJoin, подтверждённая в 11:03 27 сентября. Она содержит 356 входов и 401 выход. Четыре из входов (по 2,5 BTC каждый, всего 10 BTC) поступили с адресов, которые панель Bitget помечает как принадлежащие злоумышленнику. Многие выходы имеют одинаковый номинал; например, 21 выход составляет по 0,02097152 BTC каждый, и одни лишь данные блокчейна не позволяют определить, кому именно принадлежит каждый из них.
Спустя почти пять дней после начала атаки злоумышленник всё ещё контролирует около $342 млн, или 88,3% от похищенной суммы. Из них на BTC приходится около 83,7% (около 3386 BTC), на ZEC — около 8,5%, на ETH — около 7,3% (около 9357 ETH), на стейблкоины — около 0,2%. Сверка по данным панели показывает, что по состоянию на 25 сентября около $3,78 млн было потеряно при обменах и кросс-чейн переводах. Tether и Circle заморозили около $340 000, а NEAR Intents сообщает, что около $500 000 было заморожено в процессе исполнения на её платформе.
3. Заморозки
По состоянию на 29 сентября публично видимые заморозки составляют в сумме около $840 000, около 0,2% от похищенной суммы. Эмитенты стейблкоинов Tether и Circle заморозили около $340 000, а кросс-чейн сервис NEAR Intents сообщает, что заморозил около $500 000 в процессе исполнения. Эти два вида заморозок работают по-разному.
Заморозки со стороны эмитентов стейблкоинов
Для стейблкоинов, выпущенных Tether и Circle, эмитент может заморозить баланс, находящийся на определённом адресе. Вероятно, чтобы избежать таких заморозок, злоумышленник обменивал каждый украденный стейблкоин на нативные токены в течение 41 минуты после кражи (см. Раздел 2). Это не означает, что стейблкоины полностью исчезли из процесса перевода, и именно их повторное появление сделало возможными заморозки со стороны Tether и Circle.
По состоянию на 29 сентября Tether и Circle заморозили около $340 000. Мы проследили происхождение каждой замороженной суммы и обнаружили, что большая её часть возникла из стейблкоинов, использованных злоумышленником в качестве транзитного актива в ходе кросс-чейн переводов.
| Адрес | Заморожено | Получен первый стейблкоин | Замороженные средства поступили | Заморожено |
|---|---|---|---|---|
| 0xe07b...7d57 (Ethereum) | 218 022,97 USDT | 24.09 20:23 | 24.09 23:36-23:47 | Tether 25.09 12:19 |
| 0xe07b...7d57 (Ethereum) | 99 989,91 USDC | 24.09 21:23 | 24.09 23:38 | Circle 25.09 05:00 |
| 0x9acc...b046 (Ethereum) | 21 090,53 USDT | 25.09 08:45 | 25.09 12:48 | Tether 25.09 14:09 |
| 2 адреса в TRON | 221,13 USDT | 25.09 11:22 | с 25.09 11:22 | Tether 28.09 13:09 |
Время заморозок указано по данным BlockSec USDT Freeze Tracker.
Наибольшая сумма, около $318 000, находится на адресе 0xe07b...7d57 — адресе, который злоумышленник использовал как в BSC, так и в Ethereum. В сети BSC злоумышленник обменял BNB на BSC-USD и другие стейблкоины, разбил их на круглые суммы по 200 000, 100 000 и 20 000 и отправил в Ethereum через кросс-чейн сервис PancakeSwap (построенный на Across) и другие каналы. В Ethereum средства поступали в виде USDT или USDC и в течение нескольких минут обменивались на ETH. BSC-USD (полное название — Binance-Peg BSC-USD) выпускается Binance, и его контракт не имеет функции заморозки; однако после перевода в Ethereum средства становились USDT и USDC, которые Tether и Circle могли заморозить. Из 48 переводов, которые этот адрес отправил через кросс-чейн сервис PancakeSwap, медианное время поступления составило 88 секунд. Однако четыре перевода стейблкоинов задержались на 62-83 минуты и поступили последними, между 23:36 и 23:47, тогда как злоумышленник прекратил операции с этим адресом в 23:07. Примерно через 27 часов злоумышленник вернулся к адресу и вывел находившиеся на нём 170,47 ETH, но к тому моменту USDT и USDC уже были заморожены Circle и Tether.
Два других случая схожи. 21 090 USDT, замороженные на адресе 0x9acc...b046, представляли собой возврат средств от THORChain. Злоумышленник отправил мостированные USDT в THORChain для обмена на BTC, и часть ордера была возвращена. Другие возвраты на этот адрес поступали в течение 17 минут, но в этом случае это заняло 109 минут, и к моменту поступления злоумышленник уже покинул адрес. Две суммы в сети TRON представляют собой остатки после того, как злоумышленник вывел средства круглыми суммами.
Общее у этих замороженных сумм то, что они оставались на адресе достаточно долго. Для сравнения, 425 959 USDT, поступившие в 07:01 29 сентября, оставались на адресе всего 1 час 14 минут, прежде чем были обменяны на ETH и отправлены в THORChain. Это меньше времени, чем самая быстрая из зафиксированных на данный момент заморозок (около 5 часов 24 минут с момента, когда адрес впервые получил стейблкоины, до заморозки), и заморозки в этом случае не произошло.
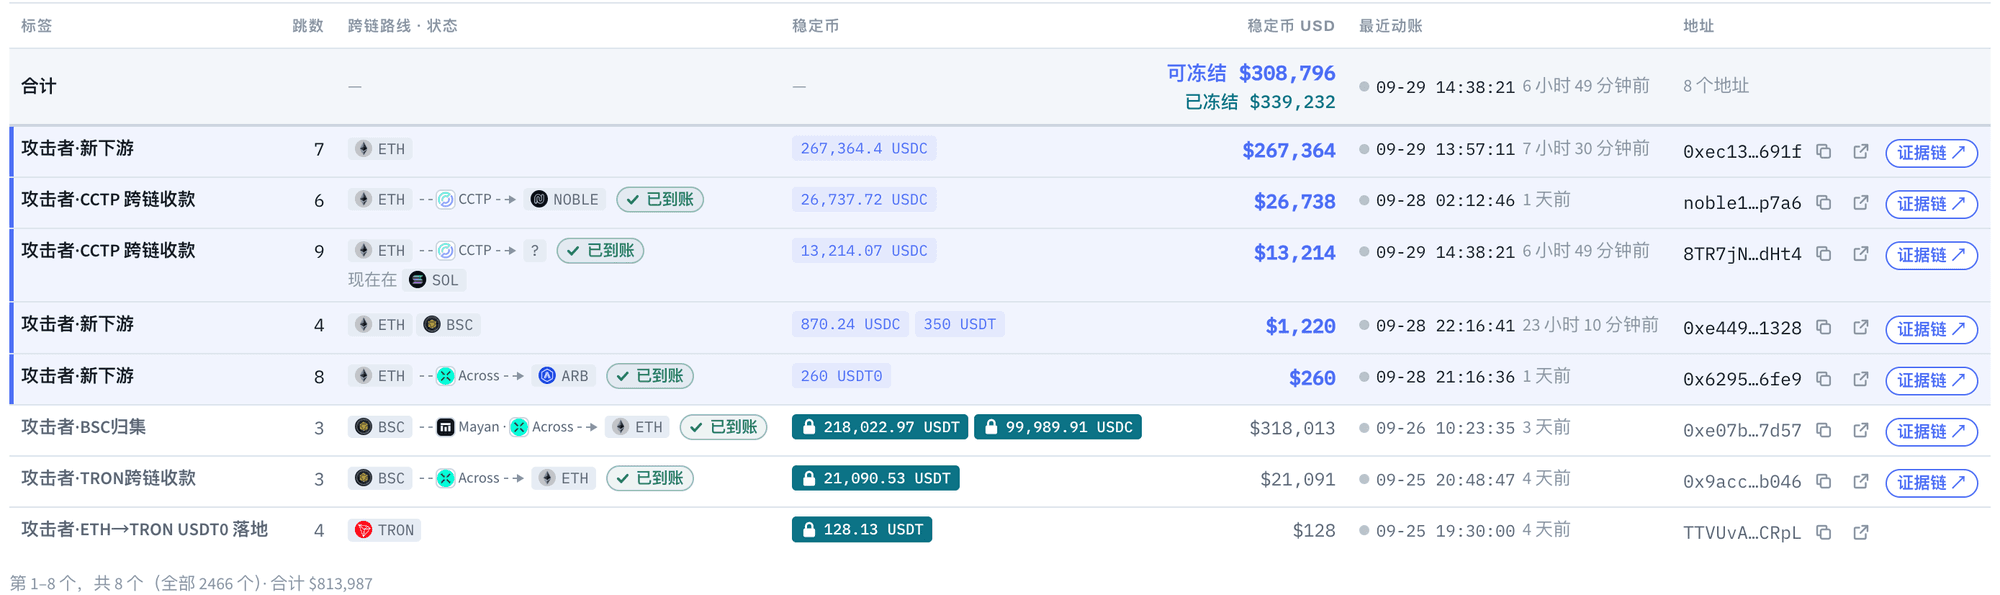
Однако длительное пребывание средств на адресе не гарантирует заморозки. По состоянию на 29 сентября, панель показывала около $310 000 в потенциально замораживаемых стейблкоинах на 5 адресах, связанных со злоумышленником. Наибольшая сумма — 267 364 USDC на адресе 0xec13...691f, поступившие в 05:57 29 сентября. По состоянию на 13:27 (см. рисунок ниже) они оставались на адресе около 7,5 часов и не были заморожены. Для сравнения, более ранняя заморозка USDC компанией Circle на адресе 0xe07b...7d57 заняла около 7,6 часов с момента, когда этот адрес впервые получил USDC, то есть эти сроки примерно совпадают.
Как поступили с этими средствами кросс-чейн сервисы
Второй вид заморозки происходит в процессе обработки запроса на обмен со стороны кросс-чейн сервиса. Согласно раскрытию информации NEAR Intents от 28 сентября, злоумышленник попытался перевести через неё более $50 млн. После того как её система оценки риска SHIELD пометила эти запросы, сервис либо отказывался давать котировку, либо останавливал исполнение. В итоге через сервис прошло около $166 000, а около $503 000 было заморожено в процессе исполнения и остаётся ограниченным. Эти цифры приведены со слов самой NEAR Intents, и в исходном сообщении указано, что они могут отличаться от фактических на величину до 10%.
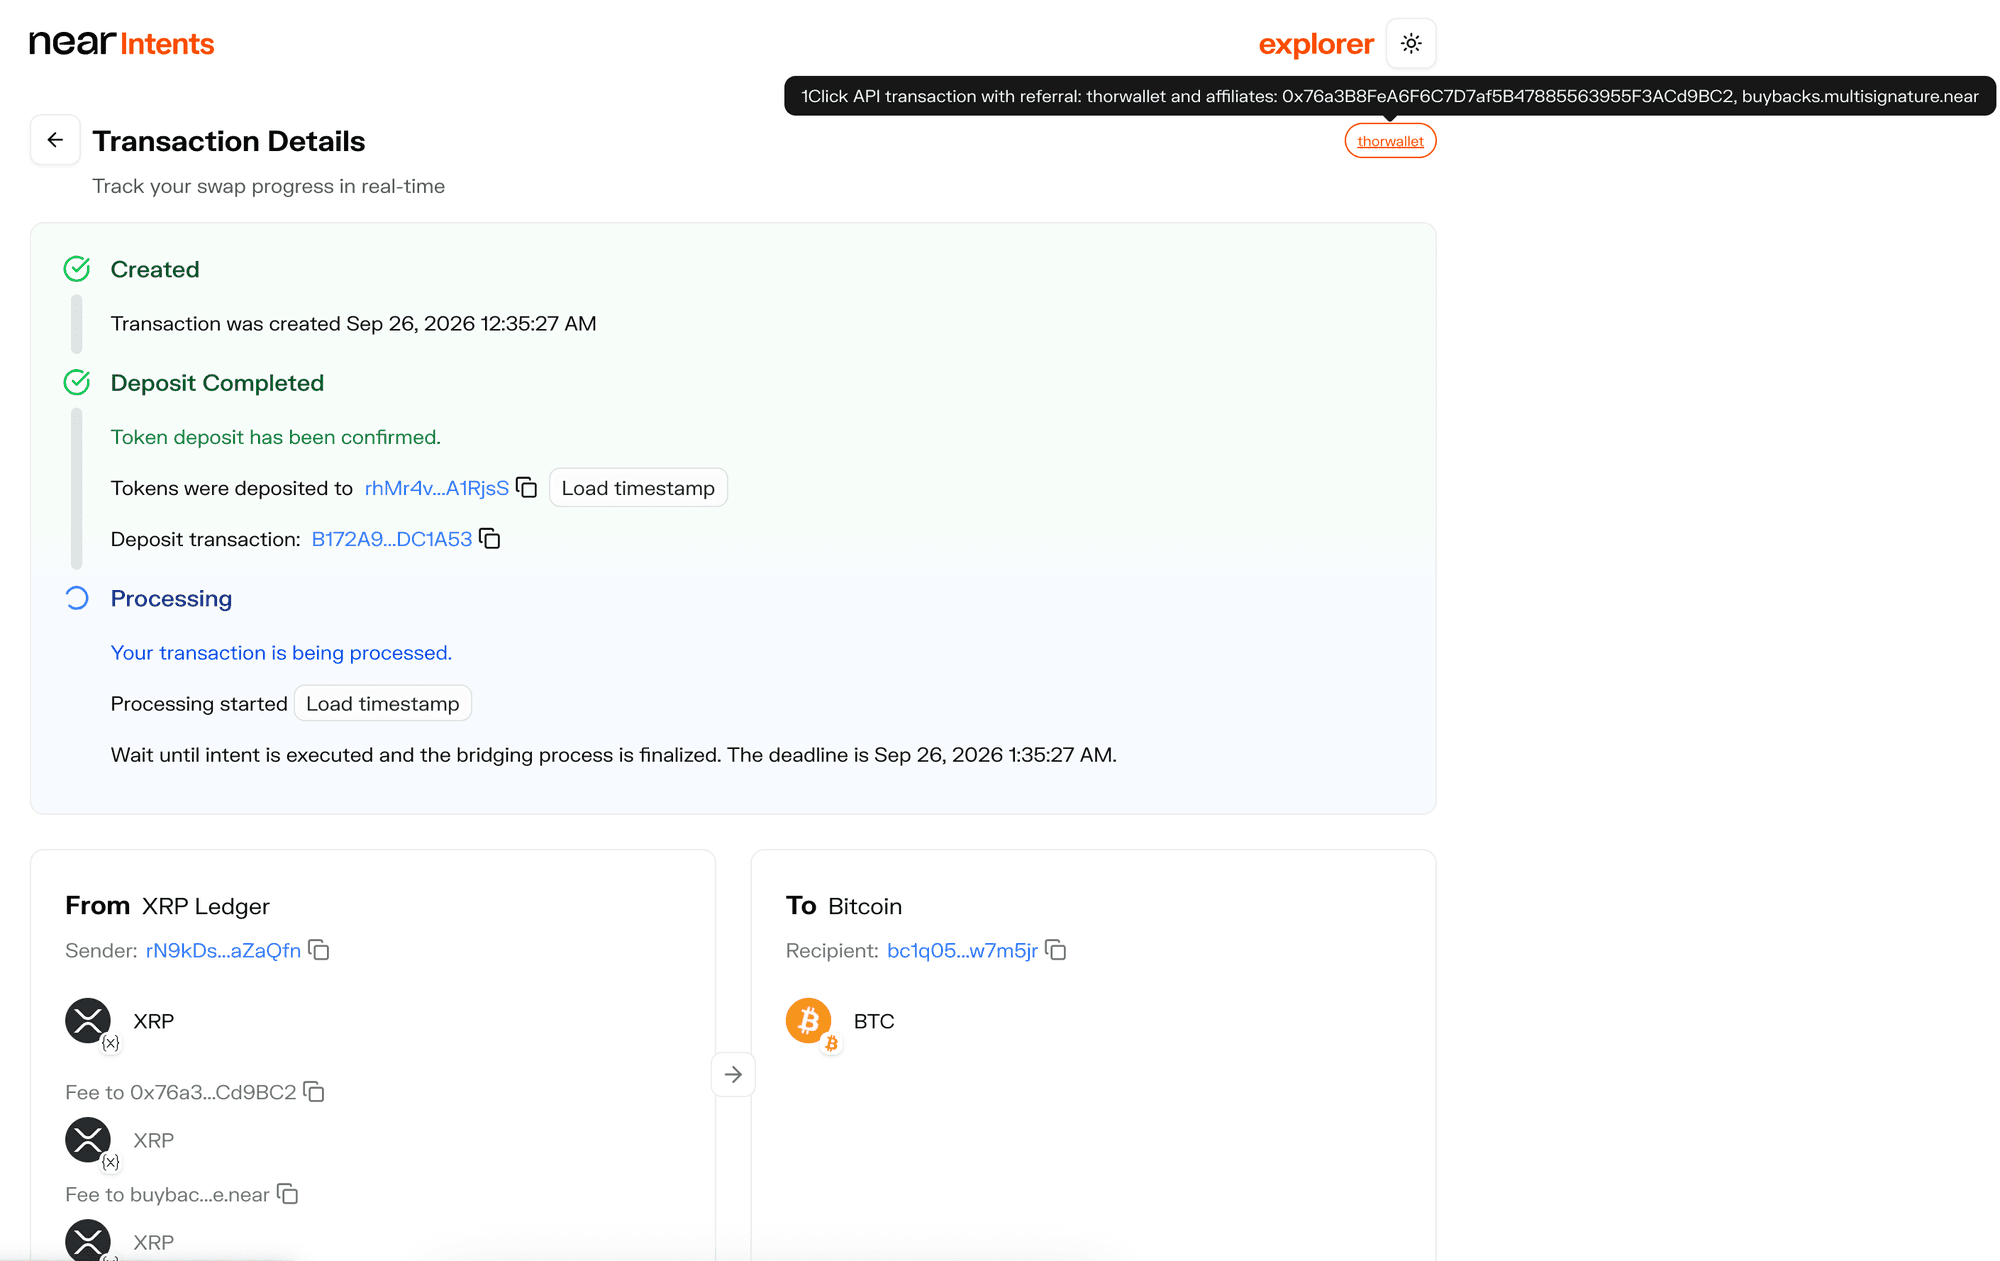
Один из примеров — ордер, который панель Bitget помечает как удерживаемый NEAR Intents. В 16:35 25 сентября адрес злоумышленника внёс 173 819 XRP (оценивается панелью примерно в $266 000) из сети XRP Ledger в NEAR Intents для обмена на BTC. Депозит был подтверждён, но ордер по-прежнему находится в статусе «Processing», далеко за пределами своего дедлайна в 17:35, и возврат средств не был произведён. Панель помечает 4 таких ордера на общую сумму около $294 000.
Помимо NEAR Intents, средства злоумышленника прошли через ряд других кросс-чейн сервисов. Данные панели показывают, что через THORChain прошла наибольшая сумма, около $269 млн, за ней следуют USDT0/LayerZero с около $55,13 млн, протокол кросс-чейн переводов Circle CCTP с около $49,33 млн, Chainflip с около $37,27 млн, Across с около $14,38 млн и Stargate с около $12,82 млн. Это сквозные (проходные) суммы, и их не следует складывать.
THORChain обработал наибольший объём средств и также стал предметом споров. 26 сентября генеральный директор Bitget Грейси Чен публично призвала THORChain отказать в обслуживании адресам злоумышленника, написав: «Децентрализация — это принцип дизайна, а не щит для содействия обороту заведомо похищенных средств». Другие указывали, что, когда THORChain в мае этого года потеряла около $10,7 млн из-за уязвимости в собственной схеме подписи, она приостановила работу всей сети. THORChain ответила, что «остановка сети — это не выборочная заморозка конкретных средств или отдельного обмена», и что протокол «по своей конструкции не подвергает транзакции цензуре». По состоянию на 29 сентября, похищенные средства всё ещё обменивались из ETH в BTC через THORChain.
4. Оценка причастности «северокорейских хакеров» и сравнение со случаем Bybit
Уже через несколько часов после инцидента несколько сторон указали на северокорейских хакеров. Их аргументация делится на три категории.
Первая — собственная оценка Bitget. Генеральный директор Bitget Грейси Чен заявила, что, судя по поведенческим паттернам IP-адресов и подписям в блокчейне, атака «соответствует методам, используемым связанными с КНДР хакерскими группировками», и что Bitget выявила IP-адреса, совпадающие с выбором VPN определённой группировки, связанной с КНДР. Техническая основа этого вывода не была опубликована.
Вторая — связи между средствами в блокчейне. Примерно через шесть часов после инцидента аналитик Specter заявил, что XRP, похищенный у Bitget, после перевода через мост «можно напрямую связать со средствами, похищенными во взломе AFX» в июле этого года, приписываемом группе TraderTraitor. Некоторые СМИ отметили, что эта связь проходит через один-единственный Ethereum-кошелёк с балансом около $4300, поэтому доказательства весьма ограничены.
Третья — пересечения в сетях и методах отмывания. ZachXBT опубликовал аккаунты в социальных сетях и связанные транзакции пяти китайских нелегальных участников, отмывавших средства в интересах злоумышленников, и заявил, что один из них ранее также замечался в отмывании средств после взлома Kelp DAO на $292 млн ранее в этом году. Он сообщил, что наблюдал ту же схему после нескольких взломов, приписываемых TraderTraitor, и пристально отслеживает эти группировки, и что в настоящее время средства перемещаются между сетями через мосты и вносятся в такие сервисы микширования, как Wasabi. Arkham также отметила, что злоумышленник использовал «тактику "peel chain", часто применяемую хакерами, связанными с Северной Кореей».
Среди этих версий вновь и вновь всплывает случай Bybit 2025 года. Тогда с холодного кошелька Bybit в сети Ethereum было похищено около $1,5 млрд. Пять дней спустя ФБР выпустило уведомление, приписав кражу Северной Корее и назвав эту деятельность «TraderTraitor». Отчёт компании по безопасности Sygnia отмечает, что эта же группировка также известна как Lazarus Group.
Эти два случая действительно похожи. Во-первых, ни в одной из атак не были похищены приватные ключи биржи; в обоих случаях атака шла через третью сторону. В случае с Bybit злоумышленник сначала скомпрометировал компьютер разработчика Safe{Wallet}, а затем изменил скрипты веб-интерфейса Safe так, что подписанты Bybit одобрили транзакцию, передавшую контроль над холодным кошельком. В данном же случае, по словам Bitget, злоумышленник использовал уязвимость нулевого дня в стороннем продукте безопасности. Во-вторых, схожи и методы отмывания, при этом в обоих случаях основным каналом выступила THORChain: данные, опубликованные генеральным директором Bybit Беном Чжоу 4 марта 2025 года, показали, что на тот момент через THORChain прошло 72% похищенных средств. Различия в путях отмывания, такие как дополнительные этапы обмена стейблкоинов и консолидации через разные сети в данном случае, зависят главным образом от того, какие именно активы находились в похищенных кошельках, и не могут служить основанием для различения злоумышленников.
Но в условиях, когда как сами атаки, так и отмывание средств в значительной степени завязаны на сторонние сервисы, приведённой выше информации недостаточно для установления личности злоумышленника. По данным Bitget, точкой входа стала уязвимость в стороннем продукте безопасности; такие сервисы, как THORChain и CoinJoin, открыты для любого пользователя; а теневые группировки, отмывающие средства в интересах злоумышленников, необязательно являются самими злоумышленниками. Таким образом, пересечения в блокчейне указывают скорее на возможность участия одних и тех же групп отмывания как в данном, так и в предыдущих случаях, но не обязательно одних и тех же злоумышленников. Более твёрдый вывод придётся подождать до публикации полного отчёта о расследовании Bitget или заявления правоохранительных органов.
Примечания к данным: все указанные времена — UTC. Если не указано иное, динамические данные с панели отслеживания Bitget взяты из снимка, сделанного в 12:30 UTC 29 сентября 2026 года. Данные блокчейна получены на основе анализа компанией BlockSec адресов, перечисленных на официальной панели отслеживания Bitget. Описание инцидента основано на официальном прямом эфире Bitget (в расшифровке Wu Blockchain) и официальных объявлениях. Время заморозок приведено по данным BlockSec USDT Freeze Tracker.
Источники:
- Панель отслеживания Bitget https://trace.bgblockchain.xyz
- Грейси Чен в X, 24.09.2026 https://x.com/GracyBitget/status/2103235655879074084
- Bitget в X, 25.09.2026 https://x.com/bitget/status/2103485484165120005
- Прямой эфир Bitget в расшифровке Wu Blockchain https://mp.weixin.qq.com/s/bCYi4kV8qAJHdlkDlkng9A
- BlockSec USDT Freeze Tracker https://blocksec.ai/en/usdt-freeze/addresses
- NEAR Intents (AlexAuroraDev), 28.09.2026 https://x.com/AlexAuroraDev/status/2104554958754357482
- Уведомление ФБР IC3, 26.02.2025 https://www.ic3.gov/PSA/2025/PSA250226
- Sygnia, 16.03.2025 https://www.sygnia.co/blog/sygnia-investigation-bybit-hack/
- Бен Чжоу в X, 04.03.2025 https://x.com/benbybit/status/1896798476945744010
- Elliptic, 25.09.2026 https://www.elliptic.co/insights/bitget-attack-pushes-suspected-north-korea-crypto-heists-over-1-billion-in-2026/
- TRM Labs, 25.09.2026 https://www.trmlabs.com/resources/blog/bitget-loses-usd-3516-million-in-hot-wallet-breach-in-likely-north-korea-attack
- ZachXBT в X, 28.09.2026 https://x.com/zachxbt/status/2104528688469647700
- Грейси Чен в X, 26.09.2026 https://x.com/GracyBitget/status/2103812967066439817
- THORChain в X, 28.09.2026 https://x.com/THORChain/status/2104460133132562449
- Star Xu в X, 27.09.2026 https://x.com/star_okx/status/2104004321805480214
- mempool.space, транзакция CoinJoin 2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e https://mempool.space/tx/2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e
- Эксплорер NEAR Intents, ордер rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS https://explorer.near-intents.org/transactions/rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS
- CoinDesk, 15.05.2026 https://www.coindesk.com/tech/2026/05/15/thorchain-halts-trading-after-usd10-million-cross-chain-exploit-rune-token-drops-12
- AMBCrypto, 24.06.2026 https://ambcrypto.com/thorchain-resumes-trading-after-10-7m-exploit-unveils-monero-swap-roadmap/
- Грейси Чен в X, 25.09.2026 https://x.com/GracyBitget/status/2103359608484172104
- Startup Fortune (со ссылкой на Cointelegraph), 25.09.2026 https://startupfortune.com/bitgets-ceo-says-north-korean-hackers-spoofed-transfers-to-steal-352-million/
- Specter в X, 25.09.2026 https://x.com/SpecterAnalyst/status/2103286738961486186
- Bitcoin.com News, 25.09.2026 https://news.bitcoin.com/exchanges/bitget-hack-xrp-157m-cannot-be-frozen/
- Arkham Research, 25.09.2026 https://info.arkm.com/research/hacker-steals-350m-from-bitget-and-begins-on-chain-laundering