ブロックチェーンセキュリティソフトウェアは、攻撃側の防御と、運用に必要なコンプライアンス監視という2つの側面をカバーしています。このカテゴリは最初の側面、つまり監査と脆弱性検出を中心に成長し、2つ目の側面は規制の登場とともに現れました。この2つを別々の購入として扱う買い手は、重複した情報と断片的な証拠を抱えることになりますが、両者の重なりを理解している買い手は、両方に対応する1つのレイヤーを手にすることができます。本ガイドでは、それぞれの側面が担う役割、両者が重なり合う部分、そして統合されたスタックがどのように組み合わさるかを解説します。コンプライアンス側の側面は、AML obligationsが該当する領域です。
各側面がカバーするもの
| 側面 | 防御対象 | 一般的なツール |
|---|---|---|
| 攻撃防御 | エクスプロイト、脆弱なコード、悪意のあるトランザクション | 監査、シミュレーション、トランザクションブロッキング |
| コンプライアンス監視 | 制裁対象、盗難資金、不正資金への露出 | スクリーニング、モニタリング、アラート、レポーティング |
攻撃側の側面は、インシデントの前と最中に機能します。展開前のコード監査、コントラクトのインタラクションが何を行うかを事前に確認するトランザクションシミュレーション、そしてエクスプロイトを進行中に止めるランタイムブロッキングです。コンプライアンス側の側面は、関係性のライフサイクル全体で機能します。取引開始時の取引相手のスクリーニング、リスク変化に応じたモニタリング、そして活動がエスカレートした際の証拠の収集です。FinCENとthe FATF Recommendationsは、2つ目の側面が担う義務の枠組みを示しており、これらの義務こそがon-chain AML programそのものです。
監査はゴールラインではない理由
監査をゴールラインとして扱うセキュリティチームは、保護のうちランタイム側の半分を見落としています。監査はコードに関する一時点の見解にすぎませんが、運用は継続的に行われます。ランタイムで問題となる露出、たとえば取引相手が制裁対象になる、ウォレットが盗難資金を受け取る、クリーンなアドレスがハッククラスターの軌道に入り込む、といった事態は静的レビューでは見えません。一度きりの購入を行うチームにとって重要なのは、モニタリングと調査が同一のインテリジェンスレイヤー上で提供されるかどうかです。この教訓は業界全体で繰り返されています。あるプロジェクトが監査に合格し、リリースされ、誰も監視していないランタイム上の露出を積み重ねていく——というものです。継続的モニタリングが存在する理由は、その代替手段がインシデントから事後に知ることになるからです。
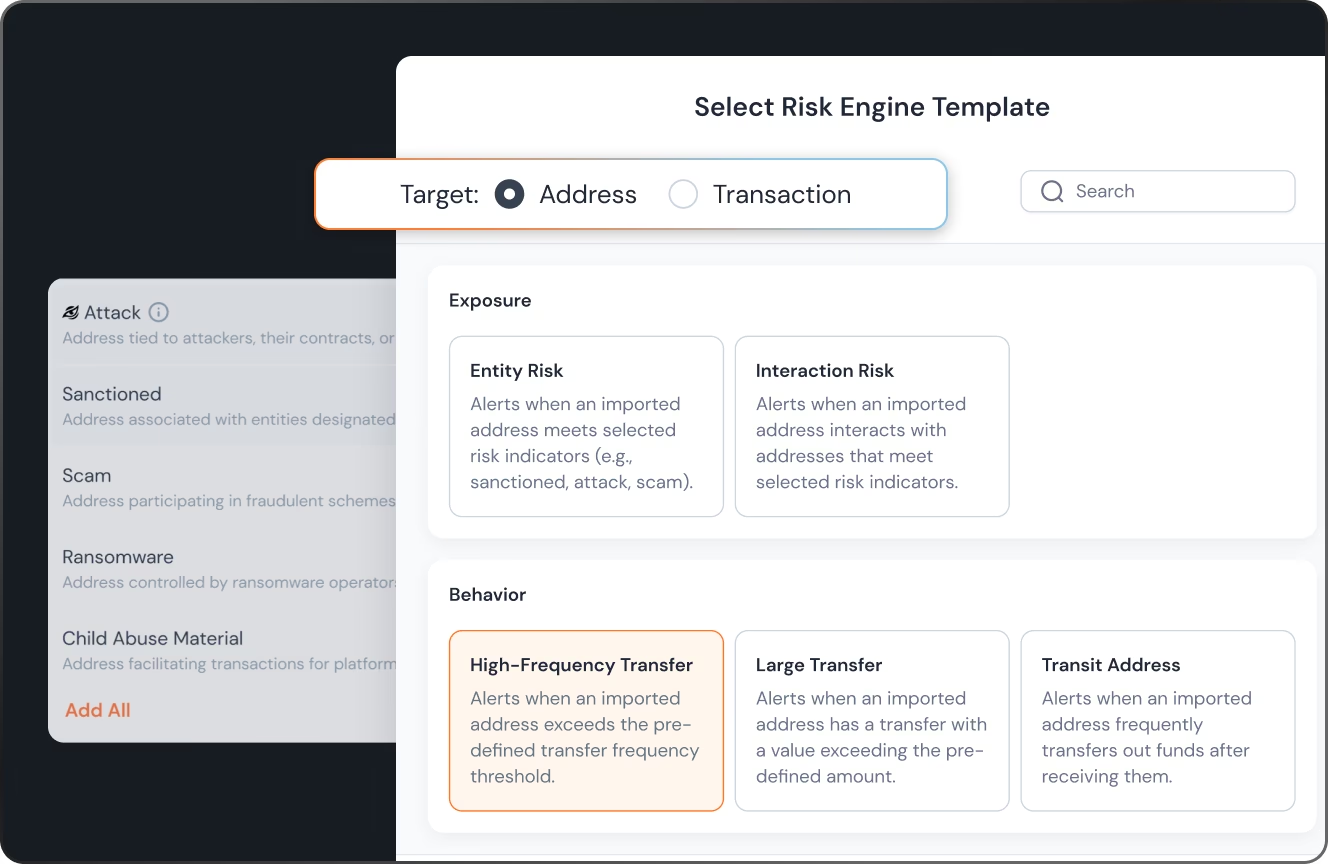
コンプライアンス側の側面がその監視を提供します。スクリーニングはラベル付けされたインテリジェンスに対して呼び出され、ミリ秒レベルで実行されるため運用フローの内側に組み込むことができ、オンボーディング時点の状態ではなく、変化するにつれて取引相手のリスクを評価します。BlockSecによると、Phalcon Complianceは6億件以上のアドレスをカバーするラベル付きアドレスインテリジェンスを継続的に更新しながら維持し、トランザクションごとに200を超えるリスクシグナルを評価しており、これがランタイム監視の基盤となる深さです。
重なり合う部分:1つのインテリジェンスレイヤー、2つの役割
この重なりこそが購入時の洞察です。両方の側面は同じ基盤となるインテリジェンスを利用しています。あるアドレスをハッキング活動としてマークするラベルは、攻撃側の側面(インタラクションのブロックまたはフラグ付け)にも、コンプライアンス側の側面(取引相手のスクリーニング)にも役立ちます。モニタリングと調査が同一のインテリジェンスレイヤー上で提供される場合、一方で発生したアラートは、その証拠を再構築することなくもう一方に引き継がれます。
| 購入パターン | 結果 |
|---|---|
| 2つのベンダー、2つのインテリジェンスレイヤー | コストの重複、矛盾する判断、突き合わせが必要な証拠 |
| 両方の側面に対応する1つのレイヤー | 共有される証拠、単一のリスク像、調査がモニタリングのコンテキストを引き継ぐ |
1つのインテリジェンスレイヤー上に構築された統合スタックは、コードに対する防御、ランタイムに対するモニタリング、事後の調査を、すべて同一のラベル付けされたチェーンの全体像に基づいて保持します。Phalcon Complianceのデモを予約して、コンプライアンス側の側面がその1つのインテリジェンスレイヤーをどのように活用しているかをご覧ください。crypto compliance software guideは、コンプライアンス側の側面が担う義務をマッピングしており、six compliance platforms comparedでは、統合スタックがどこに位置するかを示しています。
FAQ:ブロックチェーンセキュリティソフトウェア
金融機関でなくても、両方の側面が必要ですか? 自分で個別に審査していない取引相手とオンチェーンで取引を行っているなら、コンプライアンス側の側面はすでに関係しています。義務は免許ではなく活動に付随するものです。
コンプライアンス監視はセキュリティの一部ですか? 両者は1つのインテリジェンスレイヤーを共有していますが、答える問いは異なります。セキュリティは「このトランザクションは私たちを攻撃するものか」と問い、コンプライアンスは「この取引相手は私たちにリスクをもたらすか」と問います。Phalcon Complianceは後者の問いに答えます。
監査がカバーしないものは何ですか? レポート作成後に変化するあらゆるもの、つまり取引相手のリスク、指定、新たな帰属特定、ランタイムで形成される露出です。
両方の側面はどのように証拠を共有しますか? 両者が同じラベル付きインテリジェンスを活用している場合、すべてのアラートはその根拠を引き継いで進み、調査はゼロからではなく証拠から始まります。