區塊鏈安全軟體涵蓋兩個面向:攻擊端防護,以及營運所需的合規監控。這個類別最初是圍繞第一個面向發展起來的,也就是審計與漏洞偵測,而第二個面向則是隨著監管的到來而出現。將兩者視為獨立採購項目的買家,最終會面臨情報重複與證據脫節的問題,而理解兩者重疊之處的買家,則能獲得同時服務於兩個面向的單一層級。本指南將說明每個面向所涵蓋的內容、它們的重疊之處,以及組合式技術堆疊如何整合在一起。合規面向正是反洗錢義務所在之處。
各面向涵蓋的內容
| 面向 | 防範對象 | 典型工具 |
|---|---|---|
| 攻擊防範 | 漏洞利用、易受攻擊的程式碼、惡意交易 | 審計、模擬、交易封鎖 |
| 合規監控 | 制裁對象、被盜資金及非法資金風險暴露 | 篩查、監控、警示、報告 |
攻擊面向在事件發生前與發生期間運作:部署前的程式碼審計、預覽合約互動行為的交易模擬,以及在漏洞利用發生時即時阻止的執行期封鎖。合規面向則貫穿整個關係生命週期運作:在建立關係之初進行交易對手篩查、隨風險變化持續監控,以及在活動升級時彙整證據。FinCEN與FATF建議書界定了第二個面向所服務的義務,而這些義務正是鏈上反洗錢計畫本身。
為何審計不是終點
將審計視為終點的安全團隊,會忽略防護中屬於執行期的另一半。審計是針對程式碼在某一時間點的陳述;而營運卻是持續進行的。那些在執行期造成傷害的風險暴露——交易對手變成制裁對象、錢包收到被盜資金、乾淨的位址逐漸靠近駭客叢集的範圍——這些都是靜態審查所無法察覺的。對於只採購一次的團隊而言,問題在於監控與調查是否出自同一個情報層級。這個教訓在業界不斷重演:一個專案通過了審計、上線,然後累積了無人監看的執行期風險暴露。持續監控之所以存在,正是因為若非如此,唯有等到事件發生後才能得知。
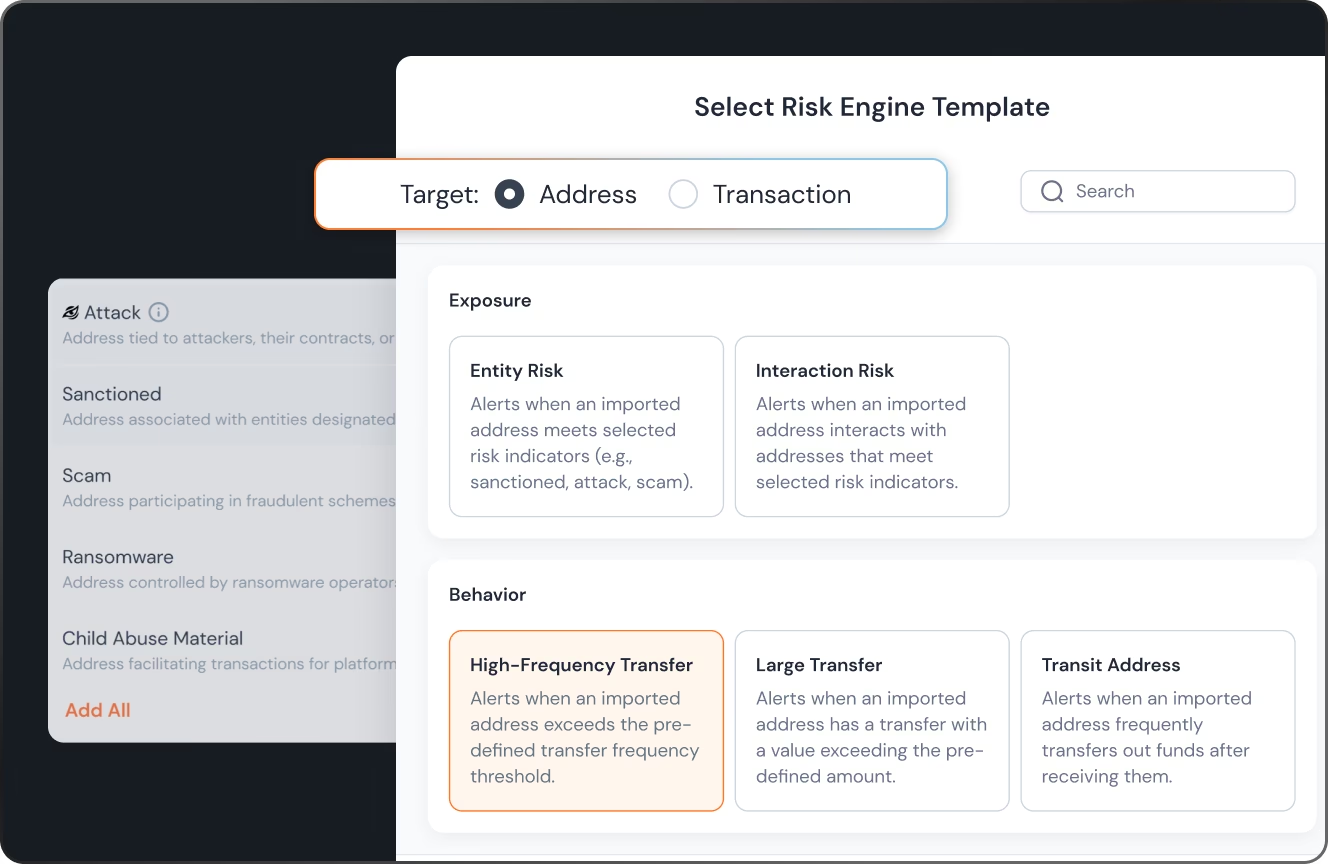
合規面向正提供了這種監看能力。篩查會與標記過的情報進行比對,以毫秒級速度執行,因而能嵌入營運流程之中,並隨交易對手風險的變化而非僅按上線審查時的狀態進行評估。根據BlockSec的資料,Phalcon Compliance維護涵蓋超過6億個位址的標記情報,持續更新,並針對每筆交易評估超過200項風險訊號,這正是執行期監看所仰賴的深度。
重疊之處:一個情報層級,兩項職責
重疊之處正是採購的關鍵洞見:兩個面向都消費同一套底層情報。標記某個位址為駭客行動的標籤,同時服務於攻擊面向(封鎖或標示該互動)與合規面向(篩查該交易對手)。當監控與調查出自同一個情報層級時,其中一方的警示便能將其證據直接帶入另一方,而無需重新彙整。
| 採購模式 | 結果 |
|---|---|
| 兩家供應商,兩套情報層級 | 成本重複、判讀衝突、需要對帳的證據 |
| 單一層級同時服務兩個面向 | 共享證據、單一風險全貌、調查繼承監控脈絡 |
建立在單一情報層級之上的組合式技術堆疊包含:針對程式碼的防範、針對執行期的監控,以及事後的調查——這一切都取自同一套經過標記的鏈上全貌。預約Phalcon Compliance的展示,了解合規面向如何運用這單一情報層級;加密合規軟體指南整理了合規面向所承擔的義務,而六款合規平台比較則呈現組合式技術堆疊的定位所在。
常見問題:區塊鏈安全軟體
如果我們不是金融機構,是否兩個面向都需要? 只要您與未經親自審核的交易對手在鏈上進行交易,合規面向就已經與您相關;相關義務是隨活動而生,而非隨牌照而生。
合規監控是安全的一部分嗎? 兩者共享同一個情報層級,但回答的是不同的問題:安全所問的是「這筆交易是否會利用漏洞攻擊我們」,合規所問的是「這個交易對手是否讓我們暴露於風險之中」。Phalcon Compliance回答的是後者。
審計無法涵蓋哪些內容? 報告完成後所發生變化的一切:交易對手風險、制裁名單認定、新的歸因分析,以及在執行期形成的風險暴露。
這兩個面向如何共享證據? 當兩者都取自同一套經過標記的情報時,每個警示都會將其依據一併帶入後續流程,調查便能從現有證據出發,而非從零開始。