Специалист по комплаенсу в VASP открывает элемент очереди в 11:42. Новый депозит поступил с кошелька, который девятнадцать дней назад контактировал с адресом, включённым в санкционный список. Часы отсчитывают время до принятия решения. Вопрос на экране обманчиво прост: какие данные на самом деле нужны системе скрининга, чтобы очистить или заблокировать этот адрес?
Честный ответ удивляет команды, пришедшие из традиционных финансов. Проверка адреса на AML в криптовалютной сфере не начинается со сбора документов, удостоверяющих личность, схем бенефициарного владения или регистрационных документов компании. Она начинается с одной строки — адреса кошелька — и заканчивается вердиктом о риске, построенным на основе ончейн-данных. В этой статье рассматривается единственный необходимый входной параметр, данные, которые движок скрининга собирает под капотом, необязательный контекст, повышающий точность, и структура вывода, которая возвращается к отделу комплаенса.
Единственный входной параметр — адрес блокчейна
Традиционные процессы противодействия отмыванию денег требуют огромного количества документов. Аналитики запрашивают паспорта, счета за коммунальные услуги, корпоративные реестры и подтверждения источника средств, прежде чем дело может продвинуться дальше. Ончейн-скрининг переворачивает этот порядок. Адрес кошелька — это весь входной параметр: строка с префиксом 0x в Ethereum, строка в формате base58 в Tron или EVM-совместимый адрес в таких сетях, как BNB Smart Chain и Arbitrum.
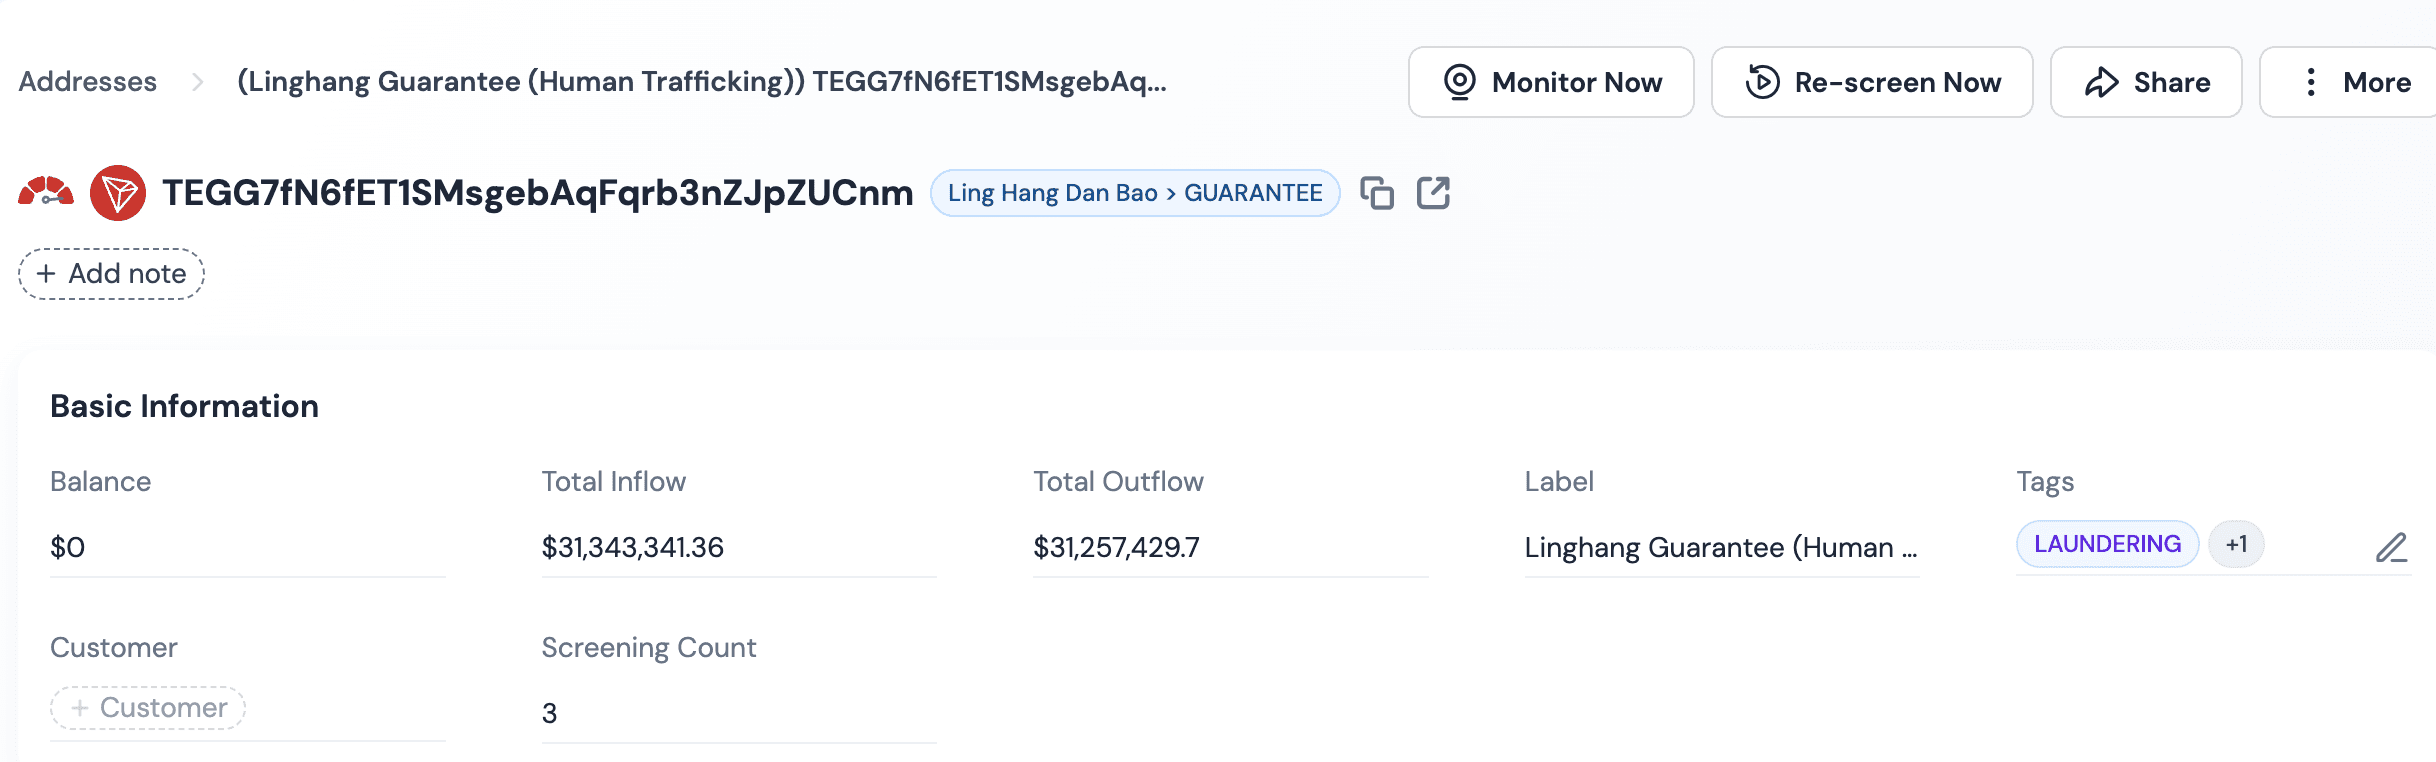
Этой единственной строки достаточно, потому что блокчейн — публичный реестр. Каждый перевод, совершённый адресом, каждый контракт, с которым он взаимодействовал, и каждый кластер связанных кошельков, к которому он принадлежит, доступны для наблюдения без какого-либо частного содействия со стороны владельца кошелька. Провайдер скрининга сопоставляет адрес с заранее построенным графом меток и возвращает вердикт за миллисекунды, а не в результате многодневной переписки по электронной почте.
Именно здесь криптокомплаенс отличается от верификации личности. KYC подтверждает, что человек или организация действительно являются теми, за кого себя выдают, на этапе онбординга. KYA, Know Your Address, проверяет адрес блокчейна на предмет истории транзакций и подверженности риску. Эти два уровня дополняют друг друга, а не заменяют, и только один из них основан на адресе.
Система скрининга собирает картину рисков под капотом
Команда комплаенса отправляет один адрес и получает весь заранее рассчитанный граф рисков. Никто не должен обходить цепочку, запускать собственную кластеризацию или вести дифф по санкционным спискам. То, как движок превращает этот единственный адрес в вердикт о риске — через сопоставление меток, совпадения по индикаторам и оценку подверженности риску, — подробно описано в нашем руководстве Crypto Address Risk Screening. Здесь же важно то, что отправляет команда и что возвращается обратно.
Актуальность меток — это то место, где слабый скрининг незаметно даёт сбой. OFAC может присвоить статус санкционного адреса цифровой валюте в рамках утреннего обновления, и адрес, который выглядел чистым в полночь, к полудню может стать высокорисковым. Движок, обновляющий набор меток в непрерывном цикле, закрывает это окно уязвимости, тогда как еженедельная пакетная обработка оставляет платформу «слепой» на несколько дней.
Обратно возвращается вердикт о риске, список категорий риска и рекомендуемое действие, структурированные для обоснованного решения, а не стена необработанных транзакций.
Необязательный контекст, повышающий точность скрининга
Адрес обязателен. Несколько необязательных полей уточняют вердикт без изменения рабочего процесса.
-
Идентификатор сети или блокчейна. Указание того, находится ли адрес в Ethereum, Tron, BNB Chain или другой поддерживаемой EVM-сети, предотвращает смешивание движком похожих по виду строк из разных сетей. Bitcoin и EVM-адреса используют разные форматы, но подсказка о сети всё равно устраняет неоднозначность для межсетевых депозитов.
-
Хэш транзакции. Полезен, когда проверка выполняется в режиме KYT, при котором движок оценивает конкретный перевод, а не адрес изолированно. Хэш привязывает вердикт к одному наблюдаемому перемещению средств.
-
Тег бизнес-сценария. То, проверяется ли адрес для входящего депозита, исходящего вывода средств или консолидации в горячий кошелёк, влияет на то, как следует интерпретировать уровень риска. Высокорисковый входящий депозит может быть помещён на карантин; тот же уровень для исходящего вывода может вызвать блокировку.
Ни одно из этих полей не требуется для получения вердикта. Это параметры настройки, которые помогают движку вернуть оценку, откалиброванную под фактическую подверженность риску, с которой платформа сталкивается в данный момент. API для скрининга, принимающий адрес и позволяющий указывать необязательные поля, упрощает интеграцию для первого развёртывания и масштабируется вместе с программой комплаенса.
Структура вывода: что возвращается в отдел комплаенса
Данные, которые видит команда комплаенса в ответ, структурированы для обоснованного решения, а не представляют собой стену необработанных транзакций.
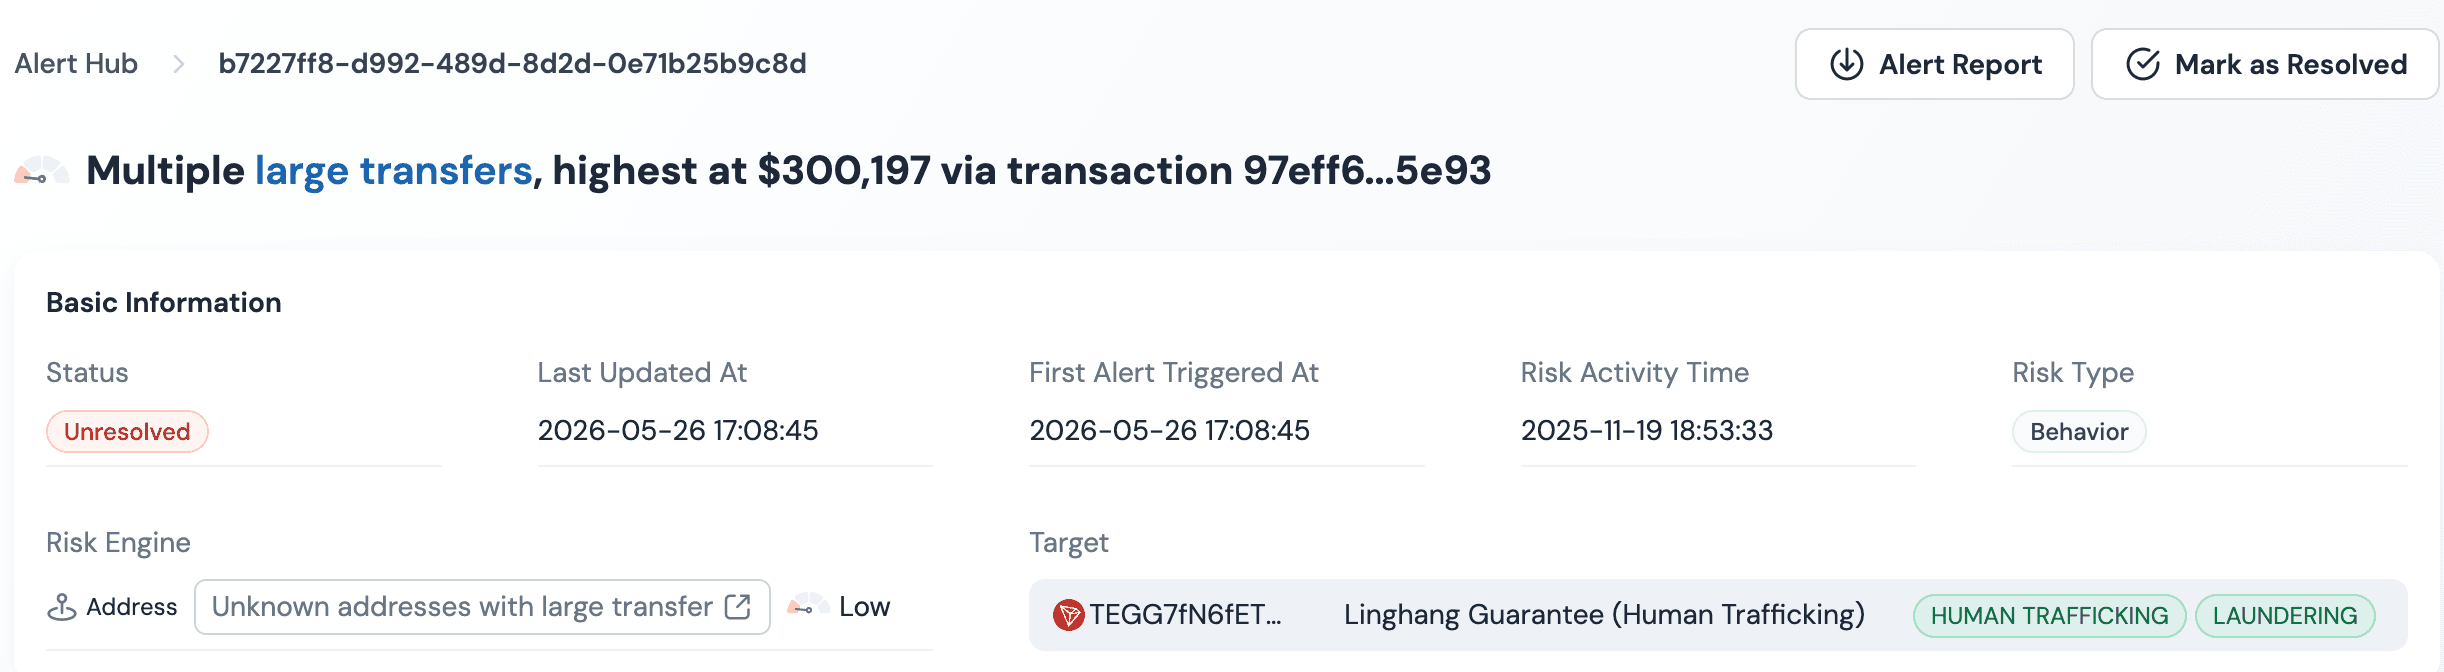
Стандартный объект ответа содержит три ключевых поля. Уровень риска относит адрес к одному из пяти настраиваемых уровней: Critical (критический), High (высокий), Medium (средний), Low (низкий) или No Risk (отсутствие риска). Список категорий риска перечисляет, какие индикаторы риска вызвали срабатывание оценки — например, санкции, миксер или атака (Attack). Рекомендация по решению сопоставляет уровень с действием, определённым политикой платформы: Allow (разрешить), Review (проверить) или Block (заблокировать). Значение каждого уровня риска устанавливается организацией в соответствии с её внутренней политикой комплаенса и аппетитом к риску.
| Поле вывода | Назначение для отдела комплаенса | Ценность для аудита |
|---|---|---|
| Уровень риска (5 уровней) | Направление аналитику или автоматическое решение | Настраиваемая запись политики |
| Категории риска | Обоснование блокировки или эскалации | Указанные конкретные индикаторы риска |
| Рекомендация по решению | Запуск процесса Allow / Review / Block | Документированное рекомендуемое действие |
Рекомендация по решению носит консультативный характер. Собственная политика управления рисками платформы определяет, будет ли средний (Medium) балл для входящего депозита направлен на ручную проверку или автоматически очищен с последующим мониторингом. Что гарантирует ответ, так это воспроизводимость каждого вердикта: один и тот же адрес, проверенный в один и тот же момент времени, возвращает один и тот же балл и список категорий. Именно эта воспроизводимость делает вывод пригодным в качестве доказательства при проверке, когда регулятор спрашивает, почему та или иная транзакция была разрешена. Это также согласует проверку с риск-ориентированным подходом, лежащим в основе Рекомендаций FATF для виртуальных активов и VASP.
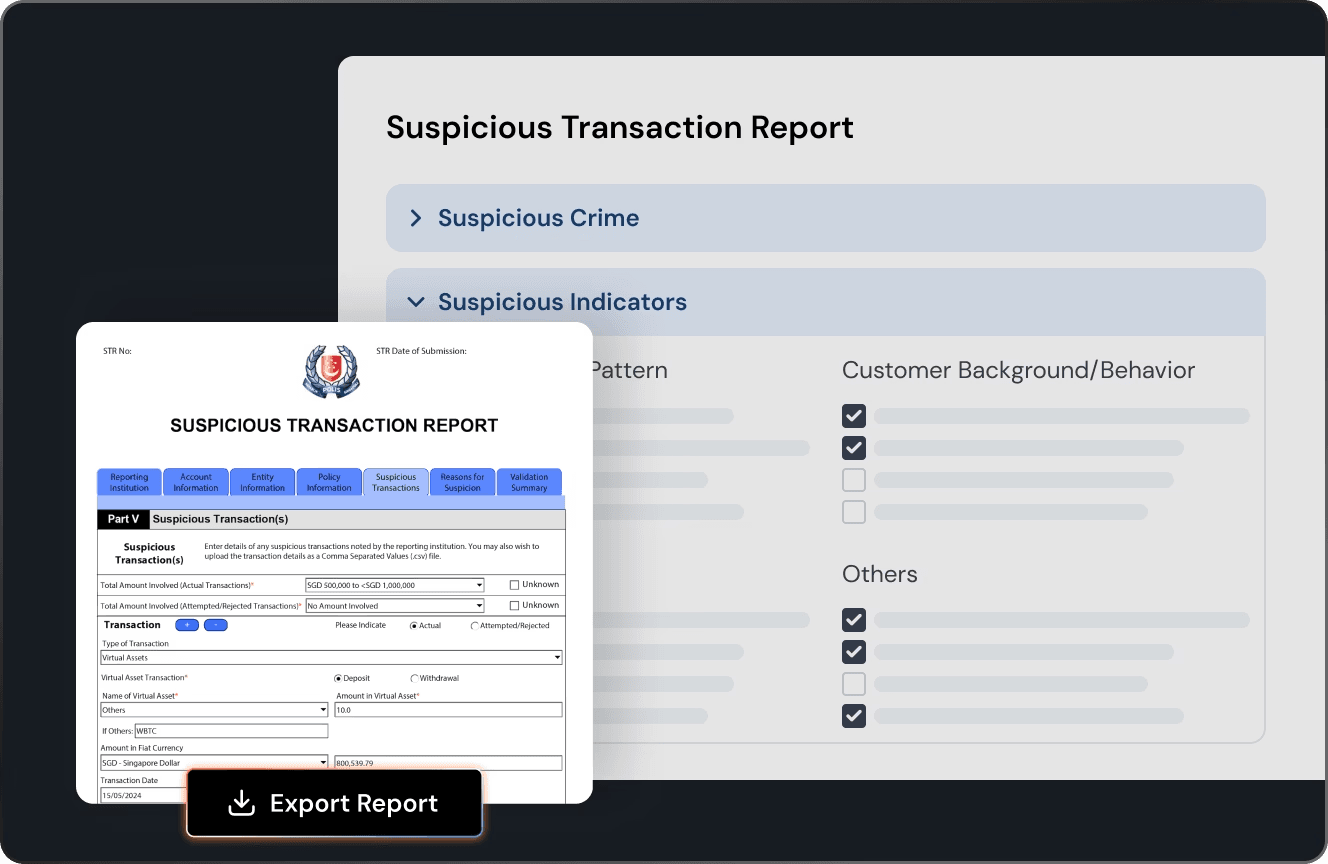
Ответ также можно экспортировать. Большинство промышленных развёртываний записывают вердикт, временную метку, адрес и список категорий в журнал комплаенса, чтобы платформа могла восстановить историю скрининга для любого адреса за весь срок его существования. Это превращает каждую проверку из решения в конкретный момент времени в продольную запись.
Для более широкого понимания того, как скрининг адресов вписывается в полную программу AML-комплаенса для бирж и VASP, см. Crypto AML Compliance. С операционной стороны Crypto Wallet Screening описывает, как входной адрес проходит через конвейер скрининга.
→ Закажите демонстрацию Phalcon Compliance и выполните проверку адреса на AML в реальном времени для кошелька: Заказать демонстрацию
Часто задаваемые вопросы
В чём разница между данными, необходимыми для проверки адреса на AML, и данными, необходимыми для KYC?
Для проверки адреса на AML нужен один адрес кошелька. Движок скрининга собирает картину рисков на основе ончейн-истории, меток и подверженности контрагентов риску. Верификация личности, напротив, подтверждает человека или организацию, стоящую за учётной записью, и требует документов. Эти два уровня дополняют друг друга, и только проверка адреса основана на адресе.
Можно ли проверить адрес без какой-либо информации о клиенте?
Да. Поскольку блокчейн — публичный реестр, одного адреса достаточно в качестве входного параметра. Провайдер скрининга сопоставляет его с заранее построенным графом меток и возвращает уровень риска. Для получения результата не требуется ни имя клиента, ни документ, ни самостоятельное подтверждение.
Как часто следует обновлять данные меток, лежащие в основе проверки?
Безопасным базовым вариантом является непрерывное обновление. Санкционные назначения и инциденты безопасности происходят по непредсказуемому графику, и адрес, который сегодня проходит проверку как чистый, завтра может оказаться высокорисковым. Еженедельный цикл пакетной обработки оставляет окна уязвимости длительностью в несколько дней; непрерывный цикл обновления закрывает их.
Включает ли ответ рекомендуемое действие или только уровень риска?
И то, и другое. Ответ содержит уровень риска из одного из пяти настраиваемых уровней (Critical, High, Medium, Low или No Risk), конкретные категории риска, вызвавшие срабатывание оценки, и рекомендацию по решению, сопоставленную с Allow, Review или Block. Итоговое действие определяется собственной политикой платформы, но рекомендация даёт аналитику согласованную отправную точку.
В каком формате должен быть адрес?
В нативном формате для своей сети. Шестнадцатеричная строка с префиксом 0x в Ethereum и EVM-сетях, строка в формате base58 в Tron или формат, нативный для сети Bitcoin. Указание идентификатора сети или блокчейна вместе с адресом устраняет любую неоднозначность при межсетевом скрининге.