Сотрудник комплаенса вводит адрес кошелька в строку поиска и ждёт. При проверке в прошлом квартале адрес оказался чистым, но ландшафт контрагентов вокруг него меняется с каждым блоком. Сотруднику нужен не очередной файл идентификации. Ему нужна оценка риска самого адреса, полученная достаточно быстро, чтобы действовать до того, как средства уйдут дальше. Скрининг риска крипто-адреса — это и есть такая оценка. Вы отправляете один адрес кошелька. Система прогоняет его через базу данных помеченных адресов, сопоставляет с фиксированным набором индикаторов риска и возвращает уровень риска вместе с показателем экспозиции, на основе которого команда может действовать.
Что на самом деле означает скрининг риска крипто-адреса
Скрининг риска крипто-адреса — это разовая оценка риска ПОД/ФТ для одного адреса кошелька. Вы отправляете адрес, система оценивает его по всем активным движкам риска для типа "адрес" и возвращает уровень риска вместе с показателями экспозиции. Скрининг не проверяет, кто является клиентом. Он считывает риск-профиль самого адреса как снимок на момент запроса.
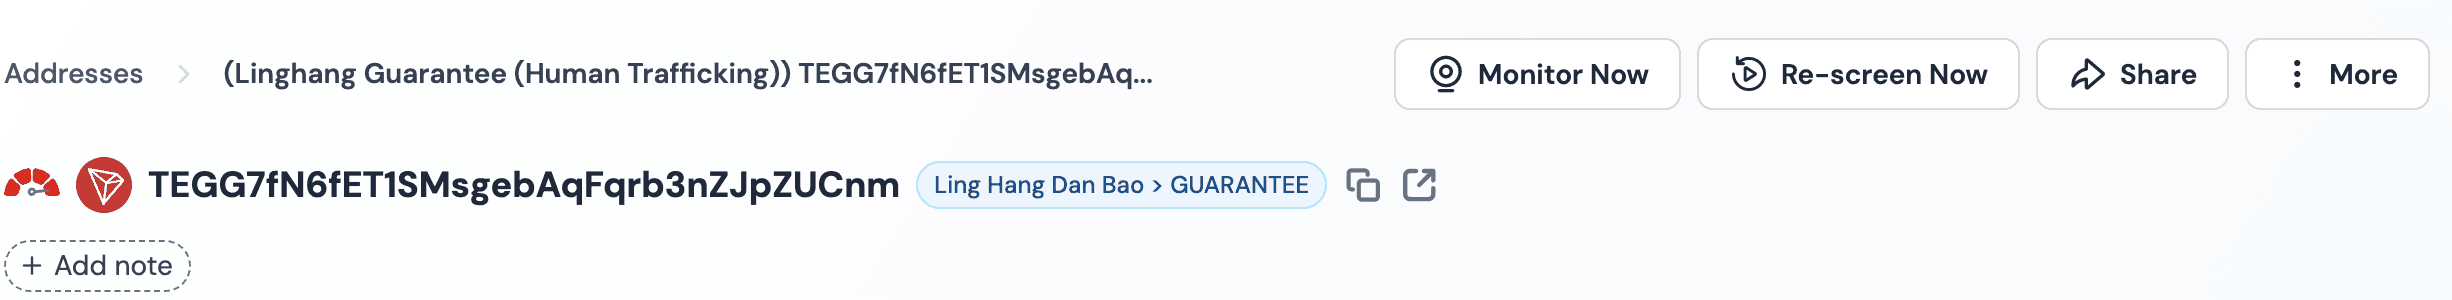
Ключевое слово здесь — разовый. Скрининг отвечает на вопрос, актуальный в конкретный момент времени: каков риск этого адреса прямо сейчас. Команда комплаенса проводит скрининг, когда ожидается депозит, когда появляется контрагент, или когда аналитик берёт адрес на проверку. Результат — это стоп-кадр, а не поток данных.
Именно это отличает скрининг от мониторинга. Скрининг — это единичная оценка, запускаемая ручным или API-запросом. Мониторинг же непрерывен. Как только адрес поставлен на мониторинг, система повторно запускает анализ по динамическому расписанию и отправляет оповещения при изменении уровня риска или срабатывании нового индикатора риска — без необходимости повторной отправки адреса. Скрининг — это снимок. Мониторинг — это живой поток. Подробное объяснение непрерывной стороны процесса приведено в руководстве по AML-мониторингу на основе адресов.
Скрининг — это минимальная единица действия в рамках Know Your Address, или KYA. Это атомарный шаг, на котором строится любой более широкий AML-процесс. Программа комплаенса может провести тысячи проверок, эскалировать рискованные из них и поставить часть на мониторинг. Но именно проверка является базовой единицей, и её точное определение — это отправная точка для всего остального стека контроля. Эта обязанность вписывается в риск-ориентированный подход FATF, который предполагает, что VASP должен оценивать риск до совершения транзакции. Проверка адреса — это наименьшая единица, соответствующая этому требованию на уровне кошелька, согласно руководству FATF RBA для VASP.
Как работает скрининг: четырёхэтапный механизм
Процесс скрининга разбивается на четыре последовательных этапа, и каждый этап соответствует конкретному узлу данных или принятия решения. Механизм не абстрактный. Это продуктовая логика модуля KYA (скрининг адресов) в Phalcon Compliance, поэтому определение того, как работает скрининг, — это также определение того, как работает продукт.
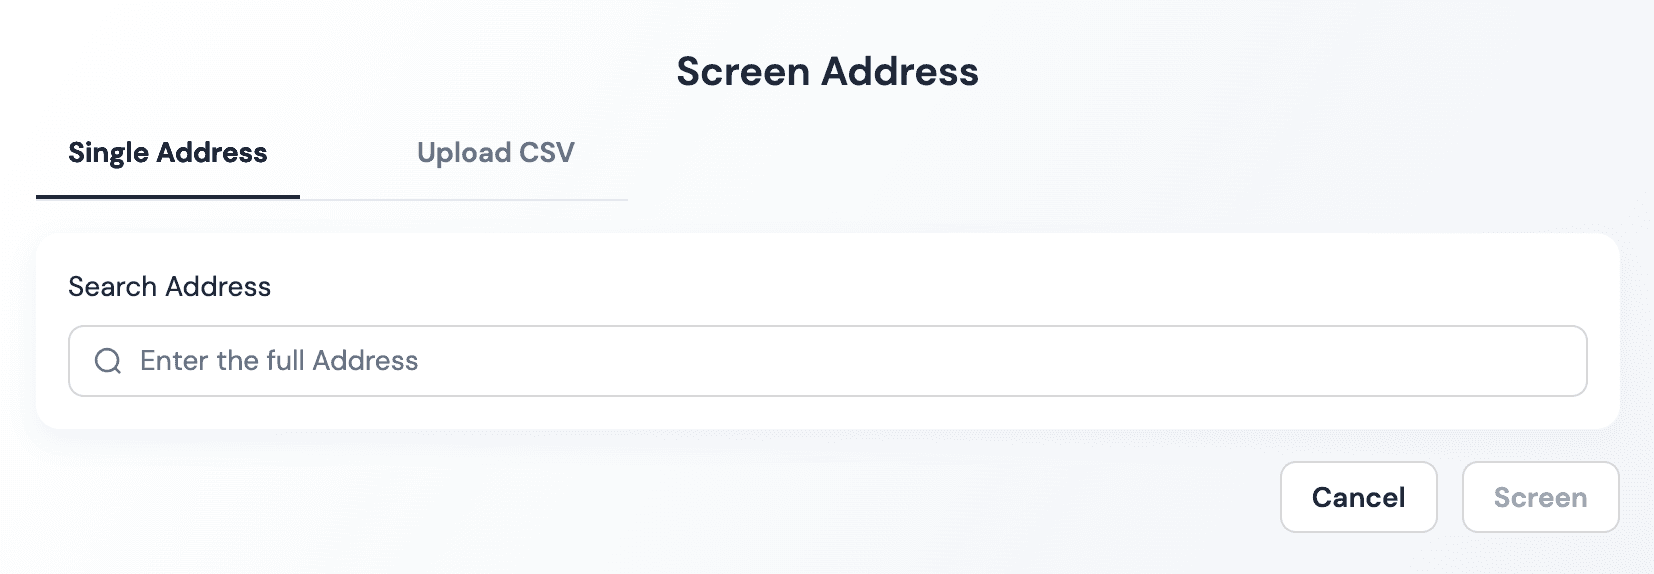
Первый этап — ввод адреса. Аналитик комплаенса отправляет один адрес через действие "проверить адрес" (screen-an-address) или загружает CSV-пакет с не более чем ста адресами на файл. Адрес автоматически проверяется по всем активным движкам риска типа "адрес" в проекте. Выбор движка в момент запроса не требуется, поскольку адрес прогоняется через весь активный набор.
Второй этап — сопоставление с библиотекой меток. Отправленный адрес сопоставляется с верифицированной базой данных адресов BlockSec, которая содержит более 600 миллионов помеченных адресов. Метки формируются системой автоматически и неизменяемы, они берутся из этой верифицированной базы данных, поэтому аналитик не может вручную отредактировать метку, чтобы смягчить результат. Метка может указывать, например, на известный горячий кошелёк биржи или на признанный незаконный сервис. Помимо меток, адрес несёт теги. Системные теги, такие как "под санкциями" или "миксер", неизменяемы. Пользовательские теги редактируемы, с ограничением в пять тегов на адрес в совокупности.
Третий этап — срабатывание индикатора риска. Движок Risk Exposure Engine оценивает, связан ли адрес с каким-либо из семнадцати индикаторов риска. Полный набор индикаторов:
-
Санкции
-
Атака
-
Мошенничество
-
Программы-вымогатели
-
Материалы о насилии над детьми
-
Отмывание денег
-
Миксинг
-
Тёмный рынок
-
Бизнес в даркнете
-
Заблокирован
-
Азартные игры
-
Биржа без KYC
-
Финансирование терроризма
-
Юрисдикция из серого списка FATF
-
Юрисдикция высокого риска по FATF
-
Торговля людьми
-
Наркоторговля
Движок оценивает три шаблона: "Сущность" — метка риска на самом адресе; "Взаимодействие" — связь с известной рисковой сущностью в графе взаимодействий; и "Чёрный список" — прямая транзакция с адресом из чёрного списка.
Четвёртый этап — оценка риска и вывод экспозиции. Адрес попадает в один из пяти уровней риска: от "Критический" через "Высокий" и "Средний" до "Низкий" и "Без риска". Наряду с уровнем движок возвращает значение экспозиции (Exposure Value). Это общая стоимость активов в долларах США, которые произошли из рискового источника или когда-либо с ним взаимодействовали. Также возвращается процент экспозиции (Exposure Percentage) — доля загрязнённых активов относительно общей суммы входящих или исходящих транзакций адреса. Уровень сообщает команде, насколько серьёзна ситуация. Показатели экспозиции сообщают, насколько велик масштаб.
Именно этот четырёхэтапный конвейер, от ввода до вывода экспозиции, на практике и подразумевается под термином "скрининг риска адреса". Чтобы увидеть, как этот же конвейер работает в рамках процесса проверки кошелька, операциональное описание доступно в разделе проверка крипто-кошельков.
Уровни риска и семнадцать индикаторов риска
Результат проверки двумерен. Одна ось — это серьёзность, выраженная пятью уровнями риска. Другая ось — категория, выраженная семнадцатью индикаторами риска. Вместе они говорят сотруднику комплаенса и о том, насколько плохо, и о том, какого рода проблема.
Значение каждого уровня риска в политике самой организации определяется ею же, настраиваясь в соответствии с внутренней программой комплаенса и аппетитом к риску. Платформа предоставляет фреймворк. Команда задаёт пороговые значения.
Семнадцать индикаторов риска — это фиксированный набор категорий, перечисленный в разделе о механизме выше. Более глубокий разбор того, как каждый индикатор соотносится с уровнем риска, смотрите в нашем подробном материале о скрининге адресов.
Поверх стандартного движка действуют два механизма переопределения. Адрес из чёрного списка автоматически получает уровень риска "Критический" и обходит стандартную проверку движком риска. Любой адрес, совершающий прямую транзакцию с адресом из чёрного списка, также помечается как "Критический". Адрес из белого списка автоматически получает уровень "Без риска" и также обходит стандартный движок. Эти переопределения являются жёсткими, а не рекомендательными. Они позволяют команде комплаенса закрепить заведомо плохой или заведомо хороший адрес так, чтобы ни одна будущая проверка не смягчала и не повышала его статус через обычный путь правил.
От скрининга к непрерывному мониторингу
Определение — это отправная точка. Как только команда комплаенса может назвать, что такое проверка, как работают четыре этапа и что означает результат "шесть на семнадцать", следующий вопрос — что происходит после снимка. Адрес, признанный чистым сегодня, на следующей неделе может оказаться связан с незаконной деятельностью. Разовая проверка не улавливает такой дрейф. Естественный следующий шаг — поставить адрес на мониторинг. После этого система повторно запускает анализ по динамическому расписанию и оповещает команду при изменении уровня риска или срабатывании нового индикатора, без необходимости ручного повторного запроса. В североамериканском контексте скрининг адресов также является минимальным действием, соответствующим требованиям санкционного скрининга OFAC и ожиданиям программы AML FinCEN на уровне кошелька, до зачисления депозита.
Эта непрерывная сторона процесса — отдельное определение, рассмотренное в материале о мониторинге. Более глубокий обзор того, как проверка KYA вписывается в более широкий стек комплаенса по ПОД/ФТ, доступен в разделе Phalcon Compliance.
Часто задаваемые вопросы
Является ли скрининг риска крипто-адреса тем же самым, что и мониторинг?
Нет. Скрининг — это разовая оценка риска одного адреса, запускаемая ручным или API-запросом. Мониторинг непрерывен. После включения система повторно запускает анализ по динамическому расписанию и отправляет оповещения при изменении риска, без повторной отправки адреса.
Какова минимальная единица проверки для адреса?
Один адрес кошелька. Аналитик может проверить один адрес за раз или загрузить CSV-пакет с не более чем ста адресами на файл. Каждый адрес автоматически проверяется по всем активным движкам риска типа "адрес" в проекте.
Что измеряют значение экспозиции (Exposure Value) и процент экспозиции (Exposure Percentage)?
Exposure Value — это общая стоимость активов в долларах США, которые произошли из рискового источника или когда-либо с ним взаимодействовали. Exposure Percentage — это доля загрязнённых активов относительно общей суммы входящих или исходящих транзакций адреса. Первый показатель говорит о том, сколько активов подвержено риску. Второй — о доле этого риска.
Как адреса из чёрного и белого списков влияют на скрининг?
Адрес из чёрного списка автоматически получает уровень риска "Критический" и обходит стандартный движок риска. Любой адрес, совершающий прямую транзакцию с адресом из чёрного списка, также помечается как "Критический". Адрес из белого списка автоматически получает уровень "Без риска" и также обходит стандартный движок. Оба этих правила являются жёсткими переопределениями, а не рекомендательными.