

合规官在搜索栏中输入一个钱包地址,然后等待结果。这个地址在上个季度的背景调查中是干净的,但围绕它的交易对手情况每个区块都在变化。合规官需要的不是另一份身份文件,而是对该地址本身的风险判读,并且要足够快地返回,以便在资金转移之前采取行动。加密货币地址风险筛查就是这种判读。你提交一个钱包地址,系统会将其与已标记地址数据库进行比对,匹配一组固定的风险指标,然后返回一个风险等级以及团队可以据此行动的风险敞口数值。
加密货币地址风险筛查的真正含义
加密货币地址风险筛查是对单个钱包地址进行的一次性反洗钱(AML)和反恐怖融资(CFT)风险评估。你提交一个地址,系统会将其与所有已启用的地址类风险引擎进行评估,并返回风险等级和风险敞口数值。筛查并不验证客户是谁,它读取的是该地址本身在查询那一刻的风险画像,是一个快照。
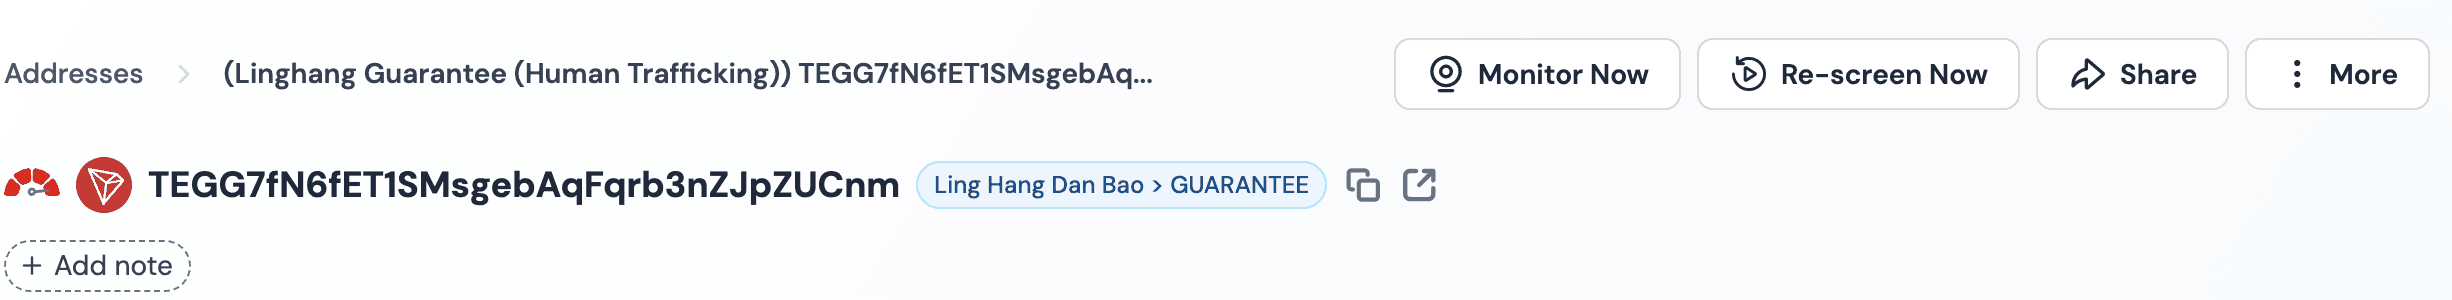
关键词是一次性。筛查回答的是一个特定时点的问题:这个地址现在的风险是什么。合规团队会在存款待处理时、交易对手出现时,或分析师调取某个地址进行审查时进行筛查。结果是一个静止的画面,而不是持续的信息流。
这使得筛查与监控有本质区别。筛查是由人工或 API 查询触发的单次评估。监控则是持续性的。一旦某个地址被设为监控对象,系统会按动态时间表重新运行分析,并在风险等级发生变化或出现新的风险指标命中时推送提醒,无需任何人重新提交该地址。筛查是快照,监控是实时信息流。关于持续性一侧的定义说明,详见基于地址的 AML 监控指南。
筛查是"了解你的地址"(Know Your Address,即 KYA)的最小行动单元。它是更广泛的 AML 工作流所建立的原子步骤。一个合规项目可以运行数千次筛查,对高风险的地址进行升级处理,并将其中一部分设为监控对象。但筛查是基础单元,精确定义它是理解整个控制体系其余部分的切入点。这项职责属于 FATF 基于风险的方法(risk-based approach)框架,该框架要求 VASP 在交易前评估风险。根据 FATF 针对 VASP 的 RBA 指南,地址筛查是在钱包层面满足该要求的最小单元。
筛查如何运作:四步机制
筛查行为分解为四个连续步骤,每个步骤都对应一个具体的数据或决策节点。这一机制并非抽象概念,它是 Phalcon Compliance 的 KYA(地址筛查)模块的产品逻辑,因此定义筛查如何运作,也就是在定义该产品如何运作。
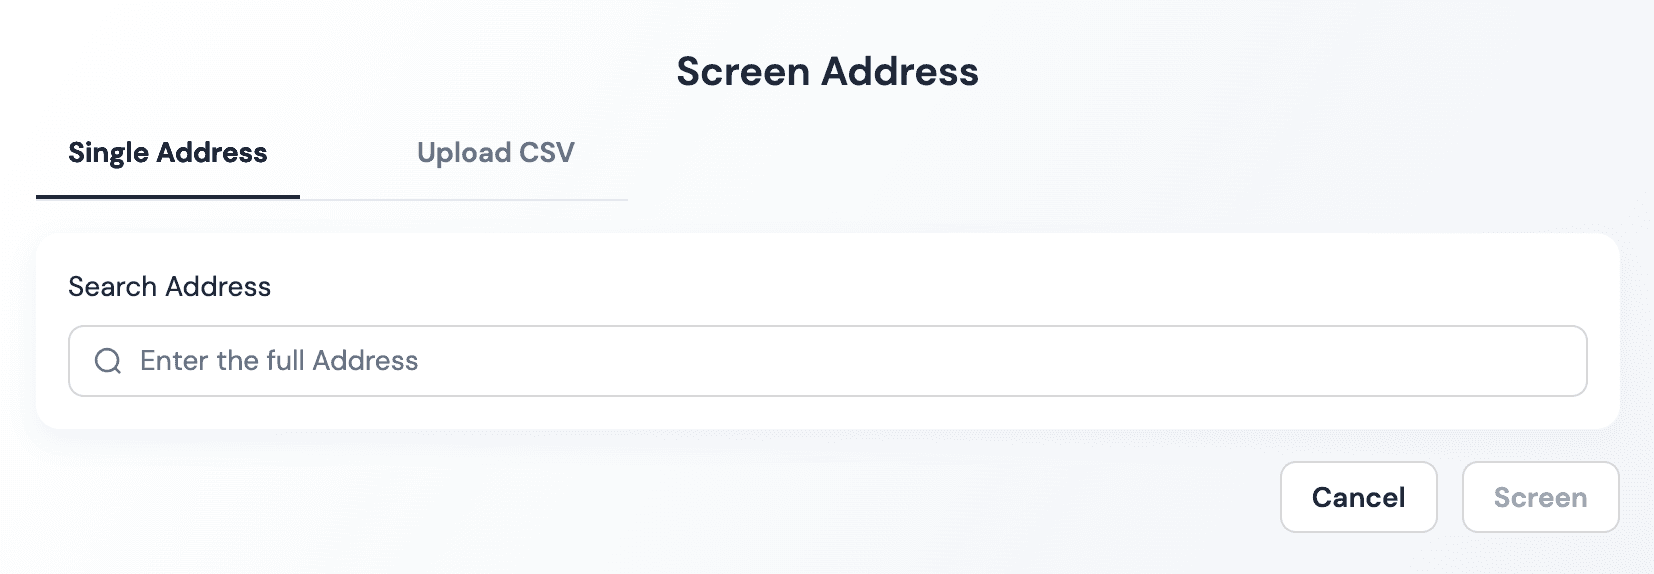
第一步是地址输入。 合规分析师通过"筛查地址"操作提交单个地址,或上传一个每份文件最多包含一百个地址的 CSV 批次文件。该地址会自动与项目中所有已启用的地址类风险引擎进行比对。查询时无需选择引擎,因为该地址会运行整套已启用的引擎。
第二步是标签库匹配。 提交的地址会与 BlockSec 已验证地址数据库进行比对,该数据库包含超过 6 亿个已标记地址。标签是系统自动生成且不可更改的,来源于该已验证数据库,因此分析师无法手动编辑标签来软化结果。某个标签可能显示为已知交易所热钱包,或已识别的非法服务。除标签外,地址还带有标记(tag)。系统标记(例如受制裁或混币器)是不可更改的。自定义标记是可编辑的,每个地址合计最多可添加五个标记。
第三步是风险指标命中检测。 风险敞口引擎(Risk Exposure Engine)会评估该地址是否与十七项风险指标中的任意一项相关联。完整的指标集包括:
-
受制裁
-
攻击
-
诈骗
-
勒索软件
-
儿童虐待内容
-
洗钱
-
混币
-
暗网市场
-
暗网业务
-
已被封锁
-
赌博
-
无 KYC 交易所
-
恐怖融资
-
FATF 灰名单司法辖区
-
FATF 高风险司法辖区
-
人口贩卖
-
毒品贩运
该引擎评估三种模板:实体(Entity),即地址本身携带的风险标签;交互(Interaction),即在交互图谱中与已知风险实体存在关联;以及黑名单(Blacklist),即与黑名单地址存在直接交易。
第四步是风险评分与风险敞口输出。 该地址会被归入五个风险等级之一,从严重(Critical)依次降至高(High)、中(Medium)、低(Low),直至无风险(No Risk)。除风险等级外,引擎还会返回风险敞口值(Exposure Value),即源自或曾与风险来源发生过交互的资产总美元价值。它还会返回风险敞口占比(Exposure Percentage),即受污染资产相对于该地址总流入或流出价值的占比。风险等级告诉团队问题有多严重,风险敞口数值则告诉他们涉及多大金额。
从输入到风险敞口输出的这一四步流程,正是"地址风险筛查"这一说法在实践中的具体所指。要了解同样的流程如何在钱包筛查工作流中运行,可参考加密钱包筛查这一相关主题页面中的操作说明。
风险等级与十七项风险指标
一次筛查的输出结果是二维的。一个维度是严重程度,由五个风险等级来体现;另一个维度是类别,由十七项风险指标来体现。两者结合,能让合规官同时了解问题有多严重、属于哪种类型。
每个风险等级在政策层面的具体含义由组织自行定义,可根据其内部合规计划和风险偏好进行配置。平台提供的是框架,团队提供的是阈值。
十七项风险指标是固定的类别集合,已在上文机制部分列出。关于每项指标如何对应到具体风险等级的更深入说明,请参阅我们的地址筛查深度解析文章。
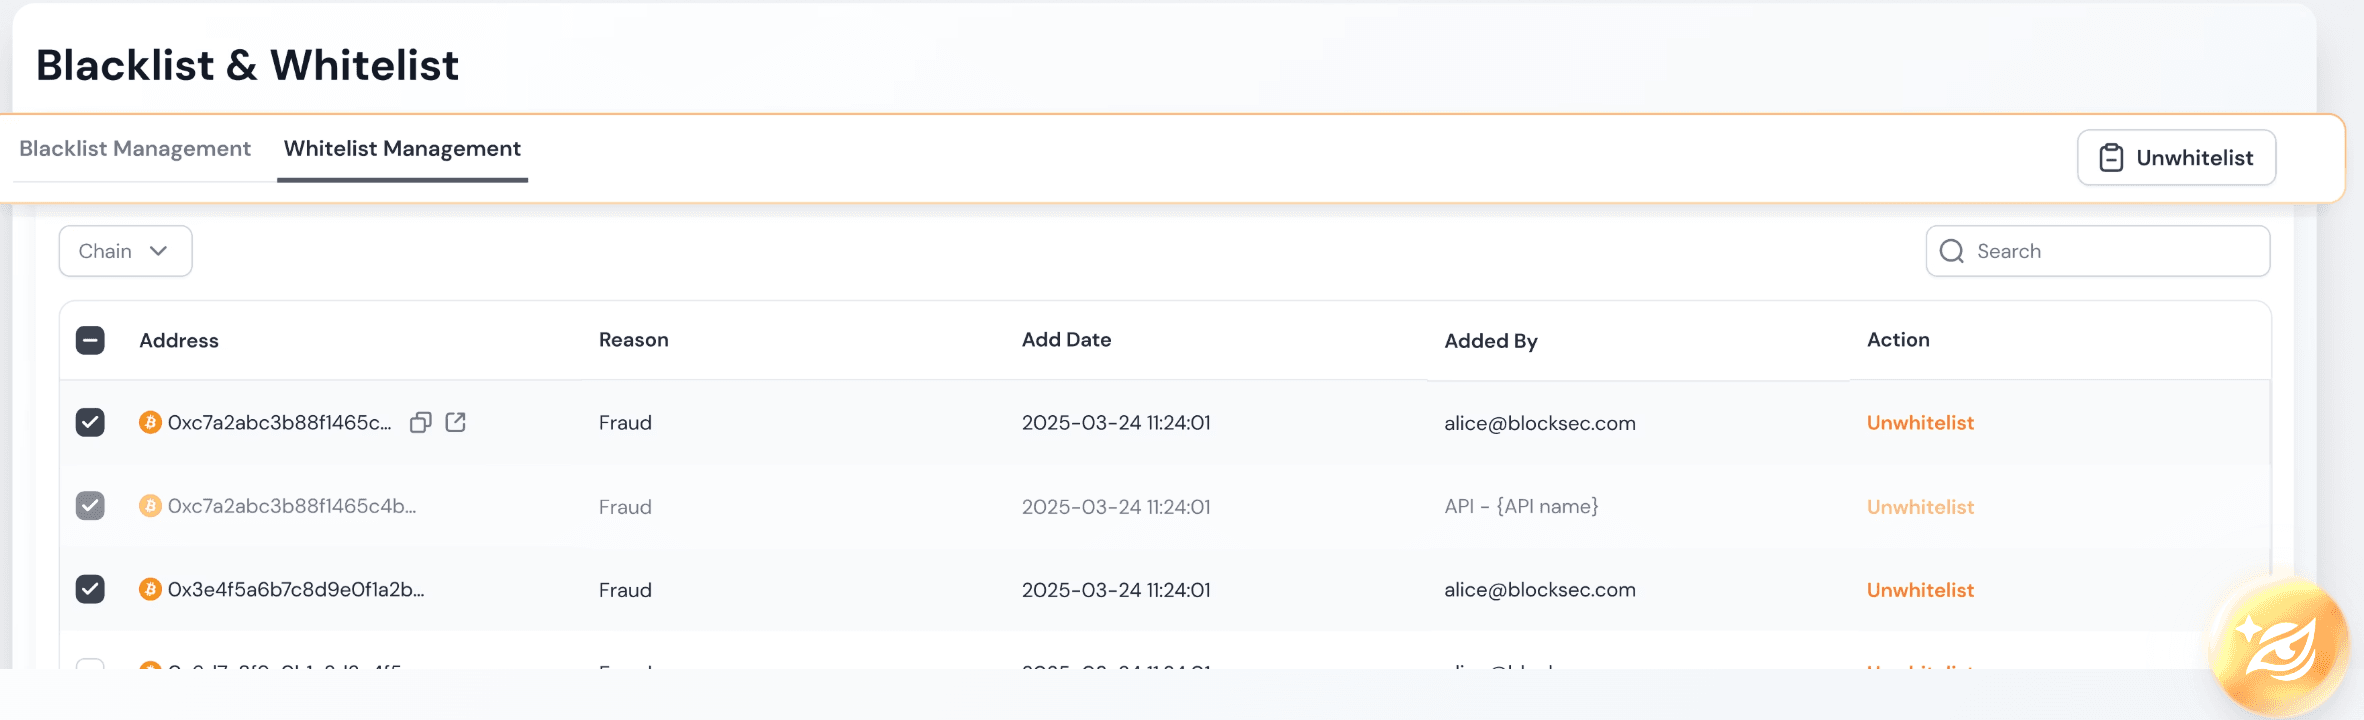
在标准引擎之上,还有两种覆盖机制。黑名单地址会被自动判定为严重(Critical)风险,并绕过标准风险引擎的筛查流程。任何与黑名单地址存在直接交易的地址,同样会被标记为严重风险。白名单地址会被自动判定为无风险(No Risk),同样绕过标准引擎。这些覆盖是强制性的,而非仅供参考。它们使合规团队能够将已知的坏地址或好地址进行固定标注,以确保未来任何筛查都不会通过常规规则路径软化或升级该判定结果。
从筛查到持续监控
定义只是起点。一旦合规团队能够明确说出什么是一次筛查、四个步骤如何运行、以及六乘十七的输出结果意味着什么,下一个问题便是:快照之后会发生什么。今天被判定为清白的地址,下周可能就被关联到非法活动。一次性的筛查无法捕捉到这种变化。自然而然的下一步,是将该地址设为监控对象。此后系统会按动态时间表重新运行分析,并在风险等级发生变化或出现新指标命中时提醒团队,无需人工重新查询。在北美的合规背景下,地址筛查也是在存款入账之前,于钱包层面满足 OFAC 制裁筛查与 FinCEN 反洗钱项目要求的最低限度行动。
持续监控这一侧是一个独立的定义,在监控相关说明文章中有详细阐述。关于 KYA 筛查如何融入更广泛的 AML 和 CFT 合规体系的深入解读,主线内容位于 Phalcon Compliance 中心页面。
常见问题解答
加密货币地址风险筛查与监控是一回事吗?
不是。筛查是对单个地址进行的一次性风险评估,由人工或 API 查询触发。监控是持续性的。一旦启用,系统会按动态时间表重新运行分析,并在风险发生变化时推送提醒,无需重新提交该地址。
地址的最小筛查单元是什么?
单个钱包地址。分析师可以一次筛查一个地址,也可以上传一个每份文件最多包含一百个地址的 CSV 批次文件。每个地址都会自动与项目中所有已启用的地址类风险引擎进行比对。
风险敞口值(Exposure Value)和风险敞口占比(Exposure Percentage)分别衡量什么?
风险敞口值是源自或曾与风险来源发生过交互的资产总美元价值。风险敞口占比是受污染资产相对于该地址总流入或流出价值的占比。前者告诉你涉及多少金额,后者告诉你占比是多少。
黑名单和白名单地址如何影响筛查?
黑名单地址会被自动判定为严重(Critical)风险,并绕过标准风险引擎。任何与黑名单地址存在直接交易的地址,同样会被标记为严重风险。白名单地址会被自动判定为无风险(No Risk),同样绕过标准引擎。这两者都是强制性覆盖规则,而非仅供参考的建议规则。



