一位VASP的合规官在上午11点42分打开了一个队列项目。一笔新的存款来自一个19天前曾接触过制裁指定地址的钱包。决策时钟正在运转。屏幕上的问题看似简单:筛查系统究竟需要哪些数据才能清除或拦截这个地址?
对于习惯了传统金融的团队来说,真实的答案令人意外。加密货币AML地址检查并非始于收集身份证明文件、受益所有权架构图或企业注册文件。它始于一个字符串——钱包地址——并以基于链上证据构建的风险判定结束。本文将带您了解所需的唯一输入项、筛查引擎在其之下汇集的数据、能提升准确性的可选上下文,以及流回合规部门的输出结构。
区块链地址是唯一的输入项
传统的反洗钱工作流程严重依赖文件。分析师在文件能够推进之前,需要索取护照、水电账单、企业注册信息和资金来源证明。链上筛查颠覆了这一顺序。钱包地址就是全部输入:以太坊上以0x为前缀的字符串、Tron上的base58字符串,或BNB智能链、Arbitrum等EVM兼容链上的地址。
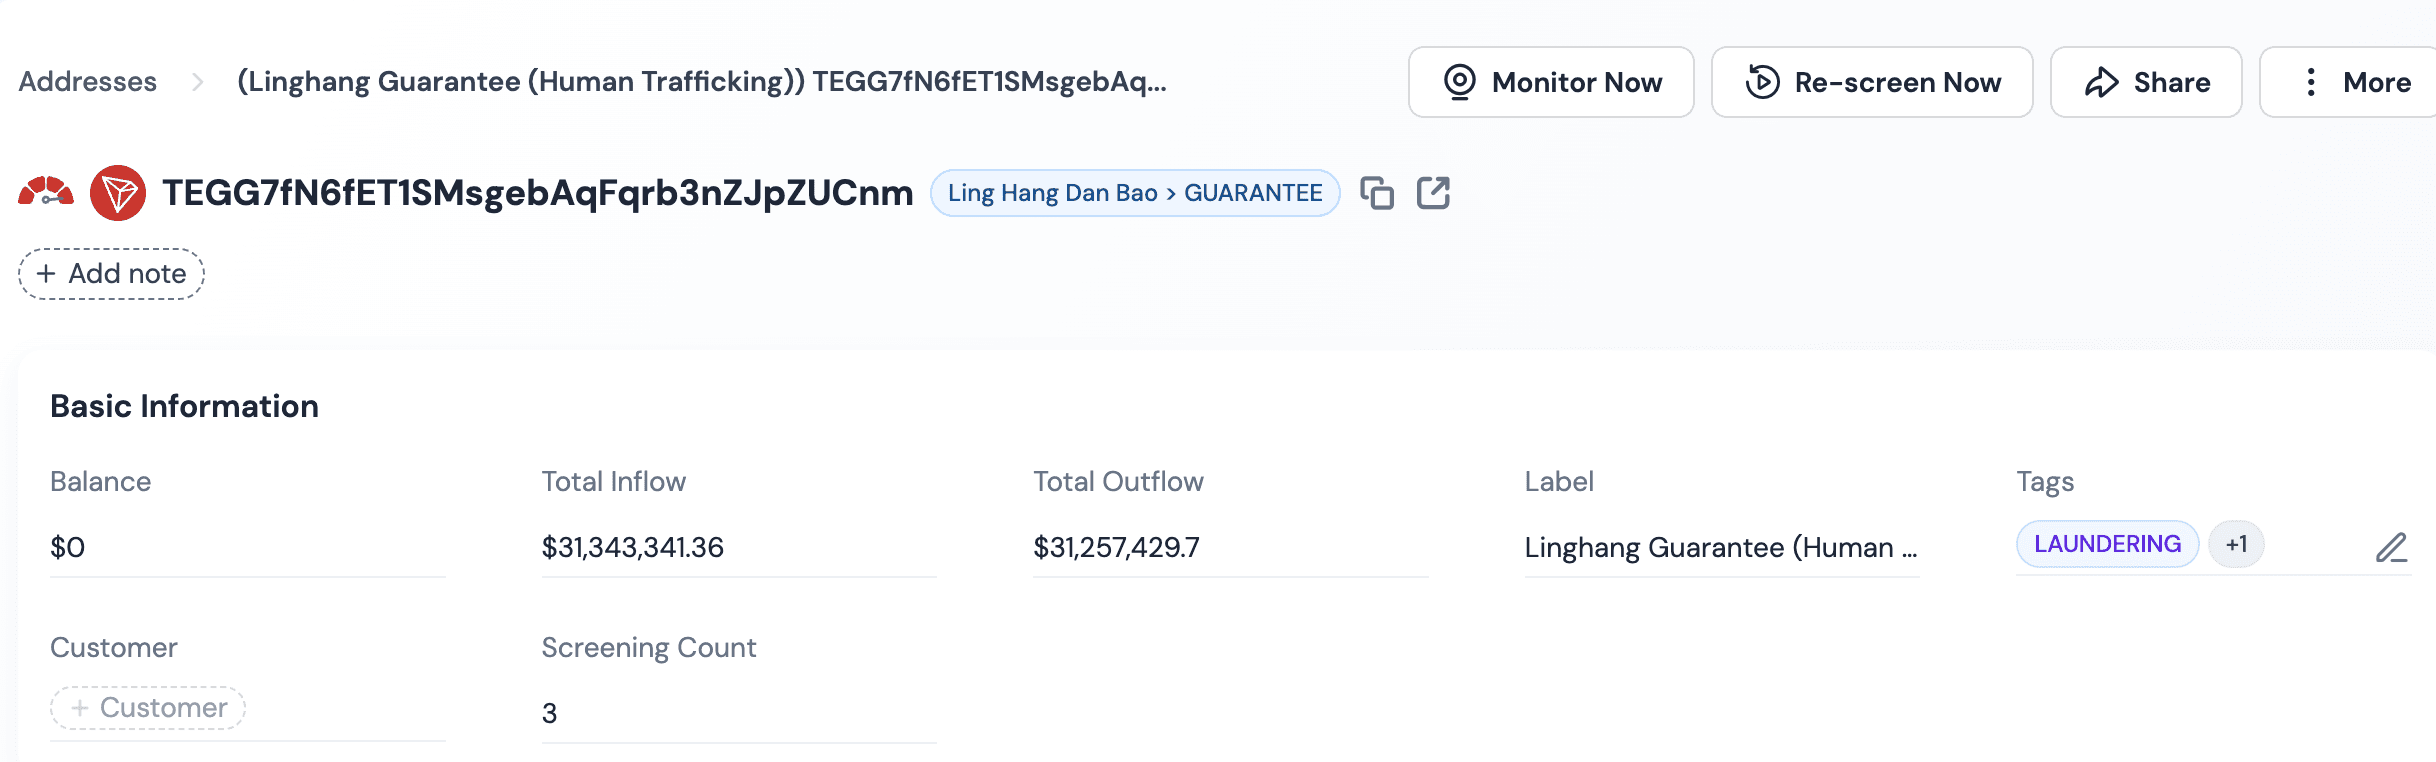
这一单一字符串之所以足够,是因为区块链是一个公开账本。该地址进行的每一笔转账、接触过的每一个合约,以及所属的每一个关联钱包集群,无需钱包所有者的任何私下配合即可被观察到。筛查提供商将该地址与预先构建的标签图谱进行比对,并在毫秒级返回判定结果,而不是经过邮件往来数日才能得出结论。
这也是加密货币合规与身份验证的分歧所在。KYC在入职时确认某个人或实体确实是其所声称的身份。KYA(Know Your Address,了解你的地址)则针对区块链地址筛查其交易历史和风险敞口。这两个层面是互补关系,而非相互替代,其中只有一个是以地址为驱动的。
筛查系统在底层汇集风险图谱
合规团队提交一个地址,便继承了整个预先计算好的风险图谱。没有人需要去爬取链上数据、自行运行聚类分析,或维护制裁名单的差异比对。引擎如何通过标签匹配、指标命中和敞口评分,将这一单一地址转化为风险判定,详见我们的Crypto Address Risk Screening指南。这里的重点在于团队提交了什么,以及流回来的是什么。
标签的新鲜度正是薄弱筛查悄然失效之处。OFAC可能在一次早间更新中指定一个数字货币地址,一个在午夜看起来干净的地址,到中午就可能变成高风险。持续循环刷新标签集的引擎能够弥合这一敞口窗口,而每周批处理作业则会让平台在数天内处于盲区。
流回的内容是一个风险判定、一个风险类别列表和一个推荐操作,其结构是为了支撑可辩护的决策,而非堆砌原始交易记录。
提升筛查准确性的可选上下文
地址是必填项。少数可选字段能够在不改变工作流程的情况下使判定结果更加精准。
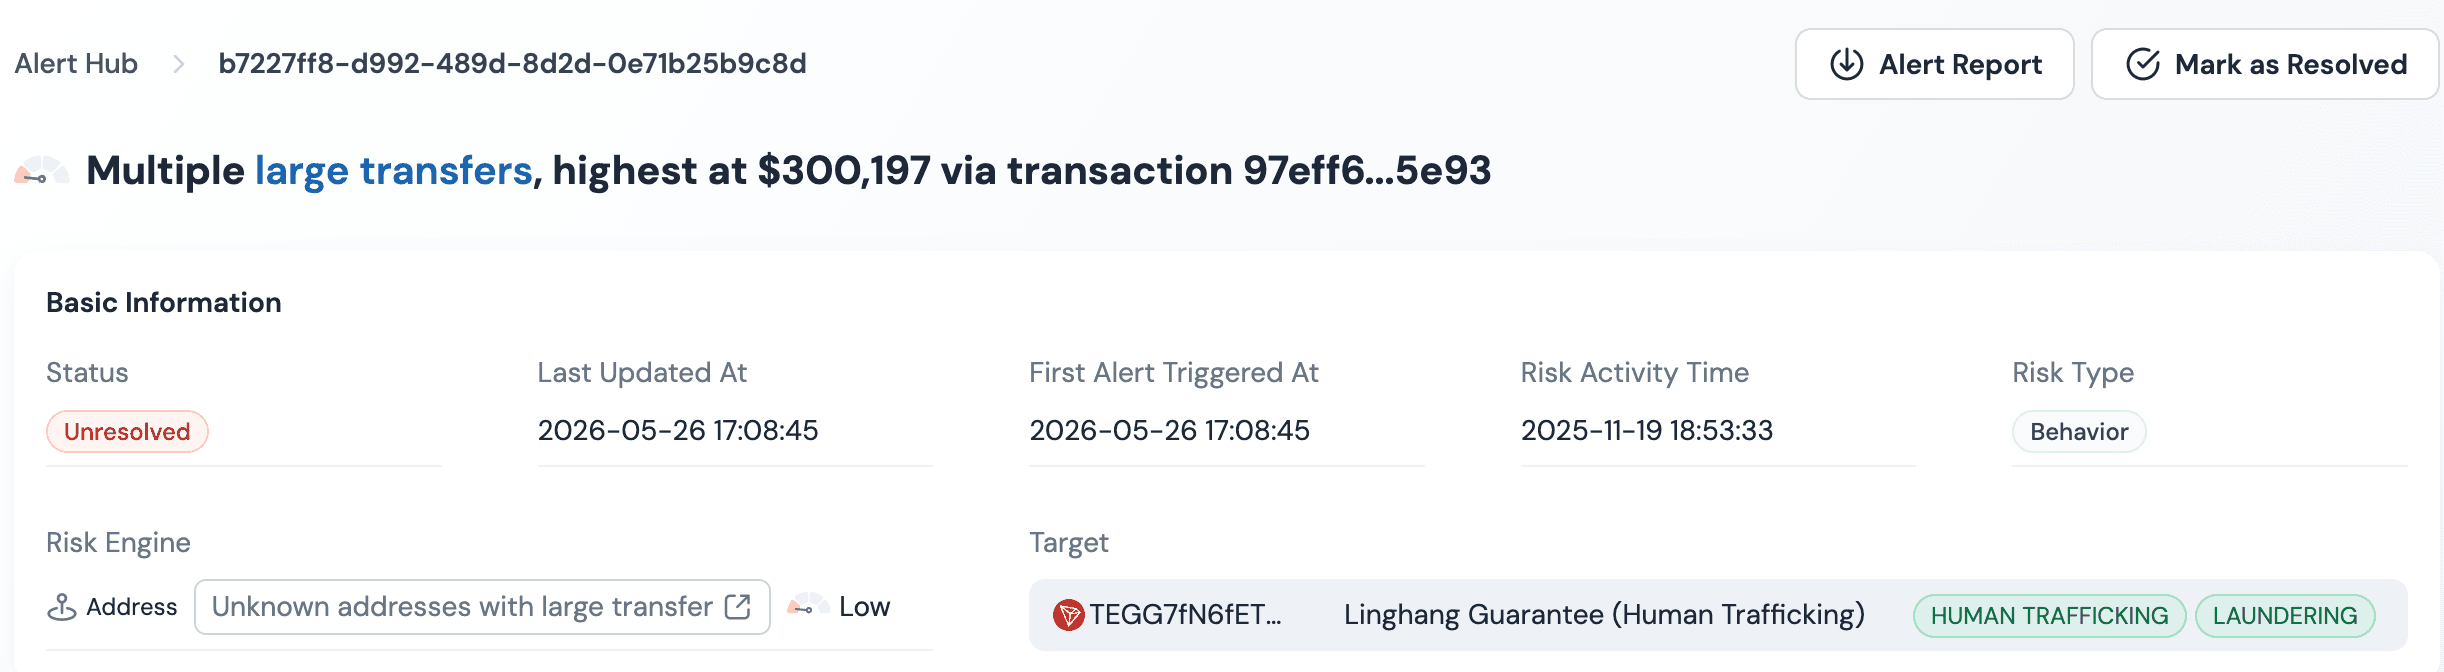
-
链或网络标识符。 指明该地址位于以太坊、Tron、BNB Chain还是其他受支持的EVM链上,可防止引擎将不同网络上外观相同的字符串混为一谈。比特币和EVM地址使用不同的格式,但链提示仍能为跨链存款消除歧义。
-
交易哈希。 当检查在KYT模式下运行时非常有用,此时引擎评估的是特定的转账,而非孤立的地址本身。该哈希将判定结果精确锁定到一次可观察的资金流动上。
-
业务场景标签。 该地址是正在被筛查用于入账存款、出账提现,还是归集到热钱包中,这会改变风险等级应如何被解读。一笔高风险的入账存款可以被隔离;而出账提现上的同等风险等级可能会触发暂扣。
要获得判定结果,这些字段都不是必需的。它们是调节参数,帮助引擎返回一个与平台在当下所面临的实际敞口相匹配的评分。一个既接受地址、又支持展示可选字段的筛查API,能让首次部署的集成保持简单,并随着合规项目的发展而不断扩展。
输出结构:流回合规部门的内容
合规团队所看到的返回数据经过结构化处理,是为了支撑可辩护的决策,而不是堆砌原始交易记录。
一个标准的响应对象包含三个核心字段。风险等级将地址归入五个可配置层级之一:严重(Critical)、高(High)、中(Medium)、低(Low)或无风险(No Risk)。风险类别列表列举了触发该评估的具体风险指标——例如制裁、混币器或攻击(Attack)。决策建议将该等级映射为平台策略所定义的操作:允许(Allow)、审查(Review)或拦截(Block)。每个风险等级的具体含义由机构根据自身内部合规政策和风险偏好来设定。
| 输出字段 | 在合规部门中的用途 | 审计价值 |
|---|---|---|
| 风险等级(5个层级) | 路由给分析师或自动决策 | 可配置的政策记录 |
| 风险类别 | 为暂扣或升级提供依据 | 所引用的具体风险指标 |
| 决策建议 | 触发允许/审查/拦截工作流程 | 已记录的推荐操作 |
决策建议仅供参考。平台自身的风险政策决定一笔入账存款上的中等评分是路由至人工审查,还是在监控下自动放行。该响应所能保证的是,每一个判定都是可复现的:同一地址,在同一时间戳下进行筛查,返回的评分和类别列表都相同。这种可复现性正是使该输出能够作为检查证据的原因,当监管机构询问为何某笔交易被放行时可作为依据。这也使该检查与支撑虚拟资产和VASP的FATF Recommendations(FATF建议)的风险为本方法保持一致。
该响应结果也是可导出的。大多数生产环境部署会将判定结果、时间戳、地址和类别列表写入合规日志,以便平台能够重建任何地址在其整个生命周期内的筛查历史。这使得每一次检查都从一次性决策转变为纵向记录。
关于地址筛查如何融入交易所和VASP完整AML合规项目的更全面视角,请参阅Crypto AML Compliance。在操作层面,Crypto Wallet Screening介绍了输入地址如何流经筛查管道。
→ 预约Phalcon Compliance演示,对某个钱包进行实时AML地址检查:预约演示
常见问题
AML地址检查所需的数据与KYC所需的数据有何区别?
AML地址检查只需要一个钱包地址。筛查引擎会根据链上历史记录、标签和交易对手敞口来汇集风险图谱。相比之下,身份验证确认的是账户背后的人或实体,并需要提供文件。这两者是互补的层面,只有地址检查是以地址为驱动的。
我可以在没有任何客户信息的情况下筛查地址吗?
可以。因为区块链是一个公开账本,仅凭地址本身就是充分的输入条件。筛查提供商会将其与预先构建的标签图谱进行比对,并返回一个风险等级。无需客户姓名、文件或自我声明即可获得结果。
检查背后的标签数据应该多久刷新一次?
持续刷新是安全的基准做法。制裁指定和安全事件的发生时间是不可预测的,今天筛查结果干净的地址,明天可能就变成高风险。每周批处理周期会留下长达数天的敞口窗口;持续刷新周期则能弥合这些窗口。
响应结果中是否包含推荐操作,还是仅有风险等级?
两者都有。响应结果包含五个可配置层级之一的风险等级(严重、高、中、低或无风险)、触发该评估的具体风险类别,以及映射为允许、审查或拦截的决策建议。最终操作由平台自身的政策决定,但该建议为分析师提供了一个一致的起点。
地址应该采用什么格式?
采用其所在链的原生格式。在以太坊和EVM链上是以0x为前缀的十六进制字符串,在Tron上是base58字符串,在比特币上则是链原生格式。在提供地址的同时附上链或网络标识符,可以消除跨链筛查中的任何歧义。