一位VASP的合規官在上午11:42打開了一個佇列項目。一筆新的存款來自一個十九天前曾接觸過制裁指定地址的錢包。決策時鐘正在運轉。螢幕上的問題看似簡單:篩查系統究竟需要哪些資料才能放行或封鎖這個地址?
對於來自傳統金融領域的團隊來說,誠實的答案令人驚訝。加密貨幣AML地址檢查並不是從收集身份文件、實益擁有權結構圖或商業註冊文件開始。它從一個字串開始——錢包地址——並以基於鏈上證據構建的風險裁定結束。本文將逐步介紹所需的單一輸入項、篩查引擎在底層彙整的資料、能提升準確度的可選情境資訊,以及回傳給合規部門的輸出結構。
區塊鏈地址是唯一的輸入項
傳統的反洗錢工作流程仰賴大量文件。分析師需要在案件推進前索取護照、水電帳單、公司註冊資料以及資金來源證明。鏈上篩查則顛覆了這種順序。錢包地址就是全部的輸入項:在以太坊上是以0x開頭的字串,在Tron上是base58字串,或是在BNB Smart Chain和Arbitrum等鏈上使用的EVM相容地址。
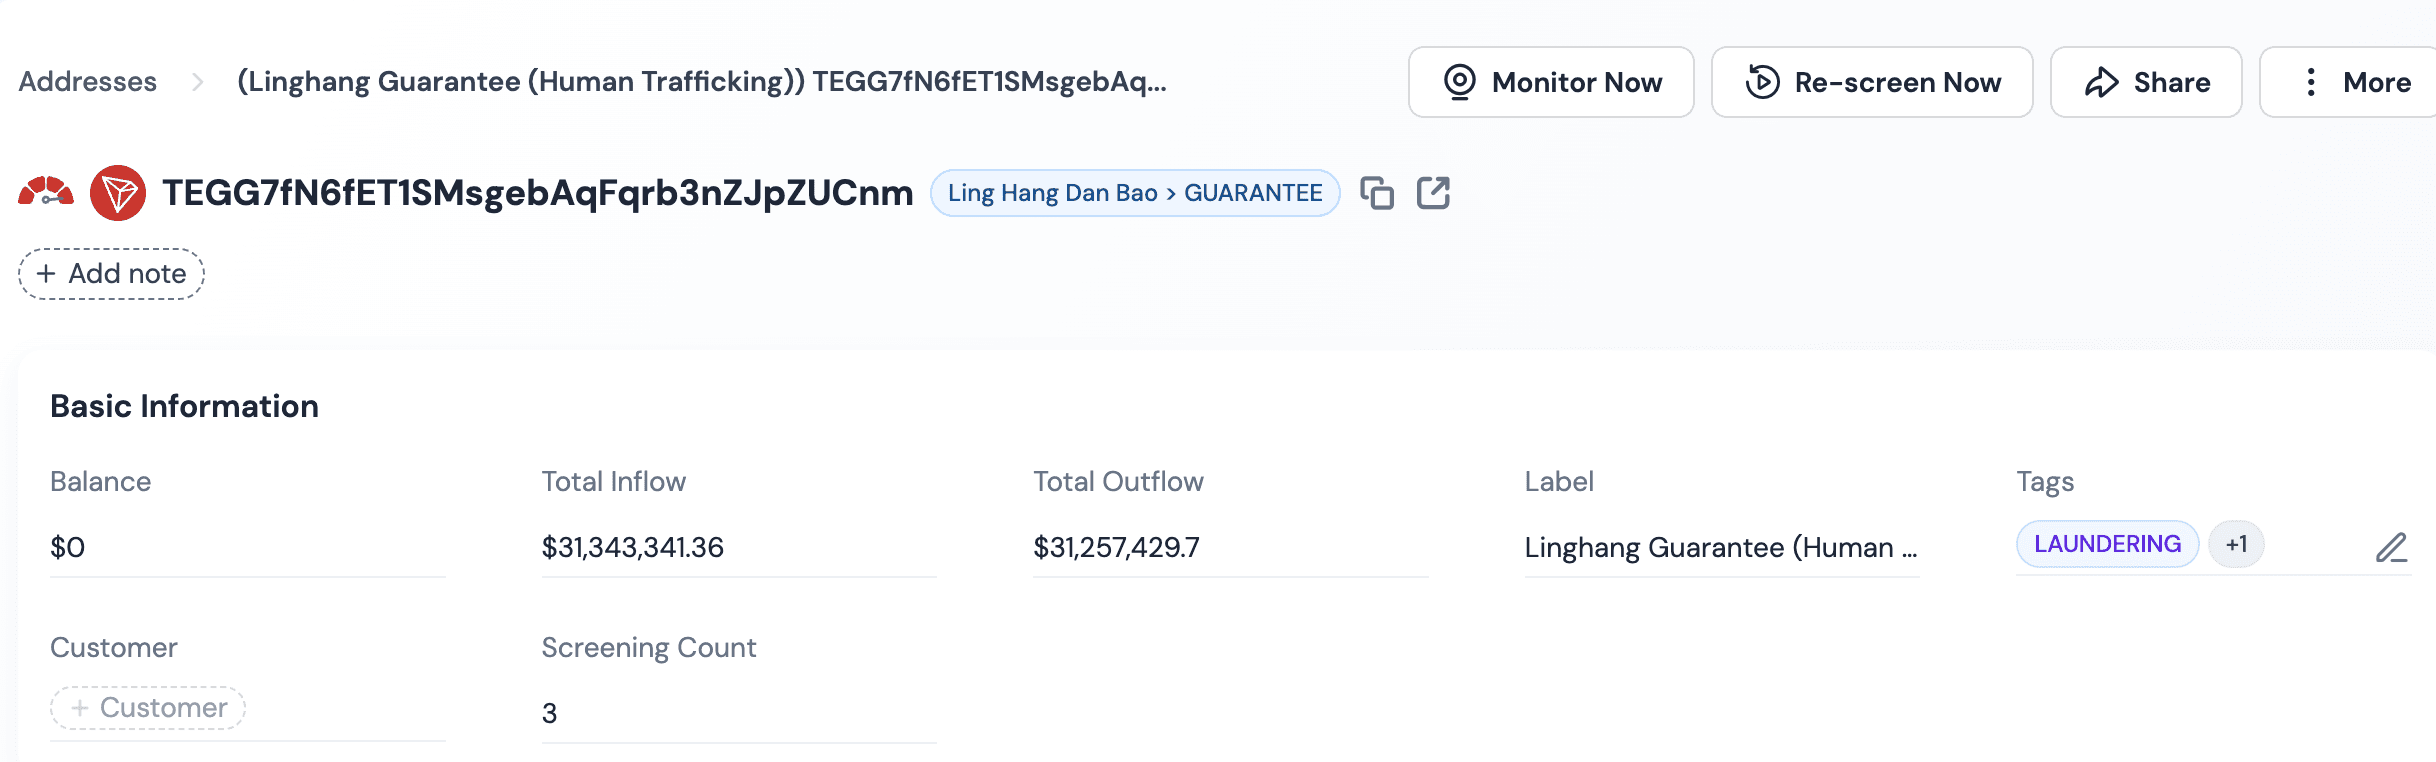
單一字串之所以足夠,是因為區塊鏈是一個公開帳本。該地址進行過的每一筆轉帳、接觸過的每一個合約,以及所屬的每一組相關錢包群集,都可以在無需錢包擁有者任何私下配合的情況下被觀察到。篩查服務商會將該地址與預先建立的標籤圖譜進行比對,並在毫秒內回傳裁定結果,而不是透過電子郵件進行數天的來回溝通。
這也正是加密貨幣合規與身份驗證分歧之處。KYC確認的是某個人或實體在建立帳戶時的身份是否屬實。KYA(Know Your Address,認識你的地址)則是針對區塊鏈地址的交易歷史與風險暴露進行篩查。這兩個層面是互補的,而非彼此替代,而且只有其中一個是以地址為驅動的。
篩查系統在底層彙整風險概況
合規團隊只需提交一個地址,便能繼承整個預先運算好的風險圖譜。沒有人需要爬取區塊鏈、執行自己的群集分析,或維護一份制裁名單差異記錄。引擎如何透過標籤比對、指標命中和暴露評分,將這單一地址轉化為風險裁定,詳見我們的Crypto Address Risk Screening指南。這裡的重點在於團隊提交了什麼,以及回傳了什麼。
標籤的時效性正是薄弱篩查系統悄然失效之處。OFAC可能在某個上午的更新中指定一個數位貨幣地址,而一個午夜時看起來乾淨的地址,到了中午可能就已是高風險。以持續週期更新標籤集的引擎能夠縮小這個暴露視窗,而每週批次處理的作業則會讓平台盲目數天之久。
回傳的內容包括風險裁定、風險類別清單,以及建議行動,其結構是為了支持一個站得住腳的決策,而非一堆原始交易資料。
提升篩查準確度的可選情境資訊
地址是必要項。少數幾個可選欄位能在不改變工作流程的情況下,使裁定結果更為精確。
-
鏈或網路識別碼。 指明該地址位於以太坊、Tron、BNB Chain或其他支援的EVM鏈上,可防止引擎將跨網路中外觀相同的字串混為一談。比特幣與EVM地址採用不同格式,但對於跨鏈存款而言,鏈的提示仍能消除歧義。
-
交易雜湊值。 當檢查是以KYT模式執行時,此欄位十分有用,此時引擎評估的是特定的一筆轉帳,而非孤立的地址。雜湊值將裁定結果固定在一筆可觀察的資金流動上。
-
業務情境標籤。 該地址是因入金存款、出金提款,還是因整合至熱錢包而被篩查,會影響風險等級的解讀方式。高風險的入金存款可以被隔離;而同樣的風險等級用於出金提款則可能觸發暫緩處理。
要獲得裁定結果,並不需要這些欄位。它們是調校參數,能協助引擎回傳一個校準至平台當下實際所面臨暴露程度的分數。一個接受地址並開放可選欄位的篩查API,能讓初次部署的整合保持簡單,並隨著合規計畫的發展而擴展。
輸出結構:回傳給合規部門的內容
合規團隊看到的回傳資料,其結構是為了支持一個站得住腳的決策,而非一堆原始交易資料。
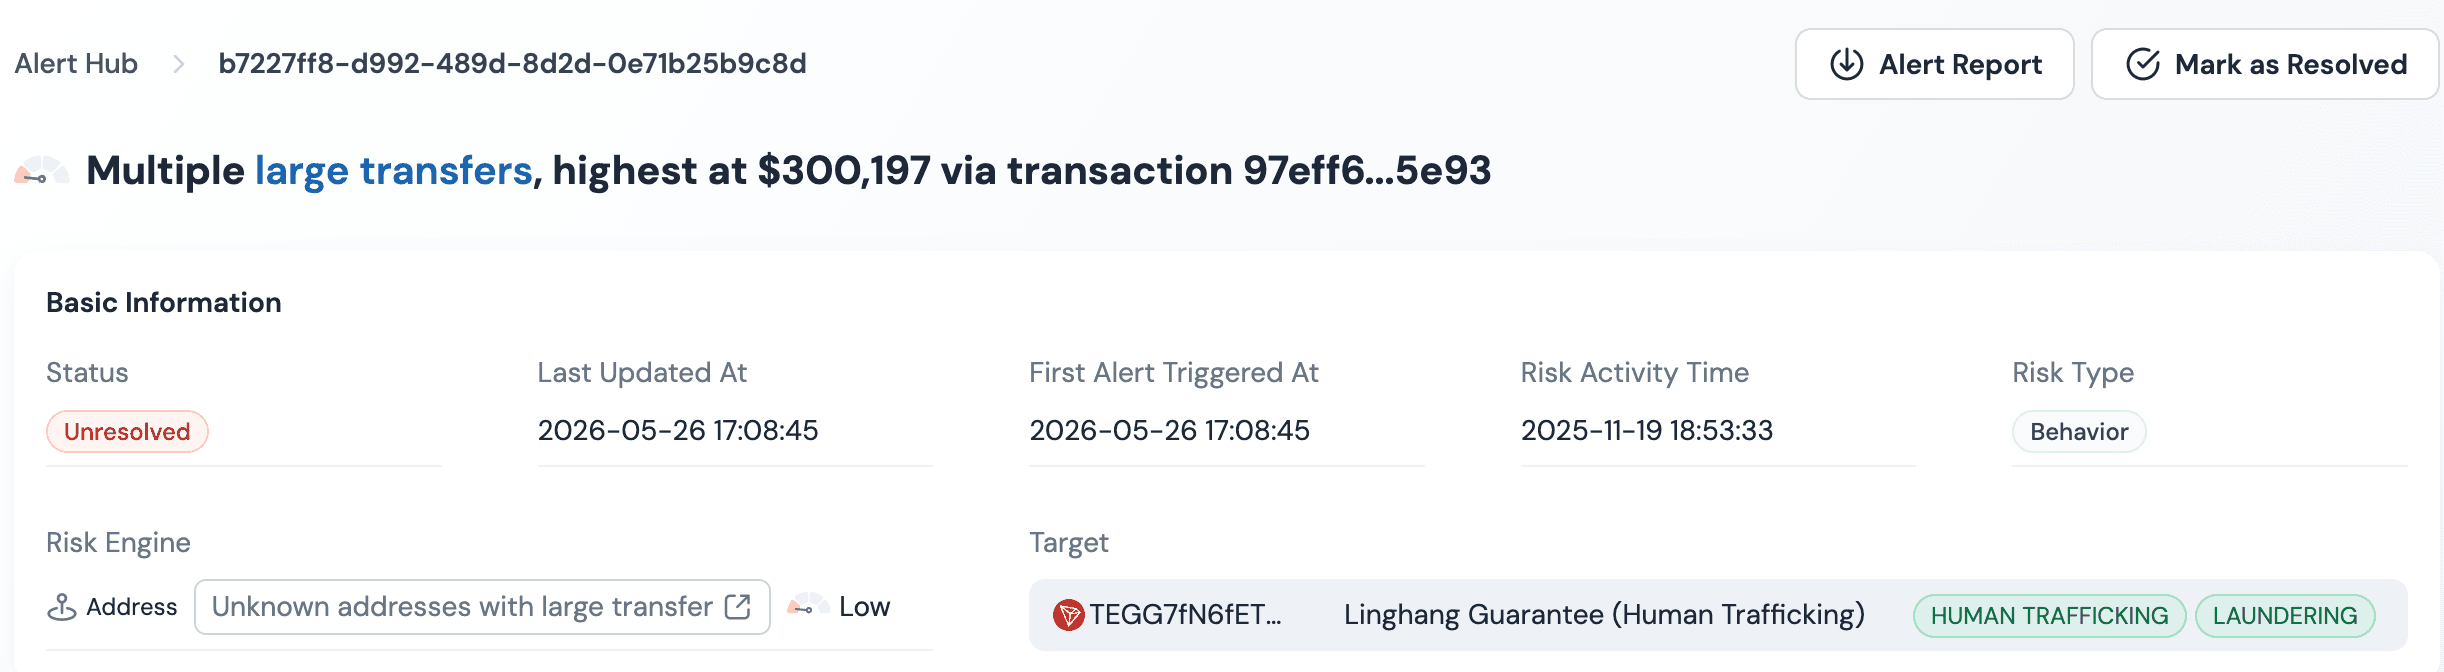
標準的回應物件包含三個核心欄位。風險等級將地址歸入五個可設定層級之一:Critical(嚴重)、High(高)、Medium(中)、Low(低)或No Risk(無風險)。風險類別清單列舉觸發此次評估的風險指標——例如制裁名單、混幣器或攻擊行為。決策建議則將該等級對應到平台政策所定義的行動:允許、審查或封鎖。每個風險等級的具體含義由組織自行設定,以符合其內部合規政策與風險偏好。
| 輸出欄位 | 在合規部門的用途 | 稽核價值 |
|---|---|---|
| 風險等級(5個層級) | 轉交分析師或自動決策 | 可設定的政策記錄 |
| 風險類別 | 作為暫緩或升級處理的依據 | 引用的具體風險指標 |
| 決策建議 | 觸發允許/審查/封鎖工作流程 | 已記錄的建議行動 |
決策建議僅供參考。平台自身的風險政策決定入金存款中的中等分數應轉交人工審查,還是自動放行並持續監控。此回應所保證的是,每個裁定結果都是可重現的:同一個地址,在同一時間戳記下進行篩查,會回傳相同的分數與類別清單。這種可重現性正是使輸出結果能作為稽核證據的關鍵所在,當監管機構詢問為何某筆交易被放行時可派上用場。這也使該檢查與支撐虛擬資產及VASP的FATF Recommendations的風險基礎方法保持一致。
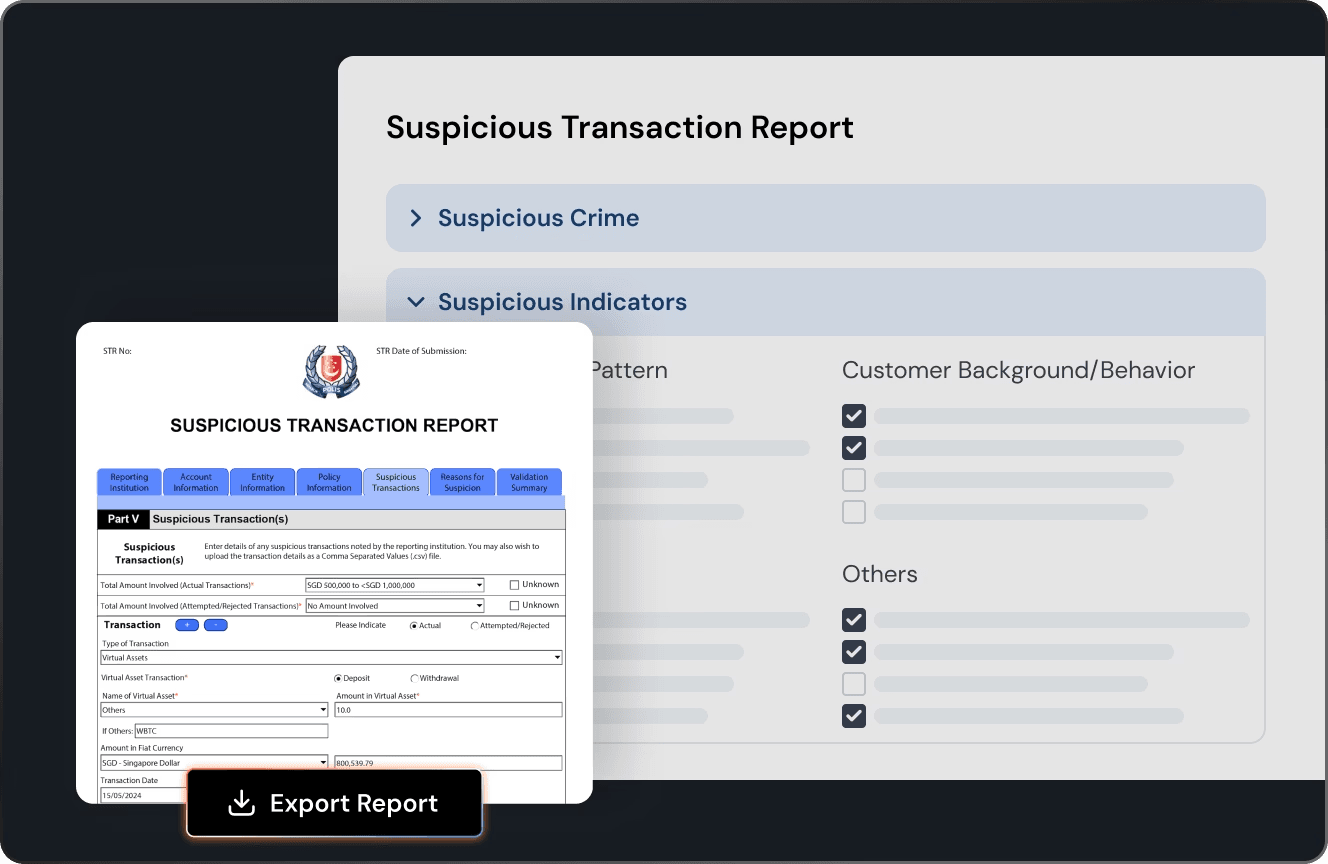
該回應同時也可匯出。大多數正式部署會將裁定結果、時間戳記、地址與類別清單寫入合規日誌,讓平台能夠重建任何地址在其整個生命週期內的篩查歷史。這使每一次檢查從單一時間點的決策,轉變為一項長期的記錄。
若想更全面地了解地址篩查如何融入交易所與VASP的整體AML合規計畫,請參閱Crypto AML Compliance。在操作層面,Crypto Wallet Screening介紹了輸入地址如何流經篩查流程。
→ 預約Phalcon Compliance示範,對某個錢包進行一次即時的AML地址檢查:預約示範
常見問題
AML地址檢查所需的資料,與KYC所需的資料有何不同?
AML地址檢查只需要一個錢包地址。篩查引擎會根據鏈上歷史、標籤與交易對手暴露程度來彙整風險概況。相較之下,身份驗證確認的是帳戶背後的個人或實體,並需要文件佐證。兩者是互補的層面,而只有地址檢查是以地址為驅動的。
我可以在沒有任何客戶資訊的情況下篩查地址嗎?
可以。由於區塊鏈是公開帳本,僅憑地址本身即為足夠的輸入項。篩查服務商會將其與預先建立的標籤圖譜進行比對,並回傳一個風險等級。無需客戶姓名、文件或自我聲明即可獲得結果。
檢查背後的標籤資料應多久更新一次?
持續更新是安全的基準。制裁指定與安全事件的發生時間難以預測,今天篩查結果乾淨的地址,明天可能就變成高風險。每週批次更新週期會留下數天的暴露視窗;而持續更新週期則能將其消弭。
回應內容是否包含建議行動,還是僅有風險等級?
兩者皆有。回應內容包含五個可設定層級之一的風險等級(Critical、High、Medium、Low或No Risk)、觸發此次評估的具體風險類別,以及對應到允許、審查或封鎖的決策建議。最終行動由平台自身政策決定,但該建議為分析師提供了一致的起點。
地址應採用什麼格式?
應採用其所屬鏈的原生格式。在以太坊與EVM鏈上是以0x開頭的十六進位字串,在Tron上是base58字串,或是比特幣的鏈原生格式。在地址旁附上鏈或網路識別碼,可消除跨鏈篩查時的任何歧義。