새 계좌가 월요일에 개설되어 온보딩을 통과하고, 금요일이 되면 고객은 명시된 사업 목적과는 전혀 무관한 패턴으로 자금을 이동시키고 있다. 은행의 AML 프로그램은 그 패턴을 하나의 발견 사항으로 포착하거나, 아예 놓치게 된다. 은행업의 AML은 모든 규제 대상 은행이 운영해야 하는 온보딩 신원 확인, 거래 모니터링, 의심 거래 보고로 구성된 컴플라이언스 프로그램이다. 이 프로그램의 온체인 측면은 AML hub에서 다루고 있다.
계좌 개설 시의 KYC
프로그램은 문턱에서 시작된다. 은행이 계좌를 개설하기 전에, 고객의 신원, 실질적 소유자, 그리고 사업의 성격을 확인해야 한다. 이는 단순한 예의가 아니라 법적 의무다.
은행 AML은 계좌 개설 시의 KYC로 시작하여, 고객 활동 전반에 위험 기반 모니터링과 의심 활동 보고를 적용한다. FinCEN은 온보딩 실사가 줄이기 위해 존재하는 위험을 규정하고 있다. BlockSec은 KYC 신원 확인을 제공하지 않는다; 대신 Phalcon Compliance가 암호화폐 주소와 거래를 스크리닝한다.
거래 모니터링
계좌가 개설되면, 프로그램은 이를 감시한다. 은행의 규칙 세트는 검사관들이 테스트하는 유형들에 맞춰져 있다: 현금 거래 보고 기준선 바로 아래로 예금을 나누는 구조화, 새로 개설된 계좌 간의 급속한 패스스루, 그리고 제3자 자금 흐름으로 목적이 변경된 급여 계좌 등이다. 임계값은 조정이 필요하다: 너무 낮으면 대기열이 넘치고, 너무 높으면 위험이 통과된다. 모든 규제 체제가 공유하는 일반적인 모니터링-보고 루프는 AML in Finance에서 다루고 있으며; 여기서는 은행업이 추가하는 부분을 다룬다. European Banking Authority는 이러한 프로그램들이 구축되는 기준이 되는 AML/CFT 기대치를 설정한다.
의심 활동 보고서 제출
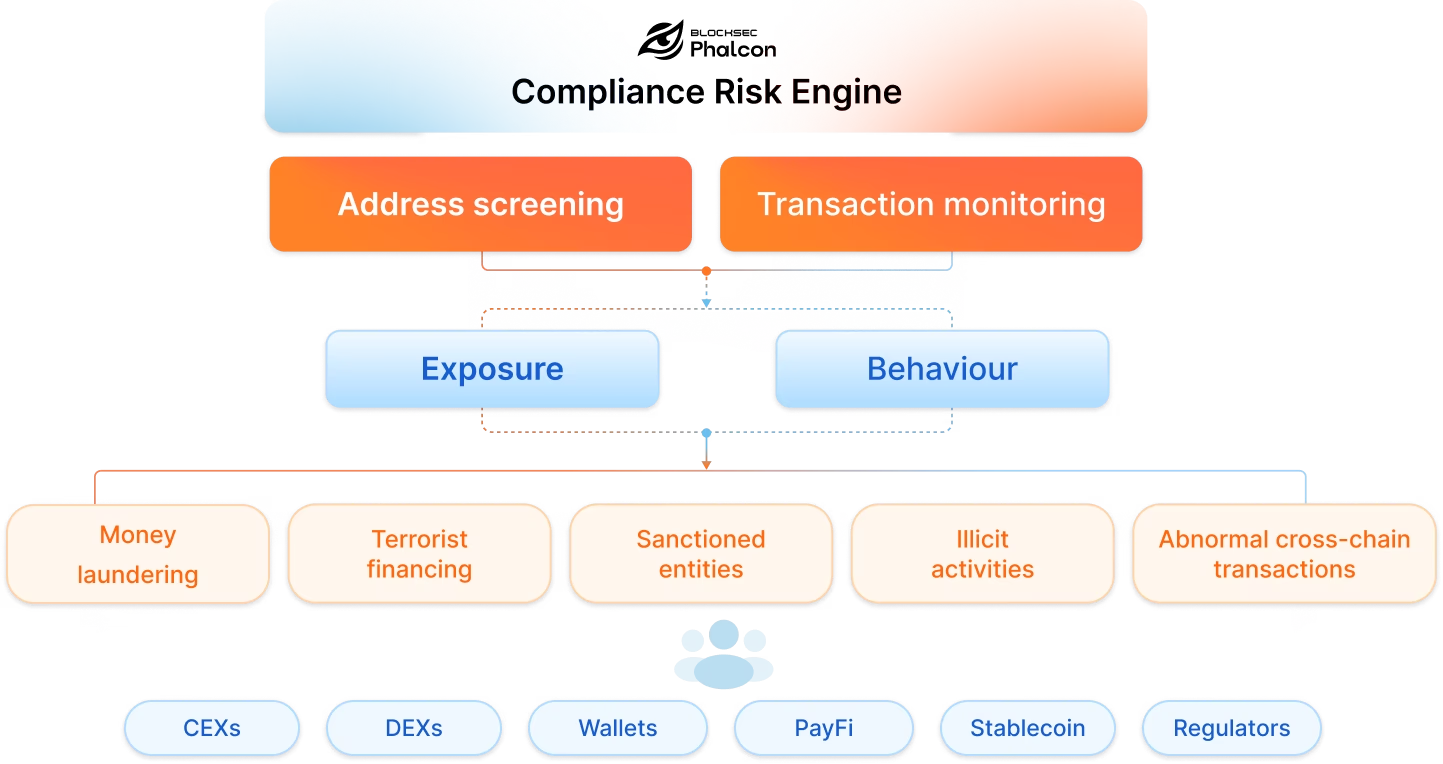
모니터링이 확인된 패턴을 드러내면, 그 발견 사항은 의심 활동 보고서가 된다. 은행이 초안을 작성하고 제출하며, 그 의무는 은행에 있는 것이지 도구에 있는 것이 아니다. 온체인 대응 부분에 대해서는, Phalcon Compliance가 주소 측면을 스크리닝한다; What Is KYT? Crypto Transaction Monitoring Hub를 참조하라. 은행 AML 프로그램은 문서화된 정책에 근거하므로, 은행은 정기적인 일정에 따라 모니터링 규칙과 제출 절차를 검토한다.
위험 기반 접근법
한 번 작성하고 그대로 방치되는 정적인 프로그램은 규제 기관이 실패로 판정하는 버전의 대안이다. 검사관들은 먼저 위험 평가를 요청한 다음, 계좌 활동, 경보 처리, 그리고 보고서가 그것으로 소급되는지 테스트한다.
| 위험 수준 | 일반적인 고객 | 실사 심도 |
|---|---|---|
| 낮음 | 상장 기업, 저위험 관할권 | 간소화: 온보딩 시 신원 및 목적 확인, 표준 모니터링 |
| 표준 | 일반 소매 및 법인 계좌 | 표준: 완전한 KYC, 고정 주기의 정기적 신원 갱신 |
| 높음 | 복잡한 구조, 고위험 관할권, 암호화폐 연계 | 강화: 자금 출처 및 재산 출처, 상급자 승인, 더 빈번한 갱신 |
이러한 등급 간 차이는 형용사가 아니라 운영상의 차이다. 강화된 실사는 자금 출처와 재산 출처에 대한 증거, 관계를 유지하기 위한 고위 경영진의 승인, 그리고 신원 서류에 대한 더 짧은 갱신 주기를 추가한다; 간소화된 실사는 문서로 정당화되어야 하며, 임의로 가정되지 않는다. 고객은 프로필이 변화함에 따라 등급 간을 이동할 수 있으며, 파일은 언제, 왜 그런 이동이 있었는지를 보여줘야 한다. on-chain AML screening 계층이 암호화폐 연계 등급에 정보를 제공한다.
위험 기반 접근법은 위험이 있는 곳에 노력을 배분하며, 그 논리가 검토를 통과할 수 있도록 문서화된다. 정책, 임계값, 제출 절차는 그것들이 작성된 대상인 위협이 변화하기 때문에 정기적으로 재검토된다. 은행업에서는 이 주기가 검사 주기에 맞춰져 있다. 모델 조정과 임계값 변경은 기록되고, 날짜가 표기되며, 위험 평가와 연결되어 있어, 다음 검사에서 모든 조정 결정을 문서화된 근거로 추적할 수 있다.
Phalcon Compliance의 데모를 예약하여 고객 기반의 암호화폐 연계 측면을 한 번에 스크리닝해보라; crypto compliance software guide는 온체인 계층이 은행 프로그램을 어떻게 확장하는지를 보여준다.
FAQ: AML 은행업
은행업에서 AML이란 무엇인가?
이는 모든 규제 대상 은행이 운영해야 하는 온보딩 KYC, 거래 모니터링, 의심 활동 보고로 구성된 컴플라이언스 프로그램이다.
은행에 KYC가 필수인가?
그렇다. 은행은 계좌 개설 시 고객의 신원을 확인해야 하며, 이 확인은 법적 의무이자 프로그램의 나머지 부분을 위한 기반이다.
은행은 얼마나 자주 AML 프로그램을 검토해야 하는가?
위험 기반 접근법에 따라 정기적인 일정으로 검토해야 한다. 정책, 모니터링 규칙, 제출 절차는 위협이 변화하기 때문에 재검토된다.
BlockSec이 은행업 KYC를 수행하는가?
아니다. KYC 신원 확인은 은행 자체의 기능이다. 이 플랫폼은 은행 고객 기반의 암호화폐 주소 측면을 스크리닝하며, 신원 파일과 그 갱신 주기는 은행이 관리한다.