Bitget에 따르면, 공격자는 2026년 9월 24일 지갑 시스템에 위조된 출금 명령을 기입해 핫월렛과 웜월렛에서 약 3억 8,750만 달러를 탈취했으며, 탈취된 모든 스테이블코인은 41분 이내에 네이티브 토큰으로 교환되었고, 현재 자금은 주로 THORChain을 통해 BTC로 집결되고 있다. 공개적으로 확인 가능한 동결 규모는 총 약 84만 달러로, 탈취 금액의 0.2%에 해당한다: Tether와 Circle은 공격자 주소에 유휴 상태로 남아 있던 스테이블코인을 동결했고, NEAR Intents는 실행 중간에 약 50만 3천 달러를 동결했다고 밝혔다. 여러 관계자가 이번 공격을 북한의 TraderTraitor와 연결지었지만, 온체인상의 중첩 관계는 동일한 공격자보다는 공유된 세탁 그룹을 더 직접적으로 가리키고 있다.
1. 무슨 일이 있었나
2026년 9월 24일 18:31(UTC; 이하 모든 시간은 UTC 기준)에 Bitget의 이더리움 핫월렛에서 0.84 ETH가, TRON 핫월렛에서 93 TRX가 발송되었다. 이후 Bitget의 라이브 방송에 따르면, 이는 공격자가 진행한 두 건의 테스트 전송이었다. 해당 금액은 위험 관리 임계값 이하였기 때문에 경보가 발생하지 않았다.
대규모 유출은 18:58에 시작되었다. 19:05에 Bitget의 정산 시스템이 큰 불일치를 감지했고, 위험 관리 시스템이 플랫폼상 사용자 발의 출금을 자동으로 모두 차단했다. 그러나 Bitget에 따르면 공격자는 지갑 시스템에 위조된 출금 명령을 직접 기입하고 있었으며, 유출은 계속되었다. 마지막 전송은 테스트 전송 이후 2시간 52분이 지난 21:23에 발생했으며, Bitget 추적 대시보드에는 총 26건의 성공적인 유출이 기록되었다. 21:44에 Bitget은 서명 머신 및 기타 지갑 출금 서비스를 종료했다.
Bitget에 따르면 공격자는 제3자 보안 제품의 제로데이 취약점을 악용해 고권한 내부 네트워크 자격 증명을 탈취하고, 지갑 시스템에 위조된 출금 명령을 기입해 위험 검사를 우회했으며, 각 전송 이후 관련 기록을 삭제했다. Bitget은 자사의 개인키가 유출되지 않았으며 콜드월렛은 영향을 받지 않았다고 밝혔다. 피해 규모는 처음에는 약 3억 5,160만 달러로 보고되었으나, 이후 Zcash 및 TRON상의 전송이 추가되면서 약 3억 8,750만 달러로 수정되었다. 대시보드 기록에 따르면 12개 체인에서 13종의 자산이 탈취되었으며, 단일 체인 기준으로는 XRP가 가장 큰 손실을 기록했다. Bitget은 사용자 잔액에는 영향이 없으며, 손실은 자사의 사용자 보호 기금으로 충당될 것이라고 밝혔다.
2. 세탁 경로
지금까지 공격자의 행동을 근거로 볼 때, 세탁 과정은 세 가지 주요 단계로 이루어진다: 동결 가능한 자산을 네이티브 토큰으로 교환하는 단계, 여러 체인의 자산을 비트코인으로 집결시키는 단계(이더리움을 주요 경유 체인으로 활용), 그리고 이후 시간을 두고 BTC를 믹서로 이동시키는 단계다.
첫 번째 단계는 가장 빠르게 진행되었다. 탈취된 자산에는 약 7,548만 달러 상당의 USDT, USDC, USDT0와 함께, Tether가 발행하는 금 토큰인 XAUt 3,000개가 포함되어 있었다. 이 자산들은 중앙화된 발행처를 가지고 있는데, 공격자가 이를 가장 먼저 처리한 이유로 보인다. 각 자산은 탈취된 지 41분 이내에 ETH 또는 AVAX로 교환되었다:
| 자산 | 탈취 금액 | 탈취 시각 | 첫 교환 | 전체 교환 완료 | 수령 자산 |
|---|---|---|---|---|---|
| 이더리움 USDT | 34,751,168 | 18:58:59 | 10분 후 | 18분 후 | 12,876.76 ETH |
| 이더리움 USDC | 12,852,046 | 19:01:23 | 17분 후 | 18분 후 | 4,761.74 ETH |
| 이더리움 XAUt | 3,000.32 | 19:01:23 | 23분 후 | 28분 후 | 4,689.14 ETH |
| Arbitrum USDT0 | 19,668,852 | 19:01:20 | 35분 후 | 41분 후 | 7,111.24 ETH |
| Avalanche USDC | 8,204,679 | 20:55:07 | 31분 후 | 33분 후 | 740,684 AVAX |
교환은 UniswapX, Uniswap, 1inch, 그리고 MetaMask 지갑에 내장된 교환 기능과 같은 일반적인 경로를 통해 이루어졌다. 이 모든 교환은 Bitget CEO가 21:30에 사건에 대해 공개적으로 발표하기 전에 완료되었다.
두 번째 단계는 탈취가 발생한 당일인 9월 24일에 시작되었으며, 9월 29일 기준으로 거의 5일째 진행 중이다. Bitget 추적 대시보드(9월 29일 12:30 기준 데이터; 별도 표기가 없는 한 이하 대시보드 데이터는 동일한 스냅샷 기준)에 따르면, 현재 진행 중인 모든 크로스체인 전송은 BTC로 향하고 있으며, 금액 기준으로 약 90%가 이더리움에서 발송되었다.
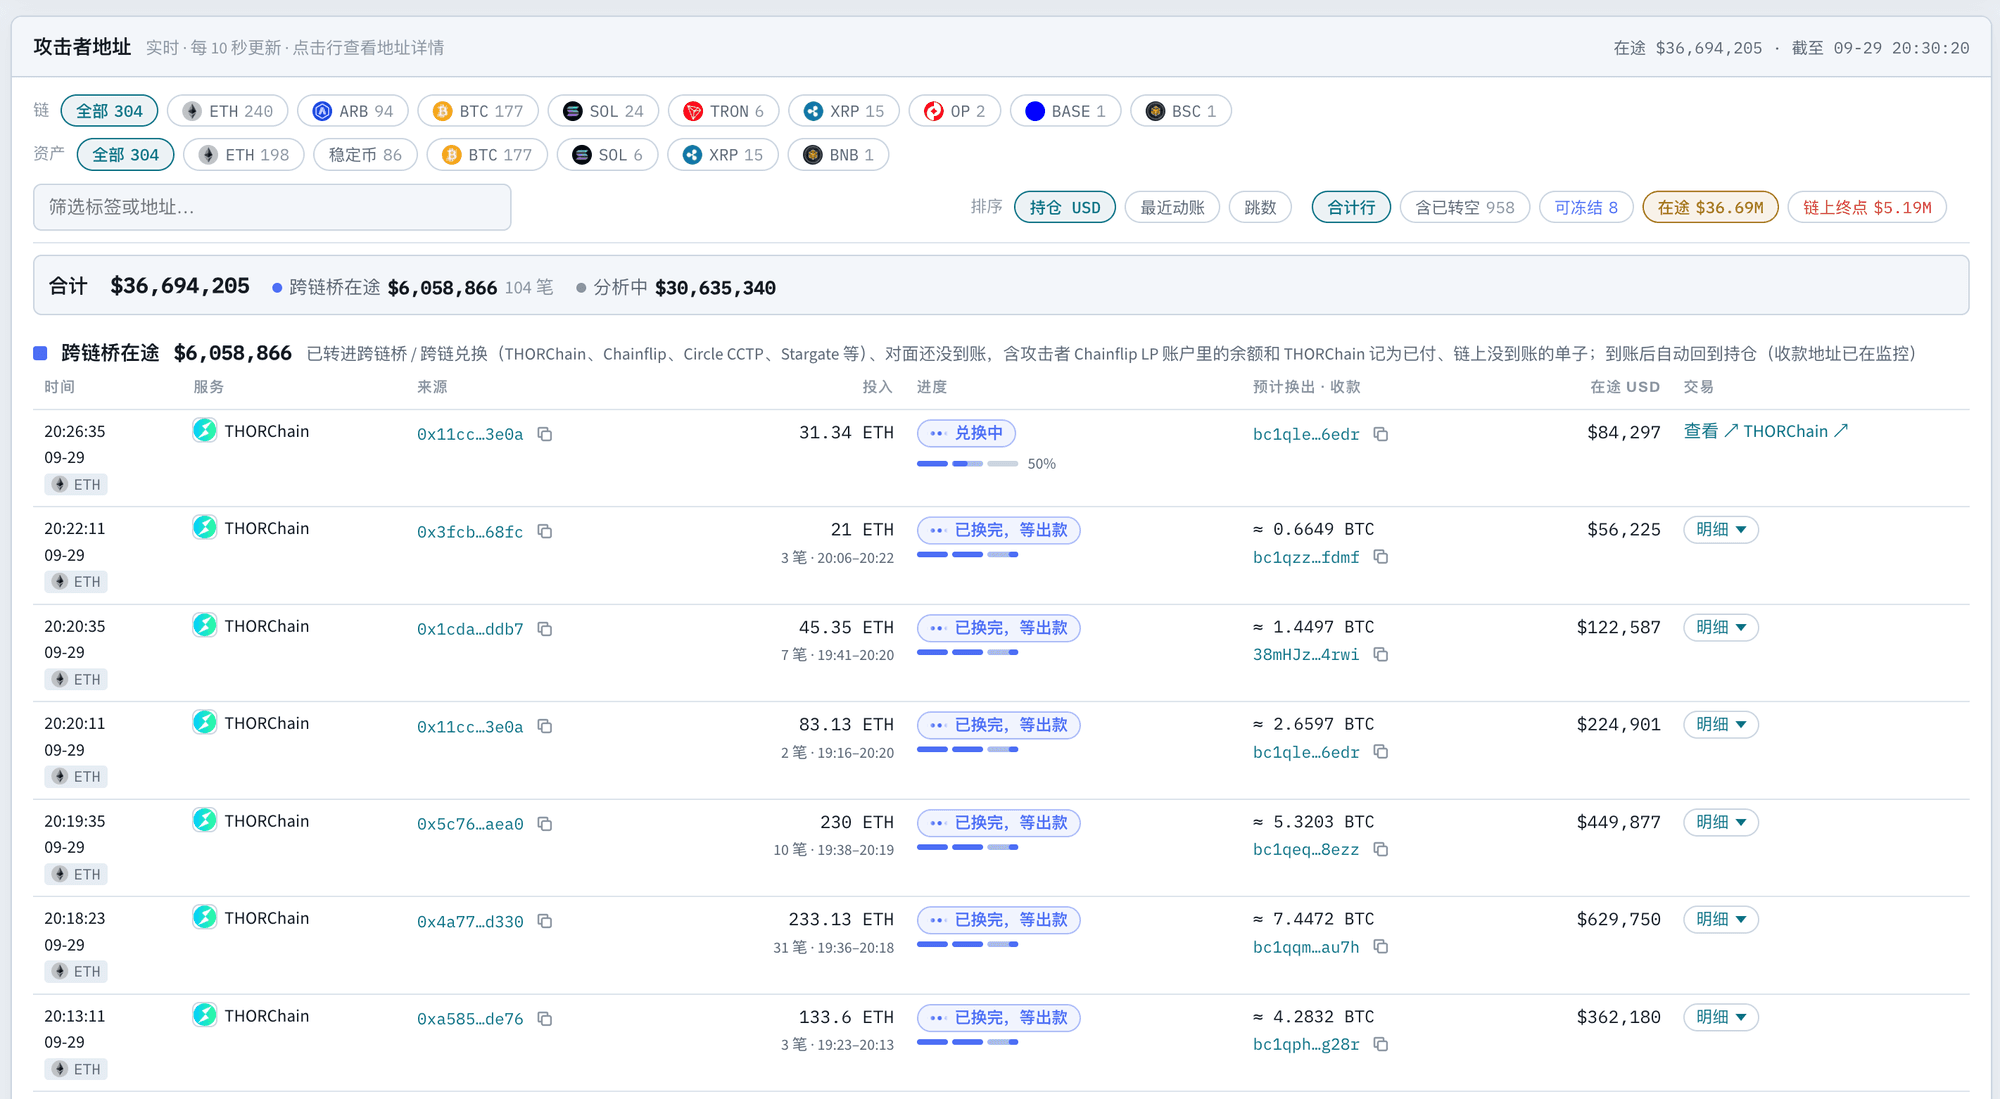
이 단계의 주요 경로는 크로스체인 스왑 프로토콜인 THORChain이다. 대시보드 수치에 따르면, 공격자는 순 기준으로 약 2억 6,900만 달러를 THORChain으로 보냈다(7,804건의 트랜잭션). 크로스체인 스왑 서비스 중에서는 Chainflip이 약 3,727만 달러로 두 번째를 차지한다. 이 수치들은 통과(pass-through) 금액이라는 점에 유의해야 한다. 즉, 동일한 자금이 여러 경로를 거칠 수 있으므로 서로 다른 경로의 수치를 단순히 합산해서는 안 되며, 이는 이미 세탁이 완료된 금액을 나타내는 것도 아니다.
세 번째 단계는 비트코인 CoinJoin으로, 여러 사용자의 비트코인을 하나의 트랜잭션에 혼합해 입력과 출력 간의 연결을 끊는 방식이다. 9월 29일 기준으로 누적 약 394만 달러가 CoinJoin에 투입되었는데, 이는 공격자가 보유한 BTC 규모에 비하면 아직 적은 수준이다.
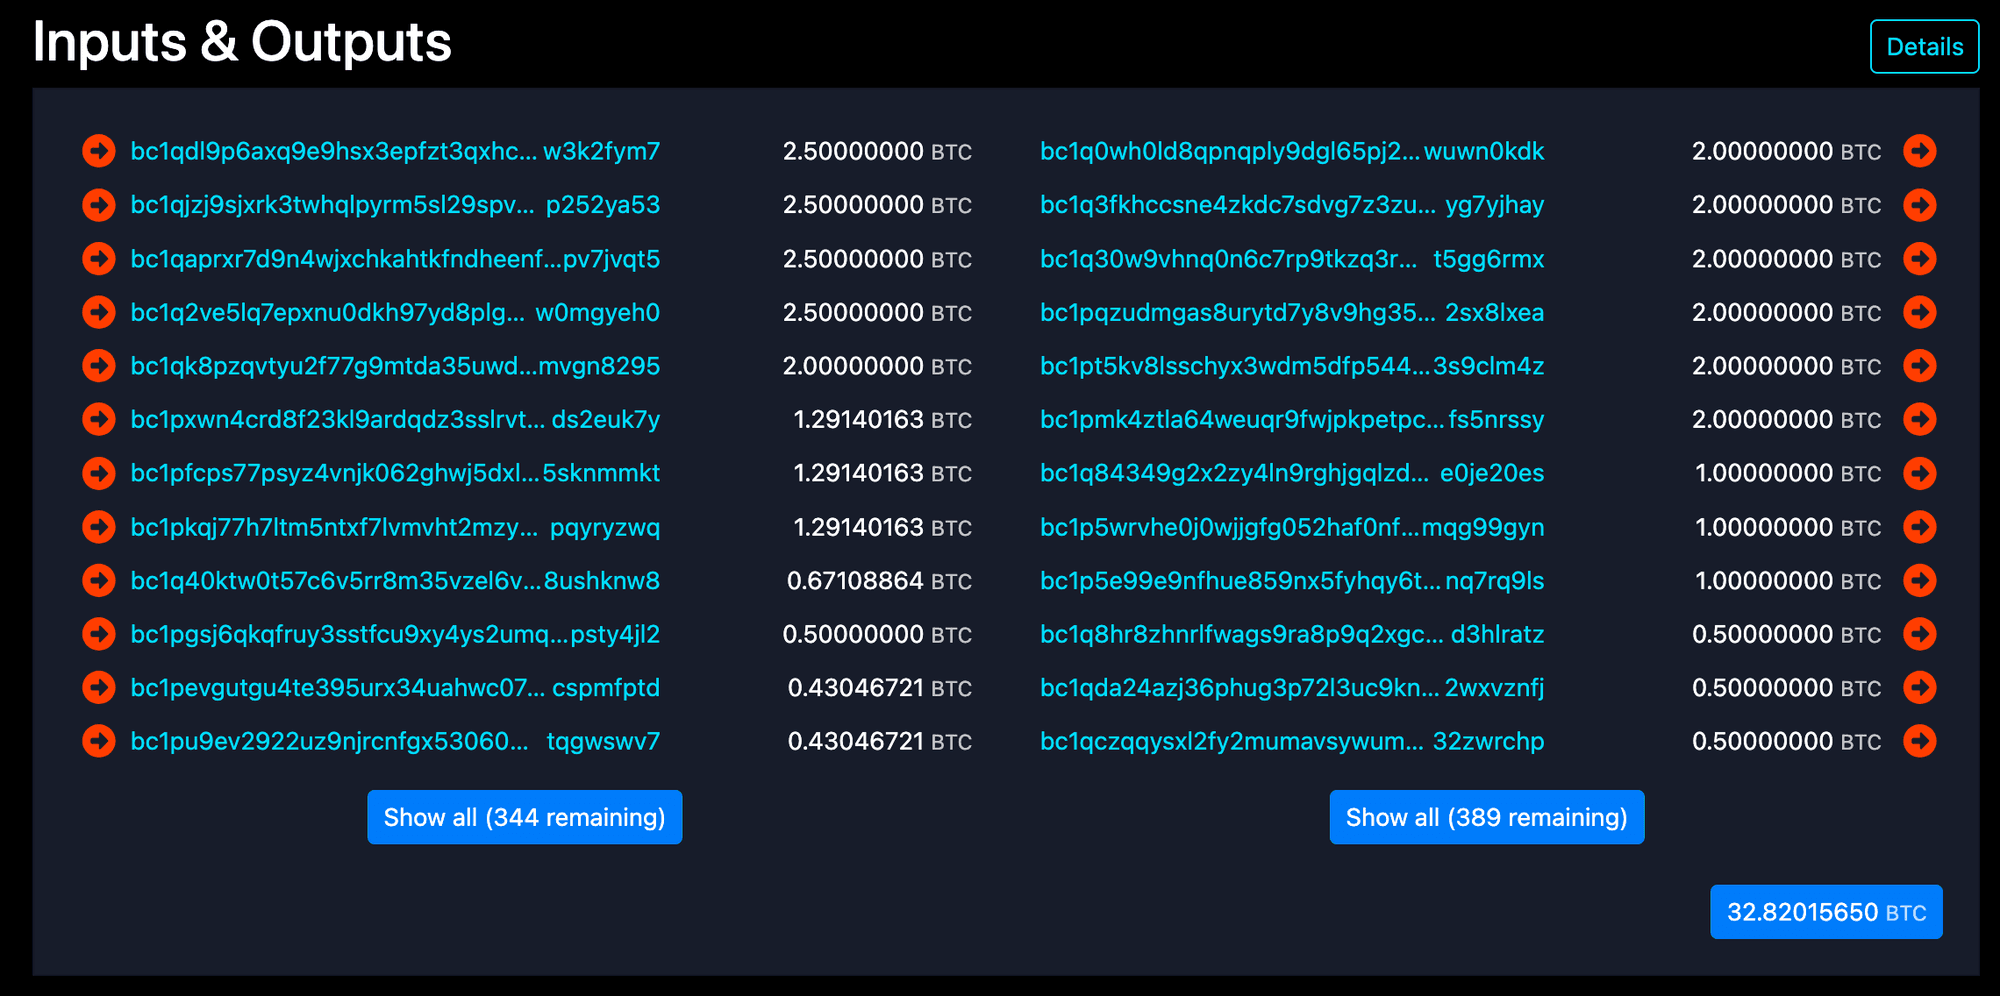
한 예시로, 9월 27일 11:03에 확정된 CoinJoin 트랜잭션이 있다. 이 트랜잭션에는 356개의 입력과 401개의 출력이 있다. 이 중 4개의 입력(각각 2.5 BTC, 총 10 BTC)은 Bitget 대시보드가 공격자 소유로 표시한 주소에서 나온 것이다. 여러 출력이 동일한 단위 금액을 공유하는데, 예를 들어 21개의 출력이 각각 0.02097152 BTC이며, 온체인 데이터만으로는 이들 중 누가 어느 출력을 소유하고 있는지 알 수 없다.
공격이 시작된 지 거의 5일이 지난 지금도 공격자는 여전히 약 3억 4,200만 달러, 즉 탈취 총액의 88.3%를 보유하고 있다. 이 중 BTC가 약 83.7%(약 3,386 BTC), ZEC가 약 8.5%, ETH가 약 7.3%(약 9,357 ETH), 스테이블코인이 약 0.2%를 차지한다. 대시보드의 정산 결과에 따르면 9월 25일 기준으로 스왑 및 크로스체인 전송으로 인해 약 378만 달러가 손실되었다. Tether와 Circle은 약 34만 달러를 동결했으며, NEAR Intents는 자사 플랫폼에서 실행 중 약 50만 달러가 동결되었다고 밝혔다.
3. 동결 현황
9월 29일 기준으로 공개적으로 확인 가능한 동결 규모는 총 약 84만 달러로, 탈취 총액의 약 0.2%에 해당한다. 스테이블코인 발행사인 Tether와 Circle은 약 34만 달러를 동결했으며, 크로스체인 서비스인 NEAR Intents는 실행 과정에서 약 50만 달러를 동결했다고 밝혔다. 이 두 가지 동결 방식은 작동 원리가 다르다.
스테이블코인 발행사에 의한 동결
Tether와 Circle이 발행하는 스테이블코인의 경우, 발행사는 특정 주소에 보관된 잔액을 동결할 수 있다. 이러한 동결을 피하려는 목적으로 보이는데, 공격자는 탈취한 모든 스테이블코인을 탈취 직후 41분 이내에 네이티브 토큰으로 교환했다(2절 참조). 그렇다고 해서 스테이블코인이 전송 과정에서 완전히 사라진 것은 아니며, 스테이블코인이 다시 등장한 것이 바로 Tether와 Circle의 동결을 가능하게 한 원인이다.
9월 29일 기준으로 Tether와 Circle은 약 34만 달러를 동결했다. 우리는 각 동결 금액의 출처를 추적한 결과, 대부분이 공격자가 크로스체인 전송 과정에서 경유 자산으로 사용한 스테이블코인에서 나온 것임을 확인했다.
| 주소 | 동결 금액 | 최초 스테이블코인 수령 시각 | 동결된 자금 도착 시각 | 동결 시각 |
|---|---|---|---|---|
| 0xe07b...7d57 (이더리움) | 218,022.97 USDT | 9/24 20:23 | 9/24 23:36-23:47 | Tether 9/25 12:19 |
| 0xe07b...7d57 (이더리움) | 99,989.91 USDC | 9/24 21:23 | 9/24 23:38 | Circle 9/25 05:00 |
| 0x9acc...b046 (이더리움) | 21,090.53 USDT | 9/25 08:45 | 9/25 12:48 | Tether 9/25 14:09 |
| TRON상 2개 주소 | 221.13 USDT | 9/25 11:22 | 9/25 11:22부터 | Tether 9/28 13:09 |
동결 시각은 BlockSec USDT Freeze Tracker에서 확인한 것이다.
가장 큰 금액인 약 31만 8천 달러는 0xe07b...7d57에 위치하는데, 이는 공격자가 BSC와 이더리움 양쪽에서 사용한 주소다. BSC에서 공격자는 BNB를 BSC-USD 및 기타 스테이블코인으로 교환하고, 이를 20만, 10만, 2만 단위로 나눠 PancakeSwap의 크로스체인 서비스(Across 기반)와 기타 경로를 통해 이더리움으로 전송했다. 이더리움 측에서는 자금이 USDT 또는 USDC 형태로 도착해 몇 분 안에 ETH로 교환되었다. BSC-USD(정식 명칭 Binance-Peg BSC-USD)는 Binance가 발행하며, 해당 컨트랙트에는 동결 기능이 없다. 하지만 이더리움으로 브리징되는 순간 USDT와 USDC가 되어 Tether와 Circle이 동결할 수 있는 대상이 되었다. 이 주소가 PancakeSwap의 크로스체인 서비스를 통해 보낸 48건의 전송 중 도착 시간의 중앙값은 88초였다. 그러나 그중 4건의 스테이블코인 전송은 62분에서 83분 지연되어 가장 늦게 도착했으며, 23:36에서 23:47 사이에 도착했다. 반면 공격자는 이미 23:07에 이 주소 운용을 멈췄다. 약 27시간 후 공격자는 이 주소로 돌아와 보유 중이던 170.47 ETH를 이동시켰지만, 그 시점에는 USDT와 USDC가 이미 Circle과 Tether에 의해 동결된 상태였다.
나머지 두 사례도 유사하다. 0x9acc...b046에서 동결된 21,090 USDT는 THORChain 환불 자금이었다. 공격자는 브리징된 USDT를 THORChain에 보내 BTC로 교환하려 했으나, 주문 일부가 환불되었다. 이 주소로 도착한 다른 환불 건들은 17분 이내에 도착했지만, 이번 건은 109분이 걸렸고, 도착했을 때 공격자는 이미 자리를 떠난 상태였다. TRON상의 두 금액은 공격자가 자금을 라운드 숫자로 이동시킨 후 남은 잔여분이다.
이렇게 동결된 금액들의 공통점은 해당 주소에 충분히 오래 머물렀다는 점이다. 반면 9월 29일 07:01에 도착한 425,959 USDT는 단 1시간 14분 머문 뒤 ETH로 교환되어 THORChain으로 전송되었다. 이는 지금까지 가장 빠른 동결 사례(주소가 처음 스테이블코인을 수령한 시점부터 동결까지 약 5시간 24분)보다도 짧았으며, 실제로 동결되지 않았다.
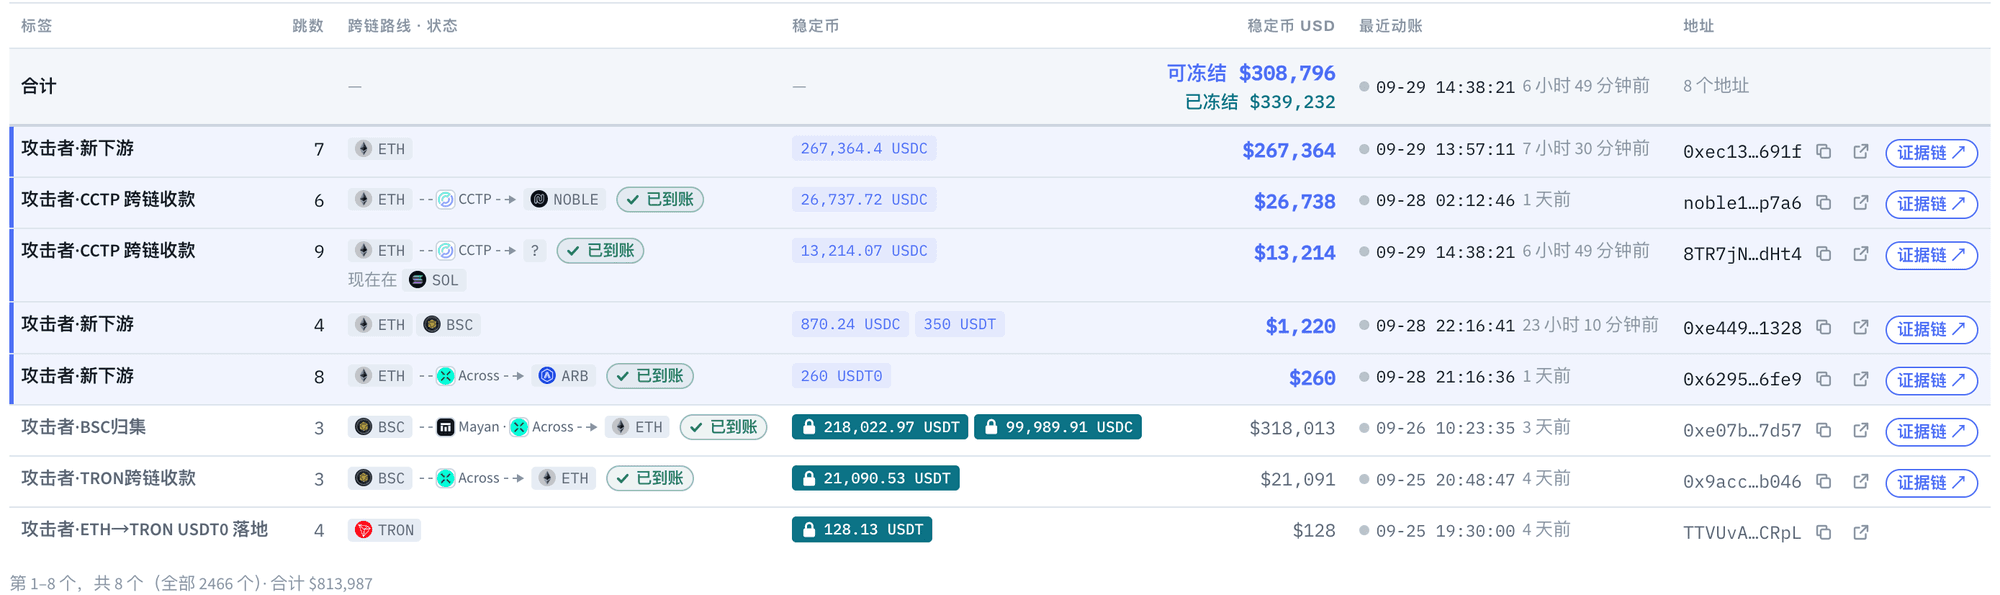
그러나 오래 머문다고 해서 반드시 동결되는 것은 아니다. 9월 29일 기준으로 대시보드에는 공격자와 연관된 5개 주소에 걸쳐 약 31만 달러 상당의 스테이블코인이 여전히 동결 가능한 상태로 남아 있는 것으로 표시되었다. 가장 큰 금액은 0xec13...691f에 있는 267,364 USDC로, 9월 29일 05:57에 도착했다. 13:27 기준(아래 그림 참조)으로 약 7.5시간째 머물러 있었으나 동결되지 않았다. 참고로, Circle이 이전에 0xe07b...7d57에서 USDC를 동결하기까지는 해당 주소가 처음 USDC를 수령한 시점부터 약 7.6시간이 걸렸으므로, 두 경우는 대체로 비슷한 수준이다.
크로스체인 서비스의 자금 처리 방식
또 다른 유형의 동결은 크로스체인 서비스가 스왑 요청을 처리하는 과정에서 발생한다. NEAR Intents가 9월 28일 공개한 내용에 따르면, 공격자는 이를 통해 5천만 달러 이상을 이동시키려 시도했다. NEAR Intents의 위험 관리 계층인 SHIELD가 해당 요청을 플래그로 표시한 후, 시스템은 견적 제공을 거부하거나 실행을 중단했다. 결과적으로 약 16만 6천 달러가 통과되었고, 약 50만 3천 달러는 실행 중간에 동결되어 현재도 제한 상태로 남아 있다. 이 수치들은 NEAR Intents가 자체적으로 밝힌 것으로, 원문에서는 최대 10%까지 오차가 있을 수 있다고 명시하고 있다.
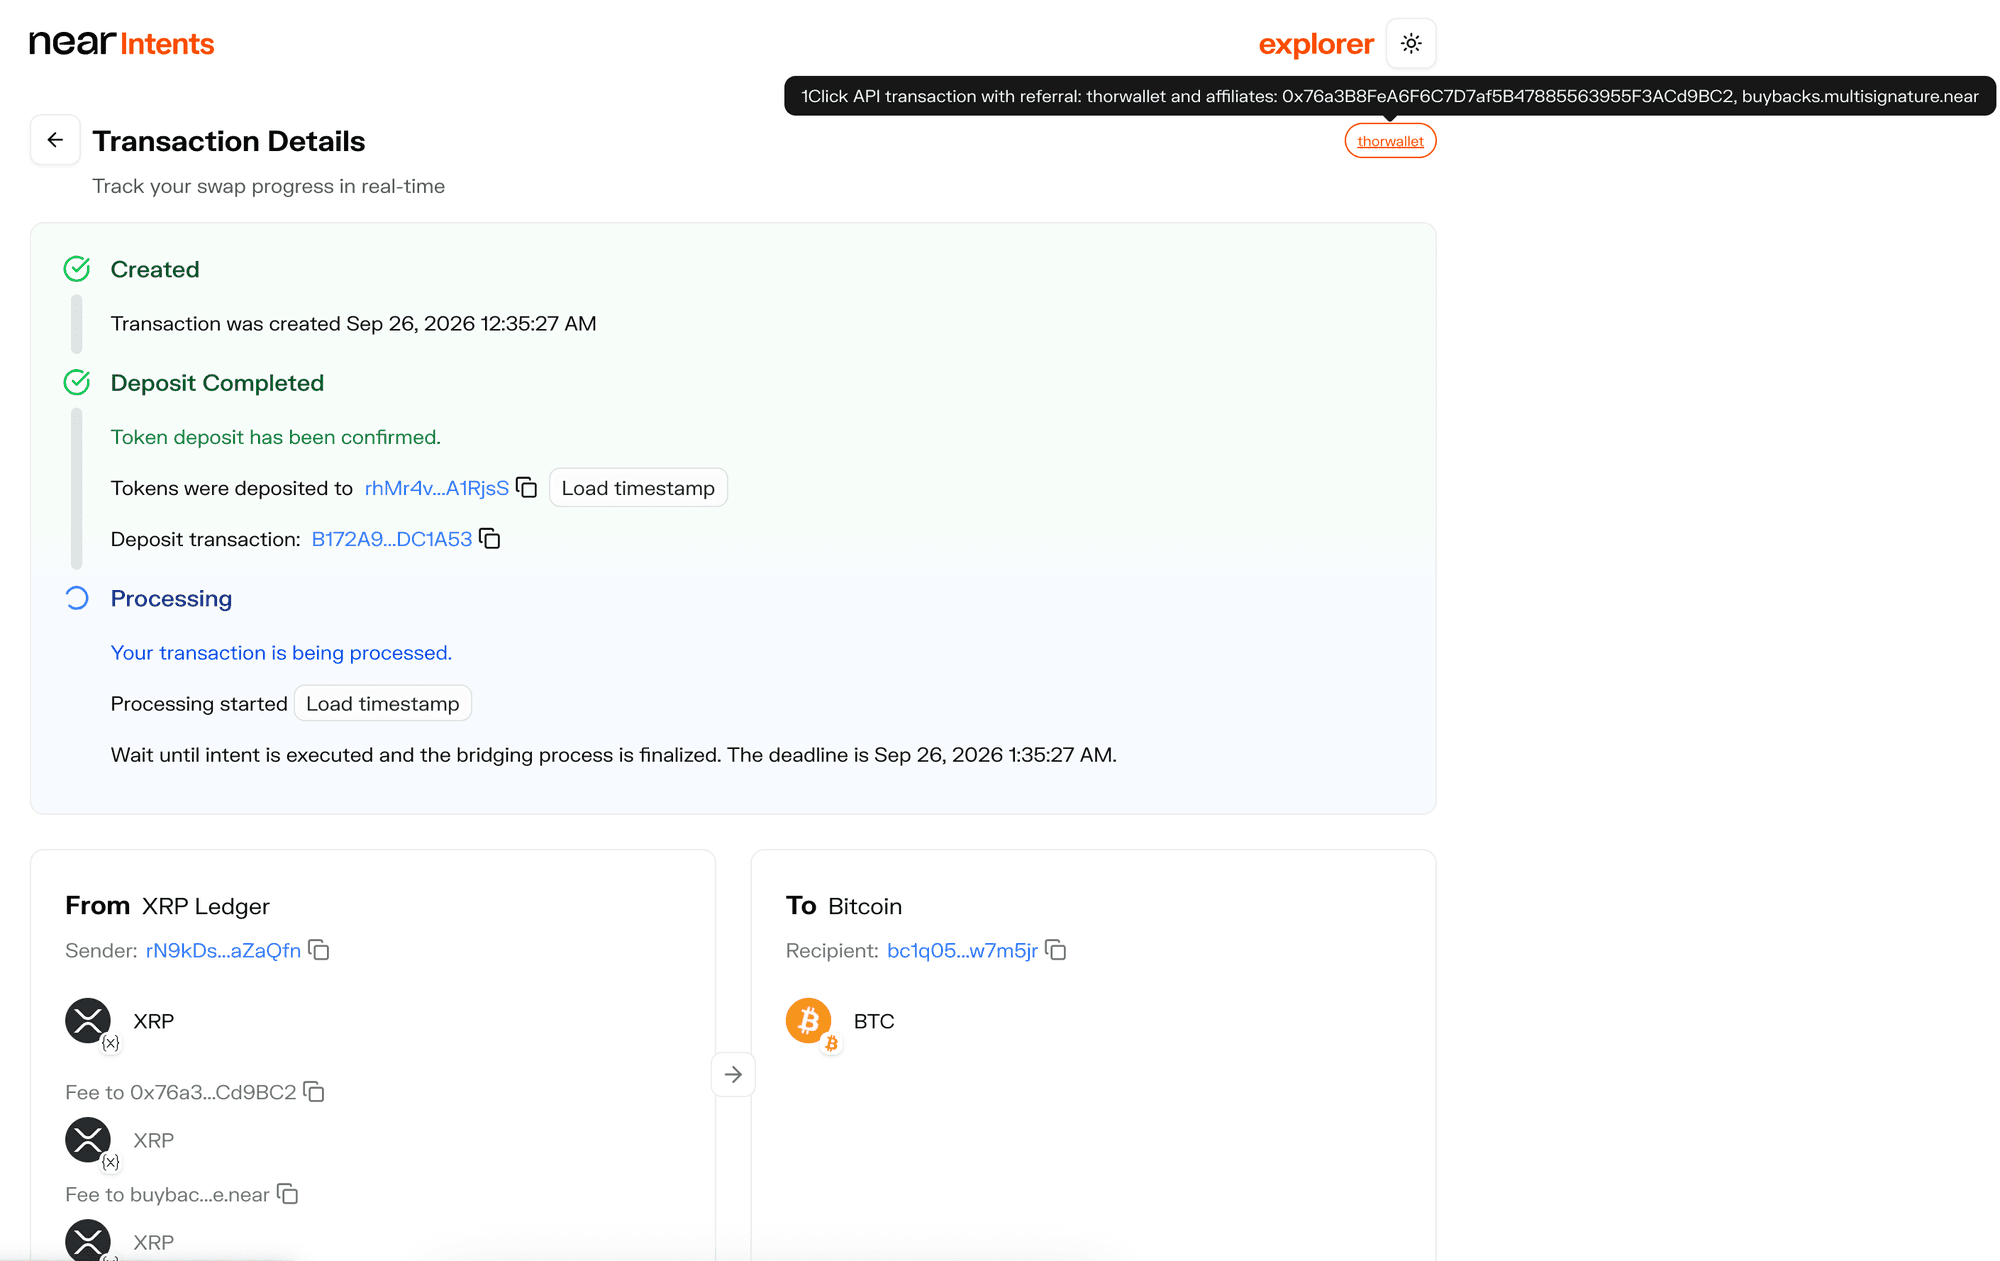
한 예시로, Bitget 대시보드가 NEAR Intents에 의해 보류된 것으로 표시한 주문이 있다. 9월 25일 16:35에 한 공격자 주소가 XRP Ledger에서 173,819 XRP(대시보드 기준 약 26만 6천 달러 상당)를 NEAR Intents에 예치하며 BTC로 교환을 요청했다. 예치는 확정되었지만, 주문은 마감 시한인 17:35을 훌쩍 넘긴 지금도 "처리 중(Processing)" 상태에 머물러 있으며 환불도 이루어지지 않았다. 대시보드는 이와 같은 주문 4건, 총 약 29만 4천 달러 상당을 표시하고 있다.
NEAR Intents 외에도, 공격자의 자금은 여러 다른 크로스체인 서비스를 거쳤다. 대시보드 수치에 따르면 THORChain이 가장 큰 금액인 약 2억 6,900만 달러를 처리했으며, 그다음으로 USDT0/LayerZero가 약 5,513만 달러, Circle의 크로스체인 프로토콜인 CCTP가 약 4,933만 달러, Chainflip이 약 3,727만 달러, Across가 약 1,438만 달러, Stargate가 약 1,282만 달러를 처리했다. 이 수치들도 통과 금액이므로 합산해서는 안 된다.
THORChain은 가장 큰 처리량을 기록했을 뿐만 아니라 논란도 불러일으켰다. 9월 26일 Bitget CEO Gracy Chen은 THORChain에 공개적으로 공격자 주소에 대한 서비스 거부를 요청하며 다음과 같이 썼다: "탈중앙화는 설계 원칙이지, 알려진 탈취 자금을 조력하는 방패가 되어서는 안 된다." 일부는 올해 5월 THORChain이 자체 서명 방식의 취약점으로 인해 약 1,070만 달러를 잃었을 때, 네트워크 전체를 일시 중단했다는 점을 지적했다. THORChain은 이에 대해 "일시 중단은 특정 자금이나 개별 스왑을 선택적으로 동결하는 것이 아니다"라며, 프로토콜은 "설계상 검열을 하지 않는다"고 답했다. 9월 29일 기준으로, 탈취된 자금은 여전히 THORChain을 통해 ETH에서 BTC로 교환되고 있었다.
4. "북한 해커" 평가, 그리고 Bybit 사건과의 비교
사건 발생 후 몇 시간 만에 여러 관계자가 북한 해커를 지목했다. 그들의 근거는 세 가지로 분류할 수 있다.
첫 번째는 Bitget 자체의 평가다. Bitget CEO Gracy Chen은 IP 행동 패턴과 온체인 서명을 근거로, 이번 공격이 "북한과 연계된 해커 그룹이 사용하는 기법과 일치한다"고 말했으며, Bitget이 특정 북한 그룹이 사용하는 VPN 선택과 일치하는 IP 주소를 확인했다고 밝혔다. 그러나 기술적 근거는 아직 공개되지 않았다.
두 번째는 자금 간의 온체인 연결이다. 사건 발생 약 6시간 후, 온체인 분석가 Specter는 Bitget에서 탈취된 XRP가 브리징 이후 "올해 7월 발생한 AFX 해킹으로 탈취된 자금과 직접 연결될 수 있다"고 밝혔는데, 해당 해킹은 TraderTraitor의 소행으로 알려졌다. 일부 언론은 이 연결이 약 4,300달러를 보유한 단일 이더리움 지갑을 통해 이루어진다는 점을 지적하며, 그 증거가 상당히 빈약하다고 평가했다.
세 번째는 세탁 네트워크와 수법의 중첩이다. ZachXBT는 공격자를 대신해 자금을 세탁한 5명의 중국계 불법 행위자들의 소셜 미디어 계정과 관련 트랜잭션을 공개하며, 그중 한 명이 올해 초 발생한 2억 9,200만 달러 규모의 Kelp DAO 해킹 자금 세탁 과정에서도 목격되었다고 밝혔다. 그는 TraderTraitor로 귀속된 여러 해킹 사건 이후 동일한 패턴을 관찰했으며, 이 그룹들을 밀접하게 추적해왔다고 밝혔다. 또한 현재 자금은 브리지를 통해 여러 체인을 오가며(chain-hopping) Wasabi와 같은 믹싱 서비스로 예치되고 있다고 전했다. Arkham 역시 공격자가 "북한 연계 해커들이 자주 사용하는 필체인(peel chain) 기법"을 사용했다고 지적했다.
이러한 단서들 중에서 2025년 Bybit 사건이 반복적으로 언급된다. 당시 Bybit의 이더리움 콜드월렛에서 약 15억 달러가 탈취되었다. 5일 후 FBI는 이 사건을 북한의 소행으로 규정하는 공지를 발표하고, 해당 활동을 "TraderTraitor"로 지칭했다. 보안 기업 Sygnia의 보고서는 이 그룹이 라자루스 그룹(Lazarus Group)으로도 알려져 있다고 밝히고 있다.
두 사건은 실제로 유사한 점이 있다. 첫째, 두 공격 모두 거래소의 개인키를 직접 탈취하지 않았으며, 제3자를 경유했다. Bybit 사건의 경우, 공격자는 먼저 Safe{Wallet} 개발자의 컴퓨터를 침해한 뒤 Safe 웹 인터페이스의 스크립트를 변조하여, Bybit의 서명자들이 콜드월렛 통제권을 넘기는 트랜잭션을 승인하게 만들었다. 이번 사건에서는 Bitget에 따르면 공격자가 제3자 보안 제품의 제로데이 취약점을 악용했다. 둘째, 세탁 방식도 유사한데, 두 사건 모두 THORChain이 주요 경로로 사용되었다: 2025년 3월 4일 Bybit CEO Ben Zhou가 발표한 수치에 따르면 그 시점까지 탈취 자금의 72%가 THORChain을 거쳐 이동했다. 세탁 경로상의 차이점, 예를 들어 이번 사건에서 스테이블코인 교환 및 크로스체인 자산 집결이라는 추가 단계가 있었던 점은 주로 탈취된 지갑에 어떤 자산이 있었는지에 따라 달라지는 것이며, 이를 근거로 공격자를 구별할 수는 없다.
하지만 공격과 세탁 모두가 고도로 서비스화된 시대에는, 위의 정보만으로 공격자의 신원을 확정하기에는 충분하지 않다. Bitget에 따르면 침입 경로는 제3자 보안 제품의 취약점이었고, THORChain이나 CoinJoin과 같은 서비스는 누구나 이용할 수 있으며, 공격자를 대신해 자금을 세탁하는 지하 그룹들이 반드시 공격자 본인이라고 볼 수는 없다. 따라서 온체인상의 중첩은 이번 사건과 과거 사건에 동일한 세탁 그룹이 관여했을 가능성을 더 직접적으로 시사할 뿐, 동일한 공격자라는 것을 반드시 의미하지는 않는다. 더 확실한 결론을 내리기 위해서는 Bitget의 전체 조사 보고서나 법 집행기관의 발표를 기다려야 할 것이다.
데이터 관련 참고: 모든 시간은 UTC 기준이다. 별도 표기가 없는 한, Bitget 추적 대시보드의 동적 데이터는 2026년 9월 29일 UTC 12:30에 촬영된 스냅샷을 기준으로 한다. 온체인 수치는 Bitget 공식 추적 대시보드에 나열된 주소들에 대한 BlockSec의 검토를 기반으로 한다. 사건 설명은 Bitget의 공식 라이브 방송(Wu Blockchain이 기록)과 공식 발표를 근거로 한다. 동결 시각은 BlockSec USDT Freeze Tracker에서 가져온 것이다.
출처:
- Bitget 추적 대시보드 https://trace.bgblockchain.xyz
- Gracy Chen, X, 2026-09-24 https://x.com/GracyBitget/status/2103235655879074084
- Bitget, X, 2026-09-25 https://x.com/bitget/status/2103485484165120005
- Bitget 라이브 방송, Wu Blockchain 기록 https://mp.weixin.qq.com/s/bCYi4kV8qAJHdlkDlkng9A
- BlockSec USDT Freeze Tracker https://blocksec.ai/en/usdt-freeze/addresses
- NEAR Intents (AlexAuroraDev), 2026-09-28 https://x.com/AlexAuroraDev/status/2104554958754357482
- FBI IC3 공지, 2025-02-26 https://www.ic3.gov/PSA/2025/PSA250226
- Sygnia, 2025-03-16 https://www.sygnia.co/blog/sygnia-investigation-bybit-hack/
- Ben Zhou, X, 2025-03-04 https://x.com/benbybit/status/1896798476945744010
- Elliptic, 2026-09-25 https://www.elliptic.co/insights/bitget-attack-pushes-suspected-north-korea-crypto-heists-over-1-billion-in-2026/
- TRM Labs, 2026-09-25 https://www.trmlabs.com/resources/blog/bitget-loses-usd-3516-million-in-hot-wallet-breach-in-likely-north-korea-attack
- ZachXBT, X, 2026-09-28 https://x.com/zachxbt/status/2104528688469647700
- Gracy Chen, X, 2026-09-26 https://x.com/GracyBitget/status/2103812967066439817
- THORChain, X, 2026-09-28 https://x.com/THORChain/status/2104460133132562449
- Star Xu, X, 2026-09-27 https://x.com/star_okx/status/2104004321805480214
- mempool.space, CoinJoin 트랜잭션 2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e https://mempool.space/tx/2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e
- NEAR Intents 익스플로러, 주문 rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS https://explorer.near-intents.org/transactions/rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS
- CoinDesk, 2026-05-15 https://www.coindesk.com/tech/2026/05/15/thorchain-halts-trading-after-usd10-million-cross-chain-exploit-rune-token-drops-12
- AMBCrypto, 2026-06-24 https://ambcrypto.com/thorchain-resumes-trading-after-10-7m-exploit-unveils-monero-swap-roadmap/
- Gracy Chen, X, 2026-09-25 https://x.com/GracyBitget/status/2103359608484172104
- Startup Fortune (Cointelegraph 인용), 2026-09-25 https://startupfortune.com/bitgets-ceo-says-north-korean-hackers-spoofed-transfers-to-steal-352-million/
- Specter, X, 2026-09-25 https://x.com/SpecterAnalyst/status/2103286738961486186
- Bitcoin.com News, 2026-09-25 https://news.bitcoin.com/exchanges/bitget-hack-xrp-157m-cannot-be-frozen/
- Arkham Research, 2026-09-25 https://info.arkm.com/research/hacker-steals-350m-from-bitget-and-begins-on-chain-laundering