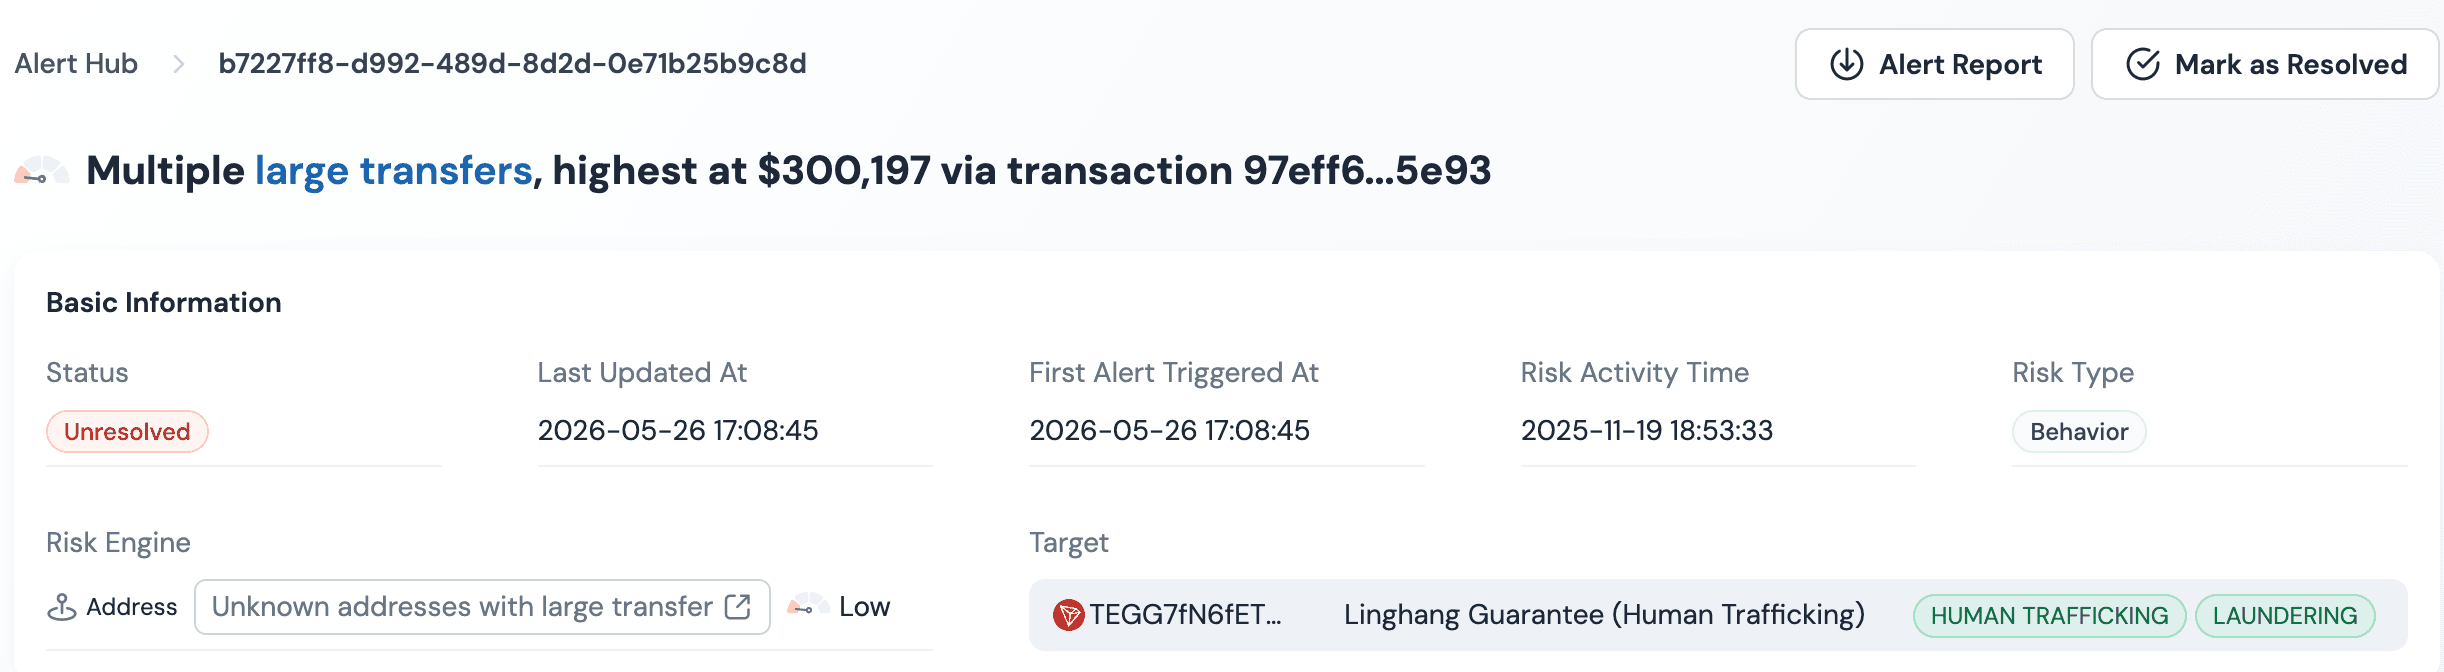
VASPのコンプライアンス担当者が午前11時42分にキューアイテムを開く。19日前に制裁指定アドレスと接触したウォレットから新たな入金があった。判断のタイムリミットが迫っている。画面に表示される質問は一見単純に見える:このアドレスをクリアするかブロックするかを判断するために、スクリーニングシステムは実際にどのようなデータを必要とするのか?
伝統的な金融業界から来たチームにとって、正直な答えは意外なものだ。暗号資産AMLアドレスチェックは、本人確認書類、実質的所有者の相関図、事業登録ファイルの収集から始まるわけではない。それは一つの文字列、つまりウォレットアドレスから始まり、オンチェーンの証拠に基づいて構築されたリスク判定で終わる。この記事では、必要となる唯一の入力情報、スクリーニングエンジンがその裏で組み立てるデータ、精度を高めるオプションのコンテキスト、そしてコンプライアンス部門に返される出力構造について説明する。
ブロックチェーンアドレスが唯一の入力情報である
伝統的なマネーロンダリング対策の業務は、書類作業が中心となる。分析担当者は、ファイルを進める前にパスポート、公共料金の請求書、企業登記簿、資金源に関する証明書を要求する。オンチェーンスクリーニングはその順序を逆転させる。ウォレットアドレスが入力情報のすべてであり、Ethereumでは0xで始まる文字列、Tronではbase58文字列、BNB Smart ChainやArbitrumなどのチェーンではEVM互換アドレスとなる。
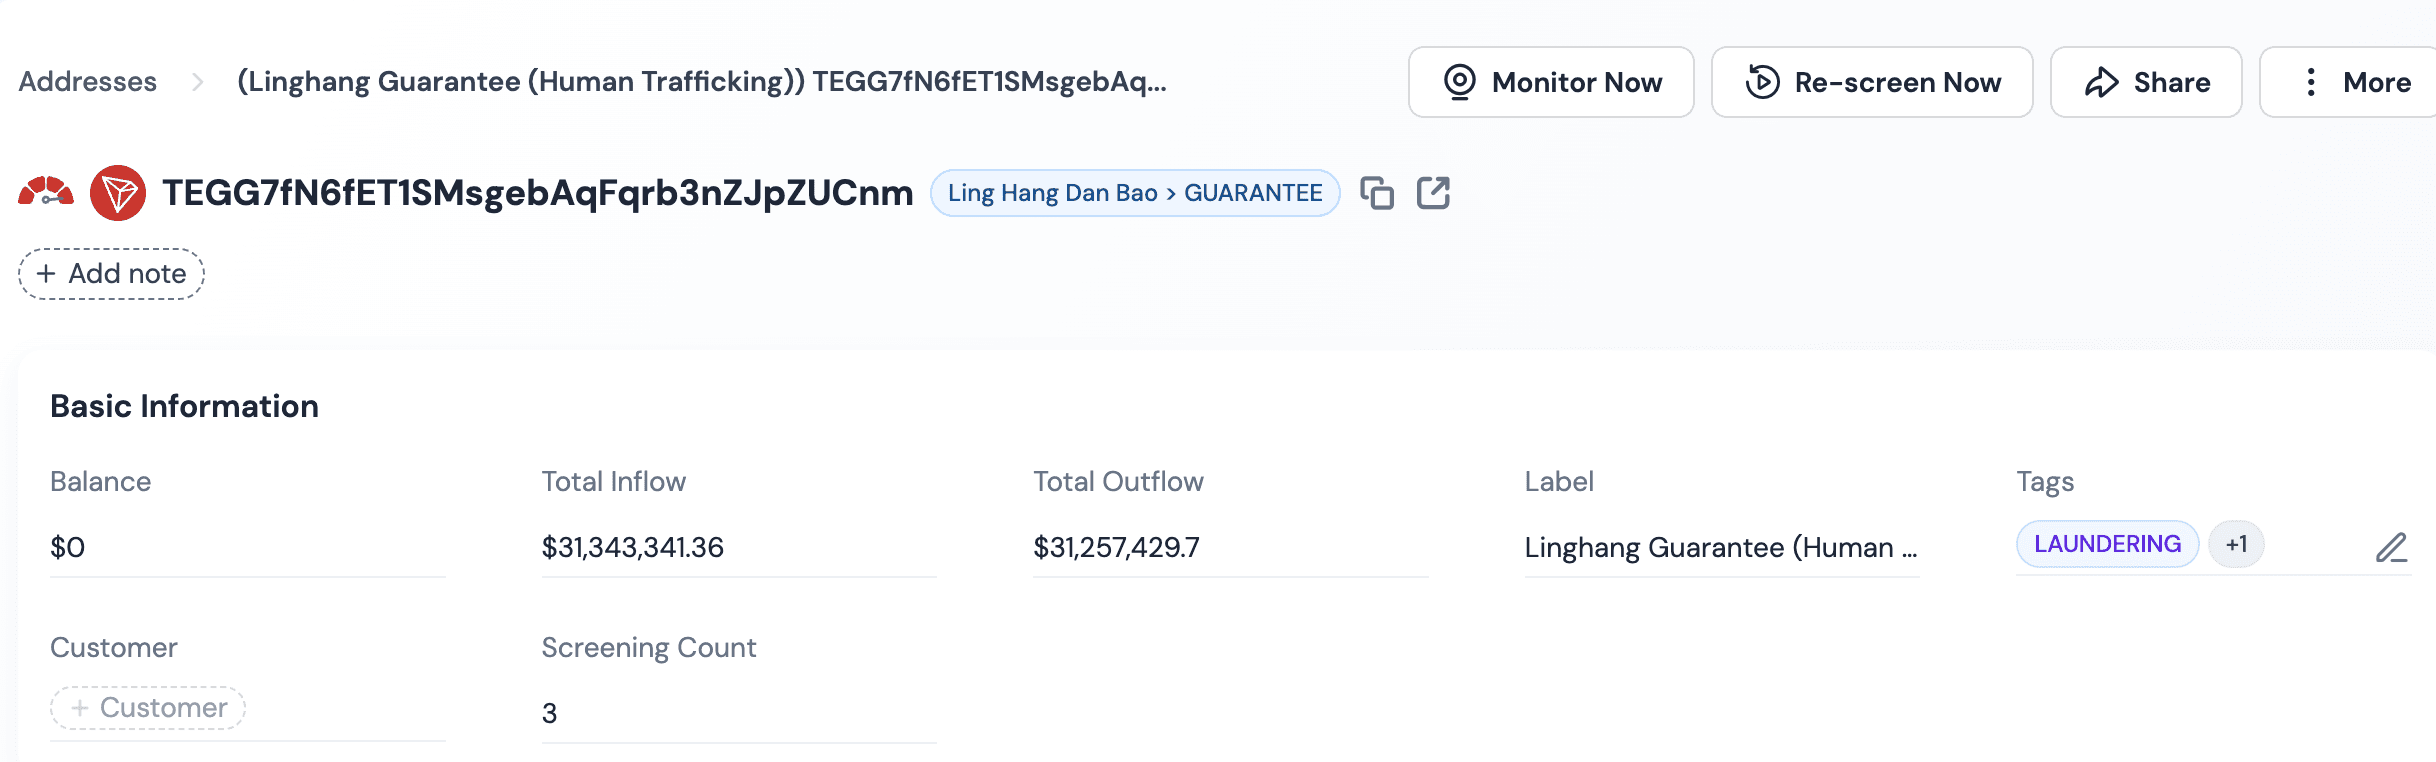
その一つの文字列だけで十分な理由は、ブロックチェーンが公開された台帳だからだ。そのアドレスが行ったすべての転送、接触したすべてのコントラクト、それが属する関連ウォレットのクラスターは、ウォレット所有者からの個人的な協力なしに観察可能である。スクリーニングプロバイダーは、事前に構築されたラベルグラフに対してアドレスを照合し、複数日にわたるメールでのやり取りではなく、ミリ秒単位で判定結果を返す。
これはまた、暗号資産コンプライアンスが本人確認と分岐する点でもある。KYCは、オンボーディング時に人物または法人が本人であると主張する内容が真実であることを確認する。KYA(Know Your Address)は、取引履歴とリスクエクスポージャーについてブロックチェーンアドレスをスクリーニングする。この二つのレイヤーは補完的なものであり、代替可能なものではなく、そのうちの一つだけがアドレス主導である。
スクリーニングシステムが裏側でリスクの全体像を組み立てる
コンプライアンスチームは一つのアドレスを提出し、事前に計算されたリスクグラフ全体を引き継ぐ。誰もチェーンをクロールしたり、独自のクラスタリングを実行したり、制裁リストの差分を維持することは求められていない。エンジンがその一つのアドレスをどのようにしてラベルマッチング、指標のヒット、エクスポージャースコアリングを通じてリスク判定に変換するかについては、Crypto Address Risk Screeningガイドで詳しく説明している。ここでの要点は、チームが提出するものと、返ってくるものだ。
ラベルの鮮度は、脆弱なスクリーニングが密かに失敗する箇所である。OFACは午前の更新でデジタル通貨アドレスを指定することがあり、深夜にはクリーンに見えたアドレスが正午までに高リスクになることもある。継続的なサイクルでラベルセットを更新するエンジンは、このエクスポージャーの空白期間を閉じるが、週次のバッチ処理ではプラットフォームが数日間盲目状態になってしまう。
返ってくるのは、リスク判定、リスクカテゴリーのリスト、そして推奨アクションであり、生の取引データの塊ではなく、正当性のある決定を下せるように構造化されている。
スクリーニング精度を向上させるオプションのコンテキスト
アドレスは必須である。いくつかのオプションフィールドは、ワークフローを変えることなく判定結果を精緻化する。
-
チェーンまたはネットワークの識別子。 アドレスがEthereum、Tron、BNB Chain、またはその他のサポートされているEVMチェーンのどれに存在するかを指定することで、エンジンがネットワーク間で見た目が同一の文字列を混同することを防ぐ。BitcoinとEVMアドレスは異なる形式を使用するが、クロスチェーンの入金においてはチェーンのヒントがあいまいさを取り除く。
-
トランザクションハッシュ。 チェックがKYTモードで実行される場合に有用であり、この場合エンジンはアドレス単体ではなく特定の転送を評価する。ハッシュは、判定結果を資金の一つの観測可能な移動に結び付ける。
-
業務シナリオタグ。 アドレスが入金、出金、またはホットウォレットへの統合のためにスクリーニングされているかどうかによって、リスクレベルの解釈方法が変わる。高リスクの入金は隔離できるが、出金における同じレベルは保留をトリガーする可能性がある。
これらのフィールドはいずれも判定結果を得るために必須ではない。それらは、プラットフォームがその時点で実際に抱えているエクスポージャーに合わせて調整されたスコアをエンジンが返すのを助けるチューニングパラメータである。アドレスを受け付け、オプションフィールドを提供するスクリーニングAPIは、最初の導入時には統合をシンプルに保ち、コンプライアンスプログラムの成長とともに拡張していく。
出力構造:コンプライアンス部門に返されるもの
コンプライアンスチームが受け取るデータは、生の取引データの塊ではなく、正当性のある決定を下せるように構造化されている。
標準的なレスポンスオブジェクトには、3つの主要フィールドが含まれる。リスクレベルは、アドレスをCritical(重大)、High(高)、Medium(中)、Low(低)、No Risk(リスクなし)という5段階の設定可能な階層のいずれかに分類する。リスクカテゴリーのリストは、評価をトリガーしたリスク指標を列挙する(例:制裁、ミキサー、攻撃など)。判定推奨は、プラットフォームのポリシーが定義するアクション(Allow(許可)、Review(確認)、Block(ブロック))にレベルをマッピングする。各リスクレベルの意味は、組織の内部コンプライアンスポリシーとリスク許容度に合わせて組織側が設定する。
| 出力フィールド | コンプライアンス部門での用途 | 監査上の価値 |
|---|---|---|
| リスクレベル(5段階) | 分析担当者へのルーティングまたは自動判定 | 設定可能なポリシー記録 |
| リスクカテゴリー | 保留またはエスカレーションの正当化 | 挙げられた具体的なリスク指標 |
| 判定推奨 | Allow / Review / Blockワークフローのトリガー | 文書化された推奨アクション |
判定推奨はあくまで助言的なものである。入金における中リスクのスコアが手動確認に回されるか、モニタリング付きで自動クリアされるかは、プラットフォーム自身のリスクポリシーが決定する。このレスポンスが保証するのは、すべての判定結果が再現可能であることだ。同じアドレスを同じタイムスタンプでスクリーニングすれば、同じスコアとカテゴリーリストが返される。この再現性こそが、規制当局が特定の取引がなぜ許可されたのかを問い合わせた際に、出力を検査証拠として利用可能にするものである。また、これは仮想資産およびVASPに関するFATF Recommendationsの基盤となるリスクベースアプローチとも整合している。
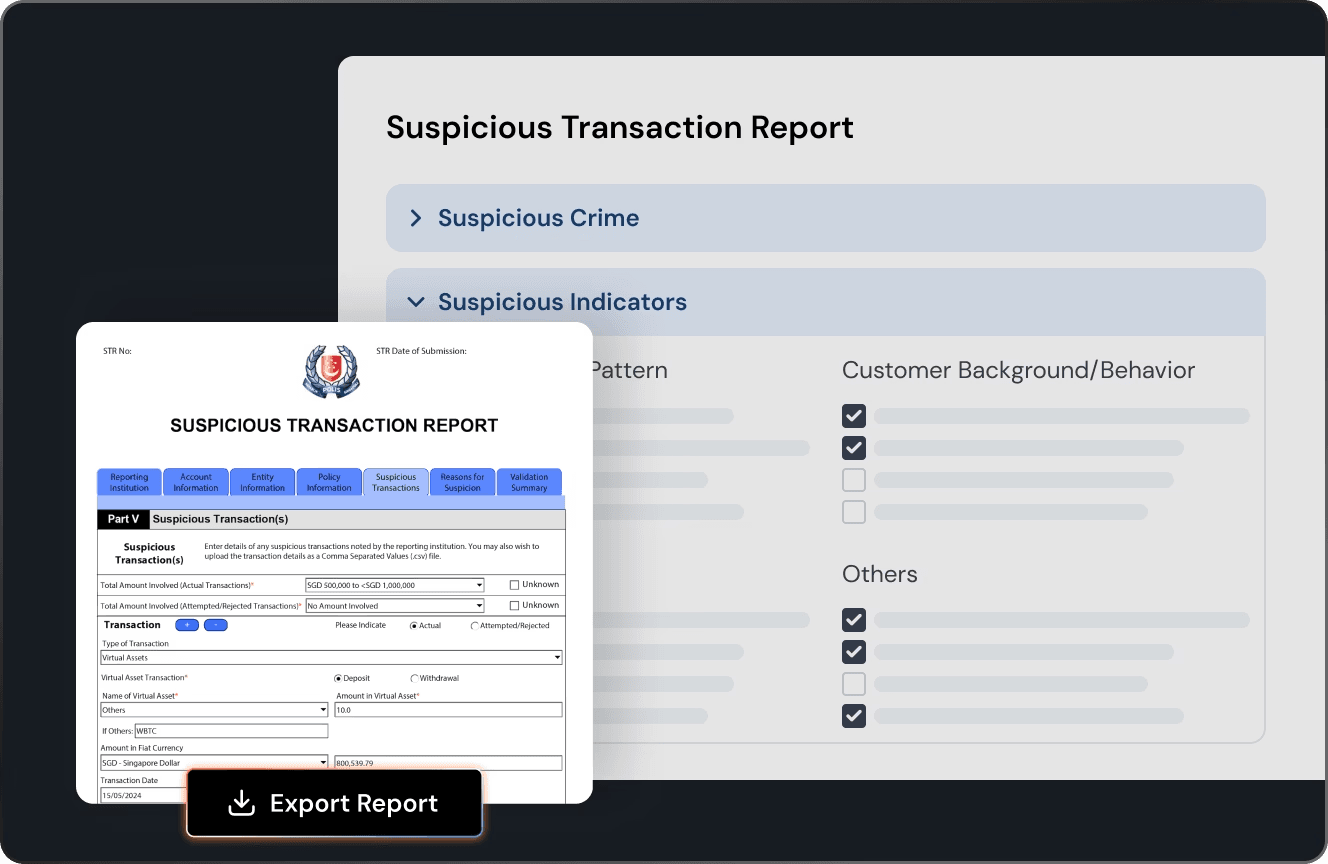
レスポンスはエクスポート可能でもある。ほとんどの本番環境の導入では、判定結果、タイムスタンプ、アドレス、カテゴリーリストをコンプライアンスログに記録し、プラットフォームが任意のアドレスのライフタイムにわたるスクリーニング履歴を再構築できるようにしている。これにより、各チェックが一時点のみの判断から、経時的な記録へと変わる。
アドレススクリーニングが取引所やVASPのためのAMLコンプライアンスプログラム全体にどのように組み込まれるかについての詳細は、Crypto AML Complianceを参照。運用面については、Crypto Wallet Screeningで、入力アドレスがスクリーニングパイプラインをどのように流れるかを取り上げている。
→ Phalcon Complianceのデモを予約して、ウォレットに対するライブAMLアドレスチェックを実行しましょう:Book a demo
FAQ
AMLアドレスチェックに必要なデータとKYCに必要なデータの違いは何ですか?
AMLアドレスチェックには一つのウォレットアドレスが必要である。スクリーニングエンジンは、オンチェーンの履歴、ラベル、取引相手のエクスポージャーからリスクの全体像を組み立てる。一方、本人確認は、アカウントの背後にいる人物や法人を確認するものであり、書類を必要とする。この二つは補完的なレイヤーであり、アドレスチェックだけがアドレス主導である。
顧客情報なしでアドレスをスクリーニングできますか?
はい。ブロックチェーンは公開された台帳であるため、アドレスだけで十分な入力情報となる。スクリーニングプロバイダーは、事前に構築されたラベルグラフに対してそれを照合し、リスクレベルを返す。それを受け取るために、顧客名、書類、自己申告は不要である。
チェックの背後にあるラベルデータはどのくらいの頻度で更新すべきですか?
継続的な更新が安全な基準となる。制裁指定やセキュリティインシデントは予測不可能なタイミングで発生し、今日クリーンにスクリーニングされたアドレスが明日には高リスクになる可能性がある。週次のバッチサイクルでは数日間のエクスポージャーの空白期間が生じるが、継続的な更新サイクルはそれを閉じる。
レスポンスには推奨アクションが含まれますか、それともリスクレベルのみですか?
両方含まれる。レスポンスには、5段階の設定可能な階層(Critical、High、Medium、Low、No Risk)のうちのいずれかのリスクレベル、評価をトリガーした具体的なリスクカテゴリー、そしてAllow、Review、Blockにマッピングされた判定推奨が含まれる。最終的なアクションはプラットフォーム自身のポリシーによって決定されるが、推奨情報は分析担当者に一貫した出発点を提供する。
アドレスはどのような形式であるべきですか?
そのチェーンのネイティブ形式である。EthereumおよびEVMチェーンでは0xで始まる16進数文字列、Tronではbase58文字列、Bitcoinではチェーンネイティブの形式となる。アドレスと一緒にチェーンまたはネットワークの識別子を指定することで、クロスチェーンスクリーニングにおけるあいまいさが取り除かれる。