

コンプライアンス担当者がウォレットアドレスを検索バーに入力し、結果を待つ。そのアドレスは前四半期のバックグラウンドチェックではクリーンだったが、周辺のカウンターパーティの状況はブロックごとに変化している。担当者が必要としているのは、また別のIDファイルではない。必要なのは、資金が移動する前に行動を起こせるほど迅速に返される、アドレス自体のリスク評価だ。暗号資産アドレスリスクスクリーニングとは、まさにその評価のことである。ひとつのウォレットアドレスを送信する。システムはそれをラベル付きアドレスデータベースと照合し、固定されたリスク指標のセットと突き合わせ、チームが行動を起こせるエクスポージャー数値とともにリスクレベルを返す。
暗号資産アドレスリスクスクリーニングとは実際に何を意味するのか
暗号資産アドレスリスクスクリーニングとは、単一のウォレットアドレスに対する一回限りのAMLおよびCFTリスク評価である。アドレスを送信すると、システムはそれをすべてのアクティブなアドレスタイプのリスクエンジンに照らして評価し、リスクレベルとエクスポージャー数値を返す。スクリーニングは顧客が誰であるかを検証するものではない。それは、クエリの瞬間のスナップショットとして、アドレス自体のリスクプロファイルを読み取るものである。
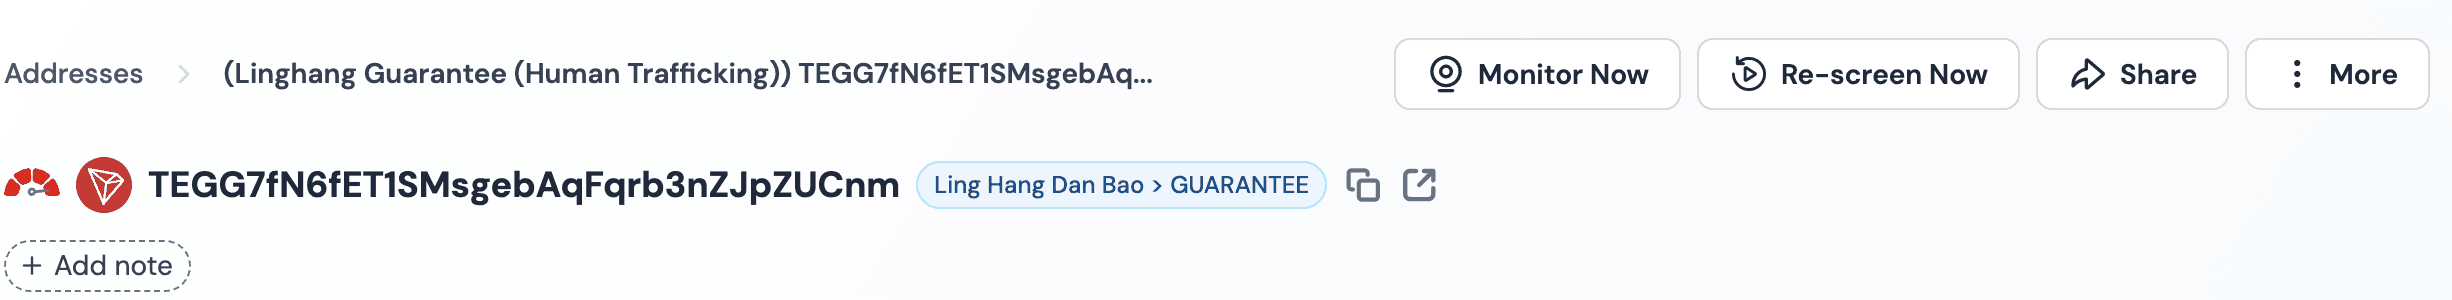
キーワードは「一回限り」である。スクリーニングは、ある一時点における問い、すなわち「このアドレスの現在のリスクは何か」に答えるものだ。コンプライアンスチームは、入金が保留中のとき、カウンターパーティが現れたとき、あるいはアナリストがレビューのためにアドレスを取り出したときにスクリーニングを行う。結果は静止画であり、フィードではない。
これがスクリーニングをモニタリングとは異なるものにしている。スクリーニングは、手動またはAPIクエリによって発生する単発の評価である。モニタリングは継続的なものだ。一度アドレスがモニター対象に設定されると、システムは動的なスケジュールで分析を再実行し、リスクレベルが変化したり新しいリスク指標がヒットしたりすると、誰かがアドレスを再送信することなくアラートをプッシュする。スクリーニングはスナップショットであり、モニタリングはライブフィードである。継続側の定義的な説明はアドレスベースAMLモニタリングガイドに掲載されている。
スクリーニングは、Know Your Address(KYA)の最小行動単位である。あらゆる広範なAMLワークフローが構築される基礎となる原子的なステップだ。コンプライアンスプログラムは数千件のスクリーニングを実行し、リスクの高いものをエスカレーションし、その一部をモニター対象に設定することができる。しかし、スクリーニングは基本単位であり、それを正確に定義することが、その他の統制スタック全体への入り口となる。この義務は、VASPが取引前にリスクを評価することを求めるFATFのリスクベースアプローチの中に位置づけられている。アドレススクリーニングは、FATF RBA Guidance for VASPsに基づき、ウォレット層でこの要件を満たす最小単位である。
スクリーニングの仕組み:4段階のメカニズム
スクリーニングという行為は、4つの連続したステップに分かれており、各ステップは具体的なデータノードまたは意思決定ノードに対応している。このメカニズムは抽象的なものではない。それはPhalcon ComplianceのKYA(アドレススクリーニング)モジュールの製品ロジックそのものであり、スクリーニングがどのように機能するかを定義することは、この製品がどのように機能するかを定義することでもある。
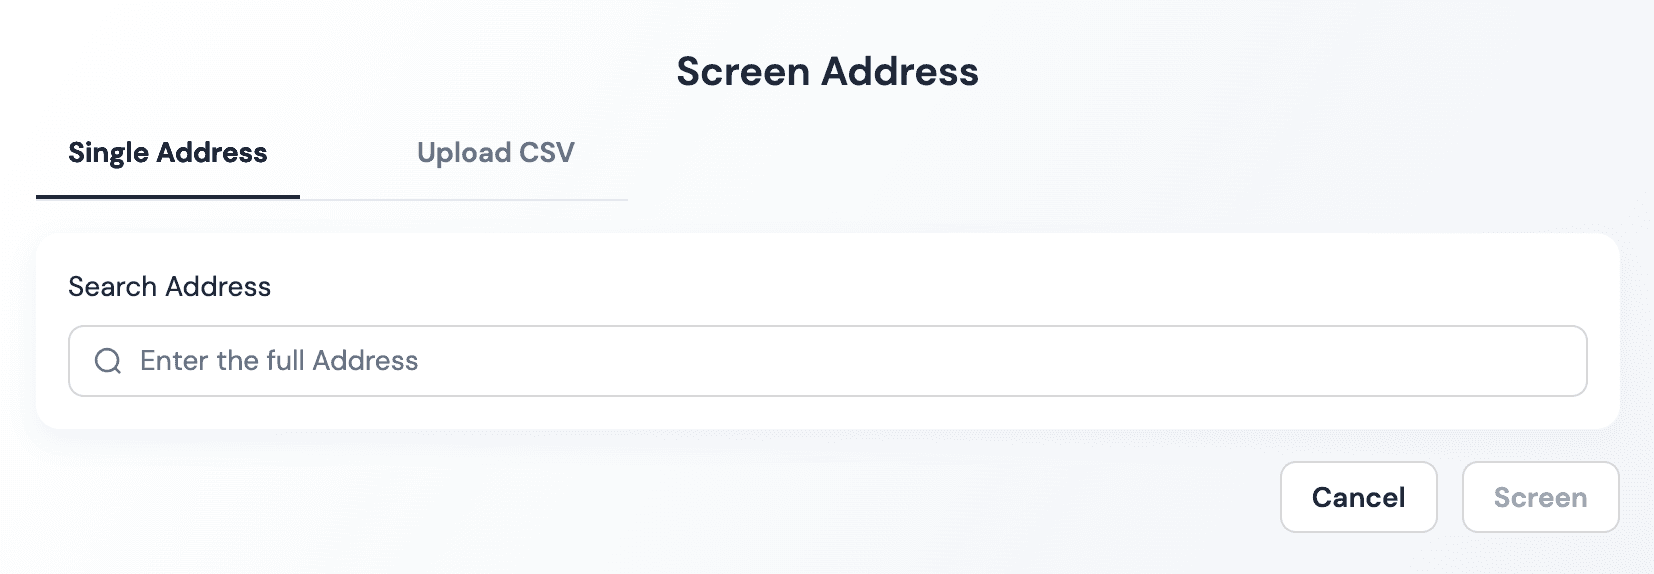
**ステップ1はアドレス入力である。**コンプライアンスアナリストは、アドレスをスクリーニングするアクションを通じて単一のアドレスを送信するか、または1ファイルあたり最大100件のアドレスを含むCSVバッチをアップロードする。アドレスは、プロジェクト内のすべてのアクティブなアドレスタイプのリスクエンジンに対して自動的にスクリーニングされる。クエリの時点でエンジンを選択する必要はない。アドレスはアクティブなセット全体を実行するためだ。
**ステップ2はラベルライブラリの照合である。**送信されたアドレスは、6億件以上のラベル付きアドレスを保持するBlockSec検証済みアドレスデータベースと照合される。ラベルはシステム生成であり不変で、この検証済みデータベースから引き出されるため、アナリストが結果を和らげるためにラベルを手動編集することはできない。ラベルには、既知の取引所のホットウォレットや既知の違法サービスなどと記載される場合がある。ラベルとともに、アドレスにはタグが付与される。sanctioned(制裁対象)やmixer(ミキサー)などのシステムタグは不変である。カスタムタグは編集可能で、アドレスあたり合計5件までという上限がある。
**ステップ3はリスク指標のヒットである。**Risk Exposure Engineは、そのアドレスが17のリスク指標のいずれかと関連しているかどうかを評価する。指標の全リストは以下の通りである:
-
Sanctioned(制裁対象)
-
Attack(攻撃)
-
Scam(詐欺)
-
Ransomware(ランサムウェア)
-
Child Abuse Material(児童虐待関連素材)
-
Laundering(資金洗浄)
-
Mixing(ミキシング)
-
Dark Market(ダークマーケット)
-
Darkweb Business(ダークウェブビジネス)
-
Blocked(ブロック済み)
-
Gambling(ギャンブル)
-
No KYC Exchange(KYCなし取引所)
-
Terrorist Financing(テロ資金供与)
-
FATF Grey List Jurisdiction(FATFグレーリスト管轄区域)
-
FATF High Risk Jurisdiction(FATF高リスク管轄区域)
-
Human Trafficking(人身売買)
-
Drug Trafficking(薬物取引)
このエンジンは3つのテンプレートを評価する。Entity(アドレス自体に付されたリスクラベル)、Interaction(インタラクショングラフ内の既知のリスクエンティティへのリンク)、そしてBlacklist(ブラックリスト登録されたアドレスとの直接取引)である。
**ステップ4はリスクスコアリングとエクスポージャーの出力である。**アドレスは、Critical(重大)からHigh(高)、Medium(中)、Low(低)、そしてNo Risk(リスクなし)に至る5段階のリスクレベルのいずれかに分類される。レベルとともに、このエンジンはExposure Value(エクスポージャー額)を返す。これは、リスク源から発生した、またはリスク源と一度でも接触した資産の総USD価値である。また、Exposure Percentage(エクスポージャー比率)も返す。これは、アドレスの総流入額または総流出額に対する汚染資産の割合である。レベルはチームに深刻度を伝え、エクスポージャー数値はその規模を伝える。
入力からエクスポージャーの出力に至るこの4段階のパイプラインこそが、実務上「アドレスリスクスクリーニング」という言葉が指すものである。同じパイプラインがウォレットスクリーニングのワークフロー内でどのように動作するかを見るには、暗号資産ウォレットスクリーニングのスポークに運用面の解説がある。
リスクレベルと17のリスク指標
スクリーニングの出力は二次元的である。ひとつの軸は深刻度で、5段階のリスクレベルによって捉えられる。もうひとつの軸はカテゴリーで、17のリスク指標によって捉えられる。この2つが組み合わさることで、コンプライアンス担当者に「どれほど悪いか」と「どのような種類か」の両方を伝える。
各リスクレベルのポリシー上の意味は、組織自身によって定義され、内部のコンプライアンスプログラムとリスク許容度に合わせて設定される。プラットフォームはフレームワークを提供する。しきい値を提供するのはチーム自身である。
17のリスク指標は、上記のメカニズムのセクションで列挙した通り、固定されたカテゴリーセットである。各指標がリスクレベルにどのようにマッピングされるかについてのより詳細な解説は、アドレススクリーニングの詳細記事を参照されたい。
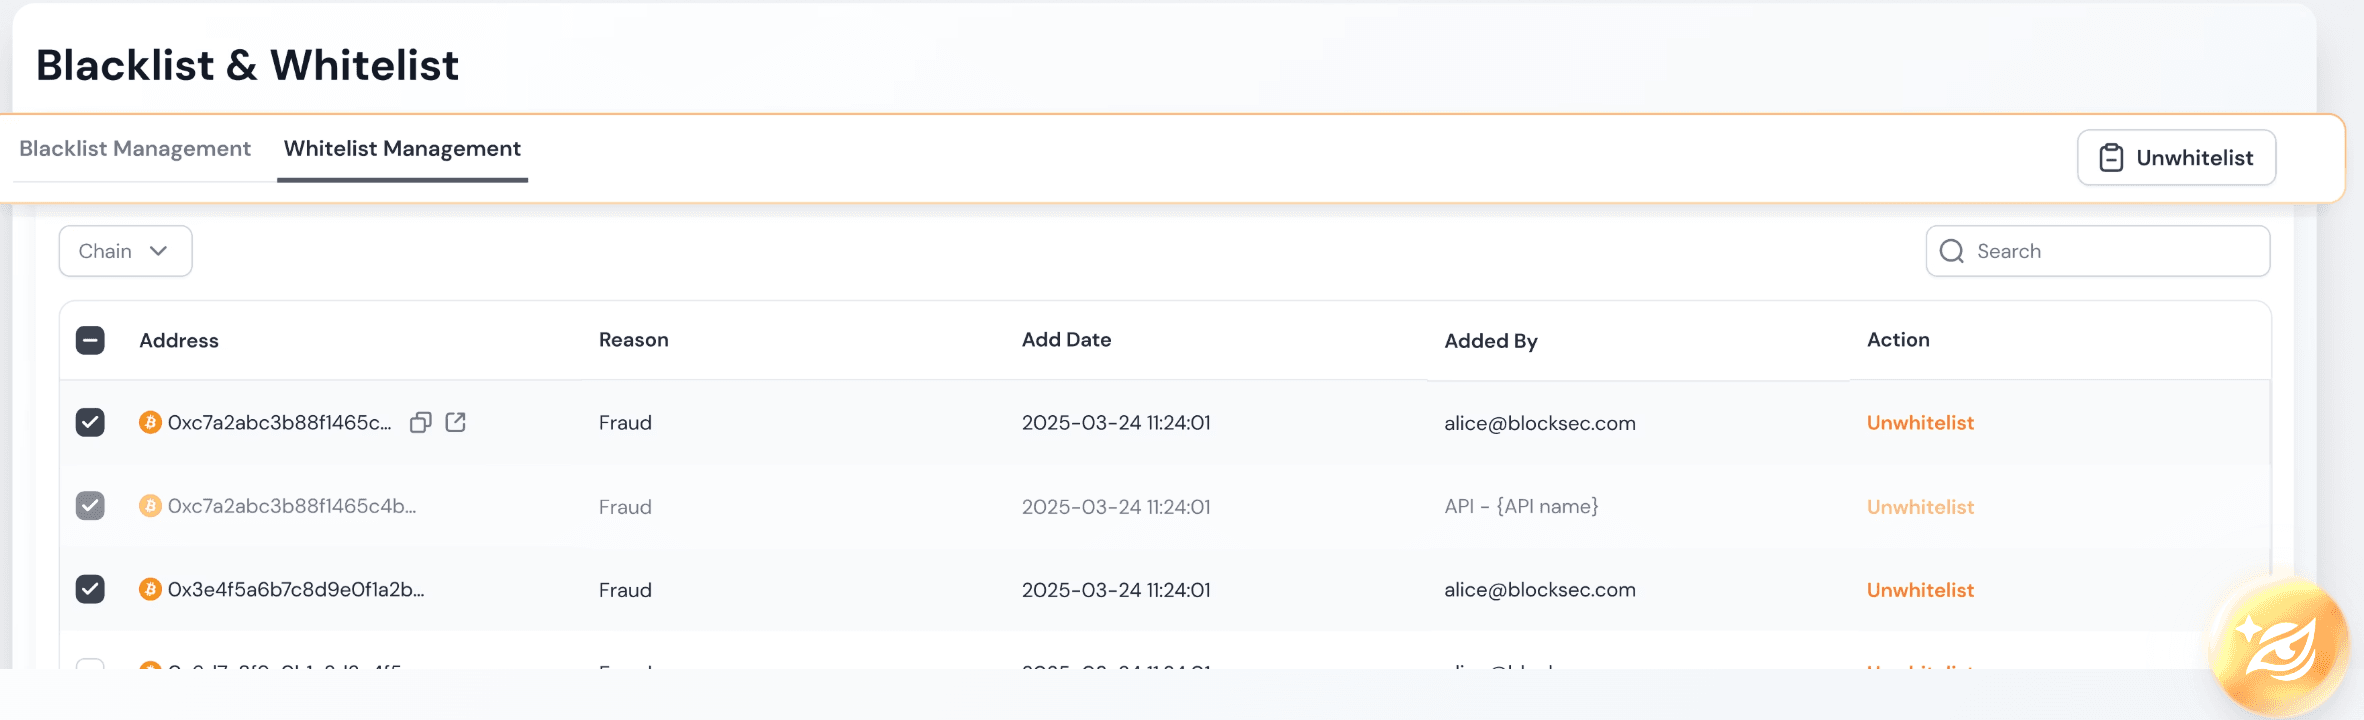
標準エンジンの上には、2つのオーバーライドメカニズムが存在する。ブラックリスト登録されたアドレスは自動的にCritical(重大)リスクに割り当てられ、標準のリスクエンジンスクリーニングを回避する。ブラックリスト登録されたアドレスと直接取引を行うアドレスも同様にCriticalと分類される。ホワイトリスト登録されたアドレスは自動的にNo Risk(リスクなし)に割り当てられ、同様に標準エンジンを回避する。これらのオーバーライドはハードオーバーライドであり、参考的なものではない。これにより、コンプライアンスチームは既知の不正アドレスや既知の正常アドレスを固定でき、将来のいかなるスクリーニングも通常のルール経路を通じて結果を和らげたりエスカレーションしたりすることがなくなる。
スクリーニングから継続的モニタリングへ
定義はあくまで入り口である。コンプライアンスチームがスクリーニングとは何か、4つのステップがどのように実行されるか、そして6×17の出力が何を意味するかを説明できるようになったら、次の問いは、スナップショットの後に何が起こるかである。今日クリアされたアドレスが、来週には違法行為と結び付けられる可能性がある。一回限りのスクリーニングでは、その変化を捉えられない。自然な次のステップは、そのアドレスをモニター対象に設定することだ。すると、システムは動的なスケジュールで分析を再実行し、リスクレベルが変化したり新しい指標がヒットしたりすると、手動での再クエリを必要とせずにチームにアラートを送る。北米の文脈では、アドレススクリーニングはまた、入金が計上される前に、ウォレット層でOFAC制裁スクリーニングおよびFinCEN AMLプログラムの要件を満たす最小限の行動でもある。
その継続的な側面は別の定義であり、モニタリングの解説で扱われている。KYAスクリーニングがより広範なAMLおよびCFTコンプライアンススタックにどのように組み込まれるかについての詳細な解説は、Phalcon Complianceハブに掲載されている。
よくある質問
暗号資産アドレスリスクスクリーニングはモニタリングと同じものですか?
いいえ。スクリーニングは、手動またはAPIクエリによって発生する単一アドレスの一回限りのリスク評価です。モニタリングは継続的なものです。有効化されると、システムは動的なスケジュールで分析を再実行し、アドレスを再送信することなく、リスクが変化した際にアラートをプッシュします。
アドレスの最小スクリーニング単位は何ですか?
単一のウォレットアドレスです。アナリストは一度に1つのアドレスをスクリーニングすることも、1ファイルあたり最大100件のアドレスを含むCSVバッチをアップロードすることもできます。各アドレスは、プロジェクト内のすべてのアクティブなアドレスタイプのリスクエンジンに対して自動的にスクリーニングされます。
Exposure Value(エクスポージャー額)とExposure Percentage(エクスポージャー比率)は何を測定しますか?
Exposure Valueは、リスク源から発生した、またはリスク源と一度でも接触した資産の総USD価値です。Exposure Percentageは、アドレスの総流入額または総流出額に対する汚染資産の割合です。前者はどれだけの資産が晒されているかを示し、後者はその割合を示します。
ブラックリストおよびホワイトリスト登録されたアドレスは、スクリーニングにどのような影響を与えますか?
ブラックリスト登録されたアドレスは自動的にCritical(重大)リスクに割り当てられ、標準のリスクエンジンを回避します。ブラックリスト登録されたアドレスと直接取引を行うアドレスも同様にCriticalと分類されます。ホワイトリスト登録されたアドレスは自動的にNo Risk(リスクなし)に割り当てられ、同様に標準エンジンを回避します。両者はハードオーバーライドであり、参考的なルールではありません。



