

OFACの制裁関連の暗号資産ニュースは、運用上のトリガーとして機能します。各指定は、貴社のプラットフォームがすでにクリアと判定したウォレットを露出させる可能性があります。ニュースの枠組み(取り締まり発表、新規リスト掲載、財務省の措置)は、指定を他人に起こる出来事として扱います。コンプライアンスの枠組みは、同じ出来事を、既存顧客基盤の一部を許可から禁止へと切り替えるスイッチとして扱います。本稿は、この2つの枠組みの間にあるメカニズムについて扱います。指定がどのようにオンチェーンでの露出へと伝播するか、なぜすでにオンボーディング済みのウォレットがリスクを抱えることになるのか、そして監視ループがどのようにニュースを違反発生前の再スクリーニングへと変換するのかを取り上げます。こうした切り替わりを捕捉するワークフローが、本稿で解説するcrypto transaction monitoringループです。
制裁ニュースが単なるニュースではなくコンプライアンス上の出来事である理由
各OFAC指定はSDNリストにエンティティを追加し、貴社のプラットフォームがすでにクリアと判定したウォレットを許可から禁止へと切り替える可能性があります。通常のニュースとの違いは、指定が発効した瞬間に法的義務が発生する点にあります。リスト掲載された人物との取引は即座に禁止となり、前週に同じ取引相手をクリアと判定していたプラットフォームに対する猶予期間はありません。OFACが指定を公表しリストを維持しており、コンプライアンス業務はその公表がなされた時点で始まります。
この義務のメカニズムは、設計上、容赦のないものです。SDNリストに追加された人物やエンティティは、米国と関連のあるプラットフォームにとって法的に一切関与できない存在となります。資産は凍結され、取引は禁止されます。EUや国連のリストといった並行する制度の下でも同様です。暗号資産に特化したニュース報道を誤解を招くものにしているのは、コンプライアンス上の帰結よりも取り締まりのストーリーに重きを置いている点です。コンプライアンスチームが答えを求めている問いは、既存のどの関係が現在この禁止事項と交差しているかということです。
だからこそ、成熟したプログラムはTreasury's sanctions actionsをニュースソースではなくフィードとして扱います。指定は入力であり、プラットフォームの露出マッピングはその応答です。本稿でこの後扱う伝播の連鎖と監視ループはすべて、その応答の仕組みです。
指定から露出に至る連鎖
OFACの指定はラベル付けされたアドレスを通じて伝播するため、露出は貴社の顧客がすでに行った取引を経由して到達します。この連鎖は4つのステップで進みます:指定が公表される、SDNリストが更新される、指定されたエンティティに関連するアドレスが露出ラベルを取得する、そしてそれらのアドレスと(ブリッジやミキサーを経由した下流での取引も含めて)直接または間接的に取引したウォレットは、そのウォレット自体は動いていなくても、変化したリスク像を抱えることになる、というものです。貴社のプラットフォームの露出は、顧客が今週何をしたかではなく、更新されたラベルに対する顧客の履歴の関数です。
じっくり見る価値があるのは、この伝播の部分です。指定はエンティティを名指しします。エンティティはアドレスを管理しています。それらのアドレスには取引履歴があります。履歴は過去にさかのぼり、指定されたアドレスに資金を送った、あるいはそこから資金を受け取った全員を指し示し、露出はそのリンクをたどります。そのリンクは難読化を経ても延びていきます。ミキサーやクロスチェーンブリッジを経由した資金は痕跡を断ち切るのではなく、むしろそれを延長させ、スクリーニングツールが維持するラベリングインテリジェンスがその延長を追跡します。
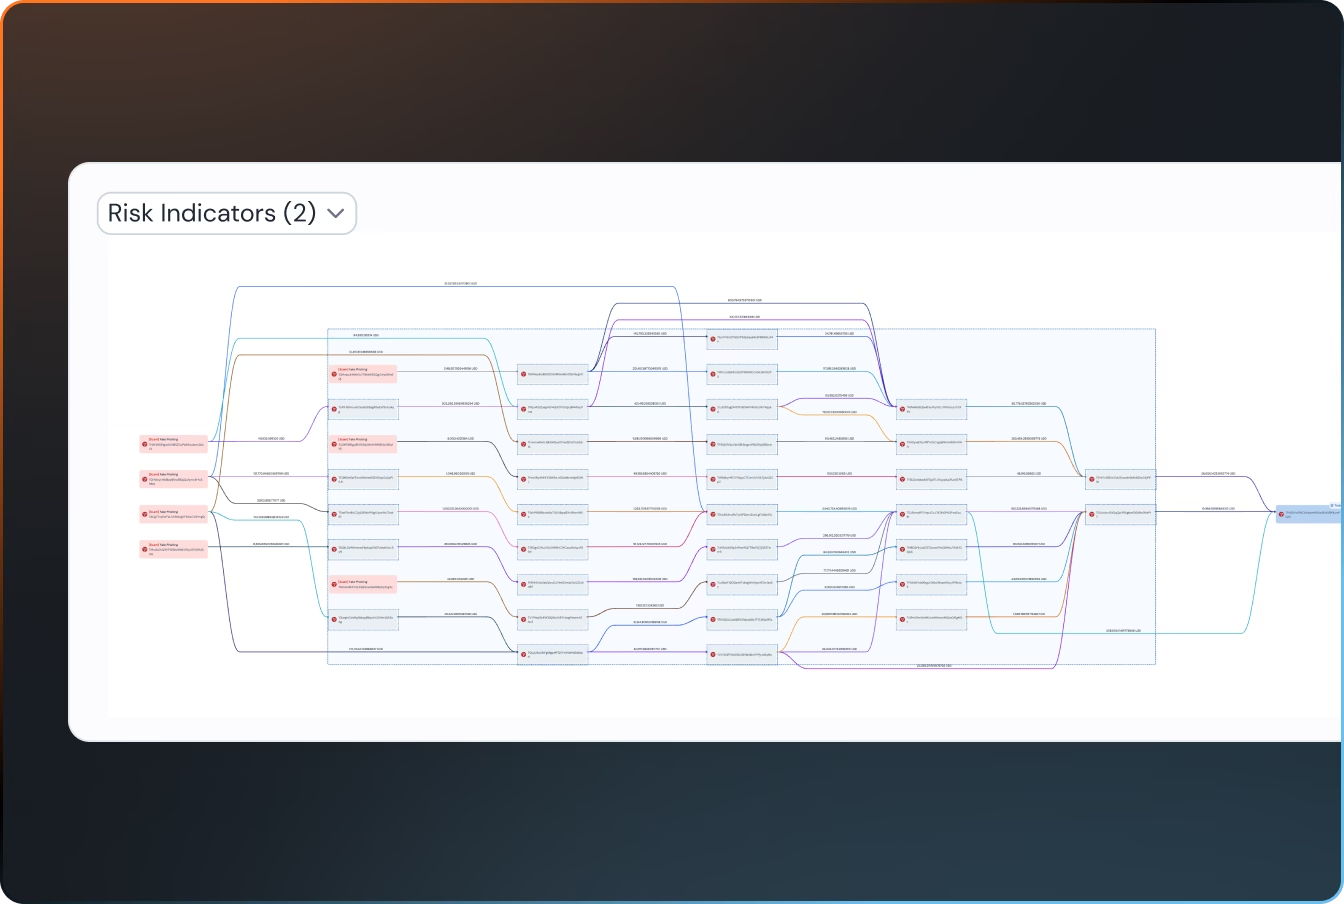
これが実務上意味することは、指定がなされた当日に「リスクのあるアドレス」の集合が増加するということです。その増加の一部は貴社のプラットフォーム内部でも起こります。クリーンな状態でオンボーディングされ、通常通り取引していたウォレットが、目覚めたら禁止事項の隣に立っていた、ということです。昨日はその露出は見えませんでした。なぜなら指定がまだ存在しなかったからです。今日は、スクリーニングインテリジェンスを更新した人にとって、完全に見える状態になっています。
すでにオンボーディング済みのウォレットにおける「クリーンからリスクへ」の問題
オンボーディング時のスクリーニングは「このウォレットは入口の時点でクリーンだったか」に答えるものですが、指定はその問いを「今クリーンかどうか」へと変えます。この2つの答えは、設計上、時間の経過とともに乖離していきます。数か月前にスクリーニングを通過したウォレットは、所有者の何らかの行動によってではなく、指定がなされたその瞬間に露出を持つことになり得ます。取引相手のステータスが変わり、リストが更新され、そのウォレットの履歴は、当時は自由に関与できたエンティティを指し示すようになります。コンプライアンス担当者は、根底にある問いを率直に表現します。ウォレットはある日クリーンで、翌日にはリスクを抱えることがあり得るのか。指定はその最も具体的な答えであり、そのスイッチは外部から切り替わります。
構造上の死角は、オンボーディング時にしか実行されないスクリーニングプログラムには、この変化に気づく仕組みがないという点です。そのクリーンという判定は、発行された時点では正しいものでした。しかしラベルの全体像が変化した瞬間に、それは古びたものとなります。このギャップはスクリーニングの頻度の問題であり、頻度こそがcontinuous transaction monitoringが存在する理由です。
監視による答えには2つのリズムがあります。カレンダーベースの再スクリーニングは、顧客基盤を定期的に一斉に走査し、規模の大きいドリフトを捕捉します。イベントトリガー型の再スクリーニングは、指定イベントに直接応答します。リスト更新が発生すると、その履歴が新しいラベルと交差する関係先に対して再チェックが実行されます。2つ目のリズムこそが、制裁ニュースを同四半期ではなく同日中にコンプライアンス上の行動へと変換するものです。ウォレットのリスク階層がどのように変化し、その後何が起こるかについてのメカニズムは、Can a Crypto Wallet Become Risky After Being Clean?で詳しく取り上げています。
継続的な制裁監視ループの構築
OFACの指定更新はトリガー型の再スクリーニングに組み込まれるべきものであり、これによりオンボーディング済みのウォレットはリストが変更された当日に再評価されます。このループには4つの稼働部分があります:指定フィード、再スクリーニングトリガー、露出アラート、そして処理の振り分けです。最後の部分における役割分担は固定されています。監視レイヤーはシグナルを表面化させ、プラットフォームのリスクルールがそれに対して何をすべきかを決定します。この分担があいまいなループは、誰も承認していない意思決定を自動化するか、誰もトリアージしないシグナルを埋もれさせるかのどちらかになります。
4つの部分を順番に示します:
| ループの構成要素 | 何を行うか | 何がそれを担うか |
|---|---|---|
| 指定フィード | 公表時点で時計を動かし始める | OFAC's actionsおよびTreasury's press releasesの購読 |
| 再スクリーニング | 更新されたラベルに対してウォレットと取引相手を再チェックする | スクリーニングAPI:BlockSecによれば、Phalcon Complianceは制裁対象エンティティをカバーするラベル付きアドレスのインテリジェンスを継続的に更新しながら維持し、100ミリ秒未満で応答を返します |
| 露出アラート | 更新されたラベルと現在交差している、以前はクリーンだった関係先にフラグを立てる | 証拠を伴うアラートのルーティング:どのラベルが、どの取引がフラグを発火させたか |
| 処理の振り分け | 決定する:ブロック、レビュー、報告、またはクリア | 貴社のリスクルールが貴社のパイプラインによって適用され、決定はシグナルと並んで記録される |
ここでは特に、従量課金制のスクリーニングが経済的に有利です。再スクリーニングはカレンダーではなくイベントによって発火するため、コストは毎サイクルの顧客基盤全体ではなく、指定の発生状況と影響を受けるボリュームに応じて変動します。
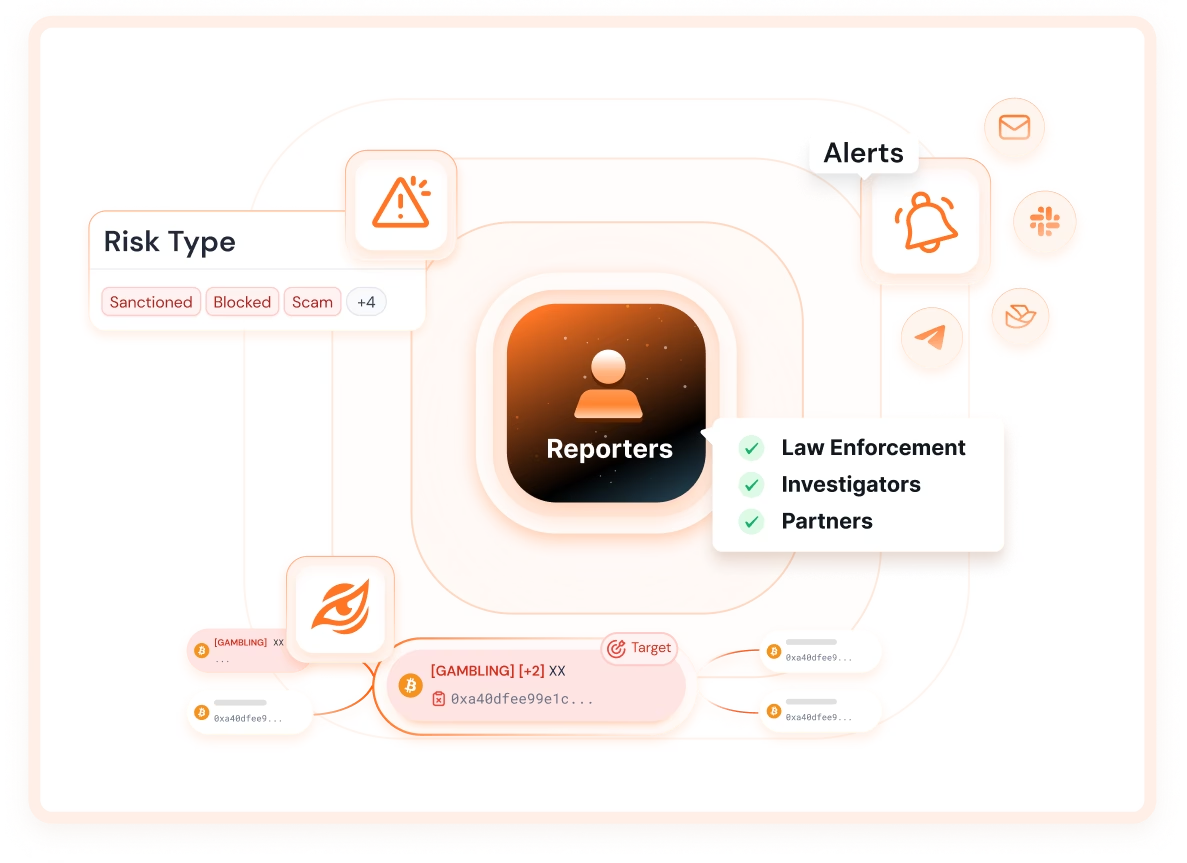
上記のループは、Phalcon Complianceが提供するスクリーニングレイヤー上で稼働します。Book a demoにて、最新のSDN更新に対して貴社の露出サーフェスを再スクリーニングしてみてください。義務と能力のより広い全体像については、crypto compliance software guideをご覧ください。
FAQ:制裁監視のメカニズム
SDNの変更はどれくらい速くスクリーニングツールに反映されますか? 指定は公表された時点で公開情報となります。変数となるのは、スクリーニングインテリジェンスがそれをどれだけ速く取り込むかです。継続的に更新されるラベルライブラリを維持するツールは、新しい指定を継続的にスクリーニングへと組み込みます。BlockSecによれば、Phalcon Complianceはラベル付きアドレスのインテリジェンスを継続的に更新しています。どのツールにとっても実務上重要な問いは、マーケティング上の答えではなく実際的な答えです。すなわち、たった今読んだ指定と比較して、そのライブラリが最後に更新されたのはいつかということです。
指定のたびに全顧客を再スクリーニングする必要がありますか? いいえ、そもそも規模の観点からそれは不可能です。トリガー型の再スクリーニングは露出サーフェス、すなわち新たに指定されたエンティティやそのラベル付きアドレスと履歴が交差するウォレットや取引相手を対象とします。全体を対象とするカレンダー型の一斉走査は、より低い頻度でバックストップとして実行されます。トリガー層はその構造上精密であり、一斉走査層は設計上広範です。プログラムには、自社のリスク許容度に応じた比率でその両方が必要です。
すでに進行中の取引にはどうなりますか? それは管轄区域ごとに異なる法律上の領域であり、その答えは法律顧問に属するものです。しかし監視ループの貢献は明確です。指定シグナルが貴社のパイプラインに早く到達すればするほど、貴社自身のルールに基づいて行動できる進行中のウィンドウがより多く残ります。本稿はメカニズムを扱うものであり、法的助言ではありません。進行中の取引に対する処理方針は、貴社のコンプライアンス責任者と法律顧問が共同で所有するポリシー文書です。
これはPEPスクリーニングとどう違いますか? 制裁スクリーニングはリストに厳格に従います。指定されたエンティティは禁止対象であり、それで終わりであり、スクリーニングの答えは二者択一です。PEPスクリーニングはリスクに応じて段階的です。政治的に影響力のある人物は、強化されたデューデリジェンスを条件に許可され、スクリーニングの答えは禁止ではなくレビューを開始します。この2つは並行して機能し、一方は違法なものを捕捉し、もう一方は精査に値するものを捕捉します。



