

OFAC 制裁加密货币新闻起到操作触发器的作用:每一次制裁指定都可能使你的平台已经通过审核的钱包暴露出来。新闻报道的框架(执法公告、新的列入名单、财政部行动)将制裁指定视为发生在别人身上的事件。而合规框架将同一事件视为一个开关,把你现有客户群中的部分客户从“允许”翻转为“禁止”。这篇文章讨论的正是这两种框架之间的机制。文章涵盖了制裁指定如何传导为链上风险敞口、为什么已入驻的钱包会承担这种风险,以及一个监控循环如何在违规发生之前将新闻转化为重新筛查。捕捉这些翻转的工作流程正是本文将要梳理的 crypto transaction monitoring 循环。
为什么制裁新闻是合规事件,而不仅仅是新闻
每一次 OFAC 制裁指定都会向 SDN 名单中添加实体,并可能使你的平台已经通过审核的钱包从“允许”翻转为“禁止”。与普通新闻的区别在于,制裁指定在生效的那一刻就产生了法律义务:与被列名者打交道立即成为禁止行为,对于一周前刚刚审核通过同一交易对手的平台而言,没有任何宽限期。OFAC 发布制裁指定并维护该名单;合规工作则从公告发布的那一刻开始。
这一义务的运作机制在设计上是不留余地的。被列入 SDN 名单的个人或实体,对于有美国关联的平台来说,在法律上变得完全不可触碰:财产被冻结,交易被禁止。在欧盟和联合国名单等平行制度下也是如此。加密货币相关新闻报道之所以具有误导性,是因为其重点放在执法叙事上,而非合规后果上。合规团队需要回答的问题是:现有的哪些关系现在与该禁令产生了交集。
这就是为什么成熟的合规项目会把财政部的制裁行动当作一种数据源,而不是新闻来源。制裁指定是输入,平台的风险敞口映射是响应。本文接下来讨论的传导链条和监控循环,正是这一响应机制的运作方式。
从制裁指定到风险敞口的传导链条
OFAC 制裁指定通过被标记的地址进行传导,因此风险敞口是通过你的客户已经发生过的交互而到来的。这个链条分四步运行:制裁指定发布,SDN 名单更新,与被指定实体相关联的地址获得风险标签,任何与这些地址有过交易的钱包——无论是直接交易,还是通过下游的跨链桥或混币器间接交易——其风险状况都会在钱包本身没有任何动作的情况下发生变化。你的平台所面临的风险敞口,是客户历史记录与更新后的标签之间的函数关系,而不是客户本周做了什么。
这一传导过程值得放慢脚步仔细审视。制裁指定点名的是实体;实体控制着地址;这些地址有交易历史。这些历史记录向前追溯,指向所有向被指定地址转账或从中接收资金的人,风险敞口就沿着这些联系传播。这些联系还会穿透混淆手段而延伸:通过混币器或跨链桥转移的资金并不会切断这条轨迹,反而会延长它,而筛查工具所维护的标签情报会追踪这种延伸。
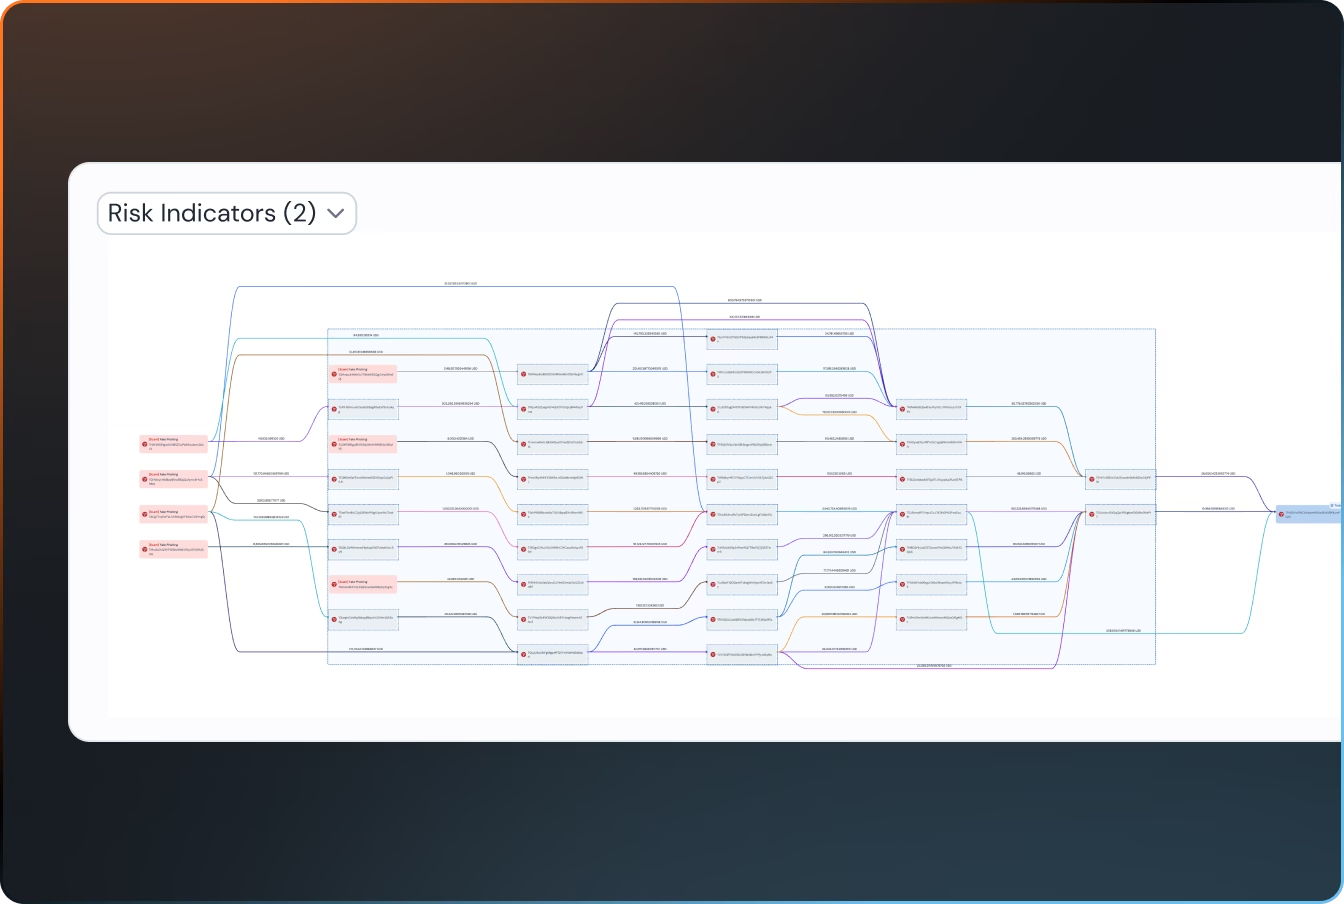
这在实践中意味着:制裁指定生效的当天,“风险地址”的集合就会扩大。这种扩大有一部分会落在你的平台内部:那些入驻时是干净的、交易正常的钱包,一觉醒来却与某项禁令产生了关联。这种风险敞口在昨天是不可见的,因为当时该制裁指定尚不存在。而今天,对于任何筛查情报已经更新的人来说,它是完全可见的。
已入驻钱包所面临的“从干净到风险”问题
入驻筛查回答的是“这个钱包在入口处是否干净”,而制裁指定把问题变成了“它现在是否干净”,这两个答案随着时间推移会按设计出现分歧。一个几个月前通过筛查的钱包,可能在制裁指定生效的那一刻就变得存在风险敞口,而这完全不是其所有者的任何行为造成的。交易对手的身份状态发生变化,名单发生更新,而该钱包的历史记录现在指向了它当时可以自由交互的实体。合规从业者直白地提出了这一根本问题:一个钱包能否今天还是干净的,明天就变成有风险的?制裁指定就是最明确的答案,而这个开关是外部触发的。
其结构性盲点在于:一个只在入驻时运行一次的筛查项目,没有机制去察觉这种变化。它当初发出的“干净”结论在发出时是正确的;但一旦标签体系发生变化,这些结论立刻就过时了。这个缺口是筛查频率不足所导致的失败,而持续交易监控正是为解决频率问题而存在的。
监控方面的解决方案有两种节奏。日历式重新筛查会定期扫描整个客户群,在规模上捕捉漂移情况。事件触发式重新筛查则直接响应制裁指定事件:名单更新会触发对那些历史记录与新标签存在交集的关系进行重新检查。第二种节奏正是把制裁新闻在当天(而不是当季度)就转化为合规行动的关键。关于钱包风险等级如何变化以及之后会发生什么的机制,详见 Can a Crypto Wallet Become Risky After Being Clean?
构建持续的制裁监控循环
OFAC 制裁指定更新应当纳入触发式重新筛查,这样已入驻的钱包就能在名单变更当天获得重新评级。这个循环有四个工作环节:制裁指定信息源、重新筛查触发器、风险敞口警报以及处置分派。最后这一环节的分工是固定的:监控层负责呈现信号,而平台的风险规则决定如何处理这些信号。如果一个循环模糊了这种分工,要么会自动做出没有人授权的决策,要么会埋没没有人去分诊的信号。
这四个环节按顺序如下:
在这一点上,按使用量付费的筛查方式在经济性上具有优势:重新筛查是由事件触发的,而不是按日历触发的,因此成本会随着制裁指定活动和受影响的交易量变化,而不是每个周期都对整个客户群收费。
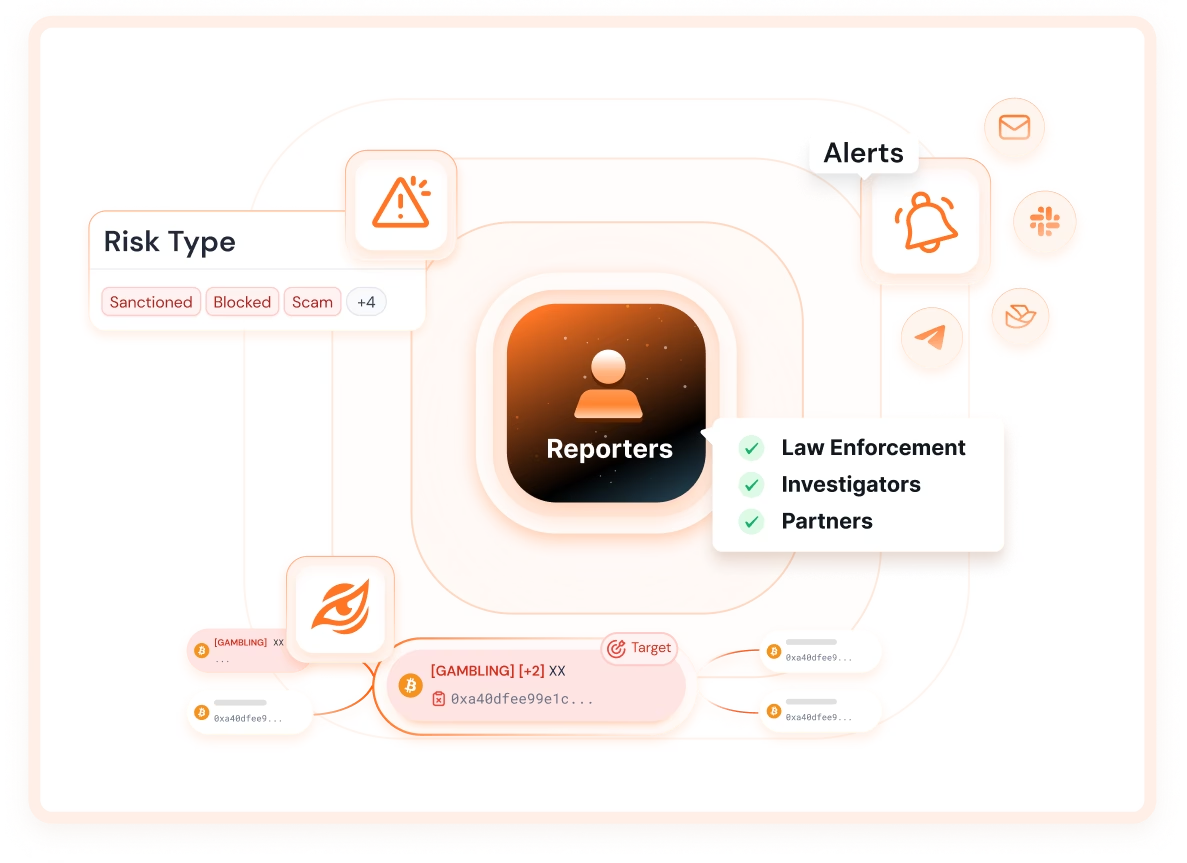
上述循环运行在 Phalcon Compliance 所提供的筛查层之上。预约演示,对照最新的 SDN 更新重新筛查你的风险敞口;若要了解从法定义务到能力实现的更全面图景,请参阅 crypto compliance software guide。
常见问题:制裁监控机制
SDN 变更多快能传达到筛查工具? 制裁指定在发布时即为公开信息;变量在于筛查情报吸收这些信息的速度。维护持续更新标签库的工具会持续将新的制裁指定纳入筛查范围。据 BlockSec 介绍,Phalcon Compliance 会持续更新其标签地址情报。对任何工具而言,真正实际的问题不是营销话术给出的答案,而是:相对于你刚刚读到的那项制裁指定,该情报库最后一次刷新是在什么时候。
每次制裁指定发布后,我需要对每一位客户都重新筛查吗? 不需要,而且这种规模的操作本身也不现实。触发式重新筛查针对的是风险敞口面:那些历史记录与新被指定实体或其标签地址存在交集的钱包和交易对手。全面的日历式扫描以较低频率运行,作为兜底机制。触发层因其构造原理而精准;兜底层因其设计理念而广泛;一个合规项目需要按照自身的风险偏好,将两者按比例结合使用。
已经在途中的交易会怎样? 这属于因司法管辖区而异的法律领域,答案应由法律顾问给出。但监控循环的贡献是明确的:制裁指定信号越早到达你的处理流程,你就有越多的在途窗口期可以按照自己的规则采取行动。本文讨论的是机制,而非法律建议;针对在途交易的处置政策,是你的合规负责人与法律顾问共同制定的政策文件。
这与 PEP(政治公众人物)筛查有何不同? 制裁筛查是名单刚性的:被列名的实体是被禁止的,没有商量余地,筛查结果是二元的。PEP 筛查是风险分级的:政治公众人物在接受强化尽职调查的前提下是被允许的,筛查结果开启的是一次审查,而不是一项禁令。两者并行运作,一个用于捕捉违法行为,另一个用于捕捉需要审慎审查的情况。



