BlockSecは2021年の創業以来、コード監査だけではすべてのWeb3セキュリティの問題を解決できないと一貫して主張してきました。そのため、私たちはWeb3セキュリティの新たなパラダイムを模索することに投資してきました。そして、世界初の暗号資産ハッキング阻止システムである**Phalcon**を開発しました。
Phalconのローンチ前、このシステムは2年間社内で運用され、20回以上のハッキングを阻止することに成功しました。Saddle Financeの380万ドル、Platypusの240万ドル、ParaSpaceの500万ドルなど、2,000万ドル相当以上の資産を救出しました。
この連載記事では、私たちのシステムPhalconの代表的な事例を紹介します。これらのケースを共有することの目的は、単にシステムの有効性を証明することだけではありません。プロアクティブな防御措置がもたらす変革的な効果を示すことも目指しています。
脅威に直面しても、私たちは無力ではありません。力を合わせれば、新たなWeb3セキュリティの時代を切り拓くことができるのです。
分析:包括的な概要
Phalconについて
Phalconは、ハッキングの監視と阻止を行うためにBlockSecが開発したセキュリティプラットフォームです。このシステムは不審なトランザクションを検出し、即座にユーザーへ警告し、自動的な応答アクションを実行します。
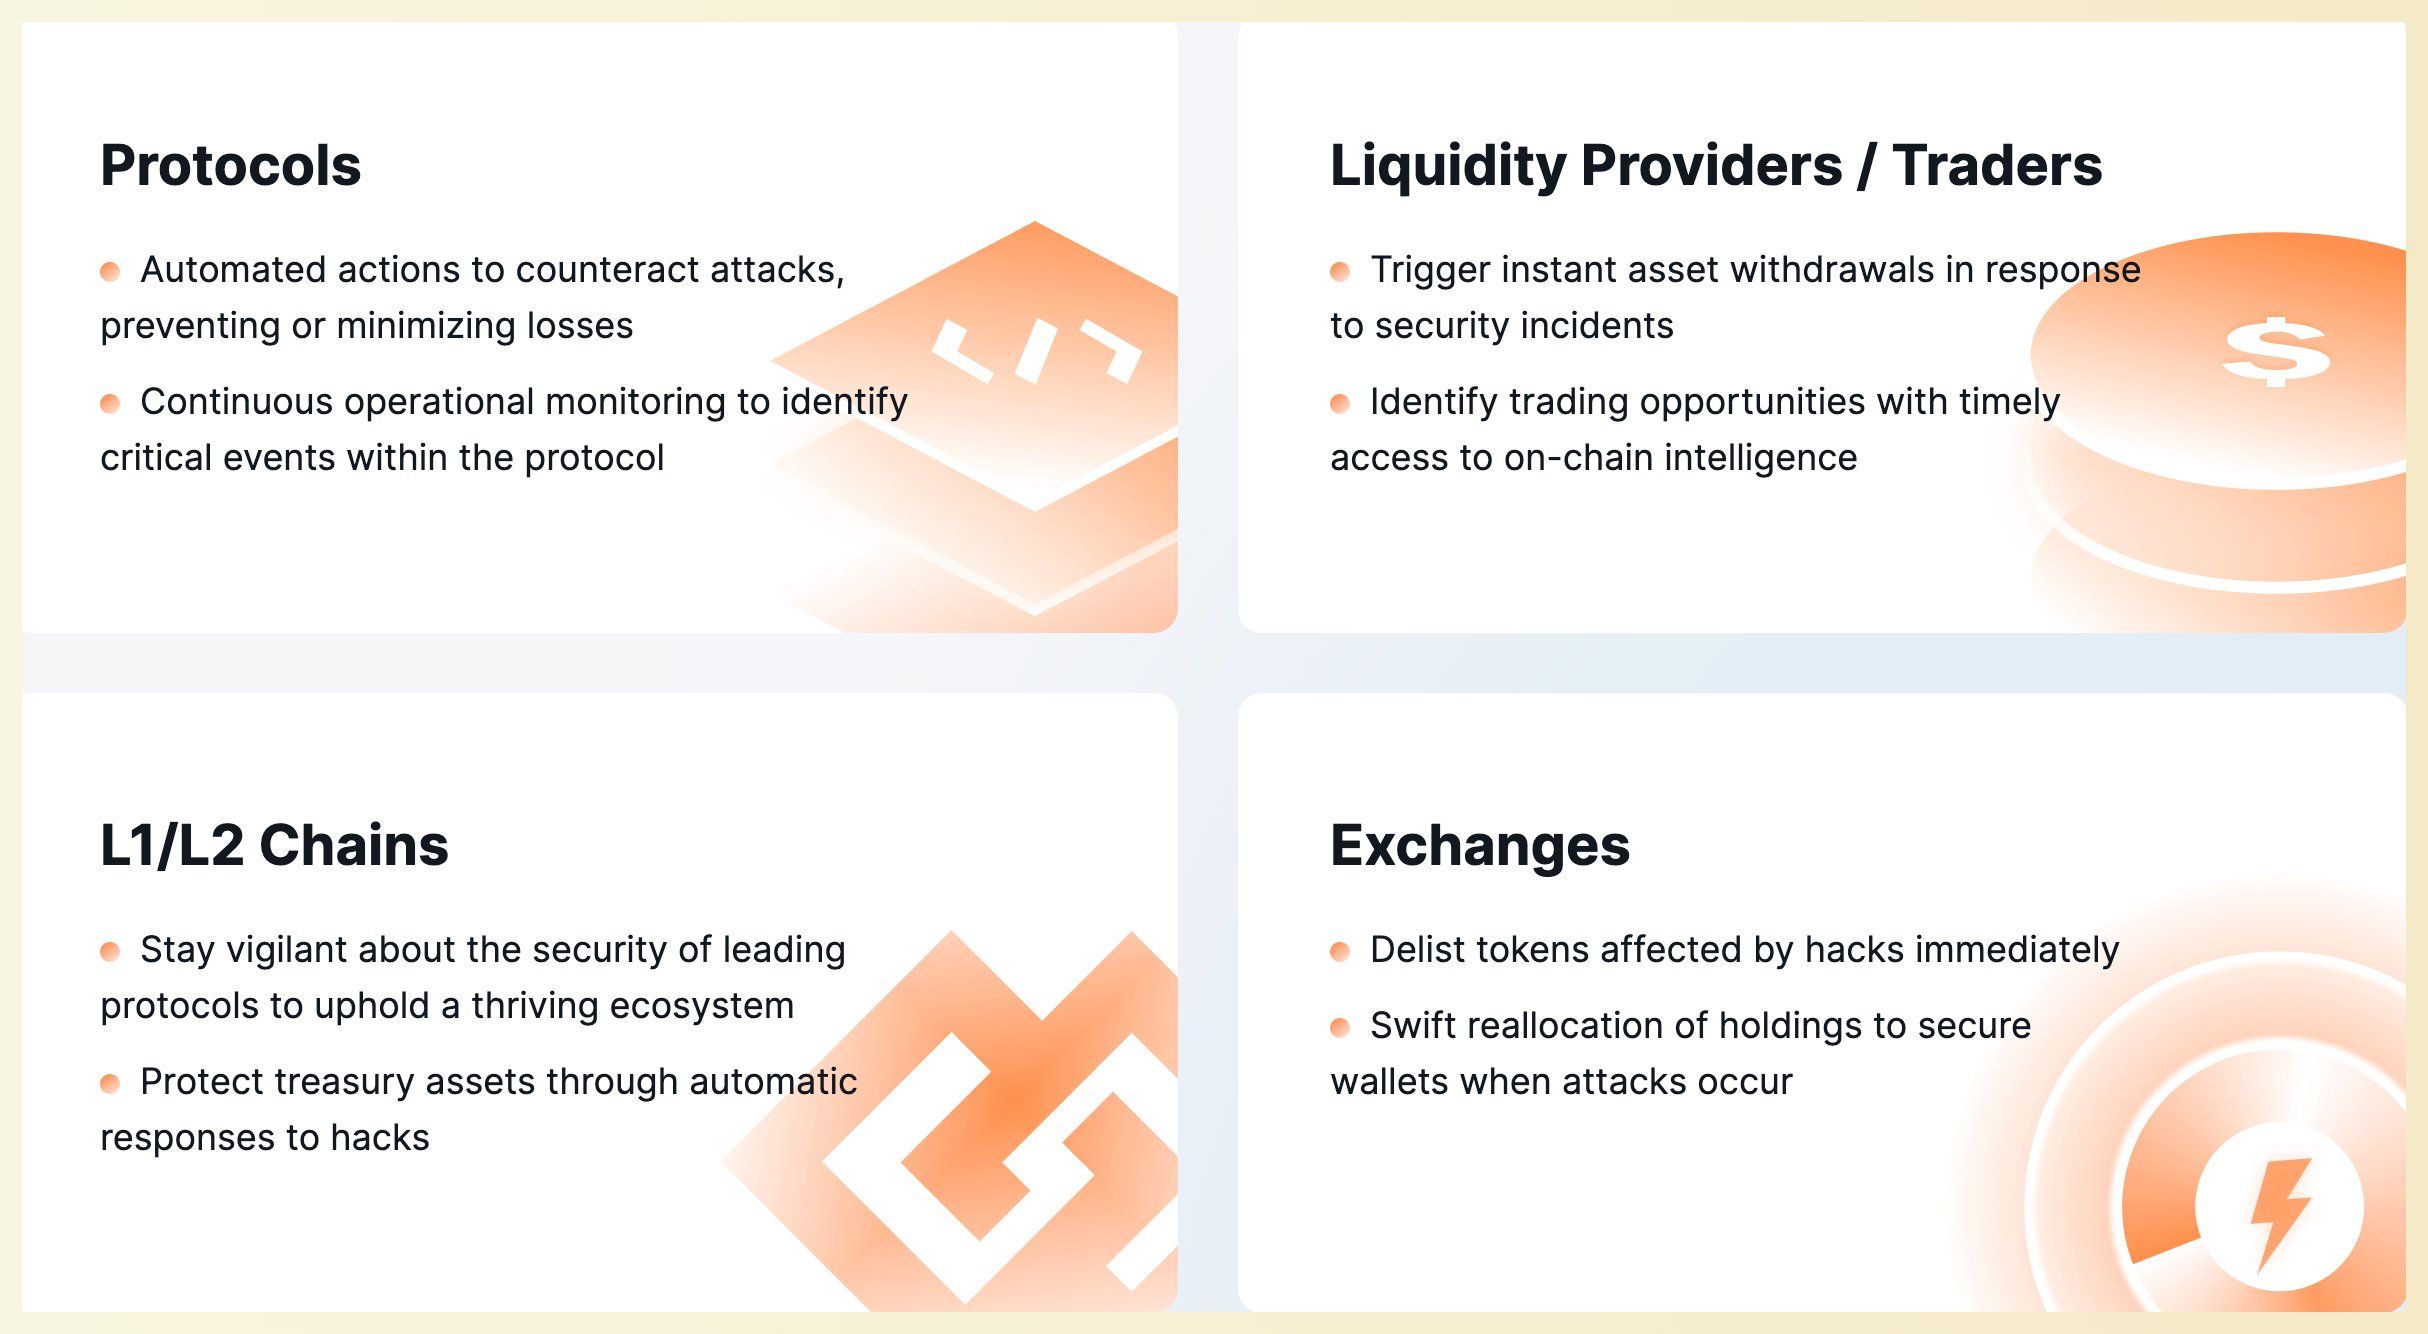
PhalconはSaaSプラットフォームであり、ユーザーは公式サイトから直接ログインして、料金プランや機能を確認し、すぐにサブスクリプションを申し込むことができます(クレジットカードおよび暗号資産決済の両方に対応)。ご不明な点がございましたら、お気軽にセキュリティ専門家へのデモ予約をご利用ください。
サポートツール:Phalcon Explorer
Phalcon Explorerは、Phalconプラットフォームのサポートツールです。この強力なトランザクションエクスプローラーは、DeFiコミュニティ向けに設計されています。コールフロー、残高の変化、トランザクションの資金移動に関する包括的なデータを提供し、トランザクションのシミュレーションもサポートしています。これにより、開発者、セキュリティ研究者、トレーダーはトランザクションをより直感的に理解できるようになります。