Back to Blog

"SafeTransfer" Güvensiz Hale Geldiğinde: QBridge Güvenlik Olayından Alınan Dersler

Code Auditing
28 Ocak 2022
2 min read

28 Ocak'ta QBridge saldırıya uğradı ve yaklaşık 80 milyon USD değerindeki varlıklar çalındı. Analizin ardından, koddaki temel nedenin safeTransfer (ve safeTransferFrom) fonksiyonunun uygulaması olduğunu tespit ettik.

Temel Neden

İlk olarak, proje token transferi için popüler OpenZeppelin SafeERC20 kütüphanesini kullanmamaktadır. Bunun yerine SafeToken adlı bir kütüphane uygulamışlardır.

İkinci olarak, uygulama hedefin geçerli bir sözleşme olup olmadığını (veya sıfır adres olup olmadığını) kontrol etmemektedir.

Üçüncü olarak, EVM'nin düşük seviyeli çağrısı, hedef sözleşme sıfır olduğunda false döndürmez. Bu durum, geliştiricilerin genel kanısıyla çelişmektedir.
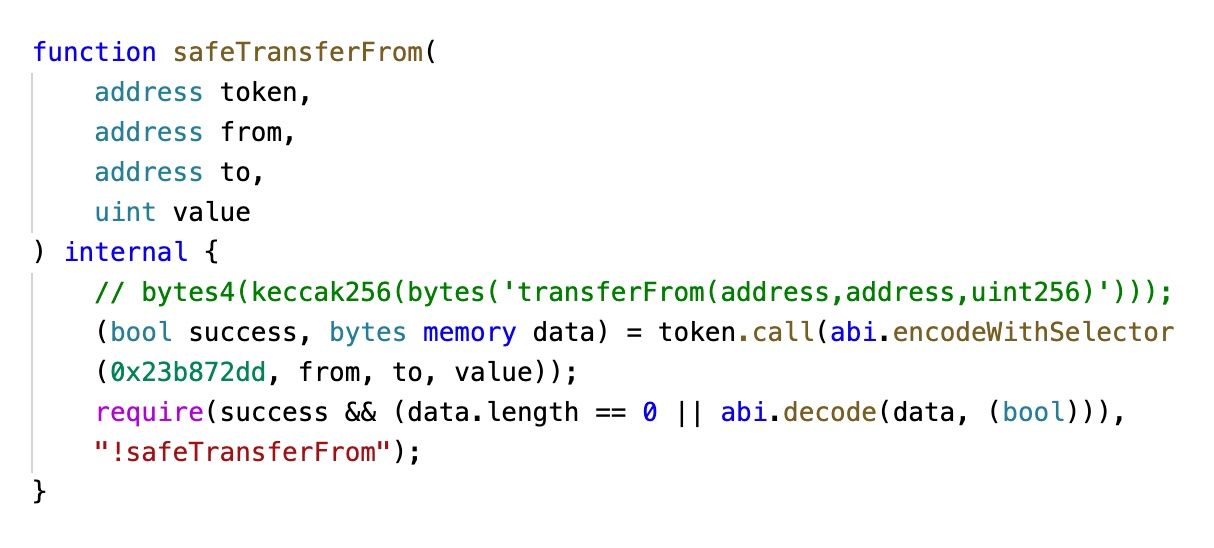
Elbette, olayın başka nedenleri de vardır; örneğin, sıfır adresin beyaz listeye alınması. Ancak kod bu özel durumu doğru şekilde ele alsaydı, güvenlik açığı oluşmazdı.

Not: Benzer kodu kullanan başka projeler de mevcuttur. Bu projeler benzer sorunlara karşı savunmasız olabilir.

Deney

VM'nin hedef sözleşme sıfır olduğunda false döndürmediğine dair üçüncü nedeni doğrulamak için aşağıda gösterilen bir test sözleşmesi geliştirdik.
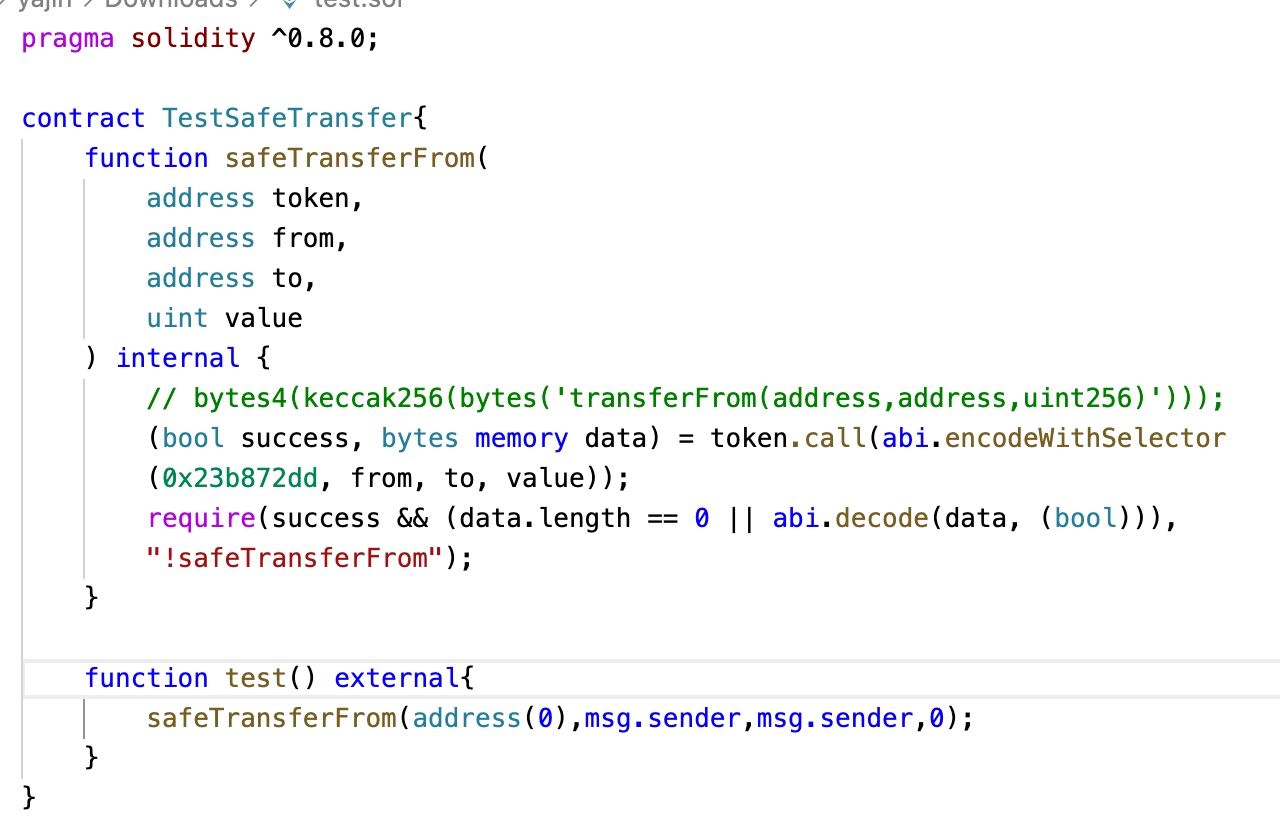
TestSafeTransfer.test() fonksiyonunun çalıştırılması geri dönmeyecektir.

Dersler ve Riski Azaltma Yöntemleri

Şunları öneririz:

  • Çok çok iyi bir nedeniniz olmadıkça kendi çözümünüzü icat etmek yerine popüler kütüphaneleri kullanın,
  • transfer edilen varlık miktarının beklentiyle uyuştuğunu doğrulamak için varlık transferinden önce ve sonra bakiyeyi kontrol edin. Bu, deflasyon ve enflasyon token sorununu da önleyebilir.

BlockSec Hakkında

BlockSec, 2021 yılında dünya genelinde tanınan bir grup güvenlik uzmanı tarafından kurulmuş öncü bir blok zinciri güvenlik şirketidir. Şirket, kitlesel benimsenmesini kolaylaştırmak amacıyla gelişmekte olan Web3 dünyasının güvenliğini ve kullanılabilirliğini artırmaya adanmıştır. Bu doğrultuda BlockSec; akıllı sözleşme ve EVM zinciri güvenlik denetim hizmetleri, tehditleri proaktif olarak güvenli kılmak ve engellemek için Phalcon platformu, fon takibi ve soruşturma için MetaSleuth platformu ve kripto dünyasında verimli gezinen web3 geliştiricileri için MetaDock eklentisi sunmaktadır.

Bugüne kadar şirket, MetaMask, Uniswap Foundation, Compound, Forta ve PancakeSwap gibi 300'den fazla seçkin müşteriye hizmet vermiş ve Matrix Partners, Vitalbridge Capital ve Fenbushi Capital gibi önde gelen yatırımcılardan iki finansman turunda on milyonlarca ABD doları almıştır.

Resmi web sitesi: https://blocksec.com/

Resmi Twitter hesabı: https://twitter.com/BlockSecTeam

Sign up for the latest updates
Yaklaşık 5,57 milyon USD Kayıp: X100 Freezer ve NEM İstismarları | BlockSec Haftalık Bülteni
Security Insights

Yaklaşık 5,57 milyon USD Kayıp: X100 Freezer ve NEM İstismarları | BlockSec Haftalık Bülteni

Bu haftalık rapor, 19.10.2026–25.10.2026 tarihleri arasında Ethereum ve BNB Chain'de yaşanan iki güvenlik olayını ele alıyor. X100 Freezer'ın flaş krediyle finanse edilen yönetişim kontrolünün ele geçirilmesini ve BNB Chain'deki bir NEM tokeninin likidite havuzunu etkileyen vergi hesaplaşması kusurunu inceliyor. Raporun kapsamındaki tahmini kayıplar toplam yaklaşık 5,57 milyon USD: temsili X100 işleminden ~4,75 milyon USD, NEM havuzu olayından ise ~820 bin USD. Bu toplama, ayrıca bildirilen sonraki X100 fon çıkışları dahil değil.

Yaklaşık 3,87 milyon USD kayıp: Autheo Network ve UNCX saldırıları | BlockSec Haftalık Bülteni
Security Insights

Yaklaşık 3,87 milyon USD kayıp: Autheo Network ve UNCX saldırıları | BlockSec Haftalık Bülteni

Bu haftalık rapor, 12.10.2026–18.10.2026 tarihleri arasındaki 3 güvenlik olayını ve toplamda yaklaşık 3,87 milyon USD tutarındaki tahmini kaybı ele alıyor. Autheo Network, yaklaşık 1,76 milyon USD tutarında kayba yol açan bir özel anahtar ele geçirilmesi olayı yaşadı; Qubic Wallet, zayıf seed oluşturma nedeniyle yaklaşık 1,30 milyon USD kaybetti. UNCX Network’ün Smart Token Vesting V2 sözleşmelerinde ise Ethereum, BNB Chain, Base ve Robinhood Chain üzerinde yaklaşık 807 bin USD tutarında bir muhasebe hatası meydana geldi. Öne çıkarılan UNCX analizi, hatalı toplam pay hesaplamasının farklı token/pay oranlarıyla oluşturulan hak ediş dilimlerini nasıl birbirine karıştırdığını ve ortak havuzlardan hak edilenden fazla çekim yapılmasına nasıl olanak tanıdığını açıklıyor.

~542 bin dolar kayıp: MakerDaoBot Açığı | BlockSec Haftalık Bülteni
Security Insights

~542 bin dolar kayıp: MakerDaoBot Açığı | BlockSec Haftalık Bülteni

Ethereum'da 2026/10/05-2026/10/11 döneminde 1 güvenlik olayı yaşandı; kayıp yaklaşık 542 bin $. Kötü amaçlı adaptör, erişim kontrolü olmayan MakerDaoBot işleviyle botun MakerDAO bakiyelerinde yetki aldı; 4 eski ETH-A ihalesini kapatıp 200 ETH-A teminatını WETH'ye çevirdi. WETH, 200 ETH olarak saldırgana gönderildi.

Best Security Auditor for Web3

Validate design, code, and business logic before launch. Aligned with the highest industry security standards.

BlockSec Audit

