OFAC yaptırımlarıyla ilgili kripto haberleri operasyonel bir tetikleyici görevi görür: her yeni belirleme, platformunuzun daha önce onayladığı cüzdanları açığa çıkarabilir. Haber çerçevesi (bir yaptırım duyurusu, yeni bir listeleme, bir Hazine işlemi) belirlemeyi başkalarının başına gelen bir olay olarak ele alır. Uyum çerçevesi ise aynı olayı, mevcut müşteri tabanınızın bir kısmını izinli durumdan yasaklı duruma çeviren bir anahtar olarak ele alır. Bu yazı, bu iki çerçeve arasındaki mekanizmayla ilgilidir. Bir belirlemenin zincir üzerindeki maruziyete nasıl yayıldığını, halihazırda onaylanmış cüzdanların neden bu riski taşıdığını ve bir izleme döngüsünün haberi bir ihlale dönüşmeden önce nasıl yeniden taramaya çevirdiğini ele alır. Bu tür dönüşleri yakalayan iş akışı, bu yazının ele aldığı crypto transaction monitoring döngüsüdür.
Yaptırım Haberleri Neden Sadece Haber Değil, Bir Uyum Olayıdır
Her OFAC belirlemesi, SDN listesine yeni varlıklar ekler ve platformunuzun daha önce onayladığı cüzdanları izinli durumdan yasaklı duruma çevirebilir. Sıradan haberlerden farkı, belirlemenin yürürlüğe girdiği anda yasal yükümlülükler yaratmasıdır: listelenen bir kişiyle iş yapmak anında yasaklanır, bir hafta önce aynı karşı tarafı onaylamış olan platformlar için herhangi bir geçiş süresi tanınmaz. OFAC belirlemeleri yayımlar ve listeyi günceller; uyum operasyonu ise yayının ulaştığı anda başlar.
Yükümlülüğün işleyişi kasıtlı olarak taviz vermez. SDN listesine eklenen bir kişi veya kuruluş, ABD bağlantılı platformlar için hukuken dokunulmaz hale gelir: mülkler bloke edilir, işlemler yasaklanır. Aynı durum AB ve BM listelerine ilişkin paralel rejimler altında da geçerlidir. Kripto özelinde haber kapsamının yanıltıcı olmasının nedeni, uyum sonucundan çok yaptırım anlatısına odaklanmasıdır. Bir uyum ekibinin cevaplanmasını istediği soru, mevcut ilişkilerden hangilerinin şimdi bu yasakla kesiştiğidir.
Bu nedenle olgun programlar, Treasury's sanctions actions verilerini bir haber kaynağı değil, bir bilgi akışı olarak ele alır. Belirleme girdidir; platformun maruziyet haritalaması ise buna verilen yanıttır. Bu yazının geri kalanındaki her şey, yayılma zinciri ve izleme döngüsü, bu yanıtın makine düzeneğidir.
Belirlemeden Maruziyete Uzanan Zincir
OFAC belirlemeleri etiketlenmiş adresler aracılığıyla yayılır, bu nedenle maruziyet müşterilerinizin daha önce zaten yaptığı etkileşimler üzerinden gelir. Zincir dört adımda işler: belirleme yayımlanır, SDN listesi güncellenir, belirlenen varlıklarla ilişkili adresler maruziyet etiketleri kazanır ve bu adreslerle işlem yapmış herhangi bir cüzdan—doğrudan veya köprüler ve karıştırıcılar üzerinden dolaylı olarak—cüzdanın kendisi hiç hareket etmeden değişen bir risk profili taşımaya başlar. Platformunuzun maruziyeti, müşterinin bu hafta yaptığı bir şeyin değil, müşteri geçmişinin güncellenmiş etiketlere karşı bir fonksiyonudur.
Üzerinde durulmaya değer kısım yayılma sürecidir. Bir belirleme, varlıkları adlandırır; varlıklar adresleri kontrol eder; bu adreslerin işlem geçmişleri vardır. Geçmişler geriye doğru işaret eder, belirlenen adreslere para gönderen veya bu adreslerden para alan herkese, ve maruziyet bu bağlantıları takip eder. Bağlantılar gizleme yöntemlerinin ötesine de uzanır: bir karıştırıcı veya zincirler arası bir köprü üzerinden yönlendirilen fonlar izi kesmez; sadece uzatır, ve tarama araçlarının sürdürdüğü etiketleme zekası bu uzamayı takip eder.
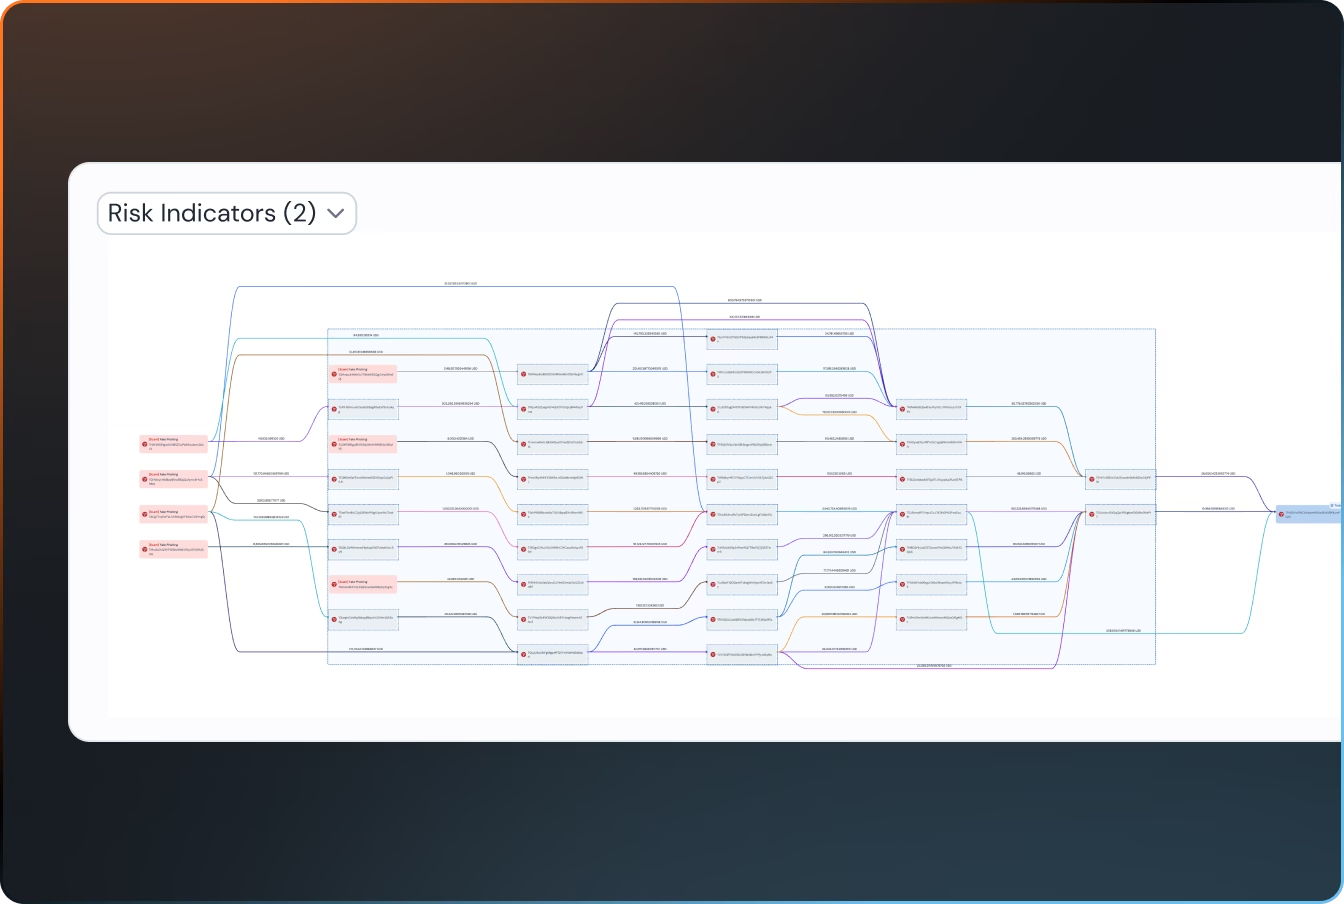
Bunun pratikte anlamı şudur: bir belirlemenin yayımlandığı gün, "riskli adresler" kümesi büyür. Bu büyümenin bir kısmı platformunuzun içine düşer: temiz bir şekilde onaylanmış, normal işlem yapmış ve sonra bir yasağın hemen yanında uyanmış cüzdanlar. Bu maruziyet dün görünmezdi çünkü belirleme henüz yoktu. Bugün ise tarama zekası güncellenen herkes için tamamen görünürdür.
Zaten Onaylanmış Cüzdanlar İçin Temizden Riskliye Geçiş Sorunu
Onboarding taramaları "bu cüzdan girişte temiz miydi" sorusuna cevap verir; belirleme ise soruyu "şimdi temiz mi" haline getirir ve iki cevap tasarım gereği zamanla birbirinden ayrışır. Aylar önce taramayı geçmiş bir cüzdan, sahibinin hiçbir eyleminde bulunmadan, bir belirlemenin yayımlandığı saatte açığa çıkabilir. Karşı taraflar durum değiştirir, listeler güncellenir ve cüzdanın geçmişi artık o dönemde serbestçe etkileşimde bulunabildiği varlıklara işaret eder. Uyum operatörleri bu temel soruyu açıkça ifade eder: bir cüzdan bir gün temiz, ertesi gün riskli olabilir mi? Belirleme bunun en somut yanıtıdır ve anahtar dışarıdan çevrilir.
Yapısal kör nokta, yalnızca onboarding aşamasında çalışan bir tarama programının bu değişikliği fark edecek bir mekanizmaya sahip olmamasıdır. Verdiği temiz kararlar verildiği anda doğruydu; etiket evreni değiştiği anda ise bayatlar. Bu boşluk, tarama sıklığındaki bir eksikliktir ve bu sıklık sorununu çözmek için continuous transaction monitoring vardır.
İzleme çözümünün iki ritmi vardır. Takvime dayalı yeniden tarama, müşteri tabanını periyodik olarak tarar ve ölçekte kaymayı yakalar. Olay tetiklemeli yeniden tarama ise belirleme olaylarına doğrudan tepki verir: liste güncellemesi, geçmişleri yeni etiketlerle kesişen ilişkilere karşı yeniden kontrolleri tetikler. İkinci ritim, yaptırım haberlerini aynı çeyrek içinde değil, aynı gün içinde uyum eylemine dönüştüren ritimdir. Bir cüzdanın risk seviyesinin nasıl değiştiğinin ve sonrasında ne olduğunun mekanizması, Can a Crypto Wallet Become Risky After Being Clean? yazısında derinlemesine ele alınmıştır.
Sürekli Bir Yaptırım İzleme Döngüsü Kurmak
OFAC belirleme güncellemeleri tetiklemeli yeniden taramaya aittir, böylece onaylanmış cüzdanlar liste değiştiği gün yeniden derecelendirilir. Döngünün dört çalışan parçası vardır: belirleme akışları, yeniden tarama tetikleyicileri, maruziyet uyarıları ve karar yönlendirmesi. Sondaki iş bölümü sabittir: izleme katmanı sinyalleri ortaya çıkarır, platformun risk kuralları ise bunlara ne yapılacağına karar verir. Bu ayrımı bulanıklaştıran bir döngü, ya kimsenin yetkilendirmediği kararları otomatikleştirir ya da kimsenin incelemediği sinyalleri gömer.
Sıradaki dört parça:
| Döngü bileşeni | Ne yapar | Neyle taşınır |
|---|---|---|
| Belirleme akışları | Yayımlanma anında saati başlatır | OFAC's actions ve Treasury's press releases abonelikleri |
| Yeniden tarama | Cüzdanları ve karşı tarafları güncellenmiş etiketlere karşı yeniden kontrol eder | Tarama API'si: BlockSec'e göre, Phalcon Compliance, yaptırımlı varlıkları kapsayan, sürekli güncellenen etiketli adres zekasını korur ve 100 milisaniyenin altında sonuç döndürür |
| Maruziyet uyarıları | Önceden temiz olan ancak şimdi güncellenmiş etiketlerle kesişen ilişkileri işaretler | Kanıt içeren uyarı yönlendirmesi: hangi etiket, hangi etkileşim işaretlemeyi tetikledi |
| Karar yönlendirmesi | Kararı verir: engelle, incele, bildir veya temizle | Sizin risk kurallarınız, kendi hattınız tarafından uygulanır, karar sinyalin yanında kayıt altına alınır |
Ekonomik yapı burada özellikle kullandıkça öde tarama modelini destekler: yeniden tarama olaylara göre tetiklenir, takvime göre değil, bu nedenle maliyet her döngüde tüm müşteri tabanı yerine belirleme faaliyetini ve etkilenen hacmi takip eder.
Yukarıdaki döngü, Phalcon Compliance tarafından sağlanan tarama katmanı üzerinde çalışır. Book a demo ve maruziyet yüzeyinizi en son SDN güncellemesine karşı yeniden tarayın; daha geniş yükümlülükten-yeteneğe tablosu için crypto compliance software guide sayfasına bakın.
SSS: Yaptırım İzleme Mekanikleri
SDN değişiklikleri tarama araçlarına ne kadar hızlı ulaşır? Belirlemeler yayımlandığı anda kamuya açıktır; değişken olan, tarama zekasının bunları ne kadar hızlı özümsediğidir. Sürekli güncellenen etiket kütüphaneleri koruyan araçlar, yeni belirlemeleri sürekli bir şekilde taramaya dahil eder. BlockSec'e göre, Phalcon Compliance etiketli adres zekasını sürekli olarak günceller. Herhangi bir araç için pratik soru, pazarlama cevabı değil, pratik cevaptır: kütüphane, az önce okuduğunuz belirlemeye göre en son ne zaman yenilendi.
Her belirlemeden sonra tüm müşterileri yeniden taramam gerekir mi? Hayır, ve ölçek zaten bunu imkansız kılardı. Tetiklemeli yeniden tarama, maruziyet yüzeyini hedef alır: geçmişleri yeni belirlenen varlıklar veya bunların etiketlenmiş adresleriyle kesişen cüzdanlar ve karşı taraflar. Genel takvime dayalı taramalar, bir güvence katmanı olarak daha düşük sıklıkta çalışır. Tetiklemeli katman yapısı gereği hassastır; genel katman ise tasarım gereği geniştir; bir program, risk iştahına orantılı olarak her ikisine de ihtiyaç duyar.
Zaten işlemde olan bir işleme ne olur? Bu, yargı yetkisine özgü bir hukuki alandır ve cevabı hukuk danışmanınıza aittir. Ancak izleme döngüsünün katkısı açıktır: belirleme sinyali hattınıza ne kadar erken ulaşırsa, kendi kurallarınız çerçevesinde işlem yapabileceğiniz o kadar fazla süre kalır. Bu yazı, hukuki tavsiye değil, mekanizmayı ele alır; işlemdeki işlemler için karar politikası, uyum liderinizin ve hukuk danışmanınızın birlikte sahip olduğu bir politika belgesidir.
Bu, PEP taramasından nasıl farklıdır? Yaptırım taraması liste bazlı katıdır: belirlenen bir varlık kesinlikle yasaklıdır, tarama cevabı ikilidir. PEP taraması ise risk dereceli bir yaklaşımdır: politik olarak etkin bir kişi, gelişmiş durum tespiti şartıyla izin verilir, ve tarama cevabı bir yasak yerine bir inceleme başlatır. İkisi yan yana çalışır, biri neyin yasa dışı olduğunu yakalarken diğeri neyin incelemeyi hak ettiğini yakalar.