Bitget'e göre, bir saldırgan 24 Eylül 2026'da cüzdan sistemine sahte para çekme komutları yazdı ve hot ile warm cüzdanlarından yaklaşık 387,5 milyon dolar boşalttı; çalınan her stablecoin 41 dakika içinde native tokenlara dönüştürüldü ve fonlar şu anda başlıca THORChain aracılığıyla BTC'ye konsolide ediliyor. Kamuya açık dondurmalar toplamda yaklaşık 840.000 dolar, yani çalınan tutarın %0,2'si kadar: Tether ve Circle, saldırgan adreslerinde boşta kalan stablecoinleri dondurdu ve NEAR Intents, işlem sırasında yaklaşık 503.000 dolar dondurduğunu söylüyor. Birçok taraf saldırıyı Kuzey Kore'nin TraderTraitor grubuyla ilişkilendirdi, ancak zincir üstü örtüşmeler aynı saldırganlardan ziyade paylaşılan kara para aklama gruplarına daha doğrudan işaret ediyor.
1. Ne Oldu
24 Eylül 2026'da 18:31'de (UTC; aşağıdaki tüm saatler UTC'dir), Bitget'in Ethereum hot cüzdanı 0,84 ETH gönderdi ve TRON hot cüzdanı 93 TRX gönderdi. Bitget'e göre, daha sonraki bir canlı yayında belirtildiği üzere bunlar saldırganın gerçekleştirdiği iki test transferiydi. Tutarlar risk kontrol eşiğinin altındaydı ve bir uyarı tetiklemedi.
Büyük çapta para çıkışları 18:58'de başladı. 19:05'te, Bitget'in mutabakat sistemi büyük bir tutarsızlık tespit etti ve risk kontrolleri, platformdaki kullanıcı kaynaklı tüm para çekme işlemlerini otomatik olarak engelledi. Ancak Bitget'e göre, saldırgan sahte para çekme komutlarını doğrudan cüzdan sistemine yazıyordu ve para çıkışları devam etti. Son transfer, test transferlerinden 2 saat 52 dakika sonra, 21:23'te gerçekleşti ve Bitget takip panosu toplamda 26 başarılı para çıkışı kaydetti. 21:44'te Bitget, imzalama makinelerini ve diğer cüzdan para çekme hizmetlerini durdurdu.
Bitget'e göre saldırgan, üçüncü taraf bir güvenlik ürününde sıfırıncı gün (zero-day) açığından yararlandı, yüksek yetkili dahili ağ kimlik bilgilerini çaldı, sahte para çekme komutlarını cüzdan sistemine yazdı, risk kontrollerini atladı ve her transferden sonra ilgili kayıtları sildi. Bitget, özel anahtarlarının ele geçirilmediğini ve cold cüzdanlarının etkilenmediğini söylüyor. Kayıp ilk olarak yaklaşık 351,6 milyon dolar olarak bildirildi, daha sonra Zcash ve TRON üzerindeki transferler eklenerek yaklaşık 387,5 milyon dolar olarak revize edildi. Pano kayıtları, 12 zincirde 13 çalınan varlık olduğunu gösteriyor; en büyük tek zincirdeki kayıp XRP'de yaşandı. Bitget, kullanıcı bakiyelerinin etkilenmediğini ve kaybın kullanıcı koruma fonuyla karşılanacağını söylüyor.
2. Kara Para Aklama Yolu
Saldırganın şu ana kadarki davranışına dayanarak, kara para aklamanın üç ana adımı var: dondurulabilir varlıkları native tokenlara dönüştürmek, farklı zincirlerden varlıkları Bitcoin'de konsolide etmek (ana geçiş zinciri olarak Ethereum ile), ve ardından zaman içinde BTC'yi mikser hizmetlerine taşımak.
Birinci adım en hızlı olanıydı. Çalınan varlıklar arasında yaklaşık 75,48 milyon dolar tutarında USDT, USDC ve USDT0 ile birlikte, Tether'ın çıkardığı bir altın tokeni olan 3.000 XAUt bulunuyordu. Bu varlıkların merkezi ihraççıları var, bu da saldırganın önce bunlarla ilgilenmesinin muhtemel nedeni. Her biri, çalınmasından sonraki 41 dakika içinde ETH veya AVAX'a dönüştürüldü:
| Varlık | Çalınan tutar | Çalınma zamanı | İlk takas | Tümü takas edildi | Alınan |
|---|---|---|---|---|---|
| Ethereum USDT | 34.751.168 | 18:58:59 | 10 dk sonra | 18 dk sonra | 12.876,76 ETH |
| Ethereum USDC | 12.852.046 | 19:01:23 | 17 dk sonra | 18 dk sonra | 4.761,74 ETH |
| Ethereum XAUt | 3.000,32 | 19:01:23 | 23 dk sonra | 28 dk sonra | 4.689,14 ETH |
| Arbitrum USDT0 | 19.668.852 | 19:01:20 | 35 dk sonra | 41 dk sonra | 7.111,24 ETH |
| Avalanche USDC | 8.204.679 | 20:55:07 | 31 dk sonra | 33 dk sonra | 740.684 AVAX |
Takaslar, UniswapX, Uniswap, 1inch ve MetaMask cüzdanının yerleşik takas özelliği gibi yaygın kanallar üzerinden gerçekleştirildi. Bunların tümü, Bitget CEO'sunun olayla ilgili kamuya açık gönderisini paylaştığı 21:30'dan önce tamamlanmıştı.
İkinci adım, hırsızlığın gerçekleştiği gün olan 24 Eylül'de başladı ve 29 Eylül itibarıyla yaklaşık beş gündür sürüyordu. Bitget takip panosuna göre (29 Eylül 12:30 itibarıyla veriler; aksi belirtilmedikçe aşağıdaki tüm pano verileri aynı anlık görüntüden alınmıştır), şu anda devam eden her zincirler arası transfer BTC'ye yönelik ve bunların değer olarak yaklaşık %90'ı Ethereum'dan gönderildi.
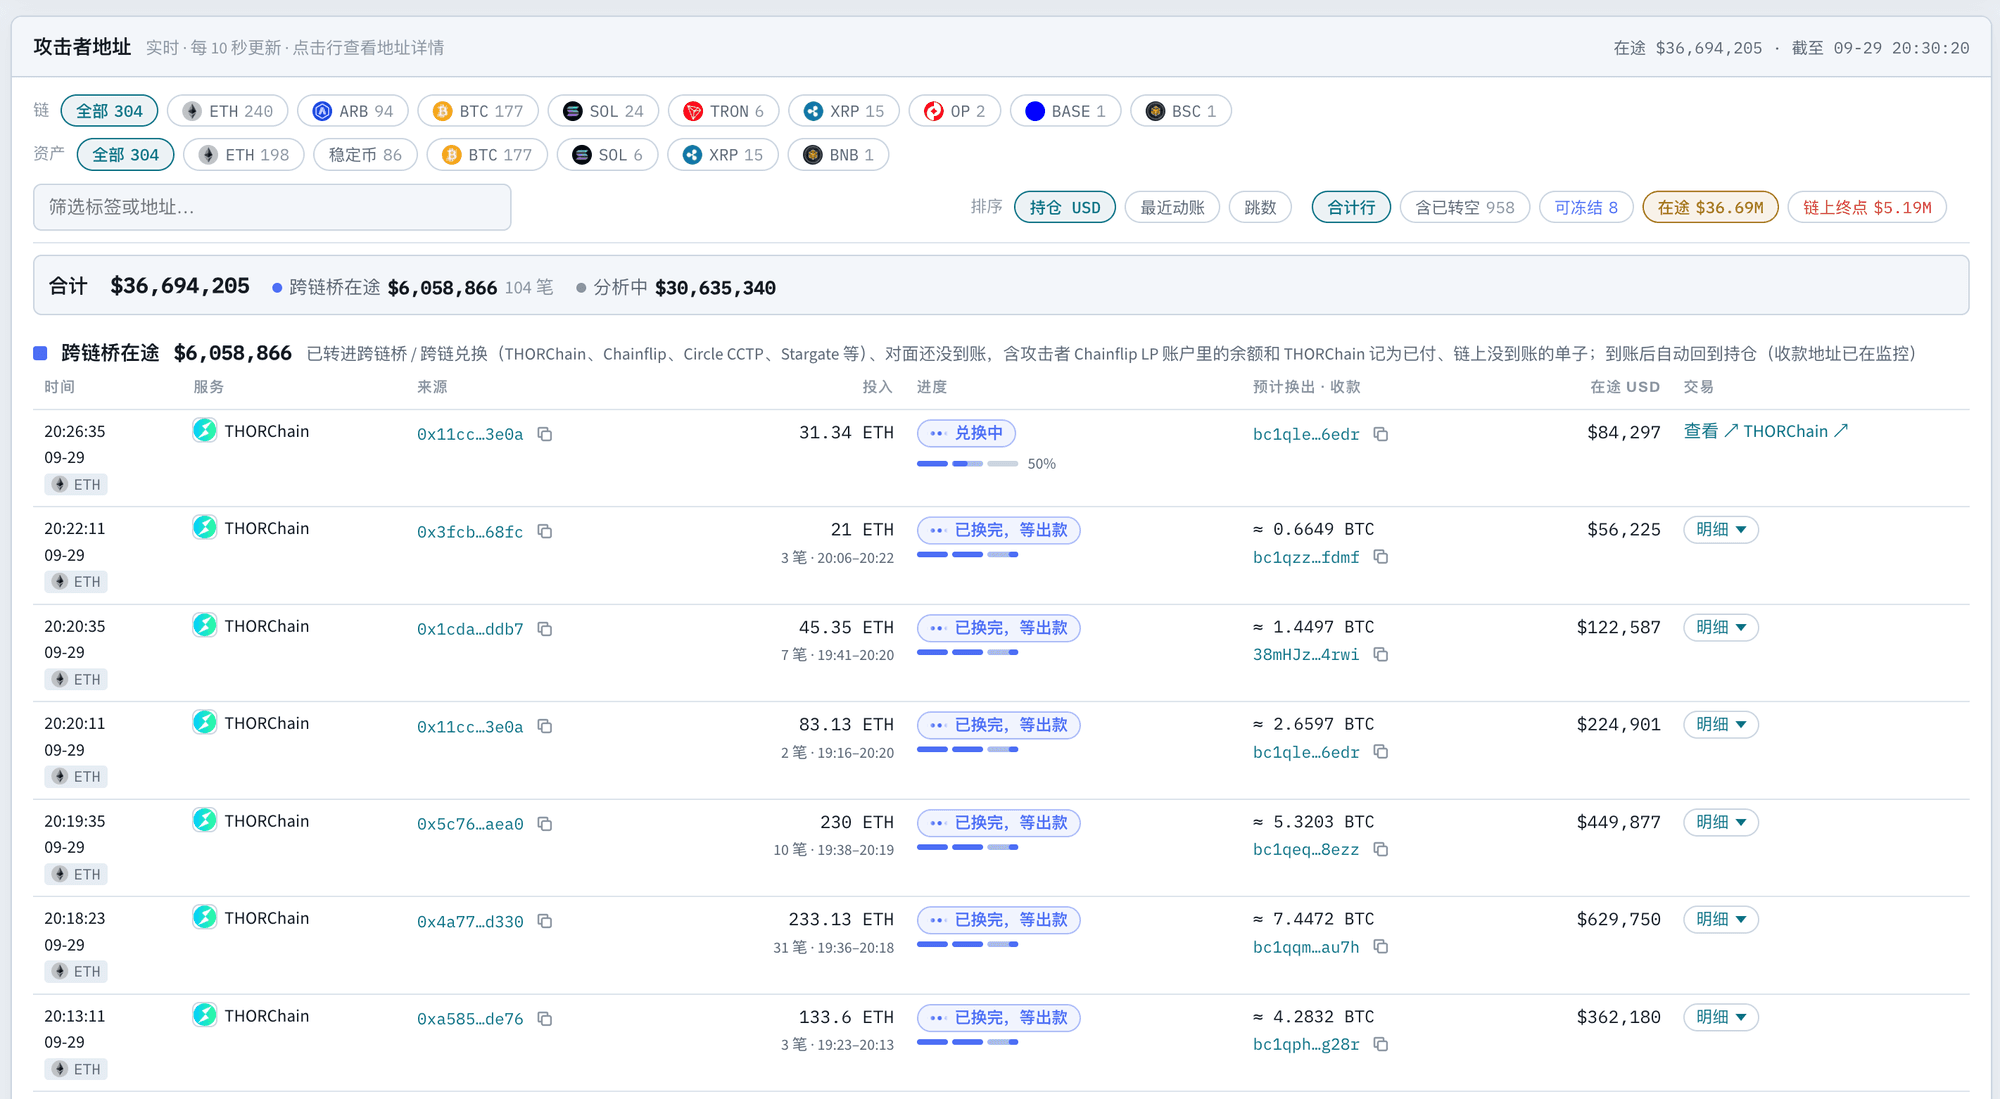
Bu adımın ana kanalı, zincirler arası bir takas protokolü olan THORChain. Pano verileri, saldırganın THORChain'e net olarak yaklaşık 269 milyon dolar (7.804 işlem) gönderdiğini gösteriyor. Zincirler arası takas hizmetleri arasında, Chainflip yaklaşık 37,27 milyon dolarla ikinci sırada geliyor. Bu tutarların geçiş amaçlı olduğunu unutmayın: aynı fonlar birçok kanaldan geçebilir, dolayısıyla farklı kanallara ait rakamlar basitçe toplanmamalıdır ve zaten aklanmış olan tutarı temsil etmezler.
Üçüncü adım, birçok kullanıcının bitcoin'ini tek bir işlemde harmanlayarak girdi ve çıktılar arasındaki bağlantıyı kıran Bitcoin CoinJoin'dir. 29 Eylül itibarıyla, CoinJoin'e toplamda yaklaşık 3,94 milyon dolar aktarılmıştı; bu, saldırganın BTC varlığına kıyasla halen küçük bir tutar.
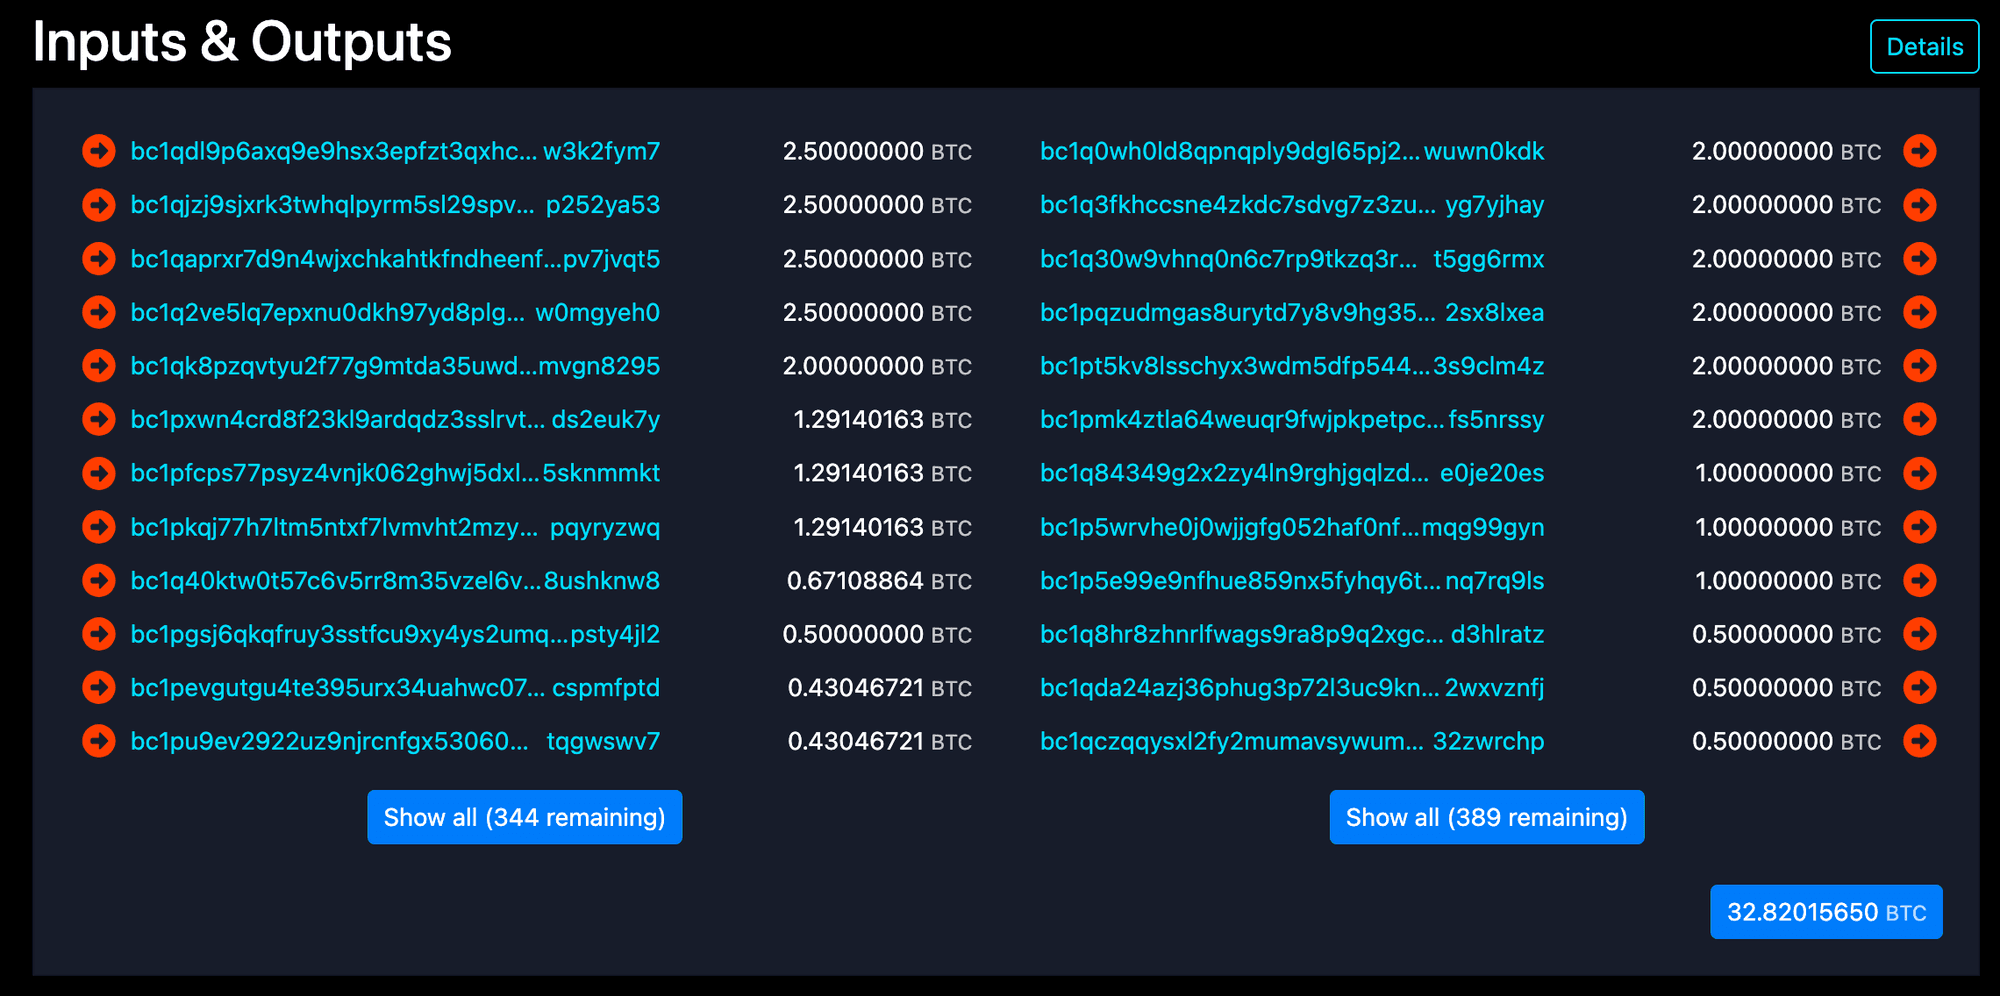
Bir örnek, 27 Eylül'de 11:03'te onaylanan bir CoinJoin işlemidir. Bu işlemde 356 girdi ve 401 çıktı bulunuyor. Girdilerden dördü (her biri 2,5 BTC, toplamda 10 BTC) Bitget panosunun saldırgana ait olarak etiketlediği adreslerden geliyor. Çıktıların çoğu aynı değerlemeyi paylaşıyor; örneğin 21 çıktının her biri 0,02097152 BTC ve zincir üstü veriler tek başına bunların hangisinin kime ait olduğunu söyleyemez.
Saldırının başlamasından yaklaşık beş gün sonra, saldırgan halen çalınan toplamın %88,3'ünü, yani yaklaşık 342 milyon doları kontrol ediyor. Bunun içinde BTC yaklaşık %83,7 (yaklaşık 3.386 BTC), ZEC yaklaşık %8,5, ETH yaklaşık %7,3 (yaklaşık 9.357 ETH) ve stablecoinler yaklaşık %0,2'yi oluşturuyor. Panonun mutabakatı, 25 Eylül itibarıyla takaslar ve zincirler arası transferler nedeniyle yaklaşık 3,78 milyon dolar kayıp olduğunu gösteriyor. Tether ve Circle yaklaşık 340.000 dolar dondurdu ve NEAR Intents, platformunda işlem sırasında yaklaşık 500.000 dolar dondurulduğunu söylüyor.
3. Dondurmalar
29 Eylül itibarıyla, kamuya açık dondurmalar toplamda yaklaşık 840.000 dolara, yani çalınan toplamın yaklaşık %0,2'sine ulaşıyor. Stablecoin ihraççıları Tether ve Circle yaklaşık 340.000 dolar dondurdu ve zincirler arası hizmet NEAR Intents, işlem sırasında yaklaşık 500.000 dolar dondurduğunu söylüyor. İki tür dondurma farklı şekillerde işliyor.
Stablecoin ihraççıları tarafından yapılan dondurmalar
Tether ve Circle tarafından ihraç edilen stablecoinler için, ihraççı belirli bir adreste tutulan bakiyeyi dondurabilir. Muhtemelen bu tür dondurmalardan kaçınmak amacıyla saldırgan, çalınan her stablecoin'i çalınmasından sonraki 41 dakika içinde native tokenlara dönüştürdü (bkz. Bölüm 2). Bu, stablecoinlerin transfer sürecinden tamamen kaybolduğu anlamına gelmiyor ve yeniden ortaya çıkmaları, Tether ve Circle'ın dondurmalarını mümkün kılan şey oldu.
29 Eylül itibarıyla, Tether ve Circle yaklaşık 340.000 dolar dondurmuştu. Dondurulan her tutarın kaynağını takip ettik ve bunların büyük çoğunluğunun, saldırganın zincirler arası transferler sırasında geçiş varlığı olarak kullandığı stablecoinlerden geldiğini bulduk.
| Adres | Dondurulan | İlk alınan stablecoin | Dondurulan fonlar ulaştı | Dondurma zamanı |
|---|---|---|---|---|
| 0xe07b...7d57 (Ethereum) | 218.022,97 USDT | 9/24 20:23 | 9/24 23:36-23:47 | Tether 9/25 12:19 |
| 0xe07b...7d57 (Ethereum) | 99.989,91 USDC | 9/24 21:23 | 9/24 23:38 | Circle 9/25 05:00 |
| 0x9acc...b046 (Ethereum) | 21.090,53 USDT | 9/25 08:45 | 9/25 12:48 | Tether 9/25 14:09 |
| TRON'da 2 adres | 221,13 USDT | 9/25 11:22 | 9/25 11:22'den itibaren | Tether 9/28 13:09 |
Dondurma zamanları BlockSec USDT Freeze Tracker'dan alınmıştır.
En büyük tutar olan yaklaşık 318.000 dolar, saldırganın hem BSC hem de Ethereum'da kullandığı bir adres olan 0xe07b...7d57'de bulunuyor. BSC'de saldırgan, BNB'yi BSC-USD ve diğer stablecoinlere dönüştürdü, bunları 200.000, 100.000 ve 20.000'lik yuvarlak parçalara böldü ve PancakeSwap'in zincirler arası hizmeti (Across üzerine kurulu) ve diğer kanallar aracılığıyla Ethereum'a gönderdi. Ethereum tarafında, fonlar USDT veya USDC olarak ulaştı ve dakikalar içinde ETH'ye dönüştürüldü. BSC-USD (tam adı Binance-Peg BSC-USD), Binance tarafından ihraç edilir ve sözleşmesinde herhangi bir dondurma işlevi yoktur; Ethereum'a köprülendikten sonra fonlar, Tether ve Circle'ın dondurabileceği USDT ve USDC'ye dönüştü. Bu adresin PancakeSwap'in zincirler arası hizmeti üzerinden gönderdiği 48 transferden, medyan ulaşma süresi 88 saniyeydi. Ancak stablecoin transferlerinden dördü 62 ile 83 dakika arasında gecikti ve en son ulaşan transferler oldu, 23:36 ile 23:47 arasında geldiler; saldırgan bu adreste işlem yapmayı 23:07'de durdurmuştu. Yaklaşık 27 saat sonra, saldırgan bu adrese geri döndü ve elinde tutulan 170,47 ETH'yi çıkardı, ancak o zamana kadar USDT ve USDC, Circle ve Tether tarafından zaten dondurulmuştu.
Diğer iki durum benzerdir. 0x9acc...b046'da dondurulan 21.090 USDT, bir THORChain geri ödemesiydi. Saldırgan, BTC'ye takas etmek için köprülenmiş USDT'yi THORChain'e göndermişti ve siparişin bir kısmı geri ödendi. Bu adrese yapılan diğer geri ödemeler 17 dakika içinde ulaştı, ancak bu transfer 109 dakika sürdü ve ulaştığında saldırgan zaten ayrılmıştı. TRON'daki iki tutar, saldırganın yuvarlak sayılarda fon çıkardıktan sonra kalan artıklardır.
Bu dondurulan tutarların paylaştığı ortak nokta, adreste yeterince uzun süre kalmalarıdır. Buna karşın, 29 Eylül'de 07:01'de gelen 425.959 USDT, ETH'ye dönüştürülüp THORChain'e gönderilmeden önce sadece 1 saat 14 dakika kaldı. Bu, şimdiye kadarki en hızlı dondurma süresinden (adresin ilk stablecoin almasından dondurmaya kadar yaklaşık 5 saat 24 dakika) daha kısa ve dondurulmadı.
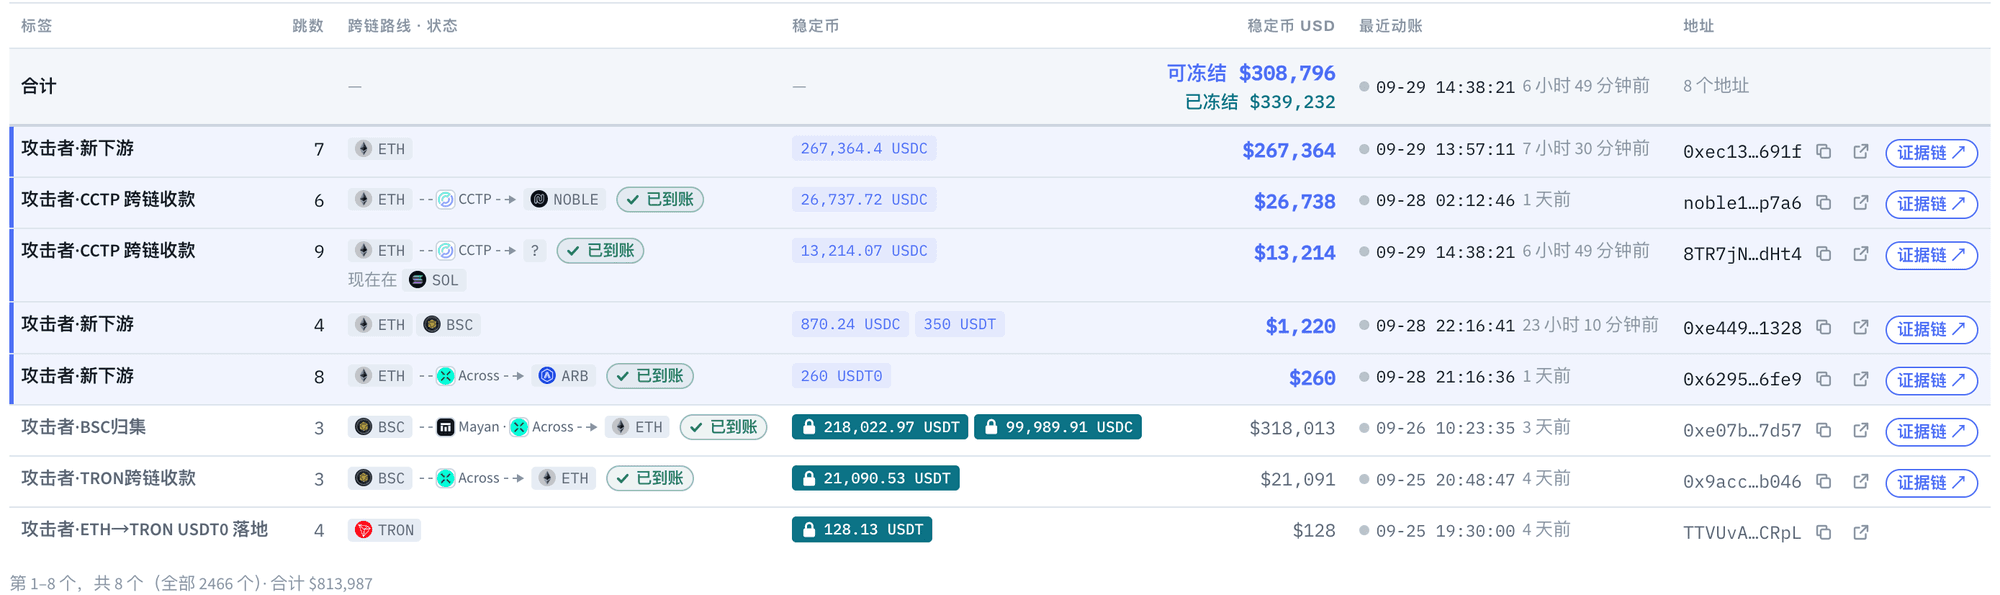
Ancak uzun bir kalış süresi bir dondurmayı garanti etmez. 29 Eylül itibarıyla, pano, saldırganla bağlantılı 5 adres genelinde halen dondurulabilir yaklaşık 310.000 dolar tutarında stablecoin gösteriyordu. En büyüğü, 29 Eylül'de 05:57'de gelen 0xec13...691f adresindeki 267.364 USDC'dir. 13:27 itibarıyla (aşağıdaki şekle bakın) yaklaşık 7,5 saat kalmıştı ve dondurulmamıştı. Karşılaştırma için, Circle'ın 0xe07b...7d57'deki USDC'yi daha önce dondurması, o adresin ilk USDC almasından itibaren yaklaşık 7,6 saat sürmüştü, yani bu iki durum kabaca aynı.
Zincirler arası hizmetlerin fonları nasıl ele aldığı
Diğer tür dondurma, bir zincirler arası hizmet bir takas talebini işlerken gerçekleşir. NEAR Intents'in 28 Eylül'de yaptığı açıklamaya göre, saldırgan 50 milyon dolardan fazlasını platform üzerinden taşımaya çalıştı. Risk katmanı SHIELD talepleri işaretledikten sonra, hizmet ya fiyat teklifi vermeyi reddetti ya da işlemi durdurdu. Sonuçta yaklaşık 166.000 dolar geçiş yaptı ve yaklaşık 503.000 dolar işlem sırasında donduruldu ve kısıtlı durumda kalıyor. Bu rakamlar NEAR Intents'in kendi açıklamasıdır ve orijinal gönderi, bu rakamların %10'a kadar farklılık gösterebileceğini belirtiyor.
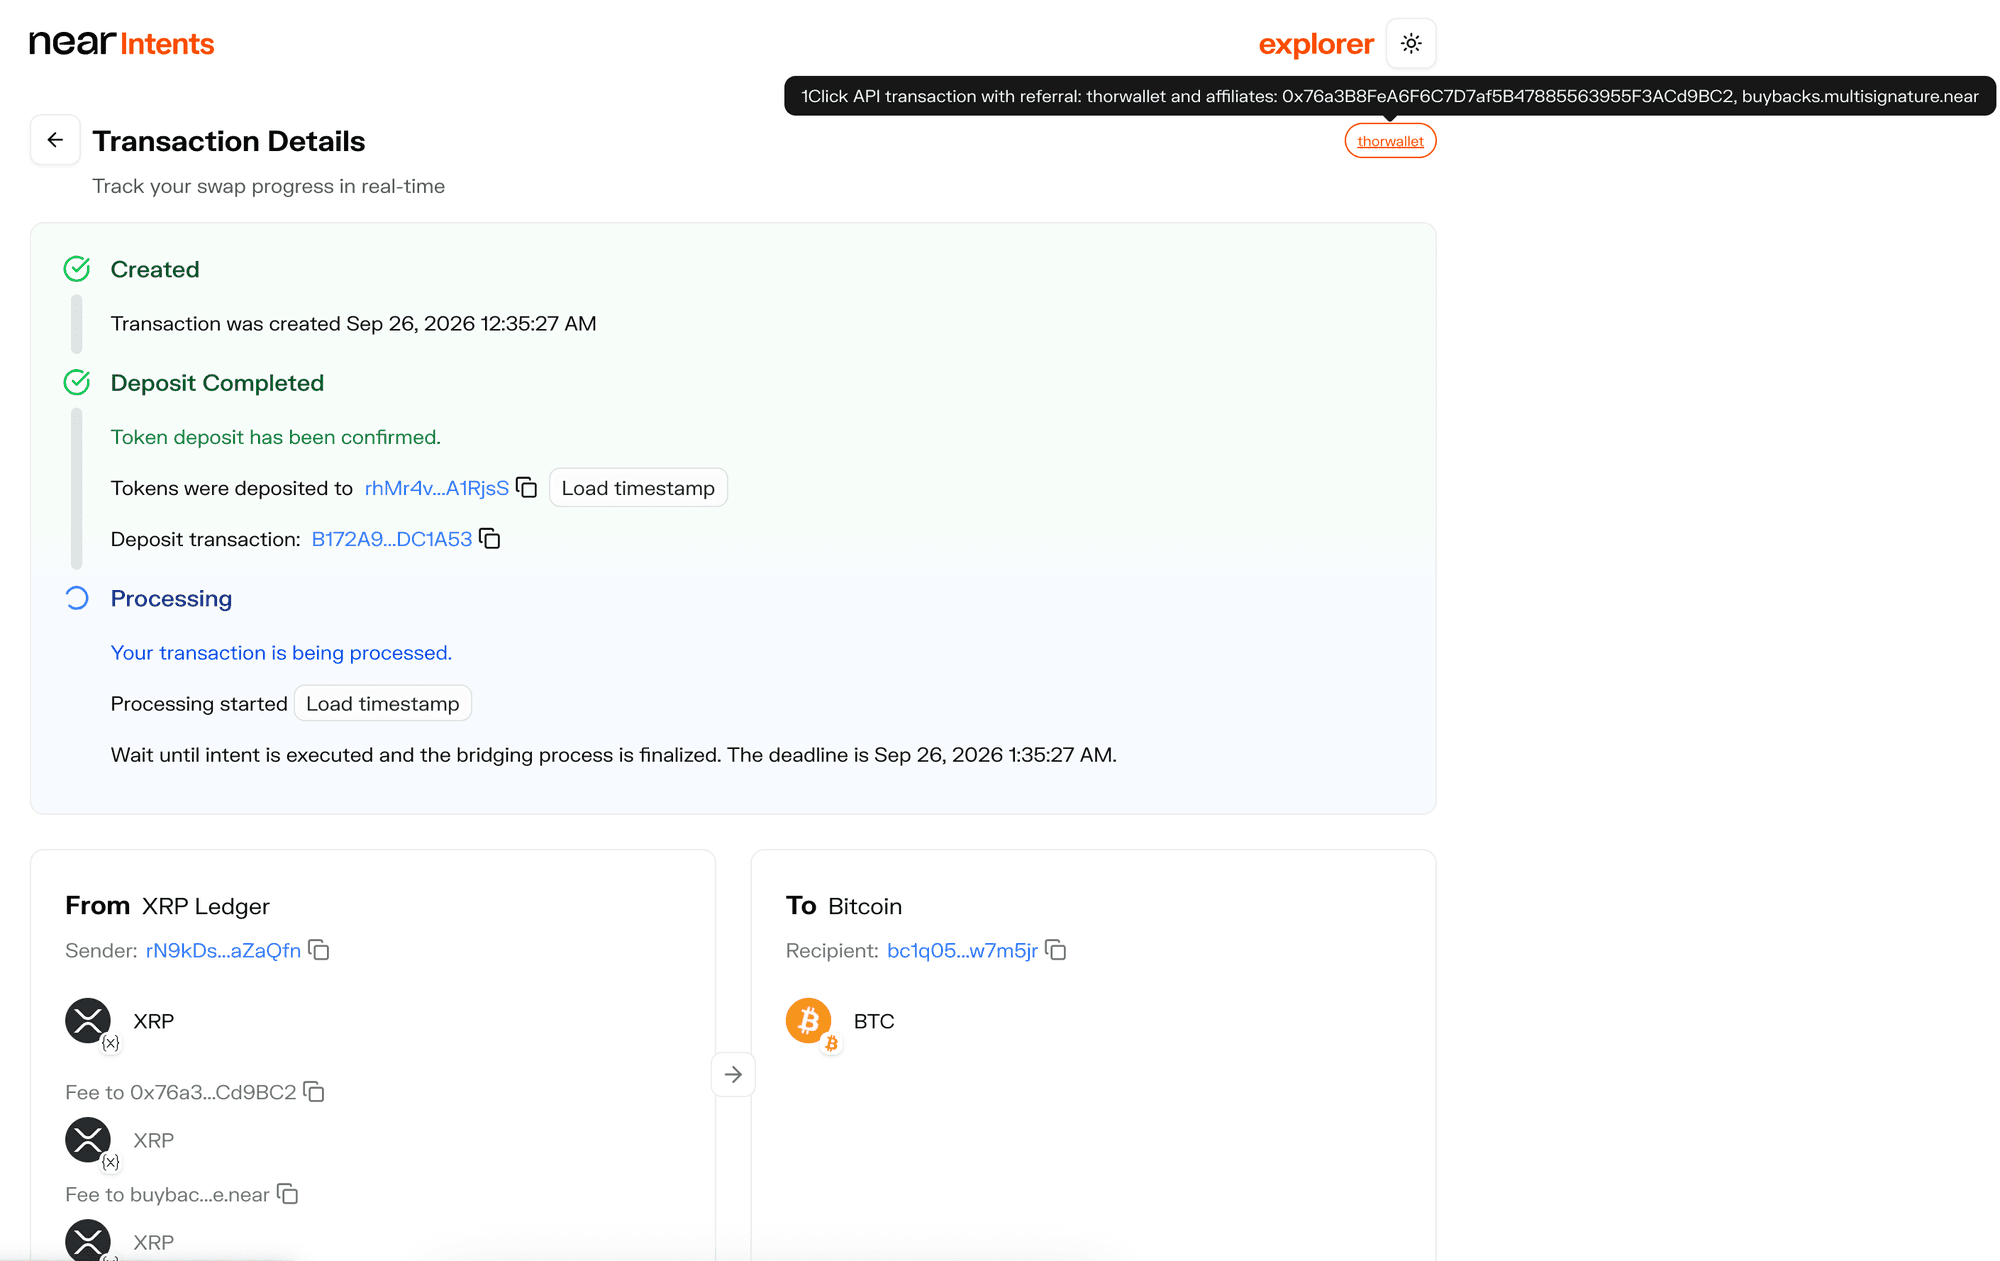
Bir örnek, Bitget panosunun NEAR Intents tarafından tutulduğunu belirttiği bir siparişdir. 25 Eylül'de 16:35'te, bir saldırgan adresi, BTC'ye takas edilmek üzere XRP Ledger'dan NEAR Intents'e 173.819 XRP (panoda yaklaşık 266.000 dolar değerinde) yatırdı. Yatırma onaylandı, ancak sipariş "İşleniyor" durumunda takılı kaldı, 17:35'lik son tarihini çok geçti ve herhangi bir geri ödeme yapılmadı. Pano, toplamda yaklaşık 294.000 dolar değerinde 4 benzer siparişi etiketliyor.
NEAR Intents'in yanı sıra, saldırganın fonları başka birçok zincirler arası hizmet üzerinden geçti. Pano verileri, THORChain'in yaklaşık 269 milyon dolarla en büyük tutarı işlediğini, ardından USDT0/LayerZero'nun yaklaşık 55,13 milyon dolarla, Circle'ın zincirler arası protokolü CCTP'nin yaklaşık 49,33 milyon dolarla, Chainflip'in yaklaşık 37,27 milyon dolarla, Across'un yaklaşık 14,38 milyon dolarla ve Stargate'in yaklaşık 12,82 milyon dolarla geldiğini gösteriyor. Bunlar geçiş amaçlı tutarlardır ve toplanmamalıdır.
THORChain en büyük hacmi işledi ve aynı zamanda tartışma da yarattı. 26 Eylül'de, Bitget CEO'su Gracy Chen, kamuya açık olarak THORChain'den saldırganın adreslerine hizmet vermeyi reddetmesini istedi ve şöyle yazdı: "Merkeziyetsizlik bir tasarım ilkesidir, bilinen çalıntı fonların kolaylaştırılmasına kalkan değildir." Bazıları, THORChain'in bu yılın Mayıs ayında kendi imzalama şemasındaki bir güvenlik açığı nedeniyle yaklaşık 10,7 milyon dolar kaybettiğinde tüm ağı durdurduğunu belirtti. THORChain, "bir durdurma, belirli fonların seçici bir şekilde dondurulması veya bireysel bir takas değildir" ve protokolün "tasarımı itibarıyla sansür uygulamadığı" yanıtını verdi. 29 Eylül itibarıyla, çalınan fonlar THORChain üzerinden hâlâ ETH'den BTC'ye takas ediliyordu.
4. "Kuzey Koreli Bilgisayar Korsanları" Değerlendirmesi ve Bybit ile Karşılaştırma
Olayın gerçekleşmesinden birkaç saat sonra, birçok taraf Kuzey Koreli bilgisayar korsanlarına işaret etti. Gerekçeleri üç kategoriye ayrılıyor.
Birincisi, Bitget'in kendi değerlendirmesi. Bitget CEO'su Gracy Chen, IP davranış kalıpları ve zincir üstü imzalara dayanarak, saldırının "DPRK bağlantılı bilgisayar korsanı gruplarının kullandığı tekniklerle uyumlu" olduğunu ve Bitget'in belirli bir DPRK grubunun VPN seçimleriyle eşleşen IP adreslerini tespit ettiğini söyledi. Teknik dayanak henüz yayınlanmadı.
İkincisi, fonlar arasındaki zincir üstü bağlantılar. Olaydan altı saat sonra, zincir üstü analist Specter, Bitget'ten çalınan XRP'nin, köprülendikten sonra "bu yılın Temmuz ayındaki AFX saldırısında çalınan fonlarla doğrudan ilişkilendirilebileceğini" söyledi; bu saldırı TraderTraitor'a atfedilmişti. Bazı medya kuruluşları, bu bağlantının yaklaşık 4.300 dolar tutan tek bir Ethereum cüzdanı üzerinden gittiğini belirterek, kanıtın zayıf olduğuna işaret etti.
Üçüncüsü, kara para aklama ağları ve yöntemlerinde örtüşme. ZachXBT, saldırganlar adına fon aklayan beş Çinli yasadışı aktörün sosyal medya hesaplarını ve ilgili işlemlerini yayınladı ve bunlardan birinin, bu yılın erken dönemindeki 292 milyon dolarlık Kelp DAO açığından da fon akladığının görüldüğünü söyledi. Birden fazla TraderTraitor'a atfedilen açıktan sonra aynı kalıbı gözlemlediğini ve bu grupları yakından takip ettiğini söyledi; ayrıca fonların şu anda köprüler aracılığıyla zincirler arası dolaştırıldığını ve Wasabi gibi mikser hizmetlerine yatırıldığını belirtti. Arkham da saldırganın "Kuzey Kore bağlantılı bilgisayar korsanları tarafından sık sık kullanılan bir peel chain (soyma zinciri) taktiği" kullandığını belirtti.
Bu ipuçları arasında, 2025 Bybit vakası defalarca gündeme geliyor. O zaman, Bybit'in Ethereum cold cüzdanından yaklaşık 1,5 milyar dolar çalınmıştı. Beş gün sonra, FBI hırsızlığı Kuzey Kore'ye atfeden ve bu faaliyeti "TraderTraitor" olarak adlandıran bir bildirim yayınladı. Güvenlik firması Sygnia'nın bir raporu, bunun Lazarus Group olarak da bilindiğini belirtiyor.
İki vaka gerçekten benzer. Birincisi, her iki saldırı da borsanın özel anahtarlarını çalmadı; her ikisi de üçüncü bir taraf üzerinden gerçekleştirildi. Bybit vakasında saldırgan önce bir Safe{Wallet} geliştiricisinin bilgisayarını ele geçirdi ve ardından Safe web arayüzünün betiklerini değiştirerek Bybit'in imzacılarının, cold cüzdanın kontrolünü teslim eden bir işlemi onaylamasını sağladı. Bu vakada, Bitget'e göre saldırgan üçüncü taraf bir güvenlik ürününde sıfırıncı gün açığından yararlandı. İkincisi, kara para aklama yöntemleri benzer, her iki durumda da ana kanal olarak THORChain kullanıldı: Bybit CEO'su Ben Zhou'nun 4 Mart 2025'te yayınladığı rakamlar, o noktada çalınan fonların %72'sinin THORChain üzerinden hareket ettiğini gösterdi. Bu vakadaki stablecoin takası ve zincirler arası konsolidasyon gibi ek adımlar da dahil olmak üzere kara para aklama yollarındaki farklılıklar, esasen çalınan cüzdanlarda hangi varlıkların bulunduğuna bağlıdır ve saldırganları birbirinden ayırt etmek için kullanılamaz.
Ancak hem saldırıların hem de kara para aklamanın büyük ölçüde hizmet tabanlı hale geldiği bir dönemde, yukarıdaki bilgiler saldırganın kimliğini belirlemek için yeterli değil. Bitget'e göre, giriş noktası üçüncü taraf bir güvenlik ürünündeki bir açıktı; THORChain ve CoinJoin gibi hizmetler herkese açıktır; ve saldırganlar adına fon aklayan yeraltı grupları saldırganların kendileri olmak zorunda değildir. Bu nedenle zincir üstü örtüşmeler, aynı saldırganların değil, aynı kara para aklama gruplarının bu vaka ile önceki vakalarda yer alma olasılığına daha doğrudan işaret ediyor. Daha kesin bir sonuç, Bitget'in tam soruşturma raporunu veya kolluk kuvvetlerinden yapılacak bir duyuruyu beklemek gerekecek.
Veri notları: tüm saatler UTC'dir. Aksi belirtilmedikçe, Bitget takip panosundan alınan dinamik veriler, 29 Eylül 2026 UTC 12:30'da alınmış bir anlık görüntüden gelmektedir. Zincir üstü rakamlar, BlockSec'in Bitget'in resmi takip panosunda listelenen adresleri incelemesinden gelmektedir. Olayın anlatımı, Bitget'in resmi canlı yayınından (Wu Blockchain tarafından deşifre edilmiştir) ve resmi duyurulardan gelmektedir. Dondurma zamanları BlockSec USDT Freeze Tracker'dan alınmıştır.
Kaynaklar:
- Bitget takip panosu https://trace.bgblockchain.xyz
- Gracy Chen, X'te, 2026-09-24 https://x.com/GracyBitget/status/2103235655879074084
- Bitget, X'te, 2026-09-25 https://x.com/bitget/status/2103485484165120005
- Wu Blockchain tarafından deşifre edilen Bitget canlı yayını https://mp.weixin.qq.com/s/bCYi4kV8qAJHdlkDlkng9A
- BlockSec USDT Freeze Tracker https://blocksec.ai/en/usdt-freeze/addresses
- NEAR Intents (AlexAuroraDev), 2026-09-28 https://x.com/AlexAuroraDev/status/2104554958754357482
- FBI IC3 bildirimi, 2025-02-26 https://www.ic3.gov/PSA/2025/PSA250226
- Sygnia, 2025-03-16 https://www.sygnia.co/blog/sygnia-investigation-bybit-hack/
- Ben Zhou, X'te, 2025-03-04 https://x.com/benbybit/status/1896798476945744010
- Elliptic, 2026-09-25 https://www.elliptic.co/insights/bitget-attack-pushes-suspected-north-korea-crypto-heists-over-1-billion-in-2026/
- TRM Labs, 2026-09-25 https://www.trmlabs.com/resources/blog/bitget-loses-usd-3516-million-in-hot-wallet-breach-in-likely-north-korea-attack
- ZachXBT, X'te, 2026-09-28 https://x.com/zachxbt/status/2104528688469647700
- Gracy Chen, X'te, 2026-09-26 https://x.com/GracyBitget/status/2103812967066439817
- THORChain, X'te, 2026-09-28 https://x.com/THORChain/status/2104460133132562449
- Star Xu, X'te, 2026-09-27 https://x.com/star_okx/status/2104004321805480214
- mempool.space, CoinJoin işlemi 2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e https://mempool.space/tx/2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e
- NEAR Intents gezgini, sipariş rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS https://explorer.near-intents.org/transactions/rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS
- CoinDesk, 2026-05-15 https://www.coindesk.com/tech/2026/05/15/thorchain-halts-trading-after-usd10-million-cross-chain-exploit-rune-token-drops-12
- AMBCrypto, 2026-06-24 https://ambcrypto.com/thorchain-resumes-trading-after-10-7m-exploit-unveils-monero-swap-roadmap/
- Gracy Chen, X'te, 2026-09-25 https://x.com/GracyBitget/status/2103359608484172104
- Startup Fortune (Cointelegraph'ı kaynak göstererek), 2026-09-25 https://startupfortune.com/bitgets-ceo-says-north-korean-hackers-spoofed-transfers-to-steal-352-million/
- Specter, X'te, 2026-09-25 https://x.com/SpecterAnalyst/status/2103286738961486186
- Bitcoin.com News, 2026-09-25 https://news.bitcoin.com/exchanges/bitget-hack-xrp-157m-cannot-be-frozen/
- Arkham Research, 2026-09-25 https://info.arkm.com/research/hacker-steals-350m-from-bitget-and-begins-on-chain-laundering