

OFAC-Sanktionsnachrichten zu Kryptowährungen fungieren als operativer Auslöser: Jede Listung kann Wallets offenlegen, die Ihre Plattform bereits freigegeben hat. Die Nachrichtenperspektive (eine Durchsetzungsankündigung, eine neue Listung, eine Treasury-Maßnahme) behandelt die Listung als ein Ereignis, das anderen Menschen widerfährt. Die Compliance-Perspektive behandelt dasselbe Ereignis als einen Schalter, der Teile Ihres bestehenden Kundenstamms von zulässig auf verboten umschaltet. Dieser Beitrag befasst sich mit dem Mechanismus zwischen diesen beiden Perspektiven. Er behandelt, wie sich eine Listung in On-Chain-Exposure fortpflanzt, warum bereits onboardete Wallets das Risiko tragen, und wie ein Überwachungskreislauf Nachrichten in ein erneutes Screening umwandelt, bevor daraus ein Verstoß wird. Der Workflow, der diese Umschaltungen erkennt, ist der Kreislauf für Krypto-Transaktionsüberwachung, den dieser Beitrag durchgeht.
Warum Sanktionsnachrichten ein Compliance-Ereignis sind, nicht nur eine Nachricht
Jede OFAC-Listung fügt Entitäten der SDN-Liste hinzu und kann Wallets, die Ihre Plattform bereits freigegeben hat, von zulässig auf verboten umschalten. Der Unterschied zu gewöhnlichen Nachrichten besteht darin, dass eine Listung rechtliche Verpflichtungen erzeugt, sobald sie in Kraft tritt: Geschäfte mit einer gelisteten Person werden sofort verboten, ohne Übergangsfrist für Plattformen, die dieselbe Gegenpartei eine Woche zuvor noch freigegeben hatten. OFAC veröffentlicht die Listungen und führt die Liste; die Compliance-Arbeit beginnt, wenn die Veröffentlichung eintrifft.
Die Mechanik dieser Verpflichtung ist bewusst unnachgiebig gestaltet. Eine Person oder Entität, die der SDN-Liste hinzugefügt wird, wird für Plattformen mit US-Bezug rechtlich unantastbar: Vermögenswerte werden gesperrt, Transaktionen verboten. Dasselbe gilt unter parallelen Regelwerken für EU- und UN-Listen. Was die krypto-spezifische Nachrichtenberichterstattung irreführend macht, ist ihre Betonung der Durchsetzungserzählung anstelle der Compliance-Konsequenz. Die Frage, die ein Compliance-Team beantworten muss, lautet, welche bestehenden Beziehungen sich nun mit dem Verbot überschneiden.
Deshalb behandeln ausgereifte Programme die Sanktionsmaßnahmen des Treasury als Feed und nicht als Nachrichtenquelle. Die Listung ist der Input; die Exposure-Zuordnung der Plattform ist die Antwort. Alles Weitere in diesem Beitrag, die Fortpflanzungskette und der Überwachungskreislauf, ist die Maschinerie dieser Antwort.
Die Kette von Listung zu Exposure
OFAC-Listungen pflanzen sich über gekennzeichnete Adressen fort, sodass Exposure über Interaktionen entsteht, die Ihre Kunden bereits getätigt haben. Die Kette läuft in vier Schritten ab: Die Listung wird veröffentlicht, die SDN-Liste wird aktualisiert, Adressen, die mit den gelisteten Entitäten in Verbindung stehen, erhalten Exposure-Kennzeichnungen, und jede Wallet, die mit diesen Adressen interagiert hat, direkt oder nachgelagert über Bridges und Mixer, trägt ein Risikobild, das sich verändert hat, ohne dass sich die Wallet selbst bewegt hat. Die Exposure Ihrer Plattform ist eine Funktion der Kundenhistorie gegenüber den aktualisierten Kennzeichnungen, nicht von irgendetwas, das der Kunde diese Woche getan hat.
Die Fortpflanzung ist der Teil, bei dem es sich lohnt, genauer hinzuschauen. Eine Listung benennt Entitäten; die Entitäten kontrollieren Adressen; diese Adressen haben Transaktionshistorien. Die Historien verweisen rückwärts, auf jeden, der Gelder an die gelisteten Adressen gesendet oder von ihnen empfangen hat, und die Exposure folgt diesen Verbindungen. Die Verbindungen erstrecken sich durch Verschleierung: Gelder, die über einen Mixer oder eine Cross-Chain-Bridge geleitet werden, unterbrechen die Spur nicht; sie verlängern sie, und die Kennzeichnungsintelligenz, die Screening-Tools pflegen, verfolgt diese Verlängerung.
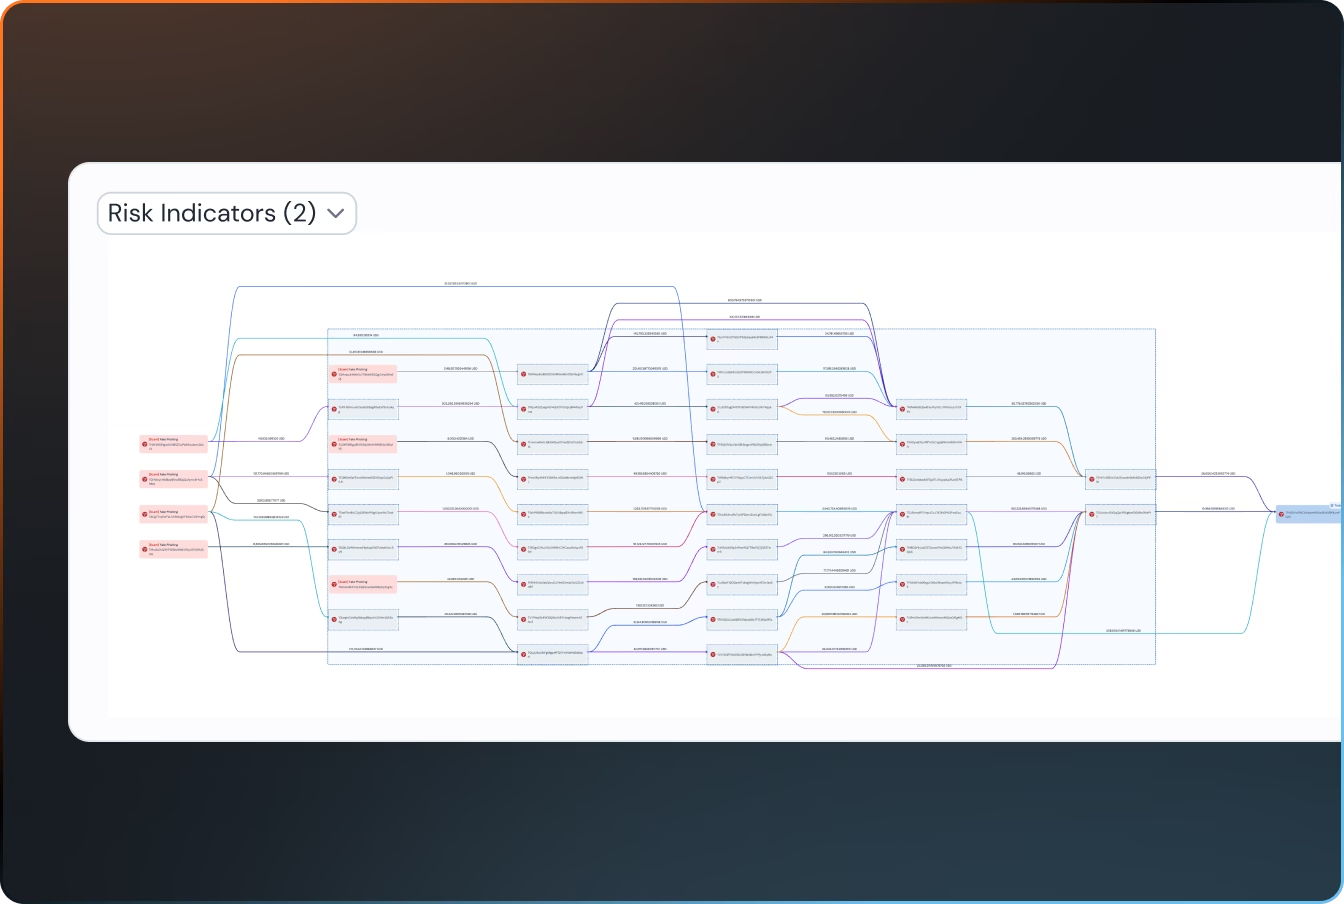
Was das praktisch bedeutet: An dem Tag, an dem eine Listung eintrifft, wächst die Menge der „risikobehafteten Adressen“. Ein Teil dieses Wachstums landet innerhalb Ihrer Plattform: Wallets, die sauber onboardet wurden, normal transagiert haben und plötzlich neben einem Verbot aufwachen. Die Exposure war gestern unsichtbar, weil die Listung noch nicht existierte. Sie ist heute vollständig sichtbar für jeden, dessen Screening-Intelligenz aktualisiert wurde.
Das Clean-to-Risky-Problem für bereits onboardete Wallets
Onboarding-Screenings beantworten die Frage „War diese Wallet beim Eintritt sauber“; eine Listung ändert die Frage in „Ist sie jetzt sauber“, und die beiden Antworten weichen mit der Zeit bewusst voneinander ab. Eine Wallet, die vor Monaten das Screening bestanden hat, kann in der Stunde, in der eine Listung eintrifft, exponiert werden, ohne dass der Besitzer etwas dafür getan hat. Gegenparteien ändern ihren Status, Listen werden aktualisiert, und die Historie der Wallet verweist nun auf Entitäten, mit denen sie zum damaligen Zeitpunkt frei interagieren durfte. Compliance-Verantwortliche formulieren die zugrunde liegende Frage unverblümt: Kann eine Wallet an einem Tag sauber und am nächsten riskant sein? Eine Listung ist die konkreteste Antwort, und der Schalter wird von außen umgelegt.
Der strukturelle blinde Fleck besteht darin, dass ein Screening-Programm, das nur beim Onboarding läuft, keinen Mechanismus hat, um die Veränderung zu erkennen. Seine „sauber“-Urteile waren korrekt, als sie ausgestellt wurden; sie sind veraltet, sobald sich das Kennzeichnungsuniversum verschiebt. Die Lücke ist ein Versagen der Screening-Frequenz, und genau diese Frequenz soll kontinuierliches Transaktionsmonitoring beheben.
Die Überwachungsantwort hat zwei Rhythmen. Das kalendergesteuerte erneute Screening durchläuft den Kundenstamm periodisch und erkennt Abweichungen in großem Maßstab. Das ereignisgesteuerte erneute Screening reagiert direkt auf Listungsereignisse: Die Listenaktualisierung löst erneute Prüfungen der Beziehungen aus, deren Historien sich mit den neuen Kennzeichnungen überschneiden. Der zweite Rhythmus ist derjenige, der Sanktionsnachrichten noch am selben Tag und nicht erst im selben Quartal in Compliance-Maßnahmen umwandelt. Der Mechanismus, wie sich die Risikostufe einer Wallet ändert und was danach passiert, wird ausführlich behandelt unter Can a Crypto Wallet Become Risky After Being Clean?
Aufbau eines kontinuierlichen Sanktionsüberwachungskreislaufs
OFAC-Listungsaktualisierungen gehören in das ausgelöste erneute Screening, sodass onboardete Wallets an dem Tag neu bewertet werden, an dem sich die Liste ändert. Der Kreislauf hat vier funktionale Teile: Listungs-Feeds, Re-Screening-Trigger, Exposure-Alarme und Dispositions-Routing. Die Arbeitsteilung am Ende ist festgelegt: Die Überwachungsebene liefert Signale, und die Risikoregeln der Plattform entscheiden, was mit ihnen geschieht. Ein Kreislauf, der diese Trennung verwischt, automatisiert entweder Entscheidungen, die niemand autorisiert hat, oder begräbt Signale, die niemand bearbeitet.
Die vier Teile in der Abfolge:
| Kreislauf-Komponente | Was sie tut | Was sie trägt |
|---|---|---|
| Listungs-Feeds | Setzen die Uhr bei der Veröffentlichung in Gang | Abonnements von OFACs Maßnahmen und Treasurys Pressemitteilungen |
| Re-Screening | Überprüft Wallets und Gegenparteien erneut gegen aktualisierte Kennzeichnungen | Screening-API: Laut BlockSec pflegt Phalcon Compliance eine Kennzeichnungsintelligenz für Adressen, die sanktionierte Entitäten abdeckt, kontinuierlich aktualisiert wird und in unter 100 ms antwortet |
| Exposure-Alarme | Markieren zuvor saubere Beziehungen, die sich nun mit aktualisierten Kennzeichnungen überschneiden | Alarm-Routing mit Nachweis: welche Kennzeichnung, welche Interaktion den Alarm ausgelöst hat |
| Dispositions-Routing | Entscheidet: sperren, prüfen, melden oder freigeben | Ihre Risikoregeln, angewendet durch Ihre Pipeline, Entscheidung neben dem Signal protokolliert |
Die Wirtschaftlichkeit begünstigt hier speziell ein Pay-as-you-go-Screening: Erneutes Screening wird durch Ereignisse ausgelöst, nicht kalendergesteuert, sodass die Kosten der Listungsaktivität und dem betroffenen Volumen folgen, nicht dem gesamten Kundenstamm bei jedem Zyklus.
Der oben beschriebene Kreislauf läuft auf der Screening-Ebene, die Phalcon Compliance bereitstellt. Buchen Sie eine Demo und screenen Sie Ihre Exposure-Fläche erneut gegen die neueste SDN-Aktualisierung; für das umfassendere Bild von Verpflichtung zu Fähigkeit siehe den Leitfaden zu Krypto-Compliance-Software.
FAQ: Mechanik der Sanktionsüberwachung
Wie schnell erreichen SDN-Änderungen Screening-Tools? Listungen sind bei der Veröffentlichung öffentlich; die Variable ist, wie schnell die Screening-Intelligenz sie aufnimmt. Tools, die kontinuierlich aktualisierte Kennzeichnungsbibliotheken pflegen, integrieren neue Listungen fortlaufend in das Screening. Laut BlockSec aktualisiert Phalcon Compliance seine Kennzeichnungsintelligenz für Adressen kontinuierlich. Die praktische Frage bei jedem Tool ist nicht die Marketingantwort, sondern die praktische: Wann wurde die Bibliothek zuletzt aktualisiert, gemessen an der Listung, über die Sie gerade gelesen haben.
Muss ich jeden Kunden nach jeder Listung erneut screenen? Nein, und der Umfang würde das ohnehin unmöglich machen. Ausgelöstes erneutes Screening zielt auf die Exposure-Fläche: Wallets und Gegenparteien, deren Historien sich mit den neu gelisteten Entitäten oder deren gekennzeichneten Adressen überschneiden. Pauschale, kalendergesteuerte Durchläufe finden als Absicherung mit geringerer Häufigkeit statt. Die ausgelöste Ebene ist konstruktionsbedingt präzise; die pauschale Ebene ist bewusst breit angelegt; ein Programm braucht beides, im Verhältnis zu seiner Risikobereitschaft.
Was passiert mit einer Transaktion, die sich bereits in Bearbeitung befindet? Das ist rechtliches Territorium, das je nach Jurisdiktion variiert, und die Antwort liegt bei der Rechtsberatung. Aber der Beitrag des Überwachungskreislaufs ist klar: Je früher das Listungssignal Ihre Pipeline erreicht, desto mehr von dem laufenden Zeitfenster haben Sie, um nach Ihren eigenen Regeln zu handeln. Dieser Beitrag behandelt den Mechanismus, keine Rechtsberatung; die Dispositionsrichtlinie für laufende Transaktionen ist ein Richtliniendokument, das Ihre Compliance-Leitung und die Rechtsabteilung gemeinsam verantworten.
Wie unterscheidet sich das vom PEP-Screening? Sanktions-Screening ist listenstarr: Eine gelistete Entität ist verboten, Punkt, und die Screening-Antwort ist binär. PEP-Screening ist risikogestuft: Eine politisch exponierte Person ist unter verstärkter Sorgfaltspflicht zulässig, und die Screening-Antwort löst eine Prüfung aus statt eines Verbots. Beide laufen nebeneinander, das eine erkennt, was illegal ist, das andere erkennt, was eine genauere Prüfung erfordert.



