Laut Bitget schrieb ein Angreifer am 24. September 2026 gefälschte Auszahlungsbefehle in dessen Wallet-System ein und entzog dabei rund 387,5 Millionen US-Dollar aus den Hot- und Warm-Wallets; jeder gestohlene Stablecoin wurde innerhalb von 41 Minuten in native Token umgetauscht, und die Gelder werden nun hauptsächlich über THORChain zu BTC konsolidiert. Öffentlich sichtbare Einfrierungen belaufen sich insgesamt auf etwa 840.000 US-Dollar, also 0,2 % der gestohlenen Summe: Tether und Circle froren Stablecoins ein, die auf Angreiferadressen ungenutzt liegen blieben, und NEAR Intents gibt an, während der Ausführung rund 503.000 US-Dollar eingefroren zu haben. Mehrere Parteien haben den Angriff mit dem nordkoreanischen TraderTraitor in Verbindung gebracht, doch On-Chain-Überschneidungen deuten eher auf gemeinsame Geldwäschegruppen als auf dieselben Angreifer hin.
1. Was geschah
Um 18:31 Uhr am 24. September 2026 (UTC; alle nachfolgenden Zeiten sind UTC) sendete Bitgets Ethereum-Hot-Wallet 0,84 ETH aus, und die TRON-Hot-Wallet sendete 93 TRX aus. Laut Bitget waren dies in einem späteren Livestream zwei Testtransfers des Angreifers. Die Beträge lagen unter der Risikokontroll-Schwelle und lösten keinen Alarm aus.
Größere Abflüsse begannen um 18:58 Uhr. Um 19:05 Uhr entdeckte Bitgets Abgleichsystem eine große Diskrepanz, und die Risikokontrollen blockierten automatisch alle nutzerinitiierten Auszahlungen auf der Plattform. Laut Bitget schrieb der Angreifer jedoch weiterhin gefälschte Auszahlungsbefehle direkt in das Wallet-System, und die Abflüsse gingen weiter. Der letzte Transfer fand um 21:23 Uhr statt, 2 Stunden und 52 Minuten nach den Testtransfers, und das Bitget-Tracing-Dashboard verzeichnete insgesamt 26 erfolgreiche Abflüsse. Um 21:44 Uhr schaltete Bitget die Signiermaschinen und andere Wallet-Auszahlungsdienste ab.
Laut Bitget nutzte der Angreifer eine Zero-Day-Schwachstelle in einem Sicherheitsprodukt eines Drittanbieters aus, stahl hochprivilegierte interne Netzwerkanmeldedaten, schrieb gefälschte Auszahlungsbefehle in das Wallet-System, umging Risikoprüfungen und löschte nach jedem Transfer die zugehörigen Aufzeichnungen. Bitget erklärt, dass seine privaten Schlüssel nicht kompromittiert wurden und die Cold-Wallets nicht betroffen waren. Der Verlust wurde zunächst mit etwa 351,6 Millionen US-Dollar angegeben und später auf etwa 387,5 Millionen US-Dollar korrigiert, nachdem Transfers auf Zcash und TRON hinzugerechnet wurden. Dashboard-Aufzeichnungen zeigen 13 gestohlene Vermögenswerte über 12 Chains, wobei XRP den größten Einzelverlust auf einer Chain darstellt. Bitget erklärt, dass die Nutzersalden nicht betroffen sind und der Verlust durch den Nutzerschutzfonds gedeckt wird.
2. Der Geldwäscheweg
Basierend auf dem bisherigen Verhalten des Angreifers gliedert sich die Geldwäsche in drei Hauptschritte: einfrierbare Vermögenswerte in native Token umtauschen, Vermögenswerte aus verschiedenen Chains zu Bitcoin konsolidieren (mit Ethereum als Haupttransitkette) und anschließend BTC im Laufe der Zeit in Mixer verschieben.
Der erste Schritt ging am schnellsten. Zu den gestohlenen Vermögenswerten gehörten etwa 75,48 Millionen US-Dollar in USDT, USDC und USDT0, sowie 3.000 XAUt, ein von Tether ausgegebener Gold-Token. Diese Vermögenswerte haben zentralisierte Emittenten, was wahrscheinlich der Grund war, warum der Angreifer sich zuerst mit ihnen befasste. Jeder wurde innerhalb von 41 Minuten nach dem Diebstahl in ETH oder AVAX umgetauscht:
| Vermögenswert | Gestohlener Betrag | Gestohlen um | Erster Umtausch | Vollständig umgetauscht | Erhalten |
|---|---|---|---|---|---|
| Ethereum USDT | 34.751.168 | 18:58:59 | nach 10 Min | nach 18 Min | 12.876,76 ETH |
| Ethereum USDC | 12.852.046 | 19:01:23 | nach 17 Min | nach 18 Min | 4.761,74 ETH |
| Ethereum XAUt | 3.000,32 | 19:01:23 | nach 23 Min | nach 28 Min | 4.689,14 ETH |
| Arbitrum USDT0 | 19.668.852 | 19:01:20 | nach 35 Min | nach 41 Min | 7.111,24 ETH |
| Avalanche USDC | 8.204.679 | 20:55:07 | nach 31 Min | nach 33 Min | 740.684 AVAX |
Die Umtäusche liefen über gängige Kanäle wie UniswapX, Uniswap, 1inch und die integrierte Tauschfunktion der MetaMask-Wallet. Alle wurden abgeschlossen, bevor Bitgets CEO um 21:30 Uhr öffentlich über den Vorfall postete.
Der zweite Schritt begann am 24. September, dem Tag des Diebstahls, und lief bis zum 29. September bereits knapp fünf Tage. Laut Bitget-Tracing-Dashboard (Datenstand 12:30 Uhr am 29. September; sofern nicht anders angegeben, stammen alle unten genannten Dashboard-Daten aus demselben Snapshot) steuert derzeit jeder laufende Cross-Chain-Transfer auf BTC zu, und etwa 90 % davon nach Wert wurden von Ethereum aus versendet.
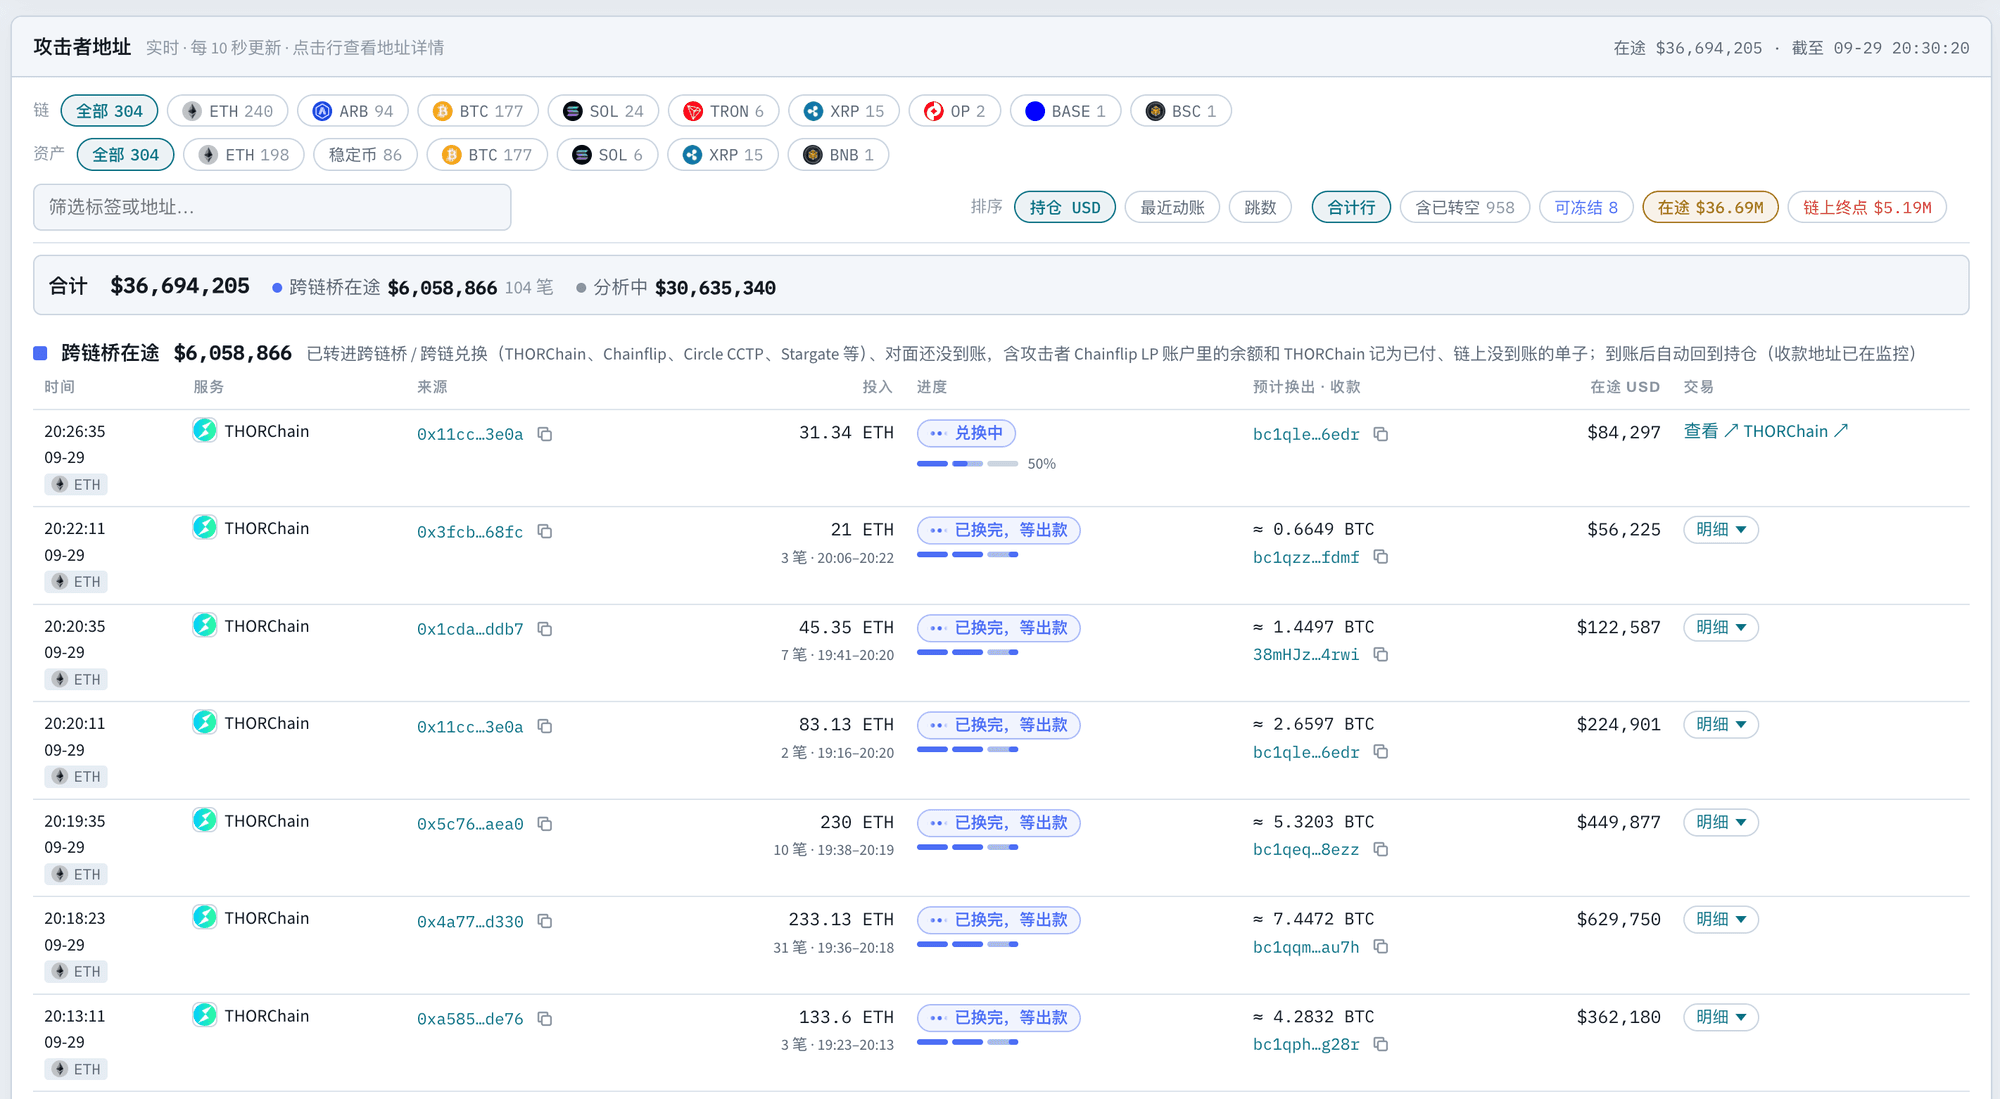
Der Hauptkanal für diesen Schritt ist THORChain, ein Cross-Chain-Swap-Protokoll. Dashboard-Zahlen zeigen, dass der Angreifer netto insgesamt rund 269 Millionen US-Dollar in THORChain geschickt hat (7.804 Transaktionen). Unter den Cross-Chain-Swap-Diensten folgt Chainflip mit etwa 37,27 Millionen US-Dollar an zweiter Stelle. Zu beachten ist, dass es sich hierbei um Durchlaufbeträge handelt: Dieselben Gelder können mehrere Kanäle durchlaufen, sodass die Zahlen der verschiedenen Kanäle nicht einfach addiert werden sollten und nicht den bereits gewaschenen Betrag darstellen.
Der dritte Schritt ist Bitcoin CoinJoin, das die Bitcoins vieler Nutzer in einer einzigen Transaktion mischt und die Verbindung zwischen Eingängen und Ausgängen aufbricht. Bis zum 29. September waren insgesamt etwa 3,94 Millionen US-Dollar in CoinJoin geflossen, immer noch gering im Verhältnis zu den BTC-Beständen des Angreifers.
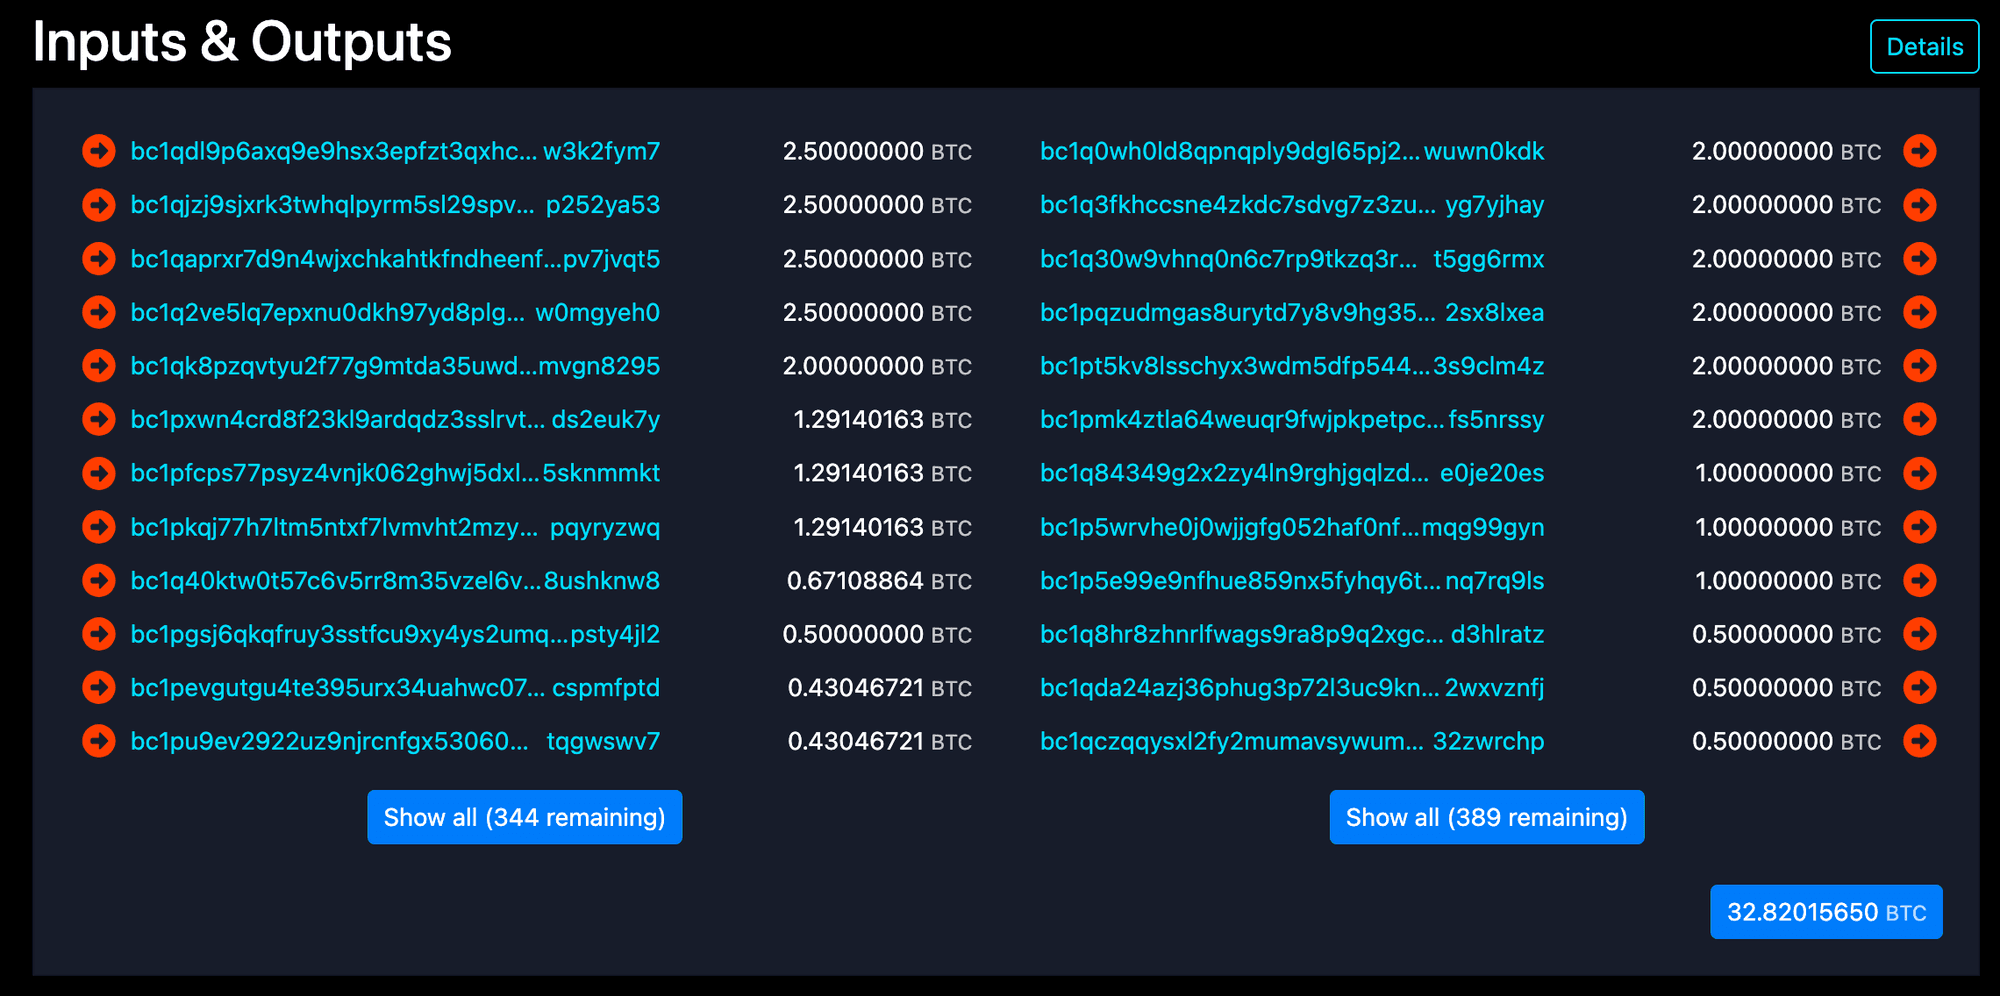
Ein Beispiel ist eine um 11:03 Uhr am 27. September bestätigte CoinJoin-Transaktion. Sie hat 356 Eingänge und 401 Ausgänge. Vier der Eingänge (je 2,5 BTC, insgesamt 10 BTC) stammten von Adressen, die das Bitget-Dashboard als dem Angreifer zugehörig kennzeichnet. Viele Ausgänge weisen dieselbe Stückelung auf; zum Beispiel sind 21 Ausgänge jeweils 0,02097152 BTC, und allein aus On-Chain-Daten lässt sich nicht ermitteln, wem welcher davon gehört.
Fast fünf Tage nach Beginn des Angriffs kontrolliert der Angreifer immer noch etwa 342 Millionen US-Dollar, also 88,3 % der gestohlenen Gesamtsumme. Davon entfallen etwa 83,7 % auf BTC (rund 3.386 BTC), etwa 8,5 % auf ZEC, etwa 7,3 % auf ETH (rund 9.357 ETH) und etwa 0,2 % auf Stablecoins. Der Abgleich des Dashboards zeigt bis zum 25. September einen Verlust von etwa 3,78 Millionen US-Dollar durch Umtausch- und Cross-Chain-Transfers. Tether und Circle haben etwa 340.000 US-Dollar eingefroren, und NEAR Intents gibt an, dass während der Ausführung auf seiner Plattform rund 500.000 US-Dollar eingefroren wurden.
3. Einfrierungen
Bis zum 29. September belaufen sich die öffentlich sichtbaren Einfrierungen auf insgesamt etwa 840.000 US-Dollar, etwa 0,2 % der gestohlenen Gesamtsumme. Die Stablecoin-Emittenten Tether und Circle froren etwa 340.000 US-Dollar ein, und der Cross-Chain-Dienst NEAR Intents gibt an, während der Ausführung rund 500.000 US-Dollar eingefroren zu haben. Die beiden Arten von Einfrierungen funktionieren unterschiedlich.
Einfrierungen durch Stablecoin-Emittenten
Bei von Tether und Circle ausgegebenen Stablecoins kann der Emittent das an einer bestimmten Adresse gehaltene Guthaben einfrieren. Wahrscheinlich um solche Einfrierungen zu vermeiden, tauschte der Angreifer jeden gestohlenen Stablecoin innerhalb von 41 Minuten nach dem Diebstahl in native Token um (siehe Abschnitt 2). Das bedeutet nicht, dass Stablecoins aus dem Transferprozess verschwunden sind, und ihr Wiederauftauchen ist genau das, was die Einfrierungen durch Tether und Circle ermöglichte.
Bis zum 29. September hatten Tether und Circle etwa 340.000 US-Dollar eingefroren. Wir haben die Herkunft jedes eingefrorenen Betrags nachverfolgt und festgestellt, dass der Großteil aus Stablecoins stammt, die der Angreifer als Transitvermögenswert während Cross-Chain-Transfers verwendete.
| Adresse | Eingefroren | Erster erhaltener Stablecoin | Eingefrorene Gelder eingegangen | Eingefroren um |
|---|---|---|---|---|
| 0xe07b...7d57 (Ethereum) | 218.022,97 USDT | 24.9. 20:23 | 24.9. 23:36-23:47 | Tether 25.9. 12:19 |
| 0xe07b...7d57 (Ethereum) | 99.989,91 USDC | 24.9. 21:23 | 24.9. 23:38 | Circle 25.9. 05:00 |
| 0x9acc...b046 (Ethereum) | 21.090,53 USDT | 25.9. 08:45 | 25.9. 12:48 | Tether 25.9. 14:09 |
| 2 Adressen auf TRON | 221,13 USDT | 25.9. 11:22 | ab 25.9. 11:22 | Tether 28.9. 13:09 |
Die Einfrierungszeiten stammen vom BlockSec USDT Freeze Tracker.
Der größte Betrag, etwa 318.000 US-Dollar, liegt bei 0xe07b...7d57, einer Adresse, die der Angreifer sowohl auf BSC als auch auf Ethereum nutzte. Auf BSC tauschte der Angreifer BNB in BSC-USD und andere Stablecoins um, teilte sie in runde Beträge von 200.000, 100.000 und 20.000 auf und sendete sie über PancakeSwaps Cross-Chain-Dienst (basierend auf Across) und andere Kanäle nach Ethereum. Auf der Ethereum-Seite kamen die Gelder als USDT oder USDC an und wurden innerhalb von Minuten in ETH umgetauscht. BSC-USD (vollständiger Name Binance-Peg BSC-USD) wird von Binance ausgegeben, und sein Vertrag verfügt über keine Einfrierfunktion; nach der Überbrückung zu Ethereum wurden die Gelder zu USDT und USDC, die Tether und Circle einfrieren konnten. Von den 48 Transfers, die diese Adresse über PancakeSwaps Cross-Chain-Dienst sendete, betrug die mittlere Ankunftszeit 88 Sekunden. Vier der Stablecoin-Transfers verzögerten sich jedoch um 62 bis 83 Minuten und trafen als letzte zwischen 23:36 und 23:47 Uhr ein, während der Angreifer diese Adresse bereits um 23:07 Uhr nicht mehr nutzte. Etwa 27 Stunden später kehrte der Angreifer zu der Adresse zurück und bewegte die dort befindlichen 170,47 ETH heraus, doch zu diesem Zeitpunkt waren USDT und USDC bereits von Circle und Tether eingefroren worden.
Die anderen beiden Fälle ähneln sich. Die bei 0x9acc...b046 eingefrorenen 21.090 USDT waren eine THORChain-Rückerstattung. Der Angreifer hatte gebrückte USDT an THORChain gesendet, um sie gegen BTC zu tauschen, und ein Teil der Order wurde erstattet. Andere Rückerstattungen an diese Adresse trafen innerhalb von 17 Minuten ein, doch diese benötigte 109 Minuten, und als sie ankam, hatte der Angreifer die Adresse bereits verlassen. Die beiden Beträge auf TRON sind Restbeträge, nachdem der Angreifer Gelder in runden Zahlen abgezogen hatte.
Was diese eingefrorenen Beträge gemeinsam haben, ist, dass sie lange genug an der Adresse blieben. Im Gegensatz dazu blieben 425.959 USDT, die um 07:01 Uhr am 29. September eintrafen, nur 1 Stunde und 14 Minuten liegen, bevor sie in ETH umgetauscht und an THORChain gesendet wurden. Das ist kürzer als die bisher schnellste Einfrierung (etwa 5 Stunden und 24 Minuten von der ersten Empfangnahme von Stablecoins durch die Adresse bis zur Einfrierung), und sie wurde nicht eingefroren.
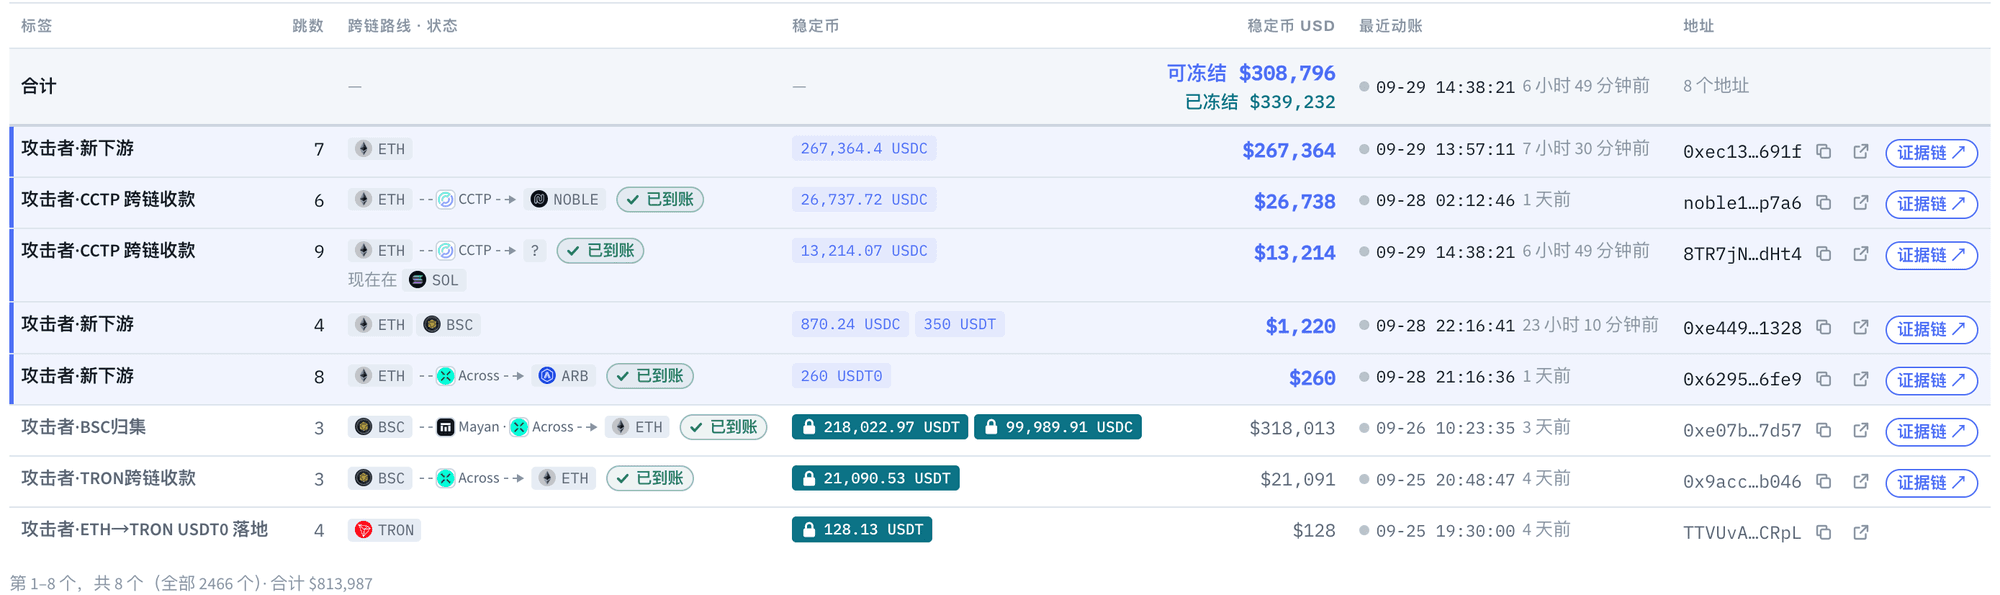
Ein längerer Verbleib garantiert jedoch keine Einfrierung. Bis zum 29. September zeigte das Dashboard etwa 310.000 US-Dollar an Stablecoins, die über 5 mit dem Angreifer verknüpfte Adressen noch einfrierbar waren. Der größte Betrag sind 267.364 USDC bei 0xec13...691f, die um 05:57 Uhr am 29. September eintrafen. Bis 13:27 Uhr (siehe Abbildung unten) waren sie etwa 7,5 Stunden liegengeblieben und nicht eingefroren worden. Zum Vergleich: Circles frühere Einfrierung von USDC bei 0xe07b...7d57 erfolgte etwa 7,6 Stunden nach dem ersten Erhalt von USDC durch diese Adresse, sodass beide etwa gleich lang sind.
Wie Cross-Chain-Dienste mit den Geldern umgingen
Die andere Art der Einfrierung geschieht während ein Cross-Chain-Dienst eine Swap-Anfrage bearbeitet. Laut einer Offenlegung von NEAR Intents vom 28. September versuchte der Angreifer, mehr als 50 Millionen US-Dollar durch den Dienst zu bewegen. Nachdem dessen Risikoschicht SHIELD die Anfragen markiert hatte, verweigerte sie entweder ein Angebot oder stoppte die Ausführung. Am Ende gelangten etwa 166.000 US-Dollar durch, und etwa 503.000 US-Dollar wurden mitten in der Ausführung eingefroren und bleiben eingeschränkt. Diese Zahlen stammen aus der eigenen Darstellung von NEAR Intents, und der ursprüngliche Beitrag weist darauf hin, dass sie um bis zu 10 % abweichen können.
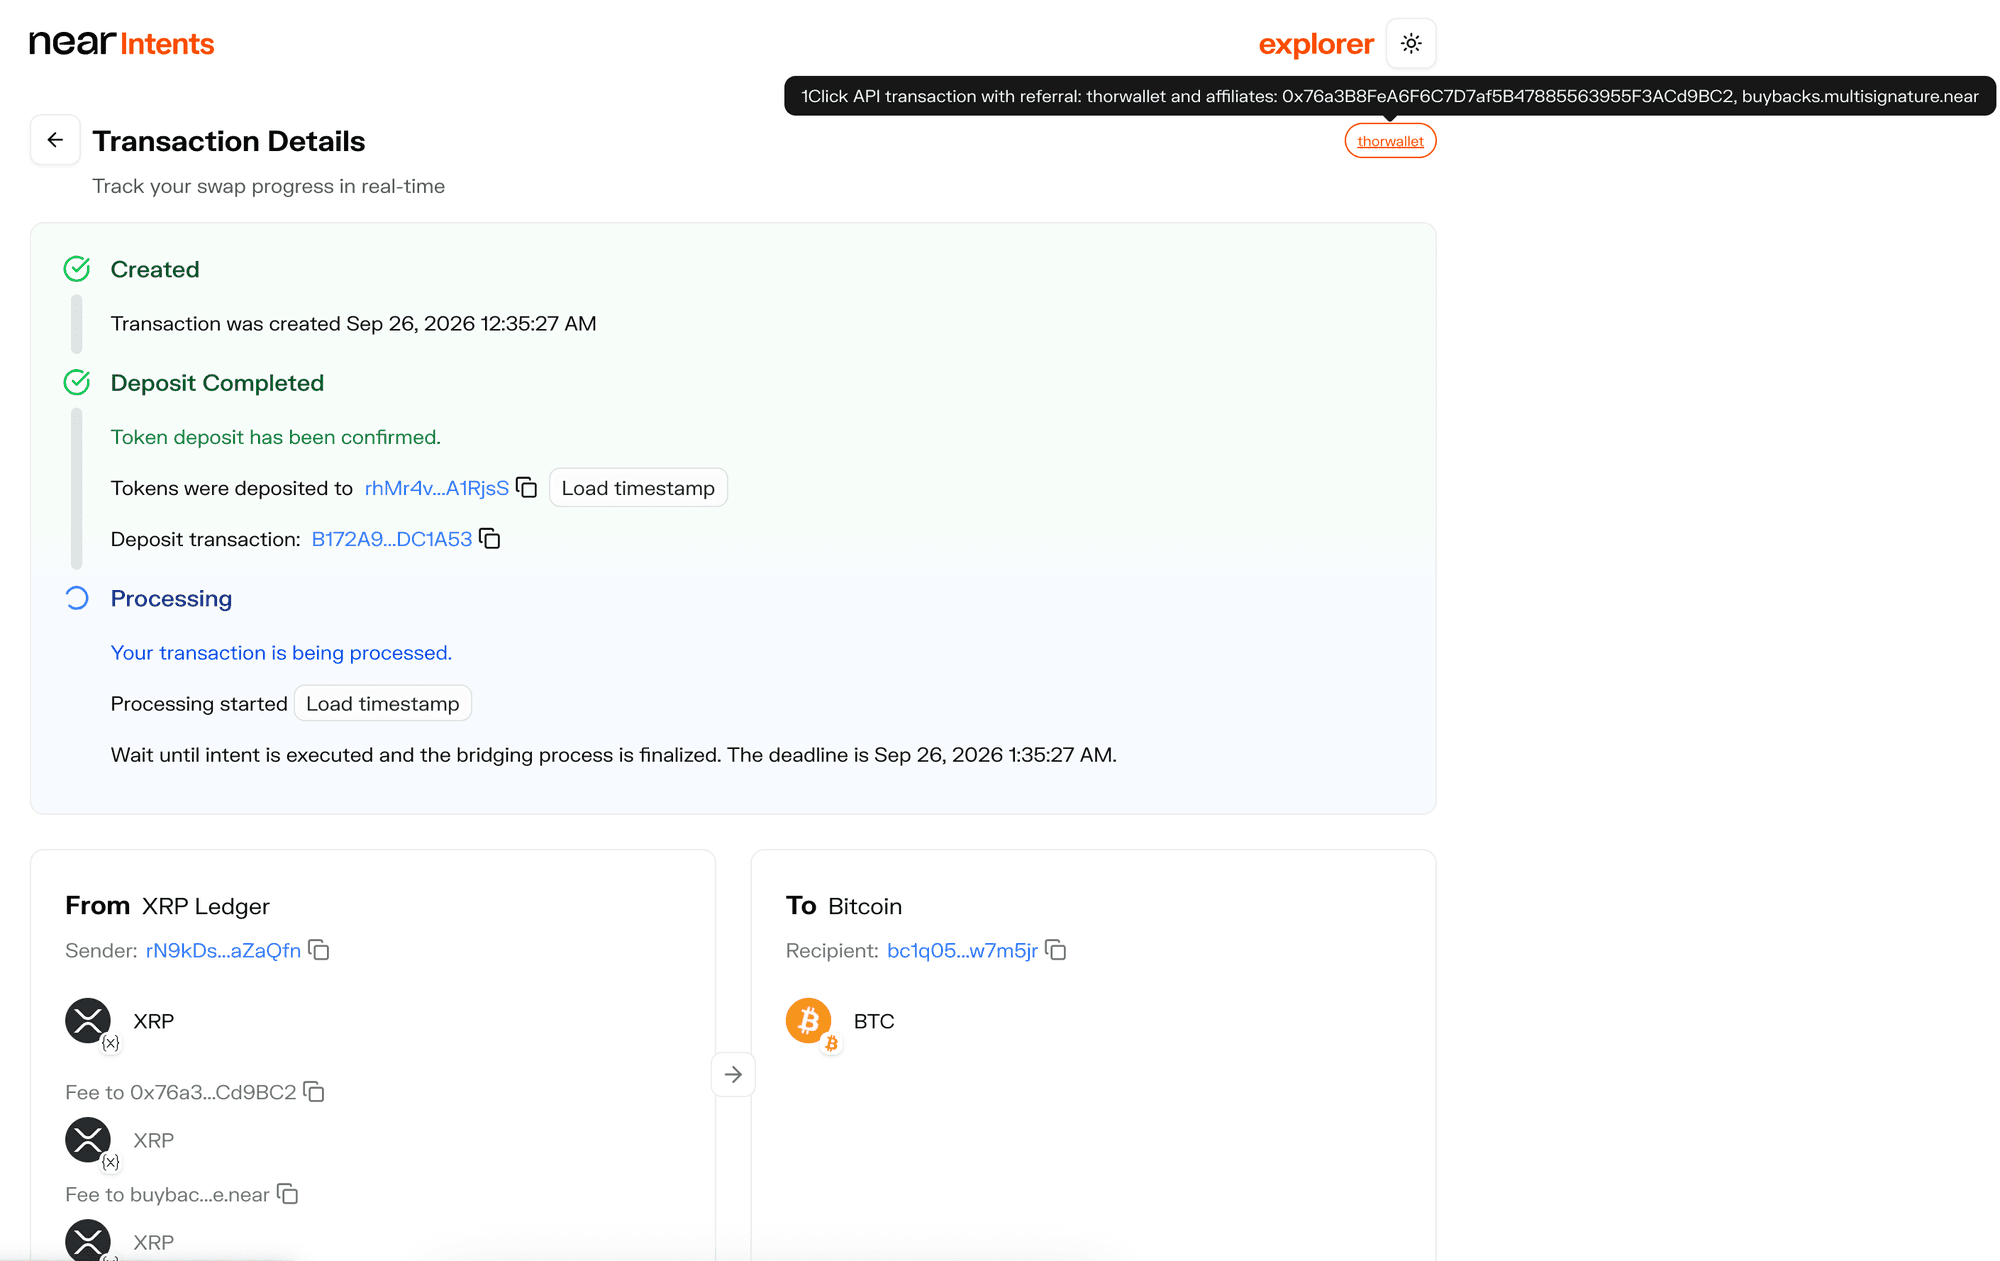
Ein Beispiel ist eine Order, die das Bitget-Dashboard als von NEAR Intents zurückgehalten kennzeichnet. Um 16:35 Uhr am 25. September zahlte eine Angreiferadresse 173.819 XRP (auf dem Dashboard mit rund 266.000 US-Dollar bewertet) vom XRP Ledger in NEAR Intents ein, um sie in BTC umzutauschen. Die Einzahlung wurde bestätigt, doch die Order verbleibt weit über ihre Frist um 17:35 Uhr hinaus im Status „Processing“, und es wurde keine Rückerstattung ausgestellt. Das Dashboard kennzeichnet 4 solcher Orders im Gesamtwert von etwa 294.000 US-Dollar.
Neben NEAR Intents liefen die Gelder des Angreifers durch mehrere andere Cross-Chain-Dienste. Dashboard-Zahlen zeigen, dass THORChain mit rund 269 Millionen US-Dollar den größten Betrag abwickelte, gefolgt von USDT0/LayerZero mit etwa 55,13 Millionen US-Dollar, Circles Cross-Chain-Protokoll CCTP mit etwa 49,33 Millionen US-Dollar, Chainflip mit etwa 37,27 Millionen US-Dollar, Across mit etwa 14,38 Millionen US-Dollar und Stargate mit etwa 12,82 Millionen US-Dollar. Dies sind Durchlaufbeträge und sollten nicht addiert werden.
THORChain wickelte das größte Volumen ab und sorgte auch für Kontroversen. Am 26. September forderte Bitget-CEO Gracy Chen öffentlich THORChain auf, den Adressen des Angreifers den Dienst zu verweigern, und schrieb: „Decentralization is a design principle, not a shield for facilitating known stolen funds.“ Andere wiesen darauf hin, dass THORChain im Mai dieses Jahres, als es aufgrund einer Schwachstelle im eigenen Signierschema etwa 10,7 Millionen US-Dollar verlor, das gesamte Netzwerk pausierte. THORChain entgegnete, dass „a halt is not a selective freeze of specific funds or an individual swap“ und dass das Protokoll „doesn't censor by design“. Bis zum 29. September wurden gestohlene Gelder weiterhin über THORChain von ETH in BTC getauscht.
4. Die Einschätzung „nordkoreanische Hacker“ und der Vergleich mit Bybit
Innerhalb weniger Stunden nach dem Vorfall verwiesen mehrere Parteien auf nordkoreanische Hacker. Ihre Begründung lässt sich in drei Kategorien einteilen.
Die erste ist Bitgets eigene Einschätzung. Bitget-CEO Gracy Chen erklärte, basierend auf IP-Verhaltensmustern und On-Chain-Signaturen sei der Angriff „consistent with techniques used by DPRK-linked hacker groups“, und Bitget habe IP-Adressen identifiziert, die mit den VPN-Auswahlen einer bestimmten DPRK-Gruppe übereinstimmen. Die technische Grundlage wurde nicht veröffentlicht.
Die zweite sind On-Chain-Verbindungen zwischen Geldern. Etwa sechs Stunden nach dem Vorfall erklärte der On-Chain-Analyst Specter, dass die von Bitget gestohlenen XRP nach der Überbrückung „can be directly linked to the funds stolen in the AFX hack“ im Juli dieses Jahres, der TraderTraitor zugeschrieben wurde. Einige Medien wiesen darauf hin, dass diese Verbindung über eine einzige Ethereum-Wallet mit etwa 4.300 US-Dollar verläuft, sodass die Beweislage dünn ist.
Die dritte ist eine Überlappung in Geldwäschenetzwerken und -methoden. ZachXBT veröffentlichte die Social-Media-Konten und zugehörigen Transaktionen fünf chinesischer illegaler Akteure, die im Auftrag der Angreifer Gelder waschen, und erklärte, dass einer von ihnen auch beim Waschen von Geldern aus dem 292-Millionen-Dollar-Kelp-DAO-Exploit früher in diesem Jahr beobachtet worden sei. Er sagte, er habe dasselbe Muster nach mehreren TraderTraitor zugeschriebenen Exploits beobachtet und verfolge diese Gruppen genau, und dass die Gelder derzeit über Brücken chain-gehoppt und in Mixing-Diensten wie Wasabi eingezahlt werden. Auch Arkham stellte fest, dass der Angreifer „a peel chain tactic that is frequently used by North Korean affiliated hackers“ verwendete.
Unter diesen Hinweisen kommt der Bybit-Fall von 2025 immer wieder zur Sprache. Damals wurden etwa 1,5 Milliarden US-Dollar aus Bybits Ethereum-Cold-Wallet gestohlen. Fünf Tage später gab das FBI eine Mitteilung heraus, die den Diebstahl Nordkorea zuschrieb und diese Aktivität als „TraderTraitor“ bezeichnete. Ein Bericht der Sicherheitsfirma Sygnia weist darauf hin, dass diese Gruppe auch als Lazarus Group bekannt ist.
Die beiden Fälle sind tatsächlich ähnlich. Erstens wurden bei keinem der beiden Angriffe die privaten Schlüssel der Börse gestohlen; beide liefen über einen Drittanbieter. Im Bybit-Fall kompromittierte der Angreifer zunächst den Computer eines Safe{Wallet}-Entwicklers und veränderte anschließend die Skripte der Safe-Weboberfläche, sodass Bybits Unterzeichner eine Transaktion genehmigten, die die Kontrolle über die Cold-Wallet übergab. In diesem Fall nutzte der Angreifer laut Bitget eine Zero-Day-Schwachstelle in einem Sicherheitsprodukt eines Drittanbieters aus. Zweitens ähneln sich die Geldwäschemethoden, wobei THORChain in beiden Fällen der Hauptkanal war: Von Bybit-CEO Ben Zhou am 4. März 2025 veröffentlichte Zahlen zeigten, dass zu diesem Zeitpunkt 72 % der gestohlenen Gelder über THORChain bewegt worden waren. Unterschiede in den Geldwäschewegen, wie etwa die zusätzlichen Schritte des Umtauschs von Stablecoins und der Konsolidierung über Chains in diesem Fall, hängen hauptsächlich davon ab, welche Vermögenswerte sich in den gestohlenen Wallets befanden, und können nicht dazu verwendet werden, Angreifer zu unterscheiden.
Doch zu einer Zeit, in der sowohl Angriffe als auch Geldwäsche stark dienstleistungsbasiert sind, reichen die oben genannten Informationen nicht aus, um die Identität des Angreifers festzustellen. Laut Bitget war der Einstiegspunkt eine Schwachstelle in einem Sicherheitsprodukt eines Drittanbieters; Dienste wie THORChain und CoinJoin stehen jedem offen; und die Untergrundgruppen, die im Auftrag der Angreifer Gelder waschen, sind nicht notwendigerweise die Angreifer selbst. On-Chain-Überschneidungen deuten daher eher darauf hin, dass dieselben Geldwäschegruppen in diesen und früheren Fällen beteiligt waren, nicht notwendigerweise dieselben Angreifer. Ein festeres Fazit muss auf Bitgets vollständigen Untersuchungsbericht oder eine Erklärung der Strafverfolgungsbehörden warten.
Datenhinweise: Alle Zeiten sind UTC. Sofern nicht anders angegeben, stammen dynamische Daten aus dem Bitget-Tracing-Dashboard von einem am 29. September 2026, 12:30 Uhr UTC, erstellten Snapshot. On-Chain-Zahlen stammen aus BlockSecs Überprüfung der auf Bitgets offiziellem Tracing-Dashboard aufgeführten Adressen. Die Darstellung des Vorfalls stammt aus Bitgets offiziellem Livestream (transkribiert von Wu Blockchain) und offiziellen Ankündigungen. Die Einfrierungszeiten stammen vom BlockSec USDT Freeze Tracker.
Quellen:
- Bitget-Tracing-Dashboard https://trace.bgblockchain.xyz
- Gracy Chen auf X, 2026-09-24 https://x.com/GracyBitget/status/2103235655879074084
- Bitget auf X, 2026-09-25 https://x.com/bitget/status/2103485484165120005
- Bitget-Livestream transkribiert von Wu Blockchain https://mp.weixin.qq.com/s/bCYi4kV8qAJHdlkDlkng9A
- BlockSec USDT Freeze Tracker https://blocksec.ai/en/usdt-freeze/addresses
- NEAR Intents (AlexAuroraDev), 2026-09-28 https://x.com/AlexAuroraDev/status/2104554958754357482
- FBI IC3-Mitteilung, 2025-02-26 https://www.ic3.gov/PSA/2025/PSA250226
- Sygnia, 2025-03-16 https://www.sygnia.co/blog/sygnia-investigation-bybit-hack/
- Ben Zhou auf X, 2025-03-04 https://x.com/benbybit/status/1896798476945744010
- Elliptic, 2026-09-25 https://www.elliptic.co/insights/bitget-attack-pushes-suspected-north-korea-crypto-heists-over-1-billion-in-2026/
- TRM Labs, 2026-09-25 https://www.trmlabs.com/resources/blog/bitget-loses-usd-3516-million-in-hot-wallet-breach-in-likely-north-korea-attack
- ZachXBT auf X, 2026-09-28 https://x.com/zachxbt/status/2104528688469647700
- Gracy Chen auf X, 2026-09-26 https://x.com/GracyBitget/status/2103812967066439817
- THORChain auf X, 2026-09-28 https://x.com/THORChain/status/2104460133132562449
- Star Xu auf X, 2026-09-27 https://x.com/star_okx/status/2104004321805480214
- mempool.space, CoinJoin-Transaktion 2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e https://mempool.space/tx/2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e
- NEAR Intents Explorer, Order rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS https://explorer.near-intents.org/transactions/rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS
- CoinDesk, 2026-05-15 https://www.coindesk.com/tech/2026/05/15/thorchain-halts-trading-after-usd10-million-cross-chain-exploit-rune-token-drops-12
- AMBCrypto, 2026-06-24 https://ambcrypto.com/thorchain-resumes-trading-after-10-7m-exploit-unveils-monero-swap-roadmap/
- Gracy Chen auf X, 2026-09-25 https://x.com/GracyBitget/status/2103359608484172104
- Startup Fortune (mit Bezug auf Cointelegraph), 2026-09-25 https://startupfortune.com/bitgets-ceo-says-north-korean-hackers-spoofed-transfers-to-steal-352-million/
- Specter auf X, 2026-09-25 https://x.com/SpecterAnalyst/status/2103286738961486186
- Bitcoin.com News, 2026-09-25 https://news.bitcoin.com/exchanges/bitget-hack-xrp-157m-cannot-be-frozen/
- Arkham Research, 2026-09-25 https://info.arkm.com/research/hacker-steals-350m-from-bitget-and-begins-on-chain-laundering