Ein neues Konto wird an einem Montag eröffnet, durchläuft das Onboarding, und bis Freitag bewegt der Kunde Gelder in einem Muster, das nichts mit dem angegebenen Geschäftszweck zu tun hat. Das AML-Programm der Bank macht aus diesem Muster einen Treffer – oder übersieht ihn. AML im Bankwesen ist ein Compliance-Programm aus Identitätsprüfungen beim Onboarding, Transaktionsüberwachung und Verdachtsmeldungen, das jede regulierte Bank betreiben muss. Die On-Chain-Seite dieses Programms wird im AML-Hub behandelt.
KYC bei der Kontoeröffnung
Das Programm beginnt an der Tür. Bevor eine Bank ein Konto eröffnet, stellt sie die Identität des Kunden, die wirtschaftliche Eigentümerschaft und die Art des Geschäfts fest: eine rechtliche Verpflichtung, keine Höflichkeit.
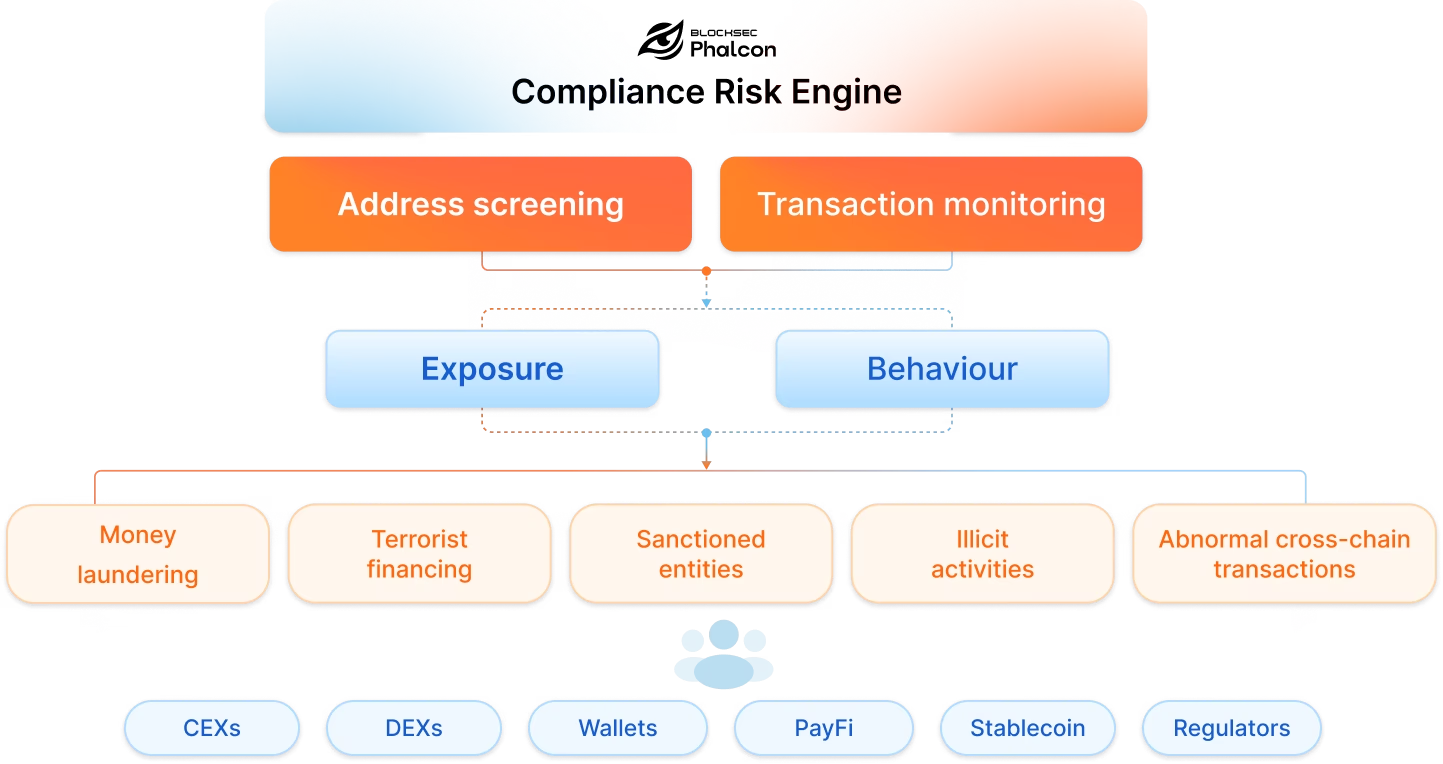
Banken-AML beginnt mit KYC bei der Kontoeröffnung und wendet danach risikobasierte Überwachung und Verdachtsmeldungen auf die gesamte Kundenaktivität an. FinCEN umreißt das Risiko, zu dessen Reduzierung die Sorgfaltspflicht beim Onboarding existiert. BlockSec bietet keine KYC-Identitätsprüfung an; stattdessen prüft Phalcon Compliance Krypto-Adressen und -Transaktionen.
Transaktionsüberwachung
Sobald das Konto eröffnet ist, überwacht das Programm es. Die Regelwerke der Banken sind auf die Typologien abgestimmt, die Prüfer testen: Strukturierung von Einzahlungen knapp unter der Meldeschwelle für Bargeldtransaktionen, schneller Durchlauf zwischen neu eröffneten Konten und Gehaltskonten, die für Zahlungsflüsse Dritter zweckentfremdet werden. Schwellenwerte müssen justiert werden: zu niedrig überflutet die Warteschlange, zu hoch lässt Risiken durchgehen. Die generische Schleife aus Überwachung und Meldung, die jedes Regime teilt, wird in AML in Finance behandelt; hier folgt, was das Bankwesen ergänzt. Die European Banking Authority legt die AML/CFT-Erwartungen fest, an denen diese Programme ausgerichtet werden.
Einreichung von Verdachtsmeldungen
Wenn die Überwachung ein bestätigtes Muster zutage fördert, wird der Befund zu einer Verdachtsmeldung. Eine Bank erstellt den Entwurf und reicht ihn ein – die Verpflichtung liegt bei der Bank, nicht beim Tool. Für das On-Chain-Gegenstück prüft Phalcon Compliance die Adressseite; siehe What Is KYT? Crypto Transaction Monitoring Hub. Ein Banken-AML-Programm lebt von dokumentierten Richtlinien, daher überprüfen Banken ihre Überwachungsregeln und Meldeverfahren nach einem festen Zeitplan.
Ein risikobasierter Ansatz
Die Alternative – ein statisches Programm, das einmal geschrieben und dann sich selbst überlassen wird – ist die Version, bei der Prüfer durchfallen lassen. Prüfer verlangen zuerst die Risikobewertung und testen dann, ob Kontoaktivität, Alarmbearbeitung und Meldungen sich darauf zurückführen lassen.
| Risikostufe | Typischer Kunde | Tiefe der Sorgfaltspflicht |
|---|---|---|
| Niedrig | Börsennotierte Unternehmen, risikoarme Jurisdiktionen | Vereinfacht: Identität und Zweck beim Onboarding, Standardüberwachung |
| Standard | Gewöhnliche Privat- und Firmenkonten | Standard: vollständige KYC, periodische Aktualisierung der Identität in festem Zyklus |
| Hoch | Komplexe Strukturen, risikoreiche Jurisdiktionen, kryptobezogen | Verstärkt: Nachweis von Mittelherkunft und Vermögensherkunft, Genehmigung durch die Geschäftsleitung, häufigere Aktualisierung |
Die Unterschiede zwischen den Stufen sind operativer Natur, keine bloßen Adjektive. Verstärkte Sorgfaltspflicht ergänzt Nachweise zu Mittelherkunft und Vermögensherkunft, die Genehmigung der Geschäftsleitung zur Fortführung der Beziehung sowie einen kürzeren Aktualisierungszyklus für Identitätsdokumente; vereinfachte Sorgfaltspflicht muss schriftlich begründet werden, nicht einfach angenommen. Ein Kunde kann die Stufe wechseln, wenn sich sein Profil ändert, und die Akte muss zeigen, wann und warum. Die Ebene des On-Chain-AML-Screenings speist die kryptobezogene Stufe.
Der risikobasierte Ansatz verteilt den Aufwand dorthin, wo das Risiko liegt, und wird schriftlich festgehalten, damit die Begründung eine Prüfung übersteht. Richtlinien, Schwellenwerte und Meldeverfahren werden nach einem festen Zeitplan erneut geprüft, weil sich die Bedrohungen, für die sie geschrieben wurden, ändern. Im Bankwesen ist dieser Rhythmus am Prüfungszyklus verankert. Modellanpassungen und Änderungen von Schwellenwerten werden protokolliert, datiert und mit der Risikobewertung verknüpft, sodass die nächste Prüfung jede Anpassungsentscheidung auf einen dokumentierten Grund zurückführen kann.
Buchen Sie eine Demo von Phalcon Compliance und prüfen Sie die kryptobezogene Seite Ihres Kundenstamms in einem Durchgang; der crypto compliance software guide zeigt, wie die On-Chain-Ebene ein Bankprogramm erweitert.
FAQ: AML im Bankwesen
Was ist AML im Bankwesen?
Es ist ein Compliance-Programm aus KYC beim Onboarding, Transaktionsüberwachung und Verdachtsmeldungen, das jede regulierte Bank betreiben muss.
Ist KYC für Banken vorgeschrieben?
Ja. Banken müssen die Identität des Kunden bei der Kontoeröffnung prüfen; die Prüfung ist eine rechtliche Verpflichtung und der Ankerpunkt für den Rest des Programms.
Wie oft sollte eine Bank ihr AML-Programm überprüfen?
Nach einem festen Zeitplan, gemäß einem risikobasierten Ansatz. Richtlinien, Überwachungsregeln und Meldeverfahren werden erneut geprüft, weil sich die Bedrohungen ändern.
Übernimmt BlockSec KYC für Banken?
Nein. Die KYC-Identitätsprüfung ist eine eigene Funktion der Bank. Die Plattform prüft die Krypto-Adressseite des Kundenstamms einer Bank; die Identitätsakte und ihr Aktualisierungszyklus verbleiben bei der Bank.