

Новости о санкциях OFAC в сфере криптовалют выступают операционным триггером: каждое включение в список может обнажить кошельки, которые ваша платформа уже проверила. Новостная подача (объявление о принудительных мерах, новое внесение в список, действие Минфина) трактует включение в список как событие, происходящее с кем-то другим. Комплаенс-подача трактует то же самое событие как переключатель, который переводит часть вашей существующей клиентской базы из категории разрешённых в категорию запрещённых. Этот материал посвящён механизму, связывающему эти две подачи. В нём рассматривается, как включение в список распространяется на ончейн-экспозицию, почему уже прошедшие онбординг кошельки несут этот риск, и как цикл мониторинга превращает новость в повторную проверку до того, как она станет нарушением. Рабочий процесс, который улавливает эти переключения, — это цикл мониторинга криптотранзакций, который разбирается в данном материале.
Почему новости о санкциях — это комплаенс-событие, а не просто новость
Каждое включение OFAC в список добавляет субъектов в список SDN и может перевести кошельки, которые ваша платформа уже проверила, из разрешённых в запрещённые. Отличие от обычных новостей состоит в том, что включение в список порождает юридические обязательства в момент вступления в силу: взаимодействие с внесённым в список лицом становится запрещённым немедленно, без льготного периода для платформ, которые проверили того же контрагента неделей ранее. OFAC публикует включения в список и ведёт сам список; комплаенс-операция начинается в момент публикации.
Механика обязательства беспощадна по своей сути. Лицо или субъект, добавленный в список SDN, становится юридически неприкасаемым для платформ с привязкой к США: имущество блокируется, транзакции запрещаются. То же самое верно и в рамках параллельных режимов для списков ЕС и ООН. Что делает специфичное для криптосферы освещение новостей вводящим в заблуждение, так это акцент на нарративе о принудительных мерах, а не на комплаенс-последствиях. Вопрос, на который нужно ответить комплаенс-команде, — какие существующие отношения теперь пересекаются с запретом.
Именно поэтому зрелые программы рассматривают санкционные действия Минфина как поток данных, а не как источник новостей. Включение в список — это входные данные; картирование экспозиции платформы — это реакция. Всё, что рассматривается далее в этом материале — цепочка распространения и цикл мониторинга — представляет собой механизм этой реакции.
Цепочка от включения в список до экспозиции
Включения OFAC в список распространяются через помеченные адреса, поэтому экспозиция возникает через взаимодействия, которые ваши клиенты уже совершили. Цепочка состоит из четырёх шагов: публикация включения в список, обновление списка SDN, адреса, связанные с внесёнными в список субъектами, приобретают метки риска, и любой кошелёк, который взаимодействовал с этими адресами — напрямую или через мосты и миксеры дальше по цепочке, — несёт картину риска, которая изменилась без каких-либо действий самого кошелька. Экспозиция вашей платформы — функция истории клиента относительно обновлённых меток, а не того, что клиент сделал на этой неделе.
Именно на распространении стоит остановиться подробнее. Включение в список именует субъектов; субъекты контролируют адреса; у этих адресов есть история транзакций. История указывает назад, на всех, кто отправлял средства на внесённые в список адреса или получал средства от них, и экспозиция следует по этим связям. Связи распространяются через попытки скрыть след: средства, проведённые через миксер или межцепочечный мост, не обрывают след — они его удлиняют, и разведывательные данные о метках, которые поддерживают инструменты скрининга, отслеживают это удлинение.
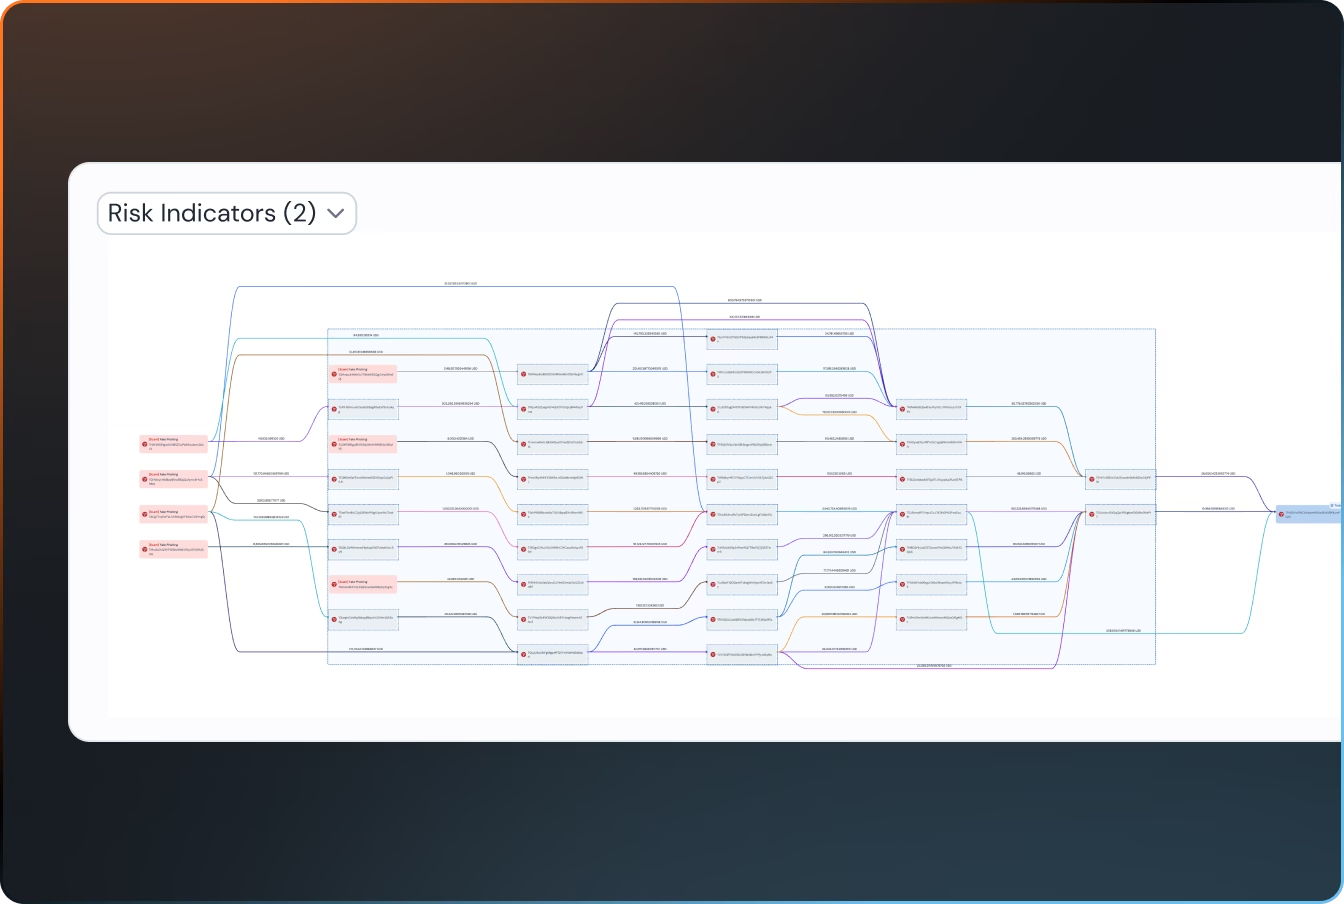
Что это означает на практике: в день, когда публикуется включение в список, множество «рискованных адресов» разрастается. Часть этого разрастания попадает внутрь вашей платформы: кошельки, которые прошли онбординг чисто, совершали обычные транзакции и внезапно оказались рядом с запретом. Эта экспозиция была невидима вчера, потому что включения в список ещё не существовало. Сегодня она полностью видна каждому, чья разведывательная информация для скрининга обновилась.
Проблема перехода от «чистого» к «рискованному» для уже прошедших онбординг кошельков
Проверки при онбординге отвечают на вопрос «был ли этот кошелёк чистым на входе»; включение в список меняет вопрос на «чист ли он сейчас», и эти два ответа со временем расходятся по замыслу. Кошелёк, прошедший скрининг несколько месяцев назад, может оказаться под экспозицией в тот же час, когда публикуется включение в список, — без каких-либо действий со стороны его владельца. Контрагенты меняют статус, списки обновляются, и история кошелька теперь указывает на субъектов, с которыми он был свободен взаимодействовать в своё время. Специалисты по комплаенсу формулируют основной вопрос прямо: может ли кошелёк быть чистым в один день и рискованным на следующий? Включение в список — самый конкретный ответ, и переключатель здесь внешний.
Структурное слепое пятно в том, что программа скрининга, которая работает только при онбординге, не имеет механизма для обнаружения изменения. Её «чистые» вердикты были верны на момент вынесения; они устаревают в тот момент, когда сдвигается вселенная меток. Этот разрыв — сбой частоты скрининга, а частота — это то, для исправления чего существует непрерывный мониторинг транзакций.
У ответа в виде мониторинга есть два ритма. Периодическая повторная проверка охватывает клиентскую базу с определённой регулярностью и улавливает дрейф в масштабе. Повторная проверка, запускаемая событиями, реагирует непосредственно на события включения в список: обновление списка запускает повторные проверки в отношении отношений, чьи истории пересекаются с новыми метками. Второй ритм — тот, который превращает новости о санкциях в комплаенс-действие в течение того же дня, а не того же квартала. Механизм того, как меняется уровень риска кошелька и что происходит дальше, подробно рассмотрен в материале Can a Crypto Wallet Become Risky After Being Clean?
Построение непрерывного цикла мониторинга санкций
Обновления включений в список OFAC относятся к области триггерной повторной проверки, поэтому кошельки, прошедшие онбординг, получают новый рейтинг риска в тот же день, когда меняется список. Цикл состоит из четырёх рабочих элементов: потоки включений в список, триггеры повторной проверки, оповещения об экспозиции и маршрутизация решений. Разделение труда в конце цикла зафиксировано: слой мониторинга выявляет сигналы, а правила риска платформы решают, что с ними делать. Цикл, размывающий это разделение, либо автоматизирует решения, которые никто не санкционировал, либо хоронит сигналы, которые никто не разбирает.
Четыре элемента по порядку:
| Компонент цикла | Что делает | Что его обеспечивает |
|---|---|---|
| Потоки включений в список | Запускают отсчёт с момента публикации | Подписки на действия OFAC и пресс-релизы Минфина |
| Повторная проверка | Перепроверяет кошельки и контрагентов по обновлённым меткам | API скрининга: по данным BlockSec, Phalcon Compliance поддерживает разведывательные данные по помеченным адресам, охватывающие санкционированных субъектов, непрерывно обновляемые, с временем отклика менее 100 мс |
| Оповещения об экспозиции | Помечают ранее чистые отношения, теперь пересекающиеся с обновлёнными метками | Маршрутизация оповещений с доказательствами: какая метка, какое взаимодействие вызвало флаг |
| Маршрутизация решений | Решает: заблокировать, направить на проверку, подать отчёт или очистить | Ваши правила риска, применяемые вашим пайплайном, решение регистрируется рядом с сигналом |
Экономика здесь особенно благоприятствует модели оплаты по факту использования: повторная проверка запускается событиями, а не по расписанию, поэтому затраты отслеживают активность включений в список и затронутый объём, а не всю клиентскую базу на каждом цикле.
Описанный выше цикл работает на слое скрининга, который предоставляет Phalcon Compliance. Забронируйте демонстрацию и перепроверьте поверхность экспозиции вашей платформы по последнему обновлению SDN; более широкую картину — от обязательств до возможностей — см. в руководстве по программному обеспечению для крипто-комплаенса.
Часто задаваемые вопросы: механика мониторинга санкций
Насколько быстро изменения SDN доходят до инструментов скрининга? Включения в список становятся публичными в момент публикации; переменной величиной является то, насколько быстро разведывательные данные для скрининга их усваивают. Инструменты, поддерживающие непрерывно обновляемые библиотеки меток, включают новые записи в скрининг на постоянной основе. По данным BlockSec, Phalcon Compliance непрерывно обновляет свои разведывательные данные по помеченным адресам. Практический вопрос для любого инструмента — не маркетинговый ответ, а практический: когда библиотека была обновлена в последний раз относительно включения в список, о котором вы только что прочитали.
Нужно ли перепроверять каждого клиента после каждого включения в список? Нет, и масштаб в любом случае сделал бы это невозможным. Триггерная повторная проверка нацелена на поверхность экспозиции: кошельки и контрагентов, чьи истории пересекаются с недавно внесёнными в список субъектами или их помеченными адресами. Сплошные периодические проверки проводятся с более низкой частотой в качестве резервного механизма. Триггерный слой по своей конструкции точен; сплошной слой по замыслу широк; программе нужны оба в пропорции, соответствующей её аппетиту к риску.
Что происходит с транзакцией, которая уже находится в процессе исполнения? Это область права, специфичная для юрисдикции, и ответ на этот вопрос находится в компетенции юристов. Но вклад цикла мониторинга очевиден: чем раньше сигнал о включении в список достигает вашего пайплайна, тем больше у вас времени в рамках этого окна исполнения, чтобы действовать в соответствии с собственными правилами. Данный материал посвящён механизму, а не юридической консультации; политика в отношении транзакций в процессе исполнения — это документ, за который совместно отвечают ваш руководитель по комплаенсу и юристы.
Чем это отличается от скрининга PEP? Санкционный скрининг жёстко привязан к списку: внесённый в список субъект запрещён, точка, и ответ скрининга бинарен. Скрининг PEP градуирован по риску: политически значимое лицо допускается при условии усиленной проверки, и ответ скрининга открывает проверку, а не запрет. Оба процесса работают параллельно: один улавливает то, что незаконно, другой — то, что требует внимания.



