

LI.FI projesinin raporu ve Daniel Von Fange'ın twitter paylaşımına göre, 20 Mart 2022'de gerçekleşen LI.FI saldırısını fark ettik. Bu güvenlik açığına ilişkin ayrıntılı bir teknik analiz bulunmadığından, saldırıyı aşağıda daha ayrıntılı inceledik. Saldırının temel nedeninin denetlenmemiş harici çağrı olduğunu tespit ettik.
Saldırı İşlemi
Saldırı sürecini açıklamak için saldırı işleminden başladık. Aşağıdaki ekran görüntüsü, işlem görselleştirme sistemimizin sonucunu göstermektedir.
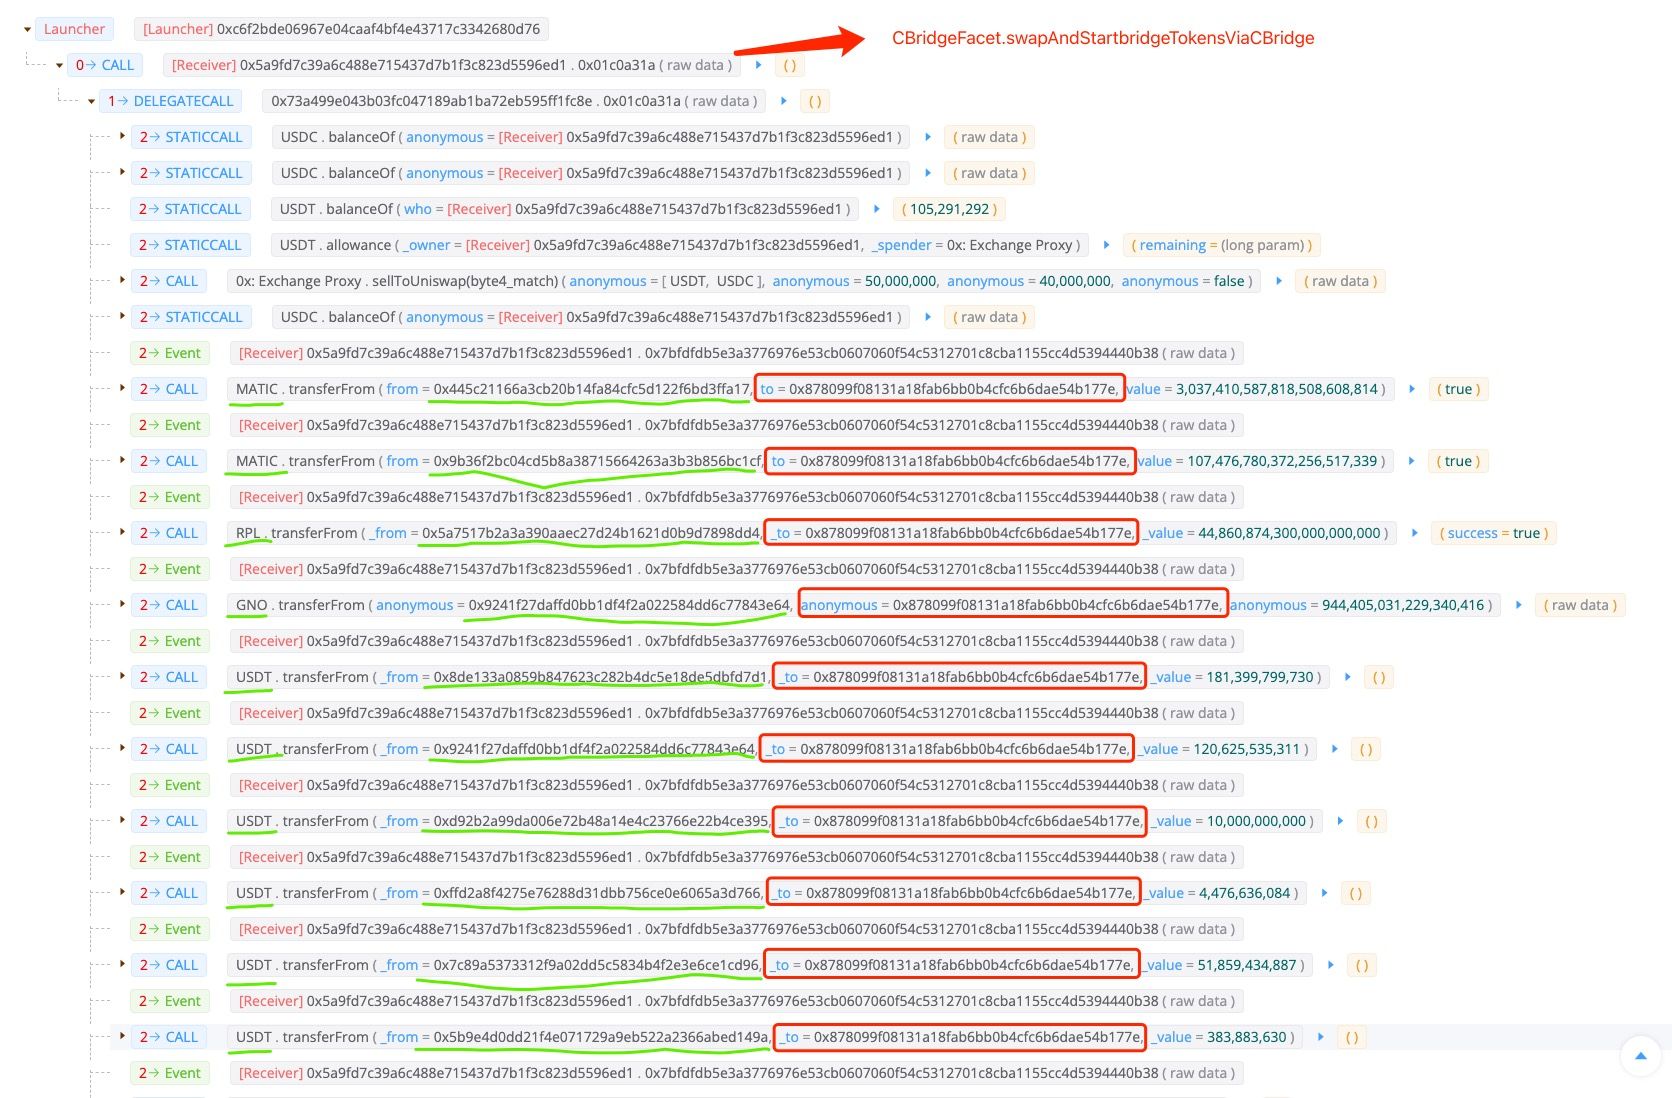
Yukarıdaki resimde görüldüğü üzere, tüm saldırı süreci oldukça basittir; dağıtılmış kötü amaçlı akıllı sözleşme yoktur ve herhangi bir flash loan kullanılmamıştır. Saldırganın gerçekleştirdiği tek adım, CBridgeFacet sözleşmesinin swapAndStartBridgeTokensViaCBridge(0x01c0a31a) fonksiyonunu çağırmaktır. Bu fonksiyon, farklı harcayıcılardan çeşitli token'ları (örn. USDC, MATIC, RPL, GNO, USDT, MVI, AUDIO, AAVE, JRT ve DAI) saldırgan tarafından kontrol edilen EOA'ya aktarmaktadır.
Kod Analizi
Ardından kurban mantık sözleşmesinin kodlarına derinlemesine inceledik.
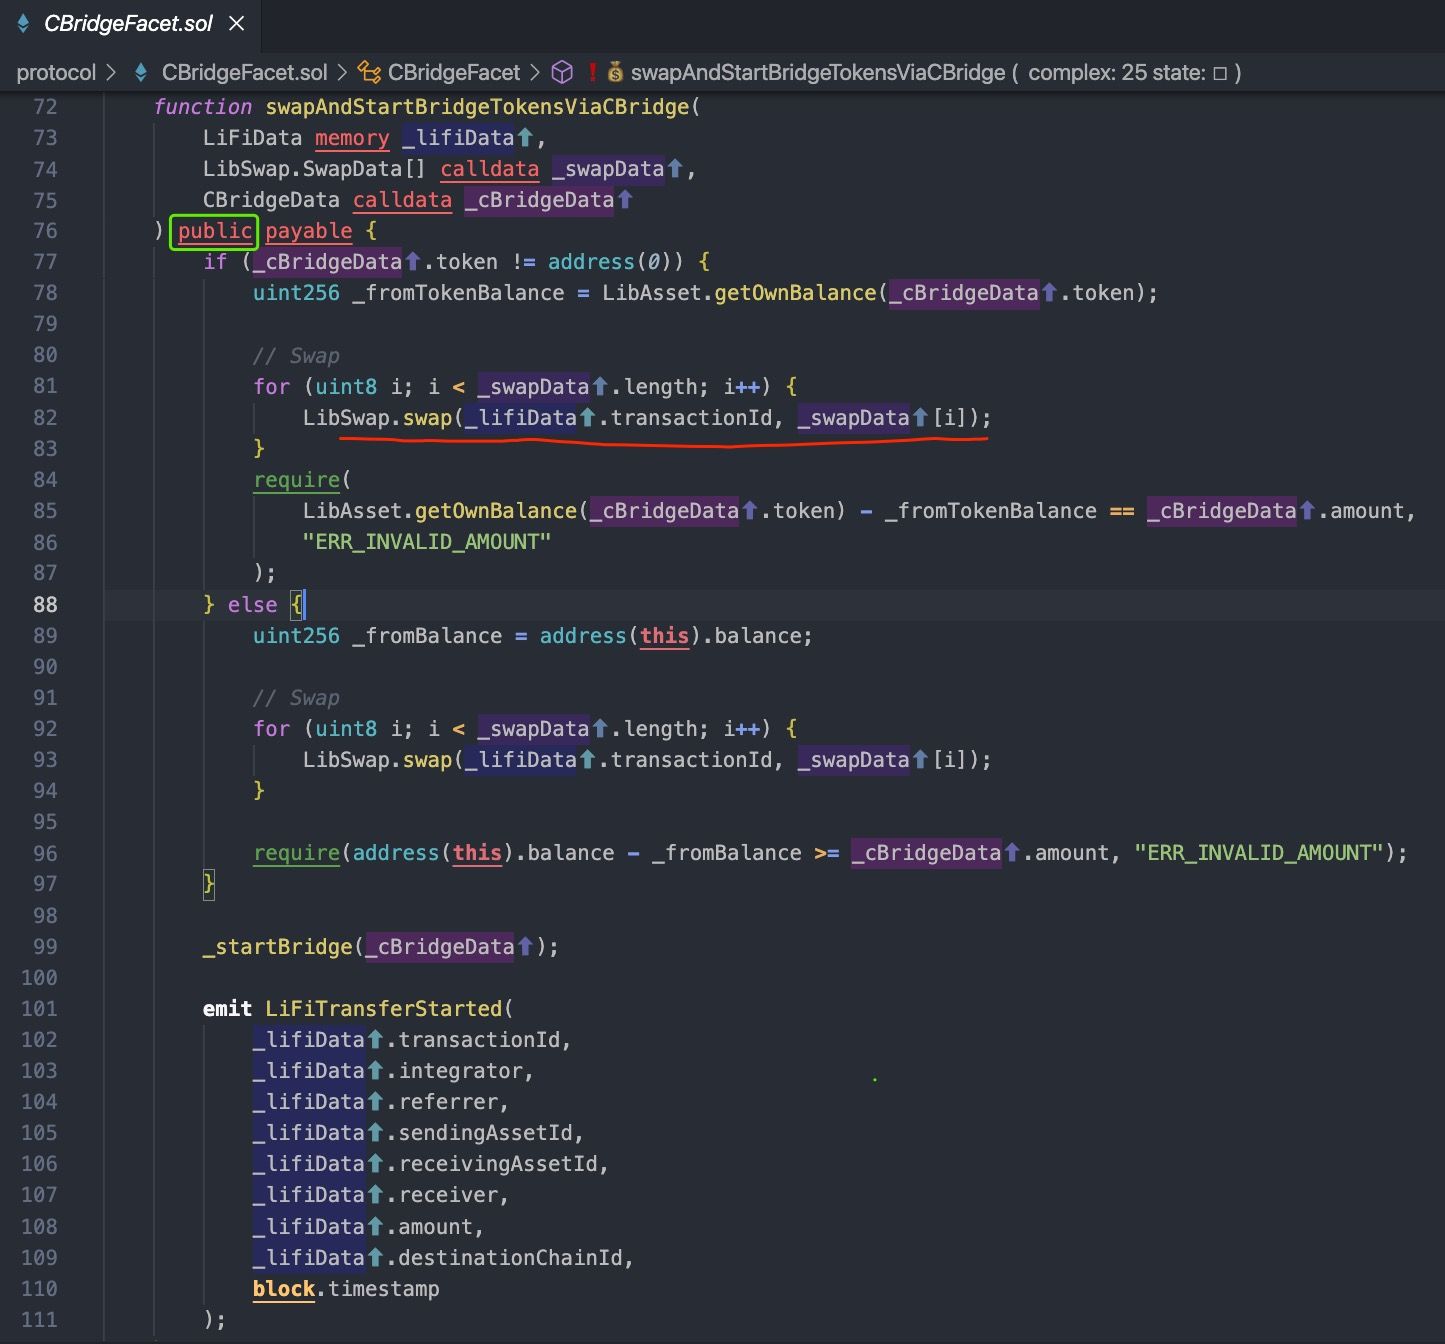
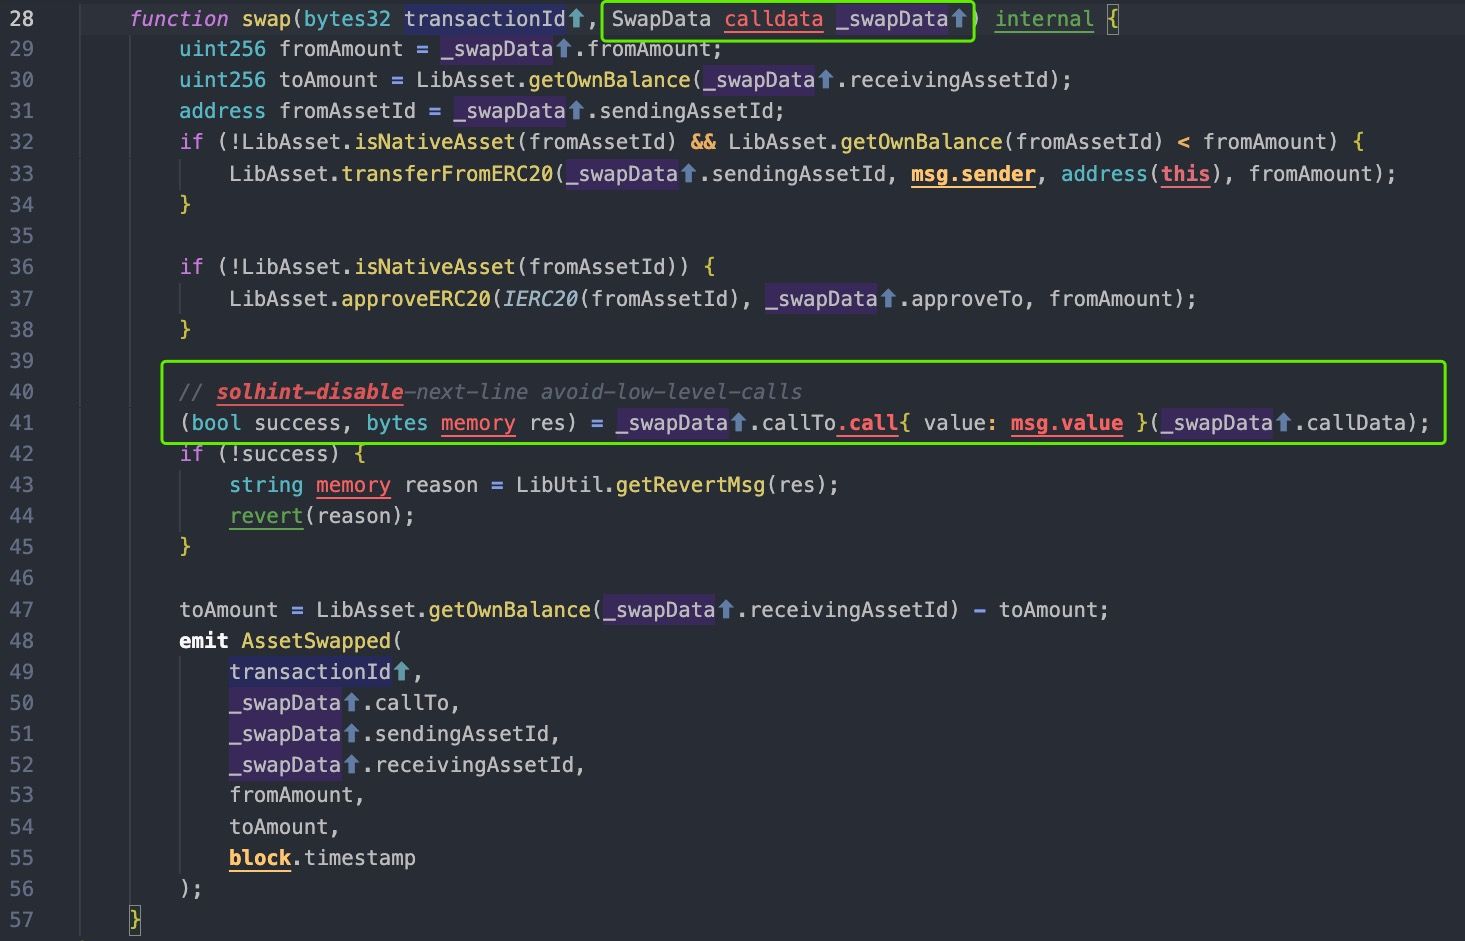
Yukarıdaki koda göre, swapAndStartBridgeTokensViaCBridge, kaynak zincirdeki zincirler arası bir işlemin giriş noktasıdır.
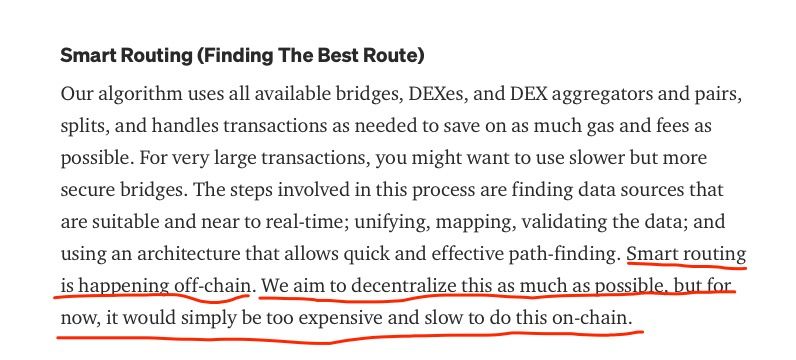
LIFI projesi, kullanıcılar için zincir dışında gerçekleşen Akıllı Yönlendirme adı verilen en iyi rotayı bulabildiklerini iddia etmektedir. Özellikle, ön uç web sitesi en iyi rotayı hesaplar ve parametreleri (takas sözleşmesi ve yönlendirme yolu dahil) swapAndStartBridgeTokensViaCBridge fonksiyonunun parametrelerine kodlar.
LIFI projesinin, fonksiyonun blok zincirindeki herhangi bir hesap tarafından çağrılabileceğini göz önünde bulundurmadığı açıktır; zira fonksiyon, beyaz liste ve takas kayması gibi parametreler üzerinde hiçbir kontrol gerçekleştirmemektedir. En ciddi kısım ise CBridgeFacet sözleşmesinin kullanıcıların token'larını onaylamasını zorunlu kılmasıdır; bu durum kullanıcıların paralarını riske atmaktadır.
Kâr
Sonuç olarak, saldırgan swapAnStartBridgeTokensViaCBridge fonksiyonunu çağırarak token'larını CBridgeFacet sözleşmesine onaylayan LIFI kullanıcılarının parasını çalmıştır. Bu fonksiyon da farklı token'ların transferFrom fonksiyonlarını çağırmaktadır. Kayıp istatistikleri aşağıdaki tabloda gösterilmektedir. Toplam kayıplar yaklaşık 596 bin dolar olup bu rakam, LIFI projesinin istatistikleriyle büyük ölçüde örtüşmektedir.
| Token | Miktar | Fiyat |
|---|---|---|
| GNO | 0.94 | 310.22 |
| USDC | 202,012.28 | 0.999655 |
| MATIC | 3,144.89 | 1.46 |
| AUDIO | 1,202.37 | 1.10 |
| AAVE | 8.99 | 149.99 |
| RPL | 44.86 | 31.2 |
| MVI | 22.95 | 131.82 |
| USDT | 368,745.29 | 1 |
| DAI | 8,421.49 | 0.999847 |
| JRT | 136,805.06 | 0.03789613 |
Dersler
Bu LIFI, zincirler arası bir köprü toplayıcısıdır ve kurban sözleşme, zincirler arası transferin giriş noktasıdır. Güvenlik açığı, zincirler arası köprüdeki önceki güvenlik olaylarında görüldüğü üzere karmaşık zincirler arası mantıktan kaynaklanmamaktadır. Bunun yerine, bu saldırının temel nedeni solidity'deki en yaygın 10 sorundan biri olan denetlenmemiş harici çağrıdır.
DeFi projeleri giderek daha karmaşık hale geldikçe, proje geliştiricilerinin doğru iş kodları yazmaya ek olarak güvenli kodlar yazmaya daha fazla özen göstermesi gerekmektedir. Projelerin denetlenmemiş sözleşmeleri blok zincirlere dağıtmamasını şiddetle tavsiye ederiz.
BlockSec Hakkında
BlockSec, 2021 yılında küresel çapta tanınmış bir grup güvenlik uzmanı tarafından kurulmuş öncü bir blok zincir güvenlik şirketidir. Şirket, kitlesel benimsenmesini kolaylaştırmak amacıyla gelişmekte olan Web3 dünyasının güvenliğini ve kullanılabilirliğini artırmaya kendini adamıştır. Bu doğrultuda BlockSec; akıllı sözleşme ve EVM zinciri güvenlik denetim hizmetleri, tehditleri proaktif olarak güvenli geliştirme ve engelleme için Phalcon platformu, fon takibi ve araştırma için MetaSleuth platformu ve kripto dünyasında verimli gezinen web3 geliştiricileri için MetaDock uzantısı sunmaktadır.
Bugüne kadar şirket, MetaMask, Uniswap Foundation, Compound, Forta ve PancakeSwap gibi 300'den fazla saygın müşteriye hizmet vermiş; Matrix Partners, Vitalbridge Capital ve Fenbushi Capital gibi önde gelen yatırımcılardan iki finansman turunda on milyonlarca ABD doları almıştır.
Resmi web sitesi: https://blocksec.com/
Resmi Twitter hesabı: https://twitter.com/BlockSecTeam



