Genel Bakış
Son zamanlarda, Web3 kimlik avı web siteleri çok sayıda kullanıcı için milyonlarca dolara ulaşan kayıplara yol açmıştır. Bu kimlik avı web sitelerinde, kullanıcılar farkında olmadan dolandırıcılar tarafından kontrol edilen hesaplara token transferine izin veren işlemleri imzalamaktadır. Kullanıcıları kimlik avı saldırılarından korumak amacıyla birçok Web3 cüzdanı, bilinen kimlik avı hesaplarını içeren işlemleri proaktif olarak engellemek için bir kara liste mekanizması uygulamıştır.
Ancak gözlemlerimize göre, bu strateji kimlik avı hesaplarını engellemede etkisiz kalmaktadır. Dolandırıcılar bu güvenlik mekanizmasını atlatmak için çeşitli yöntemler geliştirmiştir. İlk yöntem, bir kimlik avı sözleşmesinin adresini önceden tahmin etmek için Create2 fonksiyonunu kullanmayı ve ardından token'ları başarıyla çaldıktan sonra kimlik avı sözleşmesini dağıtmayı içermektedir. İkinci yöntem ise kara listenin güncelleme hızını aşan bir oranda her gün yeni kimlik avı sözleşmeleri dağıtmaktır.
Mevcut Cüzdan Güvenlik Uyarı Mekanizması

Cüzdandaki güvenlik uyarı mekanizması hem web siteleri hem de hesaplar için kontroller içermektedir. Şu anda tüm bu sistemler, web sitesi alan adları ve hesaplar için kara listeler tutmaktadır. Bir kullanıcı bir web sitesini ziyaret ettiğinde, cüzdan alan adının kara listede olup olmadığını kontrol eder. Eğer öyleyse, web sitesine erişim engellenir. Benzer şekilde, bir kullanıcı bir işlemi imzalamadan önce cüzdan, işlemde yer alan hesabın kara listede olup olmadığını doğrular. Eğer öyleyse, kullanıcının devam etmesini önlemek için işlem engellenir. Bu güvenlik özellikleri, MetaMask gibi sistemler tarafından örneklendirilmektedir.
Güvenlik Uyarısını Atlatmak İçin Create2'den Yararlanma
Ethereum'daki Create2 opcode'u, sözleşme adreslerinin gerçek dağıtımından önce tahmin edilmesine olanak tanır. Bu, aşağıdaki formül kullanılarak gerçekleştirilir:
address = hash(deployer address, bytecode, salt)Dağıtıcının adresi, sözleşmenin bytecode'u ve belirlenmiş bir salt değeriyle, sözleşme adresini önceden belirlemek mümkün hale gelir.
Açıkçası, dağıtıcı adresi, bytecode ve bir salt değeriyle, dağıtımdan önce sözleşme adresini tahmin edebiliriz. Kimlik avı web sitesinde, kullanıcılardan Create2 aracılığıyla önceden tahmin edilen ve kara listede bulunmayan bir Harici Sahipli Hesaba (EOA) ETH göndermeleri veya token onaylamaları istenir. Ardından, token hırsızlığı başarıyla gerçekleştiğinde, kimlik avı sözleşmeleri dağıtılacak ve kurbanların token'ları daha ileri işlemler için başka bir hesaba aktarılacaktır. Tüm süreç otomatik olarak gerçekleşir.
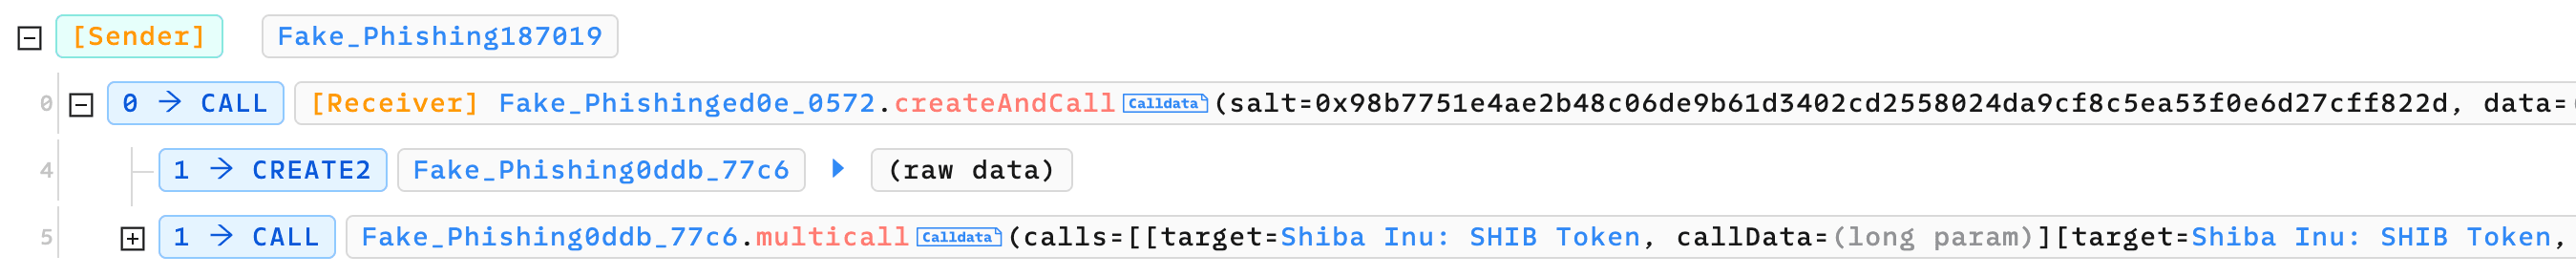
Phalcon Explorer tarafından gösterilen bir örnek aşağıda verilmiştir:
Kimlik avı web sitesi başlangıçta kullanıcılardan token'ları 0x0ddb'ye onaylamalarını ister. Ardından dolandırıcı, iki iç işlemden oluşan bir kimlik avı işlemi başlatır. Birinci iç işlem, Create2 kullanarak kimlik avı sözleşmesini dağıtır. İkinci iç işlem ise kurbanların token'larını aktarmak için kimlik avı sözleşmesini çağırır.
Güvenlik Uyarılarını Atlatmak İçin Kimlik Avı Sözleşmelerini Sık Sık Dağıtma
Kimlik avı sözleşmesi dağıtımı ile kara liste güncellemeleri arasındaki kısa süre göz önüne alındığında, dolandırıcılar bu boşluğu güvenlik uyarılarını atlatmak için kullanabilir. Bunu her gün yeni kimlik avı sözleşmeleri dağıtarak başarırlar. Sonuç olarak, kullanıcılar kimlik avı web sitelerini ziyaret ettiğinde, bu sözleşmeler henüz kara listeye alınmamış olup belirli cüzdanlardaki uyarıları atlatmaktadır.
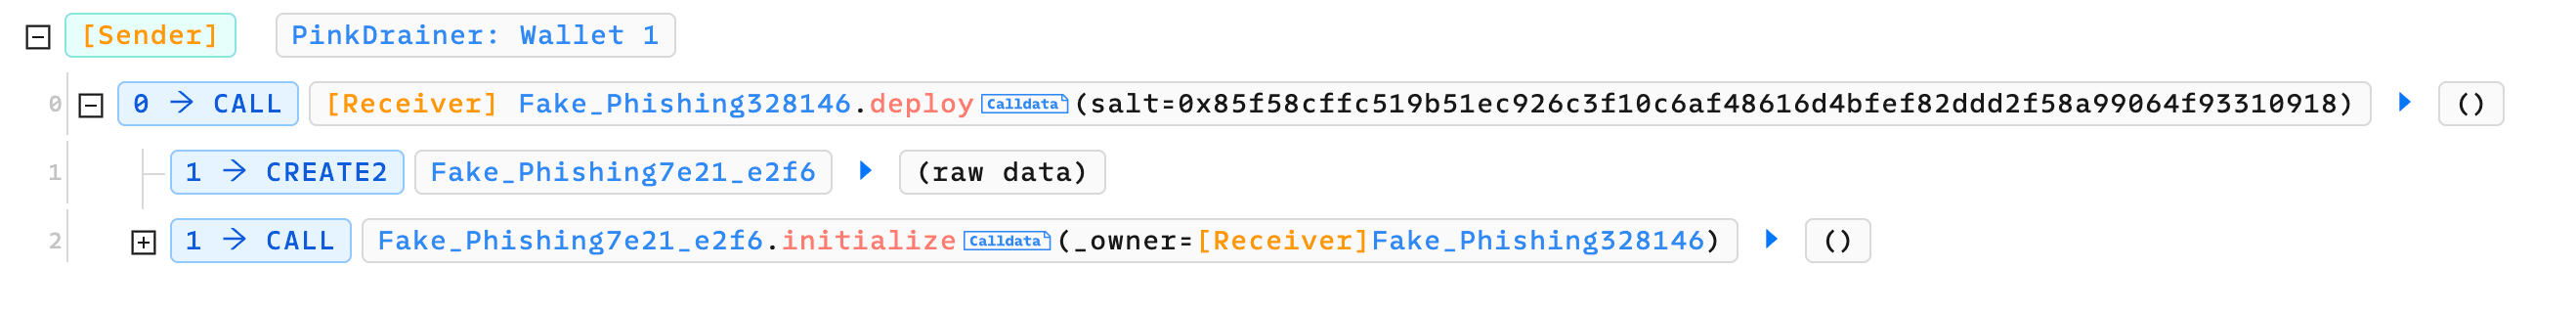
Phalcon Explorer tarafından gösterilen Pink Drainer'a ait bir örnek vaka aşağıda verilmiştir. 0x5d77 adresinin Deploy fonksiyonu, yeni kimlik avı sözleşmeleri dağıtmak için günlük bazda çağrılmaktadır.
Özet
Kimlik avı web sitesi geliştiricileri, Web3 cüzdanları tarafından kullanılan güvenlik tespit mekanizmalarından kaçınmak için sürekli olarak yeni stratejiler oluşturmaktadır. Biz de en son taktiklerini ısrarla izleyerek uyanık kalıyoruz. Kullanıcıları dikkatli olmaya ve işlemleri imzalamadan önce işlem ayrıntılarını titizlikle incelemeye davet ediyoruz.
İlgili Okumalar
BlockSec Hakkında
BlockSec, 2021 yılında dünya genelinde tanınmış güvenlik uzmanlarından oluşan bir grup tarafından kurulmuş öncü bir blok zinciri güvenlik şirketidir. Şirket, kitlesel benimsenmesini kolaylaştırmak amacıyla gelişmekte olan Web3 dünyasının güvenliğini ve kullanılabilirliğini artırmaya kendini adamıştır. Bu doğrultuda BlockSec, akıllı sözleşme ve EVM zinciri güvenlik denetimi hizmetleri, güvenlik geliştirme ve tehditleri proaktif olarak engelleme için Phalcon platformu, fon takibi ve araştırma için MetaSleuth platformu ve kripto dünyasında verimli bir şekilde gezinen web3 geliştiricileri için MetaSuites uzantısı sunmaktadır.
Bugüne kadar şirket, MetaMask, Uniswap Foundation, Compound, Forta ve PancakeSwap gibi 300'den fazla saygın müşteriye hizmet vermiş ve Matrix Partners, Vitalbridge Capital ve Fenbushi Capital gibi önde gelen yatırımcılardan iki tur finansmanda on milyonlarca ABD doları almıştır.
Resmi web sitesi: https://blocksec.com/
Resmi Twitter hesabı: https://twitter.com/BlockSecTeam