Descripción general
Recientemente, los sitios web de phishing en Web3 han causado pérdidas que ascienden a millones de dólares para numerosos usuarios. En estos sitios web de phishing, los usuarios firman sin saberlo transacciones que autorizan la transferencia de sus tokens a cuentas controladas por estafadores. Para proteger a los usuarios de los ataques de phishing, muchas billeteras Web3 han implementado un mecanismo de lista negra para bloquear de forma proactiva las transacciones que involucran cuentas de phishing conocidas.
Sin embargo, según nuestras observaciones, esta estrategia ha demostrado ser ineficaz para bloquear cuentas de phishing. Los estafadores han desarrollado varios métodos para eludir este mecanismo de seguridad. El primer método implica usar la función Create2 para predecir la dirección de un contrato de phishing y luego desplegarlo después de robar los tokens con éxito. El segundo método consiste en desplegar nuevos contratos de phishing diariamente, a un ritmo que supera las actualizaciones de la lista negra.
Mecanismo de alerta de seguridad existente en billeteras

El mecanismo de alerta de seguridad dentro de la billetera incluye verificaciones tanto de sitios web como de cuentas. Actualmente, todos estos sistemas mantienen listas negras de dominios de sitios web y cuentas. Cuando un usuario visita un sitio web, la billetera verifica si el dominio está en la lista negra. Si lo está, se deniega el acceso al sitio web. Del mismo modo, antes de que un usuario firme una transacción, la billetera verifica si la cuenta involucrada en la transacción está en la lista negra. Si lo está, la transacción se bloquea para evitar que el usuario continúe. Estas funciones de seguridad están ejemplificadas por sistemas como MetaMask.
Aprovechando Create2 para eludir las alertas de seguridad
El opcode Create2 en Ethereum permite predecir las direcciones de los contratos antes de su despliegue real. Esto se logra usando la fórmula:
address = hash(deployer address, bytecode, salt)Con la dirección del desplegador, el bytecode del contrato y un valor salt especificado, es posible determinar la dirección del contrato de antemano.
Obviamente, con la dirección del desplegador, el bytecode y un valor salt, podemos predecir la dirección del contrato antes del despliegue. En el sitio web de phishing, se solicita a los usuarios que envíen ETH o aprueben tokens a una Cuenta de Propiedad Externa (EOA), que se anticipa mediante Create2 y no está en la lista negra. Posteriormente, tras el robo exitoso de tokens, se desplegarán los contratos de phishing y los tokens de las víctimas serán transferidos a otra cuenta para su procesamiento posterior. Todo el proceso ocurre de forma automática.
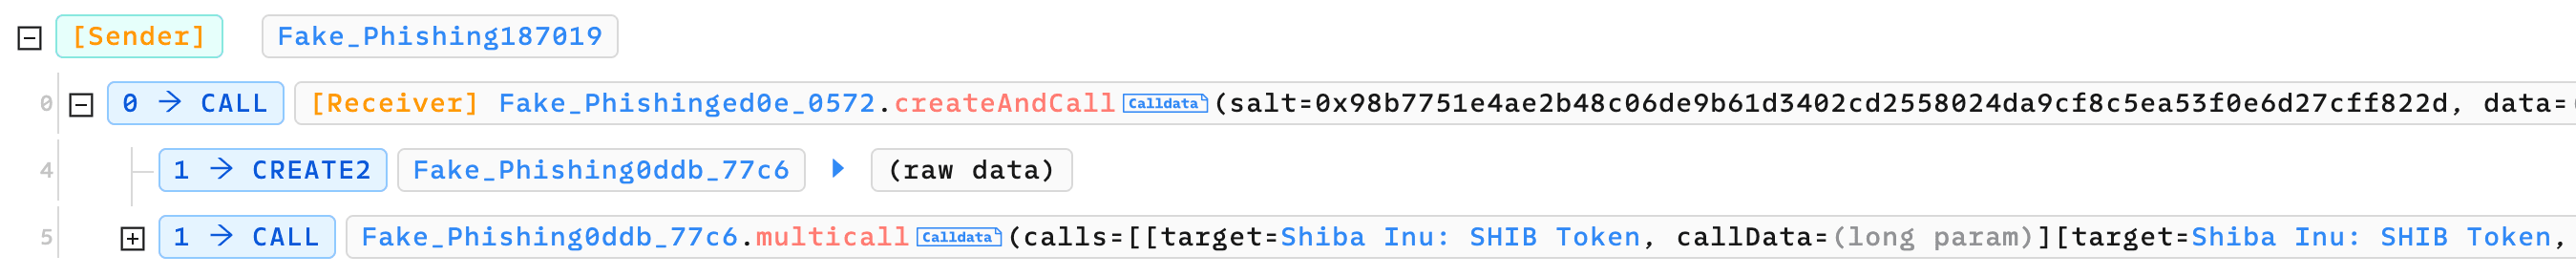
Aquí hay un ejemplo demostrado por Phalcon Explorer:
El sitio web de phishing inicialmente solicita a los usuarios que aprueben tokens a 0x0ddb. Luego, el estafador lanza una transacción de phishing, que consta de dos transacciones internas. La primera transacción interna despliega el contrato de phishing usando Create2. La segunda transacción interna invoca el contrato de phishing para transferir los tokens de las víctimas.
Despliegue frecuente de contratos de phishing para eludir las alertas de seguridad
Debido al breve período entre el despliegue del contrato de phishing y las actualizaciones de la lista negra, los estafadores pueden explotar esta brecha para eludir las alertas de seguridad. Lo logran desplegando nuevos contratos de phishing diariamente. En consecuencia, cuando los usuarios visitan sitios web de phishing, estos contratos aún no están en la lista negra, evadiendo así las alertas en ciertas billeteras.
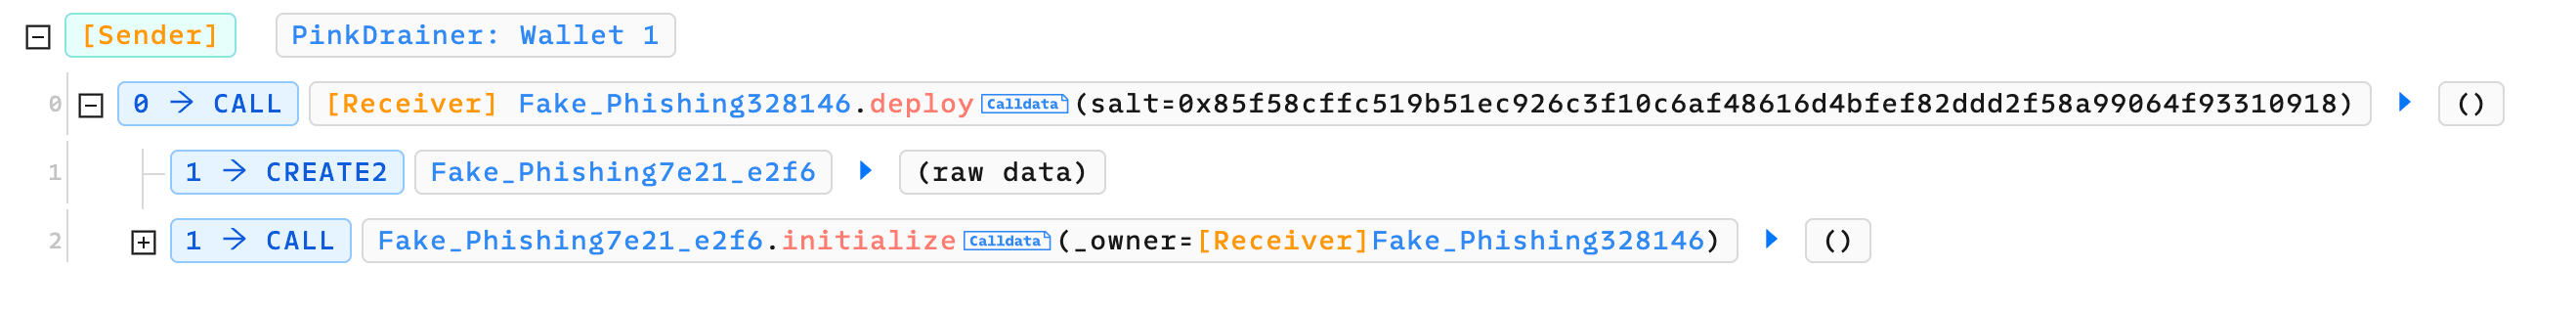
Aquí hay un caso de ejemplo de Pink Drainer ilustrado por Phalcon Explorer. La función Deploy de 0x5d77 se invoca diariamente para desplegar nuevos contratos de phishing.
Resumen
Los desarrolladores de sitios web de phishing están creando constantemente nuevas estrategias para evadir los mecanismos de detección de seguridad empleados por las billeteras Web3. Permanecemos vigilantes, monitoreando persistentemente sus últimas tácticas. Instamos a los usuarios a actuar con precaución y revisar meticulosamente los detalles de las transacciones antes de firmarlas.
Lecturas relacionadas
- Cómo evitar ser víctima de phishing en Web3
- ¿Qué debo hacer si me robaron mis activos criptográficos?
Acerca de BlockSec
BlockSec es una empresa pionera en seguridad blockchain establecida en 2021 por un grupo de expertos en seguridad de renombre mundial. La empresa se dedica a mejorar la seguridad y la usabilidad del emergente mundo Web3 con el fin de facilitar su adopción masiva. Con este fin, BlockSec ofrece servicios de auditoría de seguridad de contratos inteligentes y cadenas EVM, la plataforma Phalcon para el desarrollo de seguridad y el bloqueo proactivo de amenazas, la plataforma MetaSleuth para el seguimiento e investigación de fondos, y la extensión MetaSuites para que los desarrolladores de web3 naveguen eficientemente en el mundo cripto.
Hasta la fecha, la empresa ha prestado servicios a más de 300 prestigiosos clientes como MetaMask, Uniswap Foundation, Compound, Forta y PancakeSwap, y ha recibido decenas de millones de dólares estadounidenses en dos rondas de financiamiento de destacados inversores, entre ellos Matrix Partners, Vitalbridge Capital y Fenbushi Capital.
Sitio web oficial: https://blocksec.com/
Cuenta oficial de Twitter: https://twitter.com/BlockSecTeam