Программное обеспечение для безопасности блокчейна охватывает две стороны: защиту от атак и мониторинг соответствия требованиям, необходимый для операционной деятельности. Категория выросла вокруг первой стороны — аудитов и обнаружения уязвимостей, а вторая сторона появилась вместе с регулированием. Покупатели, которые рассматривают эти две стороны как отдельные покупки, в итоге получают дублирующуюся аналитику и разрозненные доказательства, тогда как покупатели, понимающие их пересечение, получают единый слой, обслуживающий обе стороны. В этом руководстве рассматривается, что делает каждая сторона, где они пересекаются, и как объединённый стек складывается воедино. Сторона соответствия требованиям — это то место, куда попадают обязательства по ПОД/ФТ.
Что охватывает каждая сторона
| Сторона | Защищает от | Типичные инструменты |
|---|---|---|
| Предотвращение атак | Эксплойтов, уязвимого кода, вредоносных транзакций | Аудит, симуляция, блокировка транзакций |
| Мониторинг соответствия требованиям | Подсанкционных, украденных и незаконных средств | Скрининг, мониторинг, оповещения, отчётность |
Сторона атак работает до и во время инцидентов: аудиты кода перед развёртыванием, симуляция транзакций для предварительного просмотра того, что сделает взаимодействие со смарт-контрактом, блокировка в реальном времени для остановки эксплойта на лету. Сторона соответствия требованиям работает на протяжении всего жизненного цикла отношений: скрининг контрагентов при входе, мониторинг по мере изменения риска и сбор доказательств при эскалации активности. FinCEN и Рекомендации FATF формируют обязательства, которым служит вторая сторона, и эти обязательства сами по себе являются ончейн-программой ПОД/ФТ.
Почему аудиты не являются конечной точкой
Команды безопасности, которые рассматривают аудиты как конечную точку, упускают из виду ту половину защиты, что относится к реальному времени работы. Аудит — это заявление о коде на определённый момент времени; операционная деятельность происходит непрерывно. Уязвимости, наносящие вред в реальном времени — контрагент, попавший под санкции, кошелёк, получивший украденные средства, «чистый» адрес, дрейфующий в орбиту кластера, связанного со взломом, — невидимы для статического анализа. Для команд, совершающих разовую покупку, вопрос в том, поставляются ли мониторинг и расследование в одном и том же слое аналитики. Этот урок повторяется по всей отрасли: проект проходит аудит, запускается и накапливает риски в реальном времени, за которыми никто не следит. Непрерывный мониторинг существует потому, что альтернатива — узнать об этом из инцидента.
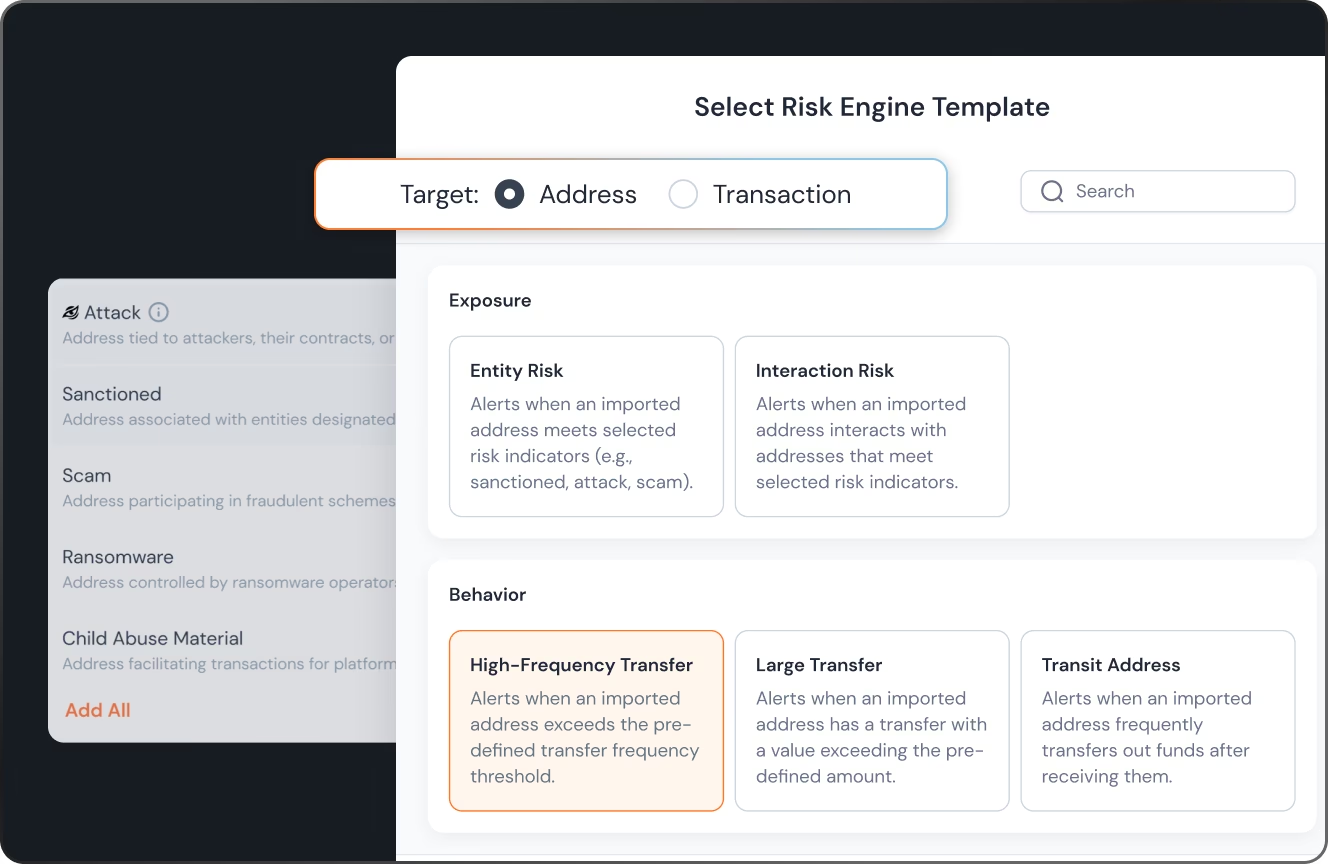
Сторону соответствия требованиям обеспечивает именно это наблюдение. Проверки, сверяемые с размеченной аналитикой, выполняются на уровне миллисекунд, чтобы встраиваться в операционные потоки, оценивая риск контрагента по мере его изменения, а не таким, каким он был на этапе онбординга. По данным BlockSec, Phalcon Compliance поддерживает размеченную аналитику по адресам, охватывающую более 600 миллионов адресов, с непрерывным обновлением, и оценивает более 200 сигналов риска на транзакцию — это та глубина, на которую опирается наблюдение в реальном времени.
Пересечение: один слой аналитики, две функции
Пересечение — это ключевой инсайт для покупки: обе стороны используют одну и ту же базовую аналитику. Метка, обозначающая адрес как хакерскую операцию, служит стороне атак — блокируя или помечая взаимодействие, — и стороне соответствия требованиям — проверяя контрагента. Когда мониторинг и расследование поставляются в одном слое аналитики, оповещение в одной части переносит свои доказательства в другую без необходимости повторного сбора.
| Модель покупки | Результат |
|---|---|
| Два поставщика, два слоя аналитики | Дублирующиеся затраты, противоречивые данные, доказательства, требующие сверки |
| Один слой, обслуживающий обе стороны | Общие доказательства, единая картина риска, расследование наследует контекст мониторинга |
Построенный на едином слое аналитики, объединённый стек включает: предотвращение для кода, мониторинг для реального времени, расследование для последствий — всё это опирается на единую размеченную картину блокчейна. Забронируйте демонстрацию Phalcon Compliance и посмотрите, как сторона соответствия требованиям опирается на этот единый слой аналитики; руководство по программному обеспечению для крипто-соответствия описывает обязательства, которые несёт сторона соответствия требованиям, а сравнение шести платформ соответствия показывает, где находится объединённый стек.
Часто задаваемые вопросы: программное обеспечение для безопасности блокчейна
Нужны ли нам обе стороны, если мы не являемся финансовым учреждением? Если вы совершаете транзакции ончейн с контрагентами, которых не проверяли лично, сторона соответствия требованиям уже актуальна для вас; обязательства следуют за деятельностью, а не за лицензиями.
Является ли мониторинг соответствия требованиям частью безопасности? Они используют общий слой аналитики, но отвечают на разные вопросы: безопасность спрашивает, эксплуатирует ли нас эта транзакция, а соответствие требованиям — подвергает ли нас риску этот контрагент. Phalcon Compliance отвечает на второй вопрос.
Что не охватывает аудит? Всё, что меняется после отчёта: риск контрагента, обозначения, новые атрибуции, риски, формирующиеся в реальном времени.
Как эти две стороны обмениваются доказательствами? Когда обе опираются на одну и ту же размеченную аналитику, каждое оповещение переносит свою основу дальше, и расследования начинаются с уже имеющихся доказательств, а не с нуля.