Сотрудник по комплаенсу на бирже в США открывает письмо от проверяющего. Замечания повторяются каждый цикл. Мониторинг проводился только при онбординге. Отчеты о подозрительных операциях подавались с опозданием. Продление лицензии застопорилось из-за пробелов в регистрации. AML-комплаенс для криптобиржи — это не одна задача. Это набор из пяти обязательств, которые поставщик услуг виртуальных активов, или VASP, должен выполнять непрерывно. Пропустите хотя бы один уровень — и под давлением окажется лицензия, банковские партнеры или и то, и другое.
Что означает AML-комплаенс для криптобиржи
AML-комплаенс для криптобиржи — это набор обязательств по противодействию отмыванию денег и финансированию терроризма, которые VASP должен выполнять для законной работы. Эти обязательства устанавливаются Рекомендациями FATF в отношении виртуальных активов, а в США — правилами FinCEN для организаций, оказывающих денежные услуги. Биржа отвечает за все пять уровней, а не только за проверку клиента при онбординге.
VASP — это регуляторное обозначение для любой организации, которая обменивает, переводит или хранит виртуальные активы для клиентов. Биржа получает это обозначение в тот момент, когда она добавляет пару токенов в листинг. Ее AML-обязанности не копируют программу банка. Они выстроены поверх ончейн-адресов и транзакций, которые перемещаются за секунды, между сетями и часто через миксеры.
Эта скорость меняет саму суть работы. Банк проверяет платеж по списку имен и базе данных контрагентов. Биржа проверяет депозит, который мог пройти через миксер три хопа назад, и эта уязвимость проявляется только при отслеживании пути движения средств. Файл клиента этот сигнал не несет. Его несет блокчейн. Именно поэтому одно из пяти обязательств — мониторинг транзакций — не имеет аналога на стороне банка с той же скоростью и требует чтения данных непосредственно из блокчейна.
Эта статья определяет структуру и остается в рамках вопроса «что». Операциональное «как», рабочий процесс скрининга и экспорт отчетов рассматриваются в отдельном практическом руководстве по внедрению. Глобальный стандарт, определяющий обозначение VASP и его обязательства, см. в руководстве FATF по виртуальным активам.
Пять основных обязательств VASP подробно
Структура включает пять обязательств. Каждое соответствует определенной Рекомендации FATF, а для американских бирж — правилу FinCEN. Программа комплаенса, охватывающая лишь часть из них, не пройдет проверку. Первые два и последнее обязательство — это традиционная инфраструктура комплаенса. Средние два — это те области, где основную работу выполняют ончейн-данные.
1. Регистрация и лицензирование. Прежде чем обслуживать клиентов, биржа должна зарегистрироваться в соответствующем компетентном органе. В США это означает регистрацию в качестве организации, оказывающей денежные услуги, в FinCEN и получение лицензий на денежные переводы на уровне штатов. Режим MiCA в ЕС и BitLicense в Нью-Йорке добавляют собственные этапы авторизации. Работа без регистрации сама по себе является нарушением, отдельным от любого последующего нарушения в сфере AML. Закон GENIUS Act (Public Law 119-27), подписанный в июле 2025 года и вступающий в силу в январе 2027 года при условии нормотворчества FinCEN, распространяет действие Закона о банковской тайне на эмитентов платежных стейблкоинов, так что биржи, работающие с потоками стейблкоинов, теперь находятся в том же периметре AML, что и сами эмитенты.
2. Надлежащая проверка клиентов. Биржа должна идентифицировать своих клиентов, оценивать их риск и применять усиленную проверку к отношениям с повышенным риском. Верификация личности относится к этому направлению. Она подтверждает, что клиент действительно является тем, за кого себя выдает. Она не видит саму транзакцию. Клиент может успешно пройти онбординг и все равно отправить депозит, средства которого происходят из миксера, поскольку личность и движение средств — разные объекты.
3. Мониторинг транзакций. Биржа должна отслеживать текущую активность на предмет подозрительных паттернов. В криптовалюте это означает скрининг адресов, с которыми она взаимодействует, и транзакций, затрагивающих ее кошельки, а не только проверку файла клиента. Риск меняется после онбординга, поэтому мониторинг должен быть непрерывным и происходить в реальном времени. Адрес, признанный чистым в понедельник, к четвергу может быть связан с незаконной деятельностью, а депозит в пятницу может содержать средства, которые были чистыми три хопа назад и были заражены у источника.
4. Отчетность о подозрительных транзакциях. Когда мониторинг выявляет активность, похожую на отмывание денег или финансирование терроризма, биржа обязана подать отчет. В США такая подача называется отчетом о подозрительной деятельности. В других юрисдикциях это называется отчетом о подозрительной транзакции. В США срок подачи SAR составляет 30 календарных дней с момента первоначального обнаружения (до 60 дней, если подозреваемый не установлен). В других юрисдикциях сроки более жесткие — например, в Гонконге требуется подача в течение 24 часов. Отчет должен содержать достаточно доказательств, чтобы удовлетворить проверяющего.
5. Ведение учета. Биржа должна хранить записи, подтверждающие выполнение первых четырех обязательств. Согласно Закону США о банковской тайне, это означает хранение файлов CDD, журналов мониторинга и поданных отчетов в течение пяти лет. Проверяющие рассматривают отсутствие записей как отсутствие контроля. Срок хранения превышает срок отношений с клиентом, поэтому журналы должны оставаться доступными для аудита еще долго после того, как кошелек перестал использоваться.
| # | Обязательство VASP | Регуляторная основа | Охват ончейн-мониторинга |
|---|---|---|---|
| 1 | Регистрация и лицензирование | FinCEN MSB (31 CFR Ch. X), лицензия на денежные переводы штата, MiCA ЕС, BitLicense штата Нью-Йорк | Институция (юрисконсульт) |
| 2 | Надлежащая проверка клиентов (идентификация) | FATF Rec 10 (CDD) | Институция (поставщик CDD) |
| 3 | Мониторинг транзакций | FATF Rec 10 (текущая CDD) + Rec 15 (риск-ориентированный подход для VASP) + Rec 20 (STR) | Phalcon Compliance: KYA + KYT |
| 4 | Отчетность о подозрительных транзакциях | FinCEN SAR / STR | Phalcon Compliance: экспорт STR для нескольких ключевых юрисдикций |
| 5 | Ведение учета | Хранение по BSA в течение 5 лет | Журнал скрининга Phalcon Compliance обеспечивает данные |
Пять обязательств — это взгляд со стороны VASP. Они описывают, что биржа должна делать. Они отличаются от внутренних направлений AML-программы, которые охватывают политики, назначенного сотрудника по комплаенсу, обучение, независимый аудит и саму программу CDD. Этот взгляд на программу — отдельный вопрос для отдельного материала. Здесь фокус остается на обязательствах, которые биржа должна выполнять.
Освоение направления мониторинга транзакций
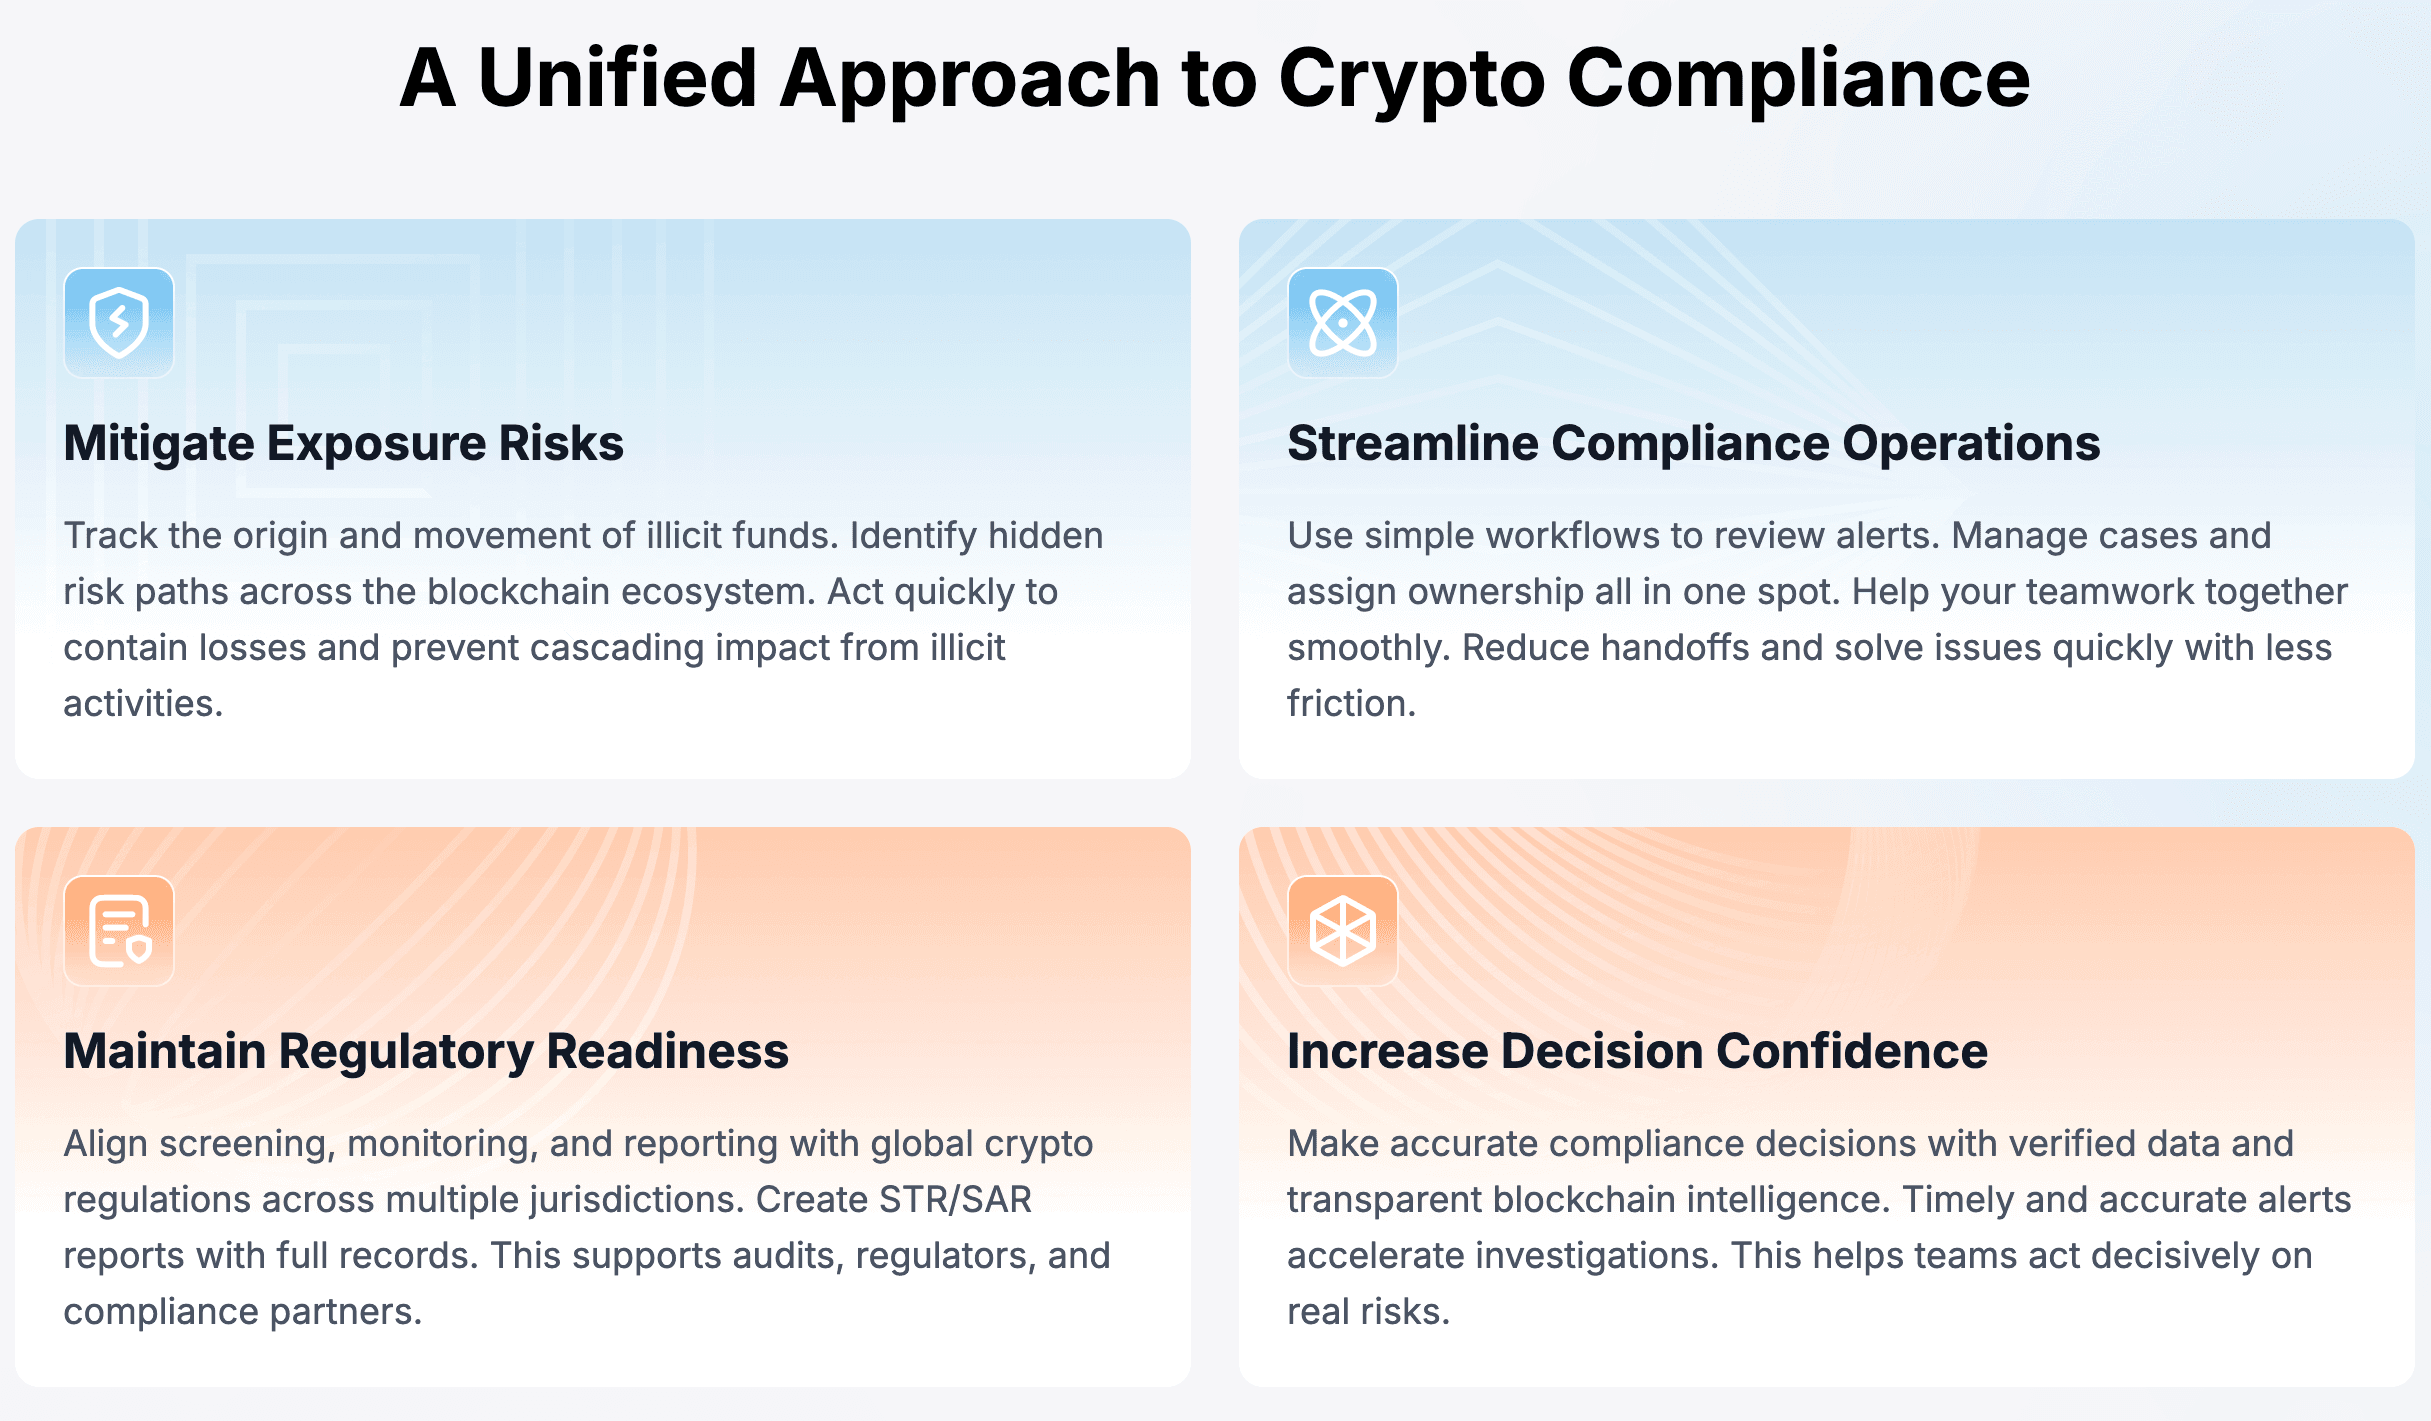
Из пяти обязательств мониторинг транзакций и отчетность о подозрительных транзакциях — это два направления, которые зависят от ончейн-данных, недоступных для чтения с помощью банковских инструментов. Phalcon Compliance охватывает эти два направления с помощью KYA и KYT. Продукт не предоставляет верификацию личности по CDD, консультации по регистрации или лицензированию, а также инфраструктуру для ведения учета. Область охвата — это уровень мониторинга и скрининга.
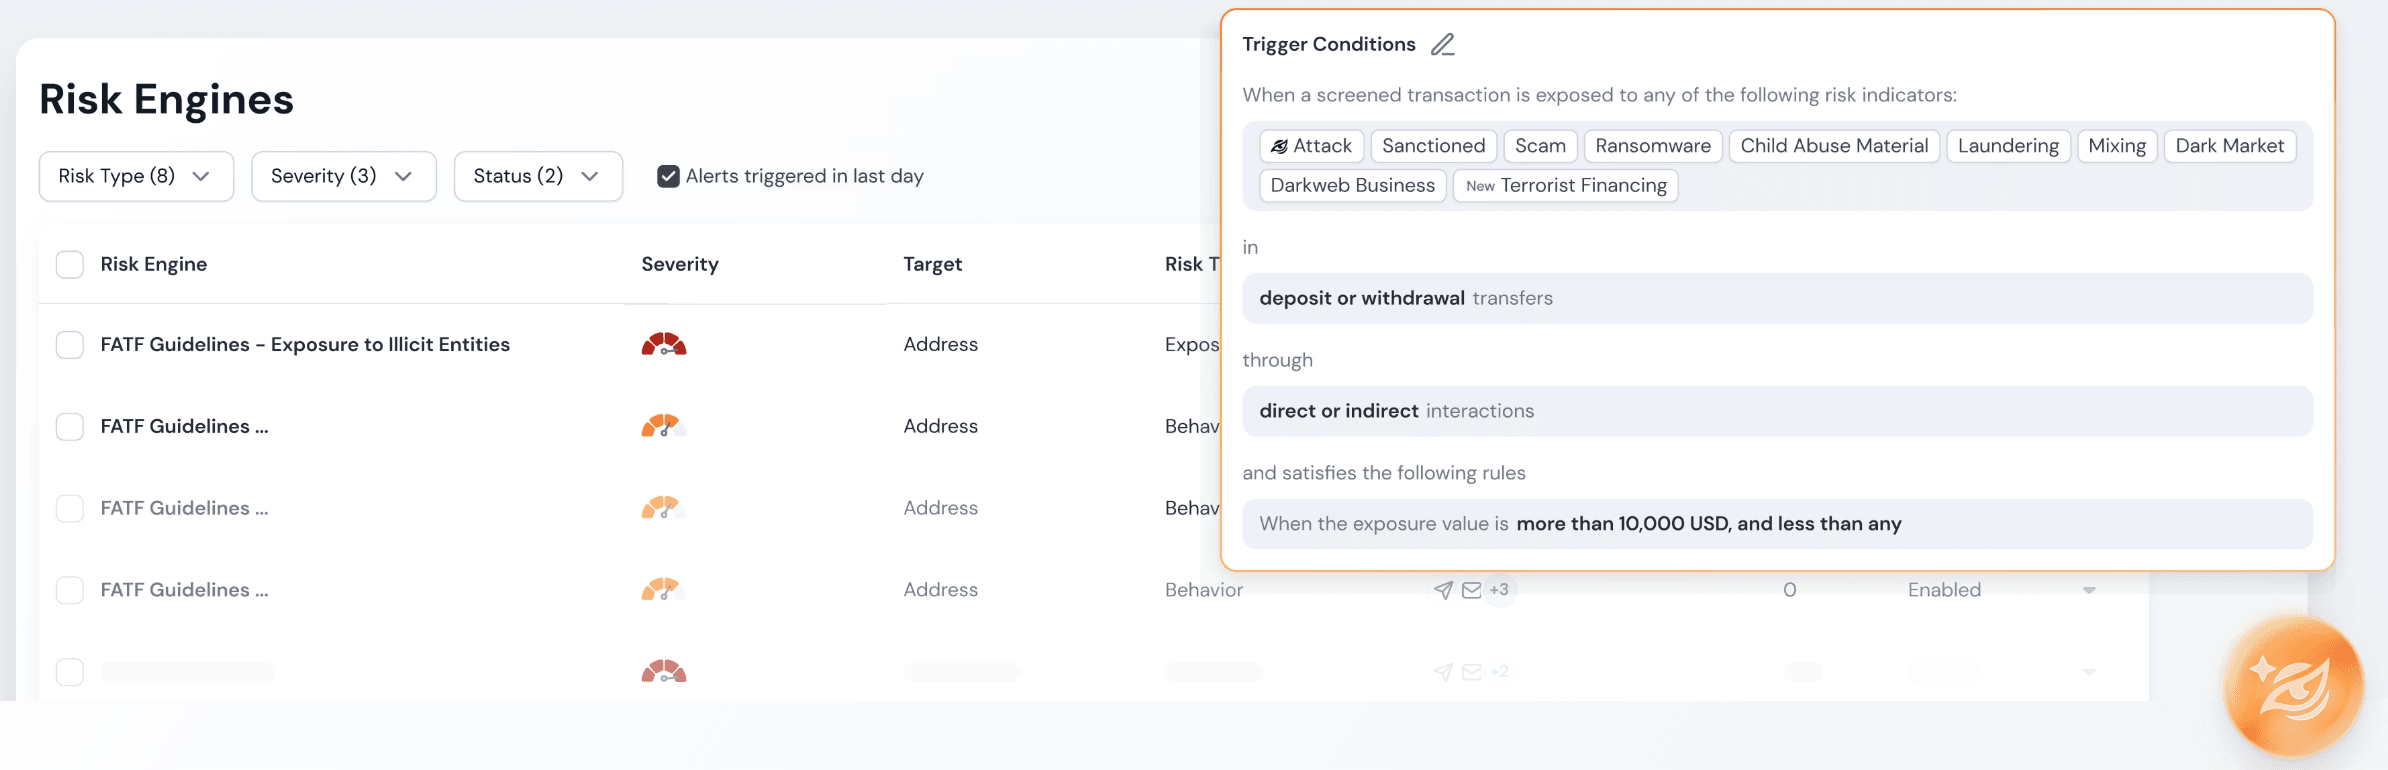
KYA, или Know Your Address («знай свой адрес»), проверяет кошелек на предмет риска AML и CFT, используя базу данных помеченных адресов и граф связей вокруг него. KYT, или Know Your Transaction («знай свою транзакцию»), проверяет каждый перевод токенов внутри транзакции, отслеживает путь движения средств в направлении депозита или вывода и присваивает уровень риска. Вместе они отвечают на два разных вопроса. KYA отвечает на вопрос, что представляет собой адрес. KYT отвечает на вопрос, что делает транзакция.
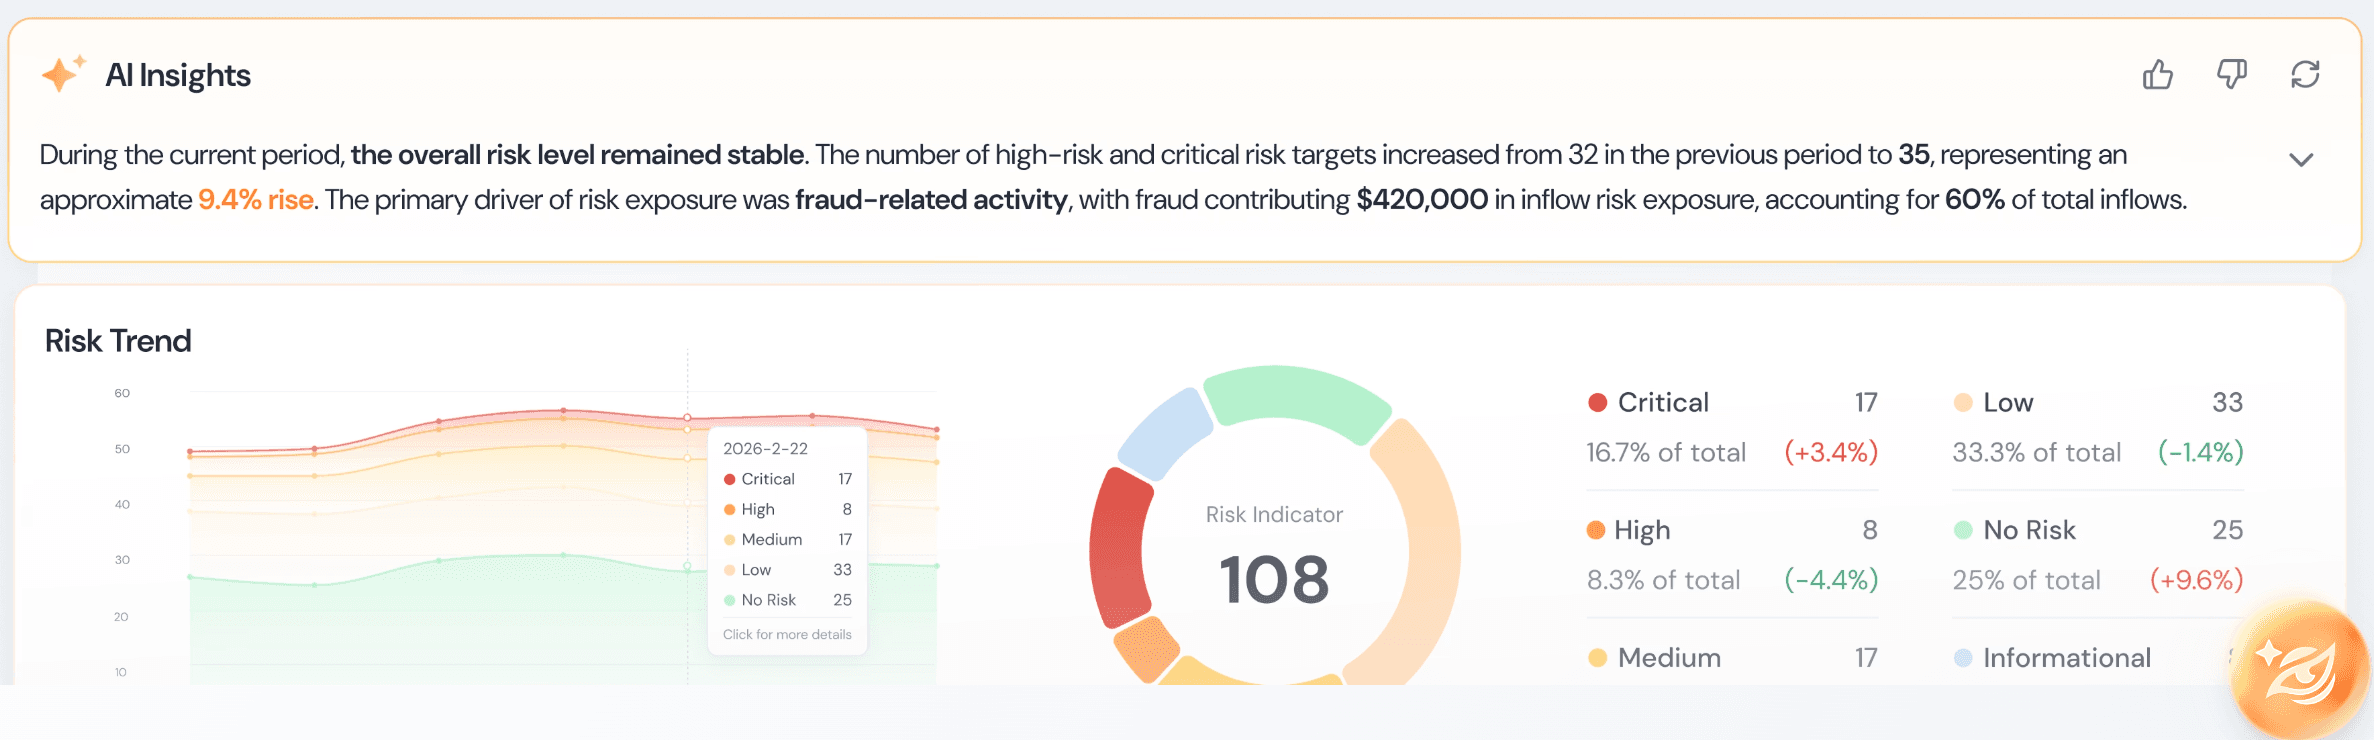
Механизм оценки риска, лежащий в основе обеих проверок, использует 17 индикаторов риска — от санкций и финансирования терроризма до миксинга, программ-вымогателей и юрисдикций из серого списка FATF. Каждый проверенный адрес или перевод попадает в один из пяти уровней риска: от критического через высокий, средний и низкий до отсутствия риска. Уровни настраиваются, поэтому команда может сопоставить каждый уровень со своей внутренней политикой и допустимым уровнем риска. Стандартные механизмы, основанные на руководстве FATF, поставляются «из коробки» и могут быть отредактированы в соответствии с риск-ориентированным подходом биржи.
Когда проверка выявляет подозрительный перевод, срабатывает оповещение по выбранным командой каналам. Аналитик подтверждает уязвимость и экспортирует отчет о подозрительной транзакции для данного перевода с указанием направления депозита или вывода на момент скрининга. Этот отчет соответствует требованиям основных регуляторных юрисдикций и может быть экспортирован с использованием шаблона, специфичного для конкретного региона, для прямой подачи. Экспортированный STR служит доказательством для направления отчетности. Журнал скрининга обеспечивает данные для направления ведения учета. Один инструмент закрывает сразу два обязательства.
Три направления, которые не охватывает BlockSec, — это традиционная инфраструктура комплаенса. Биржа получает регистрацию от юрисконсульта, верификацию личности — от поставщика CDD, а хранение записей — от системы учета. Направления мониторинга и отчетности — это те области, где нативные ончейн-инструменты доказывают свою ценность, поскольку данные, с которыми должны работать эти направления, находятся в блокчейне. Операциональное руководство по работе KYT на протяжении жизненного цикла транзакции биржи см. в руководстве KYT Compliance.
От структуры к действию
Определение — это отправная точка, а не конечная цель. Как только команда комплаенса может назвать пять обязательств VASP, следующим шагом становится их выполнение. Есть два пути. Чтобы ознакомиться с полной структурой AML-комплаенса и платформой, лежащей в основе направления мониторинга, посетите Phalcon Compliance. Чтобы перейти от определения к внедрению на бирже, следуйте руководству по внедрению KYT-комплаенса для криптобирж.
Североамериканским биржам следует в первую очередь рассмотреть уровень регистрации MSB в FinCEN и лицензии на денежные переводы штата, поскольку работа без них сама по себе является отдельным нарушением. Далее следуют направления мониторинга и отчетности — именно они масштабируются вместе с ончейн-объемом.
Часто задаваемые вопросы
Что такое AML-комплаенс для криптобиржи? Это набор из пяти обязательств VASP, которые биржа должна выполнять непрерывно: регистрация и лицензирование, надлежащая проверка клиентов, мониторинг транзакций, отчетность о подозрительных транзакциях и ведение учета.
Совпадают ли пять обязательств VASP с пятью направлениями AML-программы? Нет. Обязательства VASP — это то, что биржа должна делать. Направления AML-программы — это то, как устроен ее комплаенс-отдел. Данная статья посвящена обязательствам.
Считается ли KYC отдельным обязательством? Нет. Верификация личности — это этап внутри направления надлежащей проверки клиентов. Он подтверждает, кем является клиент. Он не проверяет саму транзакцию.
Какие обязательства охватывает ончейн-мониторинг? Мониторинг транзакций и отчетность о подозрительных транзакциях. Скрининг адресов и транзакций считывает данные блокчейна, а экспортированный STR служит отчетом.
Как долго американская биржа должна хранить записи AML? Пять лет согласно Закону о банковской тайне. Хранение охватывает файлы CDD, журналы мониторинга и поданные отчеты.