一位美國交易所的合規官打開了審查員的信件。這些調查結果每個週期都會重複出現。監控只在客戶入駐時執行。可疑交易報告的申報時間過晚。牌照續期卡在註冊缺口上。加密貨幣交易所的反洗錢合規並非單一任務。它是虛擬資產服務提供商(VASP)必須持續執行的五項義務組成的堆疊。任何一層出現疏漏,牌照、銀行合作夥伴,或兩者,都會面臨壓力。
加密貨幣交易所的反洗錢合規意味著什麼
加密貨幣交易所的反洗錢合規,是指VASP為合法營運必須滿足的一整套反洗錢與反恐融資義務。這些義務由FATF針對虛擬資產的建議,以及在美國由FinCEN的貨幣服務業務規則所訂定。交易所擁有全部五層義務,而不僅僅是客戶入駐時的檢查。
VASP是適用於任何為客戶交換、轉移或託管虛擬資產的實體的監管標籤。交易所一旦上架某個代幣交易對,便立即被貼上這個標籤。它的反洗錢職責並非銀行方案的複製版。它們建立在以秒為單位、跨鏈移動、且經常經過混幣器的鏈上地址與交易之上。
這種速度改變了工作的形態。銀行會將一筆支付與名單和交易對手資料庫進行比對篩查。交易所則需要篩查一筆可能在三跳之前就已經過混幣器的存款,而其風險暴露只有在追蹤資金路徑後才會顯現。客戶檔案不會攜帶這個訊號,只有鏈上資料才會。這正是為什麼五項義務中的交易監控,在銀行體系中沒有同等速度的對應機制,必須直接讀取鏈上資料的原因。
本文定義了此框架,並停留在「是什麼」的層面。至於操作層面的實作方式、篩查工作流程,以及報告匯出,則收錄在另一份實作指南中。有關界定VASP標籤及其義務的全球標準,請參閱FATF虛擬資產指引。
拆解VASP的五項核心義務
此框架包含五項義務。每一項都對應FATF的一項建議,對美國交易所而言,也對應FinCEN的一項規則。若合規計畫僅涵蓋其中部分義務,將無法通過審查。前兩項與最後一項屬於傳統合規基礎設施,中間兩項則是鏈上資料發揮關鍵作用之處。
1. 註冊與牌照。 在服務客戶之前,交易所必須向其主管機關進行註冊。在美國,這意味著須向FinCEN註冊為貨幣服務業務(money services business),並持有各州的貨幣傳輸牌照。歐盟的MiCA制度以及紐約的BitLicense各自增添了額外的授權程序。未經註冊而營運本身即構成違規,與日後任何反洗錢缺失無關。GENIUS法案(公法119-27)於2025年7月簽署成為法律,並將於2027年1月生效(待FinCEN制定相關規則),該法案將支付型穩定幣發行商納入《銀行保密法》的管轄範圍,因此處理穩定幣流動的交易所,如今與發行商本身同樣落入相同的反洗錢範疇之內。
2. 客戶盡職調查。 交易所必須識別其客戶、評估其風險,並對高風險關係採取強化盡職調查。身分驗證屬於這一支柱的範疇。它確認客戶所聲稱的身分是否屬實,但無法看見交易本身。一名客戶可以通過入駐審查,卻仍然發送一筆資金源自混幣器的存款,因為身分與資金流動是兩個不同的對象。
3. 交易監控。 交易所必須持續監控活動,以偵測可疑模式。在加密貨幣領域,這意味著要篩查其互動的地址以及觸及其錢包的交易,而不僅僅是客戶檔案。風險會在入駐之後持續變化,因此監控必須是持續且即時的。一個週一還清白的地址,可能在週四就與非法活動產生關聯;而一筆週五的存款,可能攜帶著三跳之前還乾淨、卻在源頭已被污染的資金。
4. 可疑交易報告。 當監控標記出看似洗錢或恐怖主義融資的活動時,交易所必須提交報告。在美國,這份報告稱為可疑活動報告(suspicious activity report)。其他司法管轄區則稱之為可疑交易報告(suspicious transaction report)。在美國,SAR的申報期限為自初次發現起30個日曆日內(若嫌疑人身分不明,則最長可達60日)。其他司法管轄區的期限則更為嚴格——香港要求在24小時內完成申報。報告必須包含足以說服審查員的充分證據。
5. 記錄保存。 交易所必須保留能證明其已履行前四項義務的記錄。根據美國《銀行保密法》,這意味著須保存客戶盡職調查檔案、監控日誌以及已提交的報告,為期五年。審查員會將缺失的記錄視為缺失的控管機制。保存期限的長度超過了客戶關係本身的存續期,因此即使錢包早已不再使用,這些日誌仍須可供長期審計。
| # | VASP義務 | 監管依據 | 鏈上監控涵蓋範圍 |
|---|---|---|---|
| 1 | 註冊與牌照 | FinCEN MSB(31 CFR Ch. X)、州級MTL、歐盟MiCA、紐約BitLicense | 機構層面(法律顧問) |
| 2 | 客戶盡職調查(身分識別) | FATF建議第10條(CDD) | 機構層面(CDD供應商) |
| 3 | 交易監控 | FATF建議第10條(持續性CDD)+ 第15條(針對VASP的風險導向方法)+ 第20條(STR) | Phalcon Compliance:KYA + KYT |
| 4 | 可疑交易報告 | FinCEN SAR/STR | Phalcon Compliance:跨多個主要司法管轄區的STR匯出 |
| 5 | 記錄保存 | BSA五年保存期限 | 由Phalcon Compliance的篩查日誌提供支援 |
這五項義務代表的是VASP的視角,描述交易所必須做什麼。它們與反洗錢計畫的內部支柱不同,後者涵蓋政策、指定合規官、培訓、獨立稽核,以及CDD計畫本身。那種「計畫」視角是另一個獨立的議題,留待另一篇文章討論。本文的焦點始終放在交易所必須履行的義務之上。
落實交易監控支柱
在這五項義務中,交易監控與可疑交易報告是兩項依賴鏈上資料、而銀行工具無法讀取的義務。Phalcon Compliance透過KYA與KYT涵蓋這兩項支柱,但並不提供CDD身分驗證、註冊或牌照相關建議,也不提供記錄保存基礎設施。其涵蓋範圍是監控與篩查這一層。
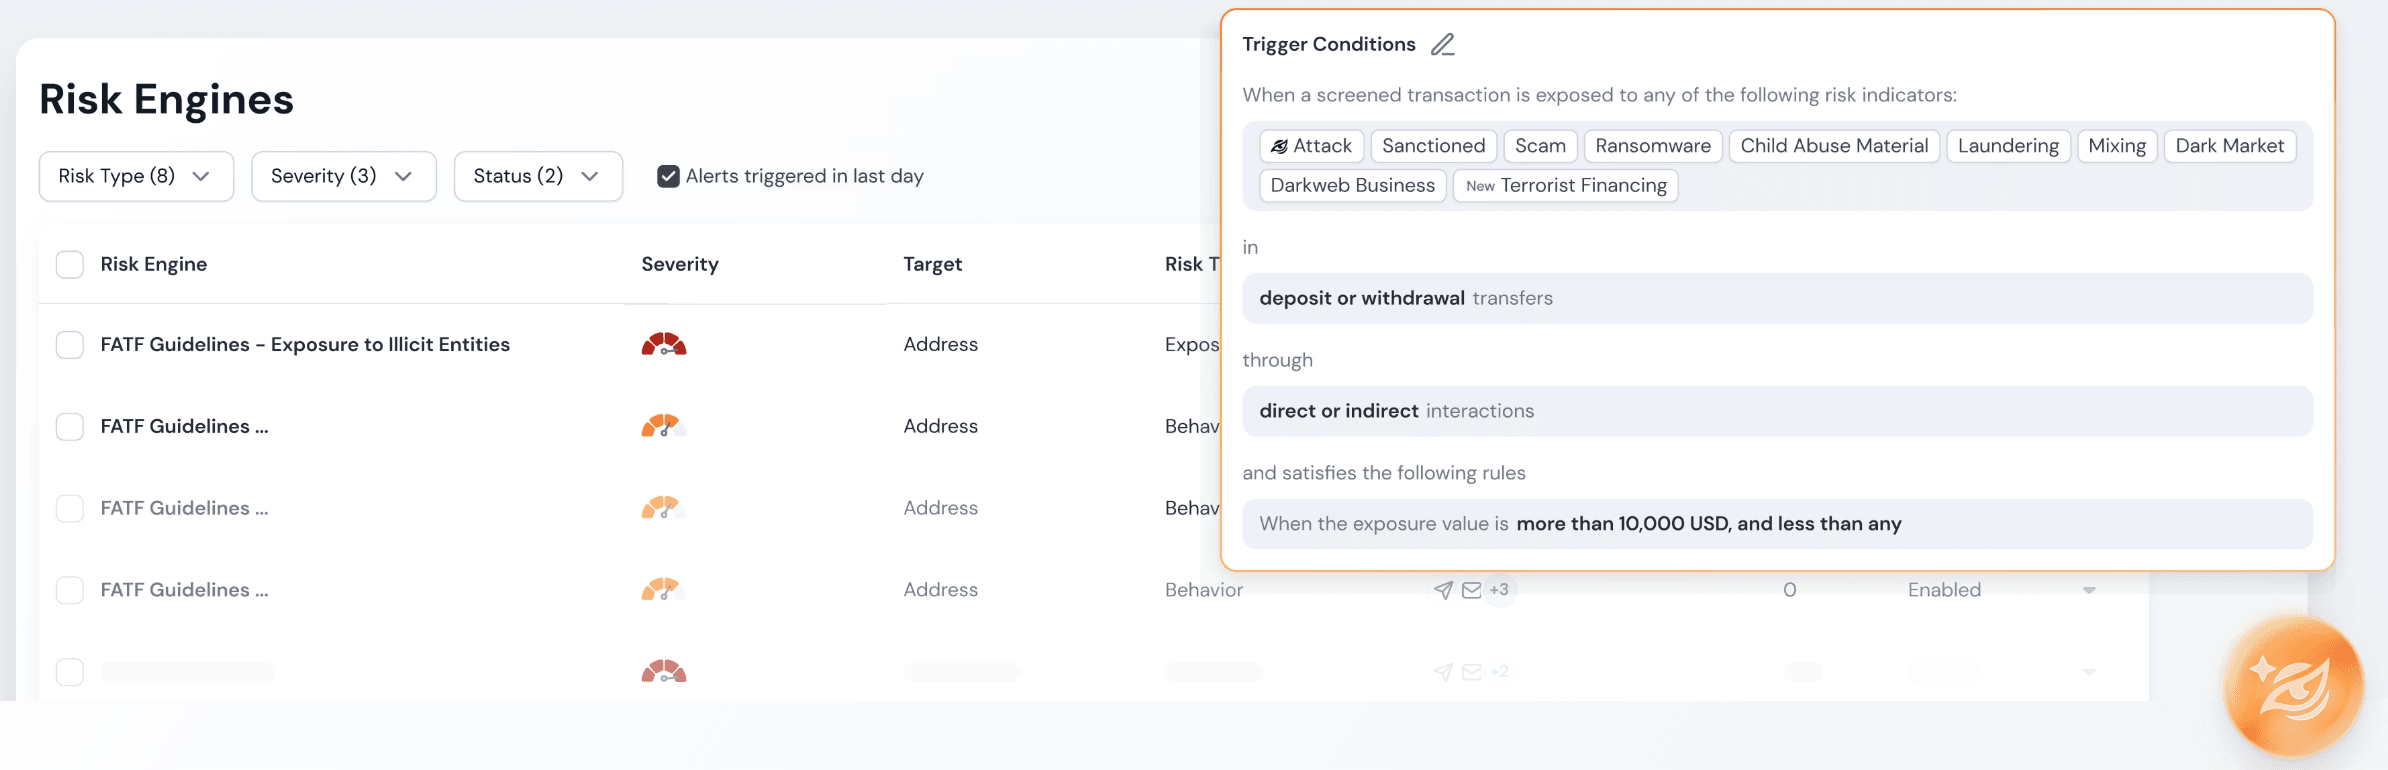
KYA(Know Your Address,了解你的地址)利用已標記的地址資料庫及其周邊的互動圖,篩查某個錢包地址的反洗錢與反恐融資風險。KYT(Know Your Transaction,了解你的交易)則篩查一筆交易內的每一筆代幣轉帳,沿存款或提款方向追蹤資金路徑,並給予風險等級。兩者共同回答兩個不同的問題:KYA回答的是「這個地址是什麼」,KYT回答的是「這筆交易做了什麼」。
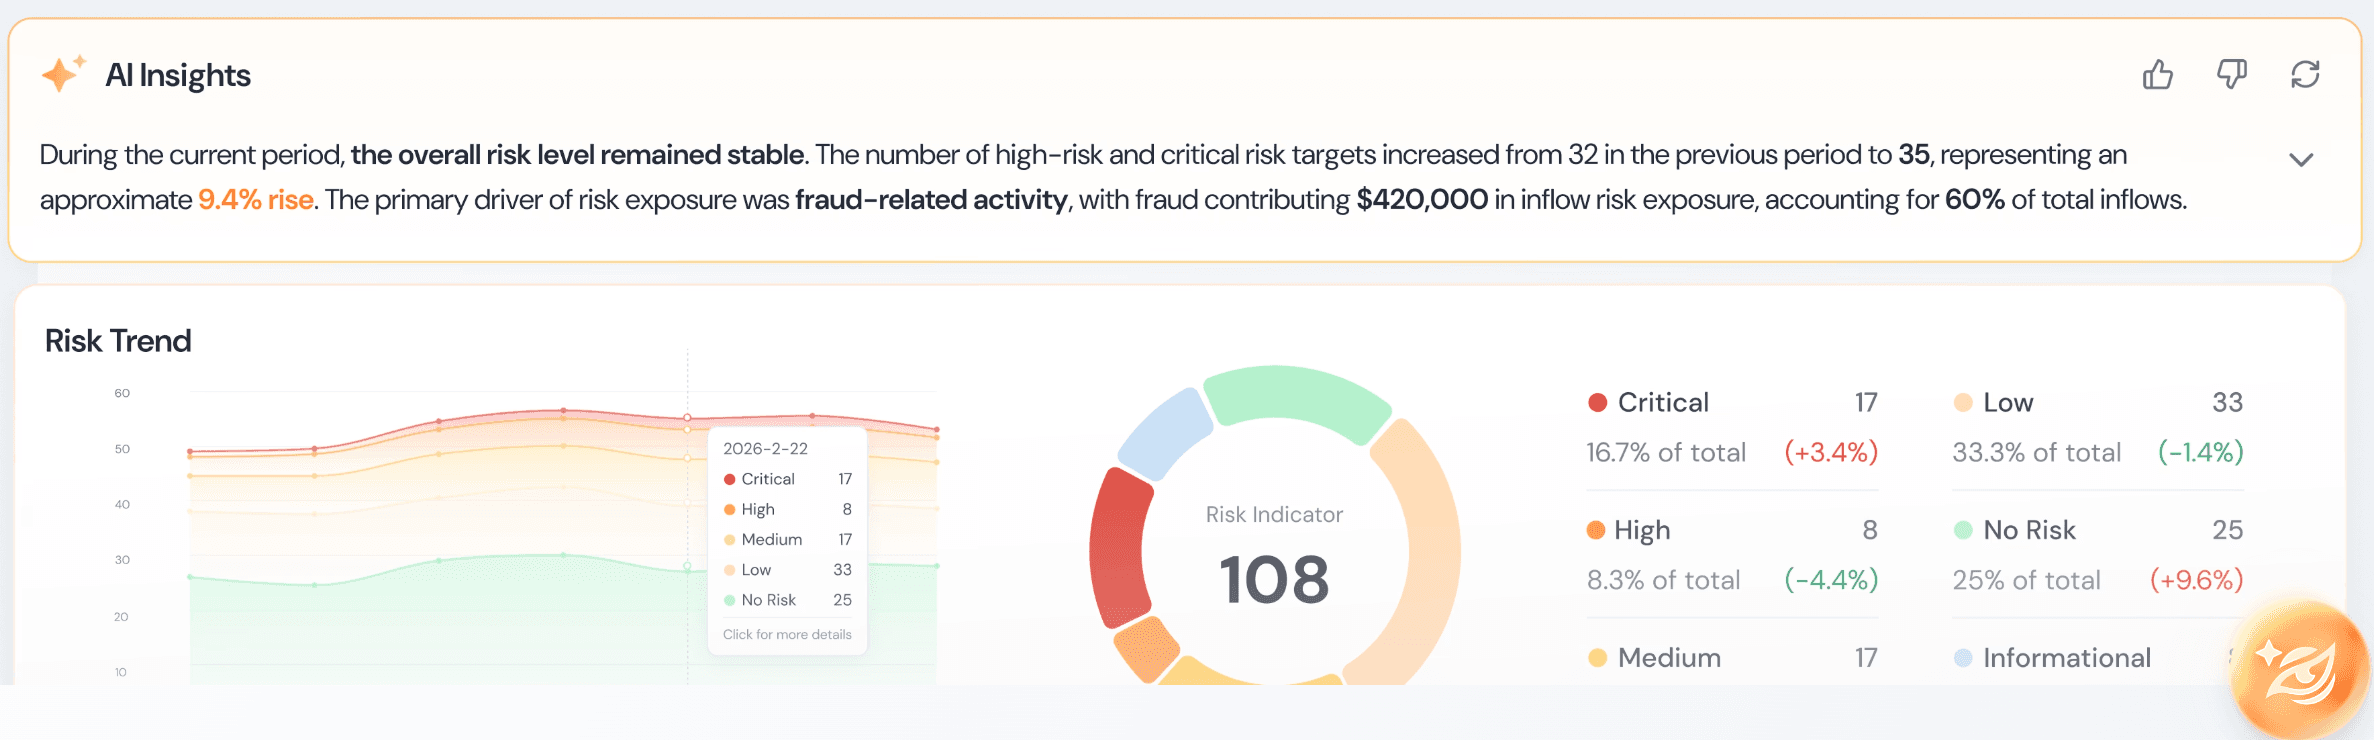
支撐這兩種篩查的風險引擎採用17項風險指標,涵蓋從「受制裁與恐怖主義融資」到「混幣」、「勒索軟體」以及「FATF灰色名單司法管轄區」等各方面。每一個被篩查的地址或轉帳,都會被歸入五個風險等級之一,從「嚴重」,依序經過「高」、「中」、「低」,到「無風險」。這些等級皆可自訂,讓團隊可以將每一層級對應到自身的內部政策與風險偏好。系統內建基於FATF指引的預設引擎,開箱即可使用,也可依交易所的風險導向方法進行編輯調整。
當篩查標記出一筆轉帳時,警示會透過團隊選定的通知渠道發出。分析人員確認風險暴露後,即可為該筆轉帳匯出可疑交易報告,並在篩查時即指定存款或提款方向。該報告與主要司法管轄區的監管要求保持一致,並可透過特定地區的範本匯出,以供直接申報。匯出的STR即是報告支柱的證據,而篩查日誌則為記錄保存支柱提供支援。一套工具,即可完成兩項義務。
BlockSec未涵蓋的三項支柱屬於傳統合規基礎設施。交易所需自行從法律顧問處取得註冊服務,從CDD供應商處取得身分驗證服務,並從記錄系統處取得記錄保存服務。監控與報告這兩項支柱,正是鏈上原生工具能夠發揮價值之處,因為這兩項支柱所需處理的資料本就存在於鏈上。若想了解KYT如何在交易所交易生命週期中運作的操作指南,請參閱KYT Compliance指南。
從框架邁向行動
定義只是起點,而非終點。當合規團隊能夠明確列出VASP的五項義務後,下一步便是去落實它們。有兩條路徑可供參考。若想閱讀完整的反洗錢合規框架,以及支援監控支柱的平台,請造訪Phalcon Compliance。若想從定義走向交易所的實際部署,請參考加密貨幣交易所KYT合規實作指南。
北美交易所應優先權衡FinCEN MSB註冊與州級貨幣傳輸牌照這一層,因為未經註冊而營運本身即構成獨立的違規行為。監控與報告支柱則緊隨其後,而這兩者正是會隨著鏈上交易量而擴展的部分。
常見問題
什麼是加密貨幣交易所的反洗錢合規? 它是交易所必須持續履行的五項VASP義務:註冊與牌照、客戶盡職調查、交易監控、可疑交易報告,以及記錄保存。
這五項VASP義務與反洗錢計畫的五大支柱是同一件事嗎? 不是。VASP義務指的是交易所必須做什麼,而反洗錢計畫的支柱則是其合規部門的建構方式。本文所探討的是義務層面。
KYC算是一項獨立的義務嗎? 不算。身分驗證是客戶盡職調查支柱內的一個步驟,它確認的是客戶的身分,而不會篩查交易本身。
鏈上監控涵蓋哪些義務? 交易監控與可疑交易報告。地址與交易篩查會讀取鏈上資料,而匯出的STR即是該報告。
美國交易所必須保存反洗錢記錄多久? 根據《銀行保密法》,須保存五年。保存範圍涵蓋客戶盡職調查檔案、監控日誌,以及已提交的報告。