Un oficial de cumplimiento en una casa de cambio de EE. UU. abre la carta del examinador. Los hallazgos se repiten cada ciclo. El monitoreo solo se ejecutó en la incorporación. Los reportes de actividad sospechosa se presentaron con retraso. La renovación de la licencia se estancó por vacíos en el registro. El cumplimiento de AML para una casa de cambio de criptomonedas no es una sola tarea. Es un conjunto de cinco obligaciones que un proveedor de servicios de activos virtuales, o VASP, debe ejecutar de forma continua. Si se pierde cualquier capa, la licencia, los socios bancarios, o ambos, quedan bajo presión.
Qué significa el cumplimiento de AML para una casa de cambio de criptomonedas
El cumplimiento de AML para una casa de cambio de criptomonedas es el conjunto de obligaciones contra el lavado de dinero y contra el financiamiento del terrorismo que un VASP debe cumplir para operar legalmente. Las obligaciones están establecidas por las Recomendaciones del GAFI para activos virtuales y, en Estados Unidos, por las reglas de negocios de servicios monetarios de FinCEN. La casa de cambio es responsable de las cinco capas, no solo de la verificación del cliente en la incorporación.
Un VASP es la etiqueta regulatoria para cualquier entidad que intercambie, transfiera o custodie activos virtuales para clientes. Una casa de cambio lleva esa etiqueta desde el momento en que lista un par de tokens. Sus obligaciones de AML no son una copia del programa de un banco. Se apoyan sobre direcciones y transacciones on-chain que se mueven en segundos, a través de cadenas, y a menudo mediante mezcladores.
Esa velocidad cambia la naturaleza del trabajo. Un banco examina un pago contra una lista de nombres y una base de datos de contrapartes. Una casa de cambio examina un depósito que pudo haber pasado por un mezclador tres saltos atrás, y la exposición solo aparece cuando se rastrea la ruta de los fondos. El expediente del cliente no lleva esa señal. La cadena sí. Por eso una de las cinco obligaciones, el monitoreo de transacciones, no tiene un equivalente del lado bancario a la misma velocidad y debe leer la cadena misma.
Este artículo define el marco y se mantiene en el qué. El cómo operativo, el flujo de trabajo de verificación y la exportación de reportes se encuentran en una guía de implementación separada. Para conocer el estándar global que define la etiqueta VASP y sus obligaciones, consulte la guía del GAFI sobre activos virtuales.
Las cinco obligaciones centrales de VASP explicadas
El marco tiene cinco obligaciones. Cada una corresponde a una Recomendación del GAFI y, para las casas de cambio de EE. UU., a una regla de FinCEN. Un programa de cumplimiento que cubre solo algunas de ellas falla en el examen. Las dos primeras y la última son infraestructura de cumplimiento tradicional. Las dos del medio son donde los datos on-chain hacen el trabajo pesado.
1. Registro y licencias. Antes de atender a clientes, una casa de cambio debe registrarse ante su autoridad competente. En Estados Unidos eso significa registrarse como negocio de servicios monetarios ante FinCEN y contar con licencias estatales de transmisor de dinero. El régimen MiCA de la UE y la BitLicense de Nueva York añaden sus propios pasos de autorización. Operar sin registro es en sí mismo una violación, separada de cualquier falla posterior en AML. La Ley GENIUS (Ley Pública 119-27), firmada como ley en julio de 2025 y con vigencia en enero de 2027 pendiente de reglamentación de FinCEN, coloca a los emisores de stablecoins de pago bajo la Ley de Secreto Bancario, por lo que las casas de cambio que manejan flujos de stablecoins ahora se encuentran dentro del mismo perímetro de AML que los propios emisores.
2. Debida diligencia del cliente. La casa de cambio debe identificar a sus clientes, evaluar su riesgo y aplicar debida diligencia reforzada a las relaciones de mayor riesgo. La verificación de identidad se encuentra dentro de este pilar. Confirma quién dice ser el cliente. No observa la transacción. Un cliente puede aprobar la incorporación y aun así enviar un depósito cuyos fondos se originaron en un mezclador, porque la identidad y el flujo de fondos son objetos distintos.
3. Monitoreo de transacciones. La casa de cambio debe monitorear la actividad continua en busca de patrones sospechosos. En cripto esto significa examinar las direcciones con las que interactúa y las transacciones que tocan sus billeteras, no solo el expediente del cliente. El riesgo se mueve después de la incorporación, por lo que el monitoreo debe ser continuo y en tiempo real. Una dirección aprobada el lunes puede vincularse a actividad ilícita para el jueves, y un depósito del viernes puede transportar fondos que estaban limpios tres saltos atrás y se contaminaron en el origen.
4. Reporte de transacciones sospechosas. Cuando el monitoreo marca actividad que parece lavado de dinero o financiamiento del terrorismo, la casa de cambio debe presentar un reporte. En Estados Unidos, la presentación es un reporte de actividad sospechosa. Otras jurisdicciones lo llaman reporte de transacción sospechosa. En Estados Unidos, la ventana de presentación del SAR es de 30 días naturales desde la detección inicial (hasta 60 si el sospechoso no está identificado). Otras jurisdicciones son más estrictas: Hong Kong exige presentarlo dentro de 24 horas. El reporte debe llevar suficiente evidencia para satisfacer a un examinador.
5. Conservación de registros. La casa de cambio debe conservar los registros que demuestren que cumplió las primeras cuatro obligaciones. Bajo la Ley de Secreto Bancario de EE. UU. eso significa mantener expedientes de debida diligencia, registros de monitoreo y reportes presentados durante cinco años. Los examinadores tratan los registros faltantes como un control faltante. El período de retención supera la relación con el cliente, por lo que los registros deben ser auditables mucho después de que la billetera haya desaparecido.
| # | Obligación VASP | Base regulatoria | Cobertura de monitoreo on-chain |
|---|---|---|---|
| 1 | Registro y licencias | FinCEN MSB (31 CFR Ch. X), MTL estatal, MiCA de la UE, BitLicense de NY | Institución (asesoría legal) |
| 2 | Debida diligencia del cliente (identidad) | Rec. 10 del GAFI (CDD) | Institución (proveedor de CDD) |
| 3 | Monitoreo de transacciones | Rec. 10 del GAFI (CDD continua) + Rec. 15 (enfoque basado en riesgo para VASP) + Rec. 20 (STR) | Phalcon Compliance: KYA + KYT |
| 4 | Reporte de transacciones sospechosas | FinCEN SAR / STR | Phalcon Compliance: exportación de STR en múltiples jurisdicciones clave |
| 5 | Conservación de registros | Retención de 5 años bajo la BSA | El registro de verificación de Phalcon Compliance lo alimenta |
Las cinco obligaciones son la perspectiva del VASP. Describen lo que la casa de cambio debe hacer. Difieren de los pilares internos de un programa de AML, que cubren políticas, un oficial de cumplimiento designado, capacitación, auditoría independiente y el propio programa de CDD. Esa perspectiva del programa es una pregunta separada para otra lectura. Aquí el enfoque se mantiene en las obligaciones que la casa de cambio debe cumplir.
Cómo abordar el pilar del monitoreo de transacciones
De las cinco obligaciones, el monitoreo de transacciones y el reporte de transacciones sospechosas son las dos que dependen de datos on-chain que una casa de cambio no puede leer con herramientas bancarias. Phalcon Compliance cubre estos dos pilares con KYA y KYT. No proporciona verificación de identidad para CDD, asesoría sobre registro o licencias, ni infraestructura de conservación de registros. El alcance es la capa de monitoreo y verificación.
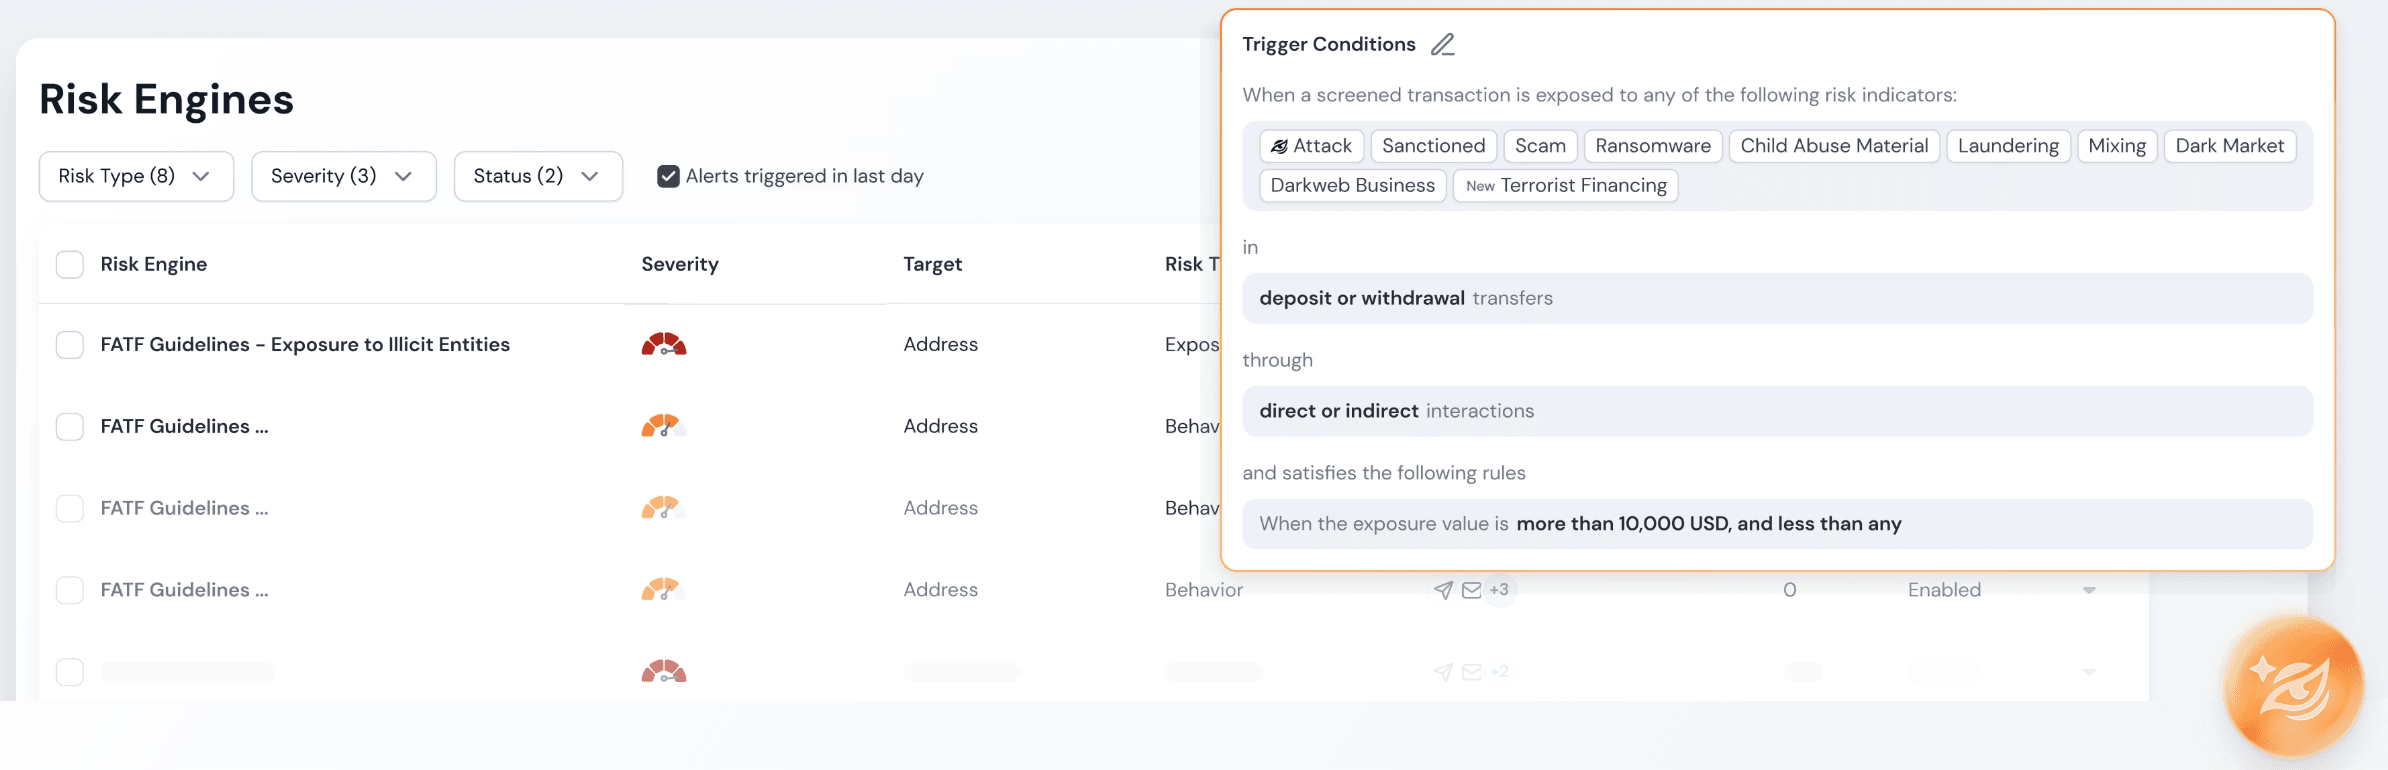
KYA, o Know Your Address, examina una dirección de billetera en busca de riesgo de AML y CFT utilizando una base de datos de direcciones etiquetadas y el grafo de interacciones a su alrededor. KYT, o Know Your Transaction, examina cada transferencia de tokens dentro de una transacción, rastrea la ruta de los fondos en la dirección de depósito o retiro, y asigna un nivel de riesgo. Juntos responden dos preguntas distintas. KYA responde qué es la dirección. KYT responde qué hace la transacción.
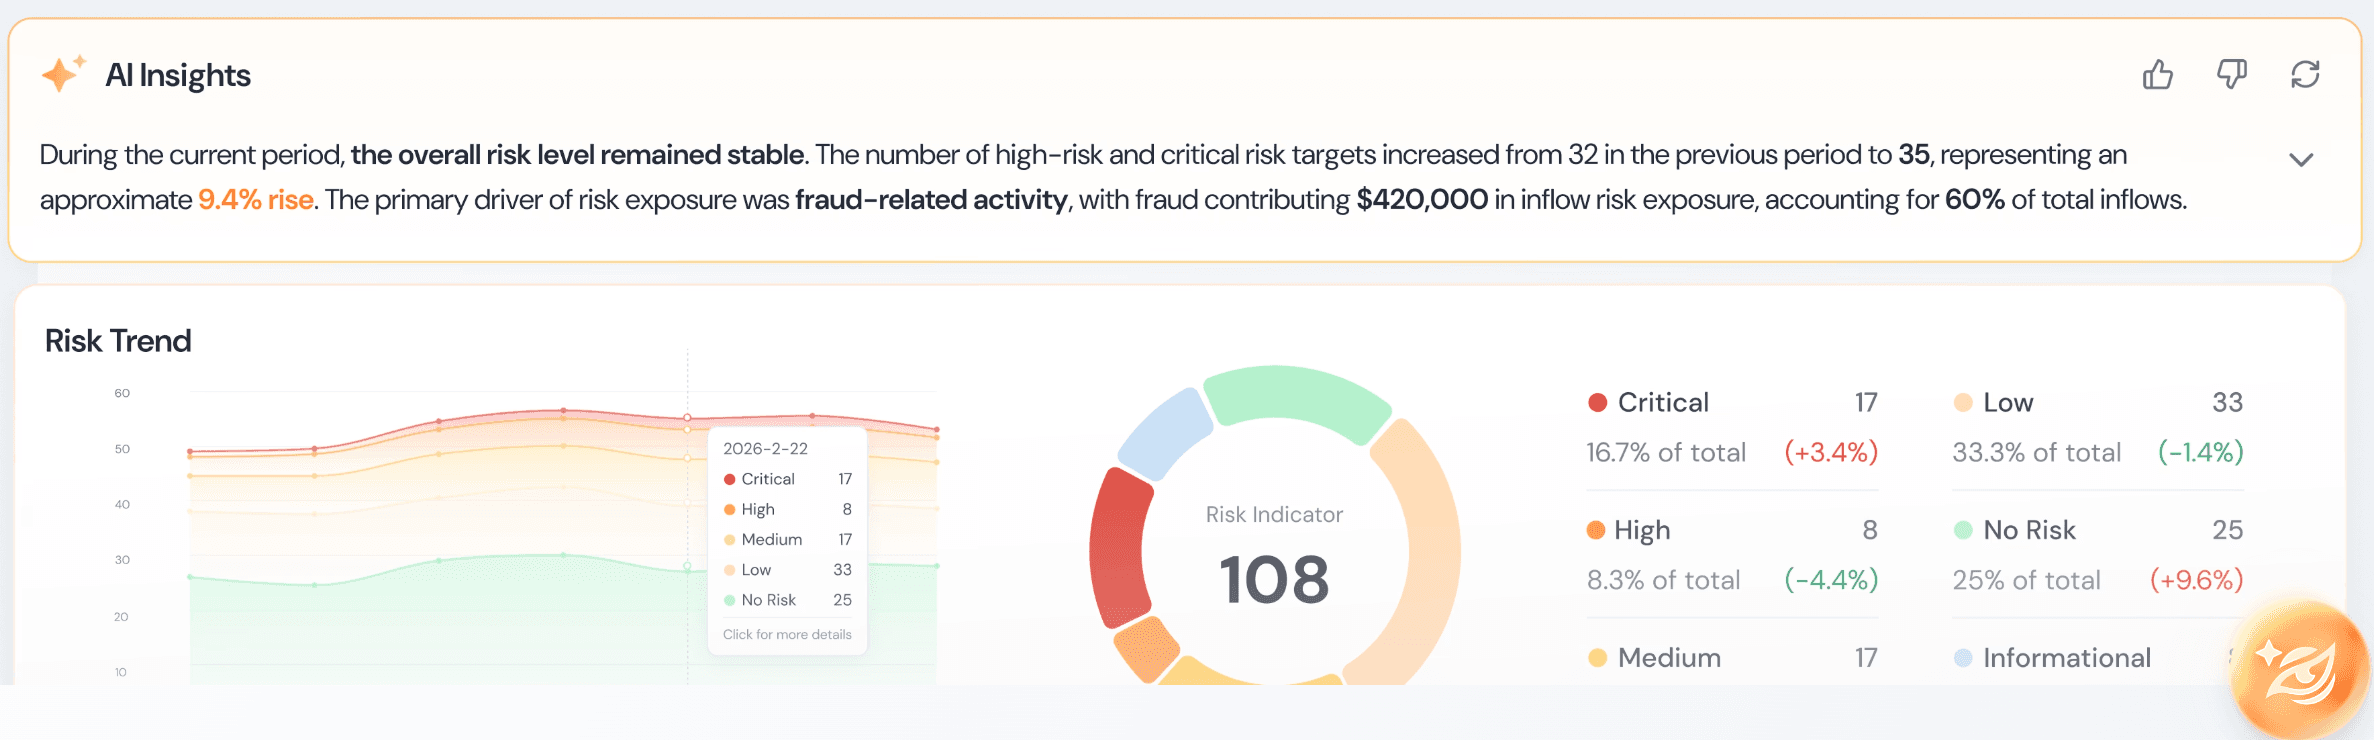
El motor de riesgo detrás de ambas verificaciones utiliza 17 indicadores de riesgo, desde Sancionado y Financiamiento del Terrorismo hasta Mezcla, Ransomware y Jurisdicción en la Lista Gris del GAFI. Cada dirección o transferencia examinada cae en uno de cinco niveles de riesgo, desde Crítico, pasando por Alto, Medio y Bajo, hasta Sin Riesgo. Los niveles son configurables, de modo que cada equipo mapea cada nivel a su propia política interna y apetito de riesgo. Los motores predeterminados, basados en la guía del GAFI, vienen listos para usar y pueden editarse para ajustarse al enfoque basado en riesgo de la casa de cambio.
Cuando una verificación marca una transferencia, se dispara una alerta a través de los canales que el equipo haya elegido. El analista confirma la exposición y exporta un reporte de transacción sospechosa para esa transferencia, con la dirección de depósito o retiro especificada en el momento de la verificación. Ese reporte está alineado con las principales jurisdicciones regulatorias y puede exportarse mediante una plantilla específica de la región para su presentación directa. El STR exportado es la evidencia del pilar de reporte. El registro de verificación alimenta el pilar de conservación de registros. Una sola herramienta cierra dos obligaciones.
Los tres pilares que BlockSec no cubre son infraestructura de cumplimiento tradicional. Una casa de cambio obtiene el registro de asesoría legal, la verificación de identidad de un proveedor de CDD, y la retención de registros de un sistema de registros. Los pilares de monitoreo y reporte son donde las herramientas nativas on-chain se ganan su lugar, porque los datos sobre los que esos pilares deben actuar viven en la cadena. Para la guía operativa de cómo funciona KYT a lo largo del ciclo de vida de una transacción de casa de cambio, consulte la guía de KYT Compliance.
Del marco a la acción
Una definición es el punto de partida, no el destino. Una vez que un equipo de cumplimiento puede nombrar las cinco obligaciones de VASP, el siguiente paso es ejecutarlas. Dos caminos ayudan. Para leer el marco completo de cumplimiento de AML y la plataforma detrás del pilar de monitoreo, visite Phalcon Compliance. Para pasar de la definición a la implementación en una casa de cambio, siga la guía de implementación de cumplimiento KYT para casas de cambio de criptomonedas.
Las casas de cambio norteamericanas deben priorizar primero la capa de registro como MSB ante FinCEN y la licencia estatal de transmisor de dinero, ya que operar sin ella es una violación independiente. Los pilares de monitoreo y reporte vienen después, y son los que escalan con el volumen on-chain.
Preguntas frecuentes
¿Qué es el cumplimiento de AML para una casa de cambio de criptomonedas? Es el conjunto de cinco obligaciones de VASP que una casa de cambio debe ejecutar de forma continua: registro y licencias, debida diligencia del cliente, monitoreo de transacciones, reporte de transacciones sospechosas, y conservación de registros.
¿Son las cinco obligaciones de VASP lo mismo que los cinco pilares de un programa de AML? No. Las obligaciones de VASP son lo que la casa de cambio debe hacer. Los pilares del programa de AML son cómo se construye su departamento de cumplimiento. Este artículo cubre las obligaciones.
¿Cuenta el KYC como una obligación separada? No. La verificación de identidad es el paso dentro del pilar de debida diligencia del cliente. Confirma quién es el cliente. No examina la transacción.
¿Qué obligaciones cubre el monitoreo on-chain? El monitoreo de transacciones y el reporte de transacciones sospechosas. La verificación de direcciones y transacciones lee la cadena, y el STR exportado es el reporte.
¿Cuánto tiempo debe conservar una casa de cambio de EE. UU. los registros de AML? Cinco años bajo la Ley de Secreto Bancario. La retención cubre los expedientes de CDD, los registros de monitoreo y los reportes presentados.