A conformidade cripto para VASP se apoia em cinco obrigações: diligência do cliente, monitoramento de transações, manutenção de registros, relato de atividades suspeitas e triagem de sanções. Se você opera um prestador de serviços de ativos virtuais (exchange, custodiante, plataforma de pagamento), essas cinco são a estrutura contra a qual todo regulador vai avaliá-lo. Nenhuma jurisdição reduz essas exigências porque sua equipe de compliance tem apenas duas pessoas. O que um VASP pequeno pode controlar é a sequência: quais obrigações se estabilizam primeiro, quais ferramentas carregam qual carga e como é o "concluído" para cada uma. Esta lista de verificação mapeia todas as cinco obrigações às suas ferramentas e define uma ordem de construção para o primeiro trimestre que uma equipe reduzida pode realmente executar.
Pelo Que os VASPs São Responsáveis
Removendo o acrônimo, as obrigações são concretas: conheça seus clientes, observe suas transações, mantenha os registros, envie os relatórios, faça a triagem contra sanções. O conjunto não é um menu: os reguladores tratam-nas como um programa integrado, e falhas em uma se manifestam como falhas em todas. Um prestador de serviços de ativos virtuais é qualquer empresa que troca, transfere, custodia ou administra ativos virtuais para terceiros; as obrigações se aplicam à atividade, não ao rótulo da licença.
As obrigações não escalam com o número de funcionários. Equipes e ferramentas de compliance de nível empresarial carregam um peso orçamentário que uma plataforma de duas pessoas não consegue igualar, então em plataformas pequenas as obrigações ficam mal atendidas em vez de desaparecerem. A exposição também não diminui: uma plataforma pequena recebe os mesmos rendimentos de phishing, carteiras vinculadas a hacks e interações com entidades sancionadas que uma grande recebe.
O que muda em pequena escala é qual falha dói primeiro. O monitoramento e o relato quebram primeiro, com filas de alertas que ninguém consegue triar e registros que ninguém tem tempo de estruturar, porque são as obrigações com volume contínuo. A lista de verificação abaixo leva em conta essa ordem de falha.
As Cinco Obrigações, Mapeadas para Ferramentas
As obrigações do VASP se mapeiam para categorias de ferramentas: plataformas de triagem via API carregam o monitoramento, enquanto ferramentas de identidade e de mensagens de transferência cobrem o restante. O mapeamento importa porque nenhuma categoria de ferramenta única cobre as cinco obrigações, e fingir que alguma cobre é como plataformas terminam com uma lacuna de monitoramento disfarçada de programa de compliance. A tabela abaixo é a versão honesta: cada obrigação, o que a cumpre e qual categoria de ferramenta realmente faz o trabalho.
| Obrigação | O que ela exige | Cumprimento comum | Categoria de ferramenta que a carrega |
|---|---|---|---|
| Diligência do cliente | Saber quem você atende; avaliar risco no cadastro | Fluxos de verificação de identidade; questionários de risco | Fornecedores de verificação de identidade e fluxos internos (verificações de identidade são uma disciplina distinta da triagem on-chain) |
| Monitoramento de transações | Observar fluxos para sinais de risco; alertar sobre exposição | APIs de triagem em tempo real; alertas baseados em regras | APIs de triagem on-chain (a camada on-chain) |
| Manutenção de registros | Reter registros de triagem e de decisões | Trilhas de auditoria automatizadas; logs estruturados | Ferramentas de plataforma; ferramentas de triagem que registram automaticamente |
| Relato de atividades suspeitas | Estruturar e enviar relatórios dentro dos prazos | Fluxos de trabalho de envio com modelos; gestão de casos | Ferramentas e processo de relato; a triagem alimenta as evidências |
| Triagem de sanções | Fazer triagem de contrapartes contra listas de designação | Triagem baseada em listas e em rótulos | APIs de triagem on-chain com inteligência rotulada |
Três observações de limite que a tabela codifica. A verificação de identidade da diligência do cliente (verificação de documentos, prova de vida, resolução de identidade) é uma disciplina distinta, tratada por fornecedores de verificação de identidade ou pelos próprios fluxos da plataforma; as ferramentas de triagem on-chain a complementam em vez de substituí-la. As obrigações de informação de transferência, nas jurisdições que as impõem, são carregadas por ferramentas dedicadas de mensagens de transferência, novamente uma categoria separada. E a triagem de PEP — verificações baseadas em nome contra dados de pessoas politicamente expostas — é igualmente uma disciplina própria com fornecedores dedicados; a triagem on-chain carrega a metade referente a sanções e exposição ilícita dessa linha, não a metade de PEP. A base do FATF para o conjunto de obrigações dos VASPs é a Recomendação 15 com sua Nota Interpretativa, e a Recomendação 16 — os padrões para ativos virtuais e a travel rule — não as recomendações de PEP, que regem uma obrigação diferente.
Onde as Equipes de VASPs Pequenos Realmente Quebram
O ponto de quebra para equipes reduzidas é o pipeline de monitoramento para relato, e ele quebra por razões aritméticas: o volume de alertas escala com o número de clientes, a capacidade dos analistas não. Envios montados manualmente — reunindo evidências, reconstruindo linhas do tempo, formatando a narrativa — podem consumir uma manhã inteira cada um com a equipe reduzida. Esse teto de vazão transforma um trimestre movimentado em um backlog, e um backlog em relatórios não enviados. Altas taxas de falsos positivos no monitoramento de transações agravam a aritmética: quando a maior parte da fila é ruído, a fila é a crise. Como a pontuação de risco explicável resolve esse ruído é abordado em um artigo dedicado.
A sequência de falha é previsível. O monitoramento é ativado; os alertas fluem; a equipe triagem o que consegue; a fila cresce; os envios ultrapassam os prazos; o registro do que foi sinalizado e por quê se fragmenta em planilhas. Nada nessa sequência é uma falha de política. É uma falha de capacidade, e falhas de capacidade têm respostas em ferramentas, não em políticas.
A manutenção de registros quebra da mesma forma. A obrigação é ser capaz de produzir, para qualquer cliente ou alerta dado, o que foi verificado, o que foi encontrado e o que foi decidido, meses depois, a qualquer momento. A montagem manual de registros nesse padrão não sobrevive a uma base de clientes em crescimento.
Uma Lista de Verificação Sequenciada Que Você Pode Executar Neste Trimestre
A ordem de construção do VASP executa primeiro a triagem de sanções, depois o monitoramento, e em terceiro lugar os modelos de relato, porque cada camada alimenta a próxima. A triagem, isoladamente, já captura as exposições mais difíceis, entidades designadas e endereços sinalizados, com o menor custo de integração. O monitoramento transforma verificações pontuais em cobertura contínua. O relato estruturado transforma a saída do monitoramento em envios que cumprem os prazos. Uma equipe reduzida que segue essa ordem termina o trimestre com as duas obrigações de maior risco automatizadas e a terceira com modelos prontos.
Três etapas em sequência, mais uma prática que ocorre ao longo de todo o processo:
-
Triagem de sanções primeiro. A integração via API é o esforço mais leve: uma chamada de triagem no cadastro e nos eventos de transação. O Phalcon Compliance faz a triagem de endereços contra mais de 600 milhões de endereços rotulados, com detecção de entidades sancionadas entre suas categorias; o caminho de entrada vai do nível gratuito, passando por pacotes de créditos, até uma assinatura conforme o volume cresce. Somente esse passo já coloca as exposições legais mais difíceis sob verificações automatizadas. A triagem de PEP não faz parte deste passo — verificações de PEP baseadas em nome são uma disciplina separada com fornecedores dedicados, e a triagem on-chain carrega a metade referente a sanções. A disciplina KYA por trás do lado do endereço é detalhada em um guia independente.
-
Monitoramento de transações em segundo lugar. Com a triagem ativa, o monitoramento a estende: observação contínua dos fluxos dos clientes em busca de transições de risco, como uma carteira limpa recebendo fundos expostos ou a formação de um vínculo com contraparte. O escalonamento de alertas mantém a fila dentro da capacidade dos analistas; o escalonamento é a diferença entre monitorar e se afogar.
-
Modelos de relato em terceiro lugar. Com o monitoramento produzindo alertas estruturados, os envios se tornam montagem em vez de autoria; a trilha de evidências já é gerada por máquina. Os envios se comprimem quando o registro de triagem é uma consulta em vez de uma reconstrução.
-
Automação de registros ao longo de tudo. Cada etapa acima registra sua própria trilha de auditoria quando construída sobre ferramentas de API; a obrigação de manutenção de registros é satisfeita como um subproduto em vez de um quarto projeto.
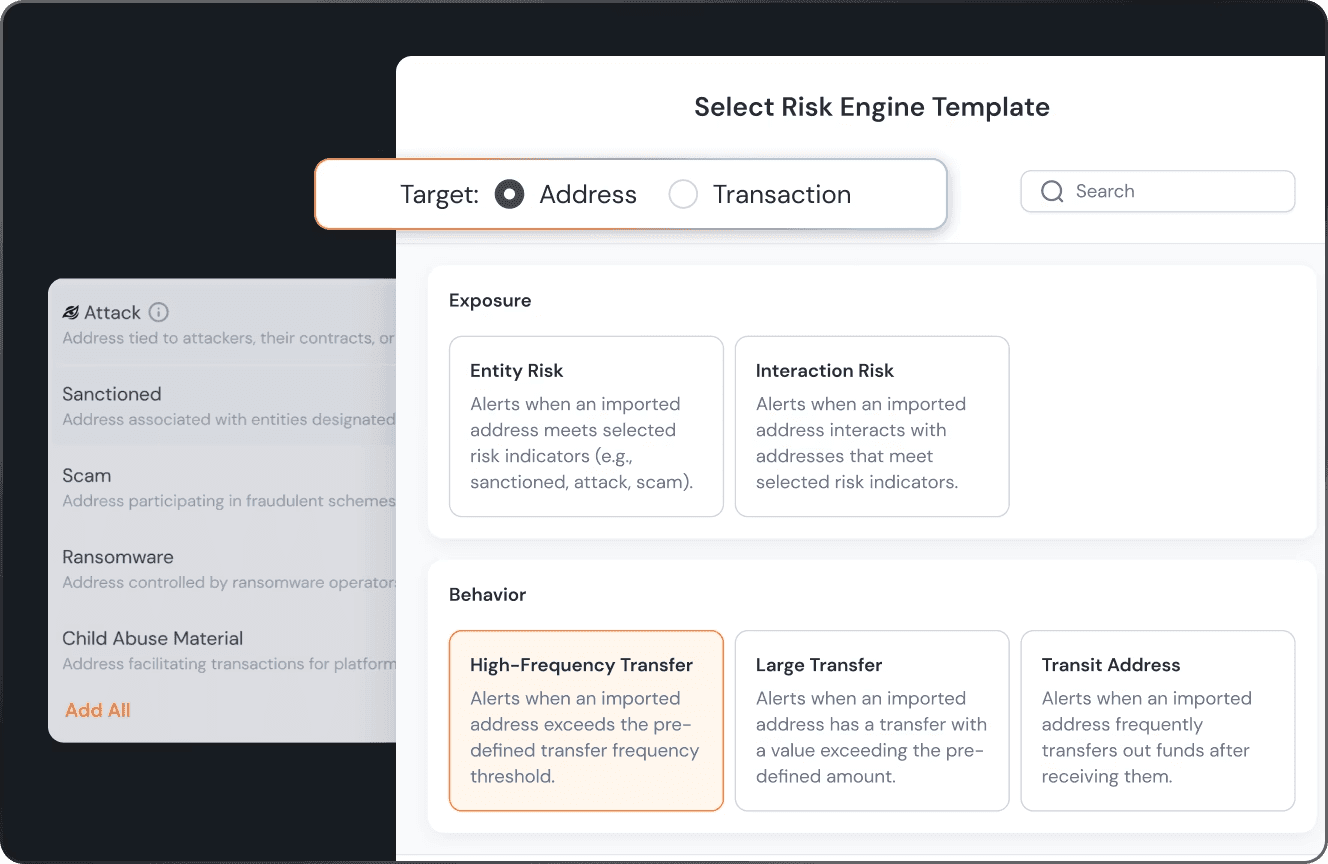
Para começar a etapa de triagem, abra o Phalcon Compliance e execute uma primeira triagem: comece no nível gratuito, adicione pacotes de créditos pré-pagos conforme o volume aumenta, e passe para um nível de assinatura quando a triagem se tornar rotina.
FAQ: Obrigações do VASP na Prática
Todo VASP precisa dos cinco controles no primeiro dia? No primeiro dia, não; é por isso que existe o sequenciamento. Mas as obrigações se aplicam com os clientes, não com o conforto: o primeiro cliente real traz obrigações de triagem imediatamente, e o monitoramento segue dentro da primeira fase de crescimento. O enquadramento honesto é que a sequência se comprime conforme o volume cresce; ela não espera pela prontidão.
Quais obrigações uma única ferramenta de API pode cobrir? Uma API de triagem on-chain cobre as camadas on-chain: triagem de sanções e risco, monitoramento de transações e as trilhas de auditoria que ambas geram. Ela não cobre a verificação de identidade (essa é uma disciplina separada com fornecedores dedicados) e não monta os envios, embora alimente-os com evidências. O Phalcon Compliance, por exemplo, carrega essas três camadas. Uma ferramenta que carrega bem três das cinco obrigações supera cinco ferramentas que as carregam mal.
Quais registros sobrevivem a uma visita de um regulador? A resposta em quatro partes: o que foi verificado, contra qual inteligência, o que foi encontrado e o que a política da plataforma fez com o resultado. As ferramentas de triagem produzem as três primeiras automaticamente; o registro de disposição é próprio da plataforma. Registros que exigem uma semana de montagem são registros que respondem perguntas tarde demais; a etapa de automação existe para que a resposta seja uma consulta, não um projeto. A regra de manutenção de registros do BSA estabelece o piso de retenção de cinco anos contra o qual os examinadores dos EUA testam; as ações de fiscalização do FinCEN mostram como é a fiscalização quando faltam registros.
Como equipes pequenas lidam com o volume de SARs? Estrutura em vez de número de funcionários. Envios com modelos, construídos sobre registros de triagem gerados por máquina, reduzem drasticamente o custo por envio; alertas escalonados mantêm a fila de revisão proporcional à capacidade. As equipes que sobrevivem ao volume tratam o relato como montagem: a evidência já existe, o modelo já existe, o analista está confirmando em vez de compor. O envio de várias horas é um problema de design de processo com uma solução conhecida.