Software de segurança blockchain cobre duas frentes: proteção contra ataques e o monitoramento de compliance que as operações exigem. A categoria se desenvolveu em torno da primeira frente, auditorias e detecção de vulnerabilidades, e a segunda frente chegou junto com a regulamentação. Compradores que tratam as duas como compras separadas terminam com inteligência duplicada e evidências desconectadas, enquanto compradores que entendem a sobreposição obtêm uma única camada que atende a ambas. Este guia aborda o que cada frente faz, onde elas se sobrepõem e como uma pilha combinada se encaixa. A frente de compliance é onde as obrigações de AML se aplicam.
O Que Cada Frente Cobre
| Frente | Protege contra | Ferramentas típicas |
|---|---|---|
| Prevenção de ataques | Exploits, código vulnerável, transações maliciosas | Auditoria, simulação, bloqueio de transações |
| Monitoramento de compliance | Exposição a fundos sancionados, roubados e ilícitos | Triagem, monitoramento, alertas, relatórios |
A frente de ataque atua antes e durante os incidentes: auditorias de código antes da implantação, simulação de transações para prever o que uma interação com contrato fará, bloqueio em tempo de execução para interromper um exploit em pleno andamento. A frente de compliance atua ao longo do ciclo de vida do relacionamento: triagem de contrapartes na entrada, monitoramento conforme o risco muda e reunião de evidências quando a atividade se intensifica. O FinCEN e as Recomendações do FATF enquadram as obrigações que a segunda frente atende, e essas obrigações são o próprio programa de AML on-chain.
Por Que Auditorias Não São a Linha de Chegada
Equipes de segurança que tratam as auditorias como a linha de chegada perdem a metade em tempo de execução da proteção. Uma auditoria é uma declaração pontual sobre o código; as operações acontecem continuamente. As exposições que causam dano em tempo de execução, uma contraparte se tornando sancionada, uma carteira recebendo fundos roubados, um endereço limpo entrando na órbita de um cluster de hack, são invisíveis para uma análise estática. Para equipes que compram uma única vez, a questão é se o monitoramento e a investigação são entregues na mesma camada de inteligência. A lição se repete em todo o setor: um projeto passa pela auditoria, é lançado e acumula exposição em tempo de execução que ninguém está observando. O monitoramento contínuo existe porque a alternativa é descobrir isso por meio de um incidente.
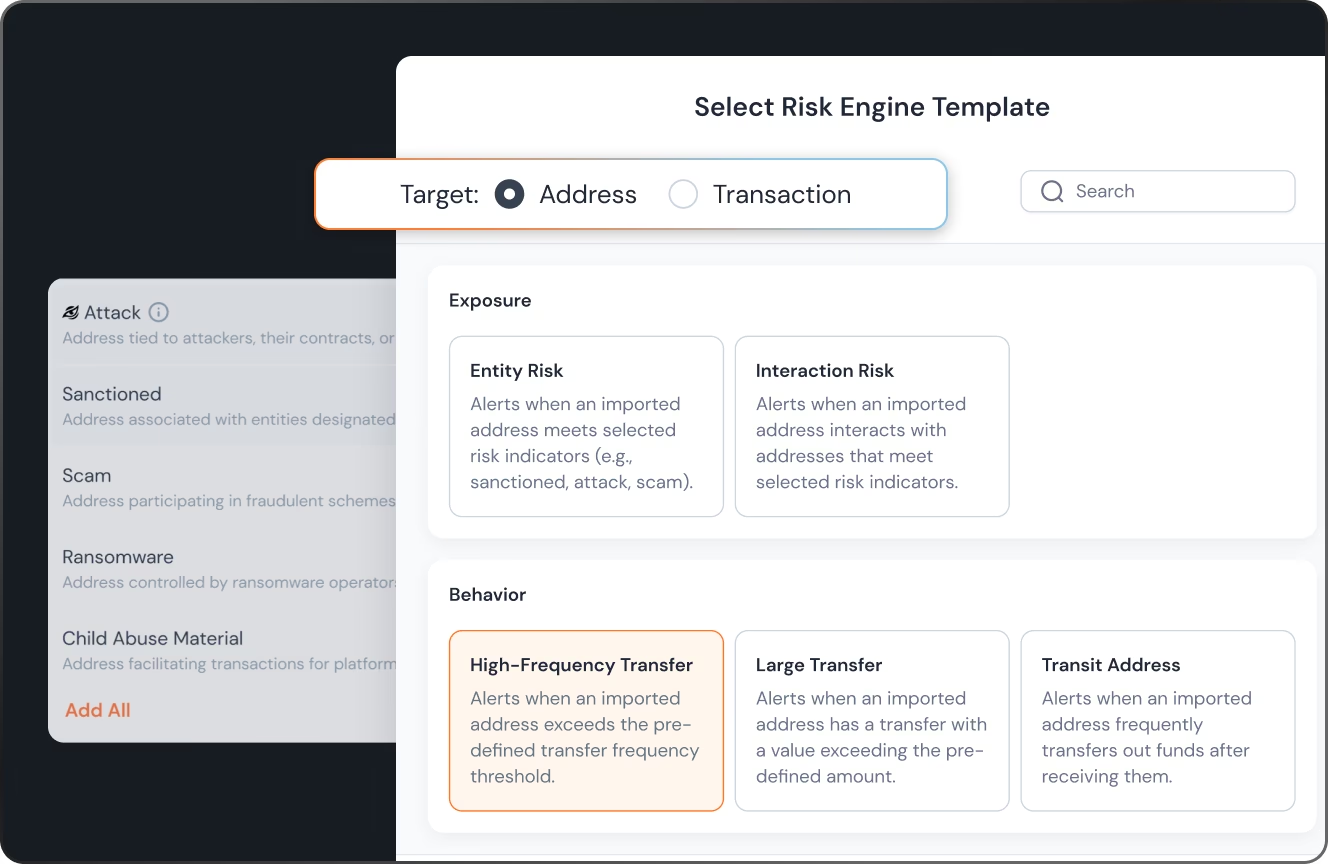
A frente de compliance fornece essa vigilância. As chamadas de triagem contra inteligência rotulada, executadas em nível de milissegundos para que possam se inserir em fluxos operacionais, avaliam o risco da contraparte conforme ele muda, em vez de como era no momento do onboarding. Segundo a BlockSec, o Phalcon Compliance mantém inteligência de endereços rotulados que abrange mais de 600 milhões de endereços, continuamente atualizada, e avalia mais de 200 sinais de risco por transação, que é a profundidade da qual a vigilância em tempo de execução depende.
A Sobreposição: Uma Camada de Inteligência, Duas Funções
A sobreposição é o insight de compra: ambas as frentes consomem a mesma inteligência subjacente. O rótulo que marca um endereço como uma operação de hacking serve à frente de ataque, bloqueando ou sinalizando a interação, e à frente de compliance, fazendo a triagem da contraparte. Quando o monitoramento e a investigação são entregues na mesma camada de inteligência, um alerta em uma delas carrega sua evidência para a outra sem a necessidade de reconstrução.
| Padrão de compra | Resultado |
|---|---|
| Dois fornecedores, duas camadas de inteligência | Custo duplicado, leituras conflitantes, evidências que precisam de reconciliação |
| Uma camada atendendo a ambas as frentes | Evidências compartilhadas, uma única visão de risco, a investigação herda o contexto do monitoramento |
Construída sobre uma única camada de inteligência, a pilha combinada mantém: prevenção para o código, monitoramento para o tempo de execução, investigação para as consequências, tudo baseado em uma única visão rotulada da cadeia. Agende uma demonstração do Phalcon Compliance e veja como a frente de compliance se apoia nessa única camada de inteligência; o guia de software de compliance cripto mapeia as obrigações que a frente de compliance carrega, e a comparação das seis plataformas de compliance mostra onde uma pilha combinada se posiciona.
Perguntas Frequentes: Software de Segurança Blockchain
Precisamos de ambas as frentes se não formos uma instituição financeira? Se você realiza transações on-chain com contrapartes que não verificou pessoalmente, a frente de compliance já é relevante; as obrigações seguem a atividade, não as licenças.
O monitoramento de compliance faz parte da segurança? Elas compartilham uma camada de inteligência, mas respondem a perguntas diferentes: a segurança pergunta se esta transação nos explora, o compliance pergunta se esta contraparte nos expõe. O Phalcon Compliance responde à segunda.
O que uma auditoria não cobre? Qualquer coisa que muda depois do relatório: risco da contraparte, designações, novas atribuições, exposição que se forma em tempo de execução.
Como as duas frentes compartilham evidências? Quando ambas se baseiam na mesma inteligência rotulada, cada alerta carrega sua base adiante, e as investigações começam a partir de evidências, em vez de do zero.