De acordo com a Bitget, um atacante escreveu comandos de retirada falsificados no sistema de carteiras da empresa em 24 de setembro de 2026, drenando cerca de US$ 387,5 milhões de suas carteiras hot e warm; cada stablecoin roubada foi trocada por tokens nativos em até 41 minutos, e os fundos estão agora sendo consolidados em BTC, principalmente através da THORChain. Os congelamentos publicamente visíveis somam cerca de US$ 840.000, ou 0,2% do valor roubado: a Tether e a Circle congelaram stablecoins deixadas ociosas em endereços do atacante, e a NEAR Intents afirma ter congelado cerca de US$ 503.000 durante a execução. Múltiplas partes relacionaram o ataque ao TraderTraitor, da Coreia do Norte, mas as sobreposições on-chain apontam mais diretamente para grupos de lavagem compartilhados do que para os mesmos atacantes.
1. O Que Aconteceu
Às 18h31 de 24 de setembro de 2026 (UTC; todos os horários abaixo estão em UTC), a carteira hot Ethereum da Bitget enviou 0,84 ETH e sua carteira hot TRON enviou 93 TRX. Segundo a Bitget, em uma transmissão em vivo posterior, tratava-se de duas transferências de teste feitas pelo atacante. Os valores estavam abaixo do limite de controle de risco e não acionaram nenhum alerta.
Grandes saídas começaram às 18h58. Às 19h05, o sistema de reconciliação da Bitget detectou uma grande discrepância, e os controles de risco bloquearam automaticamente todas as retiradas iniciadas por usuários na plataforma. Segundo a Bitget, no entanto, o atacante estava escrevendo comandos de retirada falsificados diretamente no sistema de carteiras, e as saídas continuaram. A última transferência ocorreu às 21h23, 2 horas e 52 minutos após as transferências de teste, e o painel de rastreamento da Bitget registrou 26 saídas bem-sucedidas no total. Às 21h44, a Bitget desligou as máquinas de assinatura e outros serviços de retirada de carteira.
Segundo a Bitget, o atacante explorou uma vulnerabilidade de dia zero em um produto de segurança de terceiros, roubou credenciais de rede interna com alto privilégio, escreveu comandos de retirada falsificados no sistema de carteiras, contornou as verificações de risco e excluiu os registros relacionados após cada transferência. A Bitget afirma que suas chaves privadas não foram comprometidas e que suas carteiras cold não foram afetadas. A perda foi inicialmente reportada em cerca de US$ 351,6 milhões e posteriormente revisada para cerca de US$ 387,5 milhões, após a adição de transferências em Zcash e TRON. Os registros do painel mostram 13 ativos roubados em 12 blockchains, sendo XRP a maior perda em uma única cadeia. A Bitget afirma que os saldos dos usuários não foram afetados e que a perda será cobrida pelo seu fundo de proteção ao usuário.
2. O Caminho da Lavagem
Com base no comportamento do atacante até agora, a lavagem tem três etapas principais: trocar ativos congeláveis por tokens nativos, consolidar ativos de diferentes cadeias em Bitcoin (com Ethereum como principal cadeia de trânsito) e, em seguida, mover BTC para misturadores ao longo do tempo.
A primeira etapa foi a mais rápida. Os ativos roubados incluíam cerca de US$ 75,48 milhões em USDT, USDC e USDT0, além de 3.000 XAUt, um token de ouro emitido pela Tether. Esses ativos possuem emissores centralizados, o que provavelmente explica por que o atacante lidou com eles primeiro. Cada um foi trocado por ETH ou AVAX em até 41 minutos após o roubo:
| Ativo | Quantidade roubada | Roubado às | Primeira troca | Todas trocadas | Recebido |
|---|---|---|---|---|---|
| Ethereum USDT | 34.751.168 | 18h58min59s | após 10 min | após 18 min | 12.876,76 ETH |
| Ethereum USDC | 12.852.046 | 19h01min23s | após 17 min | após 18 min | 4.761,74 ETH |
| Ethereum XAUt | 3.000,32 | 19h01min23s | após 23 min | após 28 min | 4.689,14 ETH |
| Arbitrum USDT0 | 19.668.852 | 19h01min20s | após 35 min | após 41 min | 7.111,24 ETH |
| Avalanche USDC | 8.204.679 | 20h55min07s | após 31 min | após 33 min | 740.684 AVAX |
As trocas passaram por canais comuns como UniswapX, Uniswap, 1inch e o recurso de troca integrado à carteira MetaMask. Todas foram concluídas antes de o CEO da Bitget publicar sobre o incidente publicamente às 21h30.
A segunda etapa começou em 24 de setembro, o dia do roubo, e, até 29 de setembro, já estava em andamento por quase cinco dias. Segundo o painel de rastreamento da Bitget (dados de 12h30 de 29 de setembro; salvo indicação em contrário, todos os dados do painel abaixo vêm do mesmo snapshot), toda transferência cross-chain atualmente em trânsito tem como destino BTC, e cerca de 90% delas, em valor, foram enviadas a partir de Ethereum.
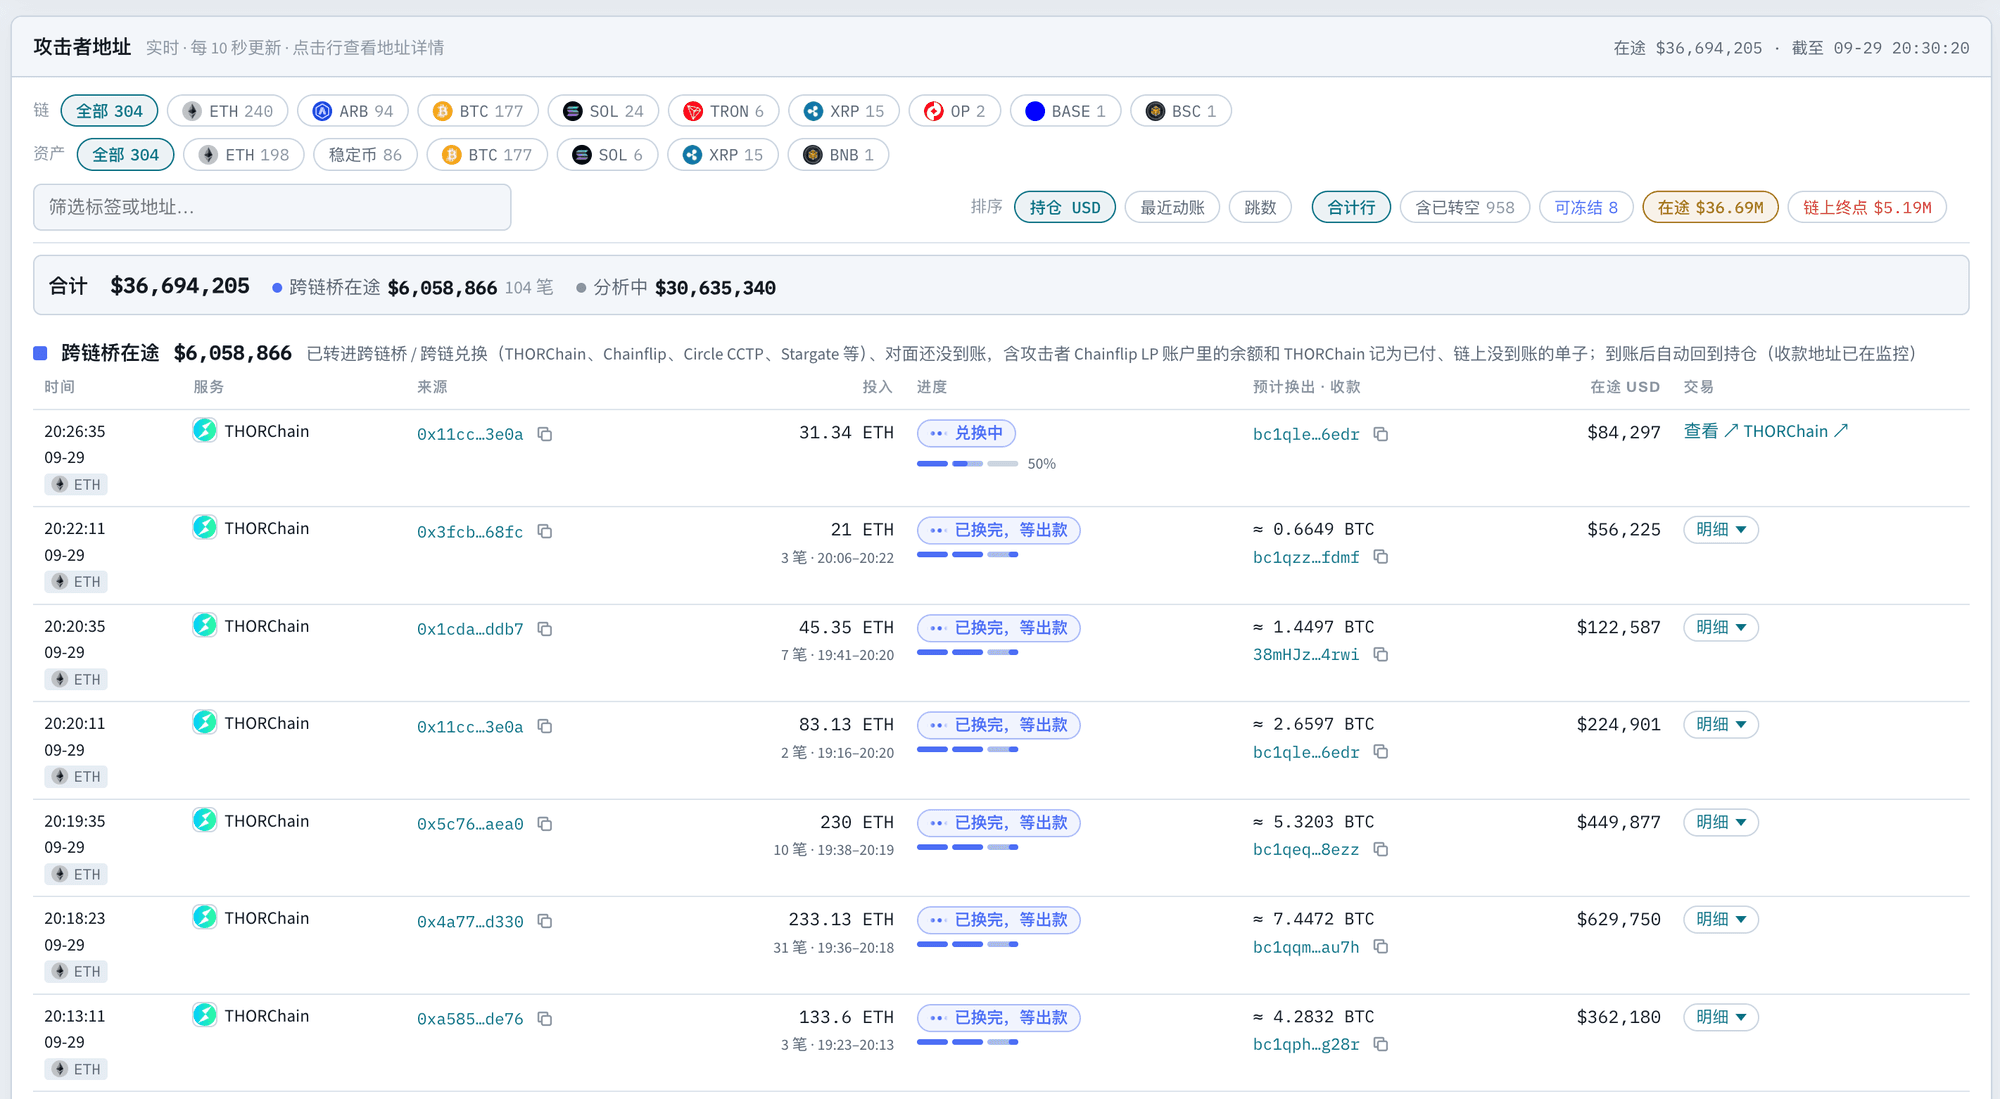
O principal canal para essa etapa é a THORChain, um protocolo de troca cross-chain. Os dados do painel mostram que o atacante enviou um total líquido de cerca de US$ 269 milhões para a THORChain (7.804 transações). Entre os serviços de troca cross-chain, a Chainflip vem em segundo lugar, com cerca de US$ 37,27 milhões. Observe que esses são valores de passagem: os mesmos fundos podem passar por vários canais, então os valores dos diferentes canais não devem simplesmente ser somados, e não representam o montante que já foi lavado.
A terceira etapa é o CoinJoin de Bitcoin, que mistura o bitcoin de muitos usuários em uma única transação e quebra o vínculo entre entradas e saídas. Até 29 de setembro, um total acumulado de cerca de US$ 3,94 milhões havia entrado no CoinJoin, ainda pequeno em relação às participações em BTC do atacante.
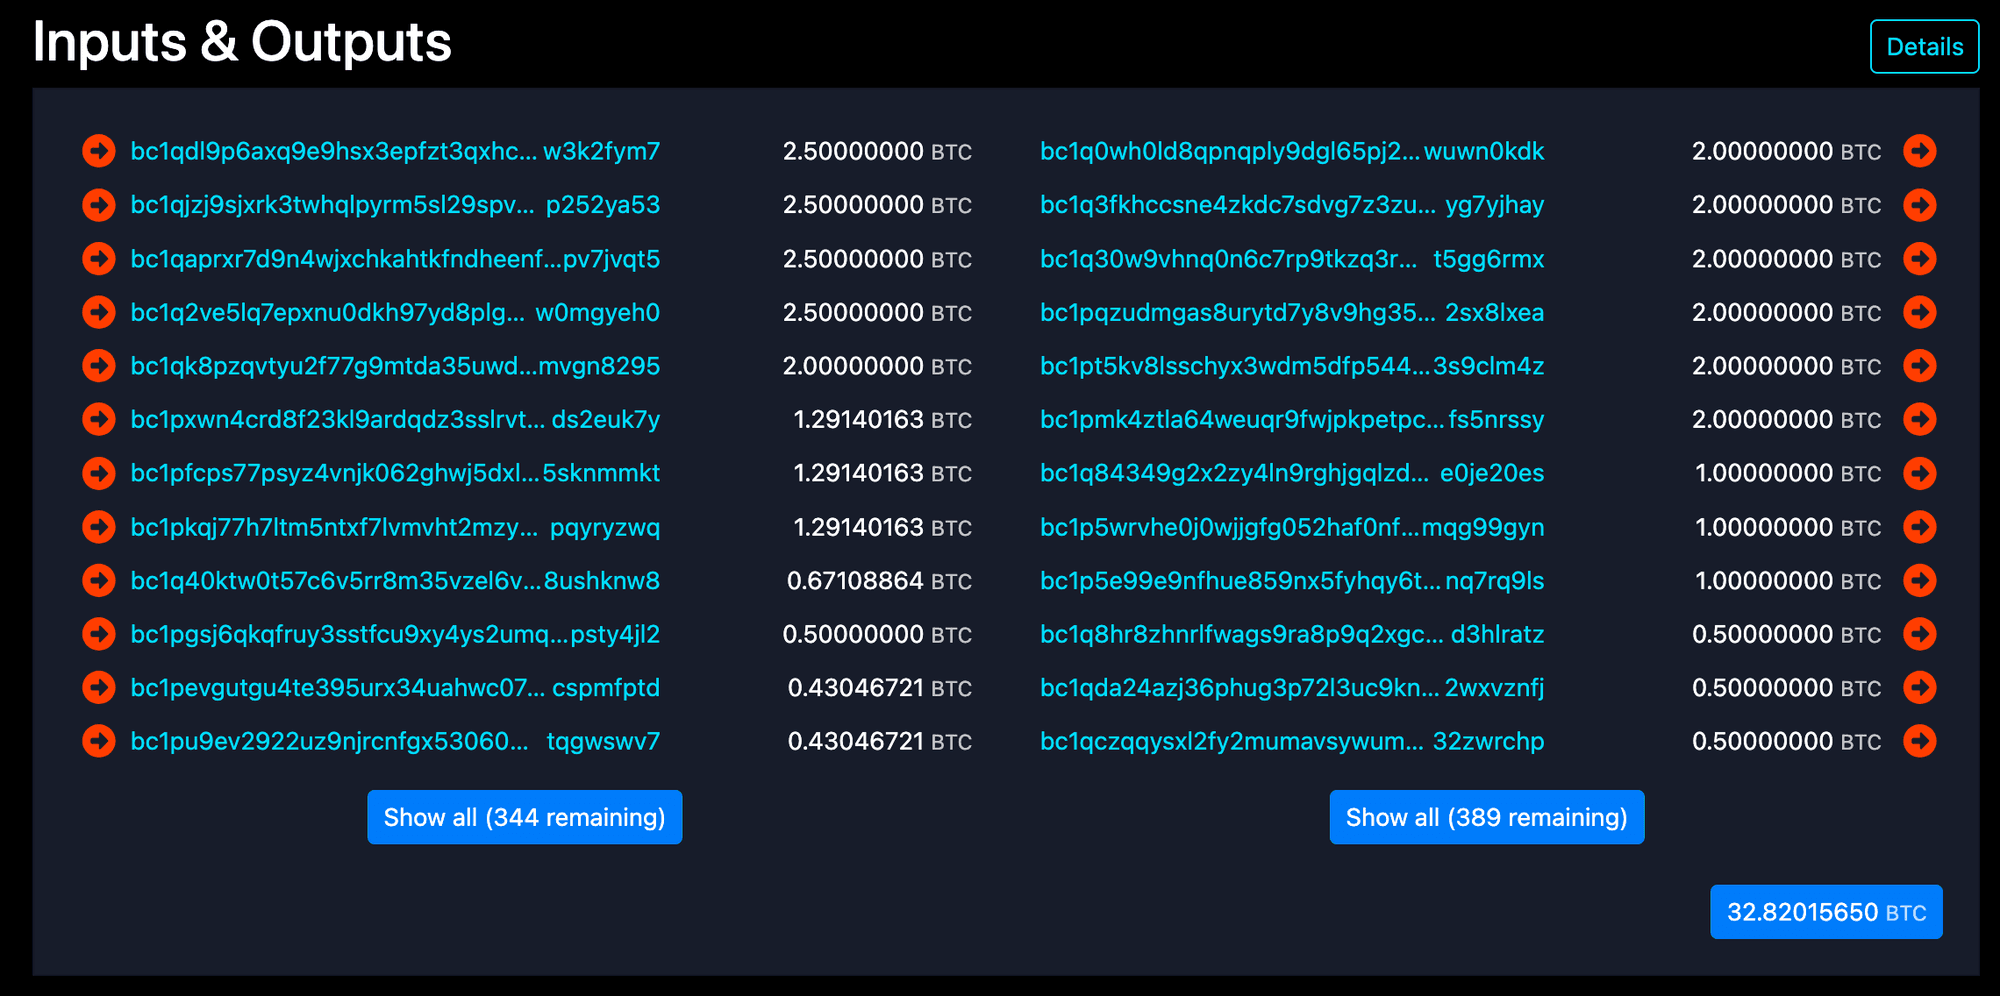
Um exemplo é uma transação CoinJoin confirmada às 11h03 de 27 de setembro. Ela tem 356 entradas e 401 saídas. Quatro das entradas (2,5 BTC cada, 10 BTC no total) vieram de endereços que o painel da Bitget rotula como sendo do atacante. Muitas saídas compartilham a mesma denominação; por exemplo, 21 saídas são de 0,02097152 BTC cada, e apenas os dados on-chain não permitem determinar quem é o proprietário de cada uma delas.
Quase cinco dias após o início do ataque, o atacante ainda controla cerca de US$ 342 milhões, ou 88,3% do total roubado. Desse montante, BTC representa cerca de 83,7% (cerca de 3.386 BTC), ZEC cerca de 8,5%, ETH cerca de 7,3% (cerca de 9.357 ETH) e stablecoins cerca de 0,2%. A reconciliação do painel mostra cerca de US$ 3,78 milhões perdidos em trocas e transferências cross-chain até 25 de setembro. A Tether e a Circle congelaram cerca de US$ 340.000, e a NEAR Intents afirma que cerca de US$ 500.000 foram congelados durante a execução em sua plataforma.
3. Congelamentos
Até 29 de setembro, os congelamentos publicamente visíveis somam cerca de US$ 840.000, cerca de 0,2% do total roubado. Os emissores de stablecoins Tether e Circle congelaram cerca de US$ 340.000, e o serviço cross-chain NEAR Intents afirma ter congelado cerca de US$ 500.000 durante a execução. Os dois tipos de congelamento funcionam de forma diferente.
Congelamentos pelos emissores de stablecoins
Para stablecoins emitidas pela Tether e pela Circle, o emissor pode congelar o saldo mantido em um determinado endereço. Provavelmente para evitar tais congelamentos, o atacante trocou cada stablecoin roubada por tokens nativos em até 41 minutos após o roubo (ver Seção 2). Isso não significa que as stablecoins tenham desaparecido do processo de transferência, e é justamente seu reaparecimento que possibilitou os congelamentos da Tether e da Circle.
Até 29 de setembro, a Tether e a Circle haviam congelado cerca de US$ 340.000. Rastreamos a origem de cada valor congelado e descobrimos que a maior parte veio de stablecoins usadas pelo atacante como ativo de trânsito durante transferências cross-chain.
| Endereço | Congelado | Primeira stablecoin recebida | Fundos congelados chegaram | Congelado em |
|---|---|---|---|---|
| 0xe07b...7d57 (Ethereum) | 218.022,97 USDT | 24/09 20h23 | 24/09 23h36-23h47 | Tether 25/09 12h19 |
| 0xe07b...7d57 (Ethereum) | 99.989,91 USDC | 24/09 21h23 | 24/09 23h38 | Circle 25/09 05h00 |
| 0x9acc...b046 (Ethereum) | 21.090,53 USDT | 25/09 08h45 | 25/09 12h48 | Tether 25/09 14h09 |
| 2 endereços na TRON | 221,13 USDT | 25/09 11h22 | a partir de 25/09 11h22 | Tether 28/09 13h09 |
Os horários de congelamento são do BlockSec USDT Freeze Tracker.
O maior valor, cerca de US$ 318.000, está em 0xe07b...7d57, um endereço usado pelo atacante tanto na BSC quanto na Ethereum. Na BSC, o atacante trocou BNB por BSC-USD e outras stablecoins, dividiu-as em blocos redondos de 200.000, 100.000 e 20.000, e as enviou para a Ethereum através do serviço cross-chain da PancakeSwap (construído sobre a Across) e de outros canais. No lado da Ethereum, os fundos chegaram como USDT ou USDC e foram trocados por ETH em minutos. O BSC-USD (nome completo Binance-Peg BSC-USD) é emitido pela Binance, e seu contrato não possui função de congelamento; uma vez transferido para a Ethereum via bridge, os fundos se tornaram USDT e USDC que a Tether e a Circle podiam congelar. Das 48 transferências que esse endereço enviou através do serviço cross-chain da PancakeSwap, o tempo médio de chegada foi de 88 segundos. Quatro das transferências de stablecoins, no entanto, foram atrasadas em 62 a 83 minutos e foram as últimas a chegar, entre 23h36 e 23h47, enquanto o atacante já havia parado de operar esse endereço às 23h07. Cerca de 27 horas depois, o atacante retornou ao endereço e retirou os 170,47 ETH que ele detinha, mas, a essa altura, o USDT e o USDC já haviam sido congelados pela Circle e pela Tether.
Os outros dois casos são semelhantes. Os 21.090 USDT congelados em 0x9acc...b046 eram um reembolso da THORChain. O atacante havia enviado USDT em bridge para a THORChain para trocar por BTC, e parte da ordem foi reembolsada. Outros reembolsos para esse endereço chegaram em até 17 minutos, mas este demorou 109 minutos, e quando chegou o atacante já havia saído. Os dois valores na TRON são sobras após o atacante ter movido os fundos em números redondos.
O que esses valores congelados têm em comum é que permaneceram no endereço por tempo suficiente. Em contraste, 425.959 USDT que chegaram às 07h01 de 29 de setembro permaneceram apenas 1 hora e 14 minutos antes de serem trocados por ETH e enviados para a THORChain. Isso é mais curto do que o congelamento mais rápido até agora (cerca de 5 horas e 24 minutos desde que o endereço recebeu stablecoins pela primeira vez até o congelamento), e esse valor não foi congelado.
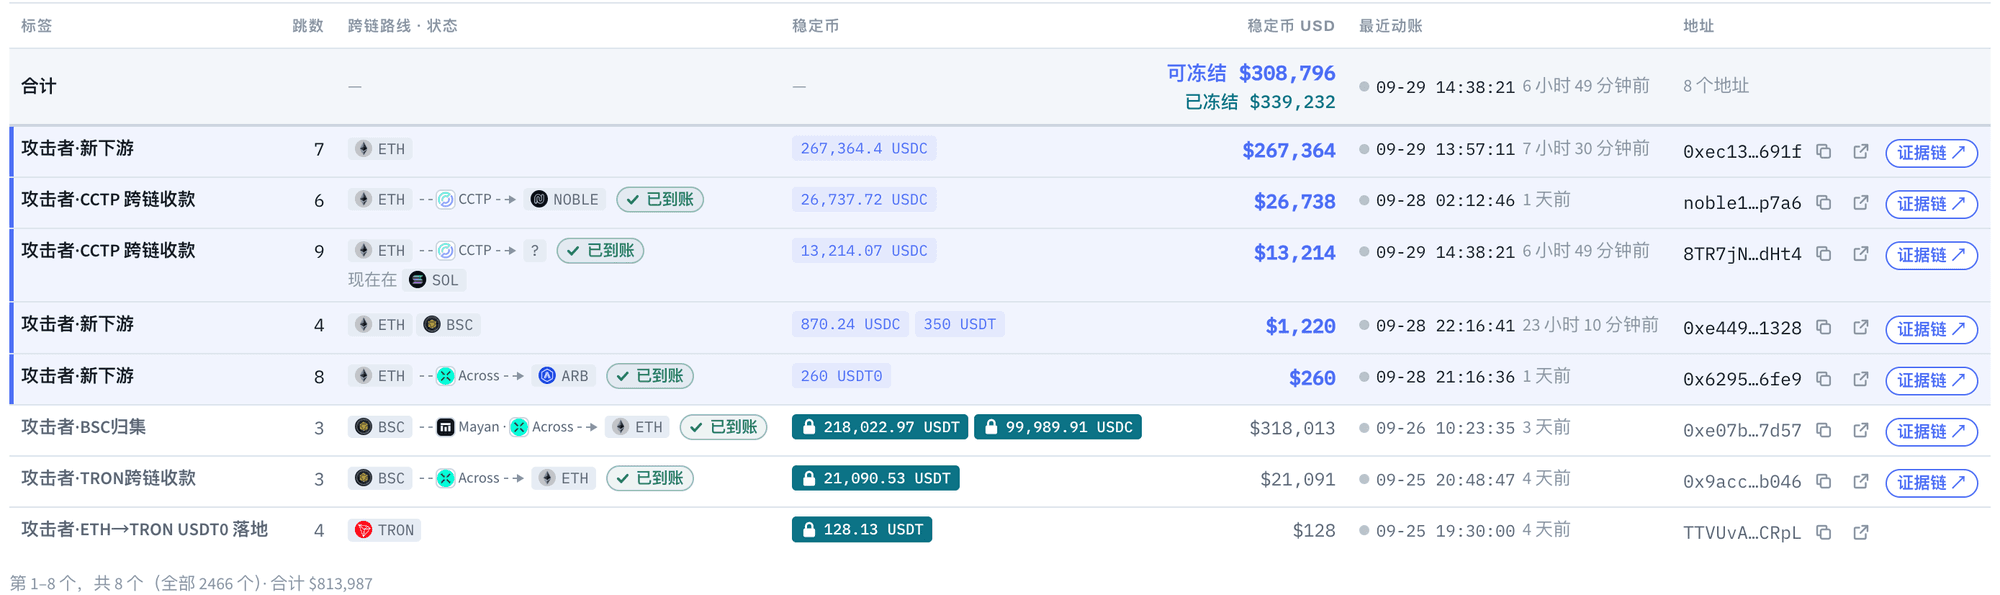
No entanto, uma permanência longa não garante um congelamento. Até 29 de setembro, o painel mostrava cerca de US$ 310.000 em stablecoins ainda congeláveis em 5 endereços ligados ao atacante. O maior é 267.364 USDC em 0xec13...691f, que chegou às 05h57 de 29 de setembro. Até às 13h27 (ver figura abaixo), havia permanecido por cerca de 7,5 horas e não havia sido congelado. Para comparação, o congelamento anterior de USDC pela Circle em 0xe07b...7d57 levou cerca de 7,6 horas desde o momento em que esse endereço recebeu USDC pela primeira vez, então os dois são aproximadamente equivalentes.
Como os serviços cross-chain trataram os fundos
O outro tipo de congelamento ocorre enquanto um serviço cross-chain está processando uma solicitação de troca. Segundo uma divulgação da NEAR Intents em 28 de setembro, o atacante tentou movimentar mais de US$ 50 milhões através dela. Depois que sua camada de risco, a SHIELD, sinalizou as solicitações, o serviço se recusou a fornecer cotação ou interrompeu a execução. No final, cerca de US$ 166.000 passaram, e cerca de US$ 503.000 foram congelados durante a execução e permanecem restritos. Esses números são o relato da própria NEAR Intents, e a publicação original diz que podem apresentar uma margem de erro de até 10%.
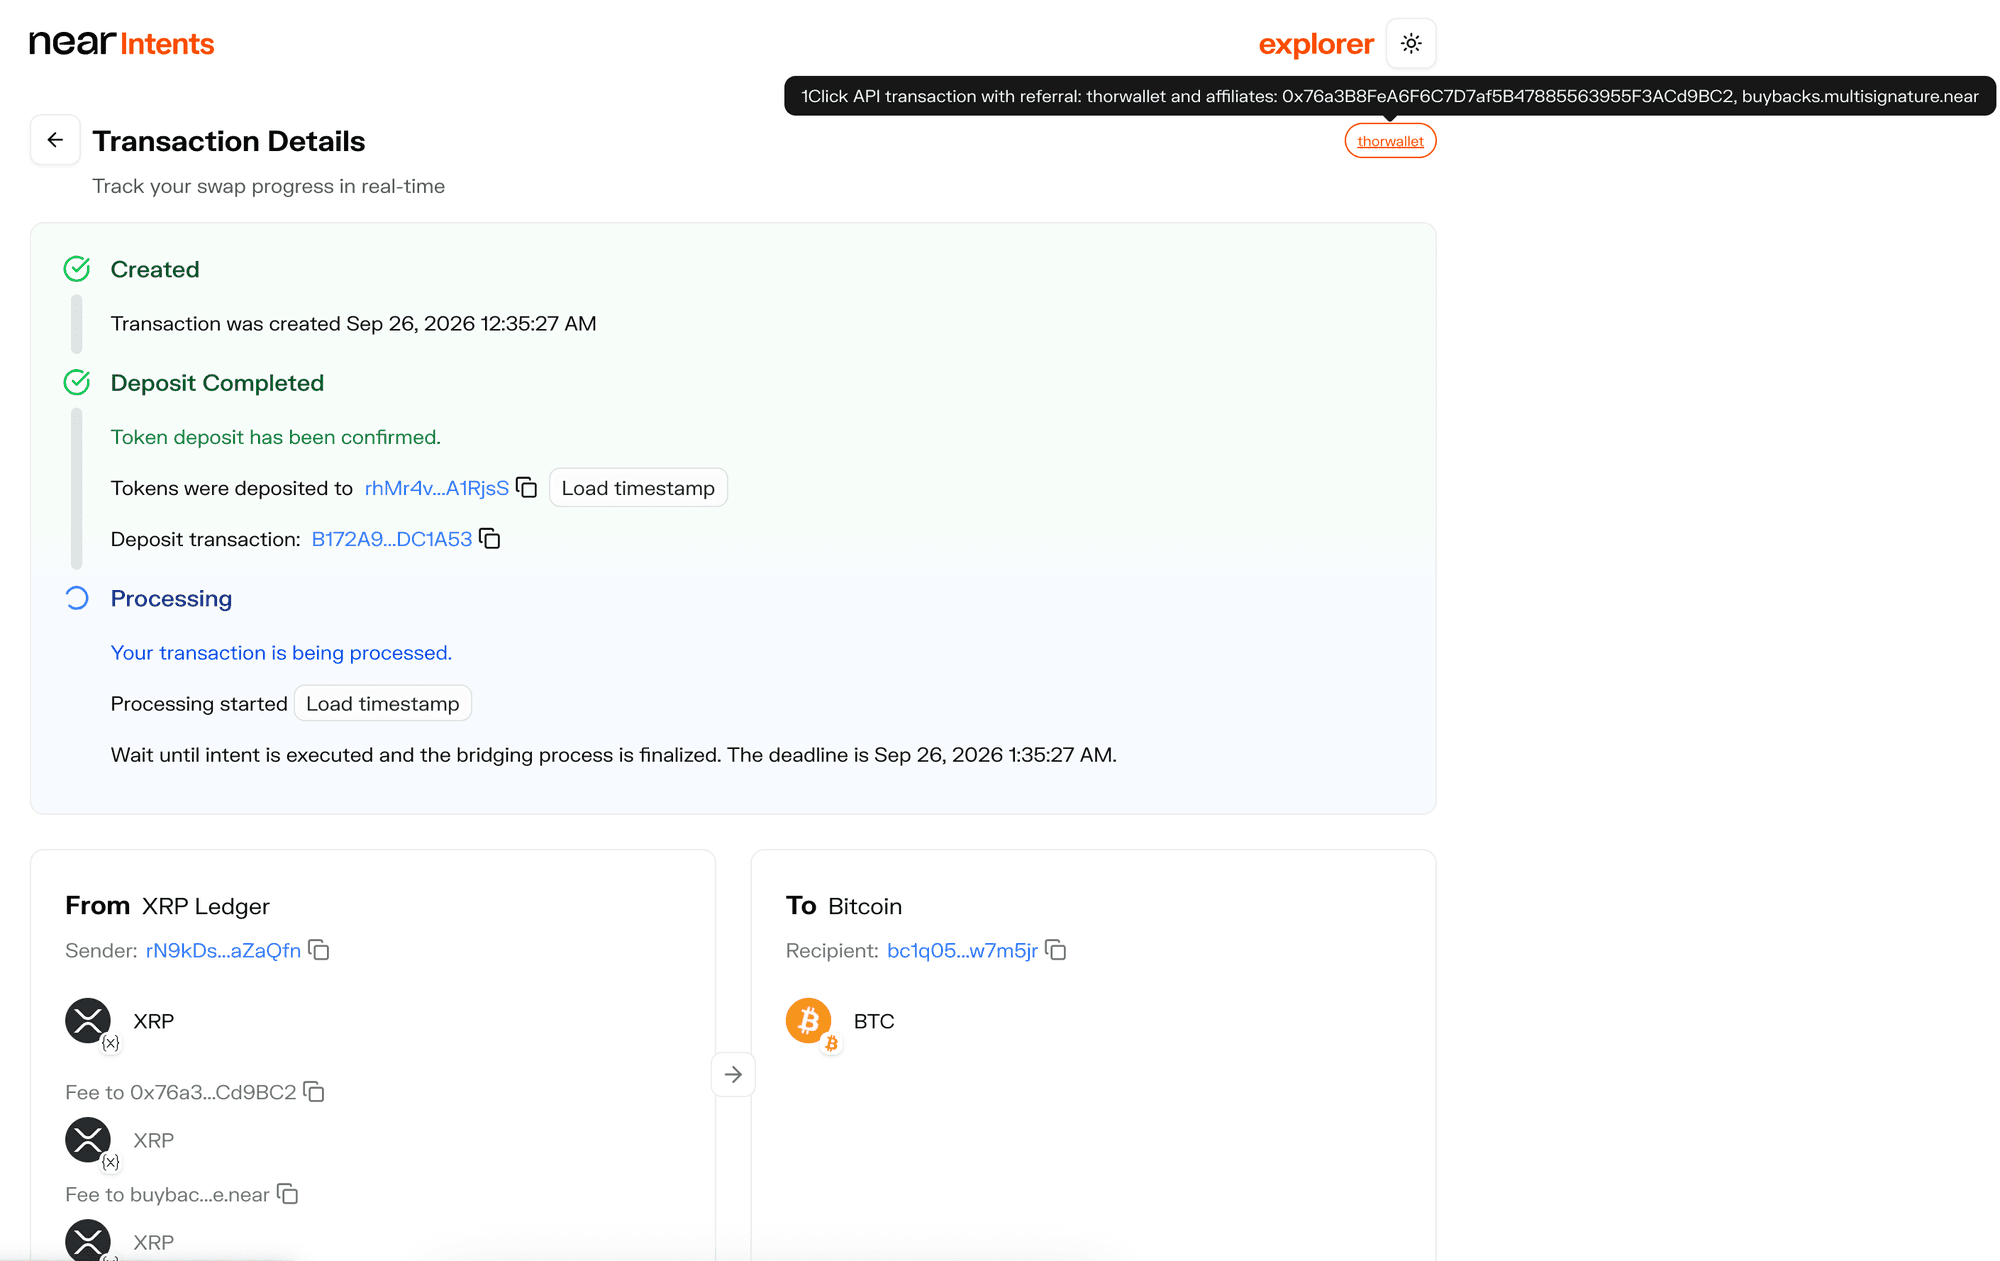
Um exemplo é uma ordem que o painel da Bitget rotula como retida pela NEAR Intents. Às 16h35 de 25 de setembro, um endereço do atacante depositou 173.819 XRP (avaliado em cerca de US$ 266.000 no painel) do XRP Ledger na NEAR Intents, para ser trocado por BTC. O depósito foi confirmado, mas a ordem permanece travada em "Processing", bem depois de seu prazo de 17h35, e nenhum reembolso foi emitido. O painel rotula 4 dessas ordens, totalizando cerca de US$ 294.000.
Além da NEAR Intents, os fundos do atacante passaram por vários outros serviços cross-chain. Os dados do painel mostram que a THORChain movimentou o maior valor, cerca de US$ 269 milhões, seguida por USDT0/LayerZero com cerca de US$ 55,13 milhões, o protocolo cross-chain da Circle, CCTP, com cerca de US$ 49,33 milhões, Chainflip com cerca de US$ 37,27 milhões, Across com cerca de US$ 14,38 milhões e Stargate com cerca de US$ 12,82 milhões. Esses são valores de passagem e não devem ser somados entre si.
A THORChain movimentou o maior volume e também gerou controvérsia. Em 26 de setembro, a CEO da Bitget, Gracy Chen, pediu publicamente que a THORChain se recusasse a prestar serviço aos endereços do atacante, escrevendo: "A descentralização é um princípio de design, não um escudo para facilitar fundos roubados conhecidos." Outros observaram que, quando a THORChain perdeu cerca de US$ 10,7 milhões em maio deste ano devido a uma vulnerabilidade em seu próprio esquema de assinatura, ela pausou toda a rede. A THORChain respondeu que "uma parada não é um congelamento seletivo de fundos específicos ou de uma troca individual", e que o protocolo "não censura por design". Até 29 de setembro, fundos roubados continuavam sendo trocados de ETH para BTC através da THORChain.
4. A Avaliação dos "Hackers Norte-Coreanos" e a Comparação com o Caso Bybit
Poucas horas após o incidente, múltiplas partes apontaram para hackers norte-coreanos. O raciocínio delas se divide em três categorias.
A primeira é a própria avaliação da Bitget. A CEO da Bitget, Gracy Chen, afirmou que, com base em padrões comportamentais de IP e em assinaturas on-chain, o ataque é "consistente com técnicas usadas por grupos de hackers ligados à Coreia do Norte", e que a Bitget havia identificado endereços IP compatíveis com as escolhas de VPN de um determinado grupo norte-coreano. A base técnica não foi publicada.
A segunda são vínculos on-chain entre os fundos. Cerca de seis horas após o incidente, o analista on-chain Specter afirmou que o XRP roubado da Bitget, após ser transferido via bridge, "pode ser diretamente relacionado aos fundos roubados no hack da AFX" em julho deste ano, atribuído ao TraderTraitor. Alguns veículos de mídia observaram que esse vínculo passa por uma única carteira Ethereum contendo cerca de US$ 4.300, então a evidência é tênue.
A terceira é a sobreposição em redes e métodos de lavagem. ZachXBT publicou as contas de mídia social e transações relacionadas de cinco atores ilícitos chineses lavando fundos em nome dos atacantes, e disse que um deles também havia sido observado lavando fundos do exploit de US$ 292 milhões do Kelp DAO no início deste ano. Ele afirmou ter observado o mesmo padrão após múltiplos exploits atribuídos ao TraderTraitor e ter acompanhado de perto esses grupos, e que os fundos estão atualmente sendo movidos entre cadeias via bridges e depositados em serviços de mistura como o Wasabi. A Arkham também observou que o atacante usou "uma tática de cadeia de descamação (peel chain) frequentemente usada por hackers ligados à Coreia do Norte".
Entre essas pistas, o caso Bybit de 2025 aparece repetidamente. Na época, cerca de US$ 1,5 bilhão foi roubado da carteira cold Ethereum da Bybit. Cinco dias depois, o FBI emitiu um comunicado atribuindo o roubo à Coreia do Norte e referindo-se a essa atividade como "TraderTraitor". Um relatório da empresa de segurança Sygnia observa que ela também é conhecida como Lazarus Group.
Os dois casos são, de fato, semelhantes. Primeiro, nenhum dos dois ataques roubou as chaves privadas da exchange; ambos passaram por terceiros. No caso Bybit, o atacante primeiro comprometeu o computador de um desenvolvedor da Safe{Wallet} e, em seguida, alterou os scripts da interface web da Safe para que os signatários da Bybit aprovassem uma transação que entregou o controle da carteira cold. Neste caso, segundo a Bitget, o atacante explorou uma vulnerabilidade de dia zero em um produto de segurança de terceiros. Segundo, os métodos de lavagem são semelhantes, com a THORChain como principal canal em ambos: números publicados pelo CEO da Bybit, Ben Zhou, em 4 de março de 2025, mostraram que 72% dos fundos roubados haviam passado pela THORChain até aquele momento. Diferenças nos caminhos de lavagem, como as etapas adicionais de troca de stablecoins e consolidação entre cadeias neste caso, dependem principalmente de quais ativos estavam nas carteiras roubadas e não podem ser usadas para diferenciar atacantes.
Mas em um momento em que tanto os ataques quanto a lavagem são altamente baseados em serviços, as informações acima não são suficientes para determinar a identidade do atacante. Segundo a Bitget, o ponto de entrada foi uma vulnerabilidade em um produto de segurança de terceiros; serviços como THORChain e CoinJoin estão abertos a qualquer pessoa; e os grupos clandestinos que lavam fundos em nome dos atacantes não são necessariamente os próprios atacantes. As sobreposições on-chain, portanto, apontam mais diretamente para a possibilidade de que os mesmos grupos de lavagem estivessem envolvidos neste caso e em casos anteriores, não necessariamente os mesmos atacantes. Uma conclusão mais firme terá que esperar pelo relatório de investigação completo da Bitget ou por um anúncio das autoridades responsáveis pela aplicação da lei.
Notas sobre os dados: todos os horários estão em UTC. Salvo indicação em contrário, os dados dinâmicos do painel de rastreamento da Bitget vêm de um snapshot capturado às 12h30 UTC de 29 de setembro de 2026. Os números on-chain vêm da análise da BlockSec sobre os endereços listados no painel de rastreamento oficial da Bitget. O relato do incidente vem da transmissão em vivo oficial da Bitget (conforme transcrita pela Wu Blockchain) e de comunicados oficiais. Os horários de congelamento vêm do BlockSec USDT Freeze Tracker.
Fontes:
- Painel de rastreamento da Bitget https://trace.bgblockchain.xyz
- Gracy Chen no X, 24/09/2026 https://x.com/GracyBitget/status/2103235655879074084
- Bitget no X, 25/09/2026 https://x.com/bitget/status/2103485484165120005
- Transmissão em vivo da Bitget, conforme transcrita pela Wu Blockchain https://mp.weixin.qq.com/s/bCYi4kV8qAJHdlkDlkng9A
- BlockSec USDT Freeze Tracker https://blocksec.ai/en/usdt-freeze/addresses
- NEAR Intents (AlexAuroraDev), 28/09/2026 https://x.com/AlexAuroraDev/status/2104554958754357482
- Comunicado do FBI IC3, 26/02/2025 https://www.ic3.gov/PSA/2025/PSA250226
- Sygnia, 16/03/2025 https://www.sygnia.co/blog/sygnia-investigation-bybit-hack/
- Ben Zhou no X, 04/03/2025 https://x.com/benbybit/status/1896798476945744010
- Elliptic, 25/09/2026 https://www.elliptic.co/insights/bitget-attack-pushes-suspected-north-korea-crypto-heists-over-1-billion-in-2026/
- TRM Labs, 25/09/2026 https://www.trmlabs.com/resources/blog/bitget-loses-usd-3516-million-in-hot-wallet-breach-in-likely-north-korea-attack
- ZachXBT no X, 28/09/2026 https://x.com/zachxbt/status/2104528688469647700
- Gracy Chen no X, 26/09/2026 https://x.com/GracyBitget/status/2103812967066439817
- THORChain no X, 28/09/2026 https://x.com/THORChain/status/2104460133132562449
- Star Xu no X, 27/09/2026 https://x.com/star_okx/status/2104004321805480214
- mempool.space, transação CoinJoin 2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e https://mempool.space/tx/2380584fe493b68403b1e1d5848118590c9b8c323efe630426e26b15523f125e
- Explorador da NEAR Intents, ordem rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS https://explorer.near-intents.org/transactions/rhMr4vRDbUC5R38x3VZ9aHfuvmA4A1RjsS
- CoinDesk, 15/05/2026 https://www.coindesk.com/tech/2026/05/15/thorchain-halts-trading-after-usd10-million-cross-chain-exploit-rune-token-drops-12
- AMBCrypto, 24/06/2026 https://ambcrypto.com/thorchain-resumes-trading-after-10-7m-exploit-unveils-monero-swap-roadmap/
- Gracy Chen no X, 25/09/2026 https://x.com/GracyBitget/status/2103359608484172104
- Startup Fortune (citando Cointelegraph), 25/09/2026 https://startupfortune.com/bitgets-ceo-says-north-korean-hackers-spoofed-transfers-to-steal-352-million/
- Specter no X, 25/09/2026 https://x.com/SpecterAnalyst/status/2103286738961486186
- Bitcoin.com News, 25/09/2026 https://news.bitcoin.com/exchanges/bitget-hack-xrp-157m-cannot-be-frozen/
- Arkham Research, 25/09/2026 https://info.arkm.com/research/hacker-steals-350m-from-bitget-and-begins-on-chain-laundering