Segurança em Destaque 👀
Em fevereiro de 2024, exploits em DeFi resultaram em perdas de cerca de $8 milhões. Diversas propostas maliciosas foram detectadas, sinalizando um alerta para as DAOs. Além disso, um backdoor encontrado no frontend do Tornado Cash permitiu que um agente mal-intencionado roubasse mais de 3200 Ether.
Exploits em DeFi
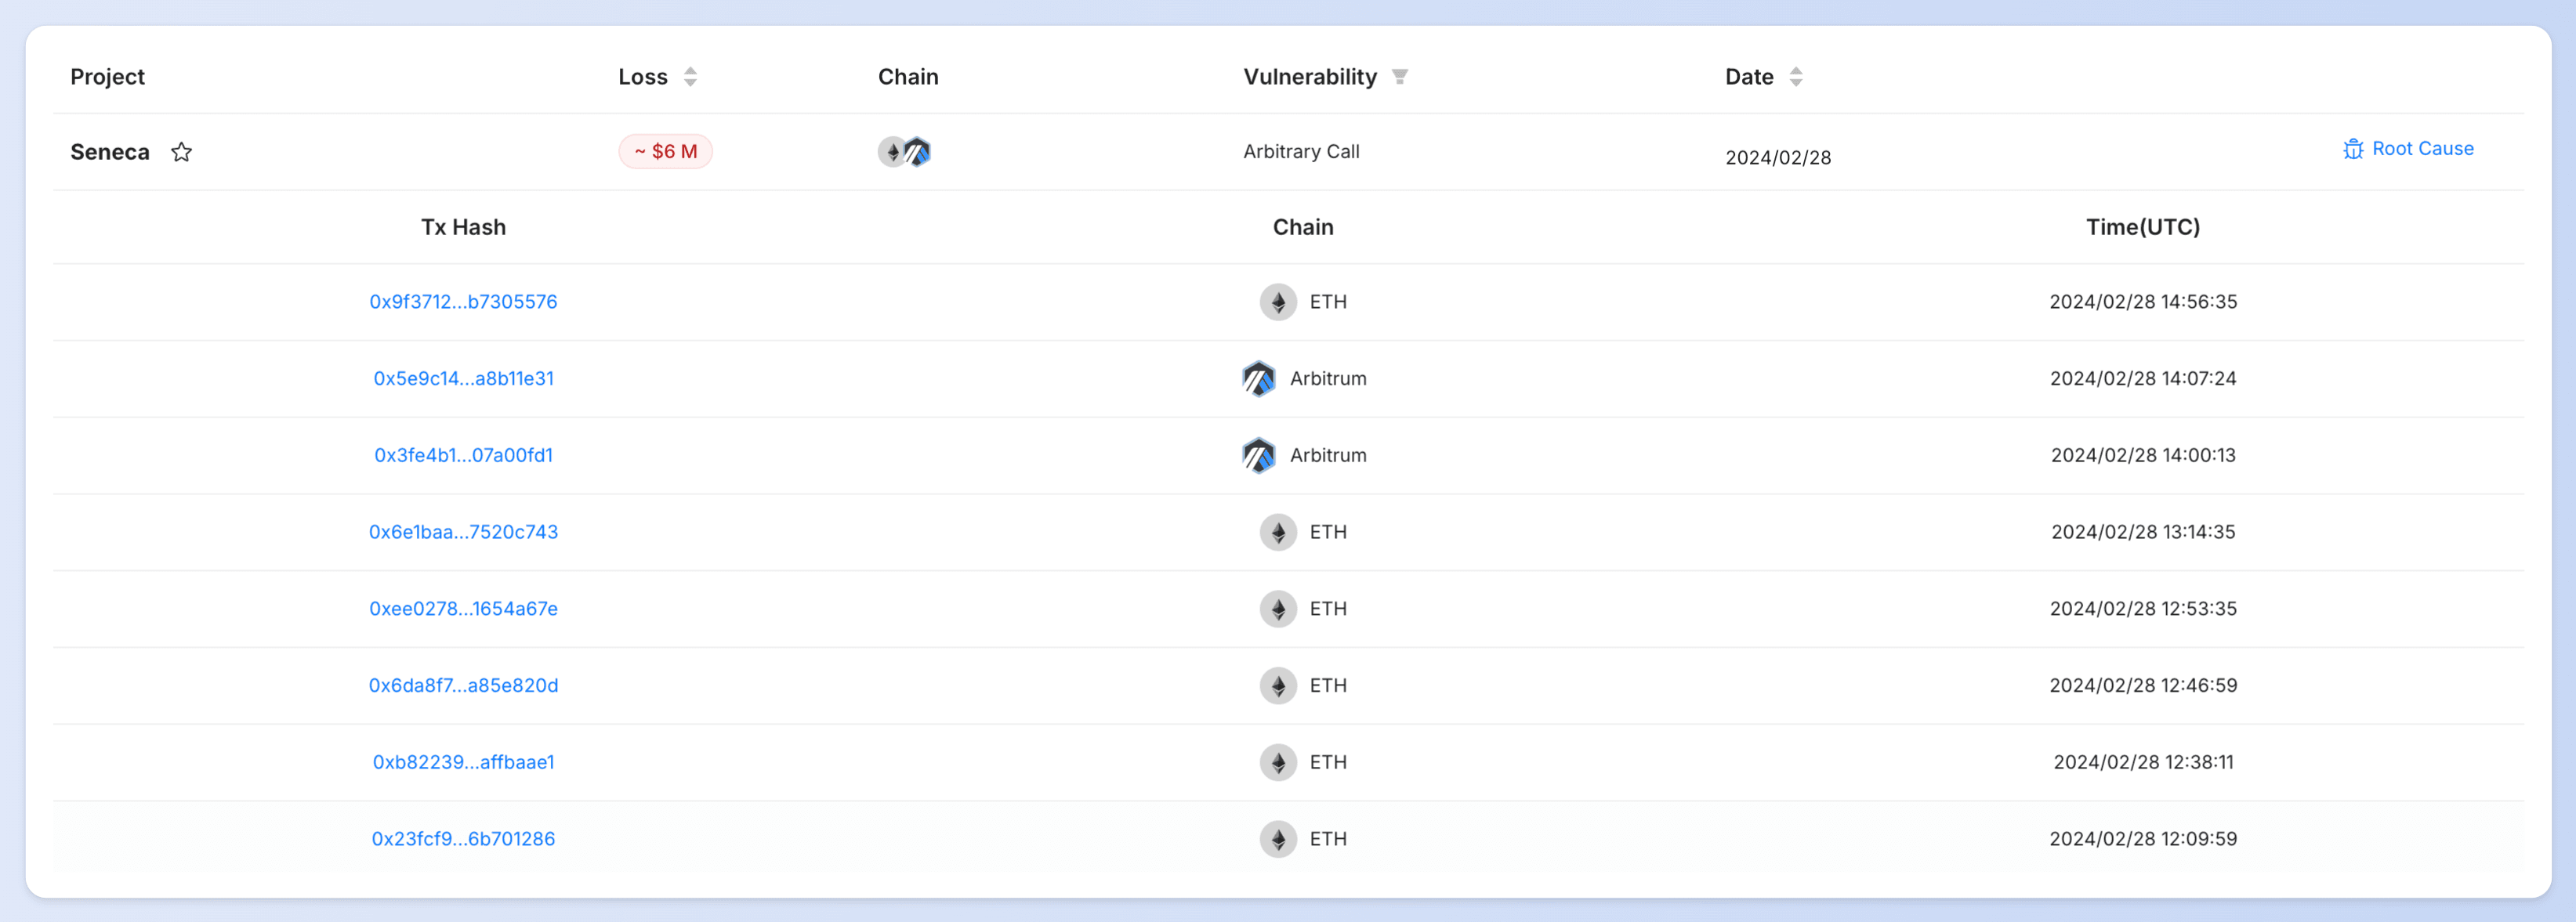
- Incidente de Exploit do Seneca
No dia 29 de fevereiro, o Seneca na Ethereum e Arbitrum sofreu um exploit resultando em uma perda de $6 milhões. A causa raiz foi um problema de chamada arbitrária. Os usuários de DeFi devem verificar regularmente suas aprovações e permanecer vigilantes! Leia mais sobre isso.
- Incidente de Exploit do Blueberry
No dia 23 de fevereiro, o Blueberry na Ethereum sofreu um exploit resultando em uma perda de $1,4 milhão. A causa raiz foi o uso de lógica inconsistente para normalização do preço de tokens, envolvendo uma incompatibilidade entre as fontes de preço e seus respectivos métodos de normalização. O bot MEV do coffeebabe_eth conseguiu fazer front-run do exploit e devolveu 367 Ether. Leia mais sobre isso.
- Incidente de Exploit do DeezNutz_404
No dia 22 de fevereiro, o DeezNutz_404 na Ethereum foi explorado, com perdas totais estimadas em cerca de $170K. A causa raiz foi um problema de cálculo causado por auto-transferência. A série de tokens ERC404 sofreu múltiplos exploits semelhantes. Por favor, tenha cautela ao realizar investimentos. Leia mais sobre isso.
- Incidente de Exploit do Particle Trade
No dia 15 de fevereiro, o Particle Trade na Ethereum foi explorado, resultando em aproximadamente $140K em perdas. A causa raiz foi entrada de usuário não verificada. Leia mais sobre isso.
- Incidente de Proposta Maliciosa no CheckDot Protocol
No dia 1º de fevereiro, um agente mal-intencionado submeteu uma proposta maliciosa ao Checkdot Protocol, com perdas potenciais de $120K. Após informarmos a equipe do Checkdot, eles reconheceram a gravidade da ameaça como crítica e implementaram uma correção.
We thwarted a sneaky attack on @Checkdot_proto and kept users' assets safe. The team acknowledged the severity of the threat as critical and has implemented a fix.
— BlockSec Phalcon (@Phalcon_xyz) February 4, 2024
Here's a breakdown of the incident.
🚨 Detectamos múltiplas propostas maliciosas (nounsbr, LeagueDAO, wearecultdao etc.) em fevereiro e gostaríamos de lembrar às DAOs que estejam cientes do risco de ataques de propostas.
👉 Você pode visualizar as transações de ataque, a causa raiz e o PoC dos incidentes acima em nossa Lista de Incidentes de Segurança.
Backdoor
- Incidente de Backdoor no Frontend do Tornado Cash
Um desenvolvedor mal-intencionado implantou um backdoor no frontend do Tornado Cash, roubando as credenciais dos depositantes e pelo menos 3200 Ether em depósitos. Após o Tornado Cash ser sancionado, o projeto passou para a governança comunitária. Desde então, o projeto foi submetido a múltiplos ataques de propostas.
Artigos do Blog
Os Dez Principais Incidentes de Segurança "Incríveis" de 2023
"O que aprendemos com a história é que não aprendemos com a história."
Neste blog, destacamos os dez incidentes de segurança mais relevantes de 2023 e suas razões.
Para cada incidente de segurança, também apresentamos a causa raiz e os passos do ataque nas seguintes postagens de blog separadas.
-
#1: Colhendo Bots MEV ao Explorar Vulnerabilidades no Flashbots Relay
-
#3: Incidente KyberSwap: Exploração Magistral de Erros de Arredondamento com Cálculos Extremamente Sutis
-
#4: Incidente Curve: Erro de Compilador Produz Bytecode Defeituoso a Partir de Código-Fonte Inocente
-
#5: Platypus Finance: Sobrevivendo a Três Ataques com um Golpe de Sorte
-
#8: Incidente SushiSwap: Uma Tentativa de Resgate Desastrada Leva a uma Série de Ataques Imitadores
-
#9: Bot MEV 0xd61492: De Predador a Presa em um Exploit Engenhoso
-
#10: Incidente ThirdWeb: Incompatibilidade Entre Módulos Confiáveis Expõe Vulnerabilidade
Desmistificando o Mecanismo de Controle de Acesso no Protocolo Puffer
Curioso sobre como o #PufferProtocol mantém seus fundos seguros? Confira a análise aprofundada da BlockSec sobre sua arquitetura de controle de acesso! Entenda os papéis, contratos inteligentes e estratégias para gerenciar mais de $900M em ativos. Conhecimento é poder!
Perspectivas e Soluções da BlockSec sobre a Segurança de Blockchains L2
Neste blog, vamos primeiro revisar sistematicamente os desafios de segurança das blockchains L2 e, em seguida, propor nossas soluções.
Podcast: Como a BlockSec Interceptou $15M em Exploits Web3 em Tempo Real
Andy Zhou, nosso CEO, participou do podcast Scraping Bits com o apresentador DeGatchi para falar sobre como bloqueamos ataques na Web3. Este blog é uma transcrição do conteúdo do podcast.
Parceria Empolgante
Estamos animados em anunciar nossa colaboração com a Puffer Finance (um dos principais protocolos de restaking, com um TVL de $461M) para uma auditoria abrangente da campanha.
Além disso, estamos integrando o Phalcon (nossa plataforma de monitoramento e bloqueio de ataques) ao protocolo da Puffer para aprimorar suas medidas de segurança.
Eventos
De 1 a 9 de março, a equipe da BlockSec embarca em nossa viagem aos EUA.
Estamos abertos para colaborações, conversas e tudo relacionado a blockchain. Mande uma mensagem para marcar encontros!
📍 Primeira parada: #ETHDenver, 1 a 2 de março
📍 Segunda parada: Vale do Silício, 3 a 9 de março
Atualizações de Produto
Em fevereiro, realizamos o Webinar do Phalcon 3.0 e coletamos feedbacks valiosos sobre o Phalcon dos usuários.
Em março, vamos lançar o Phalcon 3.0 — uma plataforma SaaS de próxima geração que detecta e bloqueia automaticamente hacks, desenvolvida para protocolos, LPs/traders, redes L1/L2 e exchanges.
Preparem-se para uma revolução na segurança Web3! 🚀
Fique informado, fique seguro! Até a próxima! 👋