


배경
2023년 3월 17일, NFT 대출 플랫폼인 Paraspace(현재 Parallel Finance)는 가격 오라클의 취약점으로 인해 심각한 공격을 받았습니다. Paraspace는 사용자가 NFT와 ERC-20 토큰을 담보로 예치하여 ERC-20 토큰을 빌릴 수 있게 하며, NFT를 판매하지 않고도 수익을 얻을 수 있도록 합니다.
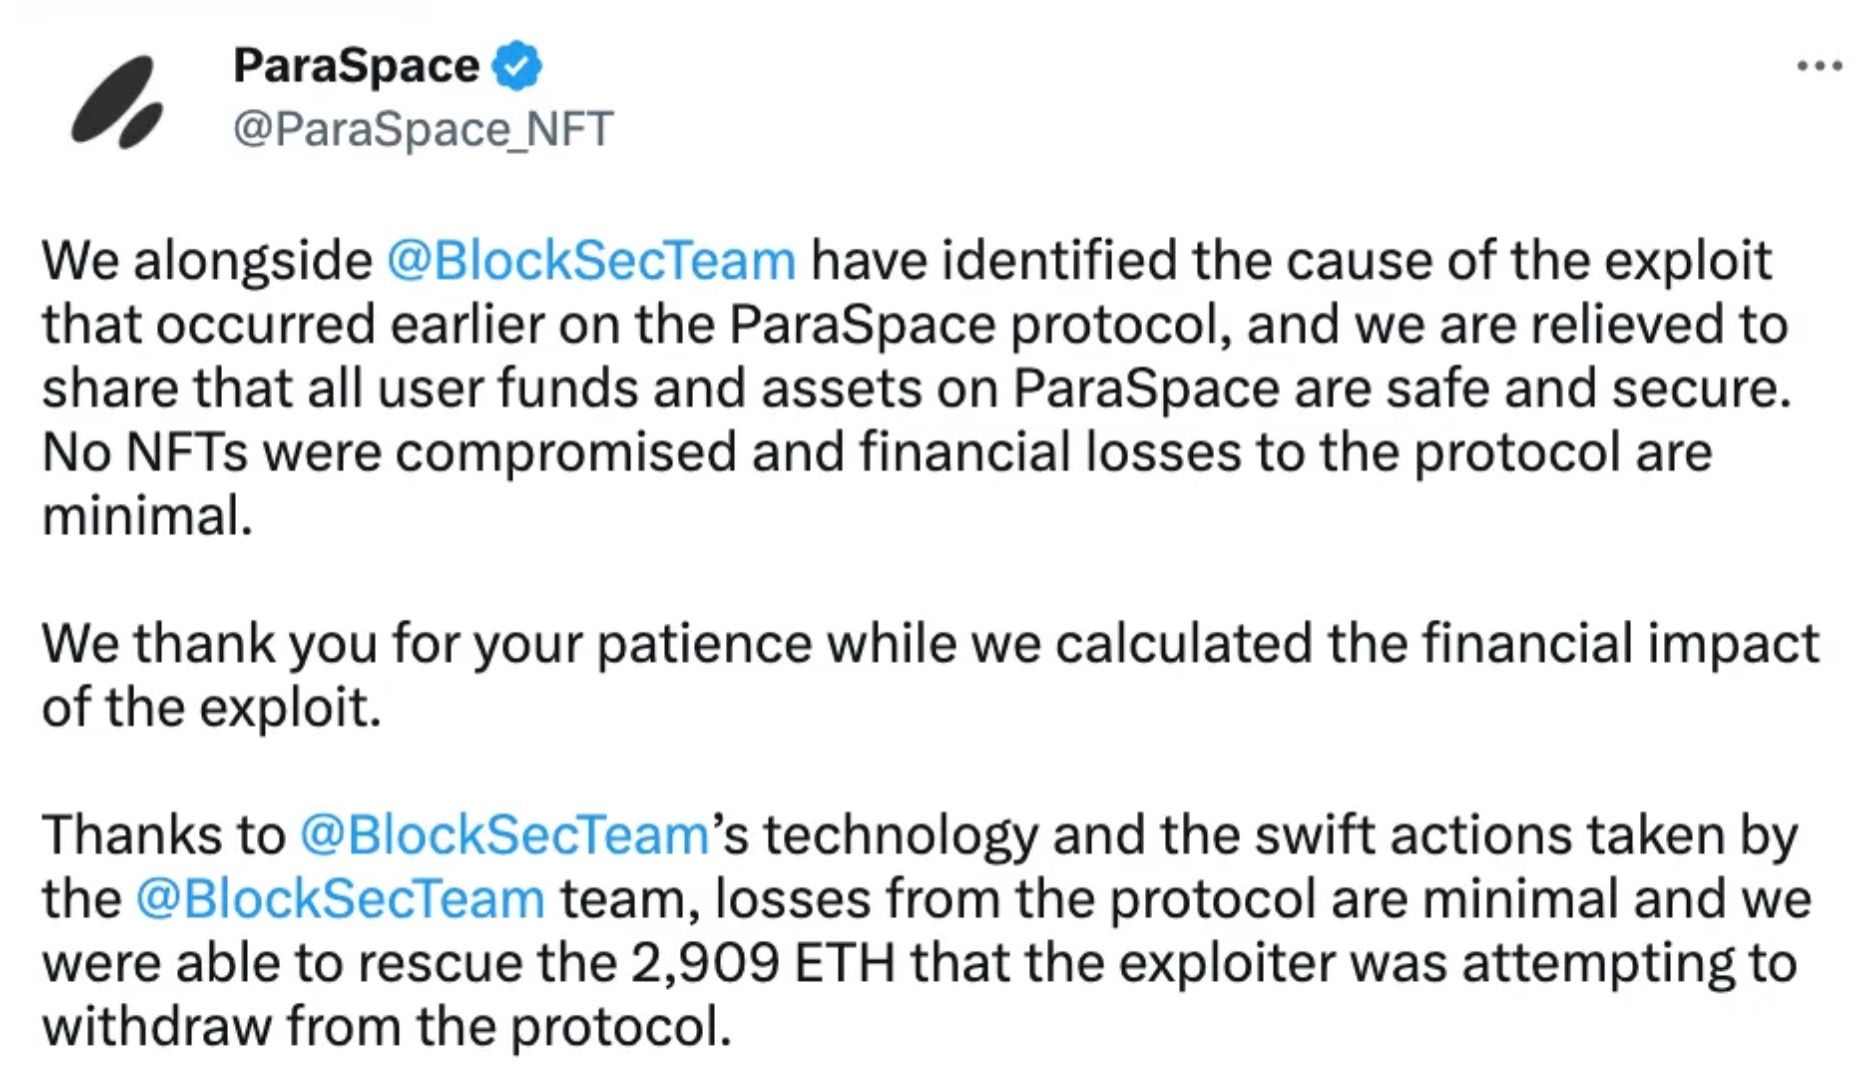
ParaSpace의 주요 기능 중 하나는 APE 보상을 자동으로 복리 적용하는 ApeStaking입니다. APE를 스테이킹한 사용자는 APE의 cToken 표현인 cAPE 토큰을 받으며, 이를 담보로 USDC 및 WETH 같은 자산을 빌리는 데 사용할 수 있습니다. cAPE 토큰을 예치하면 pcAPE 지분이 부여되며, 그 담보 가치는 pcAPE 수량에 rebasingIndex를 곱하여 계산됩니다.
rebasingIndex는 다음 코드 스니펫에서 볼 수 있듯이 총 풀링된 APE 잔액과 총 지분으로부터 도출됩니다:
function _scaledBalanceOf(address user, uint256 rebasingIndex)
    internal
    view
    returns (uint256)
{
    return super.scaledBalanceOf(user).rayMul(rebasingIndex);
}

function lastRebasingIndex() internal view override returns (uint256) {
  return ICApe(_underlyingAsset).getPooledApeByShares(WadRayMath.RAY);
}

function getPooledApeByShares(uint256 sharesAmount)
    public
    view
    returns (uint256)
{
    uint256 totalShares = _getTotalShares();
    if (totalShares == 0) {
        return 0;
    } else {
        return
            sharesAmount.mul(_getTotalPooledApeBalance()).div(totalShares);
    }
}

function _getTotalPooledApeBalance()
    internal
    view
    override
    returns (uint256)
{
    (uint256 stakedAmount, ) = apeStaking.addressPosition(address(this));
    uint256 rewardAmount = apeStaking.pendingRewards(
        APE_COIN_POOL_ID,
        address(this),
        0
    );
    return stakedAmount + rewardAmount + bufferBalance;
}
_getTotalPooledApeBalance() 함수는 ApeCoinStaking 컨트랙트에서 스테이킹된 APE 토큰, 미청구 보상, 버퍼 잔액을 합산합니다.
취약점 분석
취약점은 cAPE 토큰의 담보 가치를 인위적으로 부풀리는 rebasingIndex 조작에 있습니다. 구체적으로, ApeCoinStaking 컨트랙트의 depositApeCoin() 함수는 포지션의 stakedAmount를 증가시킵니다. 공격자는 cAPE 포지션에 APE 토큰을 예치함으로써 이를 악용하여 _getTotalPooledApeBalance()의 출력값과 그에 따른 rebasingIndex를 부풀릴 수 있습니다.
function depositApeCoin(uint256 _amount, address _recipient) public {
    if (_amount < MIN_DEPOSIT) revert DepositMoreThanOneAPE();
    updatePool(APECOIN_POOL_ID);

    Position storage position = addressPosition[_recipient];
    _deposit(APECOIN_POOL_ID, position, _amount);

    apeCoin.transferFrom(msg.sender, address(this), _amount);

    emit Deposit(msg.sender, _amount, _recipient);
}

function _deposit(uint256 _poolId, Position storage _position, uint256 _amount) private {
  Pool storage pool = pools[_poolId];
  _position.stakedAmount += _amount;
  pool.stakedAmount += _amount.toUint96();
  _position.rewardsDebt += (_amount * pool.accumulatedRewardsPerShare).toInt256();
}
이러한 설계 결함으로 인해 공격자는 cAPE를 수신자로 지정하여 depositApeCoin()을 통해 APE 토큰을 예치함으로써 담보 가치를 부풀릴 수 있습니다.
공격 분석
공격자는 다섯 가지 핵심 단계를 통한 플래시 론 공격으로 이 취약점을 악용했습니다:
- 약 47,352 wstETH의 플래시 론을 획득하고, 여러 컨트랙트를 통해 약 46,018 wstETH를 공급하여 cAPE를 빌렸습니다.
- 약 12,880,000개의 cAPE 토큰을 담보로 예치했습니다.
- 약 1,205 wstETH를 약 492,124 APE 토큰으로 교환하고, 1,839,999 cAPE를 APE 토큰으로 출금했습니다.
ApeCoinStaking.depositApeCoin()을 호출하여 2,332,214 APE 토큰을 cAPE 포지션에 예치함으로써, 프로토콜의 stakedAmount를 851,662에서 3,183,876으로 증가시켰습니다(373% 증가).- 부풀려진 담보를 활용하여 USDC 및 WETH 등 대량의 자산을 빌려 수익을 얻었습니다.
플래시 론을 통한 이러한 pcAPE 가격 조작은 오라클 계산에서 스팟 가격을 사용한 점을 악용했습니다.
요약
ParaSpace 사건은 DeFi 프로토콜에서 오라클 조작과 플래시 론 공격의 위험성을 강조합니다. 이는 조작에 강한 견고한 가격 오라클과 출시 전 감사를 넘어선 지속적인 보안 모니터링의 필요성을 부각시킵니다.
BlockSec의 Phalcon Security 시스템은 공격을 자동으로 차단하고 사용자 자산을 보호함으로써 능동적인 위협 탐지 및 예방의 가치를 입증했습니다. 이 사건은 DeFi 프로토콜이 스마트 컨트랙트 감사, 인프라 감사, 실시간 모니터링을 포함한 포괄적인 보안 조치를 구현해야 한다는 사실을 상기시켜 줍니다.
DeFi 보안 사고 및 모범 사례에 대한 더 많은 인사이트를 얻으려면 보안 사고 라이브러리를 탐색하고, 스마트 컨트랙트 감사 및 인프라 감사 서비스를 고려해 보세요.
이 시리즈의 다른 글 읽기:
- 도입: 2023년 주목할 만한 10대 보안 사고
- #1: Flashbots Relay의 취약점을 악용한 MEV 봇 수확
- #2: Euler Finance 사건: 2023년 최대 규모의 해킹
- #3: KyberSwap 사건: 반올림 오류의 정교한 악용
- #4: Curve 사건: 컴파일러 오류로 인한 잘못된 바이트코드 생성
- #5: Platypus Finance: 세 번의 공격에서 살아남다
- #6: Hundred Finance 사건: 정밀도 관련 익스플로잇
- #8: SushiSwap 사건: 서투른 구조 시도
- #9: MEV 봇 0xd61492: 포식자에서 먹잇감으로
- #10: ThirdWeb 사건: 신뢰할 수 있는 모듈 간의 비호환성
Web3 최고의 보안 감사 기관
출시 전 설계, 코드, 비즈니스 로직을 검증하세요



