

顧客のウォレットから午前2時14分に支払いが発生し、ミキサーを経由し、2日前に制裁対象の取引所と取引したアドレスに着金する。監視システムがそれをフラグする。SAR、すなわちSuspicious Activity Report(疑わしい活動報告書)は、マネーロンダリングや詐欺の可能性について機関が規制当局に報告する疑わしい取引にフラグを立てるものだ。
この頭字語は定義するのは簡単だが、実務では誤用されやすい。新任のトランザクション監視アナリストが直面する問いは、その後に続く一連のプロセスだ。何が報告のトリガーとなるのか、誰が報告する義務を負うのか、そしてコンプライアンスチームの責任はどこで終わるのか。この提出作業は単独で存在するのではなく、crypto transaction monitoringのワークフローの中に位置づけられる。
SARの定義
SARとは、疑わしい取引を金融情報機関にフラグする義務的な提出書類であり、その法的効力は取引の規模ではなく、それを提出する義務から生じる。FinCENは、この報告書を、取引がマネーロンダリング、詐欺、またはテロ資金供与に関与している可能性があることを規制当局に示す機関からのシグナルとして扱う。
「疑わしい」とは、審査後の機関の判断を指すのであって、証明された犯罪を指すのではない。報告書は、ある取引が顧客のプロファイルに合致しないために提出される。「活動」とは、単一の送金、または複数にまたがるパターンの両方をカバーする。この義務は機関に課せられており、米国ではそれは銀行秘密法(Bank Secrecy Act)に由来する。
FinCENは、マネーロンダリングを、犯罪収益を合法的に見せかけるために偽装するプロセスと定義している。同じ義務は仮想資産サービスプロバイダーにも及び、そこでは「活動」とは、顧客の書面上の記録ではなく、アドレスの取引履歴を意味する。
SAR対STR:同じ提出書類、異なる管轄区域
FinCENがSARと呼ぶこの報告書は、香港とシンガポールでは異なる名称で扱われ、そこではSTR、すなわちSuspicious Transaction Report(疑わしい取引報告書)と呼ばれる。SARは香港とシンガポールのSTRと対応しており、それぞれが同じ報告目的のために、取引、アドレス、取引相手に関する詳細なデータを取得する。
この2つの用語は同じ仕組みを表している。米国は顧客の行動に対してより広範な網をかけるのに対し、香港とシンガポールはトリガーを特定の送金に結びつける。違いはトリガーそのものにあるのであり、報告義務と報告書の目的は同じである。
| 項目 | 米国 | 香港・シンガポール |
|---|---|---|
| 報告書名 | SAR | STR |
| 受理機関 | FinCEN | 各国の金融情報機関 |
| トリガー | マネーロンダリングまたは詐欺を示唆する可能性のある活動 | 不自然または正当化できないように見える取引 |
両制度の背景にある国際基準はFinancial Action Task Force(金融活動作業部会)に由来しており、その勧告がSARとSTRがそれぞれ実施する義務を定めている。Phalcon Complianceは、提出書類がSARであってもSTRであっても、同じ証拠に裏付けられたドラフトを出力する。
誰がSARを提出するのか
提出する主体は機関であり、ソフトウェアや顧客ではない。SARを提出することは機関の責任であるため、ドラフト報告書を生成するツールがあっても、最終的な提出と責任はあなたのチームに残る。
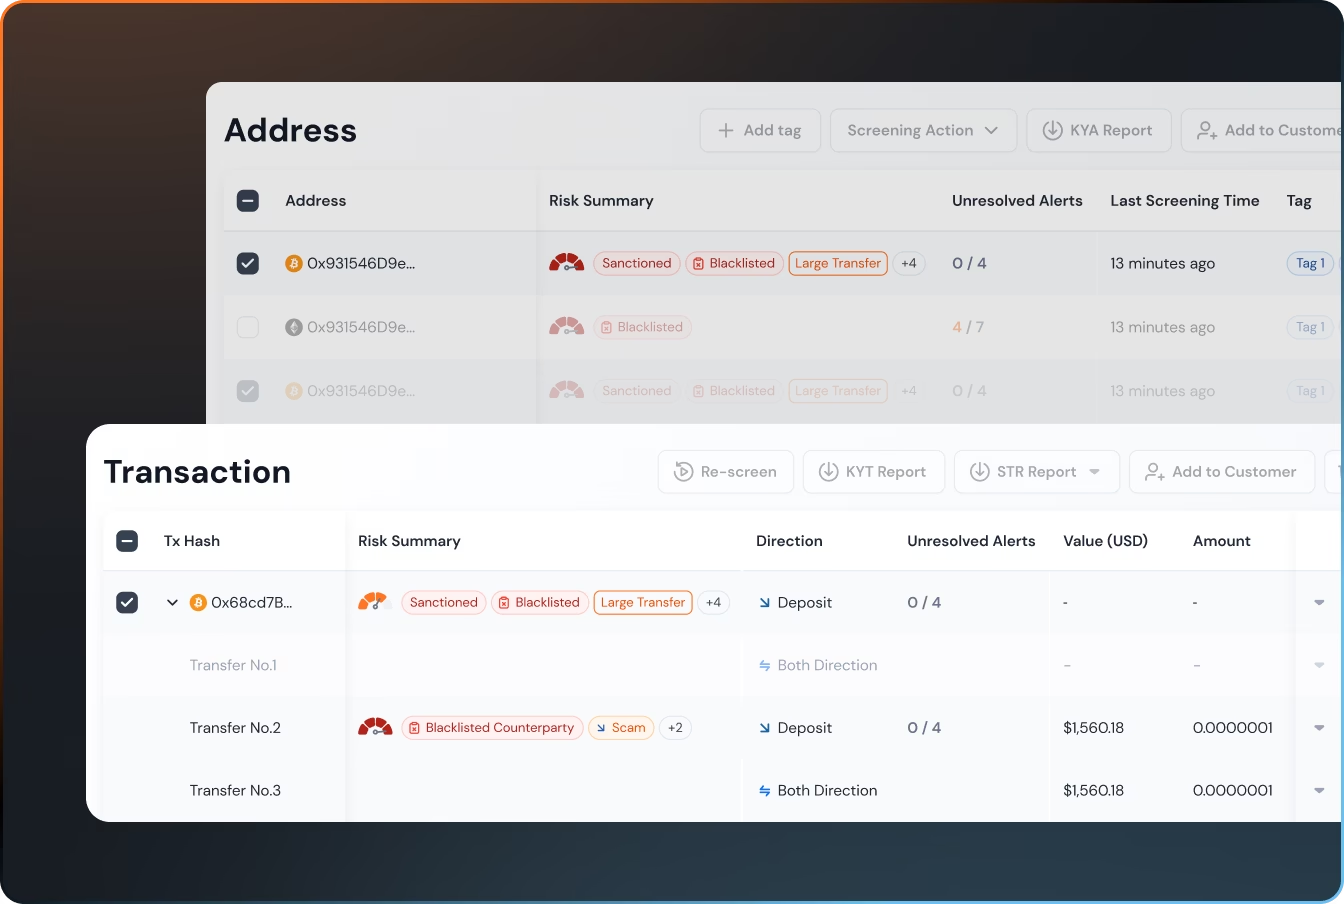
この実務上の分担は、暗号資産の分野において特に重要になる。スクリーニングツールはシグナル(制裁対象の取引相手、ミキサーとのリンク、異常な送金パターン)を浮かび上がらせ、それらのシグナルを取引ハッシュ、アドレス、タイムスタンプを含むドラフトにまとめることができる。しかし、それができないのは、提出する法的義務を負うことだ。審査、提出の決定、そして規制当局への提出は、すべて機関に委ねられている。
対象となる機関は、銀行、マネーサービス事業者、証券会社、そして暗号資産の場合は仮想資産サービスプロバイダーにまで及ぶ。共通しているのはビジネスモデルではなく義務である。すなわち、規制当局が報告機関として指定した事業体は、その審査で疑わしい活動が発見された場合、報告する義務を負う。
BlockSecは、Phalcon Complianceをその境界線の生成側に位置づけている。このプラットフォームは、規制当局が求める詳細な証拠を伴うSARドラフトを出力し、顧客がそれを審査して提出する。段階的なプロセスについては、How to Write a Crypto SARを参照してほしい。
提出には守秘義務も伴う。機関は顧客に報告書が提出されたことを伝えることはできない。ティッピングオフ(tipping off)として知られるこの行為自体が、FATF勧告のもとで違反となる。顧客が審査が報告書になったことを知ることは決してないため、誰がどのような証拠に基づいて決定を下したのかという機関の記録は、それ自体で成立していなければならない。
SARがAMLワークフローにどう組み込まれるか
SARはmonitoring chain(監視チェーン)の下流の終点であり、独立した文書ではない。このチェーンは取引がルールに抵触したときに始まり、人間による審査を経て、報告書で終わる。
4つの段階が順に進行する。監視、アラート、審査、そして報告だ。トランザクション監視システムは、リスクルールに照らしてアドレスの活動を監視する。ルールが発動すると、アラートが生成される。コンプライアンスアナリストは、顧客の履歴とツールが浮かび上がらせた証拠に照らしてアラートを審査する。審査で疑いが確認されれば、プラットフォームはSARドラフトを作成し、機関がそれを提出する。
アラートから審査への引き継ぎこそが、このチェーンが最も破綻しやすい箇所だ。ルールが発動しても、実際には日常的な取引であることが判明する一方で、本当に疑わしいパターンが、そのルールが別の市場向けに調整されていたためにしきい値を下回ってしまうこともある。アナリストの仕事はそのギャップを埋めることであり、報告書の質はその審査の質にかかっている。証拠(取引相手のラベル、ミキサーの経由、タイミング)を浮かび上がらせるプラットフォームは、文脈のないスコアではなく、アナリストが判断を下すための具体的な材料を提供する。
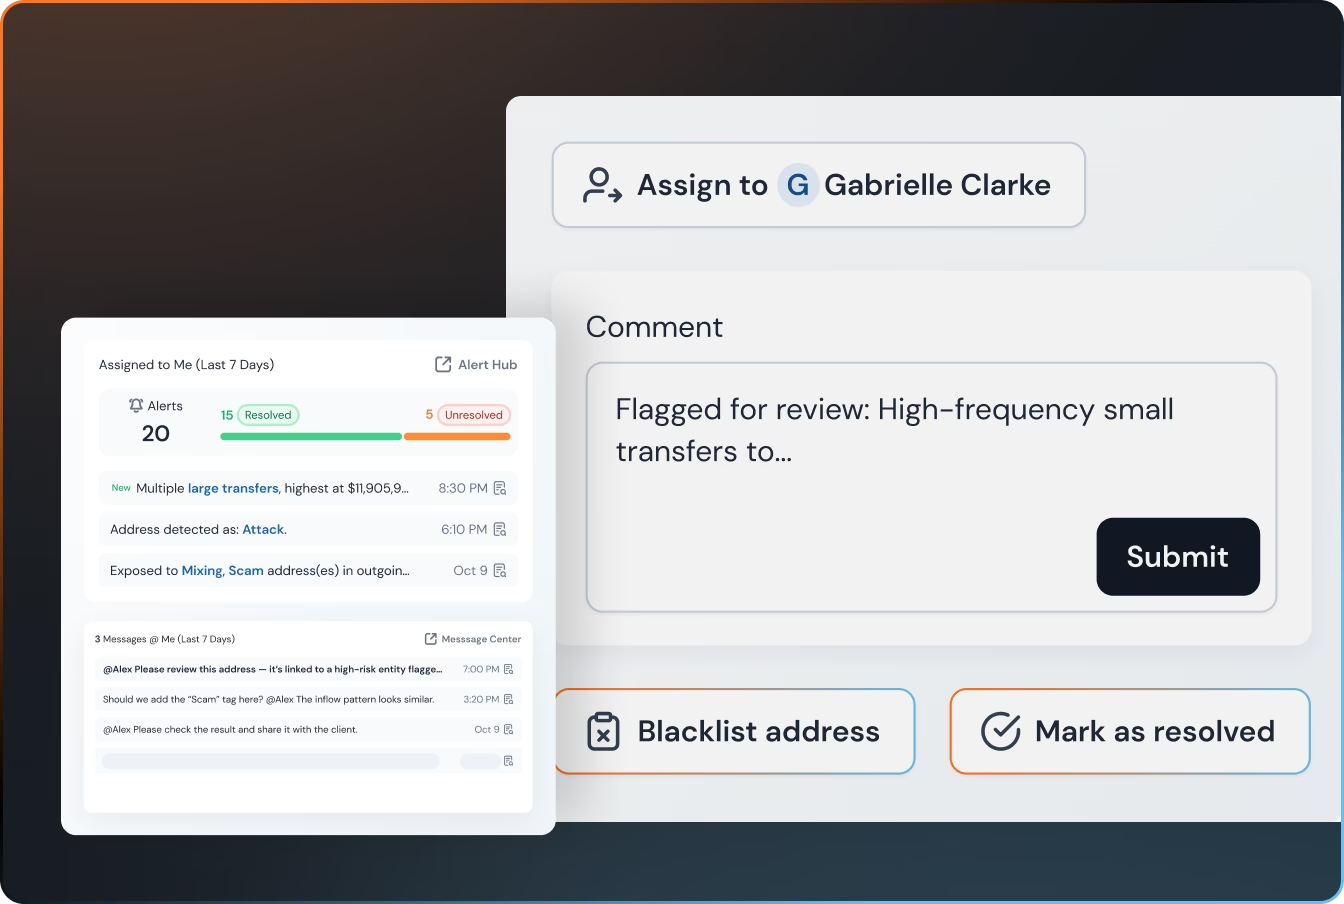
従来の金融では、証拠は口座明細書や送金記録の中に存在する。暗号資産の世界では、それは取引グラフの中に存在する。アドレス、ホップ、そしてスクリーニングツールがナラティブへと組み立てるラベルだ。スクリーニングレイヤーはそのオンチェーンの証拠をSARドラフトに反映させるため、顧客が提出する報告書は規制当局が期待するフォーマットに合致しつつ、すべての記載を再追跡可能なデータに基づかせることができる。
そして、この報告書は次のサイクルへとつながっていく。規制当局は提出された報告書を分析してパターンを見つけ出し、機関はそのパターンが明らかにする内容に基づいてルールを調整する。提出は、機関内部のシグナルが規制当局の入力データへと変わる転換点なのだ。
Phalcon Complianceのデモを予約すると、1つのフラグ付き取引がアラートから輸出可能なSARドラフトになるまでを追うことができる。そもそもアラートを浮かび上がらせるリスクの変化については、Can a Crypto Wallet Become Risky After Being Clean?を参照してほしい。
FAQ:SARの基礎
SARとSTRは同じものですか?
はい。米国ではSuspicious Activity Report(疑わしい活動報告書)と呼び、香港とシンガポールではSuspicious Transaction Report(疑わしい取引報告書)と呼びます。仕組みと義務は同じです。
「a SAR」と「an SAR」、どちらが正しいですか?
標準的な形は「a SAR」です。この頭字語は子音で始まる単一の単語として発音されるためです。「an SAR」も検索結果やインフォーマルな文章で見られますが、指しているのは同じ報告書です。
実際にSARを提出するのは誰ですか?
報告機関がそれを提出します。コンプライアンスツールはドラフトを生成しますが、顧客が審査し、決定し、提出します。
BlockSecはSARを提出しますか?
いいえ。プラットフォームは裏付けとなる証拠を伴うSARドラフトを出力しますが、提出とコンプライアンス上の責任は顧客のチームが負います。
SARはいつ必要になりますか?
取引の審査によって、マネーロンダリング、詐欺、またはテロ資金供与のように見える活動が確認されたときです。これは固定された金額のしきい値ではなく、機関の判断によって決まります。



